elk(elasticsearch+logstash+kibana)安装入坑

ELK(Elasticsearch+logstash+kibana)详细安装教程 1、前提准备 1.1 在线安装 jdk 1.1.1 是否安装 jdk Elasticsearch 的运行需要 jdk 环境,但是在 elasticsearch7 以上的版本中会自带 jdk(安装包由几十兆变成了几百兆就是这个原因),并且 elasticsearch7 以上的版本需要 jdk11 版本,平时使用的 jdk8 并不满足: future versions of Elasticsearch will require Java 11; your Java version from [d:\Progra 阅读详情

关于日志,大家应该都有所了解,日志的作用是为了排查问题,尤其是突发的问题,或者提供监控报警功能。传统的日志监控,都是在生产机上通过命令grep或less等命令查询日志文件,当服务器集群,数量多的时候,传统方式效率低下,无法及时确定问题,难以监控。最近公司打算优化日志监控,查阅大量资源,发现了一款开源日志系统-elasticsearch+logstash+kibana。

下面大致介绍一下elk的三大部分(由于水平有限,采用百科和官网解释):

Elasticsearch(数据存储):

ElasticSearch是一个基于Lucene的搜索服务器。它提供了一个分布式多用户能力的全文搜索引擎,基于RESTful web接口。Elasticsearch是用Java开发的,并作为Apache许可条款下的开放源码发布,是当前流行的企业级搜索引擎。设计用于云计算中,能够达到实时搜索,稳定,可靠,快速,安装使用方便。基于elasticsearch搜索速度快、零配置等特点,我们使用它作为数据存储,来提高日志查询速度。

Logstash(搜集、数据转换、传输):

Logstash 是开源的服务器端数据处理管道,能够同时从多个来源采集数据,转换数据,然后将数据发送到您最喜欢的 “存储库” 中。logstash具有三大组件—input、filter、output,input用来接收各种各样的数据,filter用来格式化数据,output输出数据到我们指定的地方。这里我们使用elasticsearch来作为我们的存储库。

Kibana(日志可视化):

Kibana是一个开源的分析与可视化平台,被设计与Elasticsearch一起使用。可以搜索、查看、交互(crud)存放在Elasticsearch索引里的数据,使用各种不同的图表、表格、地图等kibana能够很轻易地展示高级数据分析与可视化。

粗略介绍这三大工具的作用,至于具体使用,这里不是重点,也不是一两句话能够说清楚的,现在,我们先搭建出一个elk的环境,后续相关操作,再慢慢详谈。只要大家环境能够搭建正确,怎么使用,肯定难不倒大家的。

下面是一个正常安装流程,入坑开始:

Elasticsearch安装:

首先,我们开始下载最新elasticsearch(路径:/usr/local/):

wget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-6.2.4.tar.gz

解压:

[root@localhost local]# tar -zvxf elasticsearch-6.2.4.tar.gz

进入bin目录,进行运行:

[root@localhost local]# cd elasticsearch-6.2.4/

[root@localhost elasticsearch-6.2.4]# ./bin/elasticsearch

这时,大家会发现如下错误:
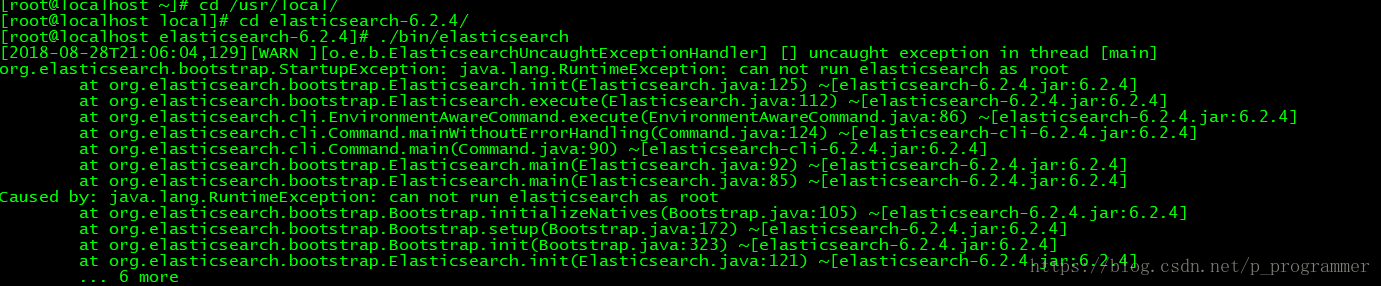
从错误中,可以看出,elasticsearch不允许使用root账户进行启动,我们需要创建新的用户。

[root@localhost elasticsearch-6.2.4]# useradd elk

使用新用户启动,会报用户没有相应权限:
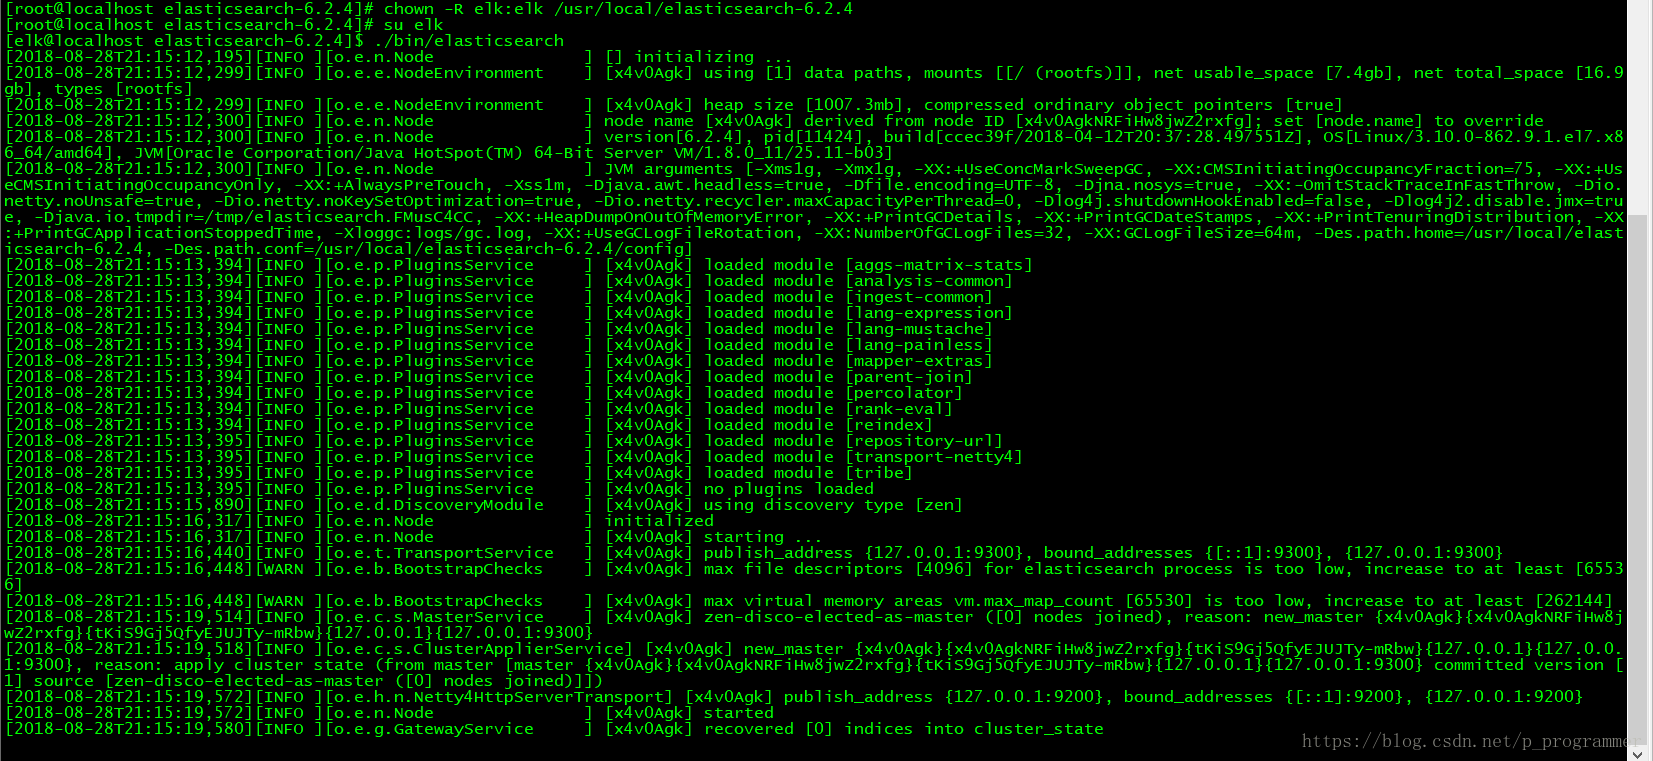
切换root配置权限,然后使用elk账户启动:

[root@localhost elasticsearch-6.2.4]# chown -R elk:elk /usr/local/elasticsearch-6.2.4

如果启动时,报出:

编辑 /etc/security/limits.conf,追加以下内容;

* soft nofile 65536

* hard nofile 65536

编辑 /etc/sysctl.conf,追加以下内容:

vm.max_map_count=262144

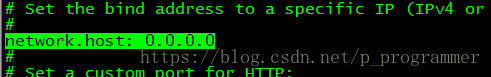
重新启动,elasticsearch启动成功,如果想要外网访问,开启远程访问:

[root@localhost elasticsearch-6.2.4]# vi config/elasticsearch.yml
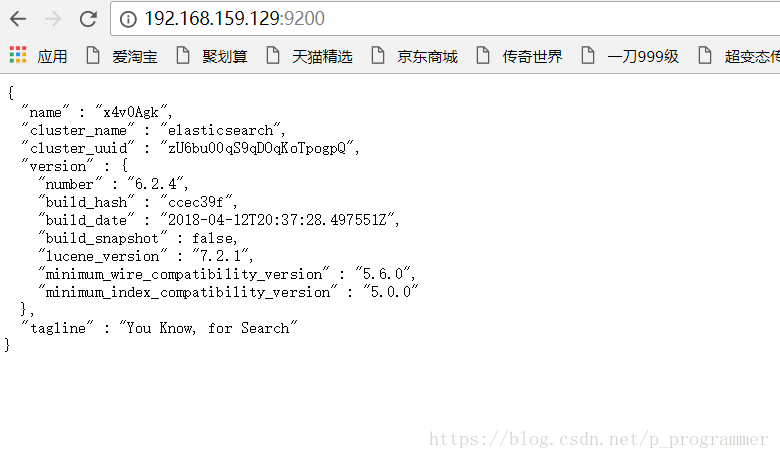
访问9200端口,如开启远程还不能访问,关闭防火墙或开启9200端口:
另外,Elasticsearch后台启动:

[root@localhost elasticsearch-6.2.4]# ./bin/elasticsearch -d

Kibana安装:

开始下载最新安装包(路径:/usr/local/):

wget https://artifacts.elastic.co/downloads/kibana/kibana-6.2.4-linux-x86_64.tar.gz

解压:

[root@localhost local]# tar -zvxf kibana-6.2.4-linux-x86_64.tar.gz

后台启动:

[root@localhost kibana-6.2.4-linux-x86_64]# ./bin/kibana &

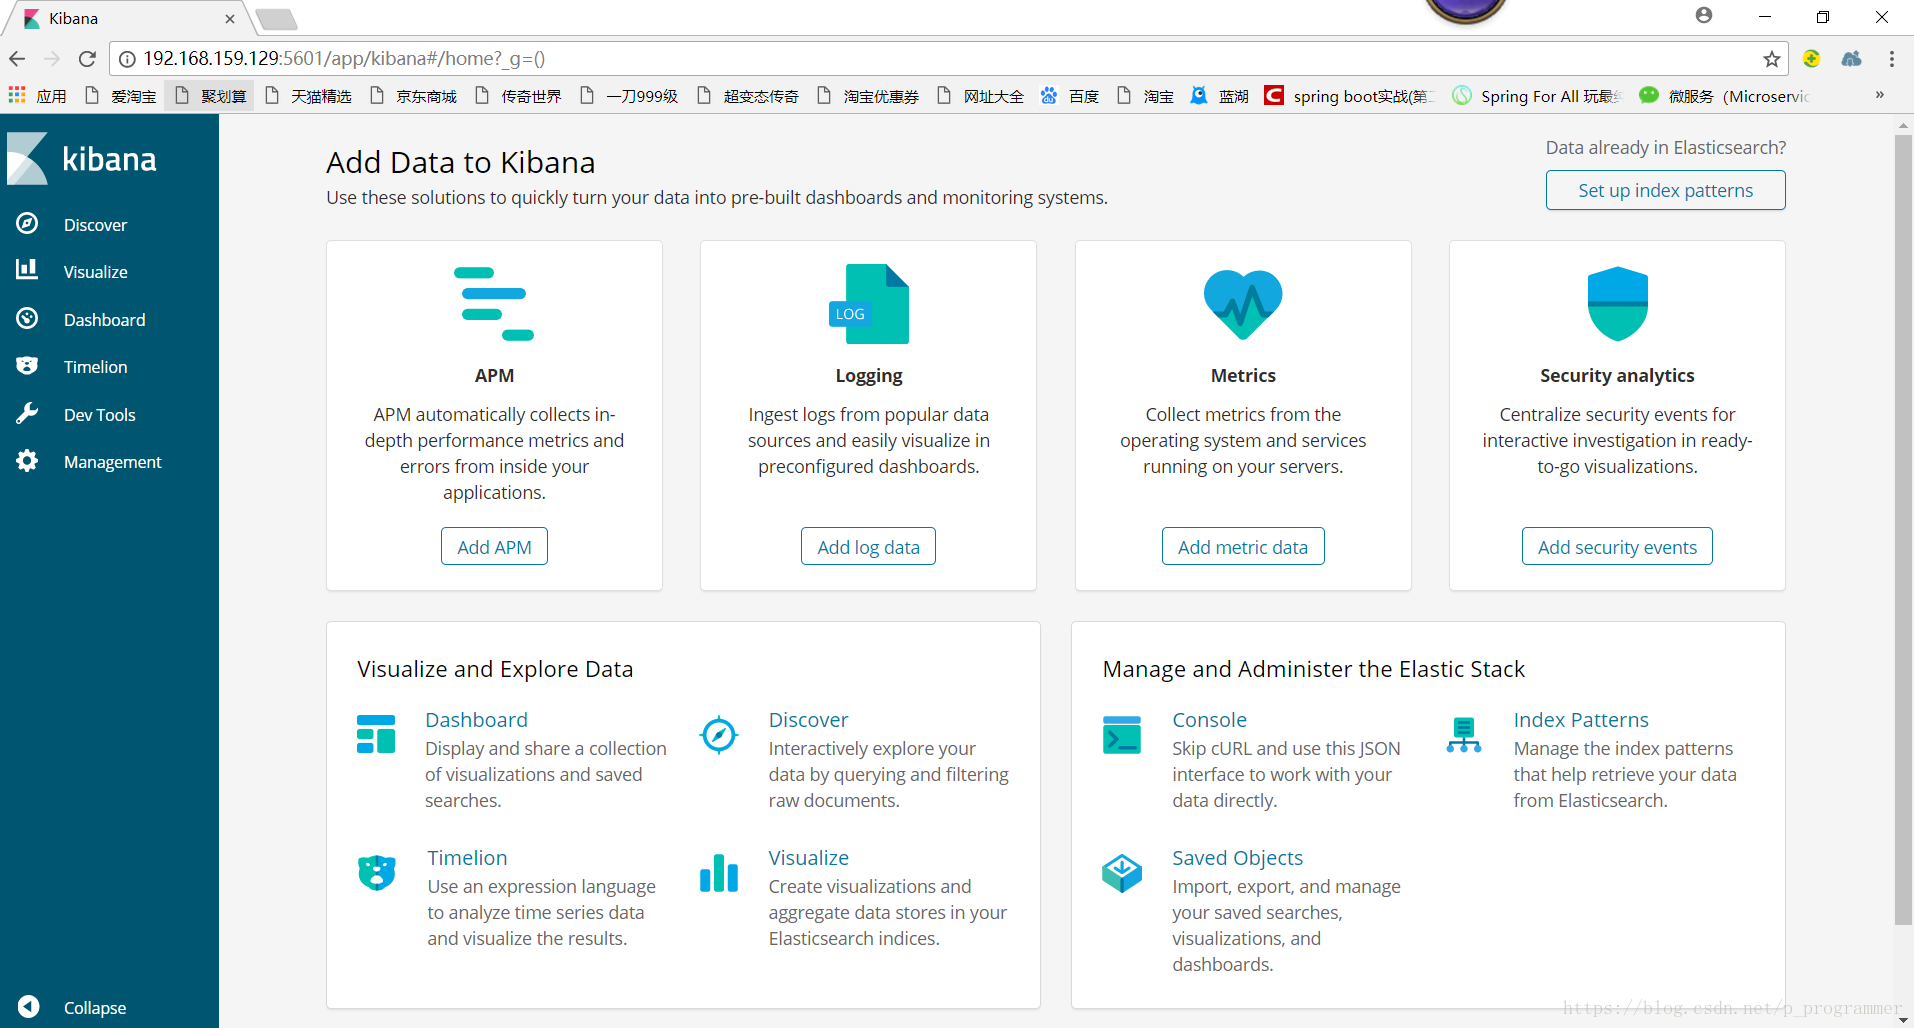
如需外网访问,开启远程,如果外网不能访问,关闭防火墙或开启5601端口:

访问5601端口,表示配置成功:
logstash安装:

开始下载最新安装包(路径:/usr/local/):

[root@localhost local]# wget https://artifacts.elastic.co/downloads/logstash/logstash-6.2.4.tar.gz

解压:

[root@localhost local]# tar -zvxf logstash-6.2.4.tar.gz

进入config目录,添加logstash.conf配置文件:

  1. input {
  2. tcp {
  3. host => "192.168.159.129"
  4. port => 4560
  5. mode => "server"
  6. tags => ["tags"]
  7. ##格式json
  8. codec => json_lines
  9. }
  10. }
  11. output {
  12. elasticsearch {
  13. hosts => "192.168.159.129:9200"
  14. #指定索引名字
  15. index => "applog"
  16. }
  17. stdout { codec => rubydebug}
  18. }

特别注意,其中的ip地址(192.168.159.129)换成本机ip地址,不能使用localhost或者127.0.0.1,否则连接不上本机的elasticsearch。

启动logstash:

[root@localhost logstash-6.2.4]# ./bin/logstash -f config/logstash.conf

这是笔者关于elk安装的一些心得,如果有不对的地方,希望大家能够指正,谢谢大家。

 

ELK日志平台(elasticsearch+logstash+kibana)搭建 为了实现分布式日志数据统一收集,实现集中式查询和管理 故障排查 安全信息和事件管理本文仅仅简单介绍了ELK的安装,而ELK其他强大的功能需要继续学习。 阅读详情

相关推荐

ELK EFK日志搜索平台 filebeat kafka logstash elasticsearch(es) kibana

ELK是当前比较主流的分布式日志收集处理工具。常用日志采集方式Filebeat→Kafka集群→Logstash→ES→KibanaGrafana(可视化监控工具)上配置连接ES数据库进行实时监控实施步骤Filebeat部署在应用服务器上(只负责Logstash的读取和转发,降低CPU负载消耗,确保不会抢占应用资源),Logstash、ES、Kibana在一台服务器上(此处的Logstash负责日志的过滤,会消耗一定的CPU负载,可以考虑如何优化过滤的语法步骤来达到降低负载)。...............

zhaoyang10的专栏 2775

搭建基于docker的elk平台来分析java日志

目录搭建基于docker的elk平台来分析java日志整体思路关键问题问题如下日志json化解决思路方案一:配置filebeat和logstash方案二:从日志源头处改动在centos7上安装docker安装elk单独测试logstash安装filebeat 搭建基于docker的elk平台来分析java日志 整体思路 使用已有的elk docker镜像sebp/elk快速搭建elk平台 se...

Rocky的博客 3206

ELK(ElasticSearch, Logstash, Kibana)

ELK一、ELK介绍1.ELK简介2.elasticsearch安装与配置 一、ELK介绍 1.ELK简介 ELK是三个开源软件的缩写,分别表示:Elasticsearch , Logstash, Kibana , 它们都是开源软件。新增了一个FileBeat,它是一个轻量级的日志收集处理工具(Agent),Filebeat占用资源少,适合于在各个服务器上搜集日志后传输给Logstash,官方也推荐此工具。 Elasticsearch是个开源分布式搜索引擎,提供搜集、分析、存储数据三大功能。它的特点有:分布

weixin_44717560的博客 2890

搭建ELK(ElasticSearch+Logstash+Kibana)日志分析系统(九) elasticsearch简介及集群介绍

只要 在前面做了几个demo之后,我们现在才来介绍一下elasticsearch,以及elasticsearch集群。然后下一节我们就开始部署elasticsearch集群。1、elasticsearch介绍简单的说,elasticsearch就是一个分布式数据库和搜索引擎。 百度百科的解释 ElasticSearch是一个基于Lucene的搜索服务器。它提供了一个分布式多用户能力的

739

加速度计解算姿态角

姿态角(欧拉角) 欧拉角主要用于描述刚体在固定三维参考坐标系下由于绕三轴任意旋转而形成的姿态角,具体描述参看欧拉角说明 图中xyz为固定参考系坐标,XYZ为刚体自有坐标系 (假定右手定则,即大拇指指向某一轴正方向,握拳是其余手指的转动方向为姿态角变化的正方向),则定义 绕固定坐标系的z轴旋转:航向角yaw, 转动 y 角度 绕固定坐标系的y轴旋转:俯仰角pitch,转动p 角度 绕固定坐标系的x轴旋转:横滚角roll, 转动r 角度 可以看出欧拉角或者姿态角是相对各个轴的角度偏移,再假定旋转的顺规为Z

卢平光的博客 1万+

1、Ovirt 开源虚拟化平台安装

Ovirt虚拟化Node和Engine安装

大鱼 6266

【日志】docker环境搭建elk

docker 搭建elk

Rex的博客 2059

【调试记录】GT ip跑aurora 64b66b协议

如果不用,会出现这种情况:自回环测试,数据收发ok.一旦和对方通信,对方接收的就是一堆乱码,因为GT链路发送数据不能是全1或全0,或者长时间的1或0.否则线路容易受到干扰,毕竟线速率10多G,用了加扰和解扰,就可以提高抗干扰能力。64B66B编码,数据输入是64bit,输出是66bit,所以这之间存在着2bit的带宽差,Gearbox 就是用来解决这种差异的,实现方式是:将66bit数据拿出来2bit先存入Gearbox,然后输出64bit.发送同步码或控制数据时,配置成2.2.4 加扰和解扰!

weixin_41246509的博客 1605

spring boot lombok 在 application.properties 指定配置文件

logging.config.包名=配置文件名 例如: logging.config.com.example.demo=logback-spring.xml logback-spring.xml 需要放在 resources目录下。 默认情况lombok使用的是logback,这里给一份参考的配置文件,注意需要修改日志输出的路径,不然会启动失败。 <?xml version="1.0...

金戈铁马 1573

《全连接到卷积神经网络:图像识别的演变历程》

这篇文章会从传统全连接层面临的困境说起,揭示卷积神经网络(CNN)成为图像识别核心动力的原因,探究其背后蕴含的设计思想与技术创新。但是回顾历史,CNN的出现提醒我们:技术的突破往往是由对自然规律的模仿和重新构建得来的。也许,当机器真的学会“像人一样看世界”的时候,它们的“眼睛”早就超过生物视觉的限制了。例如,用5×5的核处理224×224的输入时,只要25个参数(而不是全连接那种百万级的)。* 局部性:网络的底层只需留意局部的地方(像边缘、纹理这样的地方),不用管那些全局像素之间复杂的关系。

2401_82434295的博客 675

E28 LoRa模块透传 定点传输 RSSI测试与MicroPython应用

测试说明 测试模块数:3 测试模式:配置模式和传输模式 如果没有检测到串口,首先检查是否安装串口驱动CH341SER,下载链接,提取码:vaw2 工作模式 模式(0-3) M2 M1 M0 模式介绍 备注 0 传输模式 1 0 0 串口打开,无线打开,连续透明传输 空速支持手动配置和自适应波特率自动调节;连续模式双方波特率必须一致 1 RSSI 1 0 1 串口打开,无线打开,RSSI功能打开 模块每100ms输出RSSI强度值 2 测距模式 1 1 0 保留 - 3 配置模式

GniLAY1022的博客 4243

揭秘_Spring Boot 整合 elk

转自:https://bbs.youkuaiyun.com/topics/392645497 一、elk简介 Elasticsearch是个开源分布式搜索引擎,它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动搜索负载等。 Logstash是一个完全开源的工具,他可以对你的日志进行收集、过滤,并将其存储供以后使用(如,搜索)。 Kibana也...

qq_36688928的博客 342

半导体AMHS系统振动控制技术演进:从0.5G到超低振动的工艺革命

在半导体制造进入埃米级时代后,AMHS的振动控制能力将成为区分厂商技术等级的标尺。国内企业通过“弹性机械设计-混合主动控制-智能调度”的三重创新,正逐步突破0.2G阈值,支撑12英寸晶圆厂向3nm/2nm制程升级。未来,振动抑制不再仅是物流系统的性能参数,而是与光刻、刻蚀等核心工艺深度耦合的基础能力,这将重塑半导体设备产业的竞争格局。

m0_60674045的博客 1586

elk(Elasticsearch、Kibana、Logstash )有这篇就够了,超级详细,包教会

1、elk介绍 elastic中文官网: https://www.elastic.co/cn Elasticsearch 是一个基于Lucene的搜索服务器。它提供了一个分布式多用户能力的全文搜索引擎,基于RESTful web接口。Elasticsearch是用Java语言开发的,并作为Apache许可条款下的开放源码发布,是一种流行的企业级搜索引擎。Elasticsearch用于云计算中,能够达到实时搜索,稳定,可靠,快速,安装使用方便。官方客户端在Java、.NET(C#)...

Baldprogrammer的博客 1万+

基于双向GRU LSTM DNN水电站水文数据的每日径流量预测 完整代码+数据 可直接运行

基于双向GRU LSTM DNN水电站水文数据的每日径流量预测 完整代码+数据 可直接运行

1903

Aip1640、TM1640驱动程序

本文介绍了AIP1640/TM1640驱动芯片的编程实现,主要包括硬件接口定义和通信协议函数。通过宏定义配置时钟(CLK)和数据线(DIO)的GPIO控制,实现了I2C协议的启动、停止、字节发送等基本操作。核心函数AIP1640_Disp_Drive()完成显示驱动流程:先发送0x40命令设置地址自增模式,再发送0xC0起始地址和16字节显示数据,最后设置亮度参数。文中还包含5微秒延时函数、显示数据缓冲区定义,以及LED和数码管(SMG)的位映射注释说明。该代码适用于控制LED数码管显示,支持亮度调节功能。

zqx的博客 1404

ELK入门——ELK详细介绍(ELK概念和特点、Elasticsearch/Logstash/beats/kibana安装及使用介绍、插件介绍)

主要参考链接 ES内容大全(Elastic中国社区官方博客) ES视频教程(Elastic中国社区官方博客) Elastic相关软件和插件(官网) ES中文社区(讨论和提问) 我的ELK专栏 Linux操作(鸟哥的私房菜) Linux常用命令 一、什么是ELK(端口9200) ELK学习总结——我们为什么要用ELK 一般我们需要进行日志分析场景:直接在日志文件中 grep、awk 就可以获得自己想要的信息。但在规模较大的场景中,此方法效率低下,面临问题包括日志量太大如何归档、文本搜索太慢

Netceor的博客 5万+

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

ELK(Elasticsearch+Logstash+Kibana)日志分析系统

本文主要介绍了ELK日志文件系统的概念和部署过程,详细阐释了Elasticsearch、Logstash、Kibana三个开源的日志收集、存储、检索和可视化的工具

十七拾的博客 1万+

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

如何搭建 ELK【elasticsearch+logstash+kibana】日志分析系统

ELK即ELK平台是一套完整的日志集中处理解决方案,将Logstash和Kiabana三个开源工具配合使用, 完成更强大的用户对日志的查询、排序、统计需求。Logstash:用于收集并处理日志,将日志信息存储到里面:用于存储收集到的日志信息Kibana:通过Web端的可视化界面来查看日志(数据可视化)ELK 的工作原理在所有需要收集日志的服务器上部署Logstash;或者先将日志进行集中化管理在日志服务器上,在日志服务器上部署Logstash。Logstash收集日志,将日志格式化并输出到中。

ShockChen7的博客 9991

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

使用docker-compose安装ELK(elasticsearch,logstash,kibana)并简单使用

首先服务器上需要安装docker已经docker-compose,如果没有,可以参考我之前写的文章进行安装。

a_lllk的博客 2308

ELK安装( Elasticsearch、Logstash、Kibana)

ELK 不是一款软件,而是 Elasticsearch、Logstash 和 Kibana 三种软件产品的首字母缩写。这三者都是开源软件,通常配合使用,而且又先后归于 Elastic.co 公司名下,所以被简称为 ELK Stack。根据 Google Trend 的信息显示,ELK Stack 已经成为目前最流行的集中式日志解决方案。 Elasticsearch:分布式搜索和分析引擎,具有高可伸缩、高可靠和易管理等特点。基于 Apache Lucene 构建,能对大容量的数据进行接近实时的存储、搜索

icanflying的博客 5488

Docker中安装ElasticSearch+Kibana+Logstash(ELK)实践

在Docker中搭建elasticsearch、kibana、logstash(ELK)

RudolphLiu的博客 2573

Mac下elk、ElasticSearch logstash kibana安装

Mac下elk、ElasticSearch logstash kibana安装与启动 安装java8 安装es(elasticsearch) 安装logstash 安装Kibana

WXiangQian 1935

ELK Kibana + Elasticsearch + Logstash + Kafka + Filebeat

在这个流程中,日志数据从分布在不同服务器上的日志文件开始,经过Filebeat收集后传输到Kafka进行临时存储。然后,Logstash从Kafka读取数据,进行清洗和处理,并将其发送到Elasticsearch进行存储和索引。最终,Kibana提供了一个用户友好的界面,帮助用户对这些日志数据进行深度分析和可视化展示。这一流程确保了日志数据的高效收集、可靠传输、强大存储和便捷分析,是现代运维和监控系统中的关键组成部分。

a1808862593的博客 2392

Elasticsearch Logstash Kibana

一、ELK介绍: ELK是由Elasticsearch Logstash Kibana三大组件构成的一个基于web页面的数据分析工具。 二、组件结构: Elasticsearch:是一个开源分布式时实分析搜索引擎,建立在全文搜索引擎库Apache Lucene基础上,同时隐藏了Apache Lucene的复杂性。Elasticsearch将所有的功能打包成一个独立的动画片,索引副本机制,RESTful风格接口,多数据源。自动搜索等特点。 Logstash :是一个完全开源的工具,主要用于数据收集,同时可以对

路人甲的博客 3255

ELK(ElasticSearch, Logstash, Kibana)搭建实时日志分析平台

http://my.oschina.net/itblog/blog/547250 http://baidu.blog.51cto.com/71938/1676798 1、ELK由ElasticSearch、Logstash和Kiabana三个开源工具组成。官方网站:https://www.elastic.co/products • Elasticsearch是个开源分布式搜索引擎,它的特点

wzq6578702的专栏 2146
上一篇: 线程间通信
下一篇: 初识Akka
西红柿丶番茄
博客等级 码龄10年 21粉丝 41原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值