毕业设计:基于流量特征提取的网络安全异常检测系统

毕业设计实战:构建一个高效的网络攻击检测系统 本文详细介绍了如何构建一个高效的网络攻击检测系统(IDS),结合半监督学习与流量行为分析技术,解决传统IDS的特征库滞后性、环境适应性差和资源消耗高等问题。系统采用模块化设计,集成PF_RING、TimescaleDB等先进技术,显著提升检测精度和效率,适合作为信息安全领域的毕业设计项目。 阅读详情

目录

前言

项目背景

数据集

设计思路

更多帮助


前言

    📅大四是整个大学期间最忙碌的时光,一边要忙着备考或实习为毕业后面临的就业升学做准备,一边要为毕业设计耗费大量精力。近几年各个学校要求的毕设项目越来越难,有不少课题是研究生级别难度的,对本科同学来说是充满挑战。为帮助大家顺利通过和节省时间与精力投入到更重要的就业和考试中去,学长分享优质的选题经验和毕设项目与技术思路。

        🚀对毕设有任何疑问都可以问学长哦!

       大家好,这里是海浪学长计算机毕设专题,本次分享的课题是

       🎯基于流量特征提取的网络安全异常检测系统

项目背景

       随着信息技术的快速发展和互联网的广泛应用,网络安全问题日益突出,尤其是网络流量异常现象可能导致数据泄露、服务中断等严重后果。有效的网络流量异常检测技术能够及时发现并响应潜在的安全威胁,从而保护网络系统的安全性和稳定性。传统的检测方法往往依赖人工规则和阈值设置,难以适应复杂的网络环境。自动化的网络流量异常检测系统,能够大幅提升检测的准确性和实时性。

数据集

       数据收集抓取不同时间段的网络流量,将捕获的原始数据导入到Python中,使用Pandas将其格式化为结构化的CSV文件。为了保证数据的质量,仔细处理了缺失值,采用均值插补填补了部分缺失信息并去除了异常值。提取流量统计特征,例如流量大小、包数量和持续时间并标注正常流量与异常流量完成特征提取后,将数据集划分为训练集、验证集和测试集,确保每个数据集中的样本比例合理。

设计思路

       决策树通过将流量特征分层次进行分类,构建出一系列清晰的决策规则,从而使网络流量的正常行为与异常行为能够被清晰地区分。每个决策节点根据特征值将流量划分为不同的类别,最终形成树状结构,帮助分析人员快速理解流量模式并识别潜在的异常行为。这种方法的优点在于其良好的可解释性,用户可以直观地看到每个决策是如何做出的,提供了极大的便利,可以帮助快速识别出异常流量并采取相应的措施。
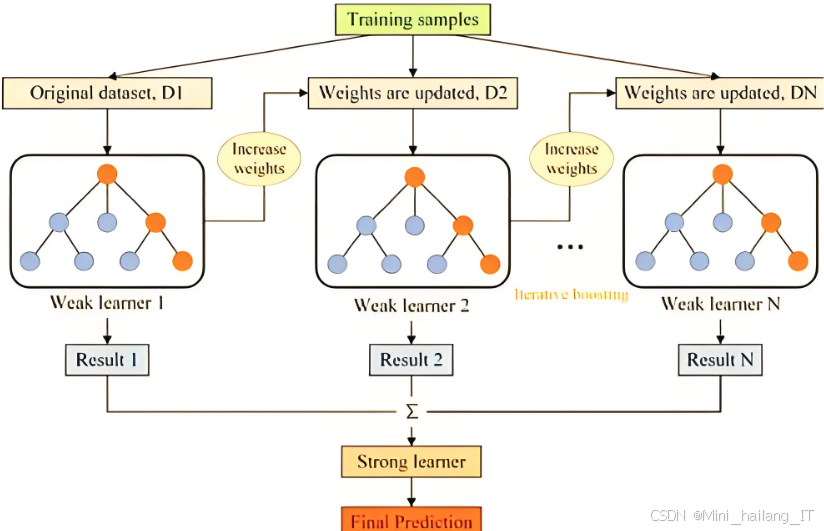
毕业设计:基于流量特征提取的网络安全异常检测系统

       支持向量机是一种强有力的监督学习算法,广泛应用于网络流量异常检测中,用于有效识别已标记的正常与异常流量。SVM的核心思想是通过构建一个超平面,将正常流量和异常流量在特征空间中进行分隔,最大化两类之间的间隔,从而实现高效的分类。通过这种方式,SVM能够学习到流量数据中的复杂模式,并在面对新样本时迅速做出判断。该算法特别适合处理高维数据,能够在小样本情况下保持良好的表现,特别适合于网络流量数据的特性。在训练过程中,SVM会选择支持向量,即在决策边界附近的样本,这些样本对模型的影响最大,确保了模型的稳健性。
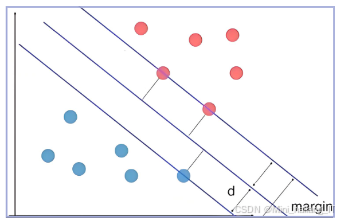
毕业设计:基于流量特征提取的网络安全异常检测系统

       生成器是GAN模型的核心组件之一,负责生成与真实流量数据相似的流量样本。设计生成器时,需要确保其能够捕捉到真实流量的分布特征,生成的数据应尽可能与真实流量相似。可以采用多层感知机(MLP)或卷积神经网络(CNN)作为基础架构。MLP适合处理结构化数据,通过多层全连接层逐步提取特征。每一层的神经元都能够学习到输入数据的非线性关系,从而增强生成器的表达能力。CNN则在处理图像数据时表现优异,能够通过卷积操作提取局部特征,适合处理具有空间结构的流量数据。通过卷积层和池化层的组合,生成器能够更有效地学习到流量数据中的重要模式。通常使用高斯分布或均匀分布的随机噪声作为输入,生成器通过这些噪声向量生成新的流量样本。生成器的输出层通常使用Tanh或Sigmoid激活函数,以确保生成的样本在特定范围内。为了提高生成器的稳定性,可以在模型中加入批归一化层,帮助加速训练过程并改善模型收敛速度。
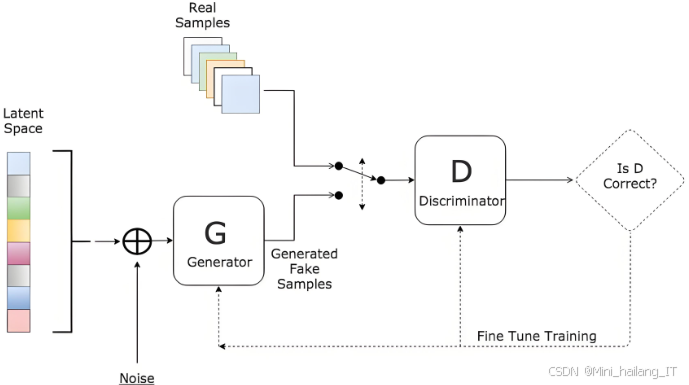
       判别器是GAN模型的另一重要组件,主要任务是判断输入样本是真实流量还是生成流量。设计判别器时,需要确保其具备较强的特征提取能力,能够有效识别正常流量和异常流量之间的差异。判别器的架构通常也是基于深度学习,可以采用多层感知机(MLP)或卷积神经网络(CNN)。判别器的输入为流量样本,经过多层处理后输出一个二分类结果,表示该样本为真实流量的概率。通过使用全连接层或卷积层,判别器能够提取到流量数据的特征,识别出不同流量之间的模式。为了提高判别器的泛化能力,可以使用Dropout等正则化技术,防止过拟合现象的发生。在输出层,使用Sigmoid激活函数将网络输出映射到0和1之间,表示样本为真或假的可能性。
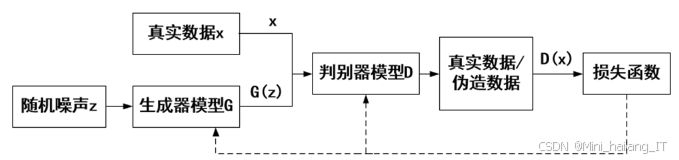
       GAN的训练过程是通过对抗训练实现生成器和判别器的共同优化。训练过程通常包括两个主要步骤:生成器的训练和判别器的训练。生成器接受随机噪声作为输入,生成一批流量样本。在此基础上,判别器会对生成的样本进行评估,并给出判断结果。生成器的目标是最大化判别器对生成样本的错误判断,从而促使生成样本质量的提升。通过反向传播,生成器的参数会根据判别器的反馈进行更新,以使生成的样本更接近真实流量的分布。

       通过从网络设备、入侵检测系统(IDS)、网络流量监测工具等多种来源获取网络流量数据,确保数据的多样性和代表性。收集到的原始数据通常是非结构化的,因此需要进行预处理。预处理包括数据清洗和特征选择。数据清洗的过程涉及缺失值处理和异常值检测,确保数据的质量。特征选择则是通过统计方法如卡方检验或信息增益来选择与异常检测相关的特征,减少数据维度,保留对模型训练最有价值的信息。

import pandas as pd
from sklearn.model_selection import train_test_split
from sklearn.feature_selection import SelectKBest, chi2

# 读取数据
data = pd.read_csv("network_traffic.csv")

# 数据清洗(处理缺失值)
data.fillna(method='ffill', inplace=True)

# 特征选择
X = data.drop(columns=['label'])  # 特征
y = data['label']  # 标签

# 选取k个最佳特征
X_new = SelectKBest(chi2, k=10).fit_transform(X, y)

       从原始流量数据中提取出能够反映流量行为的统计特征,如流量大小、包数量、持续时间等。这些特征为后续的异常检测提供了必要的数据基础。选择决策树、支持向量机(SVM)等经典机器学习算法,使用基于深度学习的模型如自编码器和生成对抗网络(GAN)。在训练模型时,需将数据集分为训练集和测试集,确保模型能够在未见过的数据上进行有效的预测。通过对训练集进行多次迭代,模型会逐渐学习到正常与异常流量之间的区别,从而提高其检测能力。

from sklearn.model_selection import train_test_split
from sklearn.svm import SVC
from sklearn.metrics import classification_report

# 划分数据集
X_train, X_test, y_train, y_test = train_test_split(X_new, y, test_size=0.2, random_state=42)

# 选择支持向量机模型
model = SVC(kernel='linear')

# 模型训练
model.fit(X_train, y_train)

# 评估模型
y_pred = model.predict(X_test)
print(classification_report(y_test, y_pred))

       基于生成对抗网络(GAN)的异常检测方法为系统提供了一种创新的解决方案。GAN的生成器生成与真实流量相似的流量样本,以增强训练集的多样性。与此同时,判别器则判断输入样本的真实性,评估流量的正常与异常特征。通过对抗训练,生成器和判别器相互提升,确保生成的流量样本逐渐逼近真实流量的分布。

import tensorflow as tf
from tensorflow.keras import layers

# 生成器模型
def build_generator():
    model = tf.keras.Sequential()
    model.add(layers.Dense(256, activation='relu', input_dim=100))
    model.add(layers.Dense(512, activation='relu'))
    model.add(layers.Dense(3, activation='tanh'))  # 假设生成3个特征
    return model

# 判别器模型
def build_discriminator():
    model = tf.keras.Sequential()
    model.add(layers.Dense(512, activation='relu', input_dim=3))
    model.add(layers.Dense(256, activation='relu'))
    model.add(layers.Dense(1, activation='sigmoid'))
    return model

generator = build_generator()
discriminator = build_discriminator()

# 编译判别器
discriminator.compile(loss='binary_crossentropy', optimizer='adam', metrics=['accuracy'])

       通过使用准确率、召回率、F1-score等评估指标,能够全面了解模型的检测能力。使用交叉验证方法来确保模型的泛化能力。根据评估结果,调整模型的超参数,选择合适的模型架构,进一步优化性能。

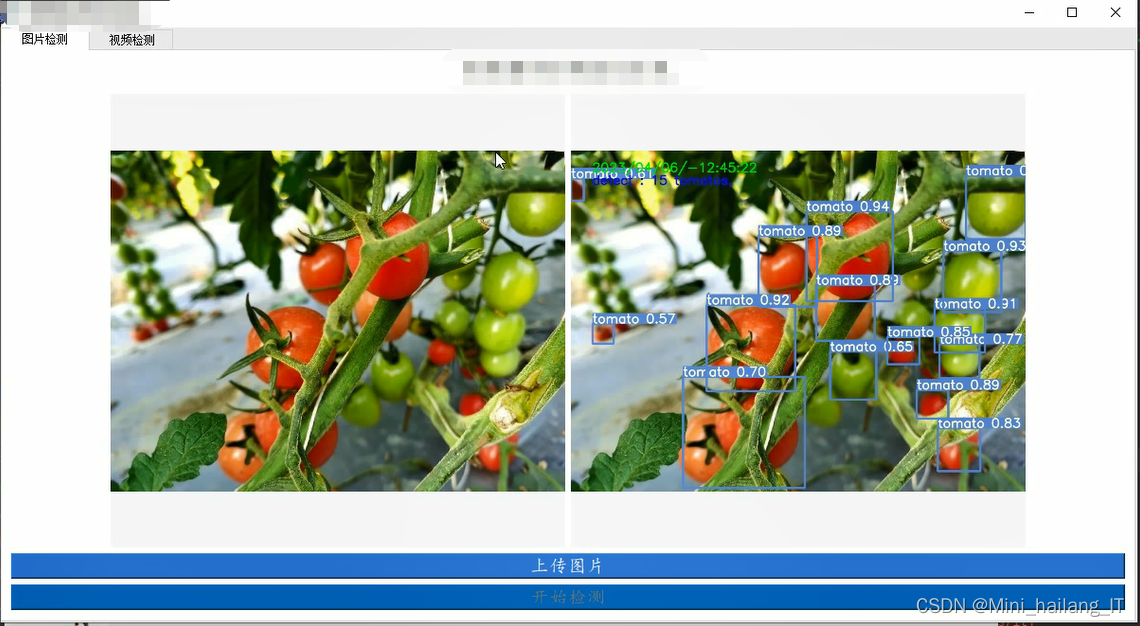
海浪学长项目示例:
更多帮助

Python实现网络流量分析与入侵检测系统:从协议解析到异常检测 网络流量分析是网络安全领域的核心技术,其原理在于对网络数据包进行捕获、解析与深度检测,以识别潜在威胁。这项技术的核心价值在于为网络环境提供主动安全防护,广泛应用于企业安全运维、数据中心监控及网络安全研究等场景。通过Python生态中的Scapy、Pandas等工具,可以高效实现流量解析与特征提取,并结合规则匹配与统计方法构建入侵检测系统。本文以Scapy协议解析和异常检测为例,详细展示了如何从原始流量数据中提取关键特征,并利用阈值检测与统计方法发现端口扫描、DDoS等攻击行为,为构建轻量级安全监控原型提供实 阅读详情

相关推荐

Python实现DDoS攻击检测系统:基于流量特征与孤立森林的完整实践

分布式拒绝服务(DDoS)攻击是网络安全领域最常见也是最具破坏性的威胁之一,其本质是通过海量请求耗尽目标资源。面对不断演变的攻击手法,基于流量特征的分析方法成为检测的核心手段,通过滑动时间窗口统计包速率、源IP分散度、协议占比等指标,能够有效刻画攻击行为模式。Python凭借Scapy、Scikit-learn等生态工具,为快速构建检测原型提供了低成本路径。结合孤立森林无监督算法对高维特征进行异常评分,配合规则阈值实现可解释告警,可以在不依赖标注数据的前提下识别未知变种。该方案适用于安全运维、网络监控以及教

weixin_33646989的博客 328

毕业设计:基于深度学习的网络流量异常检测系统

毕业设计:基于深度学习的网络流量异常检测系统将介绍基于深度学习的网络流量异常检测系统的原理、方法和实现,探讨其在网络安全领域的应用前景。 为计算机毕业设计提供了一个创新的方向,结合了深度学习和计算机视觉技术,为毕业生提供了一个有意义的研究课题。对于计算机专业、软件工程专业、人工智能专业、大数据专业的毕业生而言,提供了一个具有挑战性和创新性的研究课题。无论您对深度学习技术保持浓厚兴趣,还是希望探索机器学习、算法或人工智能的领域的同学,能为您提供灵感和指导。

Hai_Lang_IT的博客 4453

网络流量异常检测毕设全指南:从pcap特征提取到模型避坑

网络流量异常检测是网络安全领域的基础技术,通过分析流量特征识别端口扫描、DDoS、暴力破解等异常行为。要构建有效的检测系统,需理解从数据采集、特征工程到算法选型的完整链路。流量数据通常来自抓包、公开数据集或模拟生成,其中pcap解析与流特征聚合是关键预处理步骤;公开数据集如NSL-KDD、CICIDS2017则为模型训练提供带标签的样本。在算法层面,统计阈值、孤立森林与自编码器分别适用于不同场景,但都必须警惕数据泄露、类别不平衡、时序泄漏等问题。掌握特征构建与阈值校准方法,才能让检测模型在不同网络环境下保持

weixin_29323493的博客 237

【信息安全毕业设计】基于记忆模块的网络流量异常检测系统设计与实现

基于记忆模块的网络流量异常检测系统设计与实现通过融合多级特征提取、记忆模块机制和深度学习算法,解决了传统入侵检测方法在特征挖掘不充分、误判代价高和数据漂移等方面的不足,实现了高效准确的网络流量分类与异常检测功能。对于计算机专业、软件工程专业、人工智能专业、大数据专业的毕业生而言,选择一个合适的毕业设计选题至关重要。在这个毕业设计选题合集中,我们精心收集了各种有趣且具有挑战性的选题,旨在帮助学生们在毕业设计中展现他们的技术实力和创新能力

毕设帮助,疑难解答,欢迎打扰! 1113

网络流量异常检测实战:从数据包到机器学习模型的完整实现

网络流量分析是网络安全和运维监控的核心技术之一,其核心原理在于通过对网络数据包的捕获、解析和统计,提取能够反映网络行为模式的特征指标。这项技术的价值在于能够自动化地识别网络中的异常行为,如DDoS攻击、端口扫描或数据泄露,从而实现对潜在安全威胁的早期预警和快速响应。在工程实践中,通常采用Python生态中的工具链(如Scapy/Wireshark进行数据采集,Pandas进行特征工程)结合机器学习算法(如孤立森林)来构建检测系统。本文将以一个具体的毕业设计项目为例,详细阐述如何利用**特征工程**从原始流量

weixin_29322855的博客 298

基于Python的APT攻击检测方法:流量特征提取与XGBoost模型部署实践

网络攻击检测中,APT(高级持续性威胁)因多阶段、隐蔽性强而难以被传统规则发现。流量分析是识别此类攻击的关键技术,通过解析网络流特征(如包长均值、持续时间、端口分布)构建机器学习模型,可在不解析应用层内容的情况下捕捉异常行为。利用公开数据集(如CICIDS2017)进行特征清洗与标签处理,结合XGBoost等树模型训练分类器,能够有效区分恶意流量与正常业务流量。该方法适用于内网横移、数据外传等阶段的异常检测,且模型具备可解释性与部署价值。本文围绕基于Python的APT攻击检测方法,从数据准备、特征工程到模

weixin_29061509的博客 327

AI驱动的Web异常流量检测实战:基于LSTM-Transformer的入侵行为智能分析

当黑客用AI武装攻击,防御者必须用更智能的AI构筑护城河。未来的安全攻防本质将是AI算法间的对抗与博弈!模型蒸馏:BERT-base(110M) → TinyLSTM(8M)39维特征向量:包括请求熵值、API访问频率、参数分布KL散度等。:解析HTTP包头语义关联(如注入攻击碎片化特征):动态调整告警灵敏度(参考工业控制系统的3σ原则)传统规则库(如WAF)面对0day攻击的滞后性。攻击演化自适应:对抗GAN生成的对抗性样本。海量日志分析中人工筛查的漏报率超40%:捕获长周期行为序列(如慢速CC攻击)

qq_68725483的博客 1478

最终篇——SWAT模型的建立

同理,Soil Data也是同样的方法导入,在Soil Database Options的选项中,选择UserSiol,用同样的方法导入土壤类型,进行重分类。打开窗口后,只定义HRU Thresholdes,其余两个不用设置,设定各数据单元的计算率,这里的10%的意思是计算精度,即分成级HRU计算单元太小,小于平均计算单元的10%,我们就不对这HRU单元进行计算(也就是说太破碎的计算单元不进行计算),若选择0%意味着全部进行计算,需要耗费大量的内存和时间,对计算机要求较高,不建议。

m0_72556434的博客 5621

基于GAN技术的网络流量监测系统开题报告

传统的网络流量监测方法主要依赖规则和阈值,然而这些方法在面对复杂、动态和隐蔽的攻击模式时,往往表现出较高的误报率和漏报率。因此,如何提高网络流量监测的准确性和智能化水平,已成为当前网络安全研究中的重要问题。生成对抗网络(GAN)作为一种近年来广泛应用于数据生成和增强的深度学习技术,通过其独特的生成器和判别器机制,能够生成高度逼真的假数据,并具有较强的自适应性和抗干扰能力。因此,基于GAN技术的网络流量监测系统具有极大的潜力,能够通过生成流量样本增强训练数据,从而提升流量监测系统的识别能力与准确性。

laoman456的博客 1077

张量积曲面:数学原理与Python实现

Suv∑i0m∑j0nPij⋅Bipu⋅BjqvSuvi0∑m​j0∑n​Pij​⋅Bip​u⋅Bjq​v其中PijP_{i,j}Pij​是控制点网格,BipuB_i^p(u)Bip​u和BjqvB_j^q(v)Bjq​v是基函数,分别沿uuu和vvv方向定义。

T20151470的博客 1156

IEDA激活码失效?教你5分钟快速续期的方法

本文针对IEDA激活码失效问题,提供了一套从快速应急到深度排查的完整解决方案。文章不仅详解了5分钟快速续期与清理缓存等应急方法,更深入剖析了授权机制、离线激活流程,并指导如何构建可持续的授权管理策略,帮助开发者彻底解决激活困扰,确保开发环境稳定。

a0b1c2d3的专栏 273

基于机器学习的恶意软件加密流量检测研究分享

1 概述2 恶意软件加密流量介绍3 加密HTTPS流量解析4 特征工程5 模型效果6 具体实施7 总结 1 概述 近年来随着HTTPS的全面普及,为了确保通信安全和隐私,越来越多的网络流量开始采用HTTPS加密,截止今日,超过65%的网络流量已使用https加密。 HTTPS的的推出,主要是为了应对各种窃听和中间人攻击,以在不安全的网络上建立唯一安全的信道,并加入数据包加密和服务器证书验证。但是随着所有互联网中加密网络流量的增加,恶意软件也开始使用HTTPS来保护自己的通信。 ...

Yuan's Blog 5964

【YOLO系列】YOLOv12详解:模型结构、损失函数、训练方法及代码实现

本文提出YOLOv12,一种以注意力为中心的实时目标检测框架,通过创新性改进解决传统YOLO模型在精度与速度上的失衡问题。核心贡献包括:1)轻量混合注意力模块(LHA)结合通道与空间注意力,在不增加计算负担下提升特征提取能力;2)区域注意机制与R-ELAN网络优化特征聚合,显著改善小目标检测(AP_S提升8.3%);3)动态多光谱数据增强策略增强模型鲁棒性。实验表明,YOLOv12在COCO等基准上实现SOTA性能,同时保持2.1 TOPS/W的高能效比,适用于边缘设备部署。该工作为实时目标检测提供了新的注

一碗白开水一 1808

【信息安全毕业设计】基于流量特征分析的网络安全防护系统研究

基于流量特征分析的网络安全防护系统研究运用了自相似理论、Hurst指数计算及迭代法等核心技术,通过分析网络流量的自相似特性变化来检测潜在的攻击行为,实现了高效准确的网络安全防护功能。对于计算机专业、软件工程专业、人工智能专业、大数据专业的毕业生而言,选择一个合适的毕业设计选题至关重要。在这个毕业设计选题合集中,我们精心收集了各种有趣且具有挑战性的选题,旨在帮助学生们在毕业设计中展现他们的技术实力和创新能力。不论是对于对深度学习技术感兴趣的同学,还是希望探索机器学习、算法或人工智能的领域的同学,本合集都能为您

Hai_Lang_IT的博客 1166

(02)Cartographer源码无死角解析-(81) ROS栅格地图→服务接收子图、cairo图像绘详解、OccupancyGrid地图发布

疑问1疑问1src/cartographer/cartographer/mapping/2d/probability_grid.cc 文件中的 ProbabilityGrid::DrawToSubmapTexture 函数的 proto::SubmapQuery::Response::SubmapTexture* 示例对象 texture 中texture->mutable_slice_pose() 的含义具体是什么。

江南才尽江南山,年少无知年少狂! 1929

2021年03月 C/C++(五级)真题解析#中国电子学会#全国青少年软件编程等级考试

给定一个十进制正整数n(0 < n < 1000000000),每个数位上数字均不为0。n的位数为m。现在从m位中删除k位(0

人生就是一个不断学习的过程 1011

计算机毕业设计推荐:基于大数据的网络安全入侵流量特征分析与可视化|毕业设计选题|计算机毕设|选题推荐|毕设指导|项目定制|源码|高质量项目

计算机毕业设计推荐:基于大数据的网络安全入侵流量特征分析与可视化|毕业设计选题|计算机毕设|选题推荐|毕设指导|项目定制|源码|高质量项目

IT毕设梦工厂的博客 206

Autosar MCAL-S32K324 Fee配置-基于EB

Autosar MCAL S32K324 Fee配置详解

赞的博客 1545

基于网络数据的无监督异常检测研究与实现附Matlab代码

在数字化浪潮下,网络安全已然成为保障信息资产安全与稳定运行的关键防线。异常检测作为网络安全体系的重要组成部分,能够及时发现网络中的异常行为,预防潜在的安全威胁。基于网络数据的无监督异常检测技术,因其无需预先标记数据,可自动从海量网络数据中发现异常模式,在当今复杂且动态变化的网络环境中,展现出独特的应用价值和发展潜力。

m0_57702748的博客 893

进阶05:Labview与汇川PLC通过OPC UA通信(AM500系列)

本文介绍了LabVIEW与汇川PLC通过OPC UA通信的实现方法。主要内容包括:1)编写汇川AM521 PLC结构化文本程序,配置OPC UA服务器并导出变量;2)使用UaExpert客户端测试读取PLC变量;3)开发C#封装库实现OPC UA连接、读写和订阅功能;4)在LabVIEW中创建通信类,封装dll功能;5)设计LabVIEW界面实现变量读写和PLC程序触发。最终实现了PLC变量监控、数据读写及Y1-Y4输出控制功能,为自动化系统开发提供了基础框架。

weixin_38637405的博客 1302

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

信息安全专业毕业设计选题推荐:热点方向

信息安全专业毕业设计选题合集涵盖了深度学习、机器学习、算法、人工智能、大数据、信息安全、推荐系统、目标检测等多个热门领域。对于计算机专业、软件工程专业、人工智能专业、大数据专业的毕业生而言,选择一个合适的毕业设计选题至关重要。在这个毕业设计选题合集中,我们精心收集了各种有趣且具有挑战性的选题,旨在帮助学生们在毕业设计中展现他们的技术实力和创新能力。不论是对于对深度学习技术感兴趣的同学,还是希望探索机器学习、算法或人工智能的领域的同学,本合集都能为您提供丰富的选题资源和灵感。

2301_79555157的博客 1730

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

上一篇: 毕业设计:基于深度学习的电子仪器数字显示自动识别系统
下一篇: 毕业设计:基于时间序列分析的电力负荷预测算法研究
Mini_hailang_IT
博客等级 码龄9年 5936粉丝 640原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值