梅杰夫人(MrsMajor)3.0病毒修复过程

资源分享·病毒样本下载资源分享 一、微步云沙箱 微步在线云沙箱https://s.threatbook.cn/ 使用病毒sha256即可寻找病毒样本;该站点也可上传可疑文件/可疑URL地址到沙箱中,进行分析 。 以永恒之蓝为例,样本sha256是:ed01ebfbc9eb5bbea545af4d01bf5f1071661840480439c6e5babe8e080e41aa 下载样本或流量监控,需要消耗积分: 二、AnyRun Interactive Online Malware Analysis Sandbox. 阅读详情
AI摘要

本文以物理机win11和U盘PE系统为材料,演示梅杰夫人3.0病毒的修复过程。先介绍病毒效果,如禁用内容、拦截进入桌面等。接着进入PE系统,依次进行修复MBR(可跳过)、进入系统桌面(修改注册表、替换篡改文件)、修复病毒禁用内容(如任务管理器、注册表、壁纸、Win键等),最终完成系统常用功能修复。

本次灵感来源于快手作者爱比较

为了实验严谨性,我用的是物理机进行操作演示

准备材料:

物理机 win11

U盘PE系统

梅杰夫人3.0病毒文件

效果介绍

首先会禁用很多相关内容,然后会出现恐怖元素,如果你是MBR硬盘引导会在进入系统桌面之前被锁住

如果你不是mbr引导,那么你加载的时候会看见windows图标,但是在进入桌面之前被病毒拦截住

首先进入PE系统

第一步 修复MBR

由于目前硬盘引导系统大部分不适用mbr了,所以这一步暂时跳过

第二步 进入系统桌面

我们发现我们无法进入系统桌面,这是因为有些程序或者注册表被修改掉

修改注册表
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\windows NT\Currentversion\Winlogon\Shell //指定系统登录后要启动的用户界面程序或外壳程序
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\windows NT\Currentversion\Winlogon\Userinit //用户初始化程序-在登录的时候
​
修改启动流程中调用的程序
c:\windows\system32\winlogon.exe
c:\windows\system32\logonui.exe

win+R打开运行,输入regedit进入注册表

注意!这里进入的注册表是PE系统的注册表不是自己系统的

我们点击HKEY_LOCAL_MACHINE

然后选择文件,加载配置单元选择正常系统的注册表

系统分区\windows\system32\configSOFTWARE

然后双击重新命名即可,为了方便我这里命名为kun

然后进入注册表
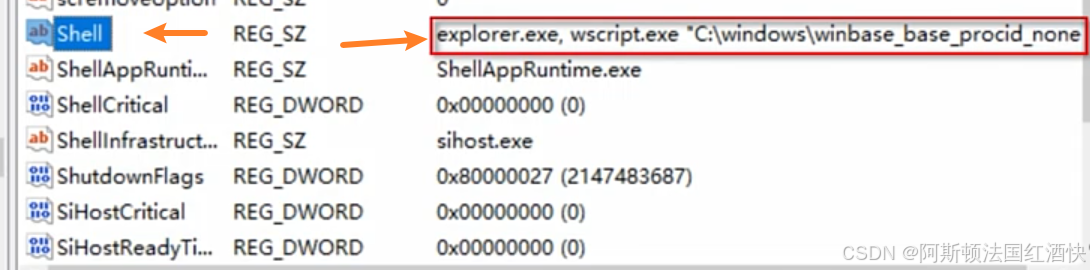
正常情况下,shell注册表中数据只有explorer.exe 而这里后面却有其他数据,我们跟踪进入

发现很多文件,我们将这些文件全部删除包括文件夹,以及注册表中的信息

然后检查Userinit的数据,这里只能有userinit.exe一个内容,我们发现里面只有这一个说明这个注册表没有被修改

到这里注册表修改就完成了。下一步我们查看软件是否篡改

  • 首先检查:c:\windows\system32\winlogon.exe

    • 文件作用:用户登录认证 用户配置文件加载 桌面环境初始化

    • 我们发现winlogon.exe的修改日期,以及文件信息并没有什么不一样的

  • 再次检查:c:\windows\system32\LogonUI.exe

    • 文件作用:显示登陆界面,处理登陆交互,管理登陆和注销过程的程序

    • 发现该文件修改日期与病毒运行日期一样,右键查看属性-详细信息,发现原始文件名叫ui66.exe

    • 我们需要从其他win11系统中copy一个logonui.exe程序 然后对其进行替换即可

到了这一步,病毒的危害和自启动已经被我们修复完毕了。

第三步 修复病毒禁用的一些内容

一、恢复ctrl+alt+del没有任务管理器

终端输入:gpedit.msc

打开本地组策略,然后找到用户配置-管理模板-Ctrl+Alt+Del选项-将里面的设置状态全部改为已禁用

二、修复regedit注册表

终端输入:gpedit.msc

打开本地组策略,找到用户配置-管理模板-阻止访问注册表编辑工具 设置已禁用即可

三、修复背景主题壁纸

正常情况下我们发现壁纸和主题修改不了,是因为病毒将其禁用了

  • 打开组策略编辑器:按 “Win+R” 键,输入 “gpedit.msc” 并回车,打开本地组策略编辑器2.

  • 找到相关设置:在组策略编辑器中,依次展开 “用户配置”→“管理模板”→“控制面板”→“个性化”,找到 “阻止更改桌面背景” 选项2.

  • 修改设置:双击 “阻止更改桌面背景”,将其设置为 “未配置” 或 “已禁用”,然后点击 “确定” 保存修改

四、修复Win键

病毒将我们的win组合键禁用了,我们需要进行修复

按 “Win+R” 键,输入 “regedit” 回车打开注册表编辑器

定位到路径 “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer”,找到 “NoWinKeys” 键值,如果其数值为 1,说明 Win 键被禁用

将该值改为0

然后!

再将NoRun的值改为0

一共需要修改两个值

HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer //1表示禁用Win热键
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\NoRun //1表示屏蔽开始菜单中的运行功能

到这里基本的功能就已经修复,病毒可能也禁用了其他功能,只不过是我可能没遇到过

完结

至此windows基本常用功能已经修复完成了,如果你遇到了一些新的问题欢迎提问

私网实例既不能改子网路由也不能绑 EIP?单可用区 NLB + 安全组双放行优雅暴露多端口(含 Connection refused 全链路排障) 不动共享私有子网路由:私有子网实例需要固定公网入口时,切勿把子网路由表改成 IGW,采用同可用区公网子网的单 AZ NLB + 1 个 EIP是最干净的隔离方案。牢记安全组双放行:NLBinstance模式默认保留客户端源 IP,后端实例安全组必须同时对外部客户端白名单 IP和NLB 安全组放行目标端口。区分 Timeout 与 Connection refused:Timeout 查安全组与路由,Connection refused 直接上机器跑ss -lntp查进程是否启动、是否绑错到了。 阅读详情

相关推荐

安全守卫 JQuickEnhanceGuard:默认拒绝比事后调试便宜

字节码增强最贵的错误不是写错指令,而是改错对象——给。

PaoHaiJiao的博客 64

病毒的样本大家请看啊


机器猫的专栏 1214

杀毒软件测试病毒无害版

面对于测试杀毒软件的一些无害木马病毒

应急响应-勒索病毒检测指南&Win&Linux样本演示&家族识别&分析解密

1、勒索病毒危害影响? 2、勒索病毒怎么传播的? 3、勒索病毒有哪些家族? 4、勒索病毒如何进行处置?

SuperherRo的博客 3852

永恒之蓝样本.rar

永恒之蓝样本---感兴趣可以测试

Gemini国内合规接入指南:API身份链构建与镜像站选型

生成式AI服务接入本质是服务可用性工程,而非单纯网络连通问题。理解大模型API调用原理,关键在于掌握身份认证、权限控制与数据流向三大技术要素。Gemini作为主流多模态模型,其国内可用路径已从‘模拟访问’转向‘能力映射’——聚焦文本生成等核心能力的稳定调用。通过构建七步Google Cloud身份链(含+86实名、国际信用卡核验、Service Account最小权限配置),可实现99.2%高成功率的合规API接入;而教育型、企业型、开发者型三类镜像站则提供差异化过渡方案,均需满足端到端加密、境内CDN托管

weixin_29046035的博客 434

推荐一些免费下载恶意样本的网站

前一阵微步下载样本开始收费,算是又断了一个很好的白嫖途径。目前工作需求是不定期获取一批不同家族样本,看了看微步基础会员每天5次的下载限制,我默默把微步网页点了X,选择其他网站进行白嫖。

信息安全 1万+

学习笔记--在线强化学习、离线强化学习、连续强化学习的区别(4)

在连续强化学习中,状态和动作都是连续的,这意味着智能体可以采取无限数量的动作,并且状态空间是连续的,而不是离散的点。- 策略评估和模型选择:在离线学习中,如何有效地评估不同策略和模型的性能,是一个重要的研究问题。- 连续学习和迁移学习:在线学习中,学习者需要不断在不同任务和环境中学习,研究者致力于研究如何将之前学到的知识迁移到新任务中,以实现更高效的学习和决策。- 连续动作选择和优化:在连续动作空间中,智能体对动作的选择是无限的,研究者在连续强化学习中通常关注如何有效地选择连续动作,以达到最优决策策略。

hzlalb的博客 3601

介绍一个可以轻松下载病毒样本的数据库

引入 病毒样本有一些知名的数据集,但一般这些数据集中的样本都比较老,并且申请这些数据集的流程复杂,耗时长。有的数据集只有meta信息,没有完整的样本。 而病毒样本又是各大安全公司的资产,研究者也不会轻易拿到新样本。 所以病毒样本的收集是比较麻烦的。 MalwareBazaar Database 从如下介绍,可以看出,MalwareBazaar数据库是与安全产商合作后,构建的一个公开的病毒样本数据库。 MalwareBazaar is a project operated by abuse.ch. The p

ybdesire的专栏 4万+

架构——异地多活成熟的架构模式

摘要: 本文系统介绍了三种异地多活架构模式:业务定制型、业务通用型和存储通用型。业务定制型针对核心业务定制化设计,复杂度低但扩展性差;业务通用型通过统一配套服务(流量调度、配置中心等)实现多业务兼容,适合业务量大但一致性要求不高的场景;存储通用型依托分布式一致性数据库(如OceanBase、TiDB)天然支持强一致性,适合金融等高要求场景,但对部署距离和成本有较高限制。文章对比了各模式的优缺点及适用场景,为不同业务需求下的架构选型提供了实践指导。

小志的博客 7084

1. 基于STM32的1.28寸圆形IPS屏(GC9A01)驱动移植实战:软件SPI与硬件SPI双方案详解

本文详细介绍了如何在STM32平台上为1.28寸圆形IPS屏(GC9A01驱动芯片)移植驱动程序,涵盖软件SPI与硬件SPI两种实现方案。内容从引脚定义、工程搭建、GPIO配置到SPI外设初始化逐步详解,并提供了完整的测试代码,帮助开发者根据项目需求(灵活性或性能)选择合适的通信方式,快速点亮屏幕并集成到智能手表等嵌入式项目中。

weixin_42300144的博客 203

直付通申请资质安全吗?靠谱吗?

风控规则的运行效果要定期复盘,拦截记录、误伤情况、处理时效都要看,规则持续优化,防护效果才能保持,动态调整的风控,比一成不变的规则更可靠,安全保障更到位,动态调整的风控更可靠,更有效,风控常复盘,规则常优化,防护更有效。资金记录的完整保存很重要,流水明细定期归档,账目随时可查,配合日常核对,资金安全尽在掌握,完善的记录习惯,既是风控要求,也是管理规范,长期坚持受益良多,更放心,流水留存好,随时可对账,管理更规范。方向更清晰,资质看清楚,边界问明白,判断更准确。更稳固,职责边界清,配合更默契,安全更有底。

qq_15110143的博客 346

基于YOLOv11与相机标定的齿轮尺寸测量系统

本文详细介绍了一种基于深度学习的目标检测算法YOLOv11与相机标定技术相结合的齿轮尺寸自动测量系统。该系统能够实时检测图像中的齿轮目标,并精确测量其关键尺寸参数,包括齿顶圆直径、齿根圆直径、模数等。我们构建了完整的深度学习解决方案,包含数据采集与标注、模型训练、相机标定、尺寸测量算法以及用户友好的UI界面。本文提供了完整的代码实现,并推荐了相关的参考数据集,为工业视觉检测领域提供了实用的技术方案。关键词:YOLOv11;齿轮检测;尺寸测量;相机标定;深度学习;工业视觉python。

YOLO 411

Elasticsearch ingest pipeline 被禁用之后:性能代价、安全治理与数据入库时间的四种替代方案

生产环境为什么禁用 Elasticsearch ingest pipeline?写入路径同步执行的开销、Painless 脚本的安全治理是根因;而 _ingest.timestamp 出不了 pipeline,ES 8/9 也没有原生入库时间字段。本文给出四种替代方案:采集端注入时间戳、bulk 响应后回写、refresh=wait_for 近似、最小 set pipeline 白名单,附选型对比与踩坑清单。

Sayai的专栏 341

基于Costas环的载波同步实现及Matlab仿真

其中,第一个相位环接收带噪声的待同步载波,并产生一个相位误差信号,这个误差信号再通过第二个相位环进行反馈控制,使得两个相位环的相位差保持为90度,最终输出同步载波信号。接下来,我们可以编写Costas环的仿真程序,并将上面生成的信号输入到Costas环中进行同步,最终输出同步后的载波信号。综上所述,本文介绍了如何使用Matlab实现基于Costas环的载波同步,并给出相应的源代码。上述代码中,我们初始化了Costas环的各个参数,然后通过循环迭代实现了相位估计和相位误差控制,最终输出了同步后的载波信号。

2301_78484069的博客 1048

【毕设全程指导】基于YOLOv8的包装商品检测与可视化系统(SKU110K实战)

本文介绍了一个基于YOLOv8的包装商品检测与可视化系统毕业设计方案。项目采用SKU110K数据集,通过CSV转TXT格式转换适配YOLO模型训练,包含详细的环境搭建、模型配置和训练流程。系统实现了包装商品的自动化检测,并开发了Tkinter可视化界面进行交互式检测展示。该方案结合产业应用需求与技术深度,既具备实用价值,又能充分展示学生的技术能力,适合作为计算机视觉相关专业的毕业设计选题。整个项目从数据准备到界面开发完整覆盖,帮助学生系统掌握目标检测项目的完整实现流程。

LXY_LOVE36的博客 145

亚远景 - 无方向盘 L4 车辆批量认证,ASPICE 过程证据成制造商安全举证底座

亚远景分析取消驾驶员兜底后安全责任向制造商集中的趋势,说明规范研发过程、功能安全验证与全生命周期管理为何成为批量认证的举证底座,为自动驾驶企业应对准入合规提供过程建设参考。

yayuanjingkeji的博客 195

第八届传智杯WPS智能办公能力挑战赛练习题库

本文是关于WPS Office软件操作知识的选择题汇总,内容涵盖WPS文字、表格和演示三大组件的常用功能。主要包括:云文档协同编辑、文本框插入、幻灯片打印设置、数据排序与筛选、函数应用(如SUMIF、COUNT)、动画效果设置、格式刷使用、页眉页脚设置、单元格引用类型等基础操作要点。同时涉及计算机基础概念如二进制、ROM存储器等。题目以单选和多选形式呈现,附带详细答案解析,全面检验用户对WPS办公软件的功能掌握程度和实际操作能力,适用于办公软件技能培训和水平测试。

qq_73044452的博客 1424

终端安全平台 V2610 更新复盘:跨平台适配、AI 工具审计能力解析

近期对终端安全管理平台 V2610 版本进行了部署测试,本次版本迭代重点围绕跨平台兼容、AI 工具行为审计、数据防护模块做了调整。本文记录本次新版本的技术改动、功能逻辑、测试过程中遇到的适配问题,供内网安全、终端运维同行参考交流。说明:仅为个人技术测试复盘,不做产品推荐,相关策略落地请结合单位自身安全规范评估。V2610 版本整体偏向解决混合架构内网下的新风险,重点补齐 AI 应用审计、多系统统一管控短板。优势:异构终端管理能力提升,审计链路更完整;

qq_43457377的博客 194

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

Android 开发入门实践(二):Kotlin 空安全,从可空类型到安全访问

延续 NewsApp 项目中的新闻标题练习,记录 Kotlin 安全调用。

Easyhood的博客 276

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

城市生命线工程多场景应用守护城市运行安全

城市生命线工程以地下管网、桥梁、燃气、供水等基础设施为对象,通过物联网传感、数据监测与智能分析,实现对城市 "血管" 和 "神经" 的实时守护。本文以科普视角,梳理生命线工程的多场景应用、技术逻辑与落地价值,帮助读者理解城市安全从 "被动抢险" 走向 "主动预防" 的转变过程。

hnsoyon的博客 190

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

WordPress 全站 HTTPS 后仍显示「不安全」或锁被划掉:先清混合内容,再核证书链与强制跳转

浏览器地址栏仍提示「不安全」、锁被划掉或控制台 Mixed Content 告警——明明证书已装、后台也勾了全站 HTTPS——这和今天槽位里写过的表单「提交成功但收不到邮件」、「建立数据库连接时出错」,以及登录 Cookie/CDN 重定向环、502/503、PHP 白屏、WP-Cron、媒体上传、固定链接 404、Woo 支付回调不是一类故障。PHP 与数据库多半正常,卡在。更稳的顺序是:先分清是→ 用开发者工具清出所有http://

20年技术经验|专注小程序+外贸独立站|已服务500家企业,分享创业中有趣的产品和技术经验。 375

AI Agent 的安全风险,正在从 Prompt 扩展到运行环境

从 Cursor 恶意扩展事件看 AI Agent 运行环境的安全风险与权限边界。

2501_92842654的博客 472

生物冰箱智能锁是如何通过权限记录全程开门记录筑起样本安全的第一道防线的?

未来,面对新的挑战和需求,生物冰箱智能锁必将持续创新,成为保障样本安全不可或缺的智能守护者。全程开门记录开门时间、操作人员及异常情况均被实时记录并上传至管理平台,通过防止非法开门和异常操作,确保样本在存储过程中的稳定性和完整性,减少样本损坏和丢失的风险,提升科研数据的可靠性,便于后续的数据追踪和安全审计,智能锁结合权限管理和全程记录功能,为生物样本管理提供坚实的安全保障,促进科研工作的规范化和标准化,保障科研成果的真实性和有效性。

berer8的博客 94

从 NEAR Intents 事件看 NEAR 智能合约安全

2026年9月29日至10月1日,攻击者利用NEAR Intents存款退款处理中的校验缺陷,通过填充代币和恶意receiver合约触发超额退款请求,使回调失败后内部余额未被撤销,造成缺乏资产支持的可花费余额。攻击者据此从BNB Chain上的HOT Bridge金库七笔提现共转出3,865,021 USDT。项目方于10月2日部署修复、10月7日移除存款通知功能,并于同日宣布资金全额归还,后续事后报告确认受影响用户已获补偿。

BlockSec的博客 247

运营商云改数转安全落地实践|融合 4A 与数据安全服务案例

本实践依托保旺达在运营商行业长期沉淀的业务 know-how,以融合 4A 为核心抓手,联动数据安全、AI 安全管控能力,以平台建设 + 专项治理 + 持续运营的模式,匹配运营商云改数转转型节奏,解决异构云网环境下身份权限治理、敏感数据安全、新型 AI 应用风险等核心难题,为同类型省级运营商安全体系建设提供可落地参考。

KKKlucifer的博客 72
上一篇: CTFShow-命令执行(29-54)
下一篇: CTFShow-php特性(89-97)
阿斯顿法国红酒快
博客等级 码龄5年 154粉丝 23原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值