PIA协同落地指南:打破六类评估壁垒,实现合规证据复用(合规协同系列第四篇)

网络安全合规-PIA、DPIA、BIA 它涉及评估业务活动中可能发生的风险和对业务的潜在影响,并确定应采取的措施以减轻这些影响。DPIA的目标是评估数据处理的潜在风险,并根据评估结果提出建议,以减少或消除这些风险,保护数据主体的权利和利益。因此,尽管PIA和DPIA在方法和过程上相似,但它们的区别在于它们的重点不同,PIA更加关注个人隐私,而DPIA更加关注数据保护。PIA(Privacy Impact Assessment)是一种隐私影响评估,旨在评估新的或现有的处理个人数据的计划、项目或服务对个人隐私的影响,并确定和减轻任何潜在的高风险。 阅读详情

2025年网络安全与数据合规新规密集落地,从《网络安全法》修订到《网络数据安全管理条例》施行,等保、密评要求持续扩容,相信很多企业合规负责人都有同感:2026年的合规早已不是“头痛医头、脚痛医脚”的零散任务,而是一张贯穿“网络—数据—密码—关基—出境—个人信息”的立体治理网。

此前我陆续输出了三篇合规协同系列文章,完成了“法规全景→协同架构→复用路径”的铺垫:

  • 《筑牢数字防线:2025–2026网络安全法规回顾与合规展望》(法规全景梳理)

  • 《厘清网络安全六类法定评估:企业合规的协同落地之道》(协同框架拆解)

  • 《一次投入,多评复用:2026网络安全六类评估协同实战指南》(落地路径输出)

原本以为这套逻辑已闭环,但梳理行业实操痛点时发现:框架和路径若落不到具体评估执行中,“协同”终究是纸上谈兵。六类评估各有痛点,无法一概而论,而PIA(个人信息保护影响评估)因覆盖广、误解深、与业务关联密,成为最适合的协同落地“突破口”。今天这篇,我们就聚焦PIA,聊聊如何让它走出形式化误区,真正嵌入六类评估协同体系。

一、为什么优先拆解PIA的协同落地?

六类法定评估(PIA、重要数据风险评估、数据出境安全评估、密评、等保、关基保护评估)看似同属合规体系,但实操中各有核心痛点,尤其PIA是很多企业的“高频踩坑点”:

  • PIA:To C企业必做,却常被当成“法务闭门作业”,产品设计(默认授权、信息展示)因未事前评估触碰《个保法》红线;

  • 重要数据风险评估:定义模糊、行业差异大,企业普遍困惑“自家数据算不算重要数据”;

  • 数据出境安全评估:流程繁琐、容错率低,提前6个月筹备仍可能因材料不合规影响业务;

  • 密评:技术门槛高,中小企业“不会做、不敢碰”;

  • 等保&关基保护评估:体系成熟但要求扩容,原有合规如何衔接新规范成难题。

选择从PIA切入,核心原因有三点(也是其协同价值的核心体现):

  1. 覆盖最广:To C、医疗、教育、金融等行业均绕不开,是合规“必答题”,协同落地的普适性最强;

  2. 误解最深:多数企业将其视为“可选动作”,忽视法定强制性,易陷入形式化评估误区,亟需纠正认知;

  3. 与业务最近:直接关联用户授权、隐私设置等产品细节,合规与否影响业务合法性和用户体验,协同价值最易落地验证。

从法规协同逻辑来看,若PIA都无法嵌入整体流程,后续更复杂的出境评估、重要数据评估,协同落地难度只会更大。因此,PIA是构建合规协同体系的“最佳突破口”。

二、PIA基础速览(法规+实操核心,必看!)

在聊协同之前,先快速厘清PIA的法定核心框架(依据现行有效法规,细节可参考此前专题文《你的业务正在“合理”失控——而PIA是唯一的法定刹车》),用表格整理核心问题,方便大家快速查阅:

核心问题

法规与标准依据及实操要点

什么是PIA?

《个保法》第55、56条:处理敏感个信、自动化决策、委托处理、公开披露、跨境提供等高风险场景,需事前开展,形成书面报告及记录,保存至少3年(高频触发义务)。

谁必须做?

涉高风险场景的组织,典型如To C平台、医疗/教育/金融机构、跨境业务主体(跨境场景几乎必然触发)。

监管主体?

网信部门统筹+地方网信办属地监管;行业主管部门(金融、卫健等)协同管理,需同步对接两类要求。

未履行后果?

《个保法》第66条:最高罚5000万元或上一年度营业额5%,未依法开展PIA是高频处罚事由。

执行依据?

核心:《个保法》55-56条;参考:GB/T 39335-2020(评估指南);关联:可支撑数据出境风险自评估(《数据出境安全评估办法》第五条),实现证据复用。

实施主体?

企业是第一责任人,可委托第三方协助,但需对结果担责;建议自建核心能力+第三方辅助,保障责任闭环。

关键提醒:PIA是事前评估,贯穿数据处理全流程风险预判,相较于等保、密评的周期性核验,能更早识别多评估协同需求,为后续合规搭建基础框架。

三、核心:PIA如何深度嵌入六类评估协同落地?

很多企业对“评估协同”的误解的是:仅在报告阶段汇总提交。但真正的协同,必须前置到PIA启动前,而非事后被动对齐。结合实操经验,高效的PIA协同需锚定3个核心动作(呼应“一次资产梳理支撑多维评估”逻辑):
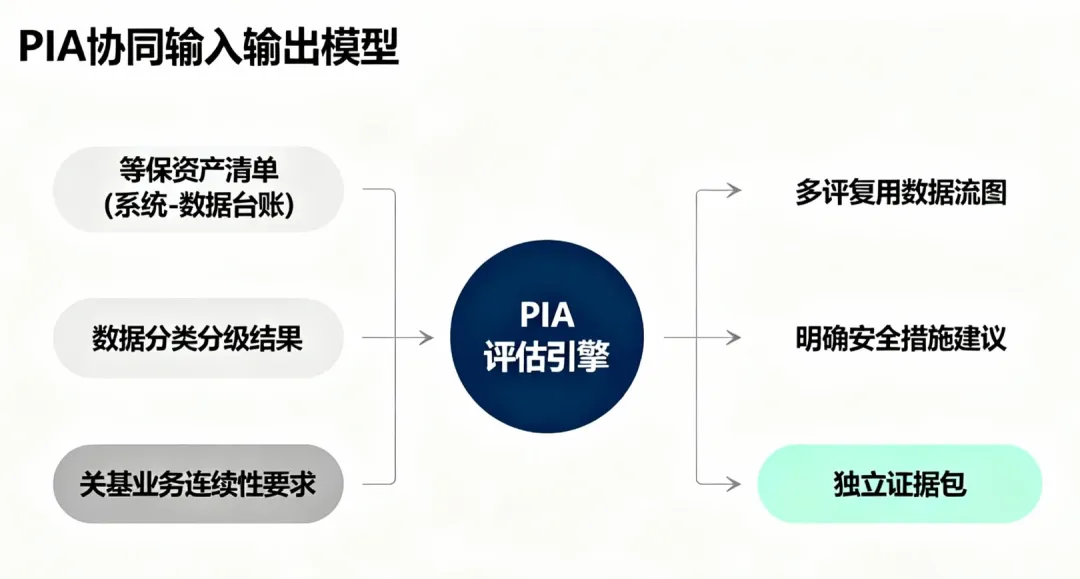
动作1:直接调取等保资产清单,划定PIA边界

等保资产清单已明确“哪些系统处理哪些数据”,直接复用可避免:重复访谈业务部门、反复梳理数据资产,大幅节省前期筹备成本,让PIA聚焦核心风险,而非基础盘点。

动作2:复用数据分类分级结果,精准对齐评估重点

若数据字段已标记为“敏感个人信息”或“重要数据”,PIA无需再主观判定,可直接聚焦风险处置环节(如敏感个信的加密措施、重要数据的访问控制),实现多评估重点同频。

动作3:衔接关基检测要求,量化风险评估内容

参考关基报告中的RTO(恢复时间目标)等量化指标,将PIA中的“中断影响分析”从“泛泛而谈”转化为“可验证、可落地”的风险结论(如“系统中断超4小时将影响用户核心权益,需优化容灾方案”)。

这3个动作的核心价值的是:复用六类评估的共享基础数据,从源头规避重复投入。而协同落地的关键,在于PIA产出物需具备“一材多用”的适配性,其中数据流图是核心载体:

反面案例:仅描述“用户注册→信息存储”的数据流图,对出境、重要数据评估无实际价值;

正面案例:标注“境外云服务商节点、第三方接口、重要数据字段流转路径、加密方式、责任主体”的数据流图,可直接支撑PIA、数据出境评估、重要数据风险评估三类场景的证据提交。

同理,PIA中的安全措施建议需避免模糊表述(如“加强加密”),应明确技术细节(如“人脸特征值采用SM4国密算法加密存储,传输启用TLS 1.3”),这样才能被密评直接采纳,实现跨评估证据互认。

总结:PIA协同的关键,从来不是后期对齐报告,而是从启动之初就明确“这份产出能给哪些评估复用”,提前留好协同接口。

四、协同价值落地:3个典型场景化解合规矛盾

当六类评估割裂执行时,合规矛盾往往在监管检查阶段集中爆发。而PIA的核心价值,正在于提前预判并化解这些冲突,推动合规从“事后补漏”转向“事前规划”。分享3个行业典型场景:
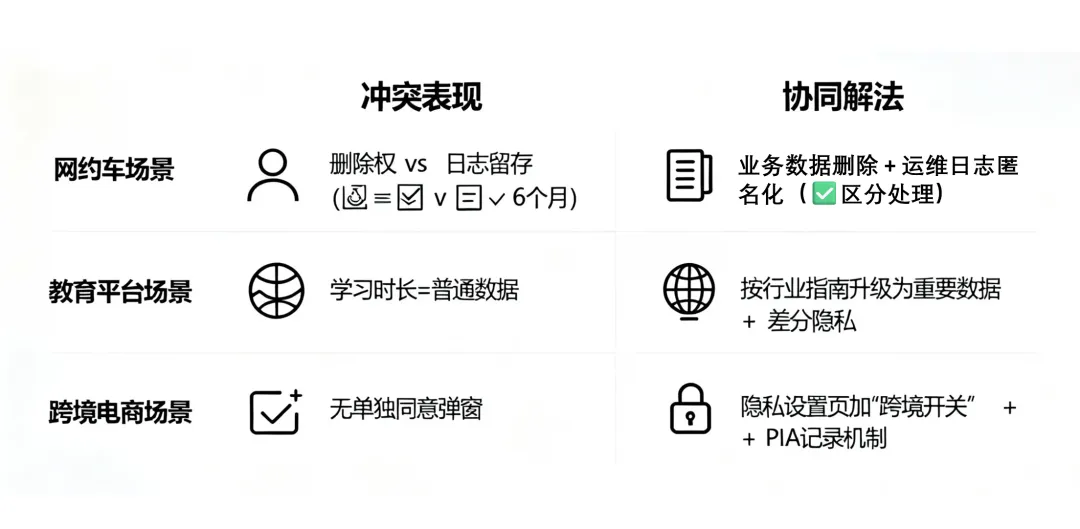
场景1:用户删除权 vs 等保日志留存要求

某网约车平台用户注销后,要求删除行程记录(《个保法》第47条义务),但等保要求操作日志留存6个月用于审计(GB/T 22239-2019要求),看似矛盾实则可协同化解:

解法:彻底清除用户手机号、常用地点等业务数据(满足删除权);将“用户ID调用下单接口”的运维日志经不可逆哈希匿名化后留存(满足等保审计要求)。该方案在PIA阶段由合规、安全、开发三方确认,从源头规避冲突。

场景2:数据定性分歧(普通数据 vs 重要数据)

某在线教育机构在PIA中,将“学生每日学习时长”视为普通行为数据,但根据教育部《教育数据分类分级指南》(JY/T 0661—2025),此类数据若覆盖广或涉未成年人,可能被认定为重要数据(L4),需升级保护措施。

解法:以行业主管部门识别结论为准(通用法规的场景化细化),在PIA报告中动态升级字段保护等级,补充差分隐私等措施,并同步至重要数据评估,既避免报告冲突,又主动适配行业监管要求。

场景3:跨境同意 vs 用户体验平衡

某跨境电商需向境外物流商传输订单信息(触发数据出境评估),但APP未设计“单独同意”弹窗(《个保法》第39条要求),临时加弹窗影响大促体验,不做则无法通过出境评估。

解法:PIA阶段联合产品团队,在“账户设置-隐私管理”中增设“跨境传输开关”,主流程保留基础授权,仅触发跨境场景时提供单独控制。该机制写入PIA报告后,可直接作为出境评估证据,兼顾合规与用户体验。

三个案例的共性:问题在PIA阶段被预见,方案通过多团队协同敲定,证据一次生成、多评复用。这也印证了“2026合规需从被动补救转向主动架构”的核心判断。

五、写在最后:协同是合规的必由之路

2025年密集落地的法规,本质上是在推动企业建立“以数据资产为核心”的合规体系——合规不再是零散的评估任务,而是数字时代企业治理能力的基础设施。

PIA的价值,不仅在于满足《个保法》的法定要求,更在于它天然贴近业务场景:一次对“默认勾选”“数据回传”“跨境共享”的风险审视,就能推动企业建立跨团队共识的数据视图,为后续重要数据识别、出境申报、密评整改提供基础输入。

这也是我将PIA作为「合规协同系列」首个专项落点的原因。前三篇已完成基础铺垫,推荐大家延伸阅读:

  • 《筑牢数字防线:2025–2026网络安全法规回顾》(法规全景梳理)

  • 《厘清网络安全六类法定评估:企业合规的协同落地之道》(协同架构拆解)

  • 《一次投入,多评复用:2026网络安全六类评估协同实战指南》(落地路径输出)

下篇预告:《重要数据风险评估的协同路径:从“哪些算重要”到“如何高效评”》,将聚焦企业最困惑的“重要数据识别”难题,拆解如何借助PIA数据流图与等保系统清单,避免重复盘点,实现高效协同。

【参考法规】

  1. 《中华人民共和国个人信息保护法》

  2. 《中华人民共和国网络安全法》

  3. 《网络数据安全管理条例》

  4. 《数据出境安全评估办法》

  5. GB/T 39335-2020 《信息安全技术 个人信息安全影响评估指南》

  6. GB/T 22239-2019 《信息安全技术 网络安全等级保护基本要求》

【搜索关键词】

#PIA #个人信息保护影响评估 #六类评估协同 #数据合规 #等保 #密评 #数据出境 #重要数据 #网络安全法 #个保法 #合规协同系列 #数据流图 #合规工具 #军哥数字化安全 #政策落地指南

全志平台Sensor驱动移植实战:从点亮到调优的完整指南 本文详细介绍了在全志平台上进行Sensor驱动移植的全过程,从硬件引脚配置到软件参数调优,涵盖点亮、出图和调优三大阶段。重点解析了OV02B10传感器的I2C通信建立、上电时序调试和初始化参数配置等关键技术点,并提供了实用的调试技巧与问题排查指南,帮助开发者高效完成全志平台Sensor驱动移植工作。 阅读详情

相关推荐

PCB布局布线要求及多层电路板叠加原则

例如:随着人工智能的不断发展,机器学习这门技术也越来越重要,很多人都开启了学习机器学习,本文就介绍了机器学习的基础内容。提示:以下是本篇文章正文内容,下面案例可供参考本文主要针对PCB布局布线中的要点进行了总结,并对多层电路板的叠加原则进行了解释。

Ka_wyb的博客 2934

企业如何开展个人信息安全影响评估(PIA)二

开展评估前, 需对待评估的对象(可为某项产品、某类业务、某项具体合作等) 进行全面的调研, 形成清晰的数据清单及数据映射图表,并梳理出待评估的具体的个人信息处理活动。当组织定义的个人信息安全目标为符合相关法律、法规或标准的基线要求时, 则个人信息安全影响评估主要目的在于识别待评估的具体个人信息处理活动已采取的安全控制措施,与相关法律、法规或标准的具体要求之间的差距, 例如在某业务场景中与第三方共享个人信息, 是否取得了个人信息主体的明示同意。6.发生安全事件时,对个人信息主体合法权益可能产生的不利影响。

elevn的博客 1709

保姆级教程:给你的Jetson Orin NX换个‘大房子’——新SSD初始化与JetPack 6.x刷机全流程

本文提供Jetson Orin NX存储升级与JetPack 6.x系统部署的完整指南,涵盖SSD选型、分区策略、刷机流程及性能优化技巧。通过实测数据展示如何提升AI模型加载速度33%,并分享温度管理、I/O调度等实战经验,助力开发者突破边缘计算存储瓶颈。

weixin_42715608的博客 157

隐私影响评估(PIA)的流程与案例:从合规要求到技术落地

本文系统阐述了隐私影响评估(PIA)的定义、六步执行流程、技术工具与真实案例,展示了如何将隐私合规转化为可工程化的治理体系。通过自动化评估与技术改进,PIA已成为企业隐私保护与风险控制的关键手段。

kyzl123456的博客 2155

WPF+MVVM案例实战(二十三)- 阴影效果详解

通过附加属性实现阴影效果,通过改变不同的阴影属性值达到不同阴影效果

lingshuangcanxue 559

USB 基础学习:USB 电气信号介绍

USB电气信号技术解析 USB通信的核心是差分信号传输技术,通过D+和D-两根线传输相位相反的电压信号实现数据通信。USB信号系统包含三类关键信号:差分数据信号(抗干扰性强)、单端状态信号(用于设备识别)和电源信号(提供5V供电)。USB2.0采用400mV电压摆幅和NRZI编码,支持低速(1.5Mbps)至高速(480Mbps)传输;USB3.0则新增专用差分对,数据速率可达20Gbps。物理层通过上拉/下拉电阻检测设备连接,高速模式需特殊握手协议。抗干扰设计的关键在于保持差分线等长、阻抗匹配和使用共模扼

浩瀚之水的专栏 1783

轻量合规丨个人信息保护和数据安全合规实务研讨会暨PIA专题工作2.0发布大会成功召开

会议由中国网络安全产业联盟副秘书长许玉娜进行致辞,中国信息通信研究院安全研究所数据安全事业部主任陈湉、中国网络安全审查认证和市场监管大数据中心网络安全审查五处程瑜琦、国家网络与信息系统安全产品质量检验检测中心吴君戈以及中国电子技术标准化研究院网安中心测评实验室副主任何延哲分别就个人信息保护影响评估相关工作进行了分享,包括法律要求、国家标准解读,认证工作重点,工作要点、方法、流程及建议,以及专题工作 2.0 的思路和计划等内容。抓取评估场景相关接口流量并导入监测工具进行风险分析;

Data_quanzhi0524的博客 1086

车载软件架构 -- SOA服务分层设计原则

摘要: 本文系统阐述了车载SOA(面向服务架构)的核心价值与分层设计原则。传统汽车软件架构因功能耦合度高、升级困难等问题难以适应智能汽车发展需求,而SOA通过服务化设计实现模块化解耦,支持跨域协同与生态开放,显著提升开发效率和可维护性。文章详细解析了服务分层策略(原子服务、基础服务、应用服务)及其设计原则:原子服务作为最小功能单元实现硬件抽象;基础服务整合原子服务提供通用能力;应用服务面向具体业务场景。分层架构有效降低了系统复杂度,使各层可独立演进,为智能汽车软件生态建设提供了方法论支撑。

Soly_kun的博客 727

网络安全合规-PIA个人隐私保护评估

据此,企业如何开展个人信息保护影响评估,成为继APP合规之后的另一个人信息保护合规要点。(4)个人信息保护影响评估有利于持续关注法律监管环境的动态并不断发现、处置和监控个人信息处理过程对个人信息主体合法权益的影响和潜在风险,建立企业个人信息保护的公信力,以进一步改进和提升自身的安全风险管理能力,实现“动态合规”。(3)开展个人信息保护影响评估形成的记录文档在发生个人信息安全事件时,可以在监管机构调查、执法、合规审计等法律程序中,作为企业证明其遵守了个人信息保护与数据安全等方面的法律、法规和标准的证据,

elevn的博客 976

OmniParser V2 和 OmniTool 让 AI 来控制 Windows 设备

OmniParser V2 和 OmniTool 是由微软开发的一套工具,通过屏幕解析技术让 AI 能够理解和控制 Windows 设备。OmniParser V2 是一款数据解析工具,可以解读屏幕内容,并将内容传递给大模型OmniTool 则是一个运行 Windows Agent 的工具,提供 Windows 界面给 AI 操作。

简简单单Onlinezuozuo 2731

风控域——决策引擎系统设计

本文详细介绍了风控决策引擎系统的设计与应用。决策引擎系统是一种智能化工具,可自动化、数据驱动地辅助或替代人工决策,广泛应用于金融、医疗、营销、风控等领域。文章阐述了决策引擎的核心功能,包括自动化决策、动态规则管理、实时处理和模型集成,以及系统组成,涵盖数据输入层、规则引擎和模型服务层。此外,还探讨了决策引擎的典型应用场景、技术架构、组件设计,以及风控决策引擎系统的技术方案、设计难点和重点。

庄小焱 3320

PIA协同落地指南:打破评估壁垒,实现合规证据复用

个人信息保护合规实践中,风险评估常面临等保测评、数据安全风险评估、合规审计等多重体系并存的局面。各评估目标、流程、方法论各异,导致同一系统反复采集相同证据,风险结论难以互通。PIA作为以个人信息处理活动为对象的评估,天然具备关联各评估的枢纽属性。通过建立统一风险分类骨架、等级量表与风险描述规范,可搭建各评估间的翻译层;再将PIA工作包中的处理活动清单、数据流图、整改记录等证据结构化沉淀,配合“先查后补”的复用流程,即可让合规证据从“每评估一次就重做一遍”变为“一次采集、多方复用”。该协同机制适用于多体系合规

weixin_29315569的博客 192

汇川Easy系列斜坡函数功能块(支持状态输出)

IN rSetValue REAL 0.000000 0.000000 不保持 目标值 1IN rMaxValue REAL 0.000000 0.000000 不保持 最大目标值 2IN rMinValue REAL 0.000000 0.000000 不保持 最小目标值 3IN rSmoothTime REAL 100.000000 100.0000 不保持 最小到最大值平滑时间 单位 秒 4IN diTs DINT 10 10 不保持 函数调用周期采样时间中断时间 5。

RXXW_Dor的博客 457

PIA协同机制:打破评估壁垒,让合规证据资产复用

在数据合规治理中,个人信息保护影响评估(PIA)是识别高风险处理活动的核心工具。然而,多数组织在开展多项目评估时,常因评估单元不统一、数据流梳理依赖人工考古、证据散落各处而陷入重复劳动。PIA协同机制的核心,并非简单汇总报告,而是通过统一数据处理活动颗粒度、搭建可维护的数据地图、归一化风险评估问卷与分级规则,并建立证据索引、引用与版本控制体系,让每一份评估产出成为可检索、可复用、可追溯的资产。这一机制既适用于跨部门协作的集团企业,也适合需要应对监管常态化检查的成长型组织。当评估证据能够跨项目共享、风险结论口

weixin_27199085的博客 175

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

安全合规/GDPR--21--我们是如何开展PTA、PIA、DPIA风险评估的

一、目的 在开展一个涉及用户隐私信息的新产品、产品的新功能、内外部的新流程(以下统称为“项目”)的早期阶段,需要对项目进行相应的隐私阈值分析(PTA),以帮助项目人员充分了解项目在隐私合规中所产生的影响。同时,在一定条件下进行的隐私影响评估(PIA)和数据保护影响评估(DPIA)能帮助项目人员充分了解项目在隐私数据收集与处理中所产生的风险。 二、适用范围 适用于所有新项目、项目的新功能、内外部新流程。

武天旭的博客 1万+

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

四路 CAN 转 4G 网关

SG‑CAN‑4G‑410 为**四路隔离 CAN 转 4G 工业网关**,把 CAN2.0A/B 报文封装成 TCP/UDP 报文,通过 4G 无线网络实现 CAN 总线远程监控、远程控制。四路 CAN 相互独立;以太网仅用于本地配置,不做业务数据传输;支持移动 / 联通 / 电信 4G 网络。

S2003120416的博客 163

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

【计算机网络】断点续传是怎么做到的:从 Range 请求到分片上传的完整机制

断点续传在下载侧靠的是 HTTP 现成的 Range 协议,Content-Range 保证偏移对得上,If-Range 防止文件变更导致的错误拼接;上传侧没有标准,需要自己设计 init/part/complete 三段式交互,核心是让服务端记住“哪些块已经收下”,从而把失败粒度从整个文件降到单个分片。 这套机制可以迁移到任何长耗时操作的设计上。判断方法很简单:先问失败粒度是多少。如果一次操作失败就得从头再来,那它迟早会在生产环境里出问题——传输、批量导入、数据迁移、长事务,都是同一个道理。把大操作切成

2503_94545876的博客 523

汽车电子标定与测量的核心基石XCP协议

控制逻辑(算法)与标定参数(数据)。如果每次优化参数都要修改源码、重新编译并刷写Flash,整个研发周期的效率将趋近于零。标定(Calibration)技术正是为了解决这一痛点而生。它允许工程师在ECU运行过程中,动态观察内部变量(测量,Measurement),并在不中断运行的前提下实时修改控制变量(标定,Calibration)。在这一领域,XCP(Universal Measurement and Calibration Protocol,通用测量与标定协议)是公认的行业标准与核心基石。

diansandaosilaodanan的博客 377

Linux 服务器性能排查手册(2026):CPU、内存、磁盘IO、网络四大瓶颈定位

iptables 四表五链模型、firewalld zone 信任级别、云安全组与主机防火墙的关系与优先级,避坑改了防火墙把自己挡在服务器外面的翻车事故。

2502_91473995的博客 318

SD-WAN 与传统企业组网方式有什么区别?六个维度分析技术差异与适用场景

SD-WAN 与传统组网区别,主要体现在网络管理模式、链路调度能力、可视化水平以及多站点扩展方式上。传统组网技术成熟、架构灵活,对于站点较少、业务简单、网络结构稳定的企业来说,仍然具有较高的实用价值。SD-WAN 则通过软件定义和集中化管理,为多站点网络管理、链路质量监测和业务流量调度提供了另一种技术实现方式。两者并不存在绝对的替代关系。在实际网络建设中,也可以根据不同业务和网络区域采用混合架构。

ESDWAN的博客 793

【Linux网络】TCP 服务器并发处理多客户端:从 fork 分发到双重 fork 彻底消灭僵尸进程

拆解 TCP 服务器并发演进链:fork 分发连接、SIGCHLD 循环回收僵尸、双重 fork 交孙进程给 init 收养,并给出模型选型与线上排错对照。

2301_78967866的博客 423

网口ps端--基础知识--调试(1)--deepseek

你现在卡住,是因为这每一层(硬件、驱动、lwIP 协议、IP 地址)中,只要有一层不对,网口就不通。物理层:看灯。灯亮说明线没问题,PHY 没死。MAC 驱动层:看串口打印。有没有打印出Link Speed?如果卡在自协商,说明你的 PHY 驱动还没配好。lwIP 协议层:如果底层通了,IP 也配对了,你调用udp_recv注册了回调函数,当电脑发来 UDP 包时,lwIP 会自动把数据包拆开,送到你的回调函数里。你之前一直在改,就是一直在死磕第 1 层和第 2 层。

AlibabaApple的博客 99

台湾行情数据API接入教程

想用程序获取台股行情,很多人第一步会搜“台股资料 API 推荐”,结果发现选择不少:证交所有免费接口,Yahoo Finance 也能查,券商还有自己的 API。真正写代码时才发现,有的数据只到收盘,有的延迟 20 分钟,有的必须先开户。本文先梳理台湾行情数据的几种获取渠道,再用 Python 从零搭一个可以运行的台股数据脚本:查代码清单、取实时报价和盘口、拉历史K线、做复权、用 WebSocket 接收实时推送,最后结合台积电 ADR 和新台币汇率计算跨市场溢价。

qq_34102871的博客 300

从母钟到子钟:NTP 网络时钟系统架构与软件接口

本文从工程角度简要介绍公共场所的时间同步需求、NTP协议的定位,以及典型LED同步时钟的系统架构与硬件设计,以讯鹏科技4寸与5寸同步时钟为例。

SPZHCS的博客 137

DPVS 报文黑匣子与 Crash 自动拉黑:给转发面装上“飞行记录仪“

谁打挂了我(crash dump)、他之前发了什么(慢路径环)、他还会再来(入口拉黑)。设计上我们始终坚持两条原则:记录与决策分离(黑匣子永远只说不做),以及误伤成本优先于漏放成本(三道闸门全部通过才拉黑,expire 到期自动解封)。性能上,全量快路径摘要 + 入口查表的综合开销低于 1.3%,在 FIP 网关的流量水位下不可感知。飞行记录仪的价值不在于飞机正常飞行的时候,而在于它让每一次事故都变成一次改进。对转发面来说,同样如此。

zyun360的博客 226
上一篇: 招标文件参数没写错,却栽在虚假响应上?全周期验证机制才是关键
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

军哥数字化安全

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值