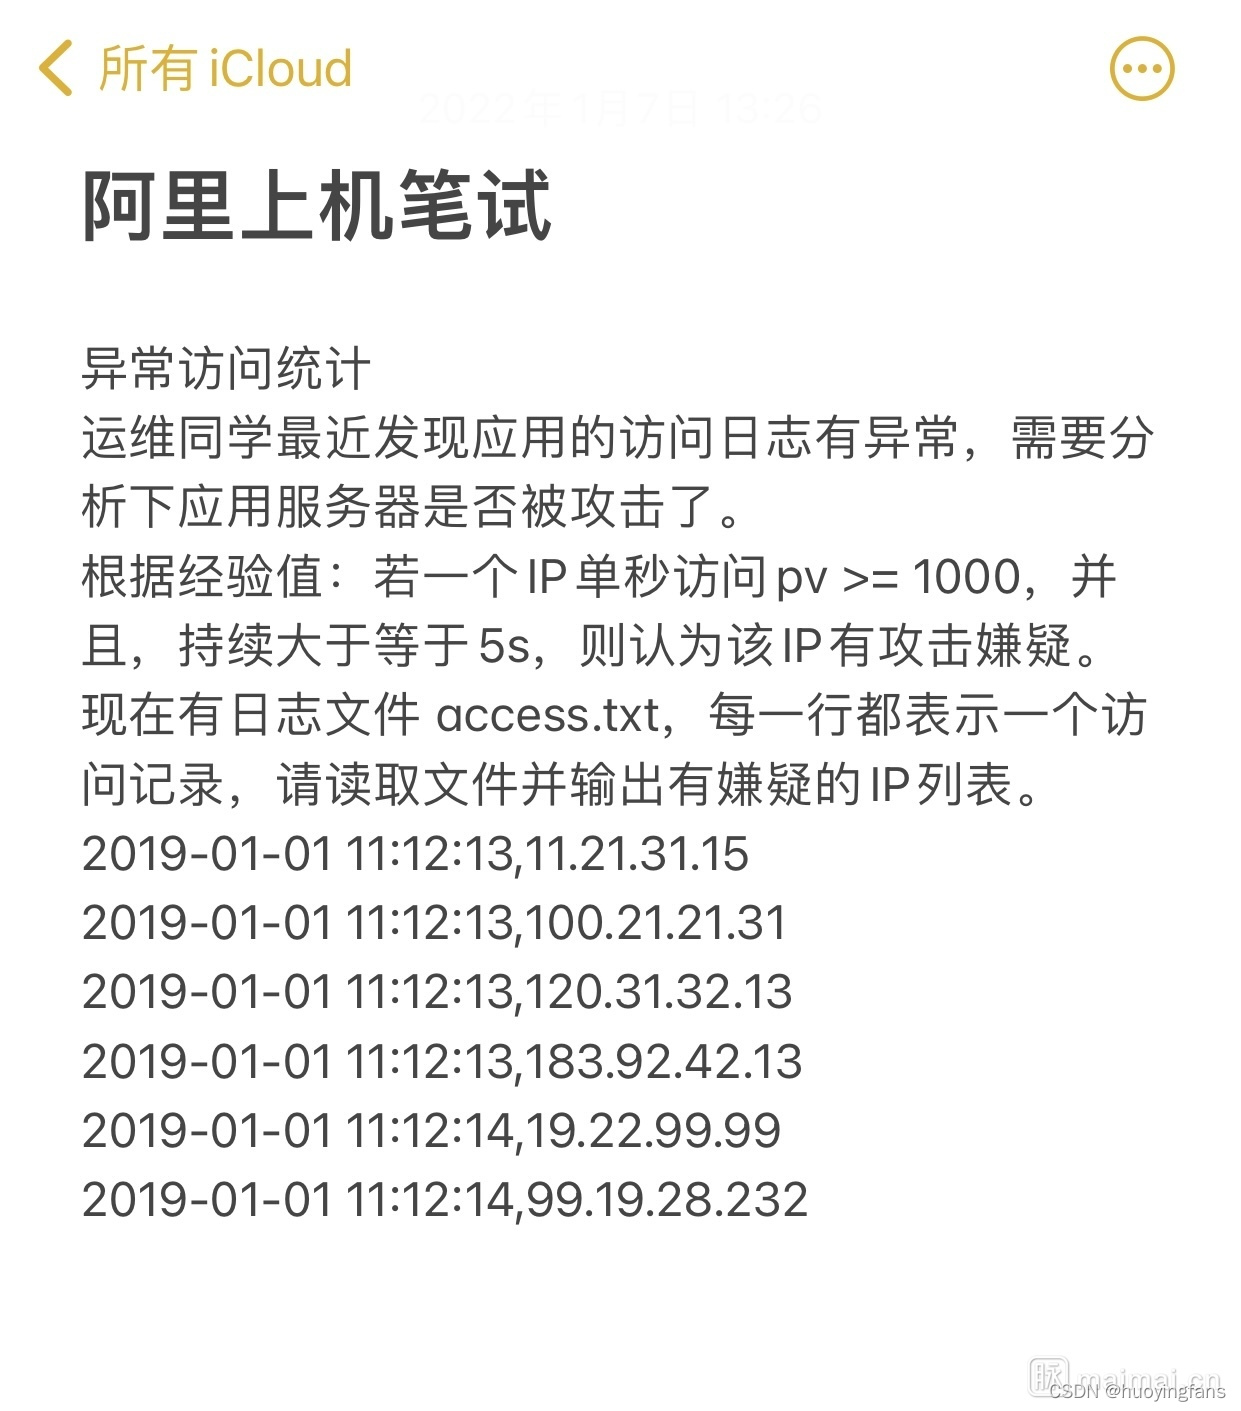
323、异常访问统计 运维同学最近发现应用的访问日志有异常,需要分析下应用服务器是否被攻击了。

网络扫描攻防实战:从Nmap特征识别到iptables主动防御 网络扫描是网络安全领域的基础技术概念,它通过向目标系统发送探测数据包,以发现存活主机、开放端口及服务信息。其核心原理在于利用TCP/IP协议栈的响应差异,例如TCP SYN扫描通过半开放连接判断端口状态,而UDP扫描则依赖ICMP错误报文。这项技术的价值在于,它既是安全评估与合规检查的必备手段,也是攻击者进行网络侦察的前置步骤。在实际应用场景中,管理员需要部署入侵检测系统(IDS)和配置防火墙规则来识别与阻断恶意扫描。本文聚焦于Nmap、Zmap等主流扫描工具的行为特征解析,并深入探讨如何利用iptable 阅读详情

阿里上机笔试

异常访问统计

运维同学最近发现应用的访问日志有异常,需要分析下应用服务器是否被攻击了。

根据经验值:若一个IP单秒访问pv >= 1000,并且,持续大于等于5s,则认为该IP有攻击嫌疑。

现在有日志文件 access.txt,每一行都表示一个访问记录,请读取文件并输出有嫌疑的IP列表。

https://maimai.cn/web/feed_detail?fid=1699171070&efid=Re5wP9K4Ixu-Q0ABjKQ_UA&share_channel=2&webid=eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ1IjoxNzg3MTM2MzYsImZpZCI6MTY5OTE3MTA3MH0.XSTNpELbKrIebgkf-Yf4gfooIzIsNwcSX7xKfrWDeD8&use_rn=1
 

滑动窗口 维护前后两个指针、两个hashmap 和一个储存结果的set就可以了 大文件要分割稍微麻烦一点 思想还是一样的

两个计数map,一个存结果set

一个map统计ip连续多少秒大于1000,另一个map统计当前这一秒的ip计数,假如这一秒有a b c三个ip计数大于1000,

就把a b c的连续计数+1,并把非a b c的连续计数清0,清0前判断连续计数是不是≥5,是就加到结果set

双map ,滑动窗口 ,count是负数时 ,-2表示连续2,-3表示连续3

没说文件规模一律认为耍流氓

你可以考虑文件大的情况,也可以考虑文件小和情况

用快慢指针

离线的用sparksql一把撸转成全量的rdd,再用分割flatmap 过滤算count大于阈值输出ip

这不就是字符串分割,统计单词出现次数?

得物App员工:是的,你说的没错,然后怎么做呢

如果是sql,用lag可以实现吧

map里套一个map,外层map的key用ip,里层的map的key用时间,value记录出现次数,然后判断次数是否大于一千以及时间是否有连续超过五次的

用Redis的hash数据结构不就好了。时间+IP作为field

玩awk啊,我敢说就一个分组统计就没几个会的

用Java

01-07

评论赞

奇虎360员工

运维的东西开发不会很正常吧

01-10

评论赞

永辉超市员工

回复奇虎360员工:这明显是道算法题

01-18

评论赞

刘梦

奇虎360服务端资深开发

回复永辉超市员工:

现在还有这么拉的运维用日志分析有没有被攻击吗?

求教高端运维用啥。

负载均衡按IP怎么做的,等分析日志再做负载黄花菜不都凉了么

map 多线程 极致压榨CPU

c++我应该是顺序扫一遍文件就可以了,一个线程读文件一个线程序列化。

因为只需要5s的数据,只要内存里能装的下6s的数据问题就不大,析构也可以单独开一个线程。

剩下的就是用哈希map存数据count++然后简单判断而已。

一个笨点的方法,python解析文本,每一行分割,把ip当作key,访问时间做嵌套的key,value就是出现次数,出现一次就加1。然后解析这个大map,对出现次数和访问时间是否连续做判断

不会,p几的题

陈雨:P6-7

小文件的话直接构造arraylist,转成lambda表达式经过若干算子collect一下就可以了

awk sort grep 一把梭,一行命令的事…

小米员工:性能太挫。没这么简单

tail -n 100000 access.txt|awk -F"," '{print $1,$2}'|sort -n |uniq -c|sort -nr |head

陈雨:要出结果,还要连续5秒

cat文件,通过awk把秒输出、再sort,uniq-c,awk把只有秒的一列去重输出到一个文件,在for循环取秒,grep原文件取到每秒的行,awk ip地址,uniq-c次数、awk大于5000输出

from itertools import groupby

mylog = open('access.txt', 'r')

ips = []

for key, group in groupby(mylog):

    ip = key[20:32]

    if len(list(group)) >= 1000:

        ips.append(ip)

the_ip = []

set_ip = set(ips)

for ip in set_ip:

    if ips.count(ip) >= 5:

        the_ip.append(ip)

print(the_ip)

如果文件比较大就分割成多个chunk然后多个线程处理

第一步读取文件,文件每行以,分隔生成数组,取出时间和IP,将时间格式化为Long型,生成Map>,用TreeMap主要是方便KEY可以排序,方便判断连续5s的访问记录

第二步判断过滤IP连续5s的PV>=1000的,符合条件的输出到另一个Map>,这里可以用线程池来提高并发计算速度,每个线程判断一个IP

第三步输出符合条件的IP以及IP在相应时间阶段内的PV描述

用flink cep

【信息科学与工程学】【运营科学】第二篇 C4信息与通信网络运营 (C4) ——数据中心网络运营06 13 | 司法诉讼 | 原告律师 | 争取和解优势 | 证据披露的序贯博弈 | 策略性证据释放 | 持有证据集E = {强证据e_s, 中证据e_m, 弱证据e_w}。设公众原有认知人格向量为 Pold​​=(p1​,p2​,...,pk​), 其中p_i为负面特质(如“不敬业”)。危机后, 通过行为序列 {At​}和宣传, 将公众认知向新向量 Pnew​​引导, 使得在关键维度上, Pnew​​与 Pold​​的余弦相似度降低, 并与一个正面的、可接受的“原型”(如“浪子回头”、“慈父”)对齐。 阅读详情

相关推荐

【信息科学与工程学】计算机科学与自动化——第六篇多媒体01 主要参数和算法

参数分类参数名称技术定义典型值范围测量方法优化目标采样参数采样频率每秒采集样本数8-384 kHz设备规格高保真≥48kHz量化参数采样深度每个样本量化位数8-32 bit设备规格高保真≥16bit声道配置声道数量独立音频通道数1-128声道配置参数立体声≥2声道音频格式格式类型音频数据格式PCM, ADPCM, MP3, AAC格式标识按需选择动态范围最大动态范围最大最小声压比40-144 dB声学测试越大越好频率响应频率范围可响应频率范围20-20kHz ±3dB频率扫描20-20kHz平坦信噪比信号噪

weixin_49199313的博客 1341

spring统一管理异常和访问日志

随着产品开发的深入,我们需要对用户的访问习惯进行分析,对各种异常情况都需要统一处理。为了避免代码的冗余以及模块的耦合,很自然想到了spring的切面原理。 切面,简而言之,就是将业务中相对独立的模块,例如日志、异常等作为一个处理点,统一管理并处理。这样做的好处是,以后的维护不需要大面积更改代码,提高模块之间的耦合度,代码会显得美观,可读性强,可移植性强。下面重点总结一下使用过程,具体如下: 1

偃月工作室的专栏 716

【管理科学】第三十五篇 企业经营中的管理科学01 权力、风险、运营、物流、人力资源、库存、合同、品牌、业绩、项目

编号类型领域子领域/内容问题问题的数学分析(电磁/信息论/数学物理/数学化学/界面科学/表面科学 + 几何/拓扑/代数/集合论/图论/数论/函数评估/数值估计/概率/统计/向量/张量/矩阵/矢量 + 其他)算法逐步推理思考的数学表达式及实现步骤及时序流程 参数列表及参数的数值范围及数值分析及常量/常数1管理科学问题运营管理生产计划如何分配有限资源生产多种产品以最大化利润?线性代数、凸优化、单纯形法;向量与矩阵目标函数 max c^T x,约束 Ax ≤ b, x ≥ 0。步骤:①标准化引入松弛变量;②构建初

weixin_49199313的博客 247

识别恶意IP地址的有效方法

通过建立完善的安全策略、利用黑名单、监测异常流量、地理位置分析、参与威胁情报共享以及进行主动脆弱性扫描等方法,可以有效识别和应对恶意IP地址,保障网络安全。然而,要注意识别恶意IP地址的过程中也可能会误报正常流量,因此需要结合多种方法,进行综合分析和判断,确保识别的准确性和可靠性。利用流量分析工具和机器学习算法,可以实现对异常流量的实时监测和分析,及时发现恶意IP地址。通过参与公共威胁情报平台或与其他组织进行信息共享,可以获取更多的恶意IP地址信息和相关威胁情报,提高恶意IP地址的识别准确度和及时性。

m0_73834612的博客 3310

【信息科学与工程学】【通信工程】第二百四十篇 IPv4/IPv6 功能点、特性和算法及 IPv4→IPv6 迁移特性02

说明:按「纯数学 → 数学物理 → 多物理场 → 界面/表面科学耦合 + 数学化学 + 运动科学(0.01 nm → μm → mm → cm 精度及超长运动)」纵向穿透,每一行给出,最后挂。

weixin_49199313的博客 510

【信息科学与工程学】【安全领域】第八十三篇 云安全解决方案02

企业中“搞人”与“搞事情”常见问题的分析框架。我将选取4个典型场景,每个场景都从实际管理现象出发,逐步推导出数学模型、参数设定及关联知识。

weixin_49199313的博客 323

查看异常ip访问

场景: 有时候开发者在云平台开发或者组建服务器时,暴露了ip,且并未做防火墙防护(有时候为了开发方便,关闭防火墙)。导致成为黑客的最爱,入侵你的机子当肉机、当矿机。爆破登录。 解决: 查看ip访问情况: 常用命令: 1、查看ip访问历史 last 2、查看尝试登录的ip试错情况 grep "Failed password for root" /var/log/secure | awk '{print $11}' | sort | uniq -c | sort -nr | more

han0373的博客 3263

【信息科学与工程学】计算机科学与自动化——第十八篇 存储系统设计 10 存储器/存储软件/存储芯片/存储盘/存储系统/存储网络01

③ MTJ电阻 → 界面:TMR=(R_AP-R_P)/R_P = 2P₁P₂/(1-P₁P₂) (Julliere模型);③ 访问延迟模型 → 统计:平均访问延迟 = p_hot * t_dram + (1-p_hot) * t_nvm + t_migration_overhead;:① 储能电容计算 → 数学物理:所需能量 E = P * t_backup,电容 C = 2E / (V_start² - V_end²);:① B-tree平衡 → 代数:树高 h = log_m(N),m为扇出;

weixin_49199313的博客 263

异常访问

Java中的异常类可以分为两种: 错误(Error):一般指与虚拟机相关的问题,如系统崩溃、虚拟机错误、动态链接失败等,这些错误无法恢复或捕获,将导致应用程序中断; 异常(Exception):因程序编码错误或外在因素导致的问题,这些问题能够被系统捕获并进行处理,从而避免应用程序非正常中断,例如:除以0、对负数开平方根、空指针访问等。 为了使程序出现异常时也能正常运行下去,需要对异常进行相关的处理操作,这种操作称之为“异常处理” Java的异常处理机制可以让程序具有良好的容错性,当程序运行过程中出现意外情况

Bunker_Escaps的博客 622

【信息科学与工程学】计算机科学与自动化——第一百五十五篇 缓存系统设计01 基础知识

CPU:拥有 L1/L2/L3 多级缓存,用于暂存即将执行的指令和频繁访问的数据。GPU:包含显存、纹理缓存、常量缓存、指令缓存等,加速图形渲染和通用计算。RAID 卡 / 存储控制器:自带缓存(通常带电池保护),用于合并写操作、加速读写。打印机:内置内存缓存,用于暂存待打印的页面数据,避免反复从电脑传输。光驱 / 蓝光播放器:内部缓存用于平滑读取光盘数据,防止因寻道延迟导致卡顿。操作系统:页缓存(Page Cache):缓存文件系统数据,减少磁盘 I/O。目录缓存(dentry cache):加速路径查找

weixin_49199313的博客 290

【信息科学与工程学】【通信工程】第七十七篇 城域网+FTTR/FTTB/FTTC/FTTO的数学分析01

总带宽 Btotal​需考虑各业务带宽 Bi​及统计复用性(按80%计算):Btotal​=0.8∑i=1n​Bi​​。调度延迟 Di​=ri​li​​,其中 li​为包长。:dtdN2​​=hνp​APp​σap​​(Nt​−N2​)−τN2​​−hνs​APs​σes​​N2​,N2=上能级粒子数,N_t=总Er³⁺浓度,σ_ap/σ_es=吸收/发射截面,τ=荧光寿命(≈10ms),A=纤芯面积。调度分数 Scorej​=w1​umax​−umin​umax​−uj​​+w2​mmax​mj​​。

weixin_49199313的博客 417

【信息科学与工程学】计算机科学与自动化——第三百零五篇 数据中心 Scale-Up、Scale-Out、Scale-Across 01

临界带宽B_critical满足:V_orig/B_critical = V_orig/(r·B_critical) + V_orig/R_compress + r·V_orig/R_decompress ⇒ 1/B_critical = 1/(r·B_critical) + 1/R_compress + r/R_decompress ⇒ B_critical = (1 - 1/r) / (1/R_compress + r/R_decompress)。T_original中所有数据均经内存总线传输。

weixin_49199313的博客 475

【信息科学与工程学】【数据中心】第三十二篇 云数据中心的计算/存储/网络的核心挑战01

状态方程: SOCk+1​=SOCk​−Qn​ik​Δt​;: 三相电流变换到αβ坐标系: iα​=32​​(ia​−21​ib​−21​ic​), iβ​=32​​(23​​ib​−23​​ic​). 计算瞬时有功功率p和无功功率q,经低通滤波器分离直流分量,反变换得基波电流,差值即为谐波指令。: 节点i的信念 bi​(xi​)=ϕi​(xi​)∏j∈N(i)​mji​(xi​), 消息 mij​(xj​)=∑xi​​ϕi​(xi​)ψij​(xi​,xj​)∏k∈N(i)\j​mki​(xi​).

weixin_49199313的博客 218

【信息科学与工程学】【数据科学】数据科学领域——第三篇 数学08 几何学07 网络几何01

编号类型领域问题问题的数学分析参数列表及参数的数值范围关联知识1组合优化 / 计算几何网络几何(几何图论):给定平面上的 n 个点(节点),求连接所有点的总边长最小的树。数学模型:设点集 P={p1​,…,pn​}⊂R2,边权为欧氏距离 d(pi​,pj​)=(xi​−xj​)2+(yi​−yj​)2​。目标是找到一棵生成树 T=(P,E)使得 ∑(i,j)∈E​d(pi​,pj​)最小。该问题是经典 MST 在欧氏度量下的特例,属于 NP-hard 吗?

weixin_49199313的博客 166

【信息科学与工程学】【通信工程】第一百五十五篇 网络拓扑学09

聚焦云数据中心(多region多AZ+多边缘DC)与城域网5G/6G网络一体化的拓扑学编号类型领域问题问题的数学分析(拓扑学+其他)参数列表及参数的数值范围关联知识A166图论/组合优化云原生数据湖如何用Apache Hudi的Timeline拓扑优化增量查询?​1. 拓扑学分析(详细): - 拓扑结构:Apache Hudi使用Timeline管理表的历史变更,Timeline是一个时间轴上的DAG。每个Instant(提交、 compaction、 cleaning等)是一个节点,节点之间按时间顺

weixin_49199313的博客 222

【信息科学与工程学】计算机科学与自动化——第三十五篇 调度理论和调度算法01——资源调度算法

算法逻辑

weixin_49199313的博客 684

【信息科学与工程学】【管理科学】第五十一篇 舆论营销工程驱动人性综合模型框架03 ——企业内部舆论工程05

L1(产品副总裁):产品路线图的神圣化与需求否决权垄断。基于P-114、P-115。控制优先级排序会。L2/L3(产品总监/高级经理):PRD(产品需求文档)审查暴政与跨部门需求博弈。基于P-212、P-215。制造与研发的冲突。L4/L5/L6(产品经理/助理):用户故事拆分的原子化与数据证明压力。基于C-321、C-323。要求每个功能点都有数据支撑。这三个模型构成了从战略到执行的产品线垂直控制体系这个分角色、分层级、分部门的控制模型体系,构成了一个立体的控制矩阵垂直控制链。

weixin_49199313的博客 445

VS2019+EasyX图形库实战:手把手教你用C语言打造消消乐小游戏(附完整源码)

本文详细介绍了如何使用VS2019和EasyX图形库从零开始构建一个C语言消消乐小游戏。通过环境配置、数据结构设计、界面绘制、交互实现到游戏逻辑完善的完整流程,帮助开发者掌握图形编程和游戏开发的核心技巧,并附有完整源码供参考。

bush的博客 186
上一篇: 324、接口幂等性详解
下一篇: 322、每次一面八股文算法大部分都能过,二面问到项目因为没有亮点基本都挂了
huoyingfans
博客等级 码龄17年 52粉丝 136原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
