


很多新手学习漏洞挖掘,不仅是为了提升技术,更是为了实现“技术变现”——通过提交漏洞获取赏金、兼职接单,这也是网络安全领域的核心福利之一。
⚠️重要前置提醒:所有漏洞挖掘行为必须在企业授权范围内开展,未经授权对网站、系统进行扫描、渗透属于违法行为。
本文拆解漏洞挖掘的合法变现渠道、赏金提升技巧、避坑指南,帮新手从“靶场练手”过渡到真实漏洞变现,早日拿到自己的第一笔漏洞赏金。
前置准备:变现之前你需要具备什么基础
漏洞赏金不是凭空而来,不建议零基础直接冲SRC提交漏洞。
在尝试提交真实漏洞前,最好已经完成基础靶场练习:掌握SQL注入、XSS、文件上传、命令执行等常见Web漏洞原理,会使用BurpSuite等基础工具,能够在DVWA、WebGoat等靶场独立复现各类漏洞。
靶场练熟之后再去真实平台挖掘,才更容易拿到赏金。
一、合法变现渠道(新手优先选择,零风险、易上手)
变现的核心是“合法授权”,新手优先选择以下4类渠道,避免触碰法律红线,同时积累经验和赏金:
1. 企业SRC平台(首选,稳定、安全、奖励丰厚)
SRC(安全响应中心)是企业官方搭建的漏洞接收平台,提交漏洞后,企业会审核、修复,并给予现金奖励、荣誉认证,适合新手长期积累:
- 新手友好型SRC:vivoSRC、荣耀SRC、小米SRC,审核快(1‑3个工作日)、高危漏洞立结,奖励范围500‑5000元/个,适合初期积累成果;
- 大厂SRC:腾讯SRC、阿里SRC、百度SRC、360SRC,奖励丰厚(高危漏洞1000‑10000元/个),还有职业内推机会,但审核严格,对漏洞质量要求高;
- 垂直领域SRC:EduSRC(教育行业)、顺丰SRC(物流行业)、平安SRC(金融行业),专注特定领域,竞争相对小,适合有针对性挖掘的新手。
2. 第三方众测平台(兼职首选,项目多、门槛低)
第三方众测平台连接企业与白帽黑客,企业发布漏洞挖掘项目,白帽提交漏洞获取赏金,适合新手兼职变现:
- 新手友好型:补天漏洞响应平台(有新手专区,项目难度低)、漏洞盒子(奖励机制灵活,除现金外还有积分兑换实物);
- 注意事项:众测平台需完成实名认证,严格遵守项目规则,禁止超出测试范围,否则会扣除赏金、封禁账号。
3. 官方漏洞库(提升含金量,助力职业发展)
向国家级漏洞库提交原创漏洞,可获取官方编号、证书,提升个人行业知名度,同时获得一定奖励:
- CNVD(国家信息安全漏洞库)、CNNVD(中国国家信息安全漏洞库),提交原创漏洞后,经审核通过,可获得官方证书和现金奖励(500‑5000元/个);
- Exploit Database(国际漏洞库),提交漏洞PoC代码,可提升国际知名度,适合进阶后尝试。
4. 企业兼职/全职(长期变现,稳定收益)
当积累一定实战经验(如提交10+高危漏洞)后,可尝试企业兼职(漏洞挖掘工程师)、全职(渗透测试工程师、安全研究员),薪资高于普通IT岗位——企业对实战型漏洞挖掘人才需求缺口较大,薪资较普通开发岗高30%‑80%。
二、赏金提升技巧(新手必学,从“低赏金”到“高赏金”)
新手初期提交漏洞,常出现“赏金低、审核不通过”的问题,核心原因是“漏洞质量低、报告不规范”,掌握以下4个技巧,可大幅提升赏金和审核通过率:
1. 优先挖掘高危漏洞(赏金翻倍)
漏洞等级直接决定赏金高低,新手应当把主要精力放在高危漏洞上,性价比最高:
- 高危漏洞类型:SQL注入(可获取服务器权限)、文件上传(可执行恶意脚本)、未授权访问(可直接获取敏感数据)、命令执行(可控制服务器);
- 小提示:弱口令、页面报错信息泄露这类多属于低危漏洞,部分平台会接收,但普遍奖金很低(50‑200元/个),可以顺带提交,不要把全部时间耗费在上面。
2. 规范撰写漏洞报告(提升审核通过率)
很多新手漏洞本身成立,但因为报告写得乱七八糟被驳回,一份规范报告抓住3点即可:
- 步骤清晰:复现步骤必须详细,包含工具、Payload、完整操作流程,确保审核人员可以一键复现;
- 证据充分:附上清晰截图(漏洞触发页面、Payload执行结果、敏感数据泄露证明),复杂漏洞建议补充简短复现视频;
- 修复方案可落地:不要笼统写“加强安全防护”,给出具体可行方案,例如“代码层面过滤特殊字符,配置层面限制数据库账号权限”。
3. 聚焦新兴场景(竞争小、赏金高)
2026年漏洞挖掘呈现“场景化”趋势,新兴场景漏洞参与挖掘的人少,赏金普遍更高,新手可以重点关注:
- AI应用漏洞:提示词注入、模型训练数据泄露,这类漏洞目前挖掘者少,赏金高于传统Web漏洞;
- 云原生场景:容器逃逸、K8s集群未授权访问,企业需求迫切,赏金普遍在5000元以上;
- 低代码平台漏洞:低代码工具(如Power Apps、简道云)的组件权限配置错误、接口未授权访问,竞争小、更容易挖到问题。
4. 积累经验,提升漏洞挖掘效率
- 建立个人漏洞笔记:记录每类漏洞的挖掘思路、Payload、踩坑点,慢慢形成属于自己的一套方法论;
- 关注漏洞资讯:及时跟进公开CVE漏洞,参考同类漏洞思路去做同源挖掘,更容易发现未被披露的问题;
- 加入安全社区:关注优快云安全板块、先知社区,学习别人真实挖掘案例,交流技巧,获取最新众测项目信息。
三、变现避坑指南(新手必看,避免踩雷)
- 坚守合法底线:严禁未授权扫描渗透系统,严禁挖掘之后把漏洞出售给黑产,一旦触碰将承担民事、行政甚至刑事责任。
- 拒绝“刷漏洞”:不要提交重复漏洞、复制网上公开漏洞、伪造漏洞截图,一旦查实会被平台永久封禁账号,毁掉个人行业口碑。
- 保护个人信息:提交漏洞时,不要附带自己手机号、身份证等隐私信息,防止被黑产盯上。
- 理性看待收益:不要轻信“轻松暴富”神话,新手拿到第一笔赏金时间因人而异,取决于练习时长、基础功底和机遇,切勿抱有一夜暴富的心态。
总结
漏洞挖掘变现的核心是合法、优质、高效。
新手建议先在靶场打磨基础,再从SRC、众测平台入手,学会规范写报告,优先主攻高危漏洞,多关注新兴业务场景。部分同学1‑3个月拿到第一笔赏金,也有很多人需要更久的沉淀。
赏金可以当作副业收入,但想要稳定高薪,最终还是要靠扎实的安全技术作为支撑。
最后
关于网络安全技术储备
学好网络安全不论是就业还是做副业赚钱都不错,但要学会网络安全还是要有一个学习规划。最后大家分享一份全套的网络安全学习资料,给那些想学习网络安全的小伙伴们一点帮助!
对于0基础小白入门:
如果你是零基础小白,想快速入门网络安全是可以考虑的。
一方面是学习时间相对较短,学习内容更全面更集中。
二方面是可以找到适合自己的学习方案
包括:网安成长学习路线图、SRC&黑客文档、护网行动、黑客必读书单、面试题、学习视频等教程。带你从零基础系统性的学好网络安全!
需要的可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】

👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)

👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)
👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

👉5.黑客必读书单👈
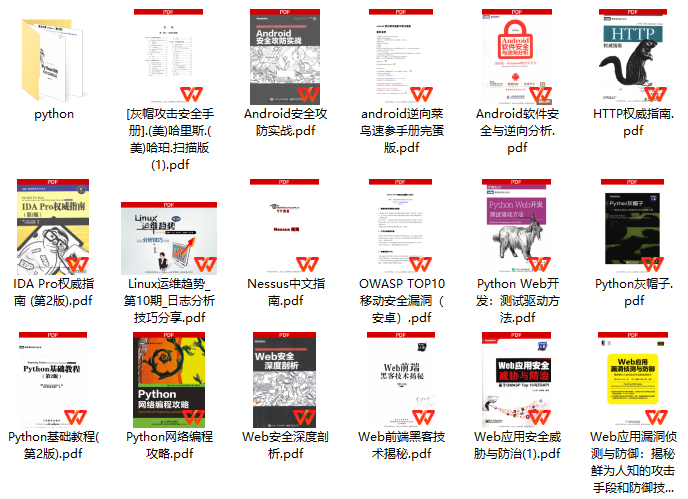
随着互联网技术的飞速发展,网络安全已经成为了当今科技领域的一大热点。这些SQL注入、CCNA、Web渗透、Linux服务器等,以其强大的语言理解和防御能力,正在守护着我们网络世界。 那以下这些PDF籍就是非常不错的学习资源。
👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

这份完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】

 222


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


