吃透WAF绕过的核心逻辑——解析差异,从根源上突破所有防护

SQL注入攻防全解析:从原理到实战,掌握网络安全面试核心 SQL注入是一种常见的Web安全漏洞,其核心原理在于应用程序将用户输入未经充分验证直接拼接到SQL查询语句中,导致攻击者能够执行恶意数据库操作。从技术实现层面看,这通常源于开发者对用户输入数据的过度信任,未能有效区分代码与数据边界。理解SQL注入的工作原理,不仅有助于识别和利用漏洞,更是构建安全应用的基础。在工程实践中,手工注入流程通常包括漏洞探测、字段数确定、回显点探测、信息获取等步骤,而自动化工具如SQLMap则能显著提升测试效率。对于防御而言,参数化查询(预编译语句)是治本之策,它能有效分离代码与数据 阅读详情

在这里插入图片描述

导语:很多人学WAF绕过,只记Payload、记技巧,却不知道“为什么这样能绕过”,导致换个WAF就束手无策。其实WAF绕过的本质,从来不是“死记硬背Payload”,而是寻找“三方解析之间的差异”——WAF的解析、Web服务器的解析、后端应用/数据库的解析。只要吃透解析差异,无论是什么类型的WAF,都能快速找到突破口,本文从原理到实战,讲透解析差异的核心逻辑,进阶学习者必看!

一、核心原理:为什么解析差异能绕过WAF?

WAF的工作流程是:拦截请求→解析请求内容→匹配规则→决定放行/拦截;而后端服务器和数据库,会对同一请求进行二次解析,执行对应操作。当WAF的解析结果,与后端的解析结果不一致时,就存在绕过可能——WAF认为请求无害(放行),后端却解析出恶意代码(执行),这就是解析差异绕过的核心逻辑。

举个简单例子:IIS服务器的asp.dll在解码时,会过滤掉“%”后跟非十六进制字符的组合,攻击者输入SEL%E%CT,WAF看到的是“SEL%E%CT”(不匹配SELECT关键字,放行),IIS解码后去掉“%E%”,变成“SELECT”(后端执行注入),这就是典型的解析差异绕过。

二、三大常见解析差异(实战高频,重点掌握)

1. 编码解析差异(最常用,新手易上手)

核心:WAF与后端对编码的解码次数、解码范围不一致,导致WAF无法识别恶意Payload。

  • URL编码差异:WAF只做一次解码,后端做两次解码,如%2527→WAF解码为%27(放行)→后端解码为’(执行注入);

  • Unicode编码差异:早期WAF未覆盖全部Unicode编码,如%u0069=i,union→un%u0069on,WAF无法识别,后端正常解析;

  • 过度编码差异:部分WAF对过度编码(如%25252527)无法解析,直接放行,后端逐步解码后执行恶意代码。

2. 语法解析差异(针对中高级WAF,核心突破点)

核心:WAF与后端对编程语言、数据库语法的解析规则不一致,利用后端语法宽容性,规避WAF规则。

  • 数据库语法差异:MySQL的内联注释/!union/,WAF识别为注释(放行),MySQL识别为执行代码(执行union注入);

  • 脚本解析差异:PHP对参数的解析,会自动忽略特殊字符,如?id=1’–+,WAF拦截“'”,后端忽略“–+”后的内容,执行注入;

  • JSON解析差异:AWS WAF无法深度解析“SQL函数+JSON操作”的嵌套结构,后端PostgreSQL可正常解析,导致绕过。

3. 协议解析差异(利用WAF中间件缺陷)

核心:WAF与Web服务器对HTTP协议的解析规则不一致,利用协议特性制造盲区。

  • HTTP版本差异:WAF用HTTP/1.1解析,后端用HTTP/1.0,部分WAF规则在低版本协议中不生效;

  • 分块传输差异:WAF需缓存所有分块才能拼接解析,后端可实时处理分块,攻击者将Payload拆分成多块,绕过WAF检测;

  • 参数解析差异:ASP/ASP.NET解析?id=1&id=2为1,2,PHP/Apache取最后一个值,利用这一差异拆分Payload,绕过WAF校验。

三、实战案例:利用解析差异绕过Cloudflare WAF

目标:某网站部署Cloudflare WAF,拦截所有含select、union的请求,需获取admin表数据。

  1. 探测解析差异:用Burp测试发现,Cloudflare对Unicode编码的识别不全,且后端PHP会自动解码Unicode;

  2. 构造Payload:将select替换为un%u0069on%20sel%u0065ct,组合为?id=1’ UN%u0069ON SEL%u0065CT flag FROM admin–;

  3. 测试结果:Cloudflare无法识别Unicode编码的关键字,放行请求;后端PHP解码后,执行union select注入,成功获取flag。

四、核心总结(必记)

  1. 解析差异是WAF绕过的核心,比死记Payload更重要,掌握差异逻辑,可灵活应对各种WAF;

  2. 探测差异的关键:用Burp Repeater测试不同编码、不同语法、不同协议的请求,观察WAF与后端的响应差异;

  3. 避免误区:不要盲目尝试Payload,先探测WAF类型、解析规则,再针对性利用差异,提高绕过效率。

网络安全的知识多而杂,怎么科学合理安排?

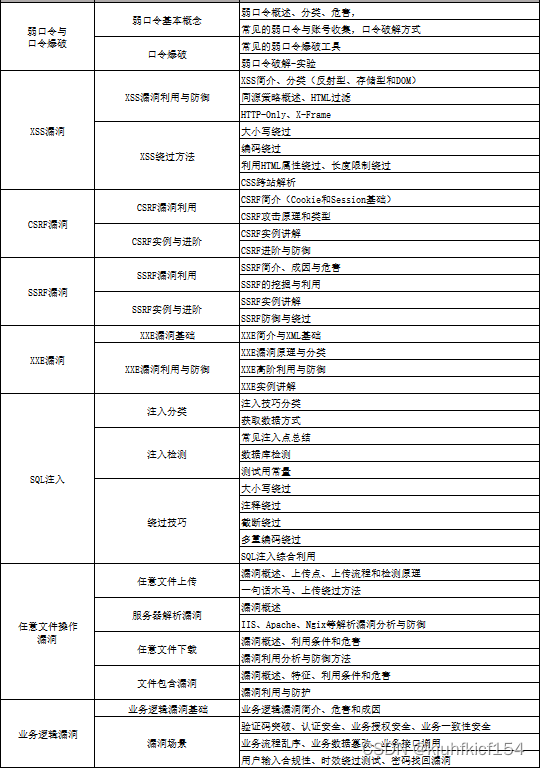
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
在这里插入图片描述

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

8、超级网工

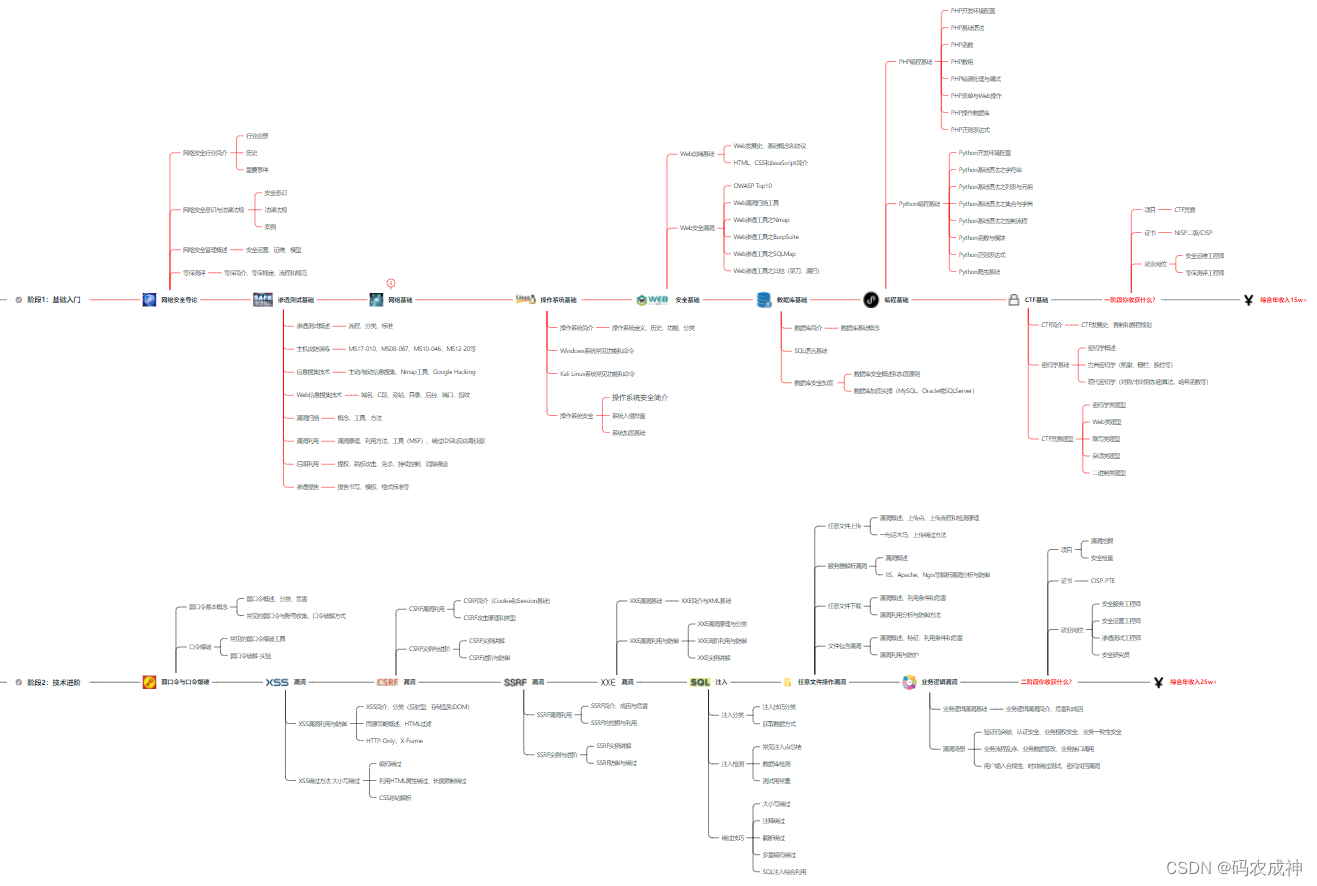
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

特别声明:

此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

SSRF漏洞深度解析:从原理、高级绕过到实战防御 服务器端请求伪造(SSRF)是一种常见且危害巨大的Web安全漏洞,其核心原理在于应用程序信任了用户可控的URL输入,并以此在服务器端发起网络请求。由于服务器通常位于受信任的内网环境,攻击者可利用此漏洞作为跳板,访问外部无法直接触及的内部资源,如数据库、缓存服务或云平台元数据接口,从而将攻击面从单一应用扩展到整个内网。在云原生和微服务架构普及的今天,SSRF常与云服务元数据接口、Redis未授权访问等风险点结合,演变为获取临时凭证、实现内网横向移动甚至远程代码执行(RCE)的突破口。理解其触发场景(如远程资源 阅读详情

相关推荐

Web安全三大核心漏洞:SSRF、XXE与文件上传的攻防实战解析

在Web应用安全领域,服务器端请求伪造(SSRF)、XML外部实体注入(XXE)和文件上传漏洞是当前最具威胁的三大核心攻击向量。这些漏洞的本质在于应用程序过度信任外部输入,攻击者借此利用服务器自身的权限和能力发起攻击,其危害往往从单一应用蔓延至整个内网环境。理解其原理是有效防御的前提:SSRF通过诱导服务器发起任意请求,成为攻击内网的跳板;XXE则利用XML解析器加载恶意外部实体,可导致文件读取、内网探测甚至远程代码执行;文件上传漏洞则因校验不严,为攻击者提供了上传并执行恶意代码的通道。从技术价值看,掌握这

weixin_33767813的博客 355

文件上传漏洞攻防:从.htaccess绕过到Windows特性利用的实战解析

文件上传漏洞是Web安全中的常见高危漏洞,其核心在于服务器对用户上传文件的校验与解析逻辑存在缺陷。攻击者通过构造恶意文件,可绕过前端校验、服务端黑名单/白名单校验等防护机制,最终实现任意代码执行。理解文件上传漏洞的原理,需要掌握服务器如何通过MIME类型、文件扩展名和内容校验来识别文件,以及攻击者如何利用.htaccess文件重写解析规则、Windows系统对文件名大小写不敏感等特性进行绕过。这些技术不仅有助于渗透测试人员发现漏洞,也为开发者提供了加固上传功能的关键思路,例如使用白名单校验、对上传文件进行二

weixin_34161083的博客 407

XSS漏洞深度解析:从原理到实战的Web安全攻防指南

跨站脚本攻击(XSS)是一种常见的Web安全漏洞,其核心原理在于攻击者能够将恶意脚本注入到网页中,当其他用户浏览时,浏览器会执行这些脚本。这种攻击利用了Web应用对用户输入数据验证和净化不足的缺陷,导致不可信的数据被直接发送给浏览器执行。从技术价值看,理解XSS有助于构建更安全的Web应用,它不仅是前端安全的基础,也是渗透测试和漏洞挖掘中的关键环节。在实际应用场景中,XSS攻击可导致会话劫持、钓鱼攻击和蠕虫传播等严重后果,因此掌握其分类、绕过技巧和防御策略至关重要。本文聚焦于XSS漏洞的深度研究,通过搭建D

chaoyv 360

网安课程梯度学习能力图谱(精准匹配技术层级,拒绝无效深耕)

网安课程学习不是盲目刷课,而是根据能力层级精准匹配资源。四级能力分层架构清晰划分了各阶段的学习目标、课程重点与技术标准,循序渐进、层层递进,彻底解决新手乱学、瞎学、无效深耕的问题,让每一段课程学习都能精准提升对应能力。

Clz_1997的博客 3833

Windows文件系统特性如何绕过Tomcat CVE-2017-12615补丁:三种绕过姿势深度剖析

文件上传漏洞是Web安全中的常见威胁,攻击者通过上传恶意文件可获取服务器控制权。其原理在于应用程序未对上传文件的类型、路径进行严格校验,导致恶意脚本被写入可执行目录。在Java Web应用中,Apache Tomcat作为广泛使用的Servlet容器,其安全机制尤为重要。CVE-2017-12615是一个经典的Tomcat任意文件上传漏洞,官方通过黑名单校验进行了修复。然而,在Windows环境下,攻击者可巧妙利用操作系统本身的文件系统特性来绕过补丁。例如,利用Windows自动去除文件名末尾空格和点的特性

weixin_34356310的博客 359

RCE漏洞实战指南:从原理到渗透测试全流程解析

命令执行漏洞(RCE)是网络安全领域中的高危威胁,其核心原理在于应用程序将未经充分过滤的用户输入直接传递给系统命令解释器或脚本引擎执行,从而打破了信任边界。理解其底层机制对于构建有效的防御体系至关重要,这涉及到对操作系统、Web应用框架及网络协议的深入认知。从技术价值角度看,掌握RCE的挖掘与利用能力,不仅是渗透测试人员的核心技能,也是评估系统安全纵深、验证安全控制有效性的关键手段。在实际应用场景中,RCE常出现于Web应用功能(如网络诊断工具)、反序列化接口、模板引擎渲染以及第三方组件漏洞等环节。本文聚焦

dfdfadsf3443的博客 397

文件上传漏洞攻防实战:从原理到绕过技巧与安全防御

文件上传是Web应用中的常见功能,其安全机制的核心在于区分用户提交的“数据”与“代码”。当服务器未能严格校验上传文件的类型、内容和扩展名时,攻击者可能上传恶意脚本(如Webshell),并利用服务器解析机制执行该脚本,从而获取系统控制权。这种漏洞的技术价值在于它直接关联服务器安全,是理解Web应用攻防对抗的经典案例。在应用场景中,开发者常通过前端验证、MIME类型检查、黑名单/白名单策略来防护,但攻击者可通过伪造Content-Type、大小写混淆、双写后缀、%00截断及结合文件包含漏洞等多种手法绕过。本文

weixin_30698297的博客 370

Fastjson反序列化漏洞攻防演进与纵深防御实战指南

序列化与反序列化是Java网络通信与数据持久化的核心技术,其本质在于实现对象与字节序列的相互转换。然而,这一过程若设计不当,可能引入严重的安全风险,攻击者通过构造恶意输入,可触发危险方法调用链,最终实现任意代码执行,对系统造成实质性危害。Fastjson作为广泛使用的JSON解析库,其AutoType特性在提供便利的同时,也成为了漏洞的根源,由此引发了一场持续数年的攻防拉锯战。攻击者不断挖掘新的利用链和绕过手法,例如经典的缓存机制绕过,而防御方则通过引入安全模式、严格白名单等手段进行应对。从技术价值看,理解

weixin_33796205的博客 653

SQL注入漏洞深度解析:从原理到实战的攻防指南

SQL注入作为Web安全领域的核心漏洞类型,其本质源于应用程序对用户输入数据与SQL代码边界的混淆。攻击者通过在输入点插入恶意SQL语法符号(如单引号、注释符),篡改原始查询逻辑,实现数据窃取、篡改甚至服务器控制。理解SQL注入的工作原理,是掌握Web应用安全攻防的基础。在工程实践中,开发人员需要从代码层采用参数化查询等根本性防护手段,同时结合架构层的权限最小化、数据加密等策略,构建纵深防御体系。本文聚焦SQL注入的实战场景与高级绕过技巧,通过模拟电商网站案例,详细拆解了从信息收集、注入利用到文件读写的完整

weixin_34318326的博客 332

SSRF漏洞深度解析:从原理到实战的攻防指南

服务器端请求伪造(SSRF)是一种常见且危害巨大的Web安全漏洞,其核心原理在于应用程序未对用户可控的URL地址进行充分校验,导致攻击者能够诱使服务器向任意目标发起请求。从技术价值看,SSRF直接突破了网络边界的安全假设,使防火墙形同虚设,成为攻击内网系统的关键跳板。在应用场景上,它广泛存在于URL预览、文件处理、Webhook配置、第三方服务集成等功能中,常被用于探测内网拓扑、访问云元数据服务、攻击Redis等内部组件,甚至组合利用实现远程代码执行。本文聚焦SSRF漏洞的挖掘与利用,深入剖析了包括IP格式

weixin_33827590的博客 402

路径遍历漏洞深度解析:从原理到实战的任意文件读取攻防

路径遍历(Path Traversal)是一种常见的Web安全漏洞,其核心原理在于应用程序未对用户输入的文件路径参数进行充分校验和过滤,导致攻击者能够通过构造包含目录跳转序列(如../)的恶意输入,访问并读取服务器文件系统上的任意文件。该漏洞的技术价值在于其作为信息收集的关键入口,常能获取配置文件、日志等敏感数据,为后续渗透测试奠定基础。在应用场景上,它广泛存在于各类文件下载、读取或包含功能的接口中,尤其在企业级Web应用中危害显著。本文以CNVD-2021-34455漏洞为例,深入剖析了其利用方式与修复方

weixin_30301449的博客 341

用友NC命令执行漏洞批量挖掘框架设计与实战

命令执行漏洞是Web安全领域的核心威胁之一,它允许攻击者在服务器上执行任意操作系统命令,从而完全控制系统。其原理通常源于应用程序对用户输入的处理不当,例如未经过滤或验证的参数被直接传递给系统调用函数。这类漏洞的技术价值在于其危害性极高,常被用于权限提升、内网渗透和数据窃取。在应用场景上,命令执行漏洞广泛存在于各类Web应用、中间件和企业管理系统中,尤其在企业资源规划(ERP)等复杂业务系统中风险更为突出。本文聚焦于用友NC这一广泛部署的ERP系统,其近年频发的反序列化、文件上传等漏洞常导致命令执行,成为红队

weixin_29325515的博客 341

Web安全攻防全景图:从SQL注入到纵深防御的实战指南

Web安全是保障网络应用免受恶意攻击的关键领域,其核心在于理解攻击与防御的系统性对抗原理。从基础概念看,攻击者常利用SQL注入、XSS等漏洞,通过将恶意数据作为代码执行或窃取用户会话,破坏应用的数据完整性与机密性。这些技术的价值在于揭示了安全漏洞的根源——数据与代码边界模糊。在应用场景上,无论是电商平台还是企业系统,都需要构建覆盖开发、部署、运行全生命周期的防护体系。本文以ATT&CK框架和纵深防御为脉络,深入剖析了从信息收集、漏洞利用到权限提升的完整攻击链,并系统阐述了如何通过安全编码、WAF、RASP及

weixin_34218890的博客 448

SQL注入分类全解析:从原理到实战,掌握Web安全核心技术

SQL注入是Web安全领域最经典且持续存在的漏洞类型,其本质源于应用程序未能正确处理用户输入,导致数据与代码混淆。攻击者通过构造恶意SQL语句,可操纵数据库查询逻辑,实现绕过认证、窃取数据、探查信息甚至执行系统命令等目的。在技术实践中,根据注入点类型可分为数字型与字符型注入;依据服务器响应方式,又衍生出报错注入、联合查询注入、布尔盲注和时间盲注等主要技术分支。这些技术广泛应用于渗透测试、CTF竞赛及安全评估场景,例如在DVWA、sqli-labs等热门靶场中,通过手工构造Payload或借助sqlmap等自

weixin_34343000的博客 337

python 写一个简单的 telegram bot (电报机器人)

replit.com 环境配置太恶心了,只能使用 poetry.poetry 这个名字是挺好听,用起来也是很垃圾,太恶心。heroku.com 注册登录不方便,需要各种验证。所以,部署的问题,目前搁置。

waterHBO的博客 3199

高速窄脉冲峰值保持设计

一、目的 在激光探测领域,探测器发出的高速窄脉冲,单片机AD进行采样,很难捕捉到窄脉冲的幅值,即使使用高速AD进行采样,也存在一定的难度。因此,本方案设计了一种高速窄脉冲峰值保持电路,有助于单片机AD采样能很好的捕捉到脉冲幅值。 二、方案分析与比较 峰值保持器一般分为两种:电压型和跨导型。 方案一:电压型峰值保持器,由电压型运放、二极管、保持电容、缓冲器组成,优点是元件成本低,缺点是峰值保持存在过...

weixin_43184208的博客 9299

实战剖析:XFF注入漏洞的攻防博弈与自动化检测思路

SQL注入是Web安全领域最经典且危害巨大的漏洞类型之一,其核心原理在于攻击者能够将恶意构造的SQL指令插入到应用程序的数据库查询中,从而窃取、篡改或破坏数据。随着现代Web架构的演进,应用常部署于代理、CDN或负载均衡器之后,这使得传统的基于客户端IP的信任模型面临挑战。HTTP头部,特别是用于传递客户端真实IP的`X-Forwarded-For`(XFF)字段,成为新的潜在攻击面。当应用程序未经验证和过滤,便直接信任并处理此头部,将其内容拼接至SQL查询或系统命令时,便产生了XFF注入漏洞。这种漏洞在红

chubaisheng8627的博客 432

DexProtector内存态匿名段检测绕过与dex重组技术

Dex文件是Android应用的核心执行单元,其结构规范(如header_item、class_def_item、code_item)决定了运行时加载与解析的底层逻辑。DexProtector通过将dex数据拆解为多个无文件名、受保护的内存匿名段(如[anon:dp_header]、[anon:dp_code]),规避传统基于文件特征或标准加载路径的检测机制。该策略依赖Android mmap内存管理与ART虚拟机对dex结构的刚性要求,形成可被观测的布局规律。理解其内存态组织原理,结合权限/大小/命名/内

weixin_30855761的博客 694

Web安全五大核心漏洞深度解析:从原理到实战防御

在网络安全领域,漏洞是系统预期行为与实际执行之间的偏差,其本质源于对用户输入等外部数据的信任缺失。理解漏洞原理是构建有效防御体系的基础,其技术价值在于将安全风险从事后补救转向事前预防。从概念上讲,注入漏洞、跨站脚本攻击、未授权访问、文件上传与包含、命令执行与反序列化等,构成了Web应用最常见的高危攻击面。这些漏洞常源于开发中对数据与代码边界、权限校验链条的忽视。在应用场景上,无论是电商、社交还是企业级应用,只要涉及用户交互与数据处理,就必须系统性地应对这些威胁。本文聚焦于实战中最常见、危害最大的五大核心漏洞

416

使用Termux在Android设备上编译运行SpecCPU2006

SPEC2006搭配Termux,竟然还能这么玩?!

菜菜的菜园子 2962

遥感图像语义分割的全流程实现(Python代码)

本节介绍了加载遥感 RGB 图像和对应的单通道掩膜(mask)。掩膜中每个像素值为类别索引(如0=背景,1=植被,2=建筑),通过 transform 统一缩放(256×256)和归一化(ImageNet 均值/标准差),确保输入模型的一致性。# 自定义数据集类(适配遥感RGB+单通道掩膜)mask = Image.open(mask_path).convert("L") # 单通道掩膜return image, mask.squeeze(0).long() # 返回RGB图像和类别索引。

qq_42679807的博客 1854

反序列化漏洞利用链:从ysoserial到RCE的攻防实战解析

序列化与反序列化是分布式系统和数据持久化的核心技术,用于将对象状态转换为可传输或存储的格式。其安全风险在于,反序列化过程可能自动执行对象中的特定方法,若攻击者能控制输入数据,便可构造恶意序列化流,触发危险操作。这一机制在Java、PHP、Python等语言中通过readObject、魔术方法或__reduce__等特性实现,技术价值在于揭示了数据与代码边界模糊带来的深层安全威胁。应用场景广泛涉及会话管理、RPC通信、缓存数据处理等模块。本文聚焦于反序列化漏洞的完整利用链,深入剖析如何结合ysoserial等

germmy-神一样的开发 118

浅谈MOS管的发热原因和解决办法

解读一下开关管发热原因,解决方案和开关损耗测试。

qq_45508321的博客 1万+

网安课程从“被动接收”到“主动输出”的技术跃迁体系

摘要: 本文针对网安新手“学完不会用”的核心问题,提出「输入-拆解-实操-校验-输出」五维闭环学习模型。传统听课模式因割裂原理、操作与场景,导致知识碎片化、实操能力缺失。新模型强调:1. 精准输入,聚焦底层原理与场景边界;2. 深度拆解,剥离套路留存底层逻辑;3. 变式实操,突破标准化环境限制;4. 误差校验,建立错题库查漏补缺;5. 自主输出,通过笔记与演示固化知识。模型适配网络协议、Linux安全、Web漏洞等课程,通过闭环训练将理论转化为实战能力,解决技术断层问题。

Clz_1997的博客 220

基于STM32的工业设备状态监测系统

工业设备的预测性维护需求日益增长,本文设计了一款基于STM32的智能监测终端,可实时采集设备振动、温度、电流等关键参数,通过边缘计算分析设备健康状态,实现故障预警与能效优化。系统支持4G/LoRa远程通信,适用于工厂、发电站等工业场景。本系统实现了工业设备关键参数的实时监测,故障识别准确率达到92%。:STM32F429(带FPU,支持浮点运算)多参数联合判据(振动+温度+电流突变检测)ACS712电流检测模块(0-30A)FFT频谱分析(识别轴承故障特征频率)故障代码生成(支持16种预设故障类型)

stm32d1219的博客 1330

具身智能:原理、算法与系统 第18章 模仿学习与人类示范

与基于试错机制的强化学习不同,模仿学习假设存在能够提供高质量轨迹示范的专家策略,学习者的目标是在不直接访问专家内部决策机制的情况下,复现或泛化专家的行为模式。此外,选项 GAIL(Option-GAIL)将分层强化学习与对抗模仿结合,学习选项(Options)级别的策略,能够捕捉专家示范中的多模态行为与高层意图。X-Sim 框架提出从真实到模拟再到真实的迁移路径:首先从人类视频中重建物理仿真环境,在仿真中训练状态级策略,随后通过策略蒸馏获得基于视觉的策略,最后通过在线领域自适应对齐真实与仿真观测。

VectorShift的博客 127
上一篇: 全网最全WAF绕过技巧汇总(2026最新),渗透测试必藏,新手直接上手
下一篇: 一篇看懂 XSS 攻击!零基础也能轻松掌握的 Web 安全入门指南(xss攻击类型、xss攻击方式和原理)
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值