全网最全WAF绕过技巧汇总(2026最新),渗透测试必藏,新手直接上手

Python 环境管理工具:Conda Conda 是一个开源的跨平台包管理器和环境管理系统,主要用于 Python 和 R 等数据科学与机器学习相关的编程语言环境。它是由 Anaconda 分发版提供的,但也可以独立安装。 阅读详情

在这里插入图片描述

导语:做渗透测试时,90%的人都卡在WAF这一关——明明Payload正确,却被WAF拦得死死的;好不容易绕过一次,换个场景又失效。其实WAF绕过的核心,是寻找“WAF解析、Web服务器解析、后端应用解析”三者的差异,掌握以下技巧,不管是云WAF、硬件WAF还是开源WAF,都能快速找到突破口,建议收藏备用!

一、基础字符变形绕过(新手入门必学,零门槛)

适用于特征匹配型WAF,核心是对Payload关键部分变形,不影响后端解析,简单易操作:

  1. 大小写混合:Union Select → uNiOn sElEcT(后端SQL/脚本大多大小写不敏感);

  2. 特殊符号插入:union//select(//在SQL中为注释,不影响执行)、and 1=1 → and+1=1(+替代空格,适配URL编码场景);

  3. URL编码/二次编码:’ → %27、or → %6F%72,部分WAF未做全解码检测,二次编码%2527→%27→’,可突破单层解码WAF;

  4. 同义替换:and→&&、or→||、select→sel ect(空格拆分,部分解析器自动合并)。

二、进阶语法绕过(针对中高级WAF,核心技巧)

1. 数据库特性绕过(MySQL/MSSQL/PostgreSQL通用)

  • 内联注释:/!union/(对MySQL是代码,对WAF是注释),可添加版本号伪装/!50000union/;

  • 空白符替换:用%0A(换行)、%0C(换页)、%09(Tab)替代空格,规避WAF空格检测;

  • 关键字拆分:UNI//ON SEL//ECT(MySQL)、EXEC(‘ma’+‘ster…x’+‘p_cm’+‘dsh’+‘ell’)(MSSQL);

  • 冷门函数替代:updatexml()、extractvalue()代替floor()(报错注入),BENCHMARK()代替sleep()(延时注入)。

2. 协议层绕过(利用WAF中间件缺陷)

  • 参数污染(HPP):同参数名多次出现,如?id=UNION SELECT 1&id=FROM admin,WAF检测第一段无害,后端合并执行;

  • 请求方法替换:将GET改为PUT/DELETE,部分WAF未对非标准方法做深度检测;

  • 分块传输:用Transfer-Encoding: chunked将Payload拆分成多块,WAF需缓存拼接才能检测,后端可实时处理。

三、工具辅助绕过(提高效率,避免手动踩坑)

  • SQLMap:添加–tamper参数调用变形脚本(space2comment、lowercase),–random-agent伪装请求头,–proxy使用代理;

  • Burp Suite:Intruder做Payload变形测试,安装WAF Bypass插件,Repeater手动调整请求结构;

  • GitHubPayload合集:800+目录遍历Payload,适配Cloudflare、AWS WAF等主流防护,可直接用于Fuzz测试。

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
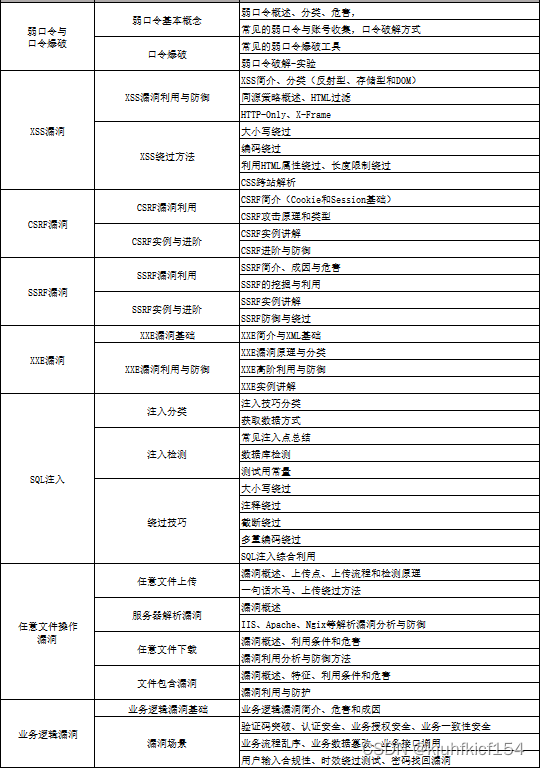
在这里插入图片描述

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

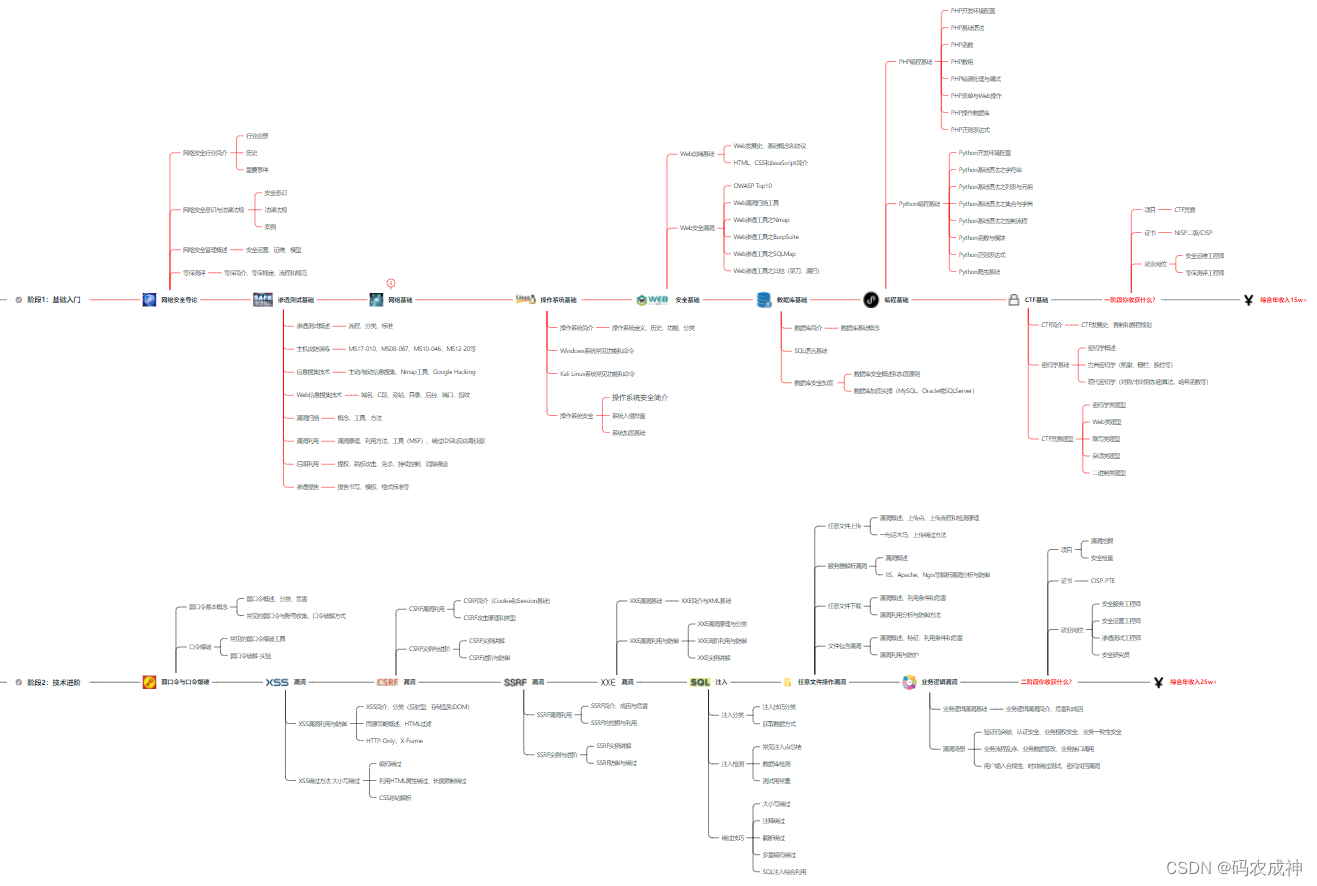
8、超级网工

这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

特别声明:

此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!

Conda简介及常用指令 Conda简介及常用指令,在Anaconda使用 阅读详情

相关推荐

conda学习笔记:conda常用命令集合

【代码】学习笔记:conda常用命令集合。

qq_45670495的博客 4729

CMD命令大全

CMD命令大全 cmd命令系列软件最新版本下载 CMD命令速查手册 立即下载 cmd命令大全工具 立即下载   最早期的电脑系统是DOS系统,DOS系统只有一个黑漆漆的窗口,需要自己输入命令,所以学习命令是很有必要的,那么CMD命令大全是什么?直到今天的Windows系统,还是离不开DOS命令的操作。下面一起来看看。 一、CMD命令: 开始->运行->键入cmd或command(在命令行里可以看到系统版本、文件系统版本)。 二、CMD命令大全详解: 1、 gpedit.msc-----

IT开发 2万+

2026网络安全面试指南:渗透测试核心技能与高频考点解析

网络安全作为信息技术的基石,其核心在于构建纵深防御体系以应对不断演进的威胁。从基础网络协议安全到应用层漏洞原理,渗透测试通过模拟攻击来验证防御有效性,已成为企业安全评估的关键手段。在技术价值层面,掌握系统化的渗透测试方法论不仅能发现潜在风险,更能推动安全左移,提升整体安全水位。随着云原生、AI和供应链攻击成为热点,渗透测试的应用场景已从传统网络扩展到云环境、容器和AI模型安全。本文聚焦渗透测试面试中的高频考点,深入解析SQL注入绕过、SSRF利用等实战技术,并涵盖内网横向移动、权限维持等高级攻防技巧,为安全

weixin_33913332的博客 449

CMD常用命令大全

1.gpedit.msc—–组策略 2. sndrec32——-录音机 3. Nslookup——-IP地址侦测器 ,是一个 监测网络中 DNS 服务器是否能正确实现域名解析的命令行工具。 它在 Windows NT/2000/XP 中均可使用 , 但在 Windows 98 中却没有集成这一个工具。 4. explorer——-打开资源管理器 5. logoff———注销命令 6. shutdown——-60秒倒计时关机命令 7. lusrmgr.msc—-本机用户和组 8. service

IDCmask的博客 1万+

2026年渗透测试工具前瞻:Nuclei、Fscan等6款利器深度解析

渗透测试作为网络安全的核心实践,其本质是通过模拟攻击来评估系统安全性。其原理在于主动发现网络、应用和系统中的潜在弱点,技术价值在于帮助企业提前修复漏洞,降低被真实攻击的风险。在云原生、API安全等新型攻击面不断扩展的背景下,渗透扫描工具正朝着自动化、智能化和场景化方向演进。这些工具广泛应用于红蓝对抗、漏洞评估、攻击面管理等场景,能够有效提升安全运营效率。本文聚焦于Nuclei、Fscan等六款代表未来趋势的渗透扫描工具,它们分别在漏洞检测框架、内网综合扫描等领域展现出独特优势,并深度集成了自动化与社区驱动的

weixin_34293246的博客 624

从专利库到Zemax:一个6mm定焦镜头从零到交付的完整设计流程(含CodeV转换技巧)

本文详细介绍了6mm定焦镜头从专利库检索到最终交付的全流程设计,重点解析了CodeV与Zemax工具链的无缝衔接技巧。通过实际案例展示规格定义、专利筛选、结构适配、非球面优化等关键步骤,帮助光学设计工程师提升设计效率和制造良率。特别包含CodeV转换Zemax的实用技巧,适用于机器视觉和安防镜头开发。

weixin_42561040的博客 165

2026渗透测试实战作战地图:从信息收集到报告交付的完整链路

渗透测试已超越工具使用层面,进入以攻击链路为驱动的工程化阶段。其核心在于理解漏洞原理与系统架构的耦合关系,而非孤立掌握单个工具命令。在云原生、WAF泛化、API主导的新环境下,传统扫描与爆破方法失效,取而代之的是协议指纹识别、语义化子域推理、上下文感知的Burp工作流等实战技术。技术价值体现在将情报分级、载荷分阶段、风险可量化,从而支撑真实业务场景下的48小时有效交付。本文聚焦渗透测试全流程实战演进,涵盖信息收集、漏洞探测、利用维持及报告交付四大环节,深度融合WAF绕过、云环境测绘等2026年高频攻坚点。

weixin_38168590的博客 661

从安装Eclipse 开始 开发第一个 CDS View

一篇超级简单快速的 创建CDS VIEW 入门步骤介绍文章。

IT小职员 4254

2026 年护网行动 HVV 高频面试题及答案汇总(全网最全)

本文介绍了2026年的HVV高频面试题目,以及对应答案,并附上资源大礼包,提供学习

m0_56146626的博客 500

手把手教你学Simulink——基础储能管理场景实例:基于Simulink的压缩空气储能(CAES)系统简化模型仿真

本文介绍了基于Simulink的压缩空气储能(CAES)系统简化模型仿真方法。CAES作为大规模长时储能方案,相比锂电池具有成本低、寿命长等优势。文章详细讲解了AA-CAES系统组成、热力学建模理论,以及Simulink实现流程,包括储气室、压缩机、膨胀机等核心模块的建模方法。通过8小时充电(50MW)和6小时放电(40MW)的仿真,验证了系统可实现60%往返效率。该模型为理解CAES系统运行机制提供了实用工具,并指出热管理、储气室特性等工程实践要点,为新型电力系统储能规划提供了仿真基础。

MHD0815的博客 173

把浮点数这件小事讲清楚:ABAP 7.51 里 Open SQL 与 ABAP CDS 的 FLTP 新玩法与避坑指南

ABAP浮点数计算的风险与应对 摘要:ABAP项目中的浮点数(FLTP)在跨平台计算时存在误差风险,同一逻辑在不同数据库平台可能产生细微差异。ABAP 7.51新增了两项关键能力:1)Open SQL和ABAP CDS中可为AVG函数指定结果类型,避免默认返回FLTP;2)ABAP CDS提供FLTP_TO_DEC转换函数。但需注意这些转换仍可能存在平台相关差异,且FLTP_TO_DEC会截断而非四舍五入小数位。开发者在涉及金额、数量等关键业务计算时,应明确数值语义并设计容错机制。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 216

全网最全!网络安全全岗位解析(2026版)

网络安全行业岗位体系庞大,不再是“单一技术岗”的认知,而是覆盖“攻击、防御、运维、合规、研究”全链路,核心可分为四大类,适配不同基础、不同兴趣的从业者:攻防对抗类:以“模拟攻击、漏洞挖掘、防御加固”为核心,适合喜欢实战、擅长技术突破的从业者,是网络安全行业的核心赛道;安全运营类:以“日常监控、告警处置、系统维护”为核心,适合细心、有耐心,擅长排查问题的从业者,入门门槛低、岗位需求量大;

logic1001的博客 596

发那科机器人通信库使用指南与踩坑记录

GitHubNuGet(如本文基于该库,在 C# / .NET 下通过 TCP 与 FANUC 机器人控制器通信,实现读当前位姿、PR 寄存器、以及 DI/DO/GI/GO 等 IO 的读写。GitHubNuGet(如本文基于该库,在 C# / .NET 下通过 TCP 与 FANUC 机器人控制器通信,实现读当前位姿、PR 寄存器、以及 DI/DO/GI/GO 等 IO 的读写。

songhuangong123的博客 328

2026 全网精选渗透测试工具 Top30,全方位详细解析,新手入门必收藏

《2026年渗透测试工具指南》摘要:本文精选30款渗透测试工具,分为全能核心、专项攻坚和新兴辅助三类,助力安全研究人员应对AI时代攻防挑战。重点介绍Metasploit、Burp Suite、Nmap等工具的2026年新版特性,包括AI引擎、自适应扫描等创新功能,同时强调法律合规性,所有技术仅限授权测试和教育研究。文章提供实战案例和技术要点,帮助读者构建系统化的渗透测试知识体系。

Cairo_A的博客 492

KEPServerEX 6 之驱动协议(UDD)实战 HTTP协议对接OpenWeatherMap天气 API全流程指南

本文分享了基于 KEPServerEX 6 的通用设备驱动(UDD)对接OpenWeatherMap天气API的实战方案。该方案针对工业物联网场景进行了深度优化,具有动态城市切换、运行时热配置、老旧JS引擎兼容等核心特性。文章详细介绍了从环境准备、脚本部署到Tag配置的全流程,重点解析了Legacy JS语法适配、Float类型安全处理等关键实现细节,并提供了完整的避坑指南和故障排查方法。该方案经过生产环境验证,可稳定实现气象数据采集与动态切换功能,适用于SCADA/MES系统集成场景。

-雲飛兄-博客 744

【代码审计】专栏文章汇总

代码审计基础 代码审计基础 源代码审计思路(上) 源代码审计思路(下) 常见漏洞审计 认证会话管理(上) 认证会话管理(下) 输入输出验证 授权管理审计 业务安全审计 第三方组件审计

武天旭的博客 4848

全网最细网络安全学习路线:从零基础到实战专家(2026最新版)

网络安全技术迭代快,没有一劳永逸的学习方法,核心是循序渐进打基础,实战中积累经验,长期持续学习。对于零基础小白,不要害怕起步难,先从Linux和Web安全入手,一步步完成实战任务,积累成就感,逐步建立信心。网络安全的本质是攻防对抗,既要懂攻击,也要懂防御。当你能站在防御者的角度思考攻击路径,再站在攻击者的角度优化防御体系时,就已经迈出了成为专家的关键一步。

m0_71745484的博客 1085

IgH EtherCAT 从入门到精通:第 5 章 多主站与系统集成配置

本文介绍了 EtherCAT 多主站配置与系统集成方法。主要内容包括: 多主站实例配置原理:通过内核模块参数指定多个主站设备,每个主站独立管理一条 EtherCAT 总线,最多支持32个主站实例。 配置文件详解:在/etc/ethercat.conf中通过MASTER<X>_DEVICE变量定义各主站绑定的网卡或MAC地址,支持冗余备份配置。 系统服务集成:提供了systemd服务单元文件和传统init.d脚本两种方式实现开机自启动和管理,并建议通过override文件定制服务依赖关系。 架构示

从事嵌入式linux android驱动开发,拥有全栈能力 356

CSRF跨站请求伪造攻防实战:从原理到高级利用(2026全网最全指南)

跨站请求伪造(Cross-Site Request Forgery,CSRF)是Web安全领域最经典、也最容易被低估的漏洞类型之一。尽管OWASP早在十年前就将其列入十大Web安全威胁,Spring、Django、Laravel等主流框架也内置了防御机制,但在2026年的真实攻防场景中,CSRF漏洞依然大量存在。原因在于:微服务架构的普及导致API接口爆炸式增长、第三方系统集成的复杂化引入了新的跨域风险、SameSite Cookie属性在旧浏览器和跨子域场景下的局限、以及JSON API对CORS配置的误

xlb8888888的博客 682

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

上一篇: WAF 绕过从入门到精通:规则层面注入绕过详解,零基础必看收藏
下一篇: 吃透WAF绕过的核心逻辑——解析差异,从根源上突破所有防护
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值