WAF 绕过从入门到精通:规则层面注入绕过详解,零基础必看收藏

网络安全各类WAF绕过技巧 即传入一段长数据使waf失效,从而实现绕过waf。某些waf处理POST的数据时,只会检测开头的8K,后面选择全部放过。 阅读详情

在这里插入图片描述

1 前言

对于渗透测试人员来说掌握绕过各类WAF是一项重要的基本技能而WAF又分云WAF、硬件WAF、软件WAF、代码级WAF,本文针对基于规则类的WAF绕过技巧,这三篇文章希望可以帮助一些萌新学习到一些绕过WAF的姿势。

‍‍‍2 概述‍‍‍

绕过SQL注入规则主要利用WAF规则本身的问题、未考虑到SQL语法变形、及后端数据库SQL语句语法特性。不同的数据库虽然遵守SQL标准,但是通常会加入特有的语法。WAF的防御策略要兼顾各种数据库的特殊语法,容易遗漏,从而被利用绕过WAF。已下我们就介绍一些方法。

1关键字替换
2特殊符号
3注释符
4空白符绕过
5浮点数词法解析
6利用不常用报错函数绕过

‍3 关键字替换‍

原理:现在世面上大部分WAF是通过正则+黑名单来起到拦截的作用,这种情况就可以用一些平常用的很少关键字替换来实现绕过,用的多的针对他的正则肯定就多,而这时候用一些偏门的,往往可以出乎意料。例如在mysql中,很多的waf会将sleep()函数列入了黑名单,为他添加很多相对应的正则,那么可以考虑使用和他差不多相同功能的benchmark()函数来实现绕过。

例如MySql中:
●AND 等价于 && ( 运算符 )
●OR 等价于 || ( 运算符 )
●= 等价于 like ( 运算符 )
●sleep() 等价于 benchmark() ( 延时函数 )
●mid()substring() 等价于 substr() ( 字符串截取函数 )

4 特殊符号

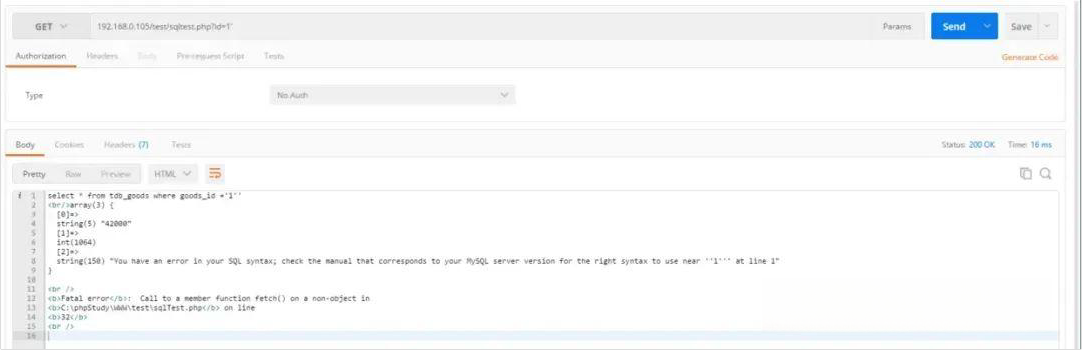
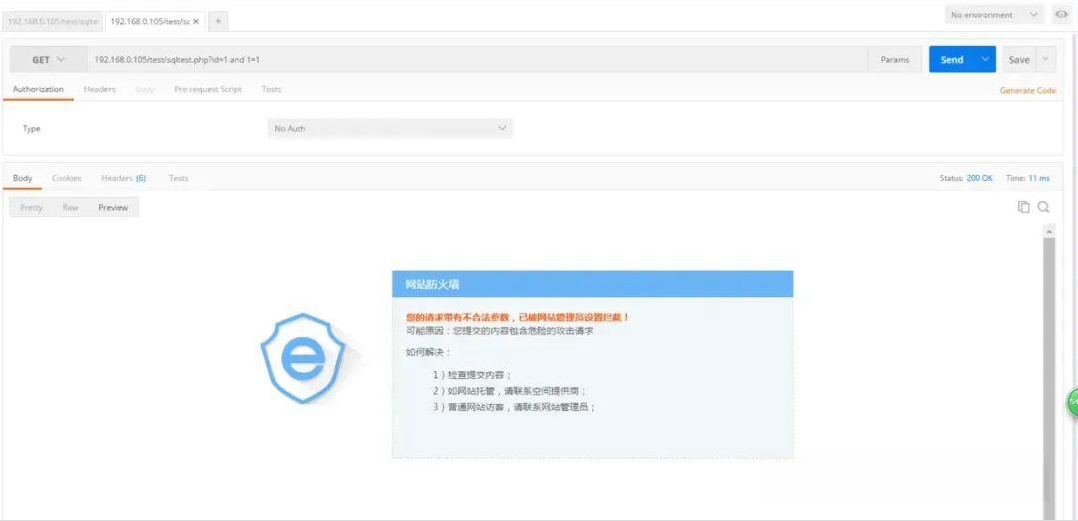
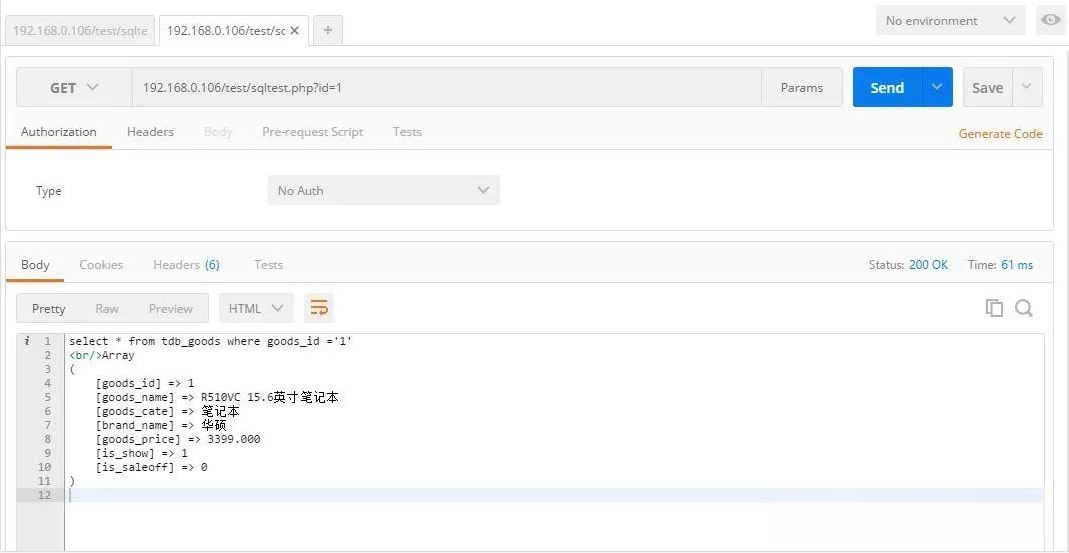
原理:关于这个的话就比较少了,有的时候waf在判断规则的时候是根据我们输入的内容来过滤的,例如360网站卫士,select * from tdb_goods where goods_id ='-1’unionselect*fromadmin 你这样输入语句他是不拦截的,但是你这样带入到MySql中MySql也不会识别,这个时候我们就可以尝试使用 “+”。
例子:select+*+from+admin 这样来尝试绕过“+”号相当于空格 在过滤空格的时候可以考虑使用这个突破。

5 注释符

原理:/*xxx*/是注释的意思,也是空白符的意思。MySQL对sql语句(union/**/select)词法是可以正常解析的。事实上大部分WAF都考虑到/**/可以作为空白符,但是waf检测 “/\*.*\*/”是非常性能,工程师会去使用一些折中的方法,例如说:可能在检测中间引入一些特殊字符,例如:/*\w+*/。或者,WAF可能只中间检查n个字符“/\*.{,n}\*/”。

1注释符: 2/**/ (常用于绕过waf)
3/*!*/ (常用于绕过waf)
4-- (常用于注释后面的sql语句)
5# (常用于注释后面的sql语句)

例子: 这种情况我们就可以考虑使用

select/**/xx/**/from/**/xxxx

select/*数字+字母*/xx/*数字+字母*/from/*数字+字母*/xxxx

select/*特殊符号+数字+字母*/xxx/*特殊符号+数字+字母*/from/*特殊符号+数字+字母*/xxxxx

举例: select/*@a?v|ddd–n*/xxxxx/*@a?v|ddd–n*/from/*@a?v|ddd–n*/xxxx
这里要特别说明,以前看到一篇waf绕过的文章那位前辈使用了 emoji表情 没错就是 emoji表情 绕过了国内大部分的WAF这故事告诉我们绕WAF就是在比脑洞想工程师没有想到的地方那么绕过WAF自然就水到渠成了。

6 空白符绕过

原理:现在大部分的WAF还是基于正则表达式来进行过滤的, SQL注入规则使用正则表达式的“\s”匹配空格,例如”select\s+union”。

那么利用正则表达式的空白符与MySQL空白符的不同说不定就可以绕过WAF的规则。

正则表达式空白符:%09,%0a,%0b,%0D,%20

MySql空白符:%09,%0A,%0b,%0D,%20,%0C,%A0,/**/

7 浮点数词法解析

原理: 利用MySql可以解析浮点数这个特点我们可以构造一些特殊的,带浮点数的语句来绕过WAF。
例子: 1select * from xxx where id=8E0union select 1,2,3,4,5,6,7E0from xxxx
2select * from xxx where id=8.0union select 1,2,3,4,5,6,7.0from xxxx
3select * from xxx where id=8\Nunion select 1,2,3,4,5,6,7 \Nfrom xxx

8 利用不常用报错函数绕过

原理:mysql的函数非常多,不同的函数有不同的功能,但是有一些对于我们渗透测试获取数据是很有用的但是又是用的很少的函数,WAF可能因为规则的不全木有录入进去导致绕过。

例子: 1select extractvalue(1, concat(1,user() ));
2select updatexml(1, concat(1,user() ),1);
3select exp(~(select * from(select user())a))

这里我就列举三种因为其他的大部分都需要 select * from xxx 我都可以这样操作了何必还那么麻烦呢?所以这里就列举了这3个比较实用的。

9 实例1

绕过网站安全狗(Apache版)4.0.18089进行注入

在这里插入图片描述

在这里插入图片描述

在这里插入图片描述

在这里插入图片描述

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

在这里插入图片描述

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

在这里插入图片描述

9 实例2-绕过云锁win_3.1.6版进行注入(针对GET请求)

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

在这里插入图片描述

在这里插入图片描述
在这里插入图片描述

10 实例3-绕过360网站卫士获取数据(一次很失败的绕过)

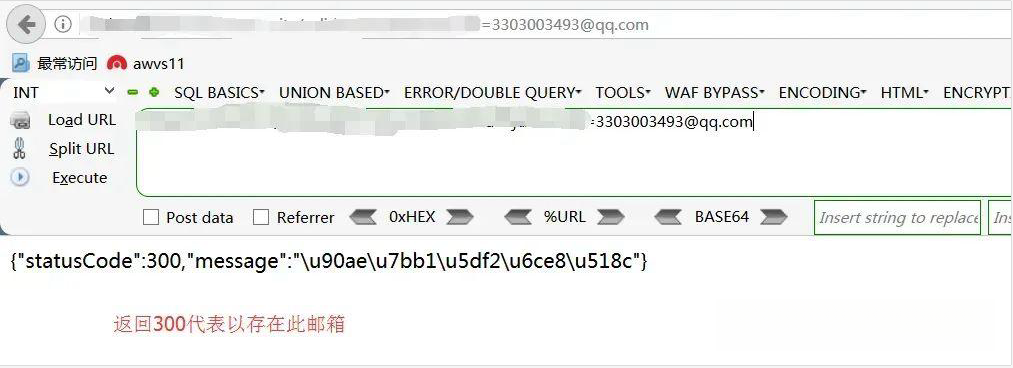
这个方法用于大家找到了网站的注入但是又证明不了时使用,只能出 user() 数据来证明这是一个漏洞。
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

最终user用户名称:cloud_checker@10.205.121.21

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取

网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。

8、高级黑客
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。

网络安全工程师企业级学习路线

很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

 如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!

网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

​​​​​​
学习资料工具包

压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

​​​​​​

网络安全源码合集+工具包

​​​​

视频教程

​​​​

视频配套资料&国内外网安书籍、文档&工具

​​​
​​ 因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

特别声明:

此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!

本文转自网络如有侵权,请联系删除。

SQL 注入之 WAF 绕过 SQL 注入攻击是一种严重的安全威胁,而 WAF 是防范 SQL 注入攻击的重要手段之一。然而,攻击者也在不断寻找方法来绕过 WAF,从而成功实施 SQL 注入攻击。为了防范 WAF 绕过,我们需要采取持续更新 WAF 规则、多层面防御、安全培训和定期安全审计等措施,形成一个强大的安全防护体系,保护 Web 应用程序的安全。同时,我们也需要不断关注网络安全领域的最新动态,及时了解新的攻击技术和防范方法,以提高我们的安全防护能力。 阅读详情

相关推荐

【python爬虫实战】Python 抓取京东商品信息与评论,做竞品分析

本项目通过爬取京东平台商品数据,实现了完整的电商竞品分析流程。文章首先介绍了项目目标和技术栈,包括Python、Requests、BeautifulSoup等工具。然后详细解析了京东页面结构,包括商品列表页、详情页和评论页的特点。核心部分展示了商品列表爬取、评论数据获取以及竞品分析三个关键步骤的代码实现,每部分都包含运行结果和原理讲解。通过情感分析和关键词提取,项目能够对比不同产品的用户评价差异。最后,文章还讨论了合规性考量、优化建议和常见问题解答。该方案不仅适用于市场调研,也为企业制定营销策略提供了数据支

2503_91057718的博客 1万+

WAF绕过小技巧

一、WAF绕过 1、脏数据绕过 即传入一段长数据使waf失效,从而实现绕过waf。某些waf处理POST的数据时,只会检测开头的8K,后面选择全部放过。 例如,当发现某网站存在一个反序列化漏洞时,但是无回显,被waf拦截了 利用脏数据插入5000个x字符,可以成功绕过。 2、高并发绕过 对请求进行并发,攻击请求会被负载均衡调度到不同节点,导致某些请求绕过了waf的拦截 3、http参数污染...

tomyyyyy 7882

解决PADs VX2.7安装中的License失效与软件卡死问题

本文详细解析了PADs VX2.7安装过程中常见的License失效与软件卡死问题,提供了从破解工具选择、环境变量设置到输入法兼容性调整等实用解决方案。特别推荐使用Siemens EDA系列新版破解工具,并分享性能调优与定期维护技巧,帮助工程师高效解决安装难题。

weixin_29234239的博客 818

常见的WAF绕过方法

本篇文章通过网络架构层、HTTP协议层、第三方应用层讲解了绕过WAF的常见方法 一、网络架构层 一般通过域名指向云WAF地址后反向实现代理,找到这些公司的服务器的真实IP即可实现绕过。 具体方法如下: 1、查找相关的二级域名及同一域名注册者的其他域名解析记录。 2、通过查看邮件MX解析记录来发现真实服务器的IP记录或网段,例如: windows可以执行命令: nslookup -qt=mx baidu.com Linux可以执行如下命令来查看baidu.com域名的MX解析...

武天旭的博客 1万+

GlobalPlatform Technology Secure Channel Protocol ‘03‘ 标准 - 安全通道协议简介

按照GlobalPlatform Technology Secure Channel Protocol '03' (SCP03)标准,描述了如何利用S-MAC,S-RMAC,S-ENC进行安全通信的过程。

mmmx777的专栏 6094

手把手教你用CCS v7.3调试TI DSP28377:从连接仿真器到看懂Flash里的秘密

本文详细介绍了使用CCS v7.3调试TI DSP28377的全过程,从连接仿真器到解析Flash启动机制。通过实战演示和关键配置要点,帮助工程师快速掌握DSP调试技巧,并深入探讨bootloader设计与在线升级的实现方法,提升开发效率。

weixin_29158413的博客 410

WAF绕过通用思路

概述 通用的方法,不仅限于SQL注入,就是万金油,无非就是大小写、双写、编码、注释、垃圾字符、分块传输、HPP、WAF特性等 核心:所有能改的地方,都捣鼓捣鼓改改,增加就加,能删就删,多拿点其他内容来混淆视听。 大小写 unIoNSelect 双写 一些后端可能会直接给关键词过滤为空,那么就可以利用双写来绕过 ununionion ==> 去掉union ==> union 编码 URL编码 Unicode编码 十六进制编码 其他后端会解析的编码 注释 如mysql中

Askshhbs的博客 1158

AnolisOS网卡驱动源码编译与安装实战指南

本文提供了一份详尽的AnolisOS网卡驱动源码编译与安装实战指南。针对系统自带通用驱动不兼容导致网络无法使用的问题,文章从环境准备、源码获取、编译安装到新旧驱动替换与持久化配置,一步步解析了如何通过源码编译安装官方驱动,解决硬件兼容性问题,并确保驱动在系统重启后自动生效。

weixin_28358083的博客 308

WAF介绍及常见绕过方法

一、WAF简介 WAF(WebApplicationFirewall)也称:网站应用级入侵防御系统,是通过执行一系列针对HTTP/HTTPS的安全策略来专门为Web应用提供保护的一款产品。 1.工作原理 对web应用程序客户端发出的流量进行内容检测和验证,检测其安全性与合法性,来屏蔽常见的网站漏洞攻击,如SQL注入,XML注入、XSS等。 2.WAF分类 软件型WAF 以软件形式装在所保护的服务器...

qq_41320827的博客 9356

YOLO-FastestV2从零部署到移动端推理实战手册

本文详细介绍了YOLO-FastestV2从零开始的完整部署流程,涵盖环境搭建、模型训练、格式转换及移动端部署。通过实战步骤,指导开发者将这一轻量级目标检测模型成功部署到Android设备,实现实时推理。文章重点解析了PyTorch到NCNN的模型转换与优化,助力移动端AI应用开发。

l1k9j8h7g6的博客 670

外部PLC触发VisionMaster多流程运行

上一讲,介绍了海康VisionMaster与西门子PLC1200进行S7通信。在前一讲的基础上,讲解如何通过PLC触发,实现VisionMaster的多流程运行。

haier123888的博客 4657

WAF详解及WAF绕过

waf(web application firewall): 原理: web应用防火墙,一款集网站内容安全防护、网站资源安全防护及流量保护功能为一体的服务器工具。为用户提供实时网站安全防护,避免各类针对网站的攻击带来的危害。(核心其实也是基于规则的防御)| 任何工具(Awvs、IPS、IDS)其实都是基于规则进行匹配,最多加个爬虫功能 功能: 网马|木马主动防御及查杀 网页木马和网页挂马扫描工具采用特征码+启发式引擎的查杀算法,WEB木马检出率大于90% 网站漏洞防御

赤赤三的博客 9994

支付宝h5参数如何实现跳转?(包含相关Demo代码)

🏆本文收录于专栏,主要记录项目实战过程中所遇到的Bug或因后果及提供真实有效的解决方案,希望能够助你一臂之力,帮你早日登顶实现财富自由🚀;同时,欢迎大家!持续更新中,up!up!up!!

**My Coding Family** 3263

waf绕过详解

目录 waf防护原理讲解 目录扫描绕过waf 手工注入绕过waf sqlmap注入绕过waf 编写sqlmap绕过waf脚本 过waf一句话编写讲解 菜刀连接绕过waf webshell上传绕过waf 提权绕过waf waf绕过原理详解 了解waf防护原理 查看waf防护位置 熟悉防护规则 了解防护机制 查看拦截时间阀值 我们可以下载一个安全狗,查看它详细的防护机制,...

zdy8023的博客 1万+

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

WAF绕过之规则层面的绕过注入,网络安全零基础入门到精通教程建议收藏!

对于渗透测试人员来说掌握绕过各类WAF是一项重要的基本技能而WAF又分云WAF、硬件WAF、软件WAF、代码级WAF,本文针对基于规则类的WAF绕过技巧,这三篇文章希望可以帮助一些萌新学习到一些绕过WAF的姿势。绕过SQL注入规则主要利用WAF规则本身的问题、未考虑到SQL语法变形、及后端数据库SQL语句语法特性。不同的数据库虽然遵守SQL标准,但是通常会加入特有的语法。WAF的防御策略要兼顾各种数据库的特殊语法,容易遗漏,从而被利用绕过WAF。已下我们就介绍一些方法。1关键字替换2特殊符号。

wuli1024的博客 984

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

实战 WAF-Bypass之SQL注入绕过思路总结,零基础入门到精通,看这篇就够了!赶紧收藏!

PHP在解析multipart data的时候有自己的特性,对于boundary的识别,只取了逗号前面的内容,例如我们设置的boundary为----aaaa,123456,php解析的时候只识别了----aaaa,后面的内容均没有识别。•位置①•可利用其他控制字符替换空格:%09、%0a、%0c、%0d、%16•位置②•可利用其他控制字符替换空格:%09、%0a、%0c、%0d•位置③•可利用其他控制字符替换空格:%09、%0a、%0c、%0d•可使用其他字符:+、-、.、=

ewii12567的博客 1741

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

(18)【WAF绕过】WAF部署、绕过分析和原理、注入绕过WAF方法

【WAF绕过】

7758

基础五 -SQL注入小结下篇(WAF绕过)

SQL注入小结下篇,SQL注入绕WAF

qq_45908842的博客 2039

SQL注入常用WAF绕过姿势

一、什么是WAF 1、简介 WAF部署在web应用程序前面,在用户请求到达web服务器前对用户请求进行扫描和过滤,分析并校验每个用户请求的网络包,确保每个用户请求有效且安全,对无效或有攻击行为的请求进行阻断或隔离。通过检查HTTP流量,可以防止源自web应用程序的安全漏洞(如SQL注入,跨站脚本攻击,文件包含和安全配置错误)的攻击。 2、工作原理 检测异常协议:拒绝不符合HTTP标准的请求 增强型的输入验证:代理和服务器端验证,而不仅仅是客户端验证 白名单和黑名单 基于规则和异常的保护:基..

oldbuger的博客 2595

如何绕过WAF实现SQL注入攻击?​

在渗透测试中,SQL注入(SQLi)始终是Web安全的核心漏洞之一。然而,随着企业广泛部署Web应用防火墙(WAF),传统的注入攻击往往会被拦截。绕过WAF的SQL注入需要结合对目标防护规则的深入分析,灵活运用混淆技术。作为防御方,需通过多层防护机制(代码安全+WAF+监控)构建纵深防御体系。WAF的正则规则通常区分大小写,通过混合大小写插入随机空白符可绕过检测。利用时间盲注的延迟特性,避免触发WAF的响应内容检测。​:通过混淆攻击载荷,绕过正则匹配和语义分析。)分割关键词,干扰WAF的语义分析。

w2361734601的博客 1777
上一篇: 域渗透零基础入门:域架构、域用户、域控渗透思路详解
下一篇: 全网最全WAF绕过技巧汇总(2026最新),渗透测试必藏,新手直接上手
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值