


黑客挖漏洞一个月赚两万多?手把手教你挖漏洞,从入门到精通!
最近后台总收到私信:“成哥,有人说黑客挖漏洞能年入百万买车,也有人说现在白帽扎堆,饿死的比赚到钱的多 ——2025 年这行到底还能不能进?零基础想挖漏洞,到底该从哪下手?”
作为在漏洞挖掘圈摸爬滚打 8年的老炮,今天把行情真相和新手落地路线一次性说透,不管你是想搞副业赚外快,还是想当职业白帽,都能直接抄作业!
一、先掰扯真相:2025 年挖漏洞,到底还能不能赚钱?
“这行饿死鬼多” 的说法,其实是典型的 “幸存者偏差”—— 赚不到钱的人喊得最响,而悄悄靠漏洞买车买房的,根本没功夫抱怨。
先给大家看组真实行情:
1、企业悬赏越来越疯:国外企业早把安全当刚需,国内字节、腾讯等大厂 SRC 全年不打烊,携程上个月单个高危漏洞直接悬赏 20 万,阿里 SRC 年度总奖金超千万。
2、从业者越来越杂,但缺口仍在:现在挖漏洞的白帽里,有信安专业学生、开发转岗工程师,甚至国企员工偷偷搞副业,但漏洞行情压根没饱和 ——2025 年国内网络安全市场规模破 2000 亿,企业安全投入增速超 30%,漏洞需求只会越来越大。
3、赚钱的核心不是 “人多”,是 “技术够硬”:新手总说 “漏洞被挖完了”,但实际情况是:多数人只会扫弱口令、查常规 XSS,而反序列化、RCE 这类高危漏洞,能独立挖掘的人不足 5%,自然能拿高薪。
说白了,2025 年挖漏洞不是 “不能行”,是 “没技术不行”;不是 “赚不到钱”,是 “没挖到关键漏洞赚不到钱”。
二、新手挖漏洞:3 阶段入门路线,零基础也能落地
很多人卡在上手阶段,要么一上来就啃高深漏洞,要么被零散资源劝退。按这 3 个阶段推进,半年就能独立挖低危漏洞,1 年冲刺高危漏洞悬赏。
阶段 1:打牢地基(1-2 个月)—— 别上来就学工具!
核心目标:搞懂 “漏洞是怎么产生的”,避免成为 “只会点工具的脚本小子”
必学 4 大基础(按优先级排序):
-
操作系统
:重点学 Linux(90% 漏洞挖掘依赖 Linux 环境),掌握文件操作(cd/ls/cat)、权限管理(chmod)、远程连接(ssh),不用精通,能独立操作 Kali 系统就行;
-
计算机网络
:吃透 TCP/IP 协议、HTTP 请求结构(请求头、Cookie、响应码),用 Wireshark 抓包分析 “打开网页” 的完整流程,知道数据怎么传输,才懂漏洞怎么利用;
-
数据库基础
:学会 MySQL 基本操作(增删改查),搞懂 SQL 注入的底层逻辑 —— 很多新手卡在这里,其实只要会写简单查询语句,就能理解注入原理;
-
编程入门
:新手优先学 Python(语法简单,工具多),掌握基础语法和 requests 库(模拟 HTTP 请求),不用写复杂项目,能看懂简单脚本即可。
实操任务:搭建 Kali Linux 环境,用 Wireshark 抓包分析 “百度搜索” 的 HTTP 请求,保存请求头和响应数据(能完成这个,基础就过关了)。
阶段 2:漏洞实战(2-3 个月)—— 从 “找得到漏洞” 开始
核心目标:掌握高频漏洞的原理 + 工具使用,能独立发现低危漏洞
1、先练 “情报收集”:这是挖漏洞的第一步!学子域名枚举(工具:Layer 子域名挖掘机)、目录扫描(Dirsearch)、端口扫描(Nmap),知道 “怎么找到目标的隐藏页面和开放端口”。
2、吃透 “高频漏洞”:不用贪多,先啃 8 大主流漏洞里的核心 3 个:
-
弱口令爆破
:用 Burp Suite Intruder 模块,练习爆破后台账号密码(靶场:DVWA);
-
SQL 注入
:在 Pikachu 靶场手工复现 “单引号报错注入”“布尔盲注”,再用 SQLmap 自动化测试,搞懂 “怎么通过注入获取数据库数据”;
-
XSS 跨站脚本
:练存储型 XSS(评论区注入)和反射型 XSS(URL 参数注入),知道 “怎么构造恶意脚本并执行”。
-
工具通关
:熟练使用 Burp Suite(抓包改包)、Nessus(漏洞扫描)、SQLmap(注入工具),每个工具练 3 个靶场案例,形成肌肉记忆。
实操任务:在 CTFHub 的 “Web 漏洞” 模块,完成 10 道基础题(弱口令、SQL 注入、XSS 各 3-4 道),独立写出解题步骤。
阶段 3:进阶突破(1-2 个月)—— 冲刺高危漏洞 / 职业岗位
核心目标:掌握高危漏洞挖掘能力,或适配职业需求
必学 2 个高危漏洞:
-
反序列化漏洞
:重点学 Java 反序列化(企业 Java 应用多,漏洞高频),在靶场复现 “CommonsCollections 漏洞”,搞懂 “怎么通过序列化数据执行恶意代码”;
-
RCE 远程命令执行
:练 PHP 的 RCE 漏洞(如代码执行、命令注入),掌握 “怎么通过漏洞控制目标服务器”。
按需拓展:
- 若只想 “挖漏洞赚赏金”:学到上面 2 个高危漏洞就够了,重点练 SRC 平台的 Web 漏洞挖掘;
- 若想做 “职业渗透测试 / 打 HW/CTF”:必须学内网渗透 —— 掌握端口转发、权限提升、域渗透等技能,内网才是企业核心资源所在,也是高薪岗位的核心要求。
三、新手避坑:3 个致命错误别踩!
❌ 误区 1:“光靠工具就能挖漏洞”—— 工具是辅助,不懂原理的话,遇到 WAF 拦截或漏洞变形就卡壳,永远只能挖低危漏洞。
❌ 误区 2:“上来就挖真实网站”—— 未授权测试违法!新手必须先在靶场(DVWA、Pikachu、CTFHub)练手,熟练后再去正规 SRC 平台(阿里、腾讯、补天)。
❌ 误区 3:“沉迷零散资源”—— 网上教程东拼西凑,知识点断层,越学越懵,不如跟着系统路线走。
最后:给新手的 “落地资源包”
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

一、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
二、 部分核心内容展示
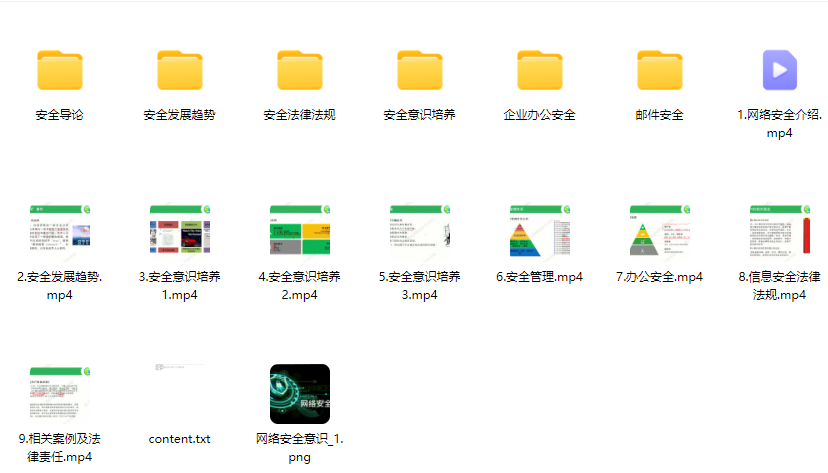
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
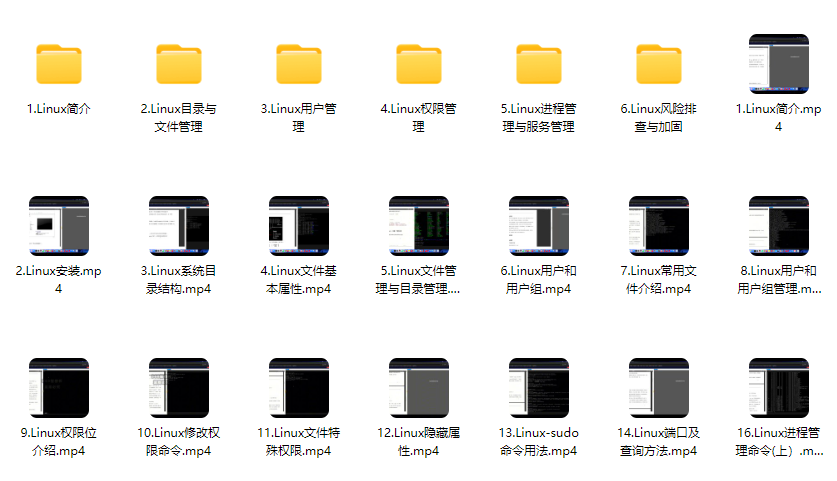
2、Linux操作系统
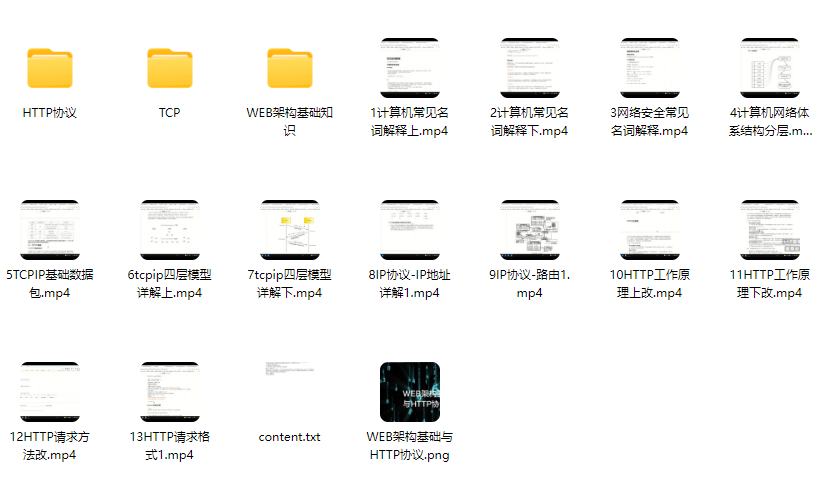
3、WEB架构基础与HTTP协议
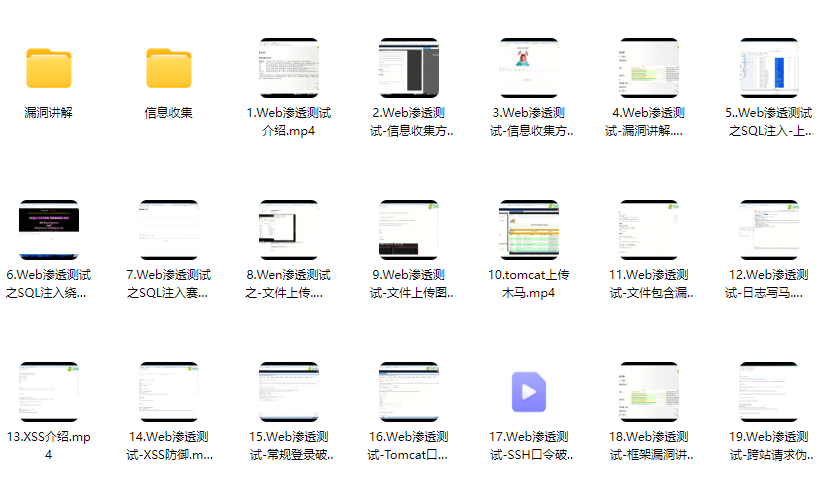
4、Web渗透测试
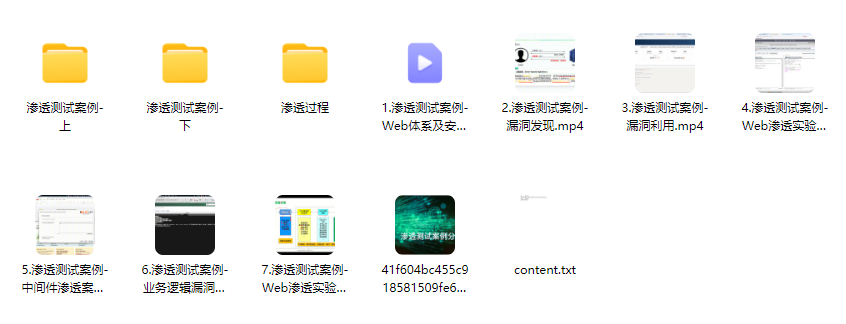
5、渗透测试案例分享
6、渗透测试实战技巧
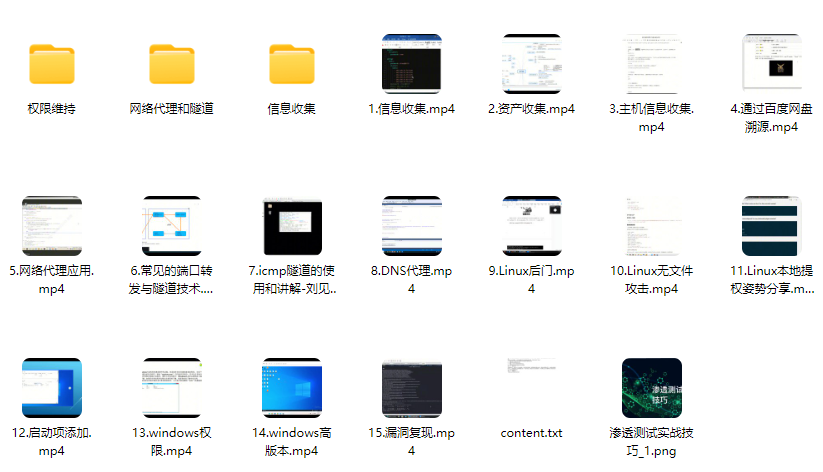
7、攻防对战实战
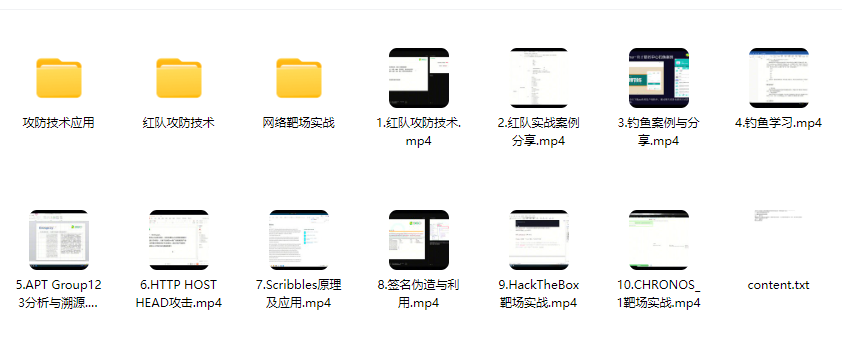
8、CTF之MISC实战讲解
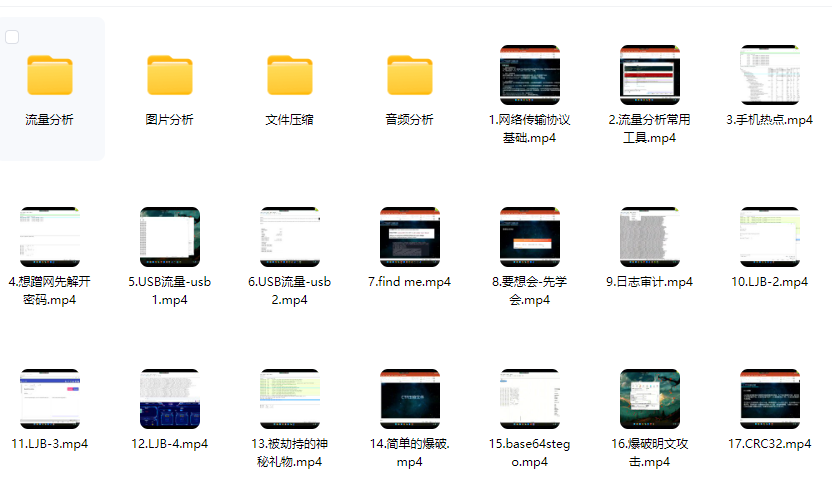
三、适合学习的人群
基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
文章来自网上,侵权请联系博主
 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


