从0到挖到第一个漏洞的经验总结,附用过的视频教程和学习笔记!

最详细的mysql安装教程 mysql 服务端安装教程 阅读详情

从0到挖到第一个漏洞的经验总结,附用过的视频教程和学习笔记!

今天给大家分享我从0到挖到第一个漏洞的经验总结,避开了我当时走的很多弯路,希望能帮各位想学网安的朋友找到方向。


第一阶段「打牢基本功」

耐心刷完计算机网络、操作系统以及数据库等计算机基础,再去攻破top10的漏洞原理,把这些基础吃透了,后面的路就会越走越顺。


第二阶段「接触工具」

也就是我们常说的黑客武器库,比如Burp Suite必须要熟练掌握抓包、爆破和分析请求流程,Nmap来扫描资产和开放端口;SQLmap辅助检测注入点等等。

等你把这些工具玩熟练以后就会发现挖漏洞其实就是用兵器库的一套连招。


第三阶段「尝试实战」

先从经典的本地靶场练起,新手推荐从DVWA和皮卡丘开始,把里面的漏洞挨个突破,每打完一个一定要写好复现笔记,等你能把里面所有漏洞的复现过程和原理都走通以后,你就已经具备初步实战能力了。

接下来就可以尝试挖挖src了,刚开始先从edu教育资产和公益漏洞入手,这类目标相对友好并且审核宽松,适合积累经验和建立信心。

等你有一定经验以后就可以刷企业的SRC了,像补天、漏洞盒子、腾讯SRC都这些都可以注册参与。

低危漏洞门槛较低可以多跑量,高危漏洞就得靠积累和运气。有时候你可能连续几天都一无所获,但只要坚持梳理资产和持续测试,一天爆几个都有可能。

我第一个中危漏洞也是磨了很久,虽然只有200块,但后面就快多了,每个月也能稳定挖个三四千,虽然比不上很多每月挖五位数的白帽师傅,但至少在一直进步。

最后说得再多都不如你亲自去试一次,我把这些年用过的视频教程和学习笔记都还在,现在都无偿分享给大家,需要的找我拿就行(文末自取)。

因为我当年淋过雨,所以真心想替大家撑把伞。

最后我想说:没有谁生来就会,只有谁在深夜努力,共勉。


学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

在这里插入图片描述

一、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

二、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

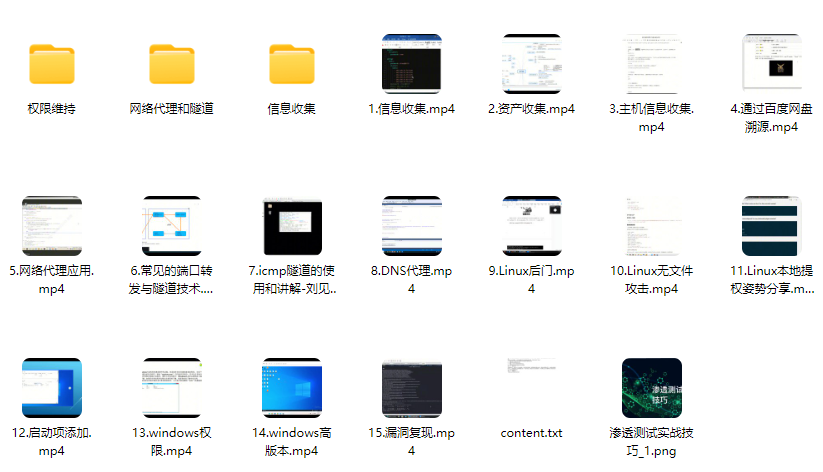
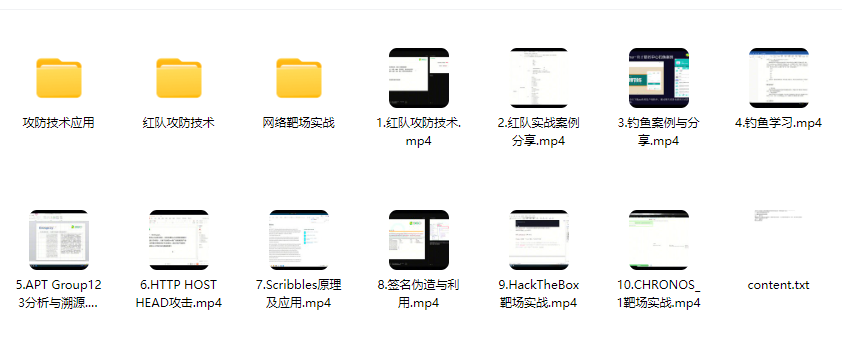
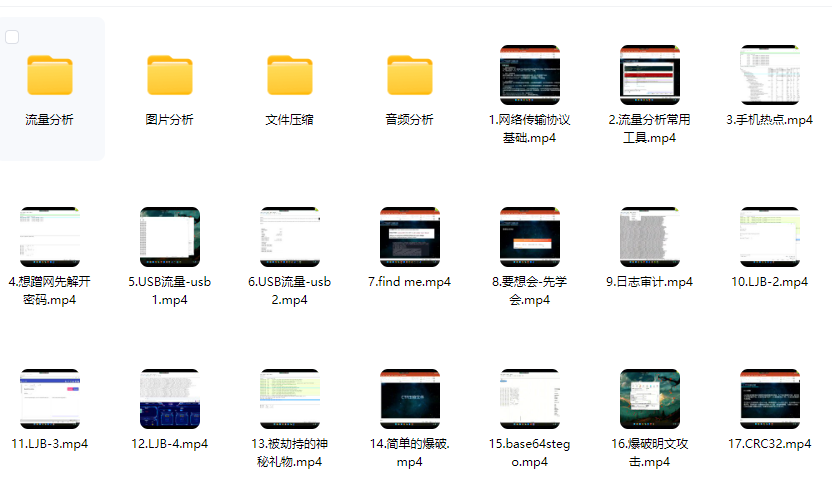
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
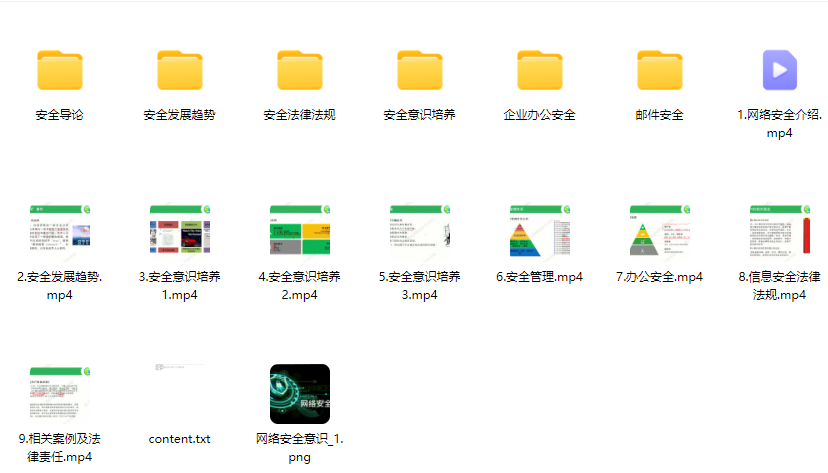
img

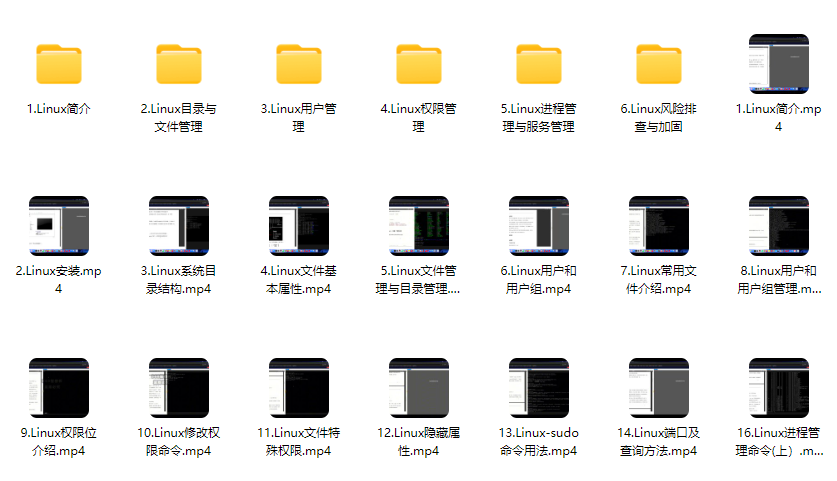
2、Linux操作系统

img

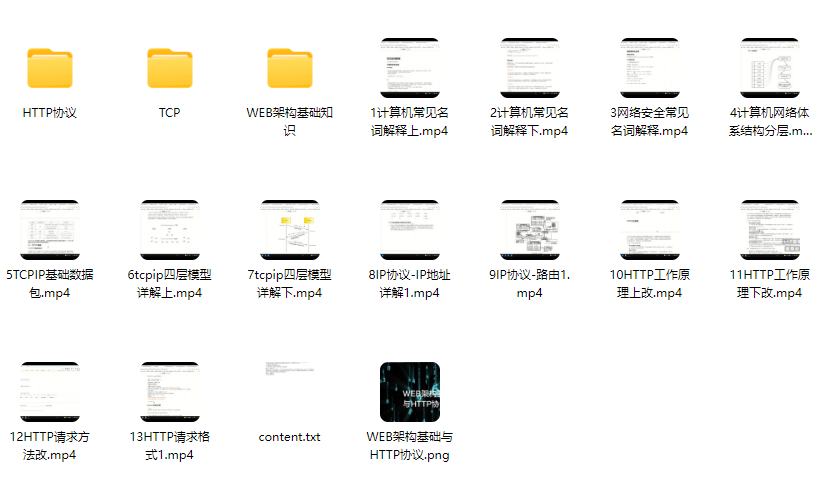
3、WEB架构基础与HTTP协议

img

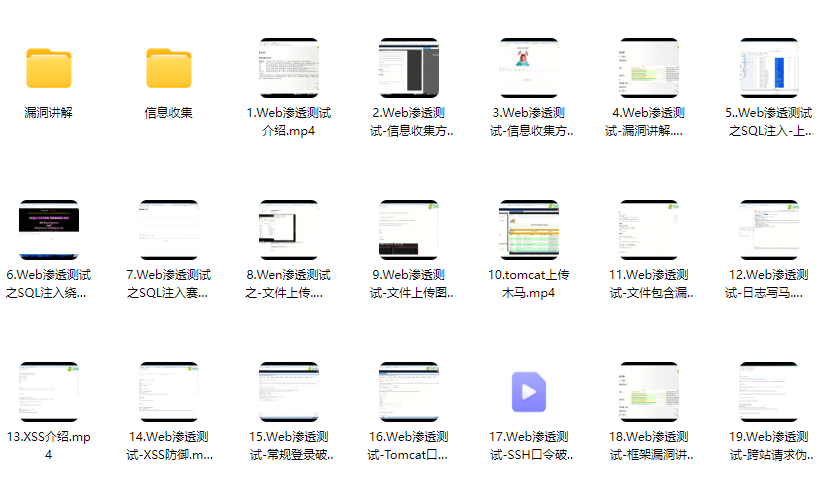
4、Web渗透测试

img

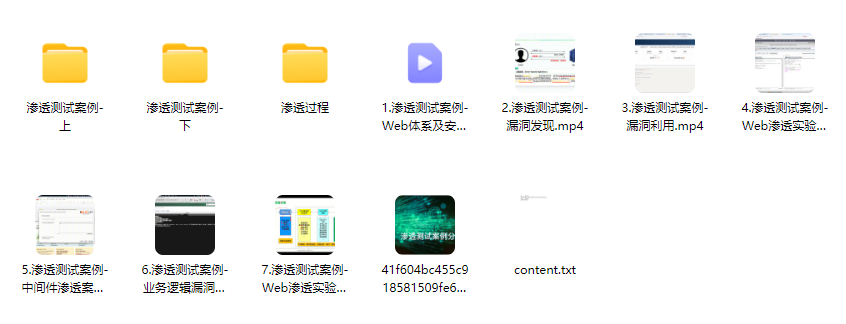
5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

三、适合学习的人群

‌基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

文章来自网上,侵权请联系博主

MySQL安装教程(详细版) MySQL免费安装教程、如何验证MySQL是否安装成功?怎么关掉MySQL服务?MySQL 端口问题如何解决?MySQL如何开机自启OR手动自启?安装MySQL时Starting the server 安装失败怎么解决? 阅读详情

相关推荐

MySQL超详细安装教程 手把手教你安装MySQL到使用MySQL 最简单的MySQL安装方式,这种方式装,卸载也简单

注释掉my.ini文件的最后一句话,加**#**号注释。

m0_67394002的博客 1万+

mysql安装教程

MySQL针对不同的用户提供了2中不同的版本: MySQL Community Server:社区版。由MySQL开源社区开发者和爱好者提供技术支持,对开发者开放源代码并提供免费下载。 MySQL Enterprise Server:企业版。包括最全面的高级功能和管理工具,不过对用户收费。 下面讲到的MySQL安装都是以免费开源的社区版为基础。打开MySQL数据库官网的下载地址http://dev.

愿世界和平 32万+

STM32F103 串口DMA + 空闲中断 实现不定长数据收发

文章目录1. 空闲中断1.1 uart_dma.c1.2 uart_dma.h1.3 main.c1.4 stm32f10x_it.c1.5 效果演示1.6 知识补充1.6.1 外设的基地址     DMA(Direct Memory Access,直接存储器访问) 是所有现代电脑的重要特色,它允许不同速度的硬件装置来沟通,而不需要依赖于 CPU 的大量中断负载。否则,CPU 需要从来源把每一片段的资料复制到暂存器,然后把它们再次写回到新的地方。在这个时间中,CPU

夏夜晚风_的博客 3万+

MySQL安装教程(详细)

第一个是强密码校验,mysql推荐使用最新的数据库和相关客户端,MySQL8换了加密插件,所以如果选第一种方式,很可能你的navicat等客户端连不上mysql8。那是缺少Microsoft Visual C++库的支持,跳转到首页,选择“默认安装类型”,它会自动检测,提醒你安装运行库支持。前面我们仅是安装好了数据库,我们实际使用的是应用软件(数据库中叫DBMS),需要再次安装管理软件,这里我选择SQLyong。输入完,点击next继续。64位操作系统,我选择【64-bit】,32位选【32-bit】

花北城的博客 25万+

LAMMPS in文件详解:从零开始手把手教你配置金属分子动力学模拟

本文详细解析了LAMMPS in文件的配置方法,手把手教你完成金属分子动力学模拟的全流程。从软件环境准备、势函数选择,到使用Materials Studio构建模型、编写in文件进行能量最小化与系统弛豫,再到实施单轴拉伸生产模拟并提取应力应变数据,最后通过Python和OVITO进行结果分析与可视化,提供了完整的实战指南和常见问题排查技巧。

weixin_28475533的博客 528

从零解析:富斯i6遥控器与STM32的IBUS协议通信实战

本文详细解析了富斯i6遥控器与STM32通过IBUS协议通信的实战指南,涵盖硬件准备、协议解析、驱动实现及常见问题解决。特别适合机器人及智能小车开发者,提供低成本、高可靠性的无线控制方案,助力快速实现多通道控制功能。

weixin_29193359的博客 440

20260320_141557_从0到挖到第一个漏洞的经验总结,附用过的视频教程和学习笔记!

今天给大家分享我从0到挖到第一个漏洞的经验总结,避开了我当时走的很多弯路,希望能帮各位想学网安的朋友找到方向。第一阶段「打牢基本功」耐心刷完计算机网络、操作系统以及数据库等计算机基础,再去攻破top10的漏洞原理,把这些基础吃透了,后面的路就会越走越顺。第二阶段「接触工具」也就是我们常说的黑客武器库,比如Burp Suite必须要熟练掌握抓包、爆破和分析请求流程,Nmap来扫描资产和开放端口;SQLmap辅助检测注入点等等。等你把这些工具玩熟练以后就会发现挖漏洞其实就是用兵器库的一套连招。

m0_71745258的博客 307

LoRa学习:LoRa通信调制解调的实现原理与性能

LoRa学习:LoRa调制解调原理与性能 1、LoRa调制解调器原理 LoRa调制解调器采用专利扩频调制和前向纠错技术。与传统的FSK、OOK调制技术相比,LoRa扩大了无线通讯链路的覆盖范围(实现了远距离无线传输),提高了链路的鲁棒性。。 开发人员可调整扩频因子和纠错率这两个参数,从而平衡通讯时的带宽占用、通信速率、空中包的存活时间、以及抗干扰性等。。 LoRa调制解调器...

HowieXue 薛永浩的博客 3万+

如何挖到自己的第一个漏洞

许多入门安全的同学都想挖到自己的第一个漏洞,那么刚入门的师傅们如何挖到自己的第一个漏洞呢?

youmaob的博客 1079

企业级 Multi-Agent 实施指南:从需求拆解到上线验收的全流程方法论

本文基于12个不同行业(金融、制造、零售、互联网)的百万级Multi-Agent投产项目经验,提炼出一套可复用的全流程实施SOP,覆盖需求对齐与拆解、架构设计、开发实现、测试优化、上线部署、验收迭代6个核心阶段,包含标准化工具、量化指标、踩坑指南、可直接运行的代码示例,帮你避开90%的落地坑。需求阶段是项目成败的核心,必须对齐业务方的量化指标,明确系统边界架构设计要兼顾性能、安全、可扩展性,不要为了炫技选择复杂的框架工程化是投产的关键,测试、灰度、监控、降级机制缺一不可。

AI云原生与云计算技术学院 224

【STK】手把手教你利用STK进行导弹和反导仿真04 - STK/MMT模块03 导弹飞行工具应用案例

飞行设置的工具栏就在附加窗口的中间,首先点击左边的General,修改这个项目的名字。然后在下拉的System中选择导弹的类型,这里我们选择远程。(4)输出数据文件到STK,任务窗口里选择Export Manager项,飞行数据输出到STK。项目可以命名为Test;(1)首先建立新项目,点击Flight菜单中的New Flight选项,见下图。首先看世界地图中间的红圈,是一个导弹形状的图标,这个图标表示的是导弹的发射点。选择下面的Export Manager,依次勾选红框的选项。我们拖动这个导弹的图标,

weixin_44184852的博客 1631

如何从0开始挖到第一个漏洞?

🌈今天给大家分享我从0到挖到第一个漏洞的经验总结,避开了我当时走的很多弯路,希望能帮各位想学网安的朋友找到方向。

bdfcfff77fa的博客 428

Python 爬虫实战:亚马逊 + eBay 商品信息跨平台抓取(价格 / 销量 / 评价对比)

亚马逊和 eBay 是全球知名的电商平台,拥有海量的商品信息。对于消费者来说,比较不同平台上的商品价格、销量和用户评价可以帮助他们找到性价比最高的商品。对于商家而言,了解竞争对手的商品信息有助于优化自身的产品策略和定价策略。然而,手动在两个平台上逐一比较商品信息是非常耗时且低效的。因此,开发一个能够自动抓取并对比这两个平台商品信息的爬虫工具具有重要的实际意义。

yansideyucsdn的博客 617

一文带你0基础挖到逻辑漏洞,从零基础到精通,收藏这篇就够了!

由于程序逻辑不严谨或逻辑太过复杂,导致一些逻辑分支不能正常处理或处理错误,统称为业务逻辑漏洞。常见的逻辑漏洞有交易支付、密码修改、密码找回、越权修改、越权查询、突破限制等,下图是简单的逻辑漏洞总结,在挖掘的过程中更多的时候需要脑洞大开:挖掘逻辑漏洞的过程中,需要一些技巧和非常规思路,有点像边缘测试的思想。确定业务流程--->寻找流程中可以被操控的环节--->分析可被操控环节中可能产生的逻辑问题--->尝试修改参数触发逻辑问题逻辑漏洞分类。

logic1001的博客 829

利用pytorch长短期记忆网络LSTM实现股票预测分析

长短时记忆网络(Long Short Term Memory Network, LSTM),是一种改进之后的循环神经网络,可以解决RNN无法处理长距离的依赖的问题,目前比较流行。LSTM主要就是加入了三个门控:第一个开关遗忘门:负责控制继续保存长期状态c;第二个开关输入门:负责控制把即时状态输入到长期状态c;第三个开关输出门:负责控制是否把长期状态c作为当前的LSTM的输出。

优快云 精品推荐 1万+

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

零基础如何挖到人生第一个漏洞?

如果你想在网络安全这条路上深耕,兴趣是最好的老师,坚持是唯一的捷径。天赋不够,时间来凑;如果没有那份热爱,很难熬过初期的枯燥。如果你正打算尝试,或者想在网安领域努力一次,我特意整理了这些年积累的视频教程、实战笔记和工具包,都是干货,无偿分享给有需要的朋友(文末自取)。这年头哪个行业都不容易,没有学历光环,那就用努力和坚持去填补。请相信相信的力量,与诸位共勉!互动话题:如果你想学习更多**网络安全方面**的知识和工具,可以看看以下面!

hackeroink的博客 247

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

上一篇: 零门槛挖漏洞:小白从0到1赚高赏金,副业月入过万实战指南
下一篇: 黑客挖漏洞一个月赚两万多?手把手教你挖漏洞,从入门到精通!
程序媛尤尤
博客等级 码龄4年 1万+粉丝 3317原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值