某平台登录-账号密码逆向分析(脱敏版)

JS实现:手机号脱敏、邮箱脱敏、身份证号脱敏、姓名脱敏等常见脱敏 在前端项目开发中,数据的展示与渲染是非常关键的一步。通常我们会从后端接口直接拿到数据,但是在某些情况下渲染一些隐私信息,比如身份证号,手机号等。这些我们就需要进行脱敏处理,比如前三后四的格式,又或者其它格式。这样有利于布局和保密。接下来,就让我们看一下常见的脱敏种类吧! 阅读详情

声明


本文章中所有内容仅供学习交流使用,不得用于其他任何目的,不提供完整代码,抓包内容、敏感网址、数据接口等均已做脱敏处理,严禁用于商业用途和非法用途,否则由此产生的一切后果均与作者无关。

若擅自使用本文讲解的技术而导致的任何意外,作者均不负责。文中若有侵权内容,请立即联系作者删除!

〇:友情提示


  1. 本文章已在微信公众号【逆向学习日记】发布,若在【优快云】中无法全部查看,可以直接点击【某平台登录-账号密码逆向分析(脱敏版)】查看。

  2. 在微信公众号【逆向学习日记】也可以阅读更多文章。

  3. 感谢关注微信公众号和阅读文章的朋友!

Ⅰ:目标


  1. 网址:aHR0cHM6Ly9sb2dpbi5kZW1vLmNuL2xvZ2luLmh0bWw/Y2hhbm5lbElEPTEyMDM0JmJhY2tVcmw9aHR0cDovL3d3dy4xMDA4Ni5jbi9pbmRleC9zZC9pbmRleF81MzFfNTMxLmh0bWw=
  2. 接口:https://login.demo.cn/login.htm
  3. 目标: account password

Ⅱ:抓包分析


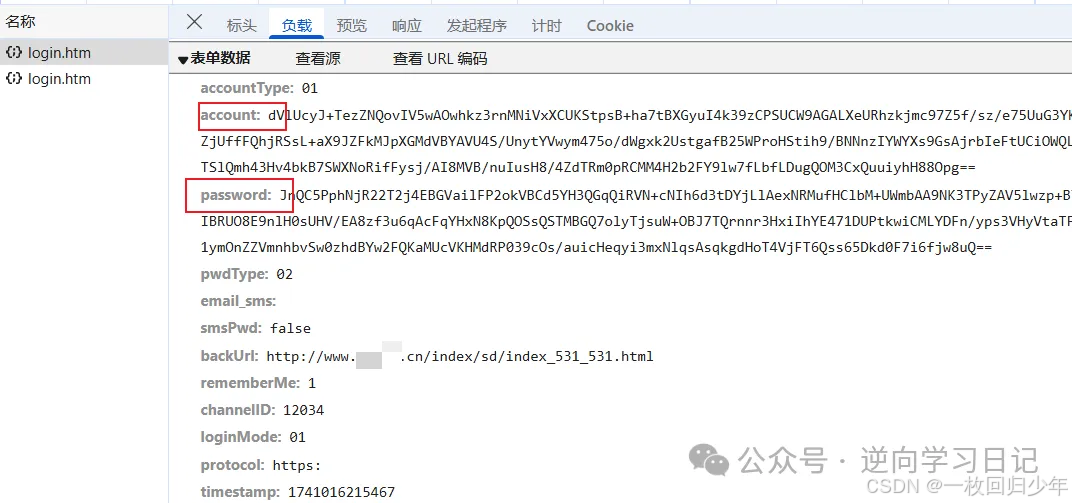
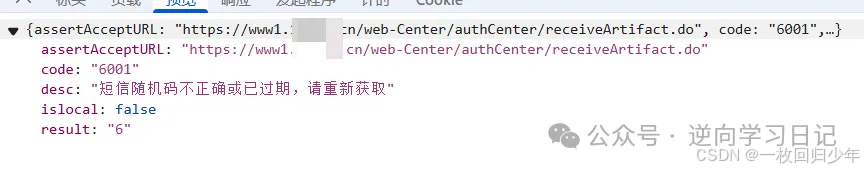
  1. 首先我们先进行登录抓包,观察其接口参数和响应。在这里插入图片描述在这里插入图片描述在这里插入图片描述

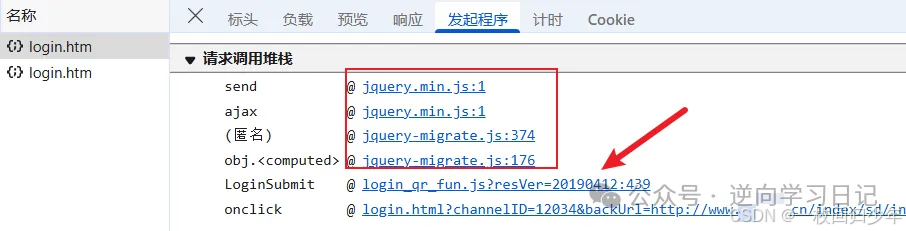
  2. 我们发现 其中 account password 参数是加密了的。这个时候我们就需要进行分析他们的加密逻辑,观察调用栈,可以看到调用栈不是很长,同时可以看到前面4个含有 jquery 关键字,此时我们可以不看这几个,直接从 login 开头的调用栈进行断点分析,我们直接断点,并重新登录。在这里插入图片描述

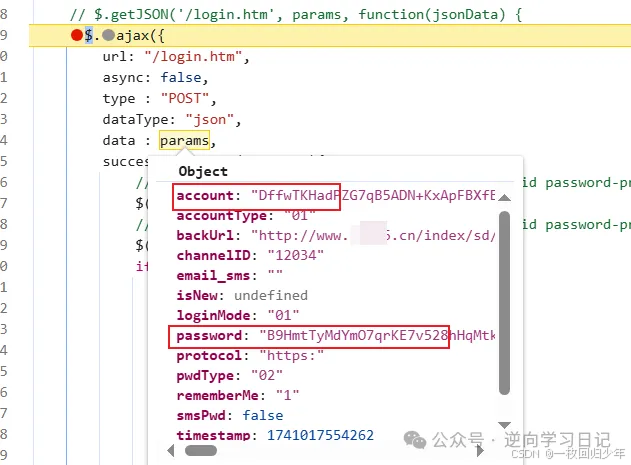
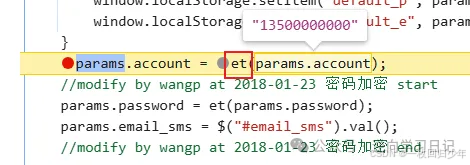
  3. 很清楚的看到这就是 ajax 发送请求的模板,同时可以看到 params 对象包含我们的参数,并且已经加密,这个时候就需要向上观察 params 对象是谁赋值的,我们向上观察可以看到赋值的地方。其中 et 就是关键函数。此时可以断点,并重新登录。在这里插入图片描述在这里插入图片描述

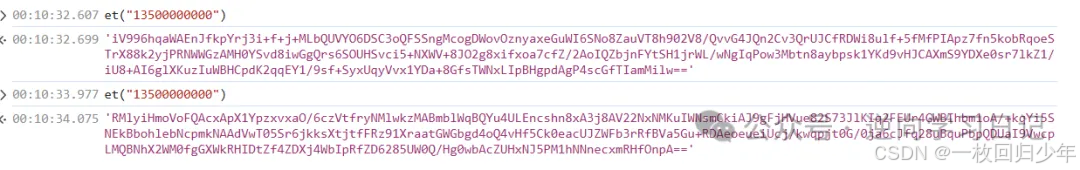
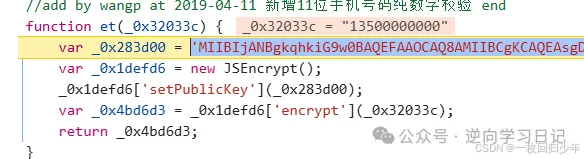
  4. 我们在控制台测试,发现结果和我们之前抓取的结构很像,这时就需要进入看 et 函数的逻辑,直接单独进入。在这里插入图片描述

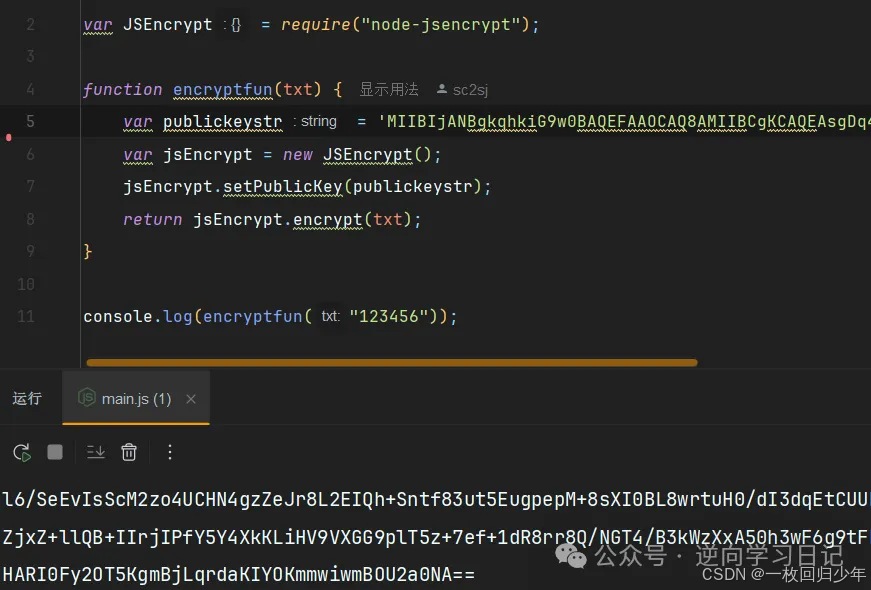
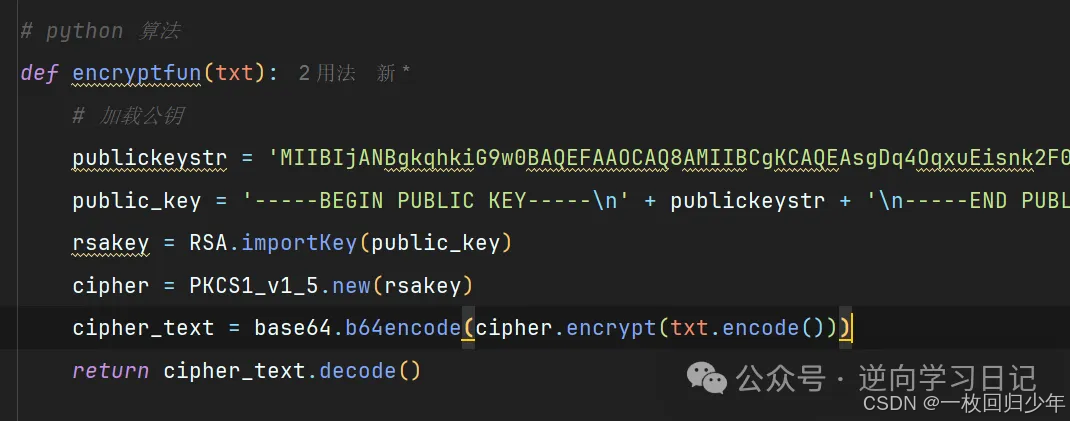
  5. 其实到了这一步,就很清楚是 RSA 加密了,这时我们用在线测试不好测试是否被魔改了,只有模拟发送请求。我们先用nodejs 模拟其算法。前提安装好模块。npm i node-jsencrypt在这里插入图片描述

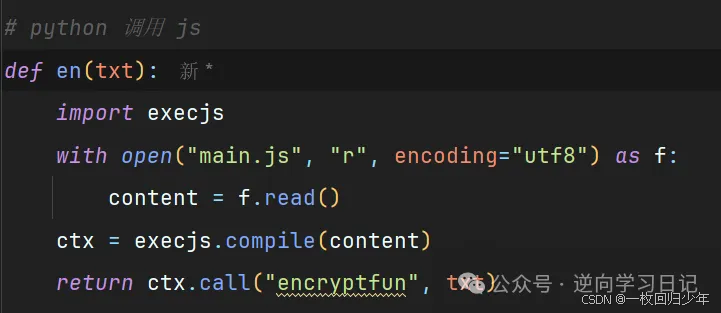
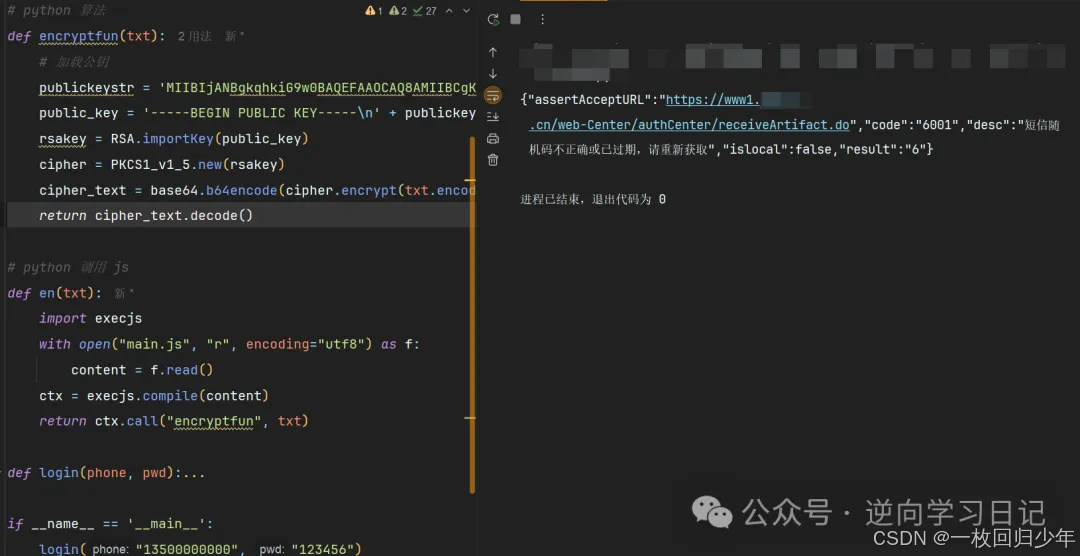
  6. 接着我们用 python 来实现该方法以及协议模拟器登录。在这里插入图片描述在这里插入图片描述在这里插入图片描述

  7. 通过 python 模拟登录,发现 account password 就是 RSA 算法。

  8. 具体代码,可公众号回复【本文标题】获取。

Ⅲ:总结


以上就是本次分析逆向的全过程,主要就是RSA算法,由于RSA算法结果会变化,只有通过模拟调用才能测试是否正确。需要具体调试,公众号【逆向学习日记】回复【某动】获取地址。

Web登录参数逆向分析:从加密定位到算法还原实战 在Web安全与自动化测试领域,前端参数加密是保障数据传输安全的核心机制之一,通常涉及哈希算法、对称加密等技术原理。理解其实现逻辑不仅有助于安全评估,也对开发健壮的Web应用具有重要价值。常见的应用场景包括登录认证、接口防篡改等。本文聚焦于通过浏览器开发者工具、调用栈分析与断点调试等工程实践方法,具体演示如何定位并逆向登录请求中的密码加密函数,涉及对JavaScript混淆代码的动态Hook与日志注入技术,最终实现在Node.js环境中独立验证加密算法,为相关安全研究提供可复现的实操路径。 阅读详情

相关推荐

Temu登录接口逆向实战:从抓包到纯Python实现加密签名

在现代电商与Web应用开发中,接口安全设计已成为保障数据交互的核心环节。登录接口作为用户身份验证的第一道关卡,往往集成了密码加密、请求签名、设备指纹与行为风控等多种防护机制。理解其工作原理,不仅有助于安全研究人员评估系统健壮性,也能为自动化测试与合规数据采集提供技术支撑。通过抓包工具定位关键请求,可拆解出密码加密、时间戳、随机数nonce与签名等核心参数。其中,RSA非对称加密常用于密码保护,而MD5或SHA系列摘要算法则用于请求防篡改。基于纯Python实现这些加密与签名逻辑,能够在无第三方库依赖的环境下

weixin_29322855的博客 306

资金账号,手机号等中间添加*(星号),脱敏

例:var str = '12345678'; str.replace(/(\d{3})\d{2}(\d{3})/, '$1**$2'); 效果:123**678; 详情参考:http://blog.mingsixue.com/effect/JS-phone-to-asterisk.html 转载于:https://www.cnblogs.c...

weixin_30823683的博客 633

扫码登录逆向实战:从接口定位到Cookie会话与反爬规避

在Web自动化与身份认证场景中,Cookie与会话机制是维持登录状态的核心资产,而扫码登录作为一种更贴近真实用户行为的认证方式,能有效平衡安全性与体验。其背后涉及二维码状态流转、临时凭证换取Cookie、设备指纹生成等接口分析与参数逆向原理,技术价值在于实现长期有效的会话管理,并规避自动化过程中的频繁访问限制。该方案广泛适用于PC端扫码登录、App内嵌H5授权、Web端扫码认证等场景。本文基于虚构平台演示完整实现链路,分享接口定位、参数分析、会话维护与反爬频率控制的工程化思路,为同类“扫码登录+Cookie

weixin_31421613的博客 522

ios手机号和邮箱(支付宝账号)脱敏

支付宝账户名(包括手机号或邮箱地址)显示必须脱敏显示。 手机号显示建议: 显示前3位 + ****** + 后2位, 如137******50 邮箱地址显示建议: @前面的字符显示3位, 3位后显示3个*, @后面完整显示如:com***@163.com , 如果@前字符少于三位, 则全部显示并在@前加***, 例如tt@163.com则显示为tt***@163.com + (NSStrin...

timtian008的博客 3722

陌生EXE逆向分析实战:从静态查壳到网络验证

逆向工程是网络安全与二进制安全研究中的基础能力,它通过对程序文件的静态观察、动态调试与协议分析,还原软件的内部逻辑与验证机制。理解PE文件结构、识别加壳特征、掌握断点与单步跟踪等调试技巧,是分析陌生可执行程序的关键路径。这些技术广泛应用于恶意软件分析、CTF逆向题目、软件漏洞挖掘及游戏安全防护等场景。在本地注册码验证和网络封包验证中,通过对比流量、还原协议和模拟请求,能够完整揭示程序的校验流程。围绕陌生EXE从静态查壳到动态脱壳,再到本地与网络验证分析的全流程,采用可执行的工具链与操作路线,帮助初学者建立系

weixin_34101784的博客 399

安卓APP逆向实战:从抓包到算法还原的完整技术链路解析

移动应用安全分析与协议逆向是理解现代APP数据交互机制的核心技术。其基本原理是通过静态与动态分析手段,解析已编译的应用程序,还原其业务逻辑与通信协议。这项技术的核心价值在于赋能安全研究、竞品分析及自动化测试,尤其在数据加密与签名校验等安全环节的深度分析中至关重要。在实际应用场景中,工程师常借助Frida动态插桩框架进行运行时Hook,并结合网络抓包工具(如Charles)捕获请求,以逆向关键算法。本文聚焦于安卓平台,系统拆解从环境搭建、工具链使用到签名算法还原的完整实战流程,为安全研究人员与开发者提供一套可

weixin_33928137的博客 632

账号脱敏(加密吧)

一个小小小功能的记录 <!DOCTYPE html> <html lang="en"> <head> <meta charset="UTF-8"> <meta name="viewport" content="width=device-width, initial-scale=1.0"> <title>Document</title> <style> .box {

weixin_44624120的博客 418

OpenClaw:基于Frida的Android应用动态分析与自动化测试平台实战指南

动态代码插桩技术是移动安全分析和应用行为监控的核心手段,它通过在目标进程运行时注入代码,实现对函数调用、内存读写等操作的实时监控与干预。其原理是通过Hook机制拦截并修改程序执行流,从而在不修改源码的情况下,深度洞察应用逻辑。这项技术在安全研究、逆向工程和自动化测试领域具有极高价值,能有效发现隐蔽漏洞、分析恶意软件行为及验证应用合规性。Frida作为主流的动态插桩框架,提供了强大的底层API,但在复杂任务管理和工程化应用上存在门槛。OpenClaw正是为解决这一痛点而生,它将Frida的能力封装为Web化图

weixin_33716154的博客 356

【JS 逆向百例】Fiddler 插件 Hook 实战,某创帮登录逆向

关注微信公众号:K哥爬虫,QQ交流群:808574309,持续分享爬虫进阶、JS/安卓逆向等技术干货! 声明 本文章中所有内容仅供学习交流,抓包内容、敏感网址、数据接口均已做脱敏处理,严禁用于商业用途和非法用途,否则由此产生的一切后果均与作者无关,若有侵权,请联系我立即删除! 逆向目标 目标:某创帮登录接口 主页:aHR0cHM6Ly9tLndjYmNoaW5hLmNvbS9sb2dpbi9vdGhlci1sb2dpbi5odG1s 接口:aHR0cHM6Ly9tLndjYmNoaW5hLmNvb..

K哥爬虫 2万+

大华DSS平台user_edit.action接口信息泄露漏洞复现与深度分析

信息泄露漏洞是Web安全领域的常见威胁,其核心原理在于服务器对客户端请求的权限校验与参数过滤机制存在缺陷。这类漏洞通常源于不安全的直接对象引用或访问控制缺失,攻击者通过篡改请求参数即可越权访问未授权的敏感数据。从技术价值看,理解和复现此类漏洞有助于深入掌握权限验证、会话管理及输入验证等安全编码的核心理念,是构建纵深防御体系的关键实践。在安防系统、企业后台管理等应用场景中,信息泄露可能导致用户隐私数据、系统配置乃至凭证哈希的暴露,为后续的横向移动或权限提升打开缺口。本文以典型的大华DSS平台user_edit

weixin_30787531的博客 411

通天星CMS V6车载监控平台Logger未授权访问漏洞复现与安全加固

访问控制是Web应用安全的核心机制,用于确保只有授权用户才能访问特定资源。当访问控制失效时,便会产生未授权访问漏洞,攻击者无需认证即可直接访问敏感接口或文件。这类漏洞危害巨大,常被用于信息收集和后续攻击。在物联网和车联网系统中,日志模块因常记录调试和审计信息,若缺乏权限校验,极易成为攻击入口。本文以典型的车载监控平台为例,深入剖析了其日志模块因目录浏览功能开启且缺乏访问控制,导致攻击者可直接下载包含数据库连接字符串、管理员操作记录等敏感信息的日志文件。通过复现过程,揭示了从信息泄露到系统沦陷的攻击链,并提供

weixin_30328063的博客 396

JS逆向实战:用Python还原RSA加密,破解登录接口自动化难题

许多网站登录时并不会直接提交明文密码,页面里的JavaScript会先做一层安全处理,再带着密文发给后端。这种前端加密机制,本质是RSA、AES等常见算法的工程实践,目的不是为了彻底阻止攻击者,而是抬高破解门槛。理解加密逻辑、用Python还原等价代码,是爬虫工程师、自动化测试开发以及接口集成人员绕不开的底层能力。从打开浏览器开发者工具抓取请求参数,到通过调用栈定位加密函数,再到运用execjs执行原生脚本或使用pycryptodome重写RSA算法,整个过程沉淀为一套可复用的拆解方法。以实战项目为例,将整

weixin_29326909的博客 275

天眼查爬虫实战:登录态、字体反爬与动态参数解析

企业信息采集常面临网站反爬限制,数据获取困难。理解爬虫背后的原理是突破瓶颈的关键。HTTP请求中的Cookie维持登录态,是访问受限数据的基础;字体反爬通过自定义字体将关键数字编码,需解析字体映射还原真实内容;而动态请求参数由前端JS加密生成,需逆向算法才能模拟调用。这些技术共同构成了爬虫工程的完整链路。合理运用限速、重试与断点续爬策略,可以稳定、高效地采集企业公开数据,支撑销售线索整理与市场调研等场景。本文以天眼查为例,完整拆解从登录态维护到数据落盘的实战全过程,帮助读者掌握应对反爬与构建健壮爬虫的方法。

weixin_31856057的博客 439

Temu登录接口逆向实战:纯Python实现签名与加密参数解析

在爬虫与接口逆向领域,登录接口的加密参数往往是绕不开的关键关卡。无论是模拟登录还是数据采集,理解请求签名与加密体的生成原理,是突破反爬体系的基础能力。这类技术通常涉及MD5摘要、AES对称加密、时间戳拼接与参数排序等经典算法,其核心价值在于用工程化手段在非浏览器环境中复现完整校验逻辑,从而提升请求效率与稳定性。实际应用中,从电商平台到各类Web服务,签名算法与加密参数都广泛存在于登录、下单、查询等核心接口中。本文以Temu登录接口为切入点,完整拆解其请求流程中的动态签名与加密字段,并给出基于Python的纯

weixin_26757939的博客 236

QQ第三方登录全链路测试方案:OAuth2.0授权码模式验证与异常兜底

OAuth2.0授权码模式是Web应用实现第三方登录的核心标准,其本质是通过code交换access_token,再获取用户身份标识(如unionid),实现安全、可追溯的跨域认证。该机制依赖严格的状态管理、签名验签、错误响应处理与token生命周期控制,技术价值在于平衡安全性、可用性与可维护性。典型应用场景包括高校毕设中的社交登录模块、企业级SaaS系统的单点登录集成,以及面向甲方交付的合规性验收。本文聚焦QQ开放平台落地实践,覆盖code获取、token交换、用户信息拉取、续期及异常恢复五大环节,并深度

weixin_27722377的博客 213

NVIDIA Jetson Orin DLA架构解析与AI推理优化实践

深度学习加速器(DLA)作为专用AI推理芯片,通过固定功能架构实现卷积、池化等神经网络操作的高效能比处理。其核心原理在于硬件级优化计算单元与数据流,相比通用GPU可提升3-5倍能效。在边缘计算场景中,DLA与GPU的异构协同成为关键,特别适合自动驾驶感知、机器人视觉等实时性要求高的应用。NVIDIA Jetson Orin平台通过结构化稀疏技术,在ResNet50等模型上实现近2倍性能提升。开发实践中需注意算子支持、精度校准等关键点,结合TensorRT工具链可充分发挥DLA在低功耗场景的独特优势。

weixin_32999557的博客 397

智慧树课程自动化学习脚本:从手动刷课到智能解放的终极指南

你是否厌倦了每天花费数小时手动刷智慧树课程?是否曾因网络波动而丢失学习进度?或者因为重复的弹题和视频播放而感到疲惫不堪?今天,我将为你介绍一个革命性的解决方案——fuckZHS自动化学习脚本,这个强大的工具能够彻底解放你的时间,让你从繁琐的课程学习中解脱出来。 ## 项目亮点:为什么选择fuckZHS? 智慧树作为国内主流的在线教育平台,其课程学习机制要求学生必须完整观看视频并完成随堂测试。对

gitblog_00069的博客 391

CocosCreator3.8.2实战:5分钟搞定多分辨率适配与横竖屏自动翻转(附完整Demo)

本文针对CocosCreator3.8.2开发者,提供了一套5分钟快速集成、开箱即用的多分辨率屏幕适配与横竖屏自动翻转解决方案。通过封装好的ScreenAdapter组件,开发者无需处理复杂计算,即可实现等比缩放或拉伸全屏两种主流适配模式,并自动响应设备旋转,有效解决移动端UI在不同屏幕比例和方向下的显示问题。文末附完整Demo。

z4a5b6的博客 723

JS逆向实战:Webpack混淆与TripleDES加密破解指南

JavaScript逆向是现代Web安全与自动化测试的关键能力,其核心在于理解前端运行时机制与密码学实现的协同作用。Webpack打包带来的代码混淆、模块虚拟路径和动态加载,显著增加了逻辑定位难度;而TripleDES等对称加密算法在登录场景中的嵌套使用(如密钥派生、IV管理、PKCS#7填充),则要求精准复现浏览器环境。该技术具备明确工程价值:支撑自动化登录、接口模拟及风控绕过验证。典型应用场景包括云平台对接(如天翼云)、SaaS系统集成及爬虫数据采集。本文聚焦真实生产环境下的Webpack逆向导航与Tr

weixin_29682503的博客 541

05、基于ALV表报实现复选框、全选、取消全选等功能

基于Function ALV实现复选框、全选及取消全选等功能

wo520yl1314的博客 2372

记录一次小项目中的重放攻击与解决方案

文章目录1、重放攻击简介2、重放攻击演示3、解决方案4、重放攻击验证 欢迎各位 前(提)来(出)讨(意)论(见)。 1、重放攻击简介 重放攻击(Replay Attacks)又称重播攻击、回放攻击,是指攻击者发送一个目的主机已接收过的包,来达到欺骗系统的目的,主要用于身份认证过程,破坏认证的正确性。 举个简单的小例子。 我们往系统里面插入一条数据,如果此次操作的数据包被攻击者获取,又恰巧后台没有对重复内容进行验证,那么攻击者就可以利用该数据包重复的发起请求,无限制的往数据库插入数据,即使请求包是加密的也

fiveSix 8726

Python爬虫采集抖音数据:公开信息与合规边界的实践指南

在大数据与人工智能时代,数据采集是支撑分析与决策的基础技术之一。Python凭借其简洁语法与丰富的库生态,成为网络爬虫开发的首选语言。通过HTTP请求、响应解析与数据清洗,开发者可以从公开网页中提取结构化信息。然而,公开数据与受保护数据之间存在明确的法律边界,尤其是涉及个人资料与用户信息时,采集行为必须遵循合法、正当、必要原则。平台常见的签名认证、IP封禁、验证码及设备指纹等反爬机制,本质是成本博弈,要求爬虫在频率控制、请求头模拟与行为轨迹上更贴近真实用户。本文以抖音数据采集为切入点,系统讲解Python爬

weixin_34122604的博客 327

postman响应体:“msg“: “请求缺失签名Sign“、 “msg“: “请求缺失时间戳“

请求标头有Sign、Timestamp,但是直接将网址复制到postman时,Headers没有自动生成这两个参数,所以运行时会报错。

m0_46862648的博客 1706
上一篇: 某网站登录接口参数 password 逆向分析(脱敏版)
下一篇: 某翻译平台--sign和请求体解密逆向分析(脱敏版)
一枚回归少年
博客等级 码龄6年 120粉丝 18原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值