


浅友们大家好~我是史中,我的日常生活是开撩五湖四海的科技大牛,我会尝试各种姿势,把他们的无边脑洞和温情故事讲给你听。如果你特别想听到谁的故事,不妨加微信(微信号:shizhongmini)告诉我。
**CTF:**一部黑客心灵史
文 | 史中
那天下午,数学老师抱着一摞崭新的习题册走进教室。
同学们瞪着待宰羔羊般的眼睛,从第一排向后传,每人一本。就在大家惊魂甫定的时候,老师突然下令:“把最后五页撕下来,传到讲台上!马上!”
我定睛一看,最后五页,密密麻麻的,是这一整本习题集的答案。
顿时,屋里嘤嘤嗡嗡,有细致的女孩儿,用格尺比着边缘,小心地一页一页撕;有放弃人生的男生,直接连习题册的封底都一把扯下来。
我就不同了,趁着大家乱作一团的功夫,发疯一般地把答案里的ABCD抄到本子上,但毕竟时间太有限,我只来得及抄了半页的半页,就被老师一拳砸在脑袋上。
那本习题难极了。整个一个学期,我经常陷于和某个题的困斗中,每当这候,我脑海里就浮现出那几页被我亲手上交的答案,他们就像我失散多年的兄弟。我做梦都在想:“如果答案还在,我的人生会不会不似这般狼狈?”
20年后,我坐在桌前,仍能体会当年自己中二的忧愁。我倒很想穿越回过去,给小中哥一个狠狠的耳光:“傻X,只有人设计的问题才会有答案这种东西。从毕业那天起,你将再也没有老师,没有习题册,没有最后五页的正确答案,你他喵的甚至找不到题目在哪里。你最多只能眯着一双近视眼,对着漆黑的前路胡乱摸索,世界哪怕告诉你一个字,都算我输。”
虽然这么说,我倒并不讨厌做题,甚至有点喜欢。
在我看来,它们就像阿甘的巧克力盒,里面构建着精妙的机关,只要你足够努力,终将找到它们的奥妙,然后咔嚓一声,锁簧弹动,你从里面小心翼翼地捏出那颗鲜亮的巧克力,周身舒爽,宛若保健。唯一的硬伤是我的智商不够,经常被盒子里的机关咬到手。
同样的年代,几千公里以外,另一位叫杨坤的同学似乎完全没有困扰。他解题的速度,恨不能比别人抄题的速度还快。此等狼人一般被唤作“学霸”。

杨坤
学霸杨坤不唱《无所谓》,平胸而论,他比歌手杨坤的人生路要顺遂得多。杨坤长了一张能上清华的脸。事实上,他就是清华毕业的。
如果非要说,杨坤应该是电视剧里《亲爱的热爱的》里李现饰演的那个角色韩商言的原型之一。

他是中国最早的 CTF(网络安全大赛)选手,是中国最早的 CTF 战队“蓝莲花”的队长,是当年创始人平均年龄最小的网络安全公司“长亭科技”的缔造者之一,“解题”二字是他的氧气,是他的一日三餐,是他的人生底色。
他坐在我身边,散发出一块“活化石”的气质,他能给我讲述自己亲历过的“物种起源”。
(一)CTF 的“物种起源”
生在这个魔幻的时代就有一点好——一不留神就能见证一个群体的从无到有。
比如“黑客”。(在我们的语境下,这应该叫“网络安全研究员”,为叙事方便,以下以黑客代称)
1961年,麻省理工学院火车模型俱乐部的童鞋们,在撸模型的时候为了玩出一个骚动作,不得不破解了火车模型的电子系统,这才第一次有了用 Hack 这个词指代破解。(hack 最初的意思是伐木工用斧子剁在树上的象声词)
不过在接下来二十多年,黑客却像是广袤草原上稀有的野花,散落在世界各地老死不相往来。他们并不是主动要自闭,而是找不到彼此。
这是为什么呢?这里中哥不妨插入一下,讲一个“流行病传播模型”。
假设有一种感冒病毒。每个人体质不同,被它感染的概率从 1% 到 99% 不等。如果10000人中只有10个人是感染概率99%的“易感人群”,而他们身边绝大多数人全是5%、2%、8% 这类低危人群,这些易感人群就被包裹在一个安全的“缓冲人墙”中,病毒就很难从一个99%的人,传染到另外一个99%的人。(这也是城市里只有一部分人打了流感疫苗,你虽然没打,但也不容易得流感的原因。)
黑客,不可否认,在大多数人眼里是怪人。他们唠的那一套嗑儿,身边人都听不明白,大家只会孤立他,耻于把他介绍给朋友。于是,黑客就像委屈巴巴的病毒,被圈在“缓冲人群”中,知音难觅。

直到互联网的曙光到来。
1984年,一个叫 Tom Jennings 的朋克老哥搞出了人类历史上第一个基于互联网的 BBS 系统,它叫做 Fidonet。

Tom Jennings
通过 Fidonet,天南海北的怪人终于拥有了直接交流信息的权利,很多计算机发烧友和黑客们纷纷建立 Fidonet 站点,越过“庸人”,彼此“感染”。
Fidonet 甚至都跨过了大洋,有20多位发烧友在中国建立了站点,成为站长。其中一位深圳站的站长发现这种 BBS 的交流方式还是不够爽快,于是后来开发了一款可以即时通讯的小软件。此人名为马化腾,小软件叫 QQ。

你 Cue 我?
说远了,我们还是先把镜头拉回美国。
1993年,一个名叫“白金网络”(Platinum Net)的 Fidonet 站点出了一丢丢小状况,它的站长因为老爸要换工作搬家,不得不把“白金网络”给关了。他决定开个“告别宴”,请几年来共同维护站点却未曾谋面的兄弟们搓一顿。
于是他找到站里 欧美无码区 “盗版软件区”的版主 Jeff Moss:“兄dei,我出钱,你帮我组织。找个便宜的地儿,比如拉斯维加斯定个酒店,发邮件把大伙请过来,热闹热闹。”
Jeff Moss 欣然应允,开始定场地。

Jeff Moss
结果,Jeff 把酒店订好之后,再联系这位站长。这货竟然提前搬家了,人间蒸发,没有留下一句遗言。。。
Jeff 一边骂这位老哥不靠谱,一边横下一条心,你不搞,我搞。于是依旧发邮件把全美国各地的黑客们请过来,吃饭喝酒,顺便面基切磋技艺。他还给聚会起了个骚骚的名字:DEF CON。

这场聚会来了100多人,素未谋面的黑客们第一次看到彼此真身,仿佛陕北会师,激动地握着同志的双手,热泪奔流。

Jeff Moss 被现场画面深深感染了,他决定,从今往后,每年都要在拉斯维加斯办一次 DEF CON。这一办就办了将近30年。潺潺细流,终成波涛江海。2019年的第27届 DEF CON,全世界慕名打卡朝圣的黑客总计30000多人。此乃后话。
最开始,一百多黑客聚在一起,只是吹逼也没意思,于是他们发明了一种游戏——看谁能在轿车里塞下最多的人。

这游戏玩了两年,出现了 Bug,冠军总被几个印度裔的小哥获得,这让美国人很没面子。。。

大伙儿商量了一下,决定还是搞点和黑客技术更相关的游戏。于是他们想到了一个美国传统游戏“Capture The Flag”,这游戏有点像“美式橄榄球”+“老鹰抓小鸡”,两个队伍各自拿着一个旗帜,哪个队能把对方的旗抢过来,同时保护好自己的旗子,就算获胜。

就是这个gaygay的游戏
这群黑客把 Capture The Flag 移植到了虚拟的网络世界——几个队伍之间通过“解题”的方式相互进攻,从对方那里“偷”来预先放好的“重要信息”,同时保护自己的信息不被偷,每次进攻成功就计分,最终谁分高谁就牛X。这个游戏被他们称为 CTF。
1996年,DEF CON 上演了第一次 CTF。谁都没有想到,在短短二十多年里,它竟然演化成了一项竞技项目,不仅深刻地改变了黑客的世界,也成为了一个独立而坚硬的文化符号。
年轻人在 CTF 里解题,对抗,反叛,寻找,思考不同的事情,他们一边触摸二进制数字的冰冷和韵律,一边凝望 Jeff Moss 这些老炮儿的时代和荣光。

DEF CON CTF
CTF 进入中国,源于一次偶然。
时光荏苒,2011年,互联网已经成为了世界运转的底色。在美国,一枝独秀的 DEF CON CTF 也已被奉为神明。
很多年轻人像运动员期盼参加奥运会一样期盼 DEF CON CTF。但 DEF CON CTF 毕竟名额有限,于是朋克一点儿的学校,也开始组织自己的 CTF 比赛。
很多 CTF 比赛(尤其是预选赛)都搞成了“线上赛”——不一定非要把大伙儿肉身聚在一起,只要远程连入比赛的服务器,无论你是贫穷还是富有,无论你是鲜肉傍身的学生还是满目疮痍的大叔,谁都可以参加。这个游戏的字里行间,处处闪烁着平等的光芒。
当时,美国佐治亚大学教授李康觉得 CTF 很有点搞头,于是组织自己的同学们成立了一支 CTF 战队“Team Disekt”,在各大比赛中成绩相当不错。一次偶然的机会,李康和当时在清华网络空间研究院任教的段海新教授聊天,兴奋地给他介绍了这个新玩意儿。

段海新教授
段海新眼前一亮:“可以让同学来试试呀!反正先从线上赛开始打,在宿舍里就能搞定。”
他找来的同学,就是刚刚保研到自己麾下的一位“学霸”,杨坤。
(二)有答案的世界
段老师还没介绍完 CTF 的玩法,杨坤心里就默念:“稳了,洒家是靠物理奥赛上的清华,一路保送。我不是针对谁,论做题,所有人都是辣鸡。”
回到宿舍,杨坤使出经典的奥赛的套路,找来美国各大 CTF 的往年赛题,挨个刷了一遍。
“咦?手感怪怪的。”他嘀咕。
CTF 出的题走位过于风骚,连他这个老司机都闪腰。杨坤以往做奥赛题,感觉自己是在一个迷宫里探索;现在做 CTF 题,像是被扔到了罗马斗兽场,不知道从黑漆漆的大门里会跑出来怎样的野鸡。。。
站在烟尘笼罩的沙场,杨坤被对手七进七出折磨得难辨东西,他在心里默默地呼喊:“好变态,但是,好喜欢~”

决定了,干他喵的!
杨坤拉着一起上课认识的邻班同学朱文雷,朱文雷拉来了刘超,本校人数不够,就从外校“忽悠”,后来浙大的 aay、何淇丹、陈宇森加入。
“没有什么能够阻挡,我对自♂由的向往。”几个男人脑海中流淌出音符,那就把队伍的名字叫做“蓝莲花”吧。
2011年,整装一新的蓝莲花首次出街,参加了加州大学圣巴拉拉分校(UCSB)举办的 iCTF 线上赛。因为要按照美国时间比赛,同学们在宿舍里熬了一天两夜,在64个参赛者中,拿下了第23名的成绩。

“矮油,还不错哦~”杨坤心里爽。
有经过大半年的训练,杨坤和队友们已经成为合格的 CTF 战士,他们在无数赛题中游泳,也不知不觉被 Jeff Moss 那一代黑客所心心念念的自由和热爱所浸润。
转年开春,DEF CON CTF 的资格赛开放报名。段海新老师找到杨坤:“这次 DEF CON CTF,你们报个名吧!”
“太好了!”杨坤重重点头,但脸上瞬间被忧愁占领:“段老师,万一打进决赛,后面我们去不了美国吧?”杨坤心里知道,去一次美国的费用可不少,清华肯定没有经费支持这个听上去不知所云的活动。
“没事,放心打,真打到决赛,到时候我去想办法!”段老师说。
杨坤仿佛看到了穹顶之外射下一束光,自己必须抢在乌云之前追上它,无论付出什么代价。
肯定有那么一天,我们代表中国人去拉斯维加斯,去 DEF CON CTF 拿下冠军。
杨坤立下誓言。
那些年轻的面孔被初升的太阳映照,像一团团火焰。那一刻,他们相信热血可以融化坚冰,他们相信年轻能够反转地球,他们相信这世间的一切难题,皆有答案。

这是2012年,杨坤组织大家打比赛的邮件
2012年,蓝莲花在资格赛中拿下了第19名。很遗憾无缘决赛。但是这个名次已经足够让 CTF 世界发生一次地震。
很多美国战队纷纷私下里打听,这个 Blue-Lotus 到底是个什么来头,居然打着中国国旗。实际上,用不了多久,他们就能见到蓝莲花队员们的真身了。
2013年5月,蓝莲花再次冲击资格赛,直接拿下了第4名。这意味着,三个月后的拉斯维加斯,无数黑客心中的最高殿堂——DEF CON CTF 决赛的大门,将为这些中国年轻人静静地敞开。

**2013年 DEF CON CTF 线上资格赛的间隙,队员们一起吃盒饭。**看着这些辣椒,有理由相信他们是湖南代表队。
“啪!”英雄的梦想被现实扇了一耳光:路费谁给报了?
段海新老师,拉着当时的领队诸葛建伟老师四处奔走,他们已经答应了孩子们,看着同学们喷火的眼睛,自己拼死都要给他们凑出路费。
马杰在这个时候进入了他们的视野。马杰当时是一位创业者,他创立安全公司“安全宝”已经第三个年头了。那个年代,安全宝可谓风头无两,在李开复的创新工场支持下,狂揽BAT三家融资。
无论从哪个角度,安全宝都是赞助蓝莲花的最佳人选。
马杰胸中有丘壑,他能听得懂这些年轻人在说什么,因为回望来路,他自己正是这样走来的。他决定掏钱。但是,这个决定一点儿都不容易。彼时安全宝的股东里有各个巨头,你知道巨头们花一份钱,是为了挣回两分钱的。
然而,马杰并没有告诉诸葛老师自己有多难,他只说了一句话:“你让同学们准备吧。”
为了给股东交代,马杰最终做了些许妥协,一支纪录片的队伍跟随蓝莲花战队出征,队员们要多多少少为安全宝“带盐”。

马杰
7年后回望。杨坤对我说:“我感谢马杰。”事实上,蓝莲花也许有一万个无法赴美的理由。但正是李康老师、段老师、诸葛老师、杨坤和队员、马杰和安全宝、以及安全宝的股东腾讯、阿里、百度,所有人共同努力,才这件事终于能够发生。
这次出征,是一场中国互联网的胜利。
队员们紧急办签证。这群无房无车未婚的三无学生,要通过美国签证官的“深渊凝视”,还着实需要一点运气。比如,当时签证官可能是看刘超长得太帅,怕去祸害美国小姑娘,就给拒签了。一看杨坤,马上就带着围笑通过了。
2013年8月,安全宝-蓝莲花战队如约奔赴拉斯维加斯。

当时的报道,可以说相当到位了。
在那里,杨坤见到了神交已久的美国黑客大神。当时,来自卡内基梅隆大学的 PPP 战队常年霸占 DEF CON CTF 榜首,杨坤经常在网上读他们的技术分享。
如今见到了他们真人,发现他们也是和自己一样的学生,甚至一位叫做 Ricky Zhou 的队员就是华裔。

Ricky Zhou(左)和队员陈宇森的合影
不过,提到那次比赛的过程,只能用“惨不忍睹”来形容。
由于飞机晚点,队员们连时差都没倒,就投入两天两夜不睡觉的战斗中,而且由于出题方的老湿傅创新欲旺盛,出了很多和 ARM 最新v7架构相关的难题。
而队员们带来的模拟器都还是v6的,这就像用老款的充电器去插新款的手机,根本不匹配呀。
情急之下,杨坤想到了因为太帅而留在中国的刘超。让他在清华的宿舍里搭起一个 ARM v7 的模拟器,队员们从拉斯维加斯远程连线清华宿舍,数据就这样穿过海底光缆,横跨太平洋来回传输,如同一条“驼峰航线”。
简断截说,那次蓝莲花没能独立解出来一道题。。。靠对方进攻自己的姿势才知道某些题目的解法。这在 CTF 比赛里叫“抄流量”。总之,颇有运气加持才没有最终垫底,拿到了11名。

2013年,蓝莲花在 DEF CON CTF 现场的合影。(二指禅捏旗的是诸葛建伟老师)
不过,杨坤和队员们心里清楚,很多意外都是因为没有参赛经验才造成的。下次如果让他们准备充分,一定把这个战场杀个片甲不留。
他们果然是这样做的。
2014年,蓝莲花以资格赛第13名的成绩进入DEF CON CTF决赛,在决赛中拿到第5名。
2015年,蓝莲花以资格赛第6名的成绩进入DEF CON CTF决赛,在决赛中拿到第5名。
2016年,蓝莲花和0ops战队组成 b1o0p 联合战队,在决赛中拿到第2名。

2014 年,蓝莲花在 DEF CON CTF
后排左一是李康教授
队员们血气方刚,虽然革命尚未成功,但准备再接再厉,他们觉得,只要是题目,就有答案;只要有答案,自己就能找到它;只要能找到所有的答案,早晚能代表中国拿到 DEF CON CTF 的冠军。
但是,少年们在风中唱歌,也在风中长大,他们不得不开始面对一个没有正确答案的现实世界。
截止今天(2019年底),中国战队并未拿到 DEF CON CTF 的冠军。而杨坤本人,也被猝不及防地卷入了一场更大、更凶险的题目,一个清华学霸都没办法给出完美答案的题目。
他创业了。
(三)没有答案的世界
有人说,如果你想改变世界,就要趁青春年少。
因为你一旦见识了世界的獠牙,目睹命运是如何像野兽一样把一个个曾经坚强的人磨平撕碎,血肉模糊,敲骨吸髓,你便失去了勇气,不知不觉爱上那个能给你安全感的金钱洞穴。你能做的,只有在尚未习得恐惧之前,玩儿命狂奔。
朱文雷、刘超、杨坤、陈宇森,这四个靠“做题”成名的小伙子,就在他们最勇猛的年纪,选择了创业。他们选择了“蔡廷常数”的提出者,计算机科学家 Chaitin 作为公司名,中文叫做“长亭科技”。

长亭科技四个创始人
刘超,杨坤,朱文雷,陈宇森
说来有趣,蔡廷常数是一个确定值,但谁都无法计算出来。从起名来看,长亭四剑客并非对命运无常一无所知。
公司的最初方向来自于马杰一句无心插柳的聊天:“现在业内 WAF(web 应用防火墙)的识别率普遍做不上去,你们几个脑袋这么聪明,有什么办法没?”
听者有意,几个年轻的黑客真的把这事儿当成了一道题目认真去解。他们发现,市面上的 WAF 对于恶意进攻的识别,全部是以“规则”的方式去防护,而不是用“语义”的方法去防护。
这就像一个检测脏话的系统。如果用“规则”的方式极易“误伤”。例如,会把“李小傻逼着我跟他玩”这种正常的话判定为脏话;但如果理解了这句话的语义,就知道这其实不是在骂人。。。

误伤
翻看全球最前沿的论文,果然有学者从理论上证明了用“语义”来判定攻击是可行的,但是把它工程实现却颇有难度。朱文雷和刘超决定挑战一下,按照这个理论研发了一个引擎,这个引擎日后经过无数次改进,成为业界最负盛名的 WAF 产品“雷池”。
终于,生活还是向这群年轻人无差别地张开了獠牙——做生意这件事儿,比想象中困难一万零一倍。
中哥在《陈宇森:世界终会留给我一条逆袭之路》中曾经写过,当时陈宇森作为销售部门负责人兼销售经理兼唯一的销售员,经验为零,却要强逼着自己出去卖货。
人家看你长了一张娃娃脸,天然就觉得“嘴上没毛办事不牢”。加上刚毕业的年轻人又搞不懂那些“潜规则”,不知变通,总想“说服”,不会“睡服”,长亭科技几乎一个单子都捞不到,在生死线上疯狂拉锯。

陈宇森
危难之间,长亭做出了两个惊险的决定。
其一、开始做“安全服务”业务,简单来说就是杨坤带领一群老湿傅,手动帮助企业排查安全隐患,贴身修补安全漏洞。这相当于把企业当成大型 CTF 现场,不仅是一种不折不扣的“手艺活儿”,也是耗费心力的“体力活”。但是,这个业务确实可以江湖救急,给长亭带来稳定收入。
其二、杨坤同时带队成立一个“长亭安全研究实验室”,继续带领一帮同学做纯研究、打比赛。这一招虽然看上去对拿下业务没有直接帮助,但却可以让外界时不时能感受到长亭科技的肌肉,证明这帮人虽然年轻,但是真的真的真的很能打。
比赛,是长亭科技这群年轻人的精神自留地,恰好这又能和商业相吻合,不得不说这是上天的眷顾。只不过,一家公司总去打 CTF 这种“奥赛”,多少会给人一些不太能实战的感觉。
于是,为了更硬气地证明实力,杨坤找到了一个绝好的舞台——极棒。
浅友们对于极棒应该非常熟悉了。这是由黑客帅大叔王琦创立的网络安全大赛厂牌。王琦是个特别“轴”的人,这么多年,他固执地要做真理的门下走狗,宁死不低头。(有关王琦,可以看一下这篇文章。)

王琦
王琦就认准一点:只要是真实世界里可能发生的危险,黑客都有义务提前告诉全世界,呼吁安全界一起来防护。
于是,极棒成为了一个极其特殊的破解秀,他会展示出一个个贴近生活的场景,例如:让机器人模仿人类签名,让你家的智能插座偷偷发一条微博,让普通人都能看懂身边的风险和安全人员的努力。(有关极棒,可以看看幺哥的这篇文章《AI 模仿人类笔迹骗过专业鉴定师》)
长亭科技安全研究实验室连年参赛,成为了极棒“钉子户选手”。

2015年,长亭在极棒现场
2015年,杨坤和团队登录京东,输入摄像头,按照销量排名,把前十名一样买一台,一股脑全都破解,在极棒的舞台上,摄像头集体被控制姿态,来了一场“广场舞”。
2016年,杨坤故技重施,登录京东,输入路由器,按照销量取前十名,上极棒,十台一起破解。
2017年,杨坤和亲密战友 Slipper 一起破解了 PS4,在索尼的游戏机上玩起了任天堂的超级马里奥。

2017年,在 PS4 上玩超级马里奥
同样是在2017年,长亭科技还参加了世界最负盛名的破解大赛 Pwn2Own,同时攻破了 Windows、MacOS 和 Linux(Ubuntu)。
这一招屡建奇功。每一次破解展示,都会为长亭科技带来一波慕名而来的“粉丝客户”——毕竟能用这种级别比赛证明自己实力的公司简直凤毛麟角。u can u up,不行就快别bb了。
2016年初,长亭突然收到一封来自某大银行数据中心发来的邮件。邮件内容很正式,中哥翻译成大白话就是:“听说你们挺猛啊,给我们银行搂一眼,看看有啥漏洞,中不?”
长亭四剑客一看血压马上爆表,银行是对安全要求最高的行业,如果拿下银行,对其他金融机构乃至其他行业来说都有垂范作用。这个雪中送炭的机会如果错过,下一次可能真就是下辈子了。
杨坤带着同学们组成“敢死队”,在人家那里驻场了一个月,收了20w,干了100w的活儿。银行非常满意,转头就购买了一套刚刚研发成功的“雷池”系统。
与此同时,长亭科技内部进行了快速调整,加重销售权重,几人中最年轻的陈宇森临危受命,又带领大家接连拿下很多大单,长亭科技在那条长长的赛道上,终于摆脱了死亡的追逐,带着后背被死神抓破的伤痕,一骑绝尘。

站在今天回望,人们蓦然发现,长亭科技用了五年的时间居然开创了 WAF 这项古老技术的新方向。如今无数美国顶尖安全公司都紧跟这条技术路线,推出了以“语义”为基础的攻击识别。
在基础技术上中国被美国跟随,这种事情恐怕一个巴掌都能数过来。但它就这样在一群年轻人的手中成为了现实,成为了无可辩驳的历史。
人说最经不起考验的是人心,这话也许是对的。但让人动容的是,迄今为止,长亭四人组用他们的情谊把这句话的魔力死死封印。
无论是在资金告急最困顿的时候,还是在业务爆棚春暖花开的时候,四个人从未相互猜忌,始终坚持分权共治,甚至可以做到临危换帅。我猜,这和他们曾经无数次打 CTF,无数次放心地把自己的后背交给彼此不无关系。

2019年,长亭科技宣布,接受阿里云的橄榄枝,被阿里云全资收购。故事的走向,也许和他们之前所坚持的“独立上市”梦想有所差异。
接受收购,对于四位创始人来说并不是容易的决定。
不过,他们永远能携手走出会议室,带着笑容给世界一个回答。
哪怕你是七十亿人中最不世出的那个天才,弱水三千,留给你的也只有一瓢。就像杨坤他们拼尽了全力,却仍然还没拿到 DEF CON CTF 的冠军一样。
在“CTF 的赛题”和“真实世界”之间,有一条湍急的河。杨坤和他的朋友们用尽全力,从 CTF 世界终于游向了真实世界的彼岸。从一个有答案的世界,进入了一个没有答案的世界。
说不上哪个世界更好,但这就是他们的选择了。
就像 Neo,终于还是吞下了那颗红色药丸。

(四)回到故乡
中国人讲究“还愿”。
对于杨坤和长亭科技来说,由于之前几年创业凶险,有个“愿”拖了很久还没来得及还。
他们是 CTF 选手,生是 CTF 的人,死是 CTF 的鬼。他们从 CTF 的战场上学到了自由、精进、理性和反叛的勇气,但他们却一直没能为 CTF 社区里的萌新做些什么。
事实上,很多年轻的同学和杨坤当年一样聪颖,却没有杨坤的幸运。他们一直在 CTF 的岸边迟疑,没有勇气“下水”游向真实世界的安全研究。就像一匹匹烈马在岸边逡巡,还未奋蹄冲过湍流。
站在对岸的杨坤、陈宇森、朱文雷、刘超,决定协力为后来人修一座“桥”。
于是在2018年,长亭科技做了一件和26年前 Jeff Moss 一样的事情,建立了一个属于自己的 CTF 品牌——RWCTF。
RWCTF 的全称是 Real World CTF,看这个名字,你就知道他们要“干翻”真实世界。

RWCTF 2018 现场
严格地说,RWCTF 的赛题并不是传统不接地气的“奥赛”题目,也不是真实世界里直接入侵某台设备的“硬核攻击”,而是介于二者之间:赛题会还原真实世界的攻击方法和路径,但是会把难度相对降低,并给出一些提示。
这样,就可以引导 CTF 选手摸到真实世界的质感,从而让他们不再对现实两眼一抹黑,在未来就更容易鼓起勇气“下水”,摸着石头过河。
那些国际顶级战队,听说好朋友长亭科技终于要办比赛了,而且还是模拟真实世界的场景,而且自己还在受邀之列,纷纷跨越大半个地球来参赛。当然,很多实力非凡的中国战队也纷纷受邀参加。从2018年开始,RWCTF 已经举办了两届。
简言之,RWCTF会在虚拟世界构建一个真实的场景,例如:大门上挂着智能门锁,桌子上摆着路由器、打印机,电脑屏幕闪烁,门外还停着汽车。每一个物件,都是一道可以被攻克的题目,整个屋子,就像一个真实世界的密室逃脱。

RWCTF 2019 现场
如果你攻破了某道题目,必须走上台来真实地演示一遍,把效果展示给全场观众,才算最终得分。
中哥不妨举几个真实的赛题,让你感受一下:
2018年,RWCTF 的现场居然停了一辆车。选手们需要攻破出题组设计的云端控制台,向车里的 “OBD 盒子”(辅助驾驶设备)发送信号,让仪表盘上的永远不可能同时亮起的六盏灯同时闪烁才算成功。

2019年,比赛现场有一扇门,门上镶着一把智能门锁。这个门锁的内部的所有代码,都是组委会一行一行重新写的。杨坤和同事们把这些年在智能硬件上发现的典型问题,都抽象在了这道题目里面。选手要拿着无线电手持设备发送攻击信号,最终打开门锁,会发现门背后藏着一面真实的旗帜,如 Capture The Flag 最初的游戏那样。

桌子上还有一台打印机。选手要攻破远程打印软件,查看这台打印机的打印记录,并且指挥它打印出自己的队名,才算挑战成功。

精巧的设计加持下,RWCTF 口碑爆棚。2018年,一位来自德国的网红黑客 LiveOverflow 参加了 RWCTF,他还专门为比赛做了一个 Vlog,记录了他在中国的所思所想。

LiveOverflow 的 Vlog 截图
还有一位老哥,解出题目兴奋过度,来了个后空翻。


选手们受益良多,不亦乐乎,但是杨坤却注意到一种声音:
有外国人在 Twitter 上留言:中国把世界黑客搞去打比赛,是不是为了偷我们的先进技术啊?
杨坤五雷轰顶,做梦都没有想到会有人这样看问题。“之前去国外比赛,由于是中国人去西方展示技术,并没有网友恶意揣测,所以我的感受不强烈。但是办 RWCTF,却让我见识到了这种偏见的可怕。”他说。
杨坤气不过,刚想要一一留言回怼,不料那些来参加比赛的黑客们却抢先回答这些网友:“长亭科技这帮家伙上个月刚刚破解了一个比这个还难的东西,请问他们还需要偷什么?”

LiveOverflow 也专门发推:我们去中国比赛,就说中国要偷我们的技术,我们去美国比赛,为什么没人说美国要偷我们的技术呢?

看到这些黑客们为自己正名,杨坤长出一口气。
他终于意识到,自己这么多年在 CTF 社区里摸爬滚打,不仅磨练了技术,还在岁月中为一种更伟大的东西奠基,那就是:理解。
他理解了西方的黑客精神,也让西方看到了中国人的不屈和奋进。
每天,长亭科技有一万件事等着杨坤他们去忙,但是四位创始人还是拼命挤出时间和金钱,把 RWCTF 做了出来。
后来,马杰的安全宝被百度收购了,安全宝-蓝莲花队变成了百度-蓝莲花队。再后来,马杰代表百度把 DEF CON 引入了中国。(有关这段故事,可以看中哥写的《别忘了寂寞的山谷的角落里,黑客们也有春天》)
杨坤把蓝莲花留给了清华的学弟学妹,又带领一群小伙伴组成了一个新的 CTF 战队—— Tea Deliverers(给大佬递茶),继续征战 DEF CON CTF。他心里还有个梦没有圆,你懂的。
在2017、2018、2019年,Tea Deliverers 战队分别拿了第5名、第6名、第3名,征途不灭,岁月温燃。


李康老师回国,加入了安全公司 360。段海新老师仍然在清华,桃李满天下。
你会发现很有意思的事情。无论哪个国家,那些老的 CTF 选手虽然淡出了战队,但是遇到重大的事情,他们会一个也不少地回来——来组织比赛,来资助比赛,甚至人到中年还回来参加比赛,那些被 CTF 改变过的人,你以为他们走了,但其实他们每一个人都在那里。我也在。
说到这里,杨坤露出了骄傲的神情。
他有理由骄傲。
即便是在网络如此发达的2019年,我们身边的世界依旧空旷。喜欢 CTF 的黑客们或许是幸运的,有这么一个庞大的社区,可以让他们找到彼此。
但正在读文章的你,也许没那么幸运。
也许你喜欢堆雪人,也许你喜欢收集大自然的虫鸣声,也许你喜欢某个小众的游戏,也许你仍然怀疑这个世界上是否有和你一样的人。
你仍然需要在岁月里等待。等待你的世界里那个 Jeff Moss 出现,等待你的世界里杨坤、陈宇森、朱文雷、刘超他们的出现。
等待的时候,你不妨心怀希望。
正如《肖申克的救赎》里所说,希望是美好的,也许是人间最美好的东西,而美好的东西,永不消逝。


## **黑客/网络安全学习路线**
对于从来没有接触过黑客/网络安全的同学,目前网络安全、信息安全也是计算机大学生毕业薪资相对较高的学科。
大白也帮大家准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」「收藏」「在看」「赞」**
网络安全/渗透测试法律法规必知必会****
今天大白就帮想学黑客/网络安全技术的朋友们入门必须先了解法律法律。
【网络安全零基础入门必知必会】什么是黑客、白客、红客、极客、脚本小子?(02)
【网络安全零基础入门必知必会】网络安全专业术语全面解析(05)
【网络安全入门必知必会】《中华人民共和国网络安全法》(06)
【网络安全零基础入门必知必会】《计算机信息系统安全保护条例》(07)
【网络安全零基础入门必知必会】《中国计算机信息网络国际联网管理暂行规定》(08)
【网络安全零基础入门必知必会】《计算机信息网络国际互联网安全保护管理办法》(09)
【网络安全零基础入门必知必会】《互联网信息服务管理办法》(10)
【网络安全零基础入门必知必会】《计算机信息系统安全专用产品检测和销售许可证管理办法》(11)
【网络安全零基础入门必知必会】《通信网络安全防护管理办法》(12)
【网络安全零基础入门必知必会】《中华人民共和国国家安全法》(13)
【网络安全零基础入门必知必会】《中华人民共和国数据安全法》(14)
【网络安全零基础入门必知必会】《中华人民共和国个人信息保护法》(15)
【网络安全零基础入门必知必会】《网络产品安全漏洞管理规定》(16)
网络安全/渗透测试linux入门必知必会
【网络安全零基础入门必知必会】什么是Linux?Linux系统的组成与版本?什么是命令(01)
【网络安全零基础入门必知必会】VMware下载安装,使用VMware新建虚拟机,远程管理工具(02)
【网络安全零基础入门必知必会】VMware常用操作指南(非常详细)零基础入门到精通,收藏这一篇就够了(03)
【网络安全零基础入门必知必会】CentOS7安装流程步骤教程(非常详细)零基入门到精通,收藏这一篇就够了(04)
【网络安全零基础入门必知必会】Linux系统目录结构详细介绍(05)
【网络安全零基础入门必知必会】Linux 命令大全(非常详细)零基础入门到精通,收藏这一篇就够了(06)
【网络安全零基础入门必知必会】linux安全加固(非常详细)零基础入门到精通,收藏这一篇就够了(07)
网络安全/渗透测试****计算机网络入门必知必会****
【网络安全零基础入门必知必会】TCP/IP协议深入解析(非常详细)零基础入门到精通,收藏这一篇就够了(01)
【网络安全零基础入门必知必会】什么是HTTP数据包&Http数据包分析(非常详细)零基础入门到精通,收藏这一篇就够了(02)
【网络安全零基础入门必知必会】计算机网络—子网划分、子网掩码和网关(非常详细)零基础入门到精通,收藏这一篇就够了(03)
网络安全/渗透测试入门之HTML入门必知必会
【网络安全零基础入门必知必会】什么是HTML&HTML基本结构&HTML基本使用(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全零基础入门必知必会】VScode、PhpStorm的安装使用、Php的环境配置,零基础入门到精通,收藏这一篇就够了2
【网络安全零基础入门必知必会】HTML之编写登录和文件上传(非常详细)零基础入门到精通,收藏这一篇就够了3
网络安全/渗透测试入门之Javascript入门必知必会
【网络安全零基础入门必知必会】Javascript语法基础(非常详细)零基础入门到精通,收藏这一篇就够了(01)
【网络安全零基础入门必知必会】Javascript实现Post请求、Ajax请求、输出数据到页面、实现前进后退、文件上传(02)
网络安全/渗透测试入门之Shell入门必知必会
【网络安全零基础入门必知必会】Shell编程基础入门(非常详细)零基础入门到精通,收藏这一篇就够了(第七章)
网络安全/渗透测试入门之PHP入门必知必会
【网络安全零基础入门】PHP环境搭建、安装Apache、安装与配置MySQL(非常详细)零基础入门到精通,收藏这一篇就够(01)
【网络安全零基础入门】PHP基础语法(非常详细)零基础入门到精通,收藏这一篇就够了(02)
【网络安全零基础入门必知必会】PHP+Bootstrap实现表单校验功能、PHP+MYSQL实现简单的用户注册登录功能(03)
网络安全/渗透测试入门之MySQL入门必知必会
【网络安全零基础入门必知必会】MySQL数据库基础知识/安装(非常详细)零基础入门到精通,收藏这一篇就够了(01)
【网络安全零基础入门必知必会】SQL语言入门(非常详细)零基础入门到精通,收藏这一篇就够了(02)
【网络安全零基础入门必知必会】MySQL函数使用大全(非常详细)零基础入门到精通,收藏这一篇就够了(03)
【网络安全零基础入门必知必会】MySQL多表查询语法(非常详细)零基础入门到精通,收藏这一篇就够了(04)
****网络安全/渗透测试入门之Python入门必知必会
【网络安全零基础入门必知必会】之Python+Pycharm安装保姆级教程,Python环境配置使用指南,收藏这一篇就够了【1】
【网络安全零基础入门必知必会】之Python编程入门教程(非常详细)零基础入门到精通,收藏这一篇就够了(2)
python入门教程python开发基本流程控制if … else
python入门教程之python开发可变和不可变数据类型和hash
【网络安全零基础入门必知必会】之10个python爬虫入门实例(非常详细)零基础入门到精通,收藏这一篇就够了(3)
****网络安全/渗透测试入门之SQL注入入门必知必会
【网络安全渗透测试零基础入门必知必会】之初识SQL注入(非常详细)零基础入门到精通,收藏这一篇就够了(1)
【网络安全渗透测试零基础入门必知必会】之SQL手工注入基础语法&工具介绍(2)
【网络安全渗透测试零基础入门必知必会】之SQL注入实战(非常详细)零基础入门到精通,收藏这一篇就够了(3)
【网络安全渗透测试零基础入门必知必会】之SQLmap安装&实战(非常详细)零基础入门到精通,收藏这一篇就够了(4)
【网络安全渗透测试零基础入门必知必会】之SQL防御(非常详细)零基础入门到精通,收藏这一篇就够了(4)
****网络安全/渗透测试入门之XSS攻击入门必知必会
【网络安全渗透测试零基础入门必知必会】之XSS攻击基本概念和原理介绍(非常详细)零基础入门到精通,收藏这一篇就够了(1)
网络安全渗透测试零基础入门必知必会】之XSS攻击获取用户cookie和用户密码(实战演示)零基础入门到精通收藏这一篇就够了(2)
【网络安全渗透测试零基础入门必知必会】之XSS攻击获取键盘记录(实战演示)零基础入门到精通收藏这一篇就够了(3)
【网络安全渗透测试零基础入门必知必会】之xss-platform平台的入门搭建(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试入门】之XSS漏洞检测、利用和防御机制XSS游戏(非常详细)零基础入门到精通,收藏这一篇就够了5
****网络安全/渗透测试入门文件上传攻击与防御入门必知必会
【网络安全渗透测试零基础入门必知必会】之什么是文件包含漏洞&分类(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全渗透测试零基础入门必知必会】之cve实际漏洞案例解析(非常详细)零基础入门到精通, 收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之PHP伪协议精讲(文件包含漏洞)零基础入门到精通,收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之如何搭建 DVWA 靶场保姆级教程(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之Web漏洞-文件包含漏洞超详细全解(附实例)5
【网络安全渗透测试零基础入门必知必会】之文件上传漏洞修复方案6
****网络安全/渗透测试入门CSRF渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之CSRF漏洞概述和原理(非常详细)零基础入门到精通, 收藏这一篇就够了1
【网络安全渗透测试零基础入门必知必会】之CSRF攻击的危害&分类(非常详细)零基础入门到精通, 收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之XSS与CSRF的区别(非常详细)零基础入门到精通, 收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之CSRF漏洞挖掘与自动化工具(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之CSRF请求伪造&Referer同源&置空&配合XSS&Token值校验&复用删除5
****网络安全/渗透测试入门SSRF渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之SSRF漏洞概述及原理(非常详细)零基础入门到精通,收藏这一篇就够了 1
【网络安全渗透测试零基础入门必知必会】之SSRF相关函数和协议(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之SSRF漏洞原理攻击与防御(非常详细)零基础入门到精通,收藏这一篇就够了3**
**
****网络安全/渗透测试入门XXE渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之XML外部实体注入(非常详细)零基础入门到精通,收藏这一篇就够了1
网络安全渗透测试零基础入门必知必会】之XXE的攻击与危害(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之XXE漏洞漏洞及利用方法解析(非常详细)零基础入门到精通,收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之微信XXE安全漏洞处理(非常详细)零基础入门到精通,收藏这一篇就够了4
****网络安全/渗透测试入门远程代码执行渗透与防御必知必会
【网络安全渗透测试零基础入门必知必会】之远程代码执行原理介绍(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全零基础入门必知必会】之CVE-2021-4034漏洞原理解析(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全零基础入门必知必会】之PHP远程命令执行与代码执行原理利用与常见绕过总结3
【网络安全零基础入门必知必会】之WEB安全渗透测试-pikachu&DVWA靶场搭建教程,零基础入门到精通,收藏这一篇就够了4
****网络安全/渗透测试入门反序列化渗透与防御必知必会
【网络安全零基础入门必知必会】之什么是PHP对象反序列化操作(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全零基础渗透测试入门必知必会】之php反序列化漏洞原理解析、如何防御此漏洞?如何利用此漏洞?2
【网络安全渗透测试零基础入门必知必会】之Java 反序列化漏洞(非常详细)零基础入门到精通,收藏这一篇就够了3
【网络安全渗透测试零基础入门必知必会】之Java反序列化漏洞及实例解析(非常详细)零基础入门到精通,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之CTF题目解析Java代码审计中的反序列化漏洞,以及其他漏洞的组合利用5
网络安全/渗透测试**入门逻辑漏洞必知必会**
【网络安全渗透测试零基础入门必知必会】之一文带你0基础挖到逻辑漏洞(非常详细)零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门暴力猜解与防御必知必会
【网络安全渗透测试零基础入门必知必会】之密码安全概述(非常详细)零基础入门到精通,收藏这一篇就够了1
【网络安全渗透测试零基础入门必知必会】之什么样的密码是不安全的?(非常详细)零基础入门到精通,收藏这一篇就够了2
【网络安全渗透测试零基础入门必知必会】之密码猜解思路(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之利用Python暴力破解邻居家WiFi密码、压缩包密码,收藏这一篇就够了4
【网络安全渗透测试零基础入门必知必会】之BurpSuite密码爆破实例演示,零基础入门到精通,收藏这一篇就够了5
【网络安全渗透测试零基础入门必知必会】之Hydra密码爆破工具使用教程图文教程,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之暴力破解medusa,零基础入门到精通,收藏这一篇就够了7
【网络安全渗透测试零基础入门必知必会】之Metasploit抓取密码,零基础入门到精通,收藏这一篇就够了8
****网络安全/渗透测试入门掌握Redis未授权访问漏洞必知必会
【网络安全渗透测试零基础入门必知必会】之Redis未授权访问漏洞,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Redis服务器被攻击后该如何安全加固,零基础入门到精通,收藏这一篇就够了**
**
网络安全/渗透测试入门掌握**ARP渗透与防御关必知必会**
【网络安全渗透测试零基础入门必知必会】之ARP攻击原理解析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之ARP流量分析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之ARP防御策略与实践指南,零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握系统权限提升渗透与防御关****必知必会
【网络安全渗透测试零基础入门必知必会】之Windows提权常用命令,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Windows权限提升实战,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之linux 提权(非常详细)零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握Dos与DDos渗透与防御相关****必知必会
【网络安全渗透测试零基础入门必知必会】之DoS与DDoS攻击原理(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Syn-Flood攻击原理解析(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之IP源地址欺骗与dos攻击,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之SNMP放大攻击原理及实战演示,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之NTP放大攻击原理,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之什么是CC攻击?CC攻击怎么防御?,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之如何防御DDOS的攻击?零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握无线网络安全渗透与防御相关****必知必会
【网络安全渗透测试零基础入门必知必会】之Aircrack-ng详细使用安装教程,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之aircrack-ng破解wifi密码(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之WEB渗透近源攻击,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之无线渗透|Wi-Fi渗透思路,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之渗透WEP新思路Hirte原理解析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之WPS的漏洞原理解析,零基础入门到精通,收藏这一篇就够了
网络安全/渗透测试入门掌握木马免杀问题与防御********必知必会
【网络安全渗透测试零基础入门必知必会】之Metasploit – 木马生成原理和方法,零基础入门到精通,收藏这篇就够了
【网络安全渗透测试零基础入门必知必会】之MSF使用教程永恒之蓝漏洞扫描与利用,收藏这一篇就够了
网络安全/渗透测试入门掌握Vulnhub靶场实战********必知必会
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶机Prime使用指南,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶场Breach1.0解析,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之vulnhub靶场之DC-9,零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶机Kioptrix level-4 多种姿势渗透详解,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之Vulnhub靶场PWNOS: 2.0 多种渗透方法,收藏这一篇就够了
网络安全/渗透测试入门掌握社会工程学必知必会
【网络安全渗透测试零基础入门必知必会】之什么是社会工程学?定义、类型、攻击技术,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之社会工程学之香农-韦弗模式,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之社工学smcr通信模型,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之社会工程学之社工步骤整理(附相应工具下载)收藏这一篇就够了
网络安全/渗透测试入门掌握********渗透测试工具使用******必知必会**
2024版最新Kali Linux操作系统安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
【网络安全渗透测试零基础入门必知必会】之渗透测试工具大全之Nmap安装使用命令指南,零基础入门到精通,收藏这一篇就够了
2024版最新AWVS安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新burpsuite安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新owasp_zap安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Sqlmap安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Metasploit安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Nessus下载安装激活使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
2024版最新Wireshark安装使用教程(非常详细)零基础入门到精通,收藏这一篇就够了
觉得有用的话,希望粉丝朋友帮大白点个**「分享」「收藏」「在看」「赞」**

黑客/网络安全学习包


资料目录
-
成长路线图&学习规划
-
配套视频教程
-
SRC&黑客文籍
-
护网行动资料
-
黑客必读书单
-
面试题合集
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
1.成长路线图&学习规划
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

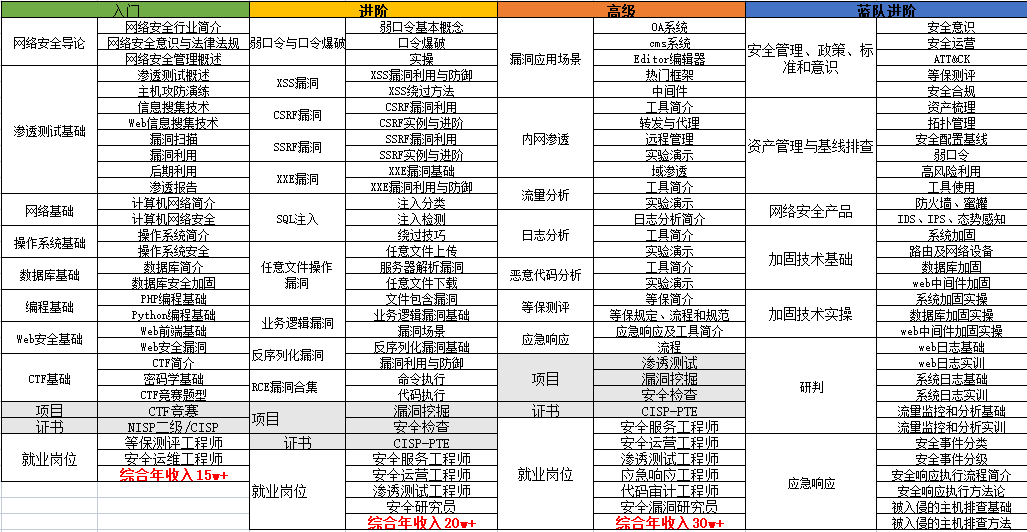
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
2.视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
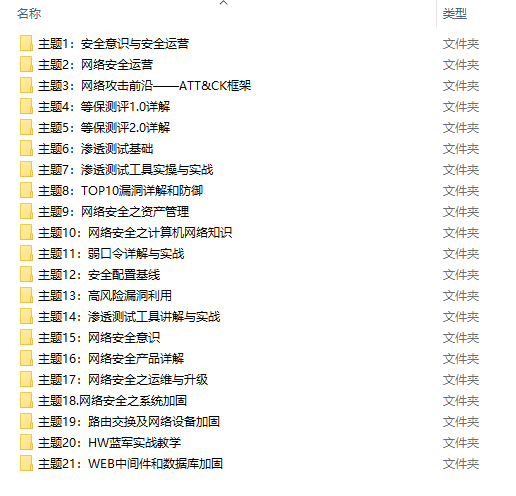
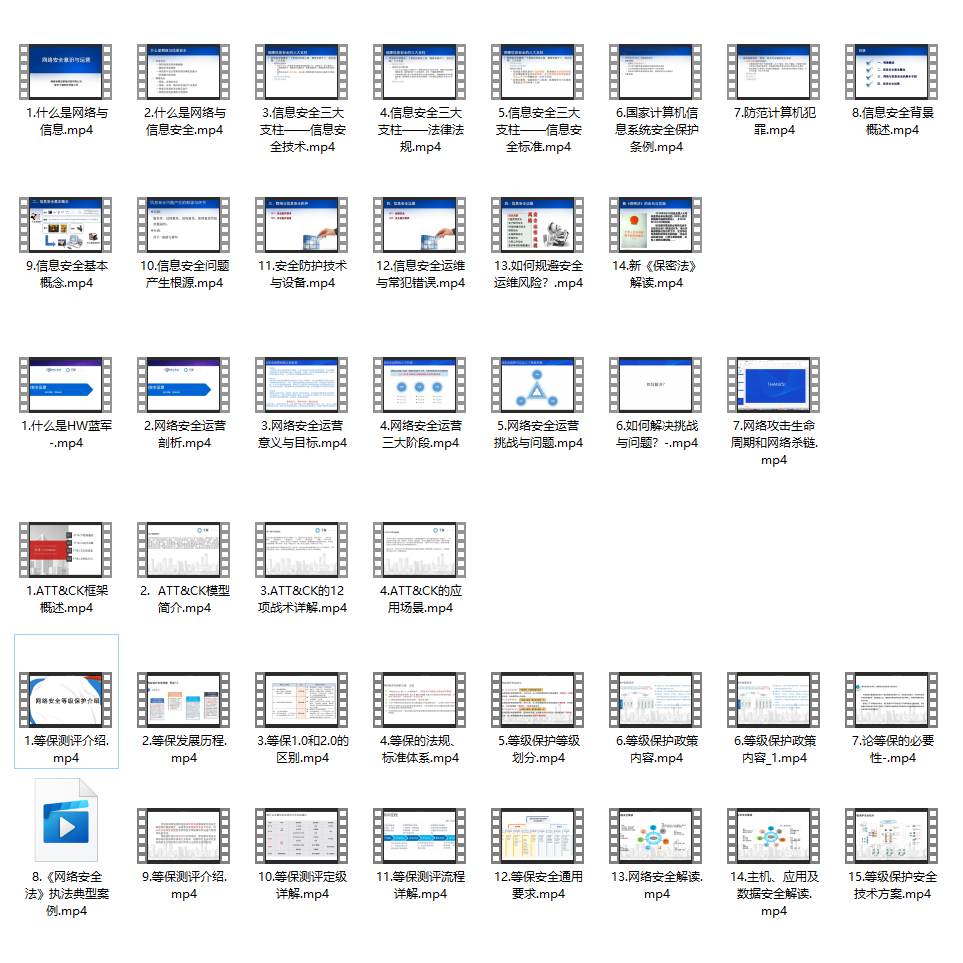
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
3.SRC&黑客文籍
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:
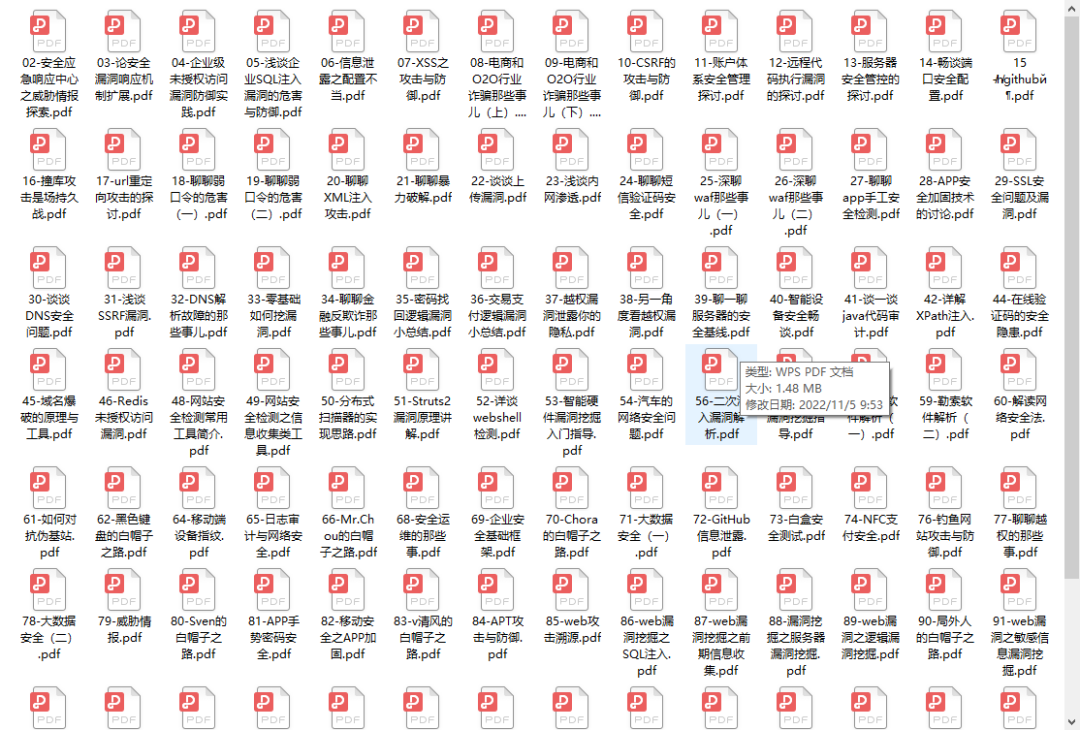
黑客资料由于是敏感资源,这里不能直接展示哦!
4.护网行动资料
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!
5.黑客必读书单
**

**
6.面试题合集
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取



 545


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


