常用的网络安全靶场、工具箱、学习路线推荐

CTF安全竞赛介绍 Web是CTF中最主要的题型,也是大多数人入门CTF的第一类题目,这类题目涉及常见的Web漏洞,例如:SQL注入,XSS,CSRF,文件上传、包含、下载,代码执行,反序列化等等。也有一些关于网络基础知识的考察:TCP/IP协议,数据包内容和构造等等MISC是CTF中综合性最强的一类题目,也是难度略大的一类,主要涉及隐写,流量审查,取证分析,社会工程学,数据分析与统计等包括古典密码学和现代密码学,古典密码学种类多,趣味性较强;现代密码学对数学,算法,编程能力要求高。 阅读详情

abb4c8c844c338628a252dfd035eba07.gif

本公众号名称从“网络安全研究所”正式改为“网络安全实验室”

有招聘需求的可以后台联系运营人员。

对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。

CTF在线工具

首先给大家推荐我自己常用的3个CTF在线工具网站,内容齐全,收藏备用。

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。

fd642e4e65ffd0e4b76893a6dd90a755.png

7b2a55ba086a001068537e3e0210b439.png

1c5b93d26b7f25334493276677491faf.png

2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=27

cd11f12c4f5953ea4be308d0f21ac05e.png

2a67ba2df541522e30c33c44261295c8.png

83024d23a4e2b2439a133eb955bf0f77.png

3、ctfhub在线工具:https://www.ctfhub.com/#/tools

b3cefc8c4461c572313b6cf821b02401.png

bd82e3b35e3d2e3c1f96447d2f5ec984.png

4、还有一些常用的网站

字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php

栅栏密码:http://www.practicalcryptography.com/ciphers/classical-era/rail-fence/

语言加密(将明文加密为各种语言):https://www.qqxiuzi.cn/bianma/wenbenjiami.php

与佛论禅:https://www.keyfc.net/bbs/tools/tudoucode.aspx

维吉尼亚解密:https://www.guballa.de/vigenere-solver

培根密码:https://mothereff.in/bacon

摩尔斯电码:http://www.zhongguosou.com/zonghe/moErSiCodeConverter.aspx

盲文在线解密:https://www.dcode.fr/braille-alphabet

凯撒密码:https://www.dcode.fr/caesar-cipher

进制转换:https://tool.oschina.net/hexconvert/

词频分析:https://quipqiup.com/

草料二维码:https://cli.im/

UUencode:http://web.chacuo.net/charsetuuencode

URL编码解码:https://meyerweb.com/eric/tools/dencoder/

Serpent加密解密:http://serpent.online-domain-tools.com/

ROT编码(5 13 18 47):https://www.qqxiuzi.cn/bianma/ROT5-13-18-47.php

MIME编码:https://dogmamix.com/MimeHeadersDecoder/

MD5:https://www.cmd5.com/

JS加密:https://tool.lu/js/

JSfuck:https://utf-8.jp/public/jsfuck.html

JJencode:https://www.120muban.com/tools/jjencode/

CRC32:https://crc32generator.de/

代码在线运行:https://tool.lu/coderunner/

Base编码解码:http://ctf.ssleye.com/

AES解密:http://tool.chacuo.net/cryptaes

ADFGVX密码:http://www.atoolbox.net/Tool.php?Id=917

AAencode:https://utf-8.jp/public/aaencode.html

CTF赛事篇

i春秋和XCTF社区经常会发布各类CTF赛事

i春秋: https://www.ichunqiu.com/competition

XCTF社区:https://time.xctf.org.cn

CTFwiki(入门必看wiki):

https://ctf-wiki.github.io/ctf-wiki/#/introduction

CTFrank: https://ctfrank.org/

CTFtime(基本都是国外的): https://ctftime.org

公众号:网络安全实验室,国内外CTF比赛时间发布,各种CTF常用工具

靶场篇

1、在线靶场

BugKu(简单,推荐新手入门,还有在线工具)https://ctf.bugku.com/index.html

北京联合大学BUUCTF(新靶场,难度中上,搜集了很多大赛原题)
https://buuoj.cn/

CTFhub靶场(含历年赛题) https://www.ctfhub.com/#/index

CTFshow靶场(题较多) https://ctf.show/challenges

网络攻防世界(挺好的网站,不过老是维护) https://adworld.xctf.org.cn/

CTFwiki(含CTF各项知识点,扫盲专用)https://ctf-wiki.org/misc/recon/

BUUCTF(推荐,但不适合新手)https://buuoj.cn/

i春秋(推荐,还有漏洞复现环境)https://www.ichunqiu.com/competition

xctf(知名)https://adworld.xctf.org.cn/

浙大OJ(pwn手入门推荐)https://www.jarvisoj.com/

2、自己搭建靶场

  • SQLI-LABS专有靶场

包含了大多数的sql注入类型,以一种闯关模式,对于sql注入进行漏洞利用 下载地址 https://github.com/Audi-1/sqli-labs

  • DVWA专有靶场

推荐新手首选靶场,DVWA的目的是通过简单易用的界面来实践一些最常见的Web漏洞,这些漏洞具有不同的难度,是一个涵盖了多种漏洞一个综合的靶机 https://github.com/ethicalhack3r/DVWA

  • OWASP靶场

靶场由OWASP专门为Web安全研究者和初学者开发的一个靶场,包含了大量存在已知安全漏洞的训练实验环境和真实Web应用程序;

靶场在官网下载后是一个集成虚拟机,可以直接在vm中打开,物理机访问ip即可访问到web平台,使用root owaspbwa 登入就会返回靶场地址,直接可以访问靶场。dvwa适合了解漏洞和简单的漏洞利用,owaspbwa则就更贴近实际的复杂的业务环境。下载地址:https://sourceforge.net/projects/

  • DSVW靶场

Damn Small Vulnerable Web (DSVW) 是使用 Python 语言开发的 Web应用漏洞 的演练系统。其系统只有一个 python 的脚本文件组成, 当中涵盖了 26 种 Web应用漏洞环境, 并且脚本代码行数控制在了100行以内, 当前版本v0.1m。需要python (2.6.x 或 2.7)并且得安装lxml库。下载地址:git clone https://github.com/stamparm/DSVW.git

  • WebGoat靶场

WebGoat是OWASP组织研制出的用于进行web漏洞实验的Java靶场程序,用来说明web应用中存在的安全漏洞。WebGoat运行在带有java虚拟机的平台之上,当前提供的训练课程有30多个,其中包括:跨站点脚本攻击(XSS)、访问控制、线程安全、操作隐藏字段、操纵参数、弱会话cookie、SQL盲注、数字型SQL注入、字符串型SQL注入、web服务、Open Authentication失效、危险的HTML注释等等。WebGoat提供了一系列web安全学习的教程,某些课程也给出了视频演示,指导用户利用这些漏洞进行攻击。

GitHub地址为:https://github.com/WebGoat/WebGoat

  • XVWA靶场

Xtreme Vulnerable Web Application (XVWA)是一款使用PHP/MySQL编写的靶场,可以帮助初学者快速学习安全姿势。https://github.com/s4n7h0/xvwa

  • Pikachu靶场

一个好玩的 Web 安全漏洞测试平台,跟 DVWA 类似,不过看上去比前者清晰(中文的),有简单的漏洞页面,不那么单调。

项目地址:github.com/zhuifengshao

  • Vulnhub靶场

Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行。每个镜像会有破解的目标,大多是Boot2root,从启动虚机到获取操作系统的root权限和查看flag。

下载链接https://download.vulnhub.com/breach/Breach-1.0.zip
  • mutillidaemutillidae

mutillidaemutillidae是一个免费,开源的Web应用程序,提供专门被允许的安全测试和入侵的Web应用程序。它是由Adrian “Irongeek” Crenshaw和Jeremy “webpwnized” Druin.开发的一款自由和开放源码的Web应用程序。其中包含了丰富的渗透测试项目,如SQL注入、跨站脚本、clickjacking、本地文件包含、远程代码执行等.

链接地址:http://sourceforge.net/projects/mutillidae

  • SQLol

SQLol是一个可配置得SQL注入测试平台,它包含了一系列的挑战任务,让你在挑战中测试和学习SQL注入语句。此程序在Austin黑客会议上由Spider Labs发布。

链接地址:https://github.com/SpiderLabs/SQLol

  • hackxor

hackxor是由albino开发的一个online黑客游戏,亦可以下载安装完整版进行部署,包括常见的WEB漏洞演练。包含常见的漏洞XSS、CSRF、SQL注入、RCE等。

链接地址:http://sourceforge.net/projects/hackxor

  • BodgeIt

BodgeIt是一个Java编写的脆弱性WEB程序。他包含了XSS、SQL注入、调试代码、CSRF、不安全的对象应用以及程序逻辑上面的一些问题。Exploit KB
该程序包含了各种存在漏洞的WEB应用,可以测试各种SQL注入漏洞。此应用程序还包含在BT5里

链接地址:http://exploit.co.il/projects/vuln-web-app

  • WackoPicko

WackoPicko是由Adam Doupé.发布的一个脆弱的Web应用程序,用于测试Web应用程序漏洞扫描工具。它包含了命令行注射、sessionid问题、文件包含、参数篡改、sql注入、xss、flash form反射性xss、弱口令扫描等。

链接地址:https://github.com/adamdoupe/WackoPicko

  • XSSeducation

XSSeducation是由AJ00200开发的一套专门测试跨站的程序。里面包含了各种场景的测试。

链接地址:http://wiki.aj00200.org/wiki/XSSeducation

  • Google XSS 游戏

Google推出的XSS小游戏

链接地址:https://xss-game.appspot.com/

  • Metasploitable

著名的渗透框架 Metasploit 出品方 rapid7 还提供了配置好的环境 Metasploitable,是一个打包好的操作系统虚拟机镜像,使用 VMWare 的格式。可以使用 VMWare Workstation(也可以用免费精简版的 VMWare Player )“开机”运行。

链接地址:https://information.rapid7.com/metasploitable-download.html

下载地址:

http://downloads.metasploit.com/data/metasploitable/metasploitable-linux-2.0.0.zip

  • OWASP Broken Web Applications Project

跟 Metasploitable 类似,这也是打包好的虚拟机镜像,预装了许多带有漏洞的 Web 应用,有真实世界里的流行网站应用如 Joomla, WordPress 等的历史版本(带公开漏洞),也有 WebGoat, DVWA 等专门用于漏洞测试的模拟环境。

链接地址:https://code.google.com/p/owaspbwa/

  • XCTF_OJ

XCTF-OJ (X Capture The Flag Online Judge)是由 XCTF 组委会组织开发并面向 XCTF 联赛参赛者提供的网络安全技术对抗赛练习平台。XCTF-OJ 平台将汇集国内外 CTF 网络安全竞赛的真题题库,并支持对部分可获取在线题目交互环境的重现恢复,XCTF 联赛后续赛事在赛后也会把赛题离线文件和在线交互环境汇总至 XCTF-OJ 平台,形成目前全球 CTF 社区唯一一个提供赛题重现复盘练习环境的站点资源。

链接地址:http://oj.xctf.org.cn/

  • PWNABLE.KR

以上都是网页服务器安全相关的靶场,再推荐一个练习二进制 pwn 的网站:Pwnable.kr。pwnable 这类题目在国外 CTF 较为多见,通常会搭建一个有漏洞(如缓冲区溢出等)的 telnet 服务,给出这个服务后端的二进制可执行文件让答题者逆向,简单一点的会直接给源代码,找出漏洞并编写利用程序后直接攻下目标服务获得答案。这个网站里由简到难列出了许多关卡,现在就上手试试吧。

链接地址:http://pwnable.kr/%3Fp%3Dprobs

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
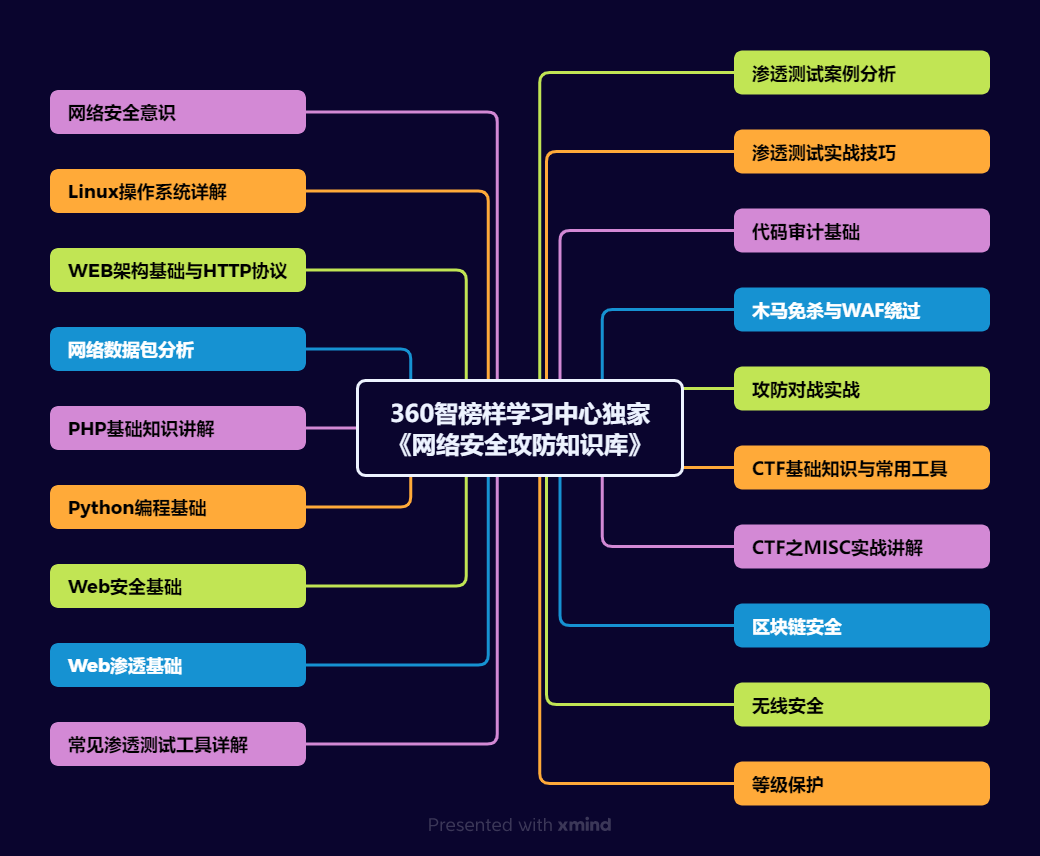
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

CTF —网络安全大赛 💻随着大数据、人工智能的发展,人们步入了新的时代,逐渐走上科技的巅峰。⚔科技是一把双刃剑,网络安全不容忽视,人们的隐私在大数据面前暴露无遗,账户被盗、资金损失、网络诈骗、隐私泄露,种种迹象表明,随着互联网的发展,网络安全需要引起人们的重视。💂互联网安全从其本质上来讲就是互联网上的信息安全。从广义来说,凡是涉及到互联网上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理论都是网络安全的研究领域。👨‍👨‍👧‍👦网络安全需要一群网络安全技术人员的维护。而CTF,就是这些人技术竞技的比赛。 阅读详情

相关推荐

kernel简单学习(CTF-wiki)

就从CTF WIKI的例题开始吧,此具有由易到难的特性,适合上手;

菜鸡的博客 1938

分享几个做CTF的网站

一、Bugku 算是我用过的比较好用的一个刷题网站,里面有WEB、MISC(杂项)、Crypto(密码)、Reverse、PWN的题目。有时还会有AWD复现的比赛。 网址:https://ctf.bugku.com/ 或者百度BugKu 二、CTFHub 这个应该算是一个比较新的地方,里面也有很多好玩的。 技能树里面也有很多提升的地方。 目前就这两个,而且的话,相对比价免费。因为送的币基本上用不玩。 总之,先把这两个平台的题目都做完,然后的话在搞...

weixin_46168073的博客 2万+

JESD204B Subclass 1的SYSREF机制

SYSREF 是一个系统级同步脉冲信号,用于对齐 JESD204B 中的 LMFC(Local Multi-Frame Clock),从而实现每次建链的延迟一致性。核心点内容说明是系统参考跨多个芯片、多通道实现精确同步控制 LMFC决定所有设备的 LMFC 对齐点仅用于 Subclass 1是 JESD204B 实现确定性延迟的前提条件一般通过时钟芯片生成推荐使用 AD9528、LMK04828,支持 JESD204 专用输出建链过程中关键作用。

weixin_41230430的博客 1832

推荐大家一些CTF的网站和工具

CTF工具和网站简介 内有解析

HackerYY的博客 9193

Vertx之Grpc消息发送

介绍 Vert.x gRPC 模块,它将 Google gRPC 的编程风格与 Vert.x 风格保持一致. gRPC 是一个高性能、开源、通用的RPC框架,是一种进程间通讯技术,由Google推出,基于HTTP2协议标准设计开发,默认采用Protocol Buffers数据序列化协议,支持多种开发语言。gRPC提供了一种简单的方法来精确的定义服务,并且为客户端和服务端自动生成可靠的功能库。 在gRPC客户端可以直接调用不同服务器上的远程程序,使用姿势看起来就像调用本地程序一样,轻松的实现远端服务的连接、

Lance 1189

Win10 IPv6 远程桌面连接(小米路由器)

背景 由于家里是移动网,且懒得向运营商要公网IPv4,所以想着用IPv6试一下。 家里的环境是这样的: 宽带用的是移动的,没有公网IPv4,但经过测试发现IPv6是公网的 上网通过光猫拨号,而不是通过路由器 路由器是小米AC2100 光猫更改为桥接模式 路由器必须要通过PPPoE拨号,如果是光猫拨号,那么要找对应的维护人员辅助你把光猫改成桥接模式。通过PPPoE拨号路由器就能够拿到公网的IPv6网段,也就可以给底下的其他服务分配公网IPv6了。而如果是光猫拨号,那么只有路由器可以拿到公网的IP。其他的设

timczm的博客 1万+

2025年最新网络安全靶场、工具箱、学习路线推荐

在网络安全学习的漫漫征途中,实战演练是提升技能的关键一环,而靶场则为我们提供了绝佳的实践舞台。 但很多小伙伴们在学习的过程中,不知道如何开始,从哪开始。 那么下面由我精心盘点网络安全学习过程中必刷的 15个靶场,将对你的学习将会有很大的帮助

m0_71744960的博客 839

11、rsa-目标主机支持RSA密钥交换【原理扫描】的漏洞

通过将 etcd 的 TLS 密钥交换算法从 RSA 升级为 ECDHE,可实现前向保密,彻底消除 “私钥泄露导致历史流量解密” 的风险。核心步骤是通过强制启用含ECDHE的套件,并禁用 RSA 密钥交换套件,同时建议升级到 TLS 1.2+ 并优化证书类型(优先 ECDSA)。这一配置符合云原生安全最佳实践,也是 Kubernetes 等依赖 etcd 的系统推荐的安全标准。生成临时密钥的具体步骤是什么?如何验证etcd是否已成功更新为ECDH密钥交换算法?配置临时密钥交换算法可能带来哪些性能影响。

xuebo1129927648的博客 1万+

网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!...

对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。CTF在线工具首先给大家推荐我自己常用的3个CTF在线工具网站,内容齐全,收藏备用。1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.ne...

网络安全 1万+

机器学习势能(MLPs) 第一章 基础理论与核心概念 第二章 数据生成与训练集构建

密度泛函理论(DFT)作为现代计算材料科学的基石,通过求解Kohn-Sham方程在电子结构层面提供可靠的势能面信息。然而,其计算复杂度随体系电子数呈O(N3) 至O(N4) 增长,对于包含数百个原子的体系,单点计算往往需消耗数小时至数天的计算资源。这一瓶颈严重限制了分子动力学模拟的时间尺度,传统DFT-MD通常仅能覆盖皮秒量级,远不足以观测扩散、相变等慢动力学过程。经验力场通过解析函数形式描述原子间相互作用,实现了经典力学的计算效率,但其参数化过程高度依赖物理直觉与经验调参。

VectorShift的博客 185

华为OD机试真题2025双机位A卷 C++ 实现【采购订单】

在一个采购系统中,采购申请(PR)需要经过审批后才能生成采购订单(PO)。每个PR包含商品的单价(假设相同商品的单价一定是一样的)及数量信息。系统要求对商品进行分类处理:单价高于100元的商品需要单独处理,单价低于或等于100元的相同商品可以合并到同一采购订单PO中。针对单价低于100的小额订单,如果量大可以打折购买。

MISAYAONE的博客 676

2025版最新网络安全ctf比赛学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

小司机的奥拓 2393

PX4从放弃到精通(二十七):固定翼姿态控制

固件版本 PX4 1.13.2欢迎交流学习,可加左侧名片。

超维空间科技的博客 6892

【网络安全CTF比赛】学习资源整理(解题工具、解题思路、学习路线、比赛时间、实战靶场)推荐收藏

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

weixin_42340783的博客 1677

【MATLAB代码】基于水声通信(ACOMMS)下的到达时间差(TDOA)定位的AUV自主导航例程,附完整代码

水下AUV导航系统仿真研究 本研究基于到达时间差(TDOA)技术实现了水下自主航行器(AUV)的三维导航仿真系统。系统采用四个声学信标作为定位基准,通过TDOA测量数据迭代求解AUV位置。仿真结果表明: 导航性能:系统能够有效跟踪AUV从起点(30,30,-20)到目标点(70,70,-20)的航行轨迹,定位误差保持在合理范围内。 误差分析:定位误差变化曲线显示系统具有稳定的定位精度,平均误差为0.5米左右。 技术特点:采用两步最小二乘迭代算法求解非线性TDOA方程,提高了定位精度和计算效率。 该仿真系统为

985工科博士毕业,专攻定位、导航和滤波等算法研究。从业10年,主要使用MATLAB 323

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

2025版最新网络安全ctf比赛学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!_ctf网络安全大赛官网

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

Galaxy_0的博客 2933

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

网络安全最全资源整理,推荐收藏!

本公众号名称从“网络安全研究所”正式改为“网络安全实验室”对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。CTF在线工具首先给大家推荐我自己常用的3个CTF在线工具网站,内容齐全,收藏备用。1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF...

网络安全 1769

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

网络安全ctf比赛_学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

qq_44005305的博客 1164

2025网络安全学习路线 保姆级学习路线 非常详细 推荐学习

渗透测试学习、零基础学安全、路线首先咱们聊聊,学习网络安全方向通常会有哪些问题学基础花费很长时间,光语言都有几门,有些人会倒在学习 linux 系统及命令的路上,更多的人会倒在学习语言上;对于网络安全基础内容,很多人不清楚需要学到什么程度,囫囵吞枣,导致在基础上花费太多时间;看到很多小伙伴,买了 HTML,PHP,数据库,计算机网络等书籍,每本还很厚,很多写得也很深,发现越学越没自信,别人学个 PHP 或者数据库就可以找到工作,而网络安全要学这么多,越来越怀疑自己是不是选错了方向;

2401_84466227的博客 1150

2024网络安全学习路线 非常详细 推荐学习

渗透测试学习、零基础学安全、路线首先咱们聊聊,学习网络安全方向通常会有哪些问题学基础花费很长时间,光语言都有几门,有些人会倒在学习 linux 系统及命令的路上,更多的人会倒在学习语言上;对于网络安全基础内容,很多人不清楚需要学到什么程度,囫囵吞枣,导致在基础上花费太多时间;看到很多小伙伴,买了 HTML,PHP,数据库,计算机网络等书籍,每本还很厚,很多写得也很深,发现越学越没自信,别人学个 PHP 或者数据库就可以找到工作,而网络安全要学这么多,越来越怀疑自己是不是选错了方向;

2401_84466227的博客 2354

2026CTF必备的网络安全靶场、工具箱、学习路线推荐

做Pwn题时pwntools环境崩了,临时装依赖装了半小时想刷Reverse题,不知道哪个靶场的题目质量高比赛信息全靠群里转发,等知道的时候报名已经截止了CTF比的不只是技术,还有工具链的熟练度和资源的积累。这篇文章,我把自己打比赛这几年攒下的工具箱、靶场、赛事平台、学习资源全部整理出来,按使用场景分类,每个都标注了用途和适用阶段。不管你是刚入门的新手,还是想冲奖的老选手,都能找到需要的东西。刷了100道题,遇到类似的还是不会。每做完一道题,花10分钟写个简短的题解。

2503_90953556的博客 1047

2025网络安全学习路线 非常详细 推荐学习

关键词:网络安全入门、渗透测试学习、零基础学安全、网络安全学习路线首先咱们聊聊,学习网络安全方向通常会有哪些问题学基础花费很长时间,光语言都有几门,有些人会倒在学习 linux 系统及命令的路上,更多的人会倒在学习语言上;对于网络安全基础内容,很多人不清楚需要学到什么程度,囫囵吞枣,导致在基础上花费太多时间;

logic1001的博客 1034

网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!_ctf练习网站

​对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。

fly_enum的博客 1771
上一篇: 从0搭建一个本地CTF靶场,零基础入门到精通,看这篇就够了!赶紧收藏!
下一篇: 护网蓝队初级岗位薪资真相:从 0 学网安,小白参与护网也能日入 2000+
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值