网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!_ctf练习网站

apachecn#apachecn-ctf-wiki#CTF-AWD靶场搭建和第一题题解_星星明亮的博客-优快云博客_awd靶 1.根据当前队伍数量copy所有的队伍的比赛文件夹: 2.启动比赛: 1.每个队伍分配到一个docker主机,给定ctf用户权限,通过制定的端口和密码进行连接 立即下载

前言

对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。

CTF在线工具

首先给大家推荐我自己常用的3个CTF在线工具网站,内容齐全,收藏备用。

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。

图片

图片

图片

2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=27

图片

图片

图片

3、ctfhub在线工具:https://www.ctfhub.com/#/tools

图片

图片

4、还有一些常用的网站

字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php

栅栏密码:http://www.practicalcryptography.com/ciphers/classical-era/rail-fence/

语言加密(将明文加密为各种语言):https://www.qqxiuzi.cn/bianma/wenbenjiami.php

与佛论禅:https://www.keyfc.net/bbs/tools/tudoucode.aspx

维吉尼亚解密:https://www.guballa.de/vigenere-solver

培根密码:https://mothereff.in/bacon

摩尔斯电码:http://www.zhongguosou.com/zonghe/moErSiCodeConverter.aspx

盲文在线解密:https://www.dcode.fr/braille-alphabet

凯撒密码:https://www.dcode.fr/caesar-cipher

进制转换:https://tool.oschina.net/hexconvert/

词频分析:https://quipqiup.com/

草料二维码:https://cli.im/

UUencode:http://web.chacuo.net/charsetuuencode

URL编码解码:https://meyerweb.com/eric/tools/dencoder/

Serpent加密解密:http://serpent.online-domain-tools.com/

ROT编码(5 13 18 47):https://www.qqxiuzi.cn/bianma/ROT5-13-18-47.php

MIME编码:https://dogmamix.com/MimeHeadersDecoder/

MD5:https://www.cmd5.com/

JS加密:https://tool.lu/js/

JSfuck:https://utf-8.jp/public/jsfuck.html

JJencode:https://www.120muban.com/tools/jjencode/

CRC32:https://crc32generator.de/

代码在线运行:https://tool.lu/coderunner/

Base编码解码:http://ctf.ssleye.com/

AES解密:http://tool.chacuo.net/cryptaes

ADFGVX密码:http://www.atoolbox.net/Tool.php?Id=917

AAencode:https://utf-8.jp/public/aaencode.html

CTF赛事篇

i春秋和XCTF社区经常会发布各类CTF赛事

i春秋: https://www.ichunqiu.com/competition

XCTF社区:https://time.xctf.org.cn

CTFwiki(入门必看wiki):

https://ctf-wiki.github.io/ctf-wiki/#/introduction

CTFrank: https://ctfrank.org/

CTFtime(基本都是国外的): https://ctftime.org

靶场篇

1、在线靶场

BugKu(简单,推荐新手入门,还有在线工具)https://ctf.bugku.com/index.html

北京联合大学BUUCTF(新靶场,难度中上,搜集了很多大赛原题)
https://buuoj.cn/

CTFhub靶场(含历年赛题) https://www.ctfhub.com/#/index

CTFshow靶场(题较多) https://ctf.show/challenges

网络攻防世界(挺好的网站,不过老是维护) https://adworld.xctf.org.cn/

CTFwiki(含CTF各项知识点,扫盲专用)https://ctf-wiki.org/misc/recon/

BUUCTF(推荐,但不适合新手)https://buuoj.cn/

i春秋(推荐,还有漏洞复现环境)https://www.ichunqiu.com/competition

xctf(知名)https://adworld.xctf.org.cn/

浙大OJ(pwn手入门推荐)https://www.jarvisoj.com/

2、自己搭建靶场

  • SQLI-LABS专有靶场

包含了大多数的sql注入类型,以一种闯关模式,对于sql注入进行漏洞利用 下载地址 https://github.com/Audi-1/sqli-labs

  • DVWA专有靶场

推荐新手首选靶场,DVWA的目的是通过简单易用的界面来实践一些最常见的Web漏洞,这些漏洞具有不同的难度,是一个涵盖了多种漏洞一个综合的靶机 https://github.com/ethicalhack3r/DVWA

  • OWASP靶场

靶场由OWASP专门为Web安全研究者和初学者开发的一个靶场,包含了大量存在已知安全漏洞的训练实验环境和真实Web应用程序;

靶场在官网下载后是一个集成虚拟机,可以直接在vm中打开,物理机访问ip即可访问到web平台,使用root owaspbwa 登入就会返回靶场地址,直接可以访问靶场。dvwa适合了解漏洞和简单的漏洞利用,owaspbwa则就更贴近实际的复杂的业务环境。下载地址:https://sourceforge.net/projects/

  • DSVW靶场

Damn Small Vulnerable Web (DSVW) 是使用 Python 语言开发的 Web应用漏洞 的演练系统。其系统只有一个 python 的脚本文件组成, 当中涵盖了 26 种 Web应用漏洞环境, 并且脚本代码行数控制在了100行以内, 当前版本v0.1m。需要python (2.6.x 或 2.7)并且得安装lxml库。下载地址:git clone https://github.com/stamparm/DSVW.git

  • WebGoat靶场

WebGoat是OWASP组织研制出的用于进行web漏洞实验的Java靶场程序,用来说明web应用中存在的安全漏洞。WebGoat运行在带有java虚拟机的平台之上,当前提供的训练课程有30多个,其中包括:跨站点脚本攻击(XSS)、访问控制、线程安全、操作隐藏字段、操纵参数、弱会话cookie、SQL盲注、数字型SQL注入、字符串型SQL注入、web服务、Open Authentication失效、危险的HTML注释等等。WebGoat提供了一系列web安全学习的教程,某些课程也给出了视频演示,指导用户利用这些漏洞进行攻击。

GitHub地址为:https://github.com/WebGoat/WebGoat

  • XVWA靶场

Xtreme Vulnerable Web Application (XVWA)是一款使用PHP/MySQL编写的靶场,可以帮助初学者快速学习安全姿势。https://github.com/s4n7h0/xvwa

  • Pikachu靶场

一个好玩的 Web 安全漏洞测试平台,跟 DVWA 类似,不过看上去比前者清晰(中文的),有简单的漏洞页面,不那么单调。

项目地址:github.com/zhuifengshao

  • Vulnhub靶场

Vulnhub是一个提供各种漏洞环境的靶场平台,供安全爱好者学习渗透使用,大部分环境是做好的虚拟机镜像文件,镜像预先设计了多种漏洞,需要使用VMware或者VirtualBox运行。每个镜像会有破解的目标,大多是Boot2root,从启动虚机到获取操作系统的root权限和查看flag。

下载链接https://download.vulnhub.com/breach/Breach-1.0.zip
  • mutillidaemutillidae

mutillidaemutillidae是一个免费,开源的Web应用程序,提供专门被允许的安全测试和入侵的Web应用程序。它是由Adrian “Irongeek” Crenshaw和Jeremy “webpwnized” Druin.开发的一款自由和开放源码的Web应用程序。其中包含了丰富的渗透测试项目,如SQL注入、跨站脚本、clickjacking、本地文件包含、远程代码执行等.

链接地址:http://sourceforge.net/projects/mutillidae

  • SQLol

SQLol是一个可配置得SQL注入测试平台,它包含了一系列的挑战任务,让你在挑战中测试和学习SQL注入语句。此程序在Austin黑客会议上由Spider Labs发布。

链接地址:https://github.com/SpiderLabs/SQLol

  • hackxor

hackxor是由albino开发的一个online黑客游戏,亦可以下载安装完整版进行部署,包括常见的WEB漏洞演练。包含常见的漏洞XSS、CSRF、SQL注入、RCE等。

链接地址:http://sourceforge.net/projects/hackxor

  • BodgeIt

BodgeIt是一个Java编写的脆弱性WEB程序。他包含了XSS、SQL注入、调试代码、CSRF、不安全的对象应用以及程序逻辑上面的一些问题。Exploit KB
该程序包含了各种存在漏洞的WEB应用,可以测试各种SQL注入漏洞。此应用程序还包含在BT5里

链接地址:http://exploit.co.il/projects/vuln-web-app

  • WackoPicko

WackoPicko是由Adam Doupé.发布的一个脆弱的Web应用程序,用于测试Web应用程序漏洞扫描工具。它包含了命令行注射、sessionid问题、文件包含、参数篡改、sql注入、xss、flash form反射性xss、弱口令扫描等。

链接地址:https://github.com/adamdoupe/WackoPicko

  • XSSeducation

XSSeducation是由AJ00200开发的一套专门测试跨站的程序。里面包含了各种场景的测试。

链接地址:http://wiki.aj00200.org/wiki/XSSeducation

  • Google XSS 游戏

Google推出的XSS小游戏

链接地址:https://xss-game.appspot.com/

  • Metasploitable

著名的渗透框架 Metasploit 出品方 rapid7 还提供了配置好的环境 Metasploitable,是一个打包好的操作系统虚拟机镜像,使用 VMWare 的格式。可以使用 VMWare Workstation(也可以用免费精简版的 VMWare Player )“开机”运行。

链接地址:https://information.rapid7.com/metasploitable-download.html

下载地址:

http://downloads.metasploit.com/data/metasploitable/metasploitable-linux-2.0.0.zip

  • OWASP Broken Web Applications Project

跟 Metasploitable 类似,这也是打包好的虚拟机镜像,预装了许多带有漏洞的 Web 应用,有真实世界里的流行网站应用如 Joomla, WordPress 等的历史版本(带公开漏洞),也有 WebGoat, DVWA 等专门用于漏洞测试的模拟环境。

链接地址:https://code.google.com/p/owaspbwa/

  • XCTF_OJ

XCTF-OJ (X Capture The Flag Online Judge)是由 XCTF 组委会组织开发并面向 XCTF 联赛参赛者提供的网络安全技术对抗赛练习平台。XCTF-OJ 平台将汇集国内外 CTF 网络安全竞赛的真题题库,并支持对部分可获取在线题目交互环境的重现恢复,XCTF 联赛后续赛事在赛后也会把赛题离线文件和在线交互环境汇总至 XCTF-OJ 平台,形成目前全球 CTF 社区唯一一个提供赛题重现复盘练习环境的站点资源。

链接地址:http://oj.xctf.org.cn/

  • PWNABLE.KR

以上都是网页服务器安全相关的靶场,再推荐一个练习二进制 pwn 的网站:Pwnable.kr。pwnable 这类题目在国外 CTF 较为多见,通常会搭建一个有漏洞(如缓冲区溢出等)的 telnet 服务,给出这个服务后端的二进制可执行文件让答题者逆向,简单一点的会直接给源代码,找出漏洞并编写利用程序后直接攻下目标服务获得答案。这个网站里由简到难列出了许多关卡,现在就上手试试吧。

链接地址:http://pwnable.kr/%3Fp%3Dprobs

网络安全资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

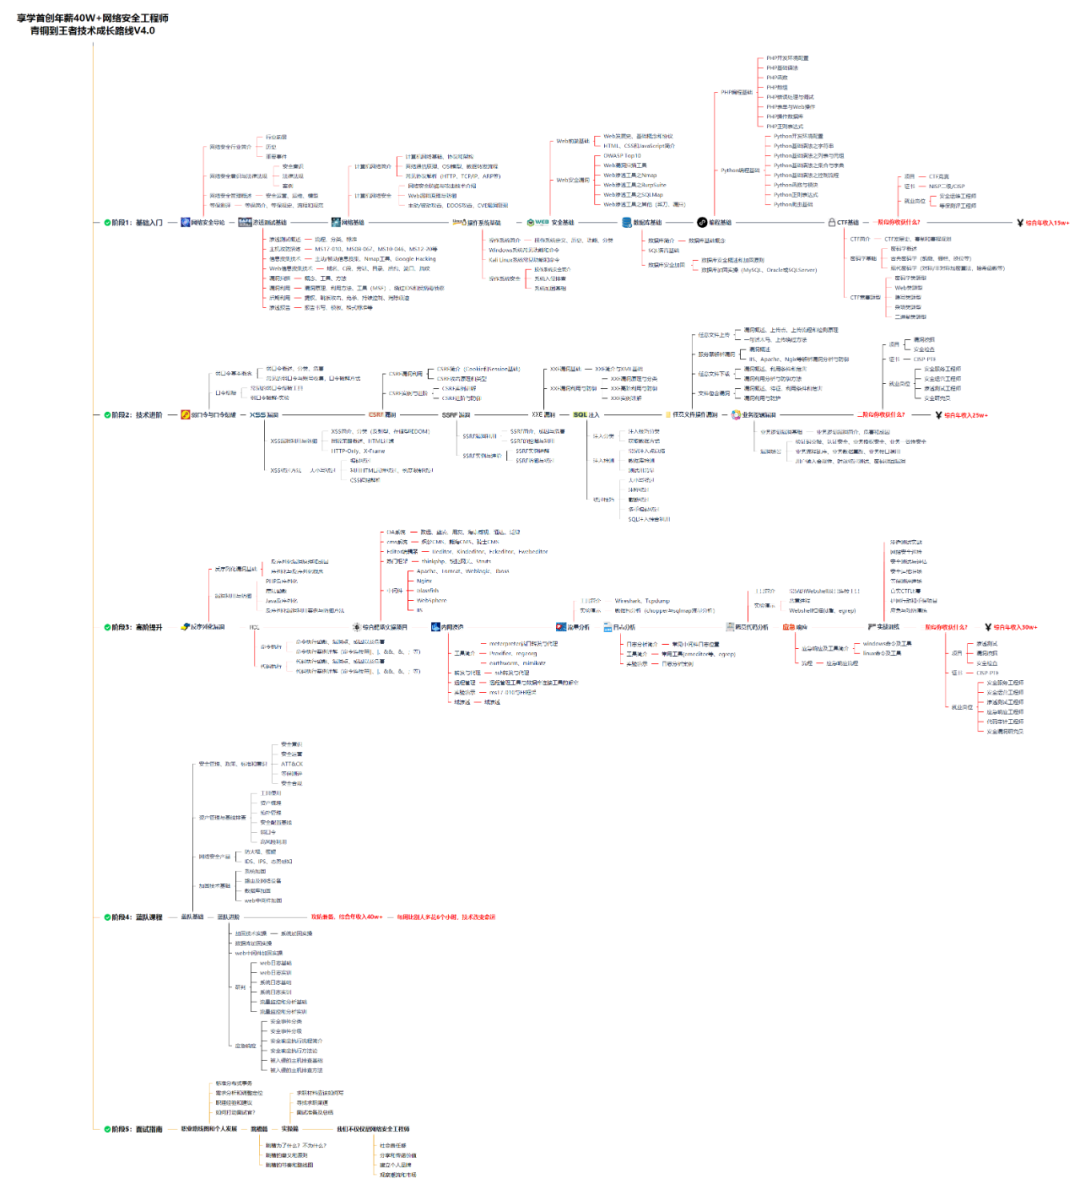
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

       如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!
  网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

​​​​​​​
 学习资料工具包

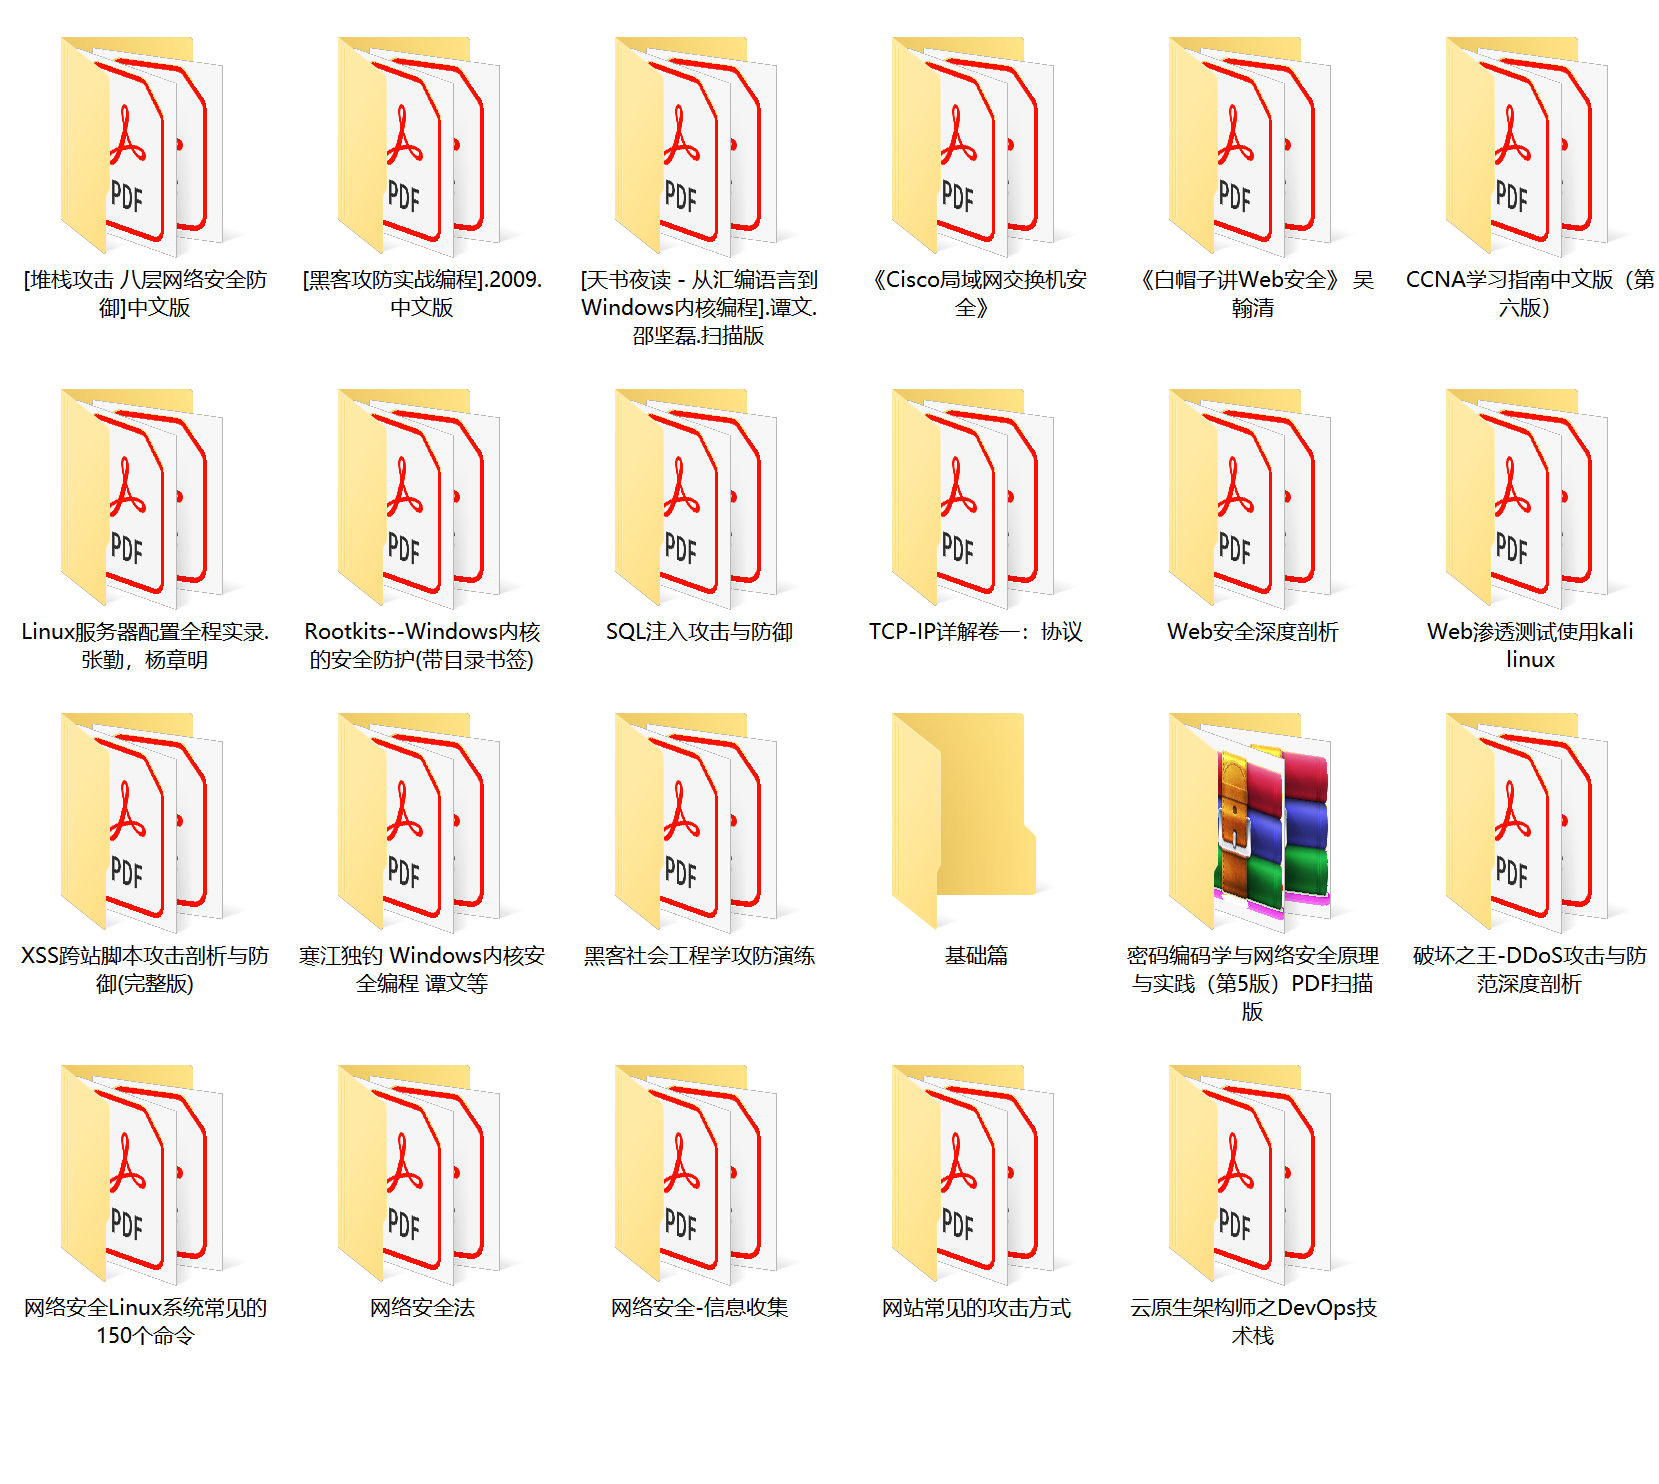
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
​​​​​​​

网络安全源码合集+工具包

​​​​​

视频教程

​​​​​

 视频配套资料&国内外网安书籍、文档&工具

​​​​
​​ 因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

别急着做AI:FDE教你识别真需求,让AI真正落地 人工智能项目在落地过程中,经常出现业务方高喊“我们要做AI”,却说不清具体应用场景的现象。判断一个需求是否值得用AI实现,不能只看技术流行度,而要从问题出现频率、当前替代方案以及可量化业务价值三个维度展开验证。同时需要冷静比较规则引擎与大模型的边界:不是所有语义任务都要靠生成式模型,稳定、可解释且低成本的传统方案往往更具工程性价比。数据闭环也至关重要,缺乏历史样本与反馈回流路径的项目,很难在真实环境中持续优化。针对智能客服、合同审查或企业知识库等典型场景,可借助人机协同与最小代价的用户验证,逐步筛除伪需求, 阅读详情

相关推荐

vmware虚机Debian10磁盘空间无损扩容

该方法不适和LVM的磁盘管理 备份 一定要先做备份,虚机中直接创建一个快照备份 vm上增加空间 初始给的40G空间不够需要扩容,vm那给系统添加到100G 重新分区 查看当前分区情况 sudo fdisk -l

lms99251的博客 7458

推荐大家一些CTF的网站和工具

CTF工具和网站简介 内有解析

HackerYY的博客 9193

PostgreSQL隐式类型转换全解析:告别operator does not exist

强类型数据库是现代数据系统的基石,它在带来严谨性的同时,也常常让开发者在类型不匹配报错前束手无策。当一条SQL因bigint与text比较而抛出operator does not exist时,根源往往在于对数据库隐式转换规则的误解。PostgreSQL通过pg_cast系统表将转换划分为隐式、赋值与显式三个级别,并依据操作符解析逻辑决定是否自动提升类型。理解这些机制,不仅能快速定位JOIN、UNION、函数调用等场景下的类型错误,还能帮助开发者合理使用EXPLAIN VERBOSE、pg_typeof等工

weixin_29587015的博客 307

网络安全ctf比赛_学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

qq_44005305的博客 1164

泛微Ecology9接口调用全流程:从配置到实战Java代码解析

本文详细解析了泛微Ecology9系统接口的完整调用流程,涵盖安全架构、服务端配置与客户端Java实战代码。重点阐述了基于RSA加密的认证机制、Token管理策略,并提供了企业级集成的核心代码示例与生产环境调优建议,帮助开发者安全、高效地实现系统对接。

m9n0o的博客 840

Telegram Bot Api使用教程

其中token为你的机器人token,method为telegram给定的方法,在获取群组chat_id那一步就使用了telegram的其中一个方法(getUpdates),其他方法后面会介绍。telegram发送消息的方式类似与钉钉机器人,都是向一个api发送http请求,而且对于同一个APItelegram支持GET和POST两种请求方式.请求的api格式如下。通常来说我们都需要让机器人在一个群组里工作,所以首先我们需要将机器人添加到我们指定的群组,在群组里发送随意消息并@这个机器人,比如...

豫迷糊的码上生活 1万+

分享几个做CTF的网站

一、Bugku 算是我用过的比较好用的一个刷题网站,里面有WEB、MISC(杂项)、Crypto(密码)、Reverse、PWN的题目。有时还会有AWD复现的比赛。 网址:https://ctf.bugku.com/ 或者百度BugKu 二、CTFHub 这个应该算是一个比较新的地方,里面也有很多好玩的。 技能树里面也有很多提升的地方。 目前就这两个,而且的话,相对比价免费。因为送的币基本上用不玩。 总之,先把这两个平台的题目都做完,然后的话在搞...

weixin_46168073的博客 2万+

中兴B860AV2.1-A刷机避坑指南:晶晨免拆神器+安卓7.1.2固件实测

本文提供中兴B860AV2.1-A机顶盒的详细刷机教程,重点介绍使用晶晨免拆神器配合安卓7.1.2线刷固件包的实操步骤。内容涵盖刷机前的硬件确认、工具准备、软件设置、烧录全过程监控及常见问题解决,旨在帮助用户安全、高效地完成刷机,规避变砖风险,释放设备潜力。

pytorch8learner的博客 752

【网络安全】适合新手的CTF靶场合集(必看)

我整理得没有那么全,这里的合集主要还是面对新手。做题贵精不在多,好好练习每一题,学习每个知识点,不懂的百度或者 Google 即可。记住,你是为了提高自己而去打 CTF。

wuli1024的博客 2689

ESP32与INMP441麦克风模块实现音频传输

ESP32是一款低成本、低功耗的物联网开发板,支持Wi-Fi和蓝牙双模通信,内置双核处理器,适合音频处理和实时数据传输。INMP441是一款高性能数字麦克风模块,支持I2S接口,可提供高精度音频数据采集(24-bit分辨率,64-100 dB SNR)。

走向CTO的路上... 2046

【机器学习-18】特征筛选:提升模型性能的关键步骤

我们将介绍不同类型的特征筛选方法,包括基于统计的方法、基于模型的方法和嵌入式方法等,并详细解释每种方法的原理和适用场景。通过特征筛选,我们可以减少数据集的维度,降低模型的复杂度,提高模型的泛化能力,并加速模型的训练过程。通过选择适当的特征筛选方法,我们可以减少模型的复杂度,提高模型的泛化能力,并加速模型的训练过程。然而,并非所有的特征都对模型的性能提升有所贡献,有些特征甚至可能是冗余的、噪声较大的或者与目标变量无关的。我们的目标是通过特征筛选选择出对欺诈检测最有用的特征,以提高模型的预测精度。

qq_38614074的博客 1万+

安全圈最被低估的10个神器:一个比一个强大,大佬都在偷偷用!零基础入门到精通,看这篇就够了!赶紧收藏!

这些冷门的网络安全工具是你工具箱中的强大补充,它们提供了独特的功能,覆盖从侦察到漏洞利用的多个环节。虽然像 Nmap 和 Burp Suite 这样的工具不可或缺,但探索像 CyberChef、BloodHound 和 Impacket 这样的“宝藏工具”能让你在网络安全工作中更加高效和灵活。

baimao__Ch的博客 4692

在 SAP 中启用应收/应付“代扣税(Withholding Tax)”功能,本质上是激活并配置“扩展代扣税(Extended Withholding Tax)”模型

摘要:SAP中启用应收/应付代扣税功能需完成3个层级12个核心步骤:1)全局激活公司代码代扣税功能;2)配置代扣税规则、税率和科目,包括定义税种类型、代码、总账科目等;3)在供应商/客户主数据中关联代扣税设置。完成后系统可在发票或付款环节自动计算并过账代扣税,支持多税种并行计算和税率年度调整,最终生成税务报表。常见问题排查需检查公司代码激活状态和主数据配置。(149字)

金牌架构师 836

网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!...

对于想学习或者参加CTF比赛的朋友来说,CTF工具、练习靶场必不可少,今天给大家分享自己收藏的CTF资源,希望能对各位有所帮助。CTF在线工具首先给大家推荐我自己常用的3个CTF在线工具网站,内容齐全,收藏备用。1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.ne...

网络安全 1万+

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

2025版最新网络安全ctf比赛学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!_ctf网络安全大赛官网

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

Galaxy_0的博客 2933

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

2025版最新网络安全ctf比赛学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

小司机的奥拓 2390

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

2025版最新网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

Libra1313的博客 3233

网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

隔壁王叔的博客 2269

【网络安全CTF比赛】学习资源整理(解题工具、解题思路、学习路线、比赛时间、实战靶场)推荐收藏

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

weixin_42340783的博客 1677

网络安全ctf比赛学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

2401_84215240的博客 1461

网络安全ctf比赛_学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!...

1、CTF在线工具箱:http://ctf.ssleye.com/ 包含CTF比赛中常用的编码、加解密、算法。2、CTF加解密工具箱:http://www.atoolbox.net/Category.php?Id=273、ctfhub在线工具:https://www.ctfhub.com/#/tools4、还有一些常用的网站字符串2进制互转:http://www.5ixuexiwang.com/str/from-binary.php。

2201_75735270的博客 2130
上一篇: “想转行去网络安全,有没有大佬给我说说怎么学习啊?”需要花两三万去培训班吗??
下一篇: 从0到1,零基础如何逆袭成为网络安全工程师?_网络安全技术
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值