从一次Crash分析Chromium浏览器的悬空指针检测机制:raw_ref与BackupRefPtr揭秘

C++中的Thunk技术和它的使用场景 阅读详情

1. 崩溃现场:一则真实的诊断报告

在一次浏览器深度开发调试中,我们遇到了一个典型的崩溃场景。Windbg捕获的堆栈信息如下(关键信息已突出显示):

// ... 省略部分加载信息 ...
0:017> .excr
eax=30432310 ebx=0c9bec60 ecx=00000000 edx=00000000 esi=0c9bf4e0 edi=0c9bf448
eip=116933e8 esp=0c9bec58 ebp=0c9bec58 iopl=0         
cs=0023  ss=002b  ds=002b  es=002b  fs=0053  gs=002b             efl=00000216
chrome!base::ImmediateCrash [inlined in chrome!logging::LogMessageFatal::~LogMessageFatal+0x8]:
116933e8 cc              int     3  // <-- 这里触发了崩溃!

0:017> kb
// ... 调用栈回溯 ...
01 0c9bec58 150b1391     ... chrome!logging::LogMessageFatal::~LogMessageFatal+0x8 
02 0c9bf500 0fc17554     ... chrome!base::allocator::UnretainedDanglingRawPtrDetectedCrash+0xf1 
// ... 关键检测路径 ...
05 0c9bf51c 139db3c0     ... chrome!base::internal::RawPtrBackupRefImpl<1,0>::ReportIfDanglingInternal+0x114 
07 (Inline) --------     ... chrome!base::raw_ptr<content::indexed_db::BucketContext,1>::ReportIfDangling+0x8 
// ... 最终追溯到业务代码 ...
0e 0c9bf53c 108e552f     ... chrome!base::internal::Invoker<...>::RunOnce+0x20 

堆栈解读:崩溃发生在base::ImmediateCrash(),这是一个故意触发的崩溃。从下往上读调用栈,可以看到崩溃的起因是:一个任务(RunOnce)试图执行一个回调,该回调使用了一个base::raw_ptr(这里模板参数为BucketContext),而在解引用此指针时,ReportIfDangling检查失败,最终触发了UnretainedDanglingRawPtrDetectedCrash。

根本原因:这是一个典型的Use-After-Free (UAF) 或悬空指针(Dangling Pointer) 问题。一个属于content::indexed_db::BucketContext的对象已经被删除,但某个地方仍然保存着它的指针并试图访问它。

幸运的是,Chromium的强大基础设施拦截了这次非法访问,避免了潜在的数据混乱或安全漏洞,并通过立即崩溃(ImmediateCrash)和清晰的堆栈跟踪为我们精准定位问题提供了可能。

2. 防御基石:raw_ptr 与 raw_ref

为了防止上述UAF问题,Chromium设计了raw_ptr和raw_ref来替代传统的裸指针(T*)和引用(T&)。

2.1 它们是什么?

  • raw_ptr<T>: 一个智能的、可为空、可重新绑定的观察指针,用于替代T*。它几乎零开销,但在调试或指定构建模式下具备强大的检测能力。

  • raw_ref<T>: 一个智能的、不可为空、不可重新绑定的观察引用,用于替代T&。它同样高效,并强制执行更严格的生命周期保证。

2.2 核心区别

特性raw_ptr<T> (安全版 T*)raw_ref<T> (安全版 T&)
空值(Nullability)✅ 可为空 (nullptr)❌ 不可为空
重绑定(Rebindability)✅ 可以 指向其他对象❌ 不可 指向其他对象
语法指针语法 (->, *)引用语法 (.)
设计意图通用替代,覆盖大多数裸指针场景替代非空且不可重绑定的引用,强化不变量

设计哲学:raw_ptr是默认的“安全网”,广泛替换T*以获取保护;raw_ref则是“严格模式”,用于语义要求更严格的场景,它本身即是一种文档,声明了其不可为空且终身有效的约束。

3. 底层魔法:BackupRefPtr 机制如何检测悬空指针

raw_ptr和raw_ref的强大能力并非源于它们自身,而是来自于底层内存分配器PartitionAlloc的BackupRefPtr机制。其核心思想是:不追踪每一个指针,而是管理内存本身的状态。

3.1 四步工作流程

  1. 分配与记录(Allocate & Register)

    • 对象通过PartitionAlloc分配时,分配器不仅返回内存地址,还会在与之关联的元数据(Metadata) 中记录该内存块(Slot)的状态为已分配(ALLOCATED)。

  2. 指针绑定(Bind & (Optional) Backup)

    • 当一个裸指针被赋给raw_ptr或raw_ref时,BackupRefPtr系统会高效地建立指针地址与内存元数据之间的映射关系(例如缓存其所在分区和Slot信息),而不是在全局列表里登记,这保证了性能。

  3. 释放与隔离(Free & Quarantine)

    • 当delete被调用时,PartitionAlloc并不会立即清空内存或归还给OS。

    • 它首先将对应元数据的状态标记为已释放/已隔离(FREED/QUARANTINED)。

    • 随后,这块内存被移入一个隔离区(Quarantine)。这既是为了检测,也是为了安全:即使恶意代码成功读取,也只能读到无用的“毒药”模式,而非原始数据。

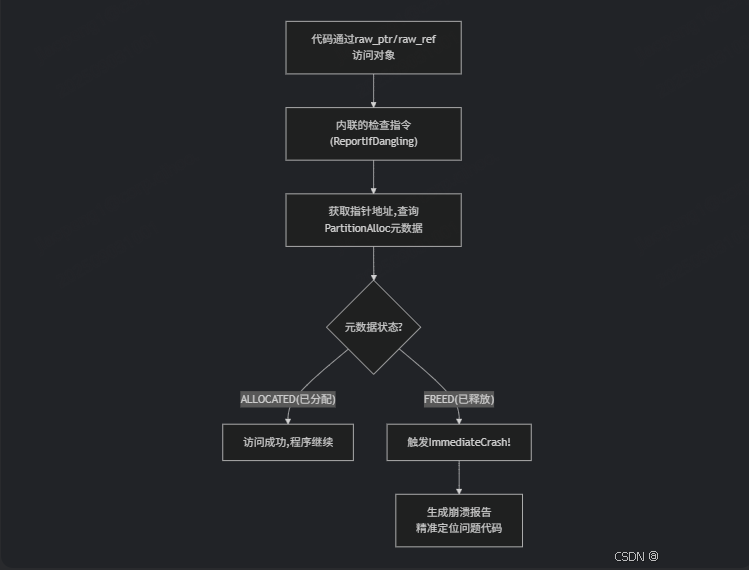
  4. 访问与验证(Access & Verify) - Crash的发生时刻

    • 每次通过raw_ptr或raw_ref访问对象时(如ptr->method()),编译器都会插入一个内联的检查指令。

    • 该指令会执行一次极快的查询:获取指针地址 -> 找到对应的PartitionAlloc元数据 -> 检查状态位。

    • 如果状态是 ALLOCATED:检查通过,访问正常进行。

    • 如果状态是 FREED:检测到悬空! 立即调用base::ImmediateCrash(),触发崩溃并生成我们一开始看到的堆栈报告。

3.2 总结

这种机制的巧妙之处在于:

  • 基于状态,而非追踪:开销极小,仅一次元数据查询(几个CPU周期)。

  • 及时崩溃,避免危害:在发生UAF的瞬间果断终止进程,防止数据破坏和安全漏洞。

  • 精准定位:提供的调用栈直接指向解引用的代码行,极大简化了调试过程。

4. 结论

Chromium/360浏览器通过raw_ptr/raw_ref与PartitionAlloc的BackupRefPtr机制,构建了一套高效、精准的悬空指针实时防御系统。它并非简单地阻止错误,而是在错误发生时提供可观测性(Observability),将难以调试的内存问题转变为具有明确堆栈的崩溃报告。

下次当你看到UnretainedDanglingRawPtrDetectedCrash时,不必惊慌。这恰恰证明了这套安全机制正在高效工作,它成功地拦截了一次潜在的程序崩溃或安全漏洞,并为你修复它提供了最直接的线索。作为开发者,我们应该习惯使用这些安全原语,积极将代码中的裸指针替换为raw_ptr或raw_ref,共同构建更健壮、更安全的应用程序。


 

深入解析 Chromium Mojo IPC:跨进程通信原理与源码实战 本文深入解析Chromium浏览器中的Mojo IPC机制,这一高性能跨进程通信框架支撑着现代浏览器多进程架构的运行。文章从Mojo的五个核心概念(MessagePipe、Handle、Interface、Receiver/Remote、Bindings)切入,详细剖析了其数据流、线程模型和异步机制。通过源码分析展示了MessagePipe的底层实现、SimpleWatcher的事件监听机制,以及接口自动生成类的运作原理。最后提供了实战示例和性能优化建议,包括使用SharedBuffer减少拷贝、合理绑定线 阅读详情

相关推荐

深入理解浏览器渲染引擎:底层机制与性能优化实战

本文深入探讨了现代浏览器渲染引擎的工作原理,特别是Blink和V8引擎的协作机制。文章首先概述了浏览器的多进程架构,包括浏览器进程、渲染进程、GPU进程和网络进程的功能。接着,详细解析了渲染引擎的核心步骤,从HTML和CSS的解析到DOM和CSSOM的构建,再到渲染树的形成、布局、绘制和最终的合成阶段。文章还探讨了JavaScript引擎与渲染引擎的交互方式,以及如何通过优化策略减少重排和重绘,提升页面渲染性能。最后,提供了Chromium源码的调试路径和实用建议,帮助开发者更好地理解和优化渲染流程。

John_ToStr的博客 1777

Chromium安全架构深度解析:从悬空指针检测到内存安全防御体系

Chromium浏览器安全机制深度解析:从悬空指针防护到内存安全体系 本文深入分析了Chromium浏览器针对Use-After-Free漏洞构建的多层次防御体系。核心发现表明,37.5%的UAF漏洞源于base::Unretained(this)导致的悬空指针问题。Chromium采用了"崩溃优于漏洞"的安全哲学,通过PartitionAlloc隔离机制、MiraclePtr备份引用计数等技术实现深度防御。文章详细剖析了内存隔离期设计、竞态条件防护等关键技术,并提供了WeakPtr模式

John_ToStr的博客 667

深入解构 Chromium 升级流程与常见问题解决方案

本文详细记录了从老旧Chromium版本升级至114版本的完整流程,涵盖版本评估、代码迁移、构建适配等功能环节。重点分析了升级过程中面临的技术挑战,包括API接口变更、Mojo架构调整、Blink层重构及沙箱策略强化等问题,并提供了针对性的解决方案。文章特别强调了模块解耦设计、沙箱权限审查和性能优化等关键点,分享了对齐工具链、回归测试和灰度发布等实践经验。最后总结了定期升级、维护兼容层和利用社区资源等核心建议,为浏览器内核升级提供了实用技术参考。

John_ToStr的博客 1453

贪心算法——最大整数问题详解

贪心算法——最大整数问题详解: [最大整数]设有n个正整数,将它们连接成一排,组成一个最大的多位整数。 例如:n=3时,3个整数13,312,343,连成的最大整数为34331213。 又如:n=4时,4个整数7,13,4,246,连成的最大整数为7424613。 输入:n N个数 输出:连成的多位数 算法分析:此题很容易想到使用贪心法,在考试时有很多

John_ToStr的博客 7773

3D Slicer:从入门到精通(二)——入门指南

本篇文章包含开始使用3D Slicer所需的信息,包括如何安装和快速开始使用基本功能,以及在哪里找到更多信息。

walt3433的博客 2万+

西门子S7-1200 PLC控制步进电机实战:从I/O分配到梯形图,手把手教你实现正反转与调速

本文详细介绍了如何使用西门子S7-1200 PLC控制步进电机,从硬件接线到梯形图编程,实现正反转与三档调速功能。通过I/O分配、脉冲生成逻辑和方向控制等核心步骤,帮助工程师快速掌握PLC控制步进电机的关键技术,提升工业自动化项目的实施效率。

weixin_28733777的博客 532

Windows Hook案例分析与技术探索

Hook是Windows中提供的一种用以替换DOS下“中断“的系统机制,中文译为“挂钩”或“钩子”。在对 特定的系统事件进行Hook后,一旦发生已Hook事件,对该事件进行Hook的程序就会收到系统的通知, 这时程序就能在第一时间对该事件做出响应。 钩子实际上是一个处理消息的程序段,通过系统调用,把它挂入系统。每当特定的消息发出,在没有 到达目的程序前,钩子程序就先捕获该消息,亦即钩子函数先得到控制权。这时钩子函数即可以加工处理 (改变)该消息,也可以不作处理而继续传递该消息,还可以强制结束消息的传递。..

John_ToStr的博客 7128

5G初始注册流程详解(2)-Registration Request

1:了解注册的本质,5G终端为什么要注册? 2:SUCI,SUPI,5G-GUTI的区别? 3:为什么会有COMPLETE REGISTRATION REQUEST呢?

weixin_53220301的博客 3794

浏览器无痕模式机制解析:它与正常模式究竟有何不同?

在日常浏览网页时,很多用户会注意到浏览器提供了“无痕模式”、“隐私窗口”或“InPrivate模式”等选项。这个功能常常被认为是“匿名上网”,但从技术实现角度来看,无痕模式到底和普通浏览模式有什么不同?它真的能完全不留痕迹吗?又有哪些场景下开发者要注意两种模式的行为差异? 本文将从浏览器实现机制出发,系统地讲解无痕模式的原理、与普通模式的区别、以及它在开发调试中的表现差异和典型使用场景。

John_ToStr的博客 6026

【车辆动力学】专栏目录汇总

车辆动力学知识目录汇总

CrazyRabbit的博客 1713

深入Linux网络子系统:STMMAC驱动如何通过MDIO总线与PHY芯片“对话”

本文深入解析了Linux网络子系统中STMMAC驱动通过MDIO总线与PHY芯片的通信机制。详细介绍了MDIO总线的注册流程、PHY设备的绑定机制以及设备树配置,帮助开发者理解MAC控制器与PHY芯片的协作基础,优化网络通信性能。

weixin_26897585的博客 446

CPU 占用升高 ≠ 卡顿:浏览器硬件加速的真正价值

浏览器开启硬件加速后CPU占用升高但运行更流畅的现象属于正常优化:硬件加速将图形任务从CPU主线程转移到GPU处理,虽然GPU调度会消耗部分CPU资源,但显著减轻了主线程负担,带来更流畅的体验。建议多数设备开启该功能,仅在驱动不兼容或低功耗场景下关闭。通过chrome://gpu可验证加速是否生效,开发者还能追踪关键渲染事件进行深度优化。

John_ToStr的博客 2134

随机向量函数链神经网络(RVFLNN)简介——附测试代码

宽度学习(Broad Learning System)原理介绍:随机向量函数链神经网络(RVFLNN) 目录宽度学习(Broad Learning System)原理介绍:随机向量函数链神经网络(RVFLNN)结构分析和训练优化 函数链神经网络(Functional-link neural network,简称FLNN)的结构如下图。 和深度神经网络结构不同的是,FLNN相当于把隐层放到了输入层中,作为增强结点(Enhancement nodes)。也可以理解成FLNN在输入层就对输入向量进行了非线性变换

weixin_44517742的博客 1万+

揭秘浏览器中 Cookie 的真正作用与性能影响

本文深入解析了Cookie在Web开发中的真实作用与性能影响。文章首先澄清了"Cookie能加速请求"的常见误解,指出Cookie不仅不会提升性能,反而可能因增加请求体积和降低缓存命中率而拖慢加载速度。通过分析Cookie的定义、核心作用(状态保持、个性化、行为跟踪)和现代浏览器对其的限制(SameSite、分区存储等),作者强调Cookie是状态管理工具而非性能优化手段。文章提供了实用建议:合理设置作用域、避免存储大数据、为静态资源使用独立域名等,并推荐采用现代缓存策略替代过度依赖Co

John_ToStr的博客 1627

S7-200SMART系列全套接线说明

SMART200接线方法,输入,输出,模拟量,面板,扩展糟等,并且详细说明接线原理。

文都龙哥 1万+

WinCC 7.5 读取 SQL server2016 中的表格数据

环境 win10 SQL Server 2016 WinCC V7.5 SP2 1 安装SQL Server 2016 2 选择服务器名称 .\WINCC 3 建数据库

skr? 7139

关于回调函数跟this指针的一些理解

在C里面,经常需要提供一个函数地址,注册到结构里,然后在程序执行到特定阶段时,回调该函数。创建线程,注册线程运行的主函数就是一个典型的例子。这里以简单的回调实例,说明C++中回调函数为成员函数时有关this指针的问题。由于C++对C的继承关系,C++没有自己的线程封装技术,一般而言我们创建线程时,还是用C的回调函数机制。类似的例子也挺多的。在Java等纯粹的面向对象语言,则不一样,不光有自己的独立

John_ToStr的博客 1543

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

从 base 出发:深入理解 Chromium 自研基础库的体系结构与设计哲学(兼谈为什么不直接用 STL)

Chromium基础库base解析:浏览器内核的底层基石 作为Chromium内核最底层的公共库,base库为整个浏览器架构提供了跨平台一致性的基础支撑。它通过重新封装智能指针、线程模型、容器等核心组件,解决了标准C++库在大型跨平台项目中面临的性能不可控、行为不一致等问题。base库包含内存管理(RefCounted/WeakPtr)、任务调度(TaskRunner/ThreadPool)、事件循环(MessageLoop)、自研容器(flat_map)等核心模块,采用统一抽象层确保不同操作系统表现一致。

John_ToStr的博客 1523

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

背包问题——动态规划算法详解与实例

动态规划算法详解与实例 一、基本概念     动态规划过程是:每次决策依赖于当前状态,又随即引起状态的转移。一个决策序列就是在变化的状态中产生出来的,所以,这种多阶段最优化决策解决问题的过程就称为动态规划。 二、基本思想与策略     基本思想与分治法类似,也是将待求解的问题分解为若干个子问题(阶段),按顺序求解子阶段,前一子问题的解,为后一子问题的求解提供了有用的信息

John_ToStr的博客 1512

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

make_shared、shared_ptr、enable_shared_from_this

make_shared 和 正常的 shared_ptr 构造函数异同!

John_ToStr的博客 1480

Release 与 Debug 的区别及 Release 版本调试指南

摘要: Debug与Release模式在软件开发中存在显著差异:Debug关闭优化、保留调试信息,便于调试但性能差;Release开启优化、去除冗余检查,性能好但调试困难。Release版本易因未初始化变量、越界访问等问题出现Bug,尤其在线程竞争下更明显。调试Release版本需保留符号信息(如.pdb文件),临时禁用优化,利用日志、Dump文件及工具(如VS/WinDbg/gdb)定位问题。开发者应兼顾Debug阶段的严格测试与Release版本的符号保留,以快速修复线上问题。

John_ToStr的博客 1473

chrome源码中WeakPtr 跨线程使用详解:原理、风险与最佳实践

WeakPtr 跨线程使用详解:原理、风险与最佳实践

John_ToStr的博客 1471

选型笔记:Type‑C 扩展坞方案评估|DP1.4 转 HDMI2.0 桥接芯片 GSV2201S@ACP

本文记录 GSV2201S 这款 DP1.4a 转 HDMI2.0 桥接芯片评估,梳理视频、HDCP、PD 集成能力,总结 Type‑C 转接 Dongle、扩展坞方案的适配边界,以及差分走线、PD 时序、HDCP 握手等高频调试问题,为 C 口视频转接方案选型提供参考。

ACP广源盛的博客 214

ThunderKittens 深度解析:一个不基于 MLIR 的 C++ 模板 GPU DSL

Triton 是"让更多人能写 GPU kernel",ThunderKittens 是"让会写的人写得更爽"。前者用 MLIR 换易用性,后者用 C++ 模板换可控性。它们不是替代关系,而是覆盖了 GPU 编程光谱的两端。ThunderKittens 的出现,本质上是对"GPU DSL 必须基于 MLIR"这一默认假设的挑战。编译期类型系统本身就可以是一个强大的 DSL 基础设施,不需要中间 IR,不需要黑盒 pass,也能实现 tile 级抽象和零运行时开销。

Maxwell_Newton的博客 329

C++移动构造函数详解

移动构造函数是C++11引入的一种特殊构造函数,用于从临时对象(右值)"窃取"资源来初始化新对象,而不是进行昂贵的深拷贝。char* data;public:// 移动构造函数:参数是右值引用 &&// 关键:把源对象的资源置空。

拒绝AI文,努力在AI时代写出感动人心的好文章 385

[C++]:6.STL:vector

今天就要开始学vector容器,这节课我们主要学习vector中经常会用到的函数,并且给出该函数的模拟实现。话不多说,直接上干货。下面是本章的思维导图,那么,让我们开始吧!

2301_80817679的博客 136
上一篇: Chromium 架构中的 ContentClient / ContentBrowserClient 设计原理全解析
下一篇: 内存踩坏、堆栈帧破坏与WinDbg调试:一场Windows底层的猎凶之旅
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

ปรัชญา แค้วคำมูล

你的鼓励将是我创作的最大动力!

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值