ABAC 权限策略扩展

企业级Java权限管理:RBAC与ABAC混合架构实战指南 权限管理是保障系统安全与合规的核心基础,其核心原理在于控制用户对资源的访问。传统基于角色的访问控制(RBAC)通过角色关联权限,实现了用户与权限的解耦,管理直观高效,是广泛采用的标准模型。然而,面对涉及具体数据属性(如部门、金额)的动态、精细化控制需求时,RBAC显得力不从心。此时,基于属性的访问控制(ABAC)通过评估主体、资源、动作、环境等多维属性进行动态决策,展现出极高的灵活性。两者的技术价值在于互补:RBAC擅长处理大批量、稳定的岗位权限,ABAC则精于细粒度、动态的数据级权限。在实际的工程实践中, 阅读详情

ABAC 权限策略扩展:原理、实现与应用场景

一、ABAC 核心原理

ABAC(Attribute-Based Access Control)是一种基于主体属性、客体属性、操作属性和环境属性的动态访问控制模型。其决策机制可表示为:
决策=f(主体,客体,操作,环境) \text{决策} = f(\text{主体}, \text{客体}, \text{操作}, \text{环境}) 决策=f(主体,客体,操作,环境)

四维属性模型:

用户角色/部门/安全等级
资源敏感性/所属项目
读取/写入/删除
时间/位置/IP地址
主体属性
访问决策
客体属性
操作属性
环境属性
二、Shiro 扩展实现原理

在 Shiro 中实现 ABAC 需扩展三大组件:

  1. 属性收集器
    动态获取四维属性数据

    public class ABACAttributeCollector {
        public Map<String, Object> collectAttributes(Subject subject, Object resource) {
            Map<String, Object> attrs = new HashMap<>();
            // 主体属性
            attrs.put("userRole", subject.getRole()); 
            // 客体属性
            attrs.put("resourceSensitivity", resource.getSensitivityLevel());
            // 环境属性
            attrs.put("accessTime", LocalDateTime.now());
            return attrs;
        }
    }
    
  2. 策略解析引擎
    使用规则引擎(如 Drools)解析策略

    public class ABACPolicyEngine {
        public boolean checkPermission(Map<String, Object> attributes, String action) {
            KieSession kieSession = kieContainer.newKieSession();
            kieSession.insert(attributes);
            kieSession.insert(new ActionRequest(action));
            kieSession.fireAllRules();
            return attributes.get("decision") == Boolean.TRUE;
        }
    }
    
  3. 自定义 Realm
    集成属性收集与策略决策

    public class ABACRealm extends AuthorizingRealm {
        @Override
        protected AuthorizationInfo doGetAuthorizationInfo(PrincipalCollection principals) {
            return null; // ABAC 不依赖静态权限
        }
        
        @Override
        public boolean isPermitted(PrincipalCollection principals, String permission) {
            Subject subject = SecurityUtils.getSubject();
            Object resource = getResourceFromPermission(permission); // 从权限字符串解析资源
            Map<String, Object> attrs = attributeCollector.collectAttributes(subject, resource);
            return policyEngine.checkPermission(attrs, permission);
        }
    }
    
三、典型应用场景
  1. 动态时间控制

    // 策略:仅工作日9:00-18:00可访问财务系统
    rule "FinanceAccessTime"
      when
          userRole == "finance" &&
          resourceType == "FINANCE_SYSTEM" &&
          currentTime >= "09:00" && currentTime <= "18:00" &&
          dayOfWeek not in ("SATURDAY", "SUNDAY")
      then
          decision = true;
    end
    
  2. 跨部门协作

    // 策略:仅同项目组成员可编辑文档
    rule "DocumentEdit"
      when
          action == "document:edit" &&
          userProject == resourceProject && 
          userSecurityLevel >= resourceMinLevel
      then
          decision = true;
    end
    
  3. 地理位置限制

    // 策略:仅公司内网可访问敏感数据
    rule "SensitiveDataAccess"
      when
          resourceSensitivity > 3 &&
          ipAddress in ("192.168.1.0/24", "10.0.0.0/8")
      then
          decision = true;
    end
    
  4. 多因素组合(医疗系统场景)

    // 策略:仅主治医生在值班时可修改危重病人数据
    rule "CriticalPatientUpdate"
      when
          userRole == "DOCTOR" &&
          userTitle == "CHIEF_PHYSICIAN" &&
          resourceTag == "CRITICAL_PATIENT" &&
          shiftStatus == "ON_DUTY" &&
          currentTime between ("08:00", "20:00")
      then
          decision = true;
    end
    
四、策略执行优化
  1. 决策缓存机制

    是
    否
    访问请求
    缓存存在?
    返回缓存决策
    执行策略计算
    缓存决策结果
    返回决策
  2. 分布式策略执行
    通过 API 网关统一处理策略决策:

    @RestController
    public class PolicyController {
        @PostMapping("/policy/check")
        public PolicyResponse check(@RequestBody PolicyRequest request) {
            // 分布式策略决策服务
            return policyService.evaluate(request);
        }
    }
    
五、与传统模型对比
特性RBACABAC
控制粒度角色级属性级
动态性静态权限分配实时动态决策
策略复杂度简单角色映射多维度条件组合
适用场景固定权限体系复杂业务规则
维护成本用户角色变更频繁策略集中管理
六、实施建议
  1. 分阶段迁移

    RBAC基础权限
    关键操作添加ABAC
    核心业务全ABAC覆盖
  2. 策略管理最佳实践:

    • 使用策略版本控制(Git管理策略文件)
    • 开发策略模拟测试工具
    • 建立策略影响度分析机制
    • 设置策略变更审批流程
  3. 性能监控指标:
    操作首次决策(ms)缓存命中(ms)简单策略15±32±0.5复杂策略85±125±1跨服务调用120±208±2 \begin{array}{|c|c|c|} \hline \text{操作} & \text{首次决策(ms)} & \text{缓存命中(ms)} \\ \hline \text{简单策略} & 15 \pm 3 & 2 \pm 0.5 \\ \hline \text{复杂策略} & 85 \pm 12 & 5 \pm 1 \\ \hline \text{跨服务调用} & 120 \pm 20 & 8 \pm 2 \\ \hline \end{array} 操作简单策略复杂策略跨服务调用​首次决策(ms)15±385±12120±20​缓存命中(ms)2±0.55±18±2​​

总结

ABAC 通过四维属性模型实现动态细粒度的访问控制,在 Shiro 中扩展需构建:

  1. 属性收集体系 - 实时获取主体/客体/环境/操作属性
  2. 策略引擎集成 - 使用规则引擎解析复杂条件
  3. 决策执行机制 - 通过自定义 Realm 嵌入权限检查流程

其核心价值在于解决跨系统权限协调、动态策略调整和细粒度控制三大难题,特别适用于医疗、金融、物联网等复杂业务场景。

思维导图
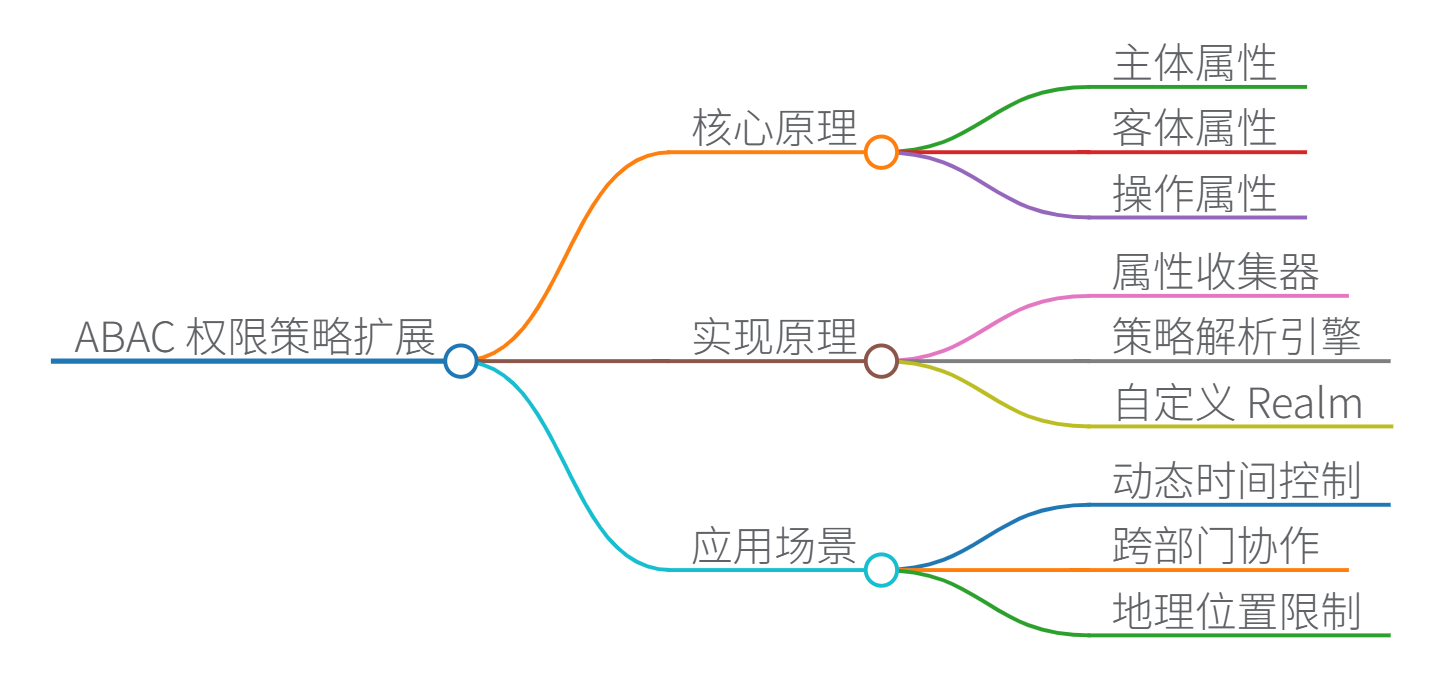
在这里插入图片描述

​从RBAC到ABAC的进阶之路:基于jCasbin实现无侵入的SpringBoot权限校验​ 引入 JCasbin 后,项目结构会发生显著变化👇优势描述逻辑解耦授权逻辑完全从业务代码中剥离灵活配置权限规则动态可改、可热更新可扩展可根据属性定义复杂条件统一决策所有权限判断走同一引擎可测试策略可单测,无需跑整套业务流程新增规则无需改代码。只要在策略表里加一条记录,就能实现全新的授权逻辑。权限系统的复杂,不在于“能不能判断”,而在于——“判断逻辑放在哪儿当项目越做越大,你会发现:真正的架构能力,不是多写逻辑,而是让逻辑有边界。 阅读详情

相关推荐

RBAC与ABAC混合权限模型在AI平台中的设计与SpringBoot实践

访问控制是保障信息系统安全与数据隐私的核心技术,其核心原理是确保合法用户在适当的上下文中对特定资源执行授权操作。从基础的RBAC(基于角色的访问控制)模型到更灵活的ABAC(基于属性的访问控制)模型,权限管理技术不断演进,旨在平衡管理的便捷性与控制的精细度。在微服务与AI驱动的复杂业务场景下,单一模型往往难以应对动态、细粒度的授权需求。RBAC+ABAC混合模型应运而生,它通过分层设计,让RBAC负责粗粒度的静态权限管理,而ABAC则处理基于多重属性(如用户部门、资源敏感度、访问时间、IP地址)的动态策略决

weixin_34310369的博客 416

权限管理中的RBAC与ABAC

权限管理中的RBAC和ABAC

hhhhhhhhhhhhhhhc的博客 6488

基于深度学习的ABAC访问控制策略自动化生成技术.pdf

基于深度学习的ABAC访问控制策略自动化生成技术.pdf

权限系统设计详解(三):ABAC 基于属性的访问控制

ABAC(Attribute-Based Access Control,基于属性的访问控制)是一种灵活的访问控制机制,可以根据多个属性来控制用户对资源的访问。这些属性可以是用户属性(如职位、年龄、部门)、资源属性(如文档分类、创建日期)、环境属性(如访问时间、网络位置)和行为属性(如读取、写入、执行)等。ABAC 通过定义一系列的访问策略,这些策略基于属性进行评估,以决定是否允许用户执行特定的操作。ABAC 提供了比传统的访问控制模型(如基于角色的访问控制 RBAC)更高的灵活性和更细的粒度。

路多辛的所思所想 1万+

晶圆表面缺陷检测现状概述

凹坑,凸起,尖角,沟槽),使用光束对晶圆进行照射,收集反射光和散射光信息进行缺陷判断,进一步可分为无图案晶圆表面检测和宏观缺陷检测设备。KLA使用SR-DUV光,检测精度在10nm以下。扫描电子显微(电子束和晶圆表面产生二次电子,X射线等)获取高分辨率的图像,然后用图像处理表面缺陷(凹坑,凸起,尖角,沟槽等)表面容貌和材料信息,分辨率可达5-10nm。晶圆表面缺陷检测设备主要检测晶圆外观呈现出来的缺陷,损伤、毛刺等缺陷,主要设备供应商KLA,AMAT,日立等,其中KLA在晶圆表面检测设备占有市场52%左右。

qq_36786800的博客 1万+

【从零开始学Skynet】实战篇《球球大作战》(一):功能设计

为了能把之前在基础篇中学习到的Skynet的各种知识结合起来,所以在实战篇中,我们准备开发一个完整的游戏案例《球球大作战》,介绍分布式游戏服务端的实现方法。

我是一条寻水的鱼 2986

OPA 实现 ABAC 权限模型

基于角色的访问控制(Role-based access control,简称 RBAC),指的是通过用户的角色(Role)赋予其相关权限,这实现了细粒度的访问控制,并提供了一个相比直接授予单个用户权限,更简单、可控的管理方式。当使用 RBAC 时,通过分析系统用户的实际情况,基于共同的职责和需求,将他们分配给不同的角色。

qq798280904的博客 2938

【逐函数讲解ORB_SLAM3源码】获取普通帧率、关键帧、IMU数据

获得imu的旋转 mRwc * mImuCalib.mTcb.rotationMatrix(); Sophus::SE3 mTwc 创建ORB_SLAM3系统 Create SLAM system. It initializes all system threads and gets ready to process frames. ORB_SLAM3::System SLAM(argv[1],argv[2],ORB_SLAM3::System::IMU_RGBD, true, 0, file_nam

小秋 AI SLAM 入门实战教程 1248

Spring Expression Language(SpEL)实现ABAC鉴权模型, 动态计算实体的属性、操作类型、相关的环境来控制是否有对操作对象的权限

基于ABAC访问控制动态计算实体的属性、操作类型、相关的环境来控制是否有对操作对象的权限

小魏的奇妙世界 4407

RK3568 OpenHarmony3.2 NFC 驱动适配(PN7150)II

承接上文《RK3568 OpenHarmony3.2 NFC 驱动适配(PN7150)I》,继续PN7150 NFC模块的整体适配。本文主要介绍包括HDI实现层、框架层以及设备适配层的代码修改思路。具体包括vendor_adaptor、hdi_service等;以及foundation下的frameworks、services等。此外还包括相关三方库libnfc-nci在鸿蒙平台的移植和适配。需要注意的是,当前nfc适配只是基于作者手上的RK3568平台以及相关OpenHarmony3.2的代码。

Martian_Jonas的博客 1365

将MathType、zotero嵌入Word、WPS

最近也是慢慢学起了写文稿之类的内容,在写论文的时候,肯定会遇到一些数学公式的插入,如果使用wps、word等自带的插入公式,一般不符合投稿期刊的格式要求,而且不方便、不美观,故开始研究MathType 这款插入公式的工具。

2401_83617940的博客 2280

sealos权限管理:RBAC与ABAC策略深度解析

在云原生应用部署与管理中,权限控制是确保系统安全的核心要素。sealos作为生产就绪的Kubernetes发行版,提供了完善的权限管理体系,支持RBAC(Role-Based Access Control,基于角色的访问控制)和ABAC(Attribute-Based Access Control,基于属性的访问控制)两种主流策略。本文将深入探讨sealos的权限管理机制,帮助您构建安全可靠的云原...

gitblog_00752的博客 1089

【前端基础篇】HTML5 + CSS3 入门知识

,HTML5和CSS3核心知识

前端知识分享喵 2982

功能权限控制:RBAC模型和ABAC模型

一、RBAC 的基本概念 RBAC 是一种通过“角色”作为中介来管理用户对系统资源(如菜单、按钮、API、数据等)访问权限的模型。其核心思想是: 用户不直接拥有权限,而是通过被分配到一个或多个角色,而角色拥有相应的权限。 这种间接授权方式极大地简化了权限管理的复杂性。 二、RBAC 模型的核心组成要素 RBAC 模型包含四个基本实体: User(用户) 系统中的操作者,例如员工、管理员、客户等。 Role(角色) 代表一组职责或职能的抽象,例如“财务专员”、“系统管理员”、“普通用户”。 Permissio

qq_33767353的博客 1052

点云配准3:3d-ndt算法在pcl上的实现以及参数设置

3d-ndt算法在pcl上的使用方法以及参数设置

诺有缸的高飞鸟的博客 7895

服务部署之配置WSUS更新服务(基于Windows配置 Server 2022)

服务部署之配置WSUS更新服务(基于Windows配置 Server 2022)

2301_77192876的博客 2216

【Dify企业级权限管控实战指南】:20年安全架构师亲授RBAC+ABAC双模策略落地秘籍

解决Dify企业级权限失控难题,本Dify权限管控教程详解RBAC+ABAC双模策略落地方法,覆盖多租户、角色分级、动态属性控制等真实场景,兼顾灵活性与合规性。20年安全架构师实战提炼,配置清晰、扩展性强,值得收藏。

FastCompile的博客 493

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

低代码PHP插件权限设计全解析(从RBAC到ABAC的进阶之路)

掌握低代码PHP插件权限校验核心方法,从RBAC到ABAC实现灵活访问控制。适用于多角色管理系统、SaaS平台等场景,提升开发效率与安全性。架构清晰、扩展性强,值得收藏。

LogicNest的博客 962

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

【程序设计】权限管理

文章目录权限模型授权的演进使用属性来调节访问使用PBAC简化访问控制和智能化权限设置以自动化应对永恒的挑战ACLRBACABAC主要组成部分使用属性动态计算出决策结果应用场景PBAC权限模型的选择总结ABACRBAC基于组的访问 vs. 基于资源的访问 权限模型 ACL Access Control List(访问控制列表) RBAC Role-Based Access Control(基于角色的权限访问控制) ABAC Attribute-Based Access Control(基于属性的权限访问控制

一杯柠檬茶。 1437

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

策略模式+工厂模式:IAM系统复杂权限验证的优雅解决方案

/ Authorizer 权限验证器接口(策略接口)// 核心方法:执行权限验证// 获取策略名称// 获取策略优先级(用于执行顺序控制)// 验证结果枚举const (DecisionDeny Decision = iota // 拒绝DecisionAllow // 允许DecisionAbstain // 弃权(无意见)// 验证请求属性(封装用户、资源、操作等信息)Username string // 请求用户Resource string // 访问资源。

2301_80259503的博客 871

【高并发系统权限设计秘诀】:PHP中实现高效、可扩展权限管理的7种策略

掌握PHP权限控制设计精髓,7种策略实现高并发下的高效权限管理。适用于大型Web系统,支持RBAC、ABAC模型,提升安全与性能。方案可扩展易维护,值得收藏。

DeepLens的博客 959

Laravel 12多模态权限控制:从零构建可扩展的RBAC+ABAC融合体系

掌握Laravel 12的多模态权限控制,构建灵活的RBAC+ABAC融合体系。适用于复杂业务场景,支持角色与属性动态授权,提升系统安全与可维护性。从零实现可扩展权限架构,值得收藏。

DebugLoom的博客 773

【细粒度权限控制终极指南】:从零构建企业级权限系统的5大核心步骤

掌握细粒度权限控制实现方法,解决企业级系统权限管理难题。涵盖RBAC与ABAC模型设计、动态策略引擎、多租户隔离等五大核心步骤,适用于金融、SaaS等高安全场景。架构清晰、扩展性强,值得收藏。

BreakVein的博客 671

探索 restrict:一款功能强大的授权库

探索 restrict:一款功能强大的授权库 项目介绍 在现代软件开发中,权限控制是确保应用程序安全性的关键组成部分。restrict 是一个开源的授权库,它为开发者提供了一种混合的基于角色的访问控制(RBAC)和基于属性的访问控制(ABAC)模型。这种模型允许开发者在定义简单的角色基础策略的同时,还能在需要时提供更细粒度的控制。restrict 帮助开发者将访问策略从业务逻辑中分离出来,并以一种...

gitblog_00162的博客 895

Topaz授权模型全指南:从RBAC到ABAC的灵活切换技巧

Topaz是一款专为现代应用和API设计的云原生授权解决方案,它提供了从RBAC(基于角色的访问控制)到ABAC(基于属性的访问控制)的无缝切换能力,帮助开发者轻松构建安全、灵活的权限系统。本文将详细介绍Topaz授权模型的核心概念、切换方法以及实际应用技巧,让你快速掌握这一强大工具的使用。 ## 什么是Topaz授权模型? Topaz的授权模型基于云原生架构设计,支持多种授权模式的灵活组合。

gitblog_01152的博客 635

【Java ABAC权限控制实战指南】:手把手教你搭建细粒度访问控制体系

掌握Java ABAC权限控制核心方法,解决复杂场景下的细粒度访问控制难题。提供完整Java ABAC配置示例,涵盖策略定义、属性规则与执行流程,支持动态授权与高扩展性设计,适用于微服务与企业级系统,值得收藏。

LiteCompile的博客 1079
上一篇: Apache Shiro
下一篇: Cassandra分布式数据库
HuiSoul200
博客等级 码龄8年 274粉丝 82原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
