一网打尽!20种绕过CDN查找真实IP的实用方法

Win11笔记本电脑Windows安全中心关闭详解 Windows 11作为微软最新的操作系统,引入了许多新的功能和改进,其中Windows安全中心(Windows Security Center)在保护设备免受威胁方面扮演了至关重要的角色。本文将详细介绍如何在Windows 11笔记本电脑上关闭Windows安全中心,同时提醒读者注意关闭后的潜在风险,并提供相应的解决策略。总的来说,Windows安全中心是Windows 11中一个非常重要的安全组件,它提供了全面的病毒和威胁保护功能。:在弹出的对话框中,选择“已启用”选项,然后点击下方的“应用”按钮。 阅读详情

CDN,这玩意儿,说白了就是个“障眼法”。但想搞网络安全,就得练就“火眼金睛”,穿透迷雾,直捣黄龙!今天,咱就来聊聊如何绕过CDN,揪出那些藏起来的网站真实IP。

一、啥是CDN?别跟我装糊涂!

CDN,内容分发网络,听着高大上,其实就是一堆分布在全球各地的服务器,帮你缓存网站内容,让用户访问更快。但问题来了,它也成了网站藏身匿迹的保护伞。

二、CDN有啥用?好处都让它占了!
  1. 速度嗖嗖嗖? 离用户近,访问速度当然快!但别忘了,这速度是建立在“欺骗”之上的。

  2. 服务器喘口气? CDN扛流量,源站当然轻松。但这也让攻击者更难直接下手。

  3. 安全系数UP? 防DDoS?呵呵,只是把战场转移了而已。

  4. 大文件随便下? 视频、安装包,CDN加速没毛病。但想想,这背后藏着多少猫腻?

  5. 网络稳如狗? 全球节点,降低拥堵?别扯了,只是把问题分散了。

  6. 省钱小能手? 降低带宽成本?那是对大厂而言,小网站用得起吗?

三、这网站是不是用了CDN?三招验明正身!
  1. 全国各地Ping一下? 站长工具、爱站网,多地Ping,IP不一样?八成用了CDN。

  2. Nslookup来一发? 域名解析,IP一堆?跑不了,CDN在作祟!

四、绕过CDN,找到“真身”的独门秘籍!
  1. 扒一扒历史老底? DNSDB、微步在线,查查历史DNS记录,也许能找到CDN之前的IP。

  2. “儿子”不行,找“老子”? 查查子域名,有些网站只给主站套CDN,说不定子域名就露馅了。微步在线、Dnsdb,用起来!

  3. 网络空间引擎,搜它! Shodan、Fofa、ZoomEye,搜关键词、特征,大海捞针,总能捞到几条鱼。

  4. SSL证书,别放过! Censys,扫描互联网,找SSL证书,顺藤摸瓜,找到服务器IP。

  5. HTTP标头,比对一下! SecurityTrails,搜特定HTTP标头,也许能发现原始服务器的蛛丝马迹。

  6. 源代码里藏玄机? 网站源代码,翻个底朝天,说不定有意外惊喜!

  7. “出口转内销”? 国外主机解析域名,有些CDN在国外不给力,直接访问,搞定!

  8. 遗留文件,是个宝! phpinfo页面泄露?赶紧看看,外网IP可能就在里面!

  9. 漏洞探针,阴一把! SSRF漏洞,反向连接,让VPS告诉你对方的IP。

  10. 邮件订阅,有惊喜? RSS邮件源码,服务器真实IP,可能就藏在里面!

  11. 全网扫描,简单粗暴! Zmap、Masscan,扫遍互联网,关键字查找,累是累点,但有效!

  12. F5 LTM,解它! 解码set-cookie关键字,真实IP,手到擒来!

  13. MX记录,别忽视! 邮箱服务器和Web服务器在同一台?MX记录里可能有惊喜!

  14. favicon.ico,指纹识别! 独特的hash值,识别网站,找到相关IP。

  15. 配置错误,天赐良机! CDN只配置了www域名?直接访问非www域名试试!

  16. HTTP/HTTPS,玩差异! CDN只配置了HTTPS?HTTP访问,可能直接暴露IP!

  17. 网站功能,巧利用! 邮箱注册、找回密码,让网站主动暴露IP!

  18. 搜索引擎,语法玩起来! site:、inurl:,结合网站信息,搜!

  19. 子域名挖掘机,挖挖挖! 基于字典挖掘子域名,找IP,辅助定位!

  20. IP库查询,暴力破解! 纯真数据库,查IP段,结合网站特征,爆破!
    ```

网络安全学习路线&学习资源

在这里插入图片描述

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

初级网工

1、网络安全理论知识(2天)

①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)

①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)

①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)

①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)

①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)

①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

【“脚本小子”成长进阶资源领取】

7、脚本编程(初级/中级/高级)

在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。

8、超级网工

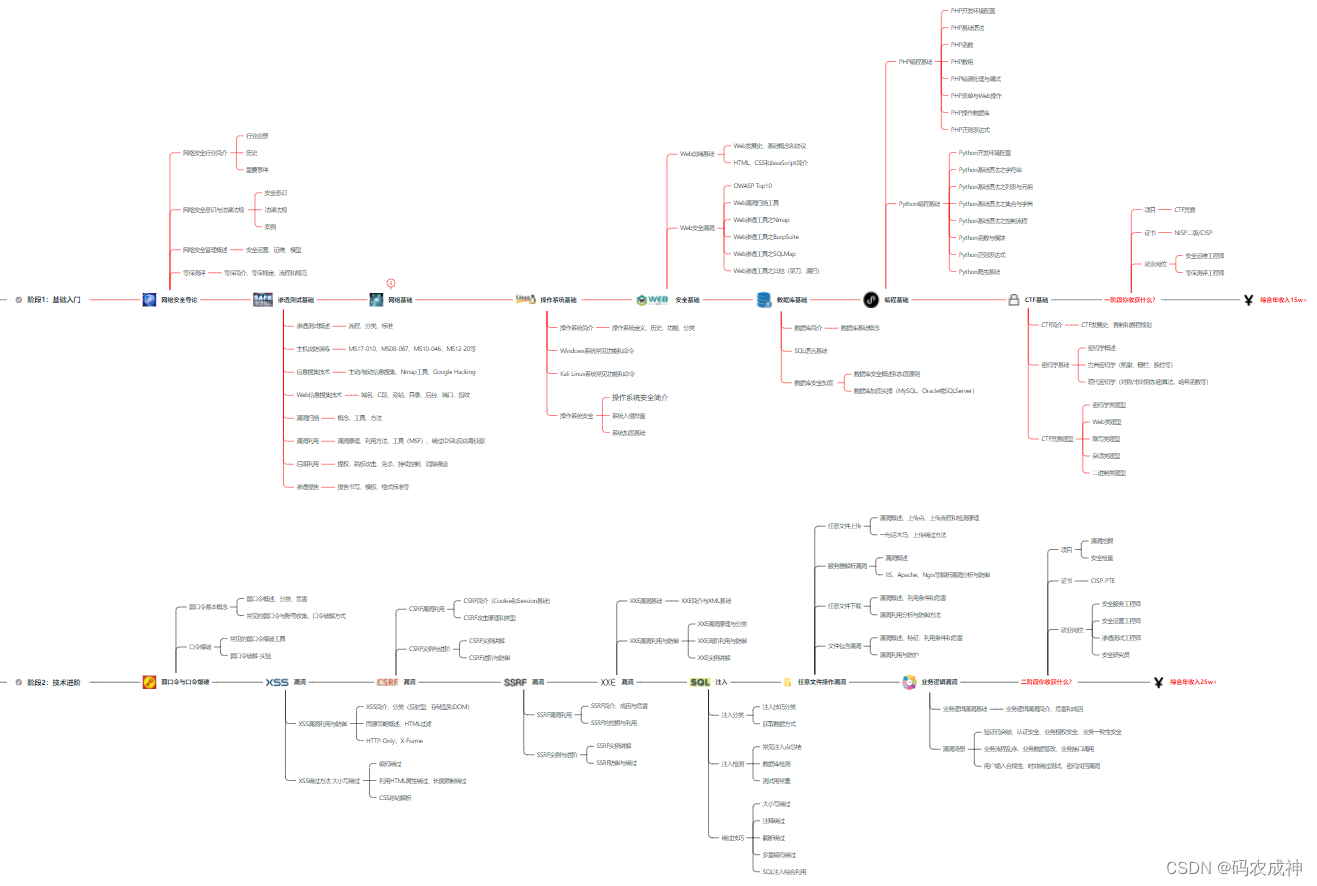
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
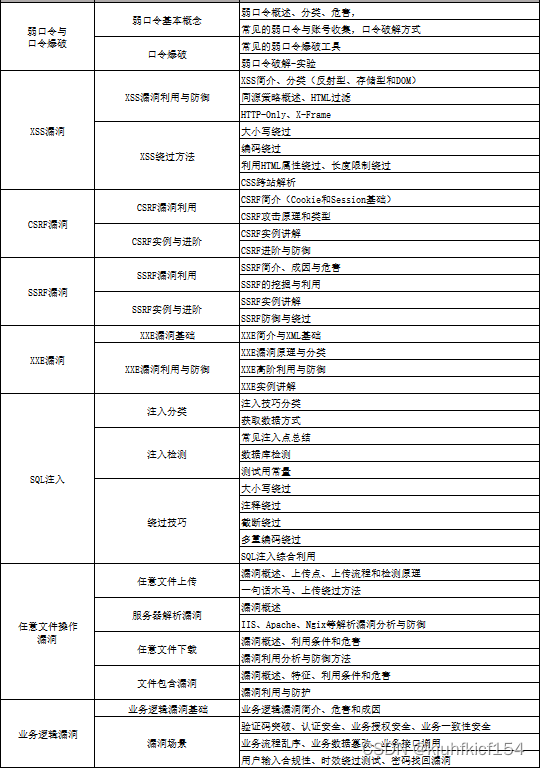
网络安全工程师企业级学习路线

如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。

在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。


Win10彻底关闭病毒实时保护的3种方法(亲测有效,重启不反弹) 本文详细介绍了Win10彻底关闭病毒实时保护的3种有效方法,包括通过安全中心界面、注册表编辑器和组策略编辑器,确保重启后不反弹。适合不同技术水平的用户选择,帮助解决Windows Defender反复启用的烦恼。 阅读详情

相关推荐

Windows 11安全中心关闭指南:详细步骤与注意事项

在日常使用Windows 11系统时,安全中心作为系统自带的防护组件,虽然能有效防御恶意软件,但偶尔也会因过度拦截影响正常软件安装或文件下载。本文将系统介绍关闭安全中心的三种方法,并深入解析操作原理与潜在风险,帮助技术人员在安全与便利间找到平衡点。

mmoo_python的博客 6105

推荐一些网络安全的网站和论坛_网络安全论坛

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

程序员阿飘 的博客 4158

2024小迪安全信息收集第六课

#前置后置-CDN服务-识别加速&绑定访问

2401_86628519的博客 1021

Windows10彻底关闭自带的防病毒功能

作为一位网络安全服务人员,有时候需要彻底关闭系统自带的一些防护策略,以便开展测试工作。

zhengshaolin128的博客 1万+

飞行器坐标转换

本文定义的是右手直角坐标系,x−y−zx-y-zx−y−z轴分别为北-天-东。从AAA坐标系到BBB坐标系是分别绕y−z−xy-z-xy−z−x轴,即天-东-北旋转ψ−θ−γψ−θ−γ。如果AAA是惯性系,BBB是机体系,则这三个角度分别为偏航角、俯仰角、横滚角。图1 惯性系到机体系。

gongfuyd的博客 1355

QGIS v3.28 高效加载OSM在线地图的三种实用方法

本文详细介绍了在QGIS v3.28中高效加载OSM在线地图的三种实用方法:通过XYZ Tiles直接连接、使用QuickMapServices插件以及配置WMS/WTMS服务。针对每种方法提供了具体操作步骤、常见问题解决方案和性能优化建议,帮助用户根据需求选择最适合的方案,提升GIS工作效率。

weixin_29233333的博客 434

一网打尽!20种绕过CDN查找真实IP的实用方法+

CDN,这玩意儿,说白了就是个“障眼法”。但想搞网络安全,就得练就“火眼金睛”,穿透迷雾,直捣黄龙!今天,咱就来聊聊如何绕过CDN,揪出那些藏起来的网站真实IP。

bigbangbangbang1的博客 1065

二维otsu算法python_OpenCV-Python系列之OTSU算法

上一个教程中,我们谈到了关于图像二值化的两种方法,一种是固定阈值法,另一种是自适应阈值法,总的来说,自适应阈值法在某些方面要由于固定阈值法,但还没完,这次我们将隆重介绍我们的重量级选手,也就是OTSU算法(又称为大津算法和最大类间方差法)。最大类间方差法是1979年由日本学者大津提出的,是一种自适应阈值确定的方法,又叫大津法,简称OTSU,是一种基于全局的二值化算法,它是根据图像的灰度特性,将图像...

weixin_28834169的博客 1426

第21天:Web应用&CDN绕过&加速部署&漏洞回链&全网扫描&反向邮件&解析记录

一些网站功能如加载图片等需要你提供图片链接,提供之后网站服务器(即对方服务器)会去访问,这里我将链接替换为我的服务器域名+端口,我在自己的服务器开启监听这个端口,对方服务器进行加载时会主动连接我这个域名端口,会出现访问记录和真实IP。其实是一个主动与被动的关系,A对网站域名进行了CDN加速,B在访问A时无法获取A的真实域名,但是反过来呢?我让A主动去访问B,那么就跳过了CDN直接使用A的真实IP。利用漏洞让对方真实服务器主动出网连接,判断来源IP即真实IP。2、信息收集-Web应用-CDN加速-绕过方法。

m0_74110156的博客 1133

轴承故障诊断——领域知识

幅域分析、频域分析及轴承方面的领域知识

qq_58516607的博客 3535

Krylov子空间与Arnoldi过程

一、应用背景 Krylov子空间方法是模型降阶(MOR)的一种,Krylov 子空间方法就是在Krylov子空间中寻找近似解。 二、Krylov子空间 n是原始矩阵的维度,m为降阶后矩阵的维度,通常m<<n。 三、Arnoldi 过程: 计算Km 的一组正交 对应上述MGS过程的python代码: import numpy as np def arnoldi_itera...

保持写作习惯,完成知识沉淀 6004

六大场景六款实测下载工具:从视频到固件一网打尽

下载是日常办公与开发中最高频的需求之一,但面对不同来源的资源,往往需要匹配不同的工具与策略。本文从下载场景的差异性出发,系统梳理了视频号与短视频流媒体抓取、GitHub仓库与代码加速、音乐歌单批量保存、小说离线阅读导出、以及嵌入式开发板固件烧录等六大典型场景,并分别给出了经过实测的优选方案。内容既涉及本地代理抓流、CDN加速、多线程断点续传等原理性知识,也包含清晰度选择、自动解密、失败重试等工程实践技巧。无论你从事内容创作、软件研发还是智能硬件DIY,都可以按需选择对应工具,实现高效、合规的资源获取。文章还

weixin_34293246的博客 330

OpenClaw人人养虾:发现与传输

客户端需要先"发现"Gateway 的地址和端口,才能建立连接。OpenClaw 支持多种发现(Discovery)和传输(Transport)机制。

王国平的博客 572

jsliang 求职系列 - 25 - 计算机网络基础

一 目录 不折腾的前端,和咸鱼有什么区别目录一 目录二 前言三 计算机网络基础 3.1 计算机网络体系结构四 正向代理和反向代理 4.1 正向代理 4.2 反向代理五 CDN六 参考文献...

weixin_41806099的博客 248

使用 MATLAB/Simulink 对风光互补发电系统进行建模

随着全球对清洁能源的需求日益增长,风力发电和光伏发电作为两种主要的可再生能源形式,在电力供应中的占比越来越高。然而,由于风电和光伏的间歇性和不确定性,单独依赖其中任何一种能源都会给电网带来挑战。因此,风光互补发电系统(Wind-PV Hybrid System)应运而生,通过合理配置风力发电机和光伏电池板的数量,可以有效提高系统的稳定性和可靠性。此外,为了确保整个电力系统的安全稳定运行,还需要研究风光互补发电系统与主网之间的协调调度策略。本教程将详细介绍如何使用。

amy_mhd的博客 118

【学习系列】SAP RAP 20:Unmanaged场景开发示例-调用BAPI、BAPI包装类、BO接口创建标准采购订单

本文介绍了在SAP RAP(Restful ABAP Programming)框架下,通过三种方式实现采购订单创建的方案。首先分析了RAP框架对传统BAPI调用的限制,特别是禁止显式COMMIT语句的要求。随后详细阐述了三种实现方式:1)直接调用传统BAPI(仅支持OP环境);2)使用BAPI包装类(仅支持OP环境);3)调用标准业务对象接口(支持所有环境)。 文章重点说明了在unmanaged场景下的技术实现细节,包括字段控制、缓冲区管理、测试运行与实际调用的分离处理等。针对每种方式都提供了完整的实施步骤

DeveloperMrMeng的博客 600

AI爬虫抓取识别与拦截:基于robots.txt与Nginx的防护实践

AI爬虫抓取是面向大模型训练与RAG知识库的自动化内容采集行为,与搜索引擎爬虫不同,它把原创正文转为语料或AI回答的一部分。随着GPTBot、ClaudeBot、Bytespider等标识在高并发日志中频繁出现,内容型站点需重新理解流量安全边界。识别机制既包括User-Agent特征,也包括请求集中在正文URL、忽略静态资源、抓取节奏固定等日志规律。工程实践中,robots.txt能声明权限,Nginx可基于UA或limit_req模块实现封禁与限速,CDN/WAF则提供边缘侧质询。这套分层防护在媒体站、技

weixin_34026276的博客 426

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

上一篇: 挖漏洞需要什么技术?挖漏洞零基础入门到精通,收藏这篇就够了
下一篇: 干货|SQL注入思路总结(非常详细)零基础入门到精通,收藏这一篇就够了
披荆斩棘的GG
博客等级 码龄4年 1万+粉丝 2960原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值