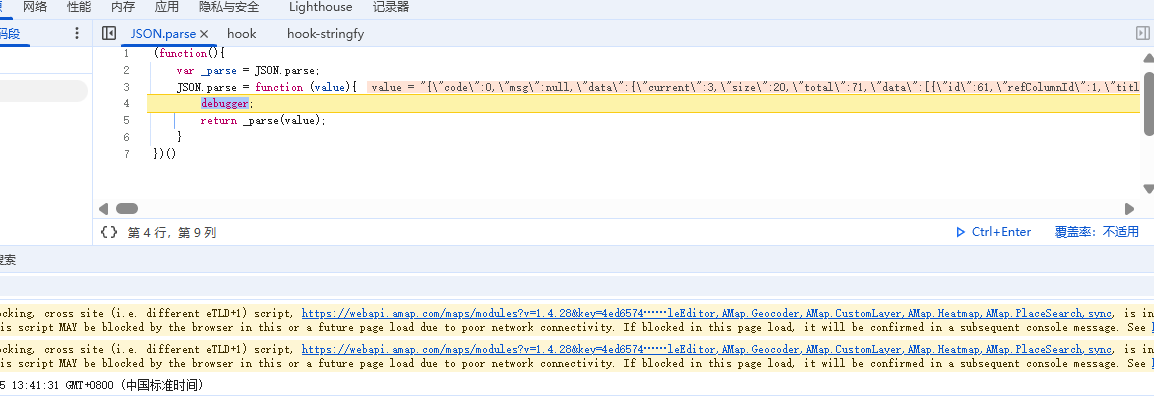
1,hook定位
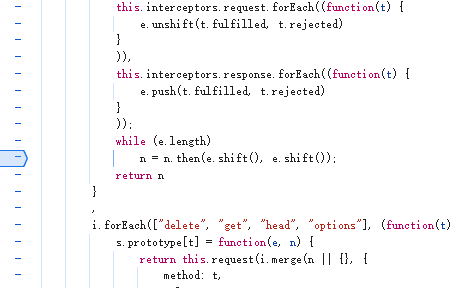
2,通过跟栈的方式找到这个回调函数
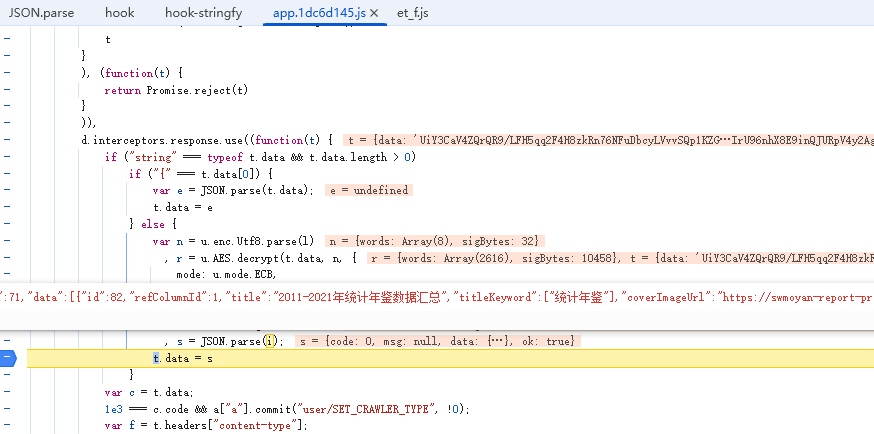
3,进到第一个成功回调的函数里面去,,找到这个解密的位置后打上断点触发请求,鼠标悬停后可以看到明文数据
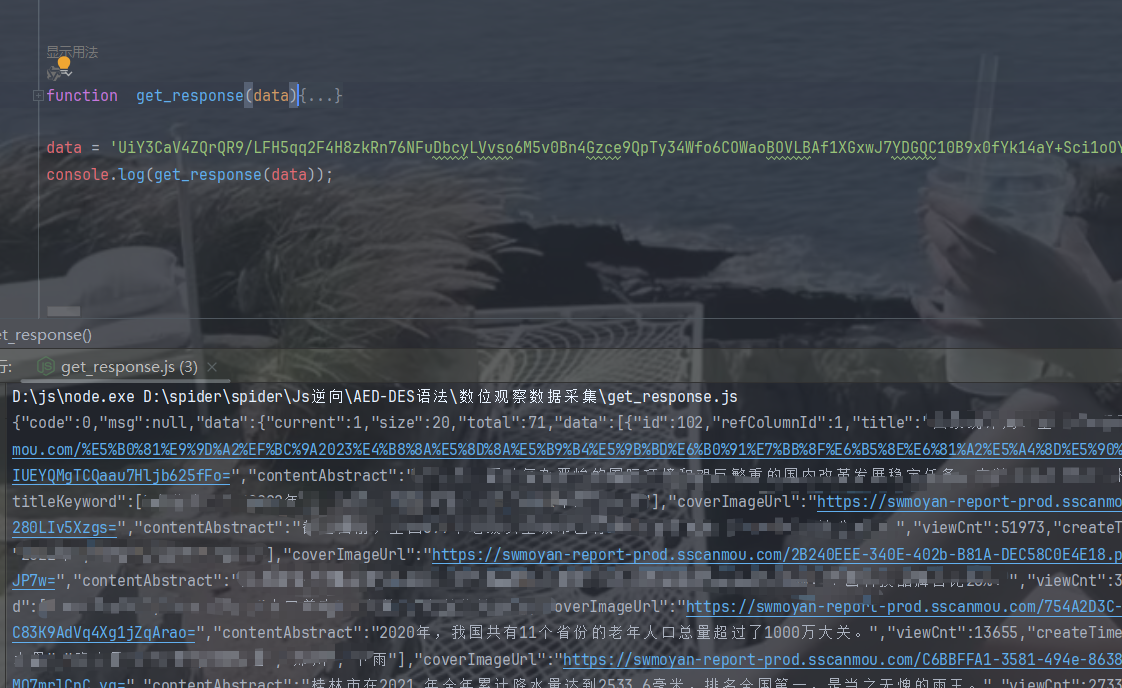
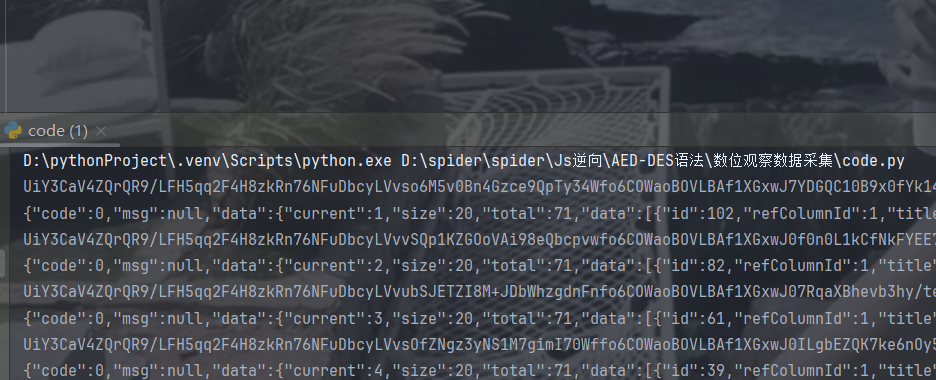
4,将代码扣下来后,封转成一个函数,然后导入标准库,就有了下面的结果
js逆向的结果
python代码请求数据的结果
欢迎各位大佬留言指导,也希望能给需要的人提供到一定的帮助
注意:本案例仅提供学习思路,不作商用,如有侵权请联系我下架


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
900+累计阅读
946平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
1,hook定位
2,通过跟栈的方式找到这个回调函数
3,进到第一个成功回调的函数里面去,,找到这个解密的位置后打上断点触发请求,鼠标悬停后可以看到明文数据
4,将代码扣下来后,封转成一个函数,然后导入标准库,就有了下面的结果
js逆向的结果
python代码请求数据的结果
欢迎各位大佬留言指导,也希望能给需要的人提供到一定的帮助
注意:本案例仅提供学习思路,不作商用,如有侵权请联系我下架
Web逆向实战:AES加密滑块验证码的轨迹模拟与参数破解
在Web安全与自动化测试领域,AES加密算法作为一种广泛应用的对称加密标准,常被用于保护关键数据的传输安全。其工作原理是通过特定的密钥和初始化向量,对明文数据进行分组加密,确保信息的机密性和完整性。这项技术的核心价值在于为Web应用提供了可靠的客户端数据保护机制,有效防止中间人攻击和数据篡改。在登录验证、反爬虫等应用场景中,AES常与用户行为数据结合,例如对滑块验证码的轨迹信息进行加密传输,以区分真人操作与机器行为。本文以典型的滑块验证码为例,深入剖析其如何集成AES加密来保护轨迹参数,并详细讲解如何通过逆
web逆向实战1(数位观察响应数据解密)
(2)这是第二、第三个地方,只是对字符串的插入和弹出操作,应该不是;(3)这是第四个地方,只是对header等添加一些内容,应该不是;(1)这是第一个地方,只是初始化,应该不是;1.抓数据包,发现响应数据是加密字符串。大概率是通过拦截器实现的,所以我们搜索。关键字了,解密逻辑大概率就在这里了。(4)这是最后一个地方,可以看到。(就是响应的加密的字符串),2.对于这种响应数据解密,5.python代码编写。4.打上断电,刷新页面。可得到是ECB模式;
JS逆向 | *毛租(AES),一个较难分析的网站
声明:本文只作学习研究,禁止用于非法用途,否则后果自负,如有侵权,请告知删除,谢谢! 目标网站: aHR0cHM6Ly93d3cubWFvbWFvenUuY29tLyMvYnVpbGQ= 查看请求,发现参数与响应信息均被加密 这种没有参数名的请求,无法搜索。该请求为POST方式,尝试XHR断点的方式,或直接查看Initiator堆栈 这里红框部分看着比较可疑,点击跟进,并在如下图位置下断...
AES加解密-从JS逆向开始
AES加解密-从JS逆向开始
芯片低功耗设计实战:CPF与UPF流程选择指南(附工具对比)
本文深入探讨了芯片低功耗设计实战中CPF与UPF流程的选择策略。文章从两者本质差异与演进脉络出发,结合Cadence与Synopsys工具链的深度支持实况,为工程师提供了基于项目场景的决策框架。重点分析了在混合工具链环境下如何实施流程与验证,并强调了利用Spyglass等工具确保功耗意图无损传递的关键技巧,旨在帮助团队做出明智的流程抉择,提升设计效率与可靠性。
Kali Linux实战:5种局域网DoS攻击手法全解析(附防御方案)
本文以Kali Linux为平台,深入解析了局域网内五种典型的DoS攻击手法,包括TCP SYN Flood、ICMP Flood、MAC地址泛洪、DHCP耗尽以及应用层CC攻击模拟。通过实战演示结合Wireshark抓包分析,清晰揭示了攻击原理与流量特征,并提供了从主机加固、防火墙规则到交换机安全配置(如端口安全、DHCP Snooping)等企业级防御方案,旨在帮助安全人员构建纵深防御体系。
逆向案例一:AES解密基于数位观察城市数据
【代码】爬取数位观察城市数据代码展示。
XCAT集群管理实战:从裸机到节点批量部署
在数据中心与HPC集群运维中,裸机配置与操作系统批量部署是关键环节。PXE引导、IPMI带外管理等基础技术为自动化装机提供了底层支持,而集群管理工具则将这些能力整合为可扩展的运维体系。XCAT作为一款开源集群管理工具,通过数据库驱动的方式统一管理DHCP、TFTP、HTTP等服务,实现从裸机发现、系统安装到电源控制的全流程自动化。本文从XCAT的核心设计出发,详细介绍了环境准备、安装配置、节点定义、镜像分发及常见问题排查,帮助运维人员快速构建高效的集群部署流程,降低规模化管理的复杂度。
【js逆向】某证信数据平台-AES加密解密的探究
点进去发现和第一个解密的函数相同,而且看主函数明文数据,调用这个function只用到了 其中的几个标签 JQxgn,lfsjr,farlr, 那么这个function已经解密(唯一一个需要解密的和溯源加密函数1相同)现在我们已经完成了整个解密过程,其实就是探究主函数下的每个混淆的加密函数,一层一层的抠js ,下面是我完整的js加密代码。在整个生成函数中,用了很多次,并且是用于加密字段的生成,直接进到这个_ox446e1d函数中查看函数内容。1:找数据接口,查看数据接口,发现有一个加密的秘钥。
ISCE+Mintpy进行SBASInSAR处理(持续更新)
通过调用pairs_misregistration方法,利用safe_dict中的数据信息,对每对SLC数据进行配准误差的计算和分析,以确定数据之间的精确差异,为后续的时间序列处理提供基础。给定同一地区的两景SAR影像,经过配准之后,对应像元进行共轭相乘得到相位差,并形成干涉图,但是从干涉图中得到的相位差实际上是主值,即在(-π,π)呈周期性变化,为了还原其真实的相位差,必须在主值的基础上加或减整数倍的相位周期2π,把被卷叠的相位展开,才能顺利地反演出地面目标的高程和形变。
以太网详解(一)-MAC/PHY/MII/RMII/GMII/RGMII基本介绍
网络设备中肯定离开不MAC和PHY,本篇文章将详细介绍下以太网中一些常见术语与接口。 MAC和PHY结构 从硬件角度来看以太网是由CPU,MAC,PHY三部分组成的,如下图示意: 上图中DMA集成在CPU,CPU,MAC,PHY并不是集成在同一个芯片内,由于PHY包含大量模拟器件,而MAC是典型的数字电路,考虑到芯片面积及模拟/数字混合架构的原因,**将MAC集成进CPU而将PHY留在片外,这种...
数位观察城市数据查询 —— AES/ECB/PKCS7 响应解密与数据采集
本文以数位观察城市数据查询为例,定位 axios 响应拦截器中的 CryptoJS AES 解密逻辑,分析 AES/ECB/PKCS7、Key 和密文空白细节,并用 Python 实现前 3 页城市数据采集。
DRAM 埋入式字线(Buried Wordline)技术深度解析:从二维平面到三维凹槽
埋入式字线(bWL)及其核心的埋入式沟道阵列晶体管(BCAT)架构,无疑是 DRAM 发展史上的一次关键性革命。它在约 40nm 技术节点被行业主流采纳,成功地帮助 DRAM 产业克服了传统平面晶体管的物理缩放极限。力挽狂澜的续命技术:bWL 通过引入三维沟道结构,从根本上解决了由短沟道效应和漏电流失控引发的数据保持危机,为经典的 1T1C(单晶体管 - 单电容)DRAM 单元架构延续了超过十年的生命力。协同优化的基石技术。
1.JS逆向简介
JS逆向是指通过分析前端JavaScript代码,理解其加密逻辑和请求流程,以绕过网站反爬机制获取数据的技术。它主要用于还原加密参数、模拟用户行为、破解验证机制等场景。JS加密则是对敏感数据使用Base64、AES等算法进行前端处理,而逆向的核心在于模拟加密过程而非解密。加密技术能保障数据传输安全、保护本地数据、提升密码安全性,常见形式包括请求头/参数加密、Cookie验证等。在逆向实践中,需要识别各种加密方式并在Python中模拟生成过程,特别对于全加密场景具有较高技术挑战。
ptrade量化策略之ST股弱转强,回测年化115%
本策略的核心是精选ST股票,国九条过滤,防止直接暴雷退市,只做ST股票的弱转强
Microsemi Libero使用技巧11——CoreUARTAPB RX管脚分配时不显示
调用串口IP核CoreUARTAPB,并例化到顶层设计,发现UART_RX管脚在进行管脚分配时没有显示出来,最后发现是CoreAPB3总线IP核配置不对导致,改为如下配置后正常。
JS 逆向系统进阶路线:专栏总纲与文章导航
本文是《JS 逆向系统进阶》专栏的总纲与导航页,围绕 JavaScript 基础、密码学、浏览器调试、Hook、扣代码、混淆还原、Webpack、补环境、AST、验证码、WASM、JSVMP、JSRPC、AI 辅助逆向等方向,整理一套长期更新的系统学习路线。文章不仅梳理主线学习顺序,也规划专题扩展和真实案例索引,帮助读者从零散技巧过渡到可迁移、可复盘、可持续提升的 JS 逆向能力体系。
LinePhone3.2.7(android端最新版本) sip客户端
SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/
JS逆向——AES加密
定位到关键加密函数_etd2函数,传递的参数包括password.val()和一个salt值。继续跟踪,找到_etd2函数,调用了encryptAES函数,传递的参数为password和salt。继续跟踪,找到encryptAES函数,调用了_gas函数和_rds函数,然后返回最后的加密内容。_gas函数:实际加密函数,实现对于数据进行pkcs7填充,CBC模式的AES加密。到这里,整个加密流程已经很清晰了,下一步就是找到所有参数进行实际加密。加密得到的结果相同并且可成功解密,逆向结束。
android 蓝牙通讯demo
android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。
efm32 入门.pdf
本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。
【python爬虫】js逆向分析及AES解密
js逆向
计算机控制技术及应用
《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。
js逆向之AES加密解密封装
ECB:是一种基础的加密方式,密文被分割成分组长度相等的块(不足补齐),然后单独一个个加密,一个个输出组成密文。CBC:是一种循环模式,前一个分组的密文和当前分组的明文异或或操作后再加密,这样做的目的是增强破解难度。解密其实是差不多的逻辑,将base64解码为字节流,然后通过key和iv进行解密,这里不在赘述。因为这里采用的是128位秘钥,也就是16字节,所以你的加密内容也应该是16的倍数。加密,其中有些网站的数据加密就是通过AES这种加密形式来做的。AES是一种对称加密(加密和解密用的。
小白也可以学会的JS逆向之AES加密
【代码】小白也可以学会的JS逆向之AES加密。
JS逆向---对称加密算法(DES, AES详解以及案例分析)
对称式加密就是加密和解密使用同一个密钥。信息接收双方都需事先知道密匙和加解密算法且其密匙是相同的,之后便是对数据进行加解密了。对称加密算法用来对敏感数据等信息进行加密。DES:56位密钥,由于密钥太短,被逐渐被弃用。AES:有128位、192位、256位密钥,现在比较流行。密钥长、可以增加破解的难度和成本。工作模式归纳ECB模式 全称Electronic Codebook模式,译为电子密码本模式,每个数据块独立进行加/解密。
js逆向DES/AES解密篇
可以看到采用的是aes加密方式,加密模式mode为cbc模式,密码偏移量iv设置的为n,即十六位时间戳md5加密后的密文,填充方式padding为pkcs7填充。里面有三个参数,一个是输入的密码,一个是输入的用户名经过md5加密后的前十六位,最后一个是前面提到十六位时间戳md5加密后的前十六位。显然参数由三部分构成,用户名,密码和一个十六位的时间戳,显而易见密码被加密了,以password为关键词搜索js。新建一个aes对象,传入三个参数,用户名加密后的密钥,加密模式cbc,偏移量iv。
AES JS实现加密解密
用到的库:CryptoJS 官方地址:https://github.com/sytelus/CryptoJS 引入 js 文件 <script src="static/plugins/aes/aes.js"></script> <!-- 加密时需引入 pad-zeropadding.js --> <script src="static/plugins/...
js逆向实战之AES加密
前言 仅学习之用,勿商,侵删。 目标网站:aHR0cHMlM0EvL3d3dy5tYW9tYW96dS5jb20vJTIzL2J1aWxk 环境 node(执行破解js,提供接口) python3.6(执行爬虫) 开始! 分析 请求页面,白白净净三条Ajax。 随便进去看看请求头和返回的数据。 好球,都是加密的数据。 接下来找到加密位置。 八仙过海,可以尝试直接搜索常见的关键词:md5,base64,RSA,ASE,encrypt,decrypt,JSON.parse等等。或者用油猴插件一次性hook
python-js逆向之某租网站-AES加密
目标网站:aHR0cHM6Ly93d3cubWFvbWFvenUuY29tLyMvYnVpbGQ= 话不多说直接开干 1.打开网页,查看源码,哟吼,比我还干净,查找xhr,发现有三个文件,且都是加密数据 2.开始一般操作,随意复制hotlist.json到xur断点,停住了,开始分析调用栈,发现没有什么关键地方 3.于是开始用一种最笨的操作,试试看,咱也不知道行不行,点进入内部调试...

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 373


 扫一扫


