从0到1,零基础如何逆袭成为网络安全工程师?_网络安全技术

UE5 中 Python 编程:Python 代码加载到 UE5 中,如何供蓝图节点调用 配置 python 代码的路径,使 UE5 启动时,加载代码文件。重启之后,在蓝图中右键,就能搜索到你定义的方法了。参数为 str 字符串类型,返回值为 向量数组。注意:一定要 重启 UE5。 阅读详情

什么是网络安全?

网络安全是指网络系统的硬件、软件及其系统中的数据受到保护,不因偶然的或恶意的原因而遭到破坏、更改、泄露,系统连续可靠正常地运行,网络服务不中断。

网络安全的种类

(1)物理安全

(2)系统安全

(3)电子商务

(4)协议安全

(5)应用系统安全

网络攻击分类

(1)主动攻击:包含攻击者访问他所需信息的故意行为。

(2)被动攻击:主要是收集信息而不是进行访问,数据的合法用户对这种一点也不会察觉到。被动攻击包括嗅探、收集信息等攻击方法。

常见网络攻击形式

(1)逻辑炸弹

(2)系统Bug

(3)社会工程学

(4)后门和隐蔽通道

(5)拒绝服务攻击

(6)病毒、蠕虫和特洛伊木马

(7)网络监听

(8)SQL注入攻击

(9)ARP欺骗

网络安全岗位

渗透测试工程师:

1、负责WEB、APP应用系统进行漏洞发现和测试;
2、对发现的漏洞能够利用和分析,进一步的验证和测试并给出解决方案;
3、负责跟踪与研究互联网上最新的APP、Web安全技术、最新的安全漏洞。

网络安全工程师:

  1. 负责对公司各业务系统进行渗透测试、漏洞挖掘和安全加固;
  2. 负责各类安全问题的跟踪和分析,安全事件的应急响应;
  3. 参与公司网络安全体系建设;
  4. 负责跟踪业内最新动态,最新安全漏洞研究和跟进工作;

逆向工程师:

1、负责公司Android产品相关的技术攻关;

2、破解主流网站和app的反爬机制;

3、把握网络技术和网络应用的发展趋势;

4、根据具体的产品需求,为公司提供竞品分析技术支持。

漏洞/病毒分析工程师:

1、负责软硬件、操作系统、固件、网络协议、管理机制等漏洞挖掘工作;
2、撰写相关研究文档,编写POC;
3、跟踪分析领域最新研究成果,创新技术方法,推进应用落地;
4、相关技术研究及系统研发

安全研究员:

  1. 跟踪和分析业界最新安全漏洞;
  2. 分析漏洞成因和利用方法;
  3. 编写漏洞分析报告;
  4. 输出检测能力。

安全运维/安全服务工程师:

1熟悉常见Windows&linux、Web应用和数据库攻击手段;

掌握常见的Web安全漏洞原理及利用技术(SQL注入、xss跨站脚本、文件上传、csrf跨站伪造请求、文件包含、越权、SSRF等);

在这里插入图片描述

由上图可知,根据工作需要和职责要求,每一个岗位都有关键的工作任务和必备的技能。

例如,安全渗透测试工程师的主要工作内容是负责WEB、APP应用系统进行漏洞发现和测试;对发现的漏洞能够利用和分析,进一步的验证和测试并给出解决方案;负责跟踪与研究互联网上最新的APP、Web安全技术、最新的安全漏洞。

再如安全攻防专家的主要工作内容是安全攻防实战,有组织的开展高端攻防活动,评价企业安全防护水平,并通过团队赋能,提升团队整体安全攻防实力,所需的技能主要是红蓝对抗和对手仿真。

选一个感兴趣的岗位就可以针对学习了,如果不知道对什么感兴趣又对多个感兴趣,可以先系统学习一遍,找到自己适合的方向去从业。

清楚自己的奋斗目标后就需要去找学习资料学习了

1、首先要学习网络的基本常识及要素,比如:http协议等。

2、安装安全常用软件,比如kali,虚拟

3、看视频的同时搭配书籍更容易理解吸

4、养成记笔记习惯。虽然当今互联网时代实战尤为重要,但记笔记可以让一段时间学过的知识得到充分的复习或者忘记的时候快速回顾~

另外,在学习的过程中需要一份学习路线来跟从学习,以防杂乱无章的学习

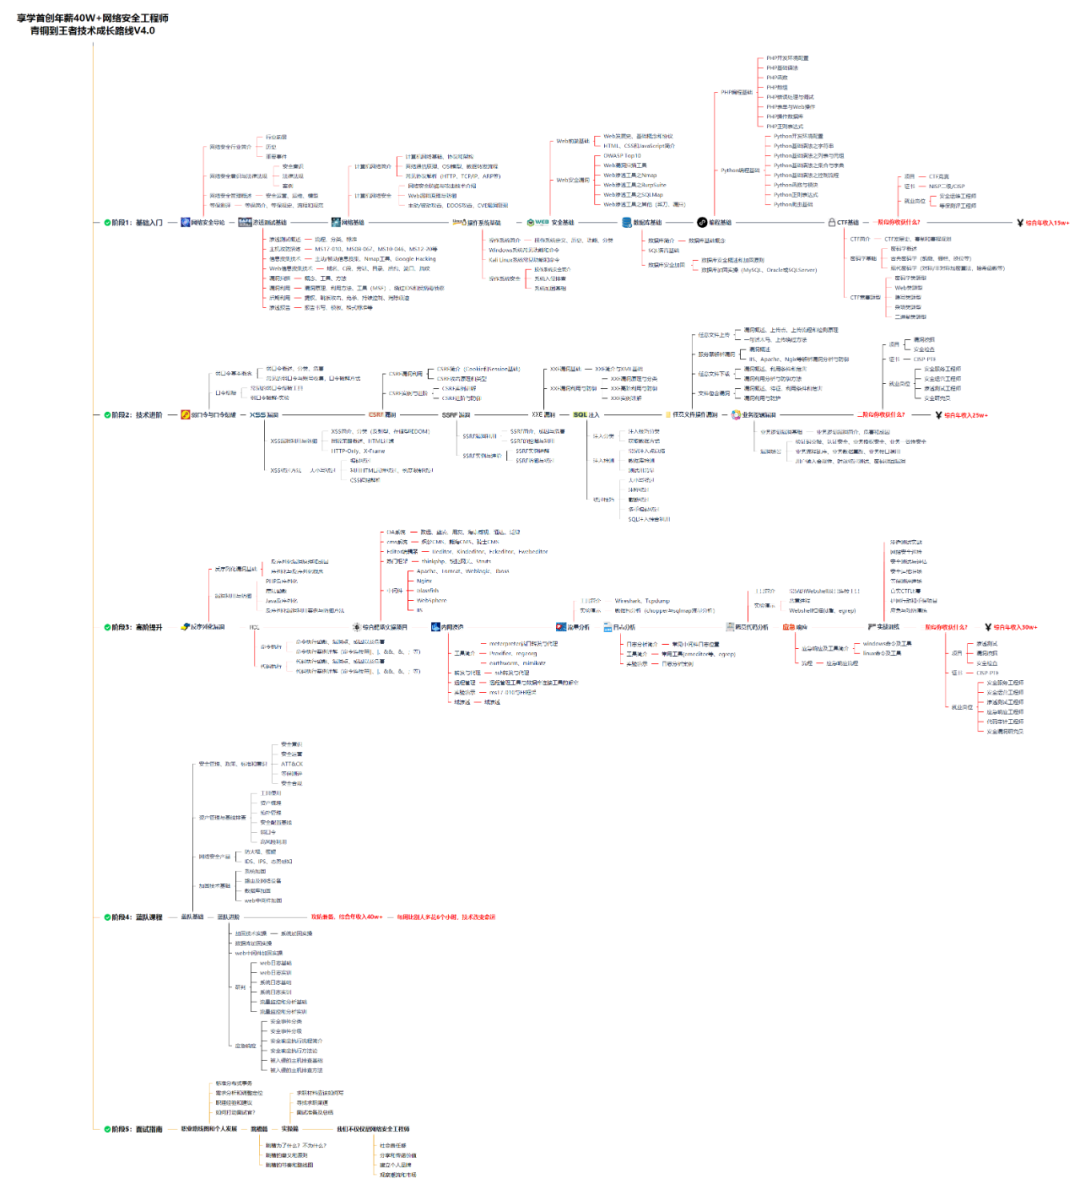
这个学习路线涵盖了市面上99%的安全技术内容,学就完了。(为了展示全部内容,小化比较严重)
在这里插入图片描述

另外我把我几年学习存下来的学习路径资源贴在下面了,需要可以获取到

【一一帮助安全学习,点击一一】
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥信息收集80条搜索语法
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

最后交给大家一个保护谨防自己消息泄露的常识:

常用网络密码安全保护技巧

(1)使用复杂的密码

(2)使用软键盘

(3)使用动态密码(一次性密码)

(4)网络钓鱼的防范

(5)使用SSL防范Sniffer

(6)尽量不要将密码保存在本地

(7)使用USB Key

(8)个人密码管理

(9)密码分级

(10)生物特征识别

网络安全资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

       如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!
  网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

​​​​​​​
 学习资料工具包

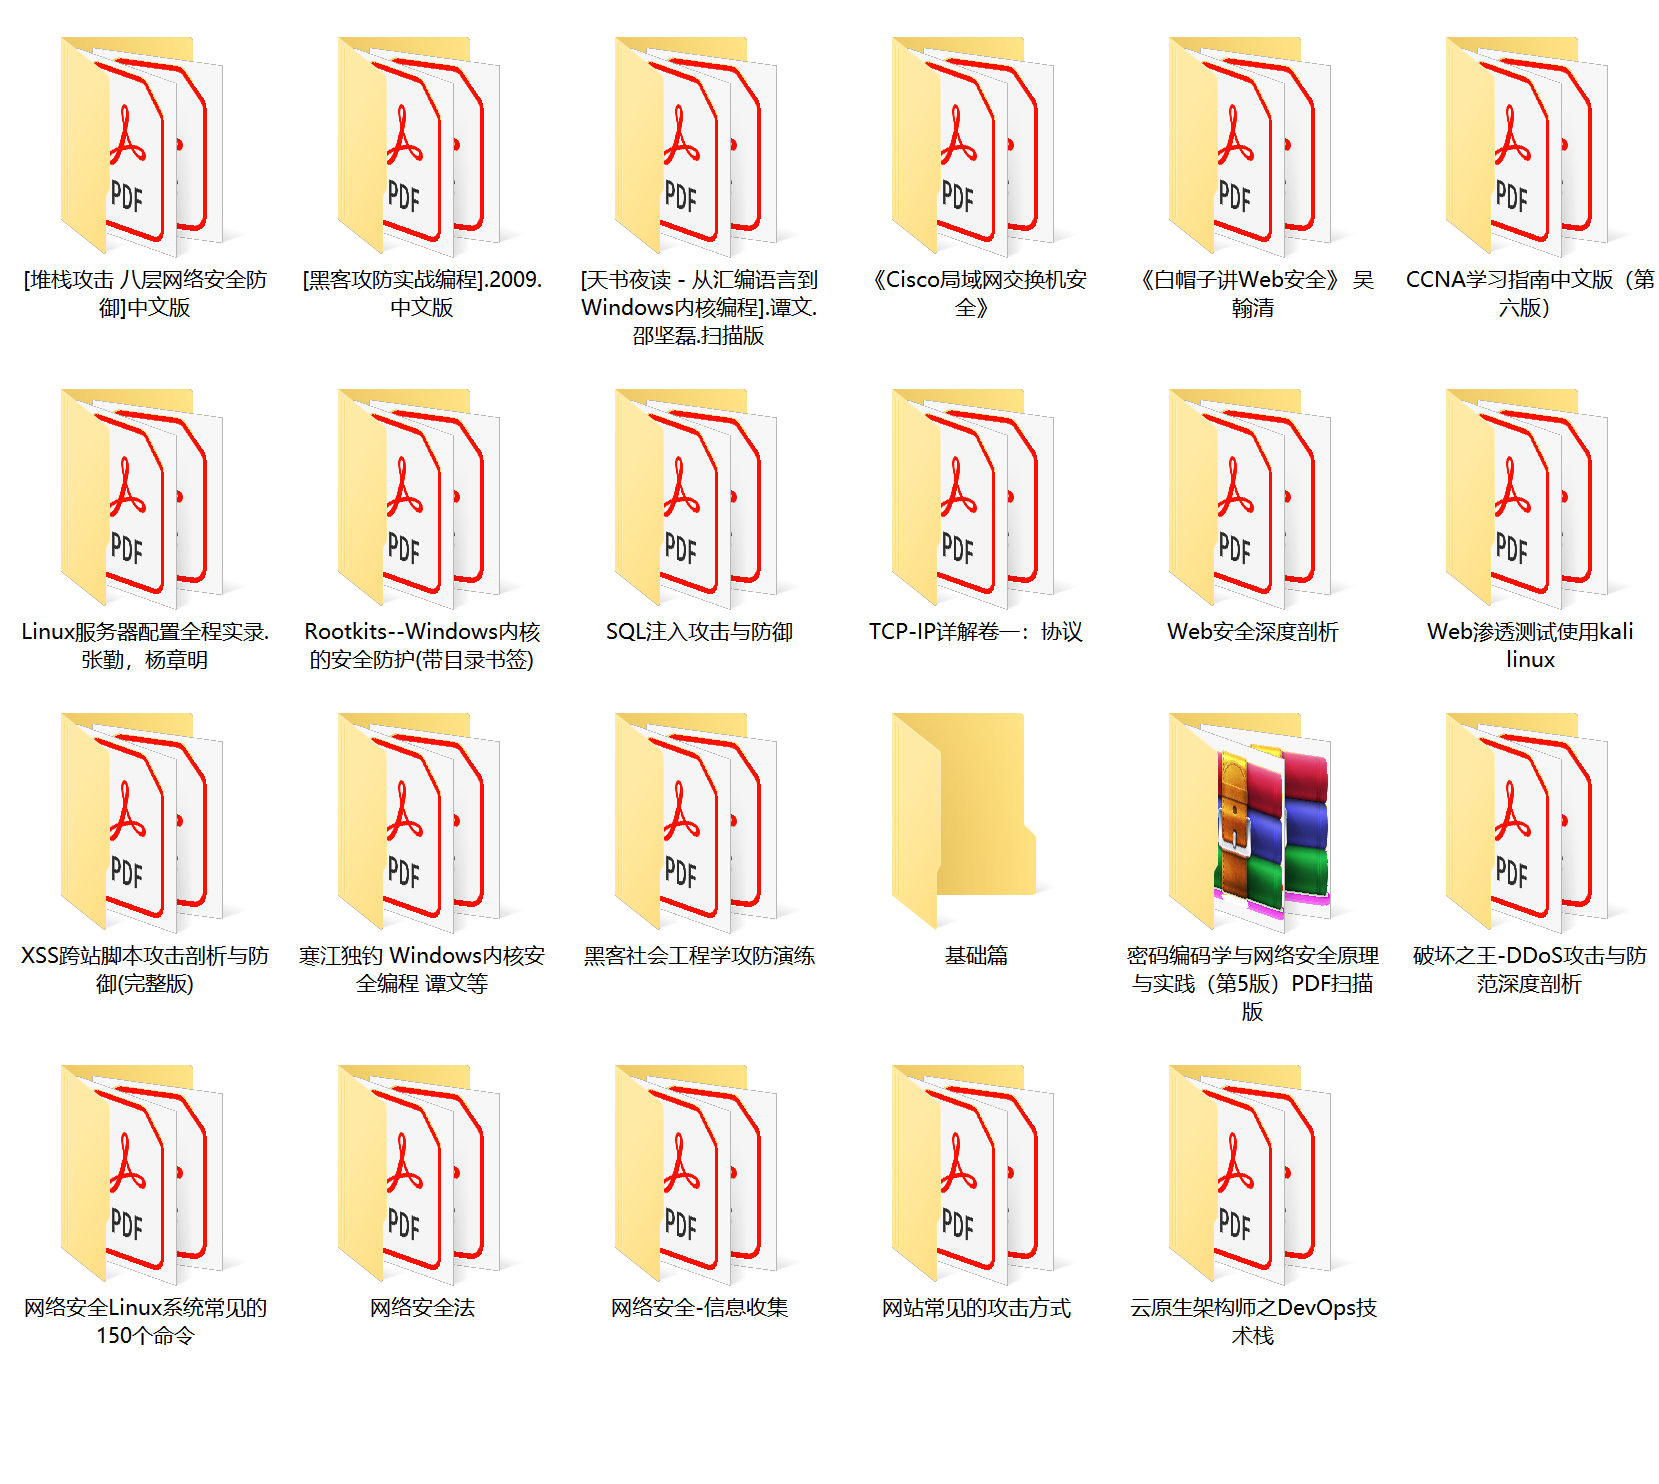
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
​​​​​​​

网络安全源码合集+工具包

​​​​​

视频教程

​​​​​

 视频配套资料&国内外网安书籍、文档&工具

​​​​
​​ 因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

逆概率加权法(Inverse Probability Weighting, IPW)的原理及R实现 逆概率加权(IPW)是一种用于解释由于非随机选择观测值或人群信息的非随机缺失而造成的缺失和选择偏差的方法。原理:这种方法可以通过对观察值的加权来修正分析,使其具有被选中的概率。IPW是基于这样一个假设,即整个研究人群都有可以预测纳入概率(非遗漏)的个体信息,因此,在考虑到这些信息后,我们可以仅从非遗漏的观察值开始对整个目标人群进行推断。计算的程序如下:首先,我们考虑整个研究人群,用逻辑回归模型计算非失访信息的概率,其中响应是非失访,协变量是其可能的预测因素。每个受试者的权重是由预测概率的倒数给出的。然后使用 阅读详情

相关推荐

从建模到调参:基于Simulink的两轮差速机器人轨迹跟踪PID控制全流程解析

本文详细解析了基于Simulink的两轮差速机器人轨迹跟踪PID控制全流程。从运动学建模入手,对比了基于距离与基于位置偏差的两种控制策略,并重点阐述了高精度轨迹跟踪的控制器设计、Simulink仿真搭建及PID参数整定方法,为移动机器人运动控制提供了完整的仿真实践指南。

weixin_29169505的博客 314

从0到1,零基础如何逆袭成为网络安全工程师?

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2301_79455190的博客 1666

2024年五大革新图像分割模型解析:架构创新与实战应用指南

本文深入解析2024年五大革新图像分割模型,包括SAM2、Mask2Former、DINOv2和Swin Transformer等,探讨其架构创新与实战应用。从多尺度处理、提示交互到自监督学习,这些模型在精度提升、效率优化和交互增强方面取得突破,广泛应用于医疗影像、工业质检和智慧城市等领域。

hadoop5ranger的博客 895

从0到1,零基础如何逆袭成为网络安全工程师

本文全面介绍了网络安全的基本概念、攻击分类及常见形式,并详细解析了5类核心网络安全岗位的工作职责与技能要求。文章提供了从零开始的学习路径建议,包括基础知识学习、工具使用、学习资源推荐等,并强调了实践与系统学习的重要性。此外,还分享了10条实用的密码安全保护技巧,帮助读者提升个人信息安全防护能力。最后指出网络安全是持续学习的过程,需要扎实的基础与实践积累,而非追求速成。文末附有全套网络安全学习资料获取方式,为学习者提供系统化的资源支持。

zz96405784848的博客 988

HIDL概述

HIDL背景 Treble 是 Google Android 团队的一项重大项目,意在 Android 操作系统框架在架构方面的一项重大改变,旨在让制造商以更低的成本更轻松、更快速地将设备更新到新版 Android 系统。Android 7.x 及更早版本中没有正式的供应商接口,因此设备制造商必须更新大量 Android 代码才能将设备更新到新版 Android 系统: 图1 Treble ...

u013357557的专栏 2万+

告别Overleaf!本地LaTeX环境配置:VSCode+TeXLive完全指南(Windows/Mac双平台)

本文详细介绍了如何在Windows和Mac平台上配置本地LaTeX环境,使用VSCode和TeXLive打造高效的专业写作工作流。从TeXLive安装到VSCode插件配置,再到高级技巧与性能优化,帮助用户摆脱Overleaf限制,实现更快速、更私密的学术写作体验。

3c4x5z6v7b的博客 953
上一篇: 网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!_ctf练习网站
下一篇: 网络安全工程师主要是做啥的?好就业吗?
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值