“想转行去网络安全,有没有大佬给我说说怎么学习啊?”需要花两三万去培训班吗??

YF-S401水流量传感器在STM32上的精准计量实现 本文详细介绍了YF-S401水流量传感器与STM32微控制器的集成应用,实现精准水流计量。通过外部中断和外部时钟两种脉冲计数方案,结合硬件配置、软件滤波和校准技巧,确保高精度流量测量。适用于智能家居和工业自动化中的水控系统,提升系统稳定性和测量准确性。 阅读详情

关于转行去网络安全,确实有很多人遇到过类似的疑问。很多人觉得自己如果没有相关背景和经验,想要进入这个行业就必须花两三万去培训班学习。不过,实际上,网络安全是一个技术密集型的领域,既可以通过自主学习,也可以通过参加专业的培训班。但最重要的是,你的学习方法和投入的时间比单纯依赖培训班更重要。

1. 不一定非要花钱参加培训班

首先,回答你的问题:不一定非要花两三万去培训班。现在很多网络安全的入门资源是免费的,很多知名的学习平台都提供优质的课程,很多书籍和在线社区也可以帮助你入门。比如,你可以在B站找到很多免费的网络安全教程和实践课程,也可以去一些技术论坛、CTF平台与高手交流。

当然,如果你更喜欢系统化的学习,或者想快速进入职业领域,那么报名一个系统的培训班也不失为一个选择。不过,考虑到两三万的学费,确实相当于几个月的工资,你可以根据自己的情况衡量是否值得投入。

2. 自学网络安全:要做的准备工作

自学的确是一个需要毅力和耐心的过程,但是只要方法得当,也可以非常有效。下面是我为你整理的一些入门步骤,帮你理清学习路线。

第一步:打好基础

网络安全的基础知识很重要。如果你没有编程基础,可以先学习一些基础的编程语言和计算机网络原理。具体内容可以分为以下几个模块:

  • 操作系统基础(尤其是Linux,因为很多安全工具都是基于Linux的):可以从《鸟哥的Linux私房菜》入手,理解Linux系统的基本操作。
  • 计算机网络基础:学习TCP/IP协议栈,了解网络数据传输的原理,学习常用的网络协议(如HTTP、DNS、FTP等)。推荐书籍《计算机网络(第五版)》。
  • 编程基础:Python是网络安全领域最常用的编程语言之一,可以通过学习Python来编写漏洞利用脚本、工具等。可以参考《Python编程从入门到实践》这本书。
第二步:学习安全基础

了解网络安全的基本概念和技术,包括但不限于:

  • 信息安全三大原则(保密性、完整性、可用性)
  • 常见的安全攻击手段:如SQL注入、XSS、CSRF等,理解它们的原理和防御方法。
  • 常见的漏洞类型:学习如何利用和修复漏洞。

推荐阅读的书籍:《黑客与画家》、OWASP的《Web应用安全测试》等。

第三步:实践,最重要!

学习理论知识之后,你的能力提升和进步很大程度上依赖于实践。你可以通过一些在线靶场和平台进行练习:

  • Hack The Box(HTB):一个专注于渗透测试的靶场平台,可以让你挑战真实环境中的漏洞。
  • CTF(Capture The Flag)比赛:全球网络安全社区经常举办CTF竞赛,里面有各种有趣的挑战题目。平台如 Pwnable.kr、CTFtime、PicoCTF。
  • VulnHub:这是一个提供各种靶机下载的网站,适合练习渗透测试。

通过这些平台的挑战,你能提升自己的实战技能,掌握攻击与防御的技巧。

第四步:深入特定领域

一旦你掌握了基础并有了一些实战经验,就可以根据自己的兴趣深入某个领域。网络安全有很多分支,可以选择其中一个方向深入研究:

  • 渗透测试:主要测试Web应用、网络和系统的漏洞,模拟黑客攻击。
  • 红队/蓝队:红队负责模拟攻击,蓝队负责防守。
  • 逆向工程:分析恶意软件,进行漏洞挖掘。
  • 安全运维:负责网络、系统的安全配置与监控,防止潜在攻击。

可以通过技术书籍、视频教程或专业网站进一步深入学习,掌握这些技术。

3. 参与网络安全社区,获取实战经验

通过参与社区和行业会议,不仅能学习到前沿的技术,还能扩展自己的人脉网络。以下是一些你可以加入的网络安全社区:

  • FreeBuf:一个非常活跃的中文信息安全社区。
  • V2EX、知乎:上面有很多技术讨论和学习资料,能够帮助你找到实战经验和最新技术动态。
  • Reddit:上面有很多安全相关的Subreddit,内容更新较快。
4. 是否报名培训班

培训班的确能够帮助你系统化地掌握网络安全的相关技能,尤其是对于转行者来说。如果你有经济条件,可以报名专业的培训班,系统学习一段时间。然而,学习并不仅限于培训班,很多大佬和高手也是通过自学、实践和不断积累经验,才达到了他们今天的高度。

选择培训班时需要谨慎:

  • 确认课程内容和项目是否实用,是否有实际的动手操作。
  • 看看培训机构的口碑,是否有学员分享成功案例。
  • 学完后是否能够进入企业实际工作,很多培训班的实际就业辅导也值得考量。
5. 总结

如果你不想花大价钱去培训班,可以选择自学+实战的方式,通过线上课程、书籍和平台练习一步步提升,逐渐从基础到进阶。网络安全是一条需要不断实践的道路,只有亲自实践,解决问题,才能快速成长。如果条件允许,可以选择培训班进行专业化指导,帮助你更系统地进入该领域。

不管是选择培训还是自学,最重要的是坚持,网络安全是一个不断变化的领域,持续学习和实践才是提高的关键。

网络安全资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

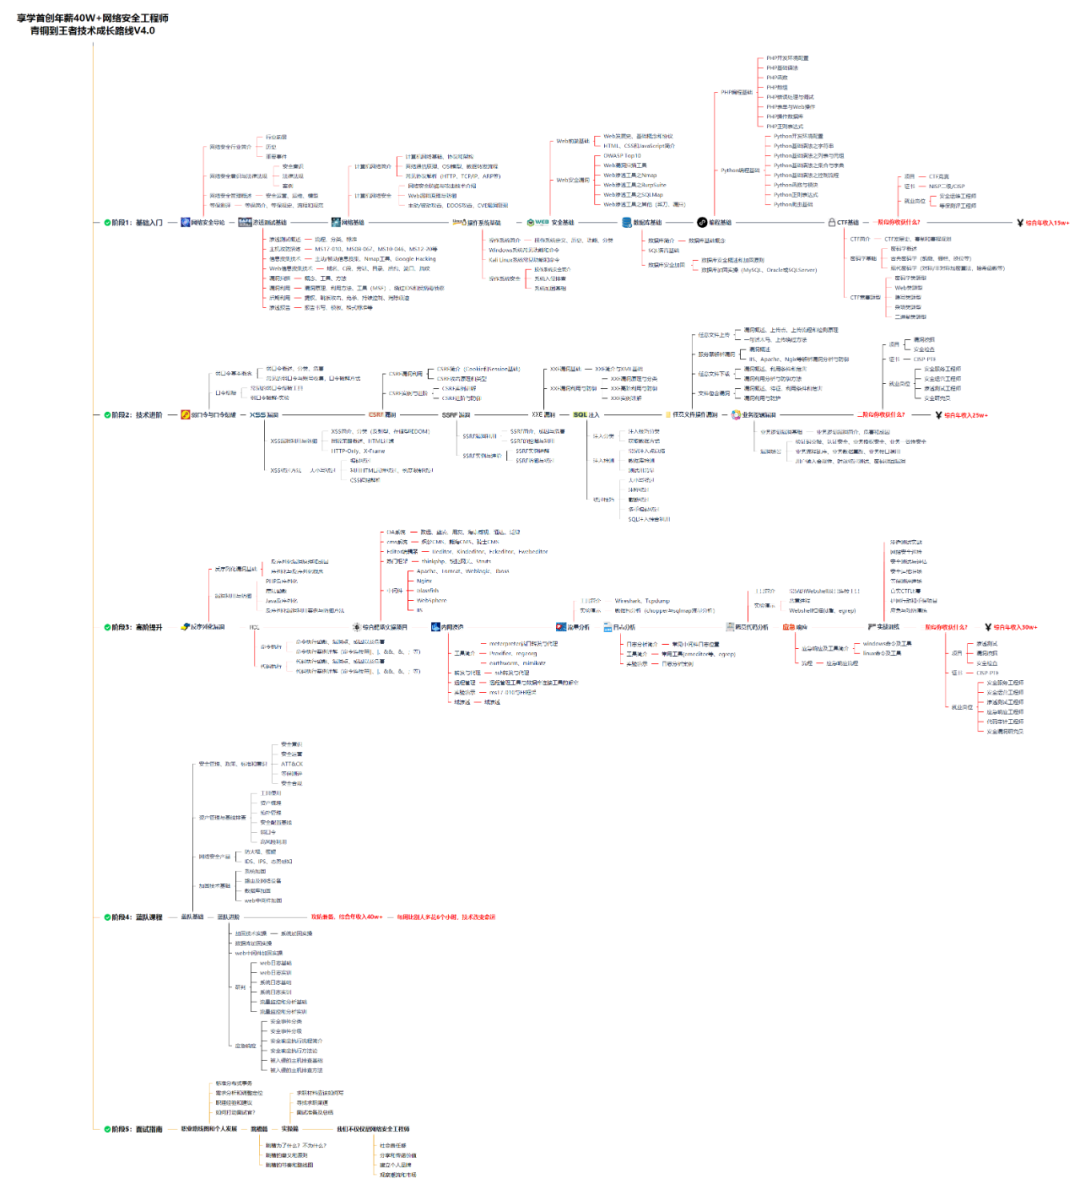
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

       如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!
  网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

​​​​​​​
 学习资料工具包

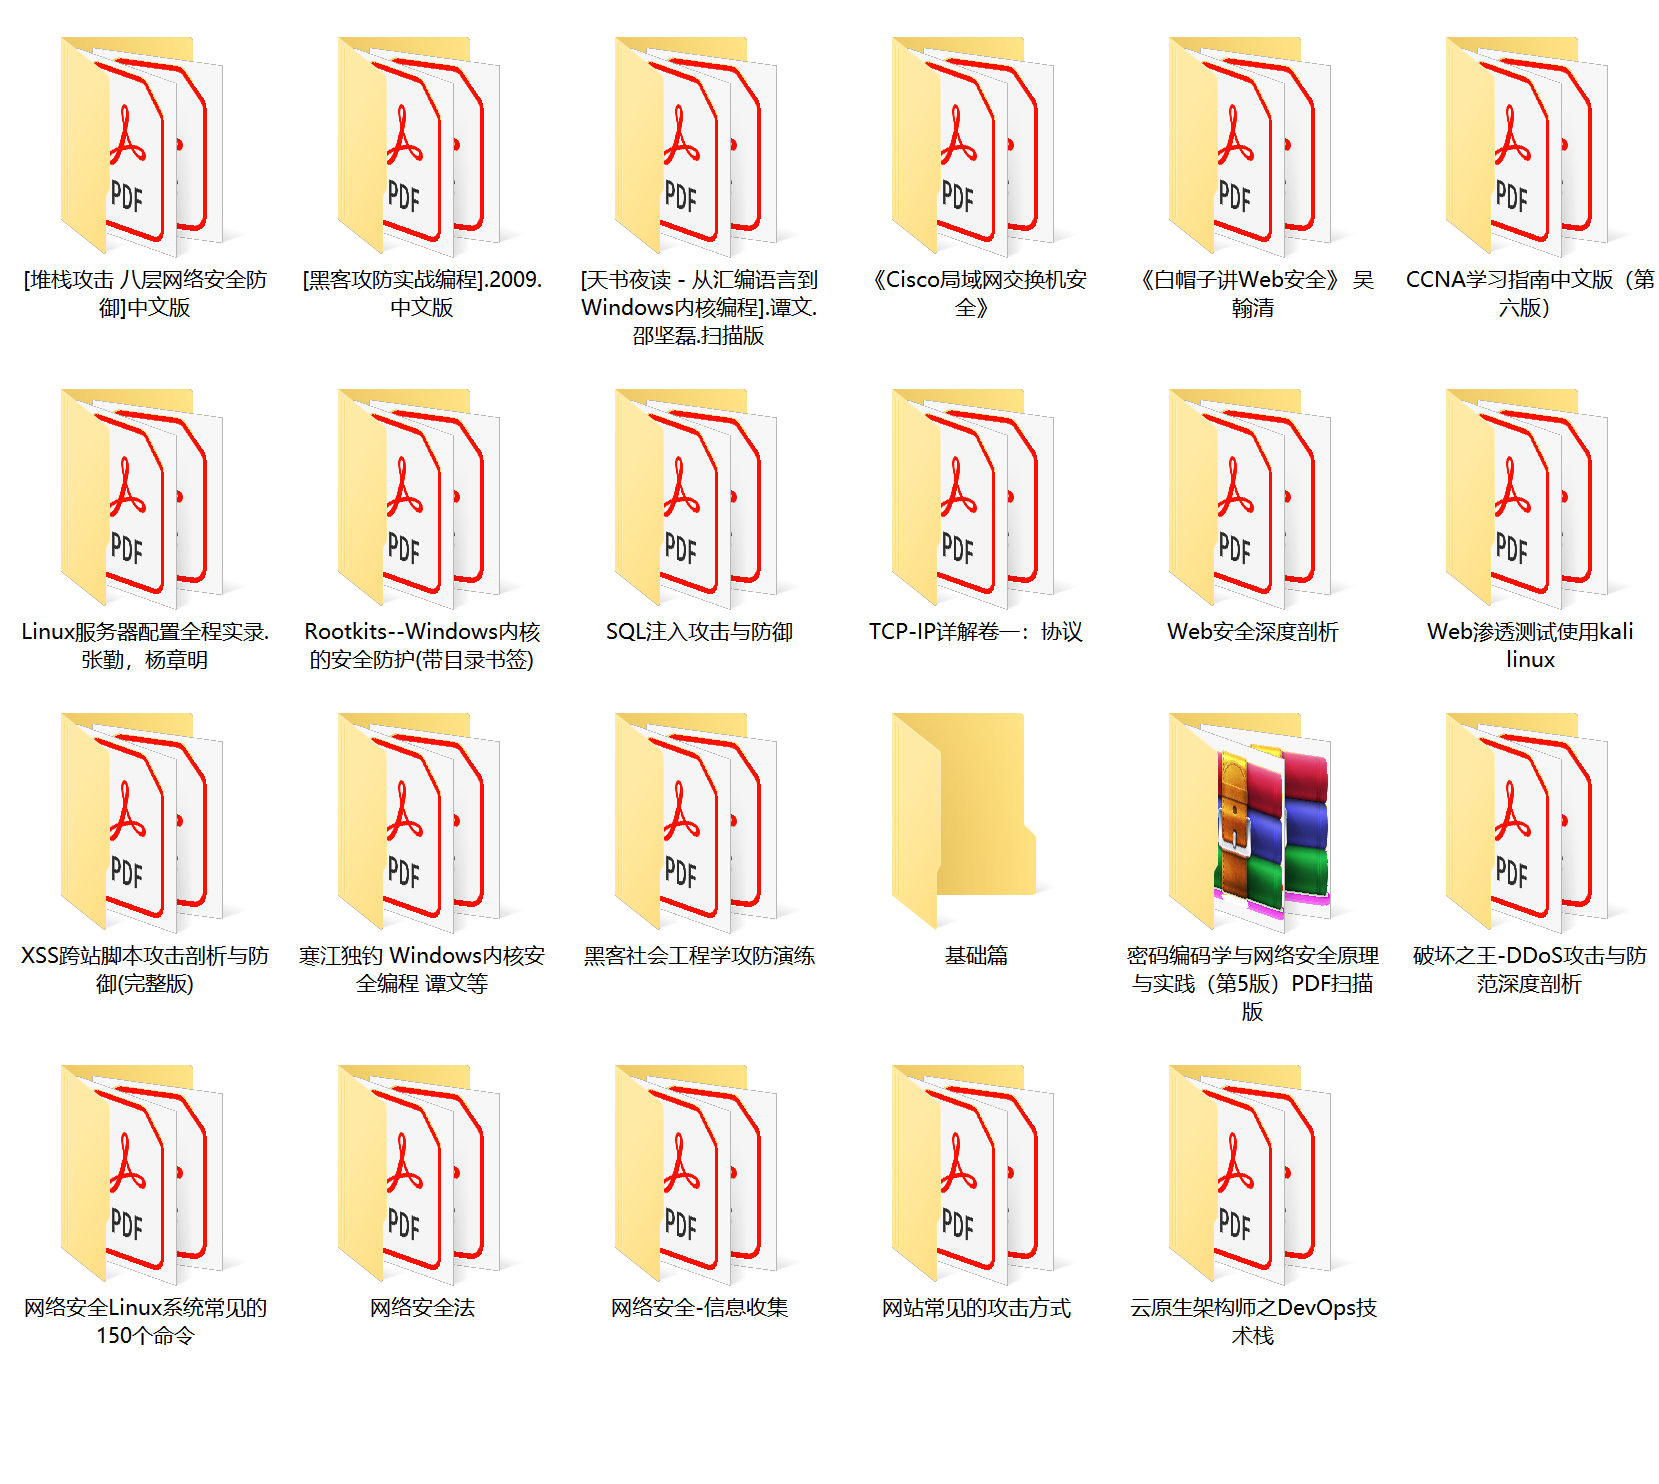
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。
​​​​​​​

网络安全源码合集+工具包

​​​​​

视频教程

​​​​​

 视频配套资料&国内外网安书籍、文档&工具

​​​​
​​ 因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

子网划分详解 还不会子网划分?看这篇就够了,保姆级教程 阅读详情

相关推荐

运行stable-diffusion出现的问题

解决:即用 https://github.com/CompVis/taming-transformers/blob/master/taming/modules/vqvae/quantize.py 新文件,替换错误提示文件中的全部内容即可。5.新建文件夹 CompVis/stable-diffusion-safety-checker/将下载的四个文件放入 解决!后面还会遇到'openai/clip-vit-large-patch14离线下载的问题,同样步骤解决。解决:下载后离线,步骤如下。

weixin_52121118的博客 2350

想转行去网络安全,有没有大佬给我说说怎么学习啊?(需要花两三万去培训班吗?两三万相当于大半年的工资)?

如果你不想花大价钱去培训班,可以选择。

Spontaneous_0的博客 1365

Conformal LEC逻辑等价性检查介绍和参考脚本

分为三个产品:Conformal L、Conformal XL、Conformal GXL。L是功能性检查,XL支持复杂数据通路的综合和APR优化,GXL支持定制的stdcell和定制memory的检查。Cadence Conformal Equivalence Checker,就是常说的LEC,可以用来验证RTL、门级网表、甚至spice网表的逻辑等价性。在setup模式下,读入库、golden设计、有修改的设计,并指定一些option。对于简单的设计,通过GUI来做LEC也是可以的。

weixin_44606964的博客 920

转行网络安全前必读:薪资、加班、入行路线全剖析

网络安全是信息技术领域的重要分支,其核心原理在于理解攻击者如何利用系统弱点,要求从业者具备网络、操作系统和数据库等扎实基础。随着企业数字化程度加深,安全岗位的技术价值日益凸显,薪酬普遍高于传统运维,但实战能力门槛极高,渗透测试与安全运营是两大主流方向。从Web安全到云安全,从护网行动到应急响应,安全人才需要在持续学习中应对不断演变的威胁。本文基于多年从业与带人经验,剖析转行网络安全的真实情况,包括薪资是否真能翻倍、加班是否属实、零基础学习路线如何规划,以及第一份安全岗工作怎么找,为正在纠结的IT从业者提供一

weixin_29322855的博客 244

修复zookeeper未授权访问漏洞

【代码】修复zookeeper未授权访问漏洞。

qq_28392947的博客 4070

DP_AUX辅助通道介绍

DisplayPort(简称DP)是一个由PC及芯片制造商联盟开发,视频电子标准协会(VESA)标准化的数字式视频接口标准。其中辅助通道(AUX)是一条独立双向半双工的传输通道,它也是一对差分信号线。其数据传输速率1Mbps,用来传输配置参数与指令。

cjie221的博客 5367

35岁转行网络安全:从IT运维到安全工程师的真实经历

网络安全是数字时代的基础保障,攻防对抗的底层逻辑使其成为少数“越老越吃香”的技术方向。该领域要求从业者理解网络协议、系统机制与漏洞原理,并掌握渗透测试的标准流程与工具链。企业SRC平台提供了合法合规的实战场景,让新手能在真实业务系统中积累漏洞挖掘经验,这正是安全能力成长的重要路径。对于经验丰富的IT运维人员,过往的网络和系统基础不仅不是累赘,反而能转化为安全评估与应急响应中的独特优势。35岁转型网络安全并非冲动之举,而是基于时间、金钱与风险权衡后的理性选择。这是一段从传统运维到安全工程师的真实经历,记录了学

weixin_32736961的博客 295

电机控制易混知识点1-基波频率/载波频率/采样频率

在电机控制学习工作中会接触到很多专业名词,其中基波频率,载波频率,采样频率是最常接触到的,特别对于电机控制小白开说,不容易理解,现对这几个概念做下总结归纳。

新能源电机控制工程师 | 聚焦实战问题,搭建互助平台 分享电机控制代码调试、现场故障排查、算法优化中的真实困惑;开放讨论电机基础知识以及工作中遇到难点等共性难题。拒绝单向输出,只做工程师的“技术树洞”与“解忧杂货铺”! 2195

2026零基础转行网络安全:从“脚本小子“到月薪过万,这份保姆级路线图+避坑指南,收藏这一篇就够了

学完上面这些,你大概具备一个初级安全岗的基本能力了。网络安全这个行业,入门不难,难在坚持。2026年,AI确实在改变这个行业——它让攻击更快,也让防御更智能。但真正有价值的,永远是能看懂原理、会动手实战、能持续学习的人。AI淘汰的从来不是安全工程师,而是那些只会"用现成工具"的脚本小子。所以,别焦虑,也别被培训班割韭菜。💬 互动一下你现在学到哪个阶段了?在评论区打出来,我们一起交流;觉得有用,,让更多想入行网安的朋友看到这篇干货。关注我,后续会持续更新每个阶段的学习笔记和实战记录。特别声明。

2503_90953556的博客 912

ClickHouse分布式表原理:大数据分片存储与查询

我是一名资深大数据工程师,专注于ClickHouse优化和分布式架构设计。拥有5年以上大数据开发经验,曾为多家电商、金融公司提供ClickHouse解决方案。欢迎关注我的博客(),一起探讨大数据技术!留言互动:你在使用ClickHouse分布式表时遇到过什么问题?欢迎在评论区分享,我会一一解答!

AI大模型应用之禅 959

基于DeepFashion2数据集的服装检测系统:YOLOv11实现与UI界面开发

80万张高质量服装图片13个服装类别:短袖上衣、长袖上衣、短袖外套、长袖外套、背心、短裤、长裤、短裙、长裙、袜子、帽子、鞋、包包每张图片包含边界框、分割掩码、landmarks等标注多样化的场景:商业图片、街拍图片、消费者图片更高效的Backbone网络改进的特征金字塔网络(FPN)自适应训练样本分配策略更精确的损失函数以下是YOLOv11的模型定义:python复制下载# 模型参数self.nc = nc # 类别数。

YOLO 456

2026年入行网络安全:三个现实与避坑指南

网络安全旨在保障信息系统与数据的机密性、完整性和可用性,其技术体系涵盖从网络协议、操作系统到Web漏洞攻防等多层原理。安全防护不仅是黑客式的攻防对抗,更体现为告警分析、基线检查、漏洞闭环等工程化实践,价值在于将风险控制在可接受范围。随着汽车网络安全和AI安全等新兴场景涌现,网络安全岗位已分化为甲方、乙方、厂商等不同模型,且持续学习成为行业基本要求。入行前需认清舆论叙事与真实岗位间的差距:多数需求集中在合规审计、安全运营等“不酷”但扎实的工作,而SRC、靶场、赛事只是辅助训练手段。从行业现实到起步路线,这份基

weixin_29314405的博客 149

华为OD技术面真题 - 计算机网络 - 1

汇总华为OD技术面八股文计算机网络相关八股文,高频技术真题并提供详细解答。

qq_45776114的博客 1334

网络安全工程师真实待遇怎么样?

网络安全行业对于技术人员水准要求越来越高,知识技能面广,对于技术的深度要求也越来越高,行业混子太多,(当然也包括我),半吊子太多,尤其是部份培训机构为保证所谓的高薪就业,让学员过度包装简历,工作经历造假,薪资流水造假,离职证明,甚至合同都是ps的。发现学网络安全里,十个人基本只有一个做渗透,一个人做逆向,其他三个人做黑产,三个人做安服,可能还有一个转行了,还有一个进去了。渗透测试有前景,但是属于顶尖高手的,不是属于大部分人的,需要太久时间沉淀,新手几个月只是入门,所以谈职业前景,还是安全运维。

noob1561的博客 412

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

专科生自学网络安全七个月上岸:学习路线与避坑指南

网络安全行业是少数更看重实战能力而非学历背景的技术方向,漏洞挖掘、渗透测试等技能可以通过系统自学掌握。对于零基础或转行者,理解HTTP协议、Linux基础、OWASP Top 10漏洞原理是入门关键,而DVWA、VulnHub等靶场提供了合法练手环境。在SRC漏洞平台提交有效报告,既能证明实战能力,也能成为简历亮点。面试时,清晰讲出漏洞成因、复现步骤和修复方案,比罗列工具更有说服力。本文作者以专科背景用七个月自学转岗成功,复盘了从基础阶段到求职上岸的完整路径,涵盖靶场选择、SRC实战、简历撰写、面试问答等核

weixin_29323365的博客 251

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

IT行业职业发展真相与网络安全挑战

计算机科学作为现代技术的核心领域,其底层原理包括算法、数据结构、系统设计等基础知识构成了技术人员的核心竞争力。在IT行业,特别是网络安全领域,技术迭代速度极快,要求从业者持续学习新技术如云计算、AI安全等。这种持续学习不仅是技术需求,更是职业发展的硬性要求。网络安全工程师面临实时攻防对抗、零日漏洞等挑战,需要具备快速定位和实战能力,而非仅依赖证书。对于考虑进入IT行业的新人,建议从基础课程如CS50开始,通过GitHub项目积累实战经验,并规划好技术专家、管理或产品等职业路径。

weixin_42530732的博客 83

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1147

【网络安全专题】零信任三大技术体系 SDP / IAM / 微隔离:原理拆解与工程落地实战

「永不信任,始终验证」落地时最常见的结局,是交付一套换皮 VPN 加一个 SSO 门户——问题不在口号,而在没动决策链路。本文以 NIST SP 800-207 的双平面与 PE/PA/PEP 为地图,拆开 SDP、IAM、微隔离各自堵的口子:SPA 如何让网关在公网消失、Keycloak + Istio + OPA 怎样把身份咬到流量上、Calico 的 ipset 与 Cilium 的 eBPF identity 差在哪。

weixin_42260382的博客 364

MAI-Cyber-1 深度解析:微软首个网络安全专用模型

微软没有去做"更大的安全大模型",而是用一颗 137B 总参、仅 5B 激活的稀疏 MoE 专用模型,配上 90/10 的"小模型铺量、大模型兜底"路由,在 CyberGym 基准上拿到 95.95% 的同时把成本砍掉一半——这标志着 AI 安全从"通用模型加提示词"进入了"专用模型加系统工程"的时代。

Simple_Pure的博客 352

从被动整改到主动防御:网络安全测评六问六答

中金金融认证中心(CFCA)长期从事金融安全检测,站在独立第三方立场,可提供等级保护测评、渗透测试、代码审计、应用安全测试、数据安全风险评估、APP检测、大模型安全检测等服务。渗透测试、漏洞扫描、等保测评、安全评估——工具不少,报告也年年出,可一到整改,很多机构还是卡在同一个地方:问题清单列了很长,先改哪个没把握;问题往往不在做没做,而在做完之后怎么用。机构可以建立漏洞台账,明确责任部门、整改时限,整改完成后安排复测验证,形成完整留痕材料,真正把测评成果转化为安全能力,避免“测评归测评,风险归风险”。

AIpress的博客 204

网络安全实战第29期:一次考核暴露的判断力短板

本文复盘一次网络安全综合考核,强调“流程顺序”比背命令更重要。考核聚焦判断力:信息收集、注入分析、脚本执行、文件上传与影响面记录五大环节,分值侧重判断(70分)。作者在脚本执行中因未重测过滤规则卡顿25分钟,暴露“换级不重测”的致命习惯。关键结论:防护有效≠做了防护,需验证实际效果。自评表中“扣分原因”远比分数有价值,揭示改进方向。最终用时4小时20分钟,成绩优秀,核心收获是——流程可靠,胜过技巧堆砌。

2401_88349202的博客 237

2026年11月第1周网络安全形势周报

补丁链条失守”、AI代理攻击产业化、OT/IoT 暴露面失守。在野利用密集新增:CISA KEV 本周新增 3 个已在野利用漏洞——WordPress 核心 TOCTOU 竞态(CVE-2026-119977,24小时内观测到 5.9 万次攻击尝试)、Apple 多产品指针认证绕过(CVE-2024-27834)、SonicWall SonicOS SSLVPN 单因素认证绕过(CVE-2026-19868)。

Bruce_xiaowei的博客 360

网络安全的注意事项以及解决办法

案例一:小王收到邮件,点击邮件后打开附件,此时弹出勒索病毒,打开资源管理器,清点被感染的文件数,10分钟后,财务部服务器报告异常,管理员紧急上网搜索应对措施,事后发现造成巨大损失,管理员的做法有哪些不妥?正确做法:根据业务部门和工作智能,对网络进行分区,例如:用户网络,服务器网络,财务部门网络,管理层网络之间通过防火墙或ACL(访问控制列表)进行隔离,只开放必要的业务端口,阻止不必要的横向通信。正确做法:立即隔离。整个事件链中,管理员的一系列反应是典型的,错误的应急响应操作,最终导致了损失的扩大。

2401_86853478的博客 146

IP 地址是什么?从 IPv4/IPv6、公网与私网到 NAT 与安全日志|网络安全其实很简单

本文主要讲解:IP 地址究竟表示什么?为什么同一设备会有多个 IP?一条安全告警里的源 IP 又能证明什么?

w1955587824的博客 356
上一篇: 新手小白如何挖掘cnvd通用漏洞之存储xss漏洞(利用xss钓鱼)
下一篇: 网络安全ctf比赛/学习资源整理,解题工具、比赛时间、解题思路、实战靶场、学习路线,推荐收藏!_ctf练习网站
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值