iOS https证书配置闪退问题

Uniapp iOS 真机调试:3步解决证书配置与开发者模式启用 本文详细介绍了Uniapp在iOS真机调试中的完整流程,包括证书配置、开发者模式启用及HBuilderX项目设置。通过3个关键步骤解决iOS真机调试的常见问题,帮助开发者快速掌握Uniapp与iOS设备的调试技巧,提升开发效率。 阅读详情

iOS使用的https证书都是.cer格式的,以往服务端给我的证书都是.pem或.crt格式,我通过终端转换为.cer后直接就能用了,很顺利。但是最近换证书服务端给我的格式刚好就是.cer格式,我看格式一样就没在转换了,结果换上证书后,AFN直接闪退了,闪退位置:

[pinnedCertificates addObject:(__bridge_transfer id)SecCertificateCreateWithData(NULL, (__bridge CFDataRef)certificateData)];

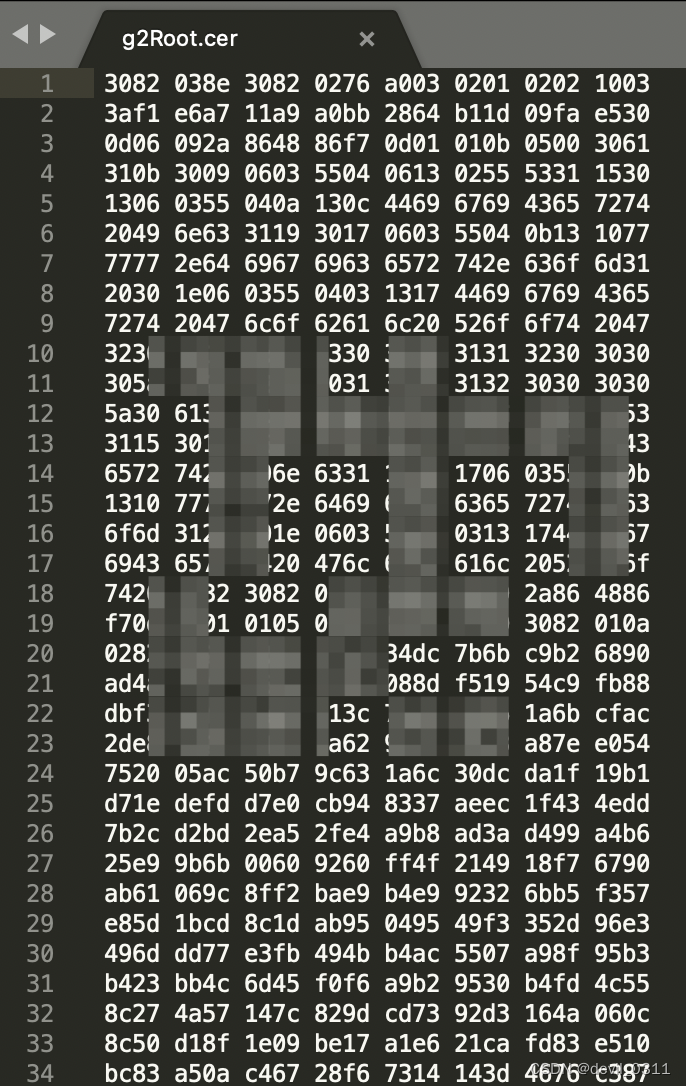
后面查了才知道,原来iOS用的.cer证书内容还必须是data格式的

服务端给我的.cer证书:

正确的.cer证书:
解决方案:

  1. 直接让后端给正确的data格式.cer证书。
  2. 钥匙串访问证书,右键导出为新的.cer证书。
  3. 让后端给.pem文件用自己转换(转换命令见后文)。
  4. 代码转换为data。
- (NSData *)convertCerStringToData:(NSString *)cerStr
{
    NSString * pubSpaceStr = [cerStr stringByReplacingOccurrencesOfString:@"\n" withString:@""];

    NSString * pubStartStr = [pubSpaceStr stringByReplacingOccurrencesOfString:@"-----BEGIN CERTIFICATE-----" withString:@""];
    NSString *pubEndStr = [pubStartStr stringByReplacingOccurrencesOfString:@"-----END CERTIFICATE-----" withString:@""];
            
    NSData *cerData = [[NSData alloc] initWithBase64EncodedString:pubEndStr options:0];
    
    return cerData;
}

附:证书转换命令

pem转换为cer

1.cd到pem证书所在的位置
2.输入此命令即可:openssl x509 -inform pem -in 你的证书名字.pem -outform der -out 你的新证书.cer

crt转换为pem

openssl x509 -in 你的证书名字.crt -out 你的新证书.pem

crt转换为cer

openssl x509 -in 你的证书.crt -out 你的新证书.cer -outform der

参考链接:
iOS中cer证书转换失败闪退“SecCertificateCreateWithData” - 简书

真机抓包实战:Burp Suite配置Android/iOS代理与HTTPS解密 中间人攻击是网络安全测试中的基础技术,其核心原理是通过代理服务器拦截并解密客户端与服务器之间的通信数据。在HTTPS协议普及的今天,实现有效抓包的关键在于让客户端信任代理工具颁发的CA证书。这项技术在移动安全测试、协议分析、漏洞挖掘等领域具有重要价值,尤其适用于对金融支付、社交电商等APP进行安全评估的场景。针对Android和iOS两大移动平台,真机抓包面临系统版本差异、证书信任机制、反抓包检测等挑战。本文以Burp Suite为例,详细解析如何配置代理监听、安装CA证书,并应对SSL Pinning等高 阅读详情

相关推荐

越狱iOS设备使用SSL Kill Switch 2绕过HTTPS证书锁定抓包实战

HTTPS协议通过TLS/SSL加密保障网络通信安全,其核心机制包括证书验证与密钥交换。在移动应用开发与安全测试中,分析HTTPS流量是理解应用行为、调试接口的关键。然而,证书锁定技术会验证服务器证书的合法性,导致常规的中间人抓包工具失效。SSL Kill Switch 2作为一款越狱环境下的Cydia Substrate插件,通过Hook系统底层的安全库函数,强制禁用应用的证书验证过程,从而为安全研究和调试扫清障碍。该技术广泛应用于移动应用安全评估、网络协议分析及逆向工程等场景,是深入探究iOS应用网络通

weixin_30813225的博客 537

闪退问题

记得注册

bug堆积处 1140

Fiddler抓包实战:5分钟搞定HTTPS解密与请求篡改(附证书配置避坑指南)

本文详细介绍了使用Fiddler进行HTTPS解密与请求篡改的实战技巧,包括证书配置、支付请求拦截篡改及移动端抓包的特殊配置。通过具体案例和避坑指南,帮助开发者快速掌握Fiddler抓包的核心技术,提升安全测试效率。

weixin_33686714的博客 439

opensslWIN10安装以及常见解决问题

Openssl安装步骤及方法: 第一步、安装环境: 操作系统:window10(64位)(这里的版本一定要一样) C++编译器:VS2010、 vc++6.0等都可以 ActivePer: http://www.activestate.com/activeperl/downloads/; openssl-1.0.1: http://www.openssl.org/source/ (...

Mc951862140的博客 3510

安卓HTTPS抓包失败原因与分版本证书信任解决方案

HTTPS抓包本质是TLS中间人代理过程,其可行性取决于客户端对代理根证书的信任程度。安卓系统自7.0起引入分层证书信任机制:既区分系统级证书库与用户级证书库,又通过Network Security Configuration强制限定App可信任的证书源。这种双闸门设计导致常见现象——证书‘已安装’却无法解密流量。核心矛盾在于Android应用默认不信任用户CA,尤其targetSdkVersion≥24后更严格限制。本文围绕证书信任链断裂、Network Security Config拦截、系统版本兼容性

weixin_30470643的博客 449

Charles HTTPS抓包全攻略:从原理到实战解决证书信任与SSL Pinning

HTTPS协议通过SSL/TLS层为网络通信提供机密性、完整性和身份认证,其核心机制依赖于数字证书和信任链验证。中间人代理技术是调试与安全分析中的重要手段,它允许开发者解密并查看加密流量以进行接口调试、性能分析和安全审计。在工程实践中,这一技术对于移动端开发、前端调试和API测试具有关键价值,能帮助开发者洞察应用在安全连接下的真实行为。然而,客户端安全策略如证书绑定会对此构成挑战。本文聚焦于Charles抓包工具,系统阐述如何通过正确安装与信任CA证书、配置SSL代理规则来建立信任链,并深入探讨应对证书绑定

adr5970的博客 383

uni-app iOS 免上架分发:证书、打包与 OTA 安装指南

移动端应用分发的基础是包体签名与信任链。iOS 通过证书证明开发者身份,用描述文件绑定 App ID、设备与权限,任何不匹配都会导致安装失败或启动闪退。OTA 安装则借助 itms-services 协议和 manifest.plist,把 ipa 下载地址、Bundle ID、图标等元数据交给系统,实现 Safari 中一键安装。对 uni-app 项目而言,Ad Hoc、企业证书和 TestFlight 各有适用边界;从 HBuilderX 云打包、证书配置,到自建下载页、重签名与 wgt 热更新,核心

weixin_30119911的博客 245

Fiddler手机抓包失败原因:HTTPS证书固定与代理机制深度解析

HTTPS抓包是移动应用调试与安全测试的基础能力,其核心依赖TLS握手过程中的证书信任链验证。当使用Fiddler等代理工具进行中间人拦截时,需动态生成域名证书并由客户端验证——但现代App普遍采用证书固定(Certificate Pinning)技术,直接比对预埋公钥哈希,绕过系统证书库,导致TLS连接在握手阶段即被主动终止。这一机制虽提升了通信安全性,却显著增加了开发调试、接口分析与兼容性验证的复杂度。典型表现包括手机‘断网’、App闪退、Fiddler无会话记录等。本文聚焦于Fiddler在iOS/A

weixin_30430169的博客 476

终极指南:Burp Suite + Reqable(小黄鸟)联动抓取小程序数据包(含PC/手机全场景+排错+前瞻)

根据小程序接口特性,自定义Burp拦截规则,仅拦截核心接口,或自动修改请求/响应,提升调试效率。实操:进入Burp「Proxy → Options → Intercept Client Requests」,点击「Add」,设置拦截规则(如“URL包含/api/user”“请求方法为POST”),勾选「Intercept」,此时仅符合规则的请求会被拦截;同时可设置「Response Modification」,自动修改响应数据(如修改返回的用户信息、数据列表)。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 1万+

iOS证书过期应对全攻略:从原理到无缝重装实践

在iOS应用开发与分发领域,数字证书是保障应用来源可信与完整性的核心安全机制。其工作原理基于公钥基础设施(PKI),通过私钥签名和公钥验证,确保应用在安装和运行时未被篡改。这项技术的核心价值在于构建了苹果生态内严格的安全信任链,是App Store、企业内部分发等多种场景的基石。一旦证书过期,信任链断裂,将直接导致应用无法启动,尤其在企业签名和Ad Hoc分发场景下,用户必须重新安装应用,这对产品连续性和用户体验构成挑战。因此,建立有效的证书生命周期监控、自动化重签名流程与清晰的分发引导策略,成为移动应用运

weixin_30861459的博客 418

安卓高版本HTTPS抓包实战:绕过系统证书限制的四种方案详解

HTTPS协议通过SSL/TLS加密保障数据传输安全,其核心机制依赖于证书链验证。在安卓系统中,网络安全配置自7.0版本起仅信任预置系统证书,导致用户安装的CA证书无法被应用识别,这为安全测试和流量分析带来挑战。从技术价值看,突破此限制能帮助开发者调试网络请求、安全研究员分析应用行为,以及测试人员验证数据传输安全性。常见应用场景包括移动应用安全审计、API接口调试和隐私合规检测。本文聚焦于安卓高版本抓包难题,通过对比Magisk模块、ADB挂载、虚拟空间及APK修改四种方案,重点解析利用VMOS等沙盒环境实

weixin_34127717的博客 405

OpenSSL.exe

在计算机网络上,OpenSSL是一个开放源代码的软件库包,应用程序可以使用这个包来进行安全通信,避免窃听,同时确认另一端连接者的身份。这个包广泛被应用在互联网的网页服务器上。

iOS企业证书签名全流程实战指南:从原理到分发避坑

在iOS应用开发与分发领域,代码签名是确保应用来源可信与完整性的核心安全机制。其原理基于非对称加密技术,通过开发者私钥对应用进行数字签名,系统则使用证书中的公钥进行验证,从而防止应用被篡改。这项技术对于企业内部应用分发尤为重要,它使得企业能够绕过App Store审核,直接将工具、培训或管理系统部署到员工设备上,极大提升了业务敏捷性。企业证书签名作为实现这一目标的关键,涉及证书、描述文件、Bundle ID与私钥四要素的精密配合。本文将围绕企业分发这一具体场景,详解如何配置In-House描述文件、使用Xc

weixin_33871366的博客 353

iOS在同一个Https目录下放不同ID的包导致的下载问题

为了便于其他人员体验最新完成的功能,会不定时的把功能完备的安装包上传到Https目录下。在该目录,配置了这个安装包的ID、icon等信息。 为了产品运营的需要,在操作的过程中会走一些捷径:比如说把这个安装包在包装成另一个安装包,也就是所谓的马甲包。马甲包也有被下载的需求,为了图省事,马甲包也放在了同一目录下。在做这个偷懒的决定之前,隐约觉得会出问题,果不其然,问题确实出现了,刚碰到这个问题时觉得

songecit的专栏 2507

Openssl-win64

生成证书,直接进入bin目录运行下面的指令,导出签名文件散列: cmd keytool -exportcert -alias RELEASE_KEY_ALIAS -keystore RELEASE_KEY_PATH | openssl sha1 -binary | openssl base64 RELEASE_KEY_ALIAS 别名 RELEASE_KEY_PATH 换成你的key文件准确路径

openssl win64 .exe 安装使用

OpenSSL 是一个安全套接字层密码库,囊括主要的密码算法、常用的密钥和证书封装管理功能及SSL协议,并提供丰富的应用程序供测试或其它目的使用

Fiddler 抓包 + 绕过 SSL 证书锁定(安卓 + iOS 完整版)

【代码】Fiddler 抓包 + 绕过 SSL 证书锁定(安卓 + iOS 完整版)

完颜振江 1141

3D Slicer:从入门到精通(二)——入门指南

本篇文章包含开始使用3D Slicer所需的信息,包括如何安装和快速开始使用基本功能,以及在哪里找到更多信息。

walt3433的博客 2万+
上一篇: iOS 文件下载保存预览功能实现
下一篇: iOS指纹登录面容登录功能开发详解
devil_0311
博客等级 码龄10年 13粉丝 16原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值