


人体表面体域传感器网络的密钥协商方案
摘要
目前,随着体域传感器网络的普及,越来越多的人关注个人隐私问题。由于密钥协商方案是保护个人隐私的核心技术,本文针对部署在人体表面的体域传感器网络提供了两种节能的密钥协商方案,这些方案是最为实际应用的。在本研究中,我们首先指出单跳传输比多跳传输更节能,然后基于单跳传输和星型网络结构,利用模糊承诺技术在生物传感器与个人数字助理之间、在弱时间同步机制下建立共享密钥,并采用改进的模糊提取器技术在个人数字助理与远程医疗中心之间建立共享密钥。分析表明,我们的方案比现有研究更高效,适用于实际的体域传感器网络。
关键词 :体域传感器网络;BSNs;密钥协商;模糊承诺;模糊提取器。
1 引言
体域传感器网络(BSNs)是一种特殊的无线传感器网络(WSNs),由数十个生物传感器组成。这些生物传感器部署在人体内部或体表,构成一个自组织无线网络。体域传感器网络利用其生物传感器采集来自人体的生理信号,并将这些信号实时传输至远程医疗中心,从而实现对人体健康的连续、自动监测,显著提高生活质量。因此,体域传感器网络在所谓的“智能健康”中发挥着重要作用(Axisa 等,2005;Foad 等, 2013)。
近年来,人们逐渐意识到体域传感器网络(BSNs)采集和传输的消息应受到保护,以保障个人隐私(Hu 等,2010)。因此,BSNs 应提供机密性、认证、完整性等安全服务(Huang 等,2011)。所有这些安全服务都依赖于密钥协商方案,而密钥协商方案是保障 BSNs 安全的关键技术。
BSNs 是无线传感器网络(WSNs)的一种特殊类型,而传统的适用于通用 WSNs 的密钥协商方案并不适用于 BSNs(Zhao 等,2012a,2012b),因为 BSNs 具有以下自身特点:
1. 为了实现人体的舒适感,生物传感器必须体积小,这导致其在能量、计算和存储等资源极为有限的情况下运行。此外,一个 BSN 中通常只有几十个生物传感器,使得 BSNs 规模远小于传统 WSNs。
2. 受人体尺寸限制,生理信号的传输距离一般小于 1.5 米,属于短距离传输。
3. 许多生理信号(如血糖、血压、心电图等)具有高熵特性,可用于生成加密密钥。
本文基于体域传感器网络的上述特性,为部署在人体表面的实际体域网构建节能的密钥协商方案,具体贡献如下:
1. 我们证明单跳传输比多跳传输更节能,并构建了单跳星型网络结构拓扑,用于设计人体表面体域传感器网络的节能型密钥协商方案。
2. 基于该拓扑结构,我们采用模糊承诺技术在生物传感器与个人数字助理之间建立共享密钥,并利用模糊提取器技术在个人数字助理与远程医疗中心之间建立共享密钥。
3. 我们表明,所提出的方案对人体表面的体域传感器网络而言是节能且安全的。
2 相关工作
最近,许多研究致力于设计针对体域传感器网络的高效节能密钥管理方案,其中密钥协商是核心部分。穆罕默德等人(2010)提出了一种名为‘BARI+’的方案。该方案强调了无线传感器网络与体域传感器网络之间的差异,并提供了一种利用分布式密钥协商的方案在体域网中的生物传感器之间分发密钥管理计划,以平衡能量并延长体域传感器网络的生命周期,但该方案忽略了使用密钥管理计划需要时间同步机制这一事实,而广播时间同步消息将消耗大量能量。
由于存在高熵生理信号,一种结合了传统密码学和生物特征安全的生物密码技术——模糊承诺,在Cherukuri 等人(2003年)中被提出:假设A和B是两个生物传感器,它们预先约定一个秘密纠错码C和一种高熵生理信号。当A希望与B协商共享密钥时,A采集指定信号的一个值x,并从C中选择一个秘密码字c。然后,A计算并发送以下消息给B:F(x, c) = h(c) || (x ⊕ c),其中h(∙)是一个哈希函数,⊕是按位异或操作,|| 表示连接。此外,x ⊕ c被称为承诺。当B接收到A发来的F(x, c)后,它在其本地采集该信号的一个值x′,并计算x′⊕ ⊕= ⊕ c = c ⊕ e,其中e是x与x′之间的距离。如果e在纠错码C的容错范围内,则B可恢复出c,该c可用作A和B之间的共享密钥。Cherukuri 等人(2003年)的作者认为,该方案是一种非交互式密钥协商协议,能够在体域传感器网络中节省大量能量。然而,由于生理信号具有高熵特性,只有在实现精确时间同步的情况下,A和B才能采集到相似的生理信号值。如上所述,精确时间同步将因广播时间同步消息而消耗大量能量。
继Cherukuri 等人(2003年)的研究之后,许多研究被提出以改进该工作。Bui 和 Hatzinakos(2008年)提出的方案设计了一种优化方法,仅在协商共享密钥时传递承诺,相比Cherukuri 等人(2003年)的方案可消耗更少的通信能量。Mesmoudi 和 Feham(2011年)考虑了相邻体域网之间的干扰,提出了一种基于预分发密钥和模糊承诺的密钥协商方案。该方案设计了一种机制,当簇头的能量降至阈值的最小值时进行替换,从而平衡整个体域传感器网络的能量。Cho 和 Lee(2012年)改进了密钥协商中的模糊承诺技术,提出了一种多承诺方案,能够保护纠错码中的码字。尽管已取得诸多成果,但体域传感器网络的密钥协商方案中仍有一些问题尚未解决,例如:如何为密钥协商构建节能拓扑?如何在体域传感器网络与远程医疗中心之间协商共享密钥?这两个问题正是本文希望解决的内容。
模糊承诺技术之后,另一种生物密码学技术——模糊提取器在杜迪斯等人(2004)中被提出。模糊提取器包含两个部分:生成器(Gen)和恢复器(Rep),其操作过程如下:假设W是一个表示高熵生理信号的变量,w和w′是W的两个取值。生成器持有w,当它希望与恢复器协商一个共享密钥时,它计算(R, P) = Gen(w),其中R是一个秘密值,P是一个公开值,并被传送给恢复器。恢复器持有w′,当它从生成器接收到P后,它计算 Rep(w′, P) = R′。如果w和w′之间的距离在指定的纠错码C可容忍范围内,则恢复器可以恢复出R,换句话说,R′= R。随后,生成器和恢复器便共享一个共同的秘密值R。基于杜迪斯等人(2004)的工作,海因策尔曼(2000)提出了一种鲁棒密钥协商方案。该方案的鲁棒性在于其能够保护公开值P的完整性。此外,该方案还能减少模糊提取器结构中的熵损失。然而,据我们所知,模糊提取器技术尚未被用于体域传感器网络中的密钥协商。
3 人体表面体域传感器网络的网络拓扑
体域传感器网络中有两种生物传感器,即植入式生物传感器和可穿戴生物传感器。由于植入式生物传感器技术要求较高,且通常用于特殊的智能治疗,许多在实际应用中的体域传感器网络仅包含可穿戴生物传感器。这类体域传感器网络部署在人体表面,能够采集生理信号并将其发送到远程医疗中心,以实现健康监测的实时化。由于这些信号包含个人隐私信息,本文重点研究如何为此类体域传感器网络设计节能型密钥协商方案。首先,我们将讨论在密钥协商中应采用何种拓扑结构以节省能量。
由于我们关注的这类体域传感器网络用于健康监测,其中的生物传感器仅负责采集生理信号并将这些信号发送到相邻的PDA,而无需彼此通信。因此,这类体域传感器网络的结构应为星形网络。
此外,如Bui 和 Hatzinakos(2008年)所述,生物传感器中的计算能耗通常远小于通信的能量消耗,几乎可以忽略不计。基于这一点,我们将重点放在生物传感器的通信能量消耗上,关注的问题是对于这类体域传感器网络,单跳传输或多跳传输哪种更节能。
3.1 CC2430的能量消耗
目前,CC2430 是专为 IEEE 802.15.4 和 Zigbee 应用而量身打造的真正片上系统(SoC)解决方案,广泛应用于生物传感器中的收发器。在此情况下,我们以 CC2430 为模型,分析生物传感器在传输过程中的能量消耗。
可穿戴生物传感器通过空气传输消息,这与无线传感器网络中的传统传输相同,因此我们可以使用海因策尔曼(2000)中提供的无线传感器网络传输的经典能量方程来研究CC2430的能量消耗:
$$
E_{Tx}(l, d) = E_{elec}l + \varepsilon_{amp}ld^k
$$
(1)
$$
E_{Rx}(l) = E_{elec}l
$$
(2)
其中 $E_{elec}$ 为每比特发送或接收的能量消耗; $\varepsilon_{amp}$ 为每平方米每比特发送时发射放大器的能量消耗;l 为传输的比特数;d 为传输距离;k (2 ≤ k ≤ 4) 为根据周围环境确定的衰减指数。
在体域传感器网络中,CC2430的传输距离小于2米,根据海因策尔曼(2000)的研究,我们可以令 k = 2。根据奇普康(2005)的介绍,在CC2430 的最佳链路质量下,电流为 26.9 毫安,电压为 3.0 伏特,CC2430 的数据速率为 250 千比特每秒,因此可得 $E_{elec}= 26.9 3/(0.25 10^6) = 322.8$ 纳焦耳/比特。此外,接收机阈值为 –92 分贝毫瓦,约等于 6.3*10⁻⁴纳瓦,载波信号的波长 λ=(3 × 10⁸)/(2,400 × 10⁶) = 0.125 米,因此根据 Heinzelman 中的计算方法 $(\varepsilon_{amp}= 0.02544 \times 10^{-3})$,得到 0.02544皮焦耳/比特/米。
基于上述参数,我们得到CC2430的以下能量方程:
$$
E_{Tx}(l, d) = 322.8l + 0.02544 \times 10^{-3}ld^2 \quad (\text{nJ})
$$
(3)
$$
E_{Rx}(l) = 322.8l \quad (\text{nJ})
$$
(4)
3.2 单跳与多跳分析
从公式(3)可以看出,在短距离传输中,能量消耗与传输距离关系不大。
假设传输距离为1米,则单跳传输的总能量消耗为:
$$
E_{sum} = E_{Tx} + E_{Rx} = E_{elec}l + \varepsilon_{amp}ld^2 + E_{elec}l = 322.8l + 0.02544 \times 10^{-3}l \cdot 1^2 + 322.8l \approx 645.6l \quad (\text{nJ})
$$
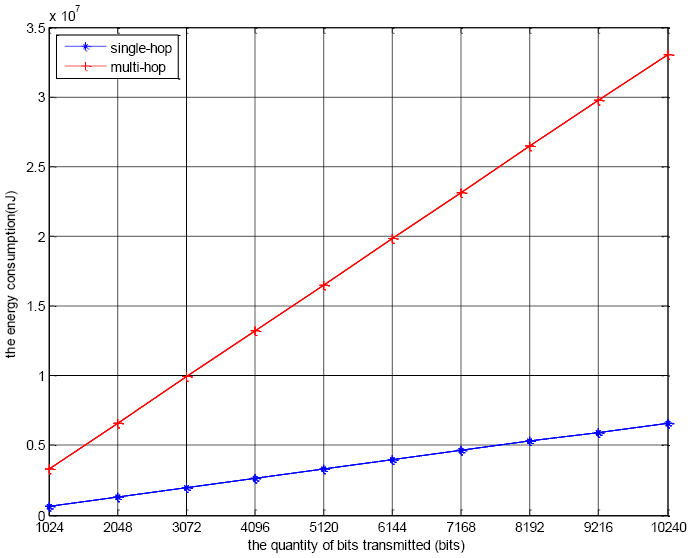
假设多跳中每跳的距离为0.2米,1米的距离需要5跳,在此条件下传输的总能量消耗为:
$$
E’
{sum} = 5(E
{Tx} + E_{Rx}) = 5(E_{elec}l + \varepsilon_{amp}l(0.2)^2 + E_{elec}l) = 5(322.8l + 0.02544 \times 10^{-3}l \cdot 0.04 + 322.8l) \approx 3228l \quad (\text{nJ})
$$
从图1可以得出,在人体表面的体域传感器网络中,单跳比多跳更高效。因此,我们将采用具有星型结构和单跳传输(如图2所示)的拓扑结构来设计密钥协商方案。
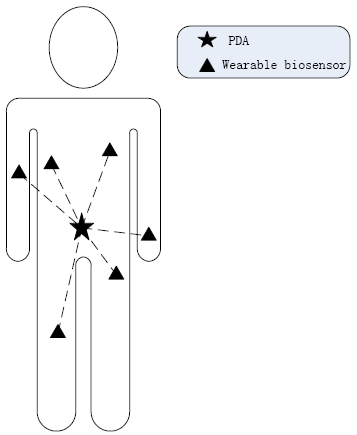
在图2中,PDA是一种便携式设备,不仅与体域网中的所有生物传感器进行通信以控制它们并接收生理信号,还通过GPRS或3G信道与远程医疗中心通信。此外,为了支持生物密码学,我们假设PDA部署在人体表面,能够采集心电信号和指纹 (Khan 等,2013)。
4 人体表面体域传感器网络的密钥协商方案
在第3节中,我们指出,对于人体表面的体域传感器网络,采用星型结构和单跳的拓扑结构是节能的,因此在本节中,我们基于图2所示的拓扑结构为这类体域传感器网络设计密钥协商方案。
4.1 生物传感器与个人数字助理之间的密钥协商
随着集成电路技术和传感器技术的发展,生物传感器可以集成多个传感器来采集各种生理信号。在这种情况下,我们假设每个生物传感器都可以采集心电图信号,以便与个人数字助理进行共享密钥协商,因为心电图可以从人体不同部位采集且具有高熵。
因此,我们采用模糊承诺技术为生物传感器和个人数字助理设计一种密钥协商方案。模糊承诺技术需要时间同步,为了解决时间同步中的巨大能量消耗问题,我们采用了赵等人(2013年)提出的弱时间同步机制。基于弱时间同步和模糊承诺技术,我们的密钥协商方案如下所示:
在我们的设计中,生物传感器与个人数字助理共享一个秘密纠错码C,其中所有码字均为保密的。此外,个人数字助理分配了一块存储空间,用于保存固定时间窗口内心电信号的离散值。当下一个时间窗口到来时,新的离散值将替换旧的离散值。当一个生物传感器希望与个人数字助理共享密钥时,它从C中选择一个密钥c,并从心电信号中采集一个新的值x,然后计算F(x, c) = h(c) || (x ⊕ c)。最后,它将F(x, c)发送给个人数字助理。当个人数字助理接收到F(x, c)后,将通过以下方法在当前时间窗口中寻找匹配的值:对当前时间窗口中的每个离散值x′,个人数字助理计算x′ ⊕ (x ⊕ c),然后使用C对x′ ⊕ (x ⊕ c)进行纠错,得到c′,最后个人数字助理检查h(c′)是否等于h(c)。如果h(c′) = h(c),则x′为匹配值,意味着x = x′,且个人数字助理可通过x ⊕ x′ ⊕ c = c恢复出密钥c。因此,该密钥c可作为生物传感器与个人数字助理之间的共享密钥。否则,个人数字助理将继续检查当前时间窗口中的其他离散值。
在最坏的情况下,个人数字助理无法在当前时间窗口内找到匹配的值。这种情况在(汗,2013年)中未被考虑,而在此我们提出一种方法,可帮助个人数字助理获取匹配的值。为了使该方法清晰明了,我们通过一个简单的例子进行说明:
假设共享的纠错码 C = {000, 111} 将比特串 x ∈ {0, 1}³ 映射为 000(当 x 中至少有两个比特为 0 时)或映射为 111(当 x 中至少有两个比特为 1 时)。因此,C 能够纠正单个错误。设一个生物传感器选择了一个秘密码字 c = 000,并采集到一个离散的生理比特串 111,则该生物传感器将发送 h(000)||(000 ⊕ 111) 给个人数字助理。如果在个人数字助理当前的时间窗口中有两个比特串(例如 100 和 010),则个人数字助理将得到 100 ⊕ 000 ⊕ 111 = 011 和 010 ⊕ 000 ⊕ 111 = 101,而 011 和 101 都无法被纠正为码字 000,因为 C 会将 011 和 101 都纠正为 111。在这种情况下,个人数字助理将通过计算当前时间窗口中现有比特串来搜索匹配的比特串。例如,个人数字助理将 010 加 1 得到 011,然后得到 011 ⊕ 000 ⊕ 111 = 100;接着使用 C 纠正 100 并得到 000。由于 h(c′) = h(c),个人数字助理知道 000 正是生物传感器所选择的码字。
可以得出结论,在我们的方案中,生物传感器可以通过一次传输与个人数字助理协商共享密钥,从而大大节省了生物传感器的能量。对于个人数字助理而言,尽管需要稍多的计算开销,但这种计算开销是可承受的,原因有两个:一是个人数字助理的能量远多于生物传感器,并且可以方便地充电;二是与通信能量相比,计算能量可以忽略不计。
4.2 个人数字助理与远程医疗中心之间的密钥协商
PDA与远程医疗中心之间的通信安全也是体域传感器网络安全的重要组成部分,然而许多研究忽略了该通信问题,或只是笼统地说明可通过基于对称密码系统或非对称密码系统的传统安全方案实现通信。然而,在对称密码系统中,PDA需要配备一个安全模块来存储与远程医疗中心共享的预分发密钥,这不仅增加了PDA的成本,也增加了远程医疗中心的密钥管理开销;在非对称密码系统中,需要一个信任中心为每个PDA分发一对公钥和私钥,且每个PDA需要一个信任模块来存储其私钥,这将给整个系统带来巨大的成本。
在本节中,我们利用指纹设计一种高效的密钥协商方案,用于个人数字助理与远程医疗中心之间的通信。由于指纹特征不会随时间改变,模糊承诺技术不可用,因此我们将采用改进的模糊提取器技术来设计密钥协商方案。
在我们的方案中,每个个人数字助理(PDA)都有一个唯一的标识码 I,类似于手机中用户身份模块的国际移动设备识别码(IMEI)。由于PDA始终处于用户的监控之下,且攻击者无法读取 I,因此可以合理假设 I 是一个秘密值。此外,当用户向远程医疗中心注册时,管理员会将用户名 u 写入其PDA,并采集用户的指纹 w′ 作为其生物特征模板。同时,PDA与远程医疗中心共享一个秘密的纠错码 C。
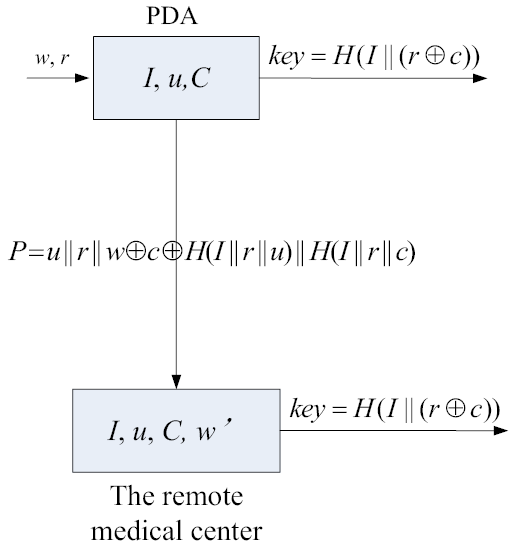
当用户想要与远程医疗中心通信时,他首先将手指按在个人数字助理上,然后个人数字助理采集指纹w。接着,个人数字助理从C中收集一个秘密码字c,并计算 w ⊕ c ⊕ H(I || r || u),其中r是一个公开随机值。最后,个人数字助理将P = u || r || w ⊕ c ⊕ H(I || r || u) || H(I || r || c)发送到远程医疗中心。
当远程医疗中心从个人数字助理接收到P时,首先根据u查找生物特征模板w′ 和I,然后计算 w′ ⊕ (w ⊕ c ⊕ H(I || r || u)) ⊕ H(I || r || u) 以得到 e ⊕ c,其中e是w′与w之间的距离。最后,远程医疗中心使用C解码e ⊕ c得到c′。如果 H(I || r || c) = H(I || r || c′),个人数字助理和远程医疗中心将计算H(I || (r ⊕ c))作为共享密钥。我们的方案可通过图3进行说明。
我们的方案与原始模糊提取器的主要区别在于,我们不使用指纹等生理信号来生成共享密钥,因为个人数字助理每次采集的指纹各不相同,且与远程医疗中心中的模板不同。
4.3 性能分析
第4.1节中的密钥协商方案从两个方面节省了能量。一方面,该密钥协商方案基于采用星型结构和单跳传输机制的拓扑结构,这意味着生物传感器将直接向远程医疗中心发送消息。根据第3节的讨论,该方法将在体域传感器网络中大幅节省能量。另一方面,我们提出了一种改进的弱时间同步机制,基于该机制,模糊承诺技术不需要精确时间同步,从而避免了因广播大量时间同步消息而消耗的能量,节省了大量能量。
此外,我们的方案无需在生物传感器中存储预分配密钥,优于穆罕默德等人(2010)和赵等人(2013年)所提出的均为密钥预分配方案的方案。
由于个人数字助理的能量远高于生物传感器,因此我们不在第4.2节的密钥协商方案中讨论能量效率问题。在此,我们想要指出,随着指纹识别技术的发展,个人数字助理能够采集更精确的指纹,个人数字助理采集的w与远程医疗中心的 w′之间的差异更小,这意味着w与w′之间的距离应在纠错码可容忍范围内,个人数字助理可以通过一次传输就与远程医疗中心协商出共享密钥。因此,我们可以说第4.2节中的密钥协商方案具有高性能。
4.4 安全分析
在生物传感器与PDA的密钥协商方案中,心电图值x具有高熵,可视为伪随机值。通常假设x和码字c的长度均为128位,因此当攻击者获得F(x, c) = h(c) || (x ⊕ c)时,其只能以1/2¹²⁸的概率猜中正确的c。
个人数字助理与远程医疗中心的密钥协商方案可提供认证服务和保密服务。在认证服务中,当远程医疗中心接收到P = u || r || w ⊕ c ⊕ H(I || r || u) || H(I || r || c)并发现H(I || r || c)是一个有效的消息,它将认为P来自一个合法的个人数字助理,并且用户输入的w 与模板w′相似,这意味着该用户正是在医疗中心注册的人员。在最坏的情况下,个人数字助理和指纹都有可能被攻击者窃取,但我们认为个人数字助理是硬件设备,在这种情况下用户会及时发现攻击并采取措施抵御攻击。在保密服务中,我们假设w、c、r和I的长度均为128位。在这种情况下,当攻击者从通信信道获取P后,由于不知道I和c,因此无法计算H(I || r || c),这意味着即使他通过某些方法知道了w,也只能以1/2¹²⁸ 的概率猜中正确的c。因此我们可以得出结论:攻击者能够计算出共享密钥H(I || (r ⊕ c))的概率可以忽略不计。
5 结论
近年来,体表体域传感器网络得到了良好发展,个人隐私安全问题普遍受到人们关注。为了保护此类体域网的安全,我们研究了人体表面体域传感器网络的特性,发现单跳比多跳更节能;基于单跳和星型拓扑结构,提出了两种密钥协商方案。为保障生物传感器与个人数字助理之间的通信安全,我们在改进的弱时间同步机制下,采用模糊承诺技术将承诺的共享密钥从生物传感器传输到个人数字助理,实现了非交互式协议下的密钥协商。为保障个人数字助理与远程医疗中心之间的通信安全,我们提出在改进的模糊提取器技术下利用指纹实现认证和密钥协商。分析表明,所提出的方案对人体表面的体域传感器网络而言是节能且安全的。
 1319


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


