


 本文介绍基于Workbuddy平台与Skill技能库实现XSS漏洞的AI自动化挖掘流程,涵盖接口测绘定位用户输入点、批量Payload测试、AI线索筛选、人工复现验证、根因分析(HTML未转义)及修复方案(实体编码、CSP、安全框架渲染),并生成符合SRC标准的漏洞报告。重点突出AI在渗透测试中提升效率与准确性的关键技术路径。
AI 挖洞实战 10 | Workbuddy+Skill 技能库,XSS 跨站脚本漏洞
01 准备工作与AI约束配置
XSS是Web里很经典的高危漏洞,分为存储型、反射型、DOM型,入口大多在搜索框、留言板、个人资料、评论区这类用户输入位置。这类输入点多,一个个手工测试Payload非常繁琐,很适合交给Workbuddy搭配Skill技能库批量探测。
开始自动化任务前,先配置约束规则,划定测试边界,防止AI发送大量恶意载荷触发平台风控、造成页面污染。
约束提示词:
本次目标:前端输入类接口,定向探测XSS漏洞。
规则1:只使用标准XSS测试Payload,禁止发送破坏业务、盗取真实用户凭证的恶意脚本;
规则2:请求间隔≥2秒,禁止短时间大量发包;
规则3:仅在分配的测试账号输入框提交载荷,不尝试篡改其他用户内容;
规则4:一旦发现弹窗、脚本渲染等XSS特征,立刻停止批量测试,等待人工复核。
把约束导入Skill技能库,AI会按照设定规则执行探测任务。
02 接口收集,定位用户输入点位
调用接口测绘Skill,抓取页面提交请求,梳理可输入点位:
接口示例:POST /api/comment/save
核心参数:
nickname: 昵称
content: 评论内容
业务逻辑:用户提交评论内容,后端接收后直接渲染到前端页面,没有做转义过滤,是XSS高频出现场景。
03 自动化漏洞探测,Payload批量测试
启用XSS探测Skill,自动化探测流程:
- 使用测试账号正常提交一条普通评论,记录原始请求包;
- 自动替换content参数,依次导入基础Payload集合;
- 提交后访问评论渲染页面,检测页面是否成功解析脚本、触发弹窗;
- 自动保存请求、响应报文,标记命中XSS特征的记录。
AI运行期间不用一直盯着,等任务跑完查看日志,发现其中一条Payload成功触发弹窗,Workbuddy标记线索等待人工核验。
漏洞线索:评论内容参数未做HTML转义,输入脚本可以直接在页面渲染执行,判定存储型XSS高危线索。
04 人工复现验证
AI只是筛选线索,人工核验是提交SRC赏金的必要环节。
复现步骤:
- 正常提交普通文字评论,确认页面展示正常;
- 抓包修改content参数,填入基础XSS payload,发送请求;
- 刷新评论页面,页面弹出脚本窗口,脚本成功执行。
漏洞判定标准:
- 用户可控输入内容,直接输出到前端HTML中;
- 后端/前端没有对特殊字符做转义、过滤;
- 可以执行JS脚本,实现窃取Cookie、钓鱼跳转等攻击。
满足条件,判定存储型XSS高危漏洞。
05 漏洞根因分析与修复方案
漏洞根因
开发在输出用户输入内容到页面时,缺少HTML特殊字符转义。< > " ’ / 这类符号没有转义处理,浏览器会把用户提交的内容当成代码解析执行。前端简单的输入过滤很容易被绕过,不能作为唯一防护手段。
修复方案
- 输出到HTML页面时,强制做实体转义,对 < > & " ’ 等符号转码;
- 采用前端框架自带的安全渲染能力(Vue/React默认转义),避免innerHTML直接渲染用户内容;
- 设置CSP内容安全策略,限制脚本加载与执行来源;
- 对富文本场景,使用成熟的富文本过滤库,白名单放行标签,而不是黑名单过滤。
06 生成SRC标准漏洞报告
调用漏洞报告生成Skill,一键生成SRC漏洞报告初稿。
报告提示词:
根据本次存储型XSS跨站脚本漏洞,生成SRC漏洞报告,包含标题、漏洞类型、复现步骤、POC载荷、报文、漏洞根因、修复建议。
初稿生成完成后,手动补充抓包截图、请求响应报文。确认资产在SRC授权测试范围,客观描述漏洞影响,不夸大危害,校验完成就可以提交平台等待审核。
学习资源
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!
01 内容涵盖
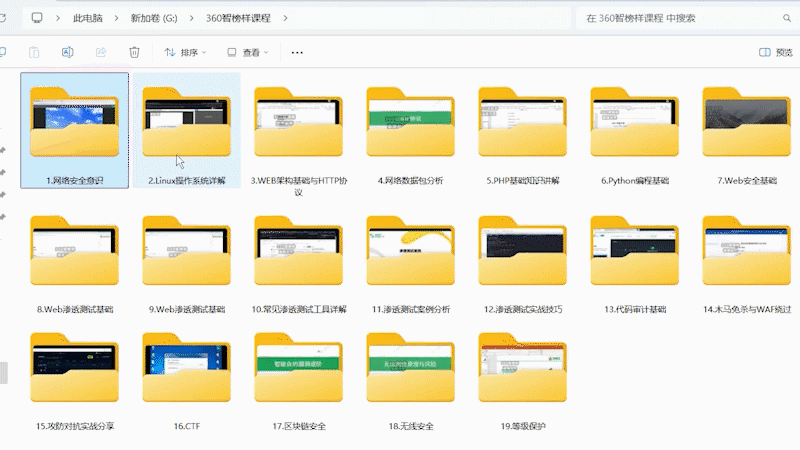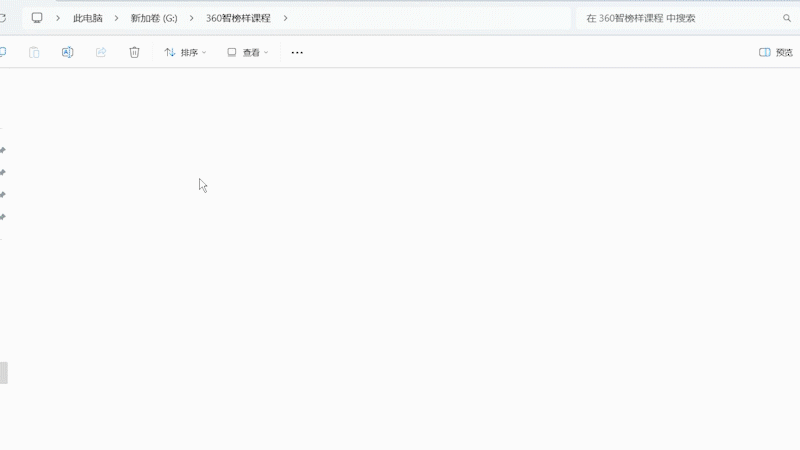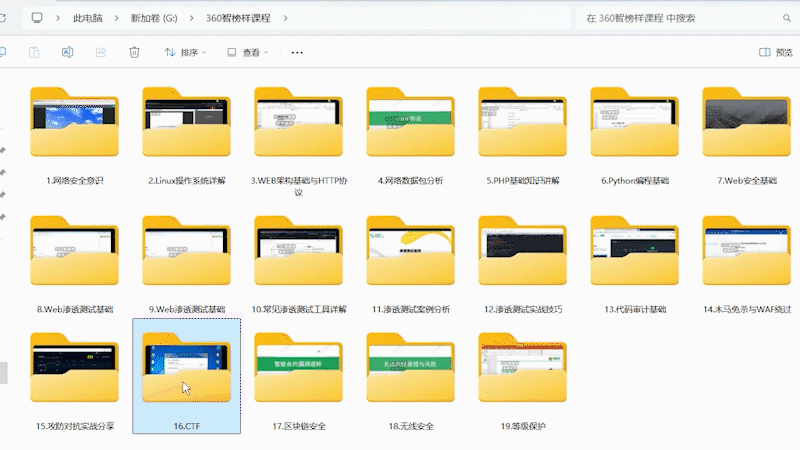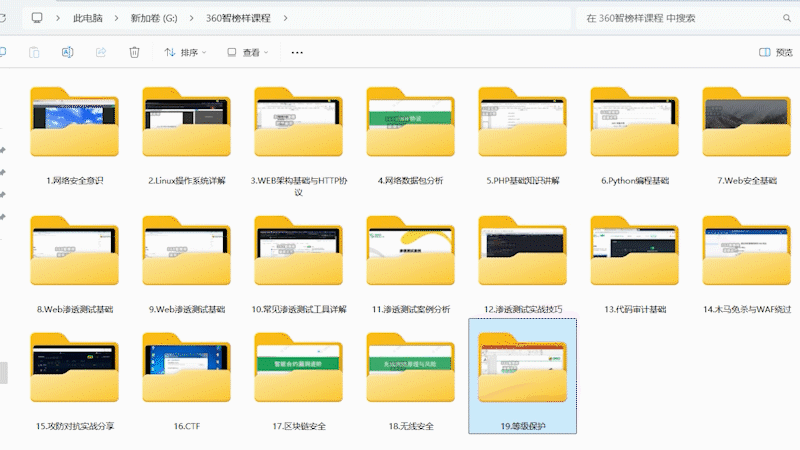
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
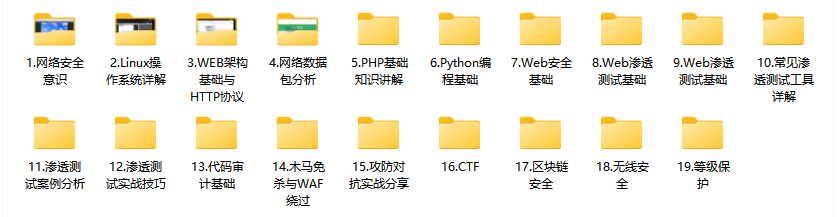
这份完整版的网络安全学习资料已经上传优快云【保证100%免费】
**读者福利 |** ****[优快云大礼包:《网络安全入门&进阶学习资源包》免费分享

02 知识库价值
- 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
- 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
- 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
03 谁需要掌握本知识库
- 负责企业整体安全策略与建设的 CISO/安全总监
- 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
- 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
- 设计开发安全产品、自动化工具的 安全开发工程师
- 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生
04 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
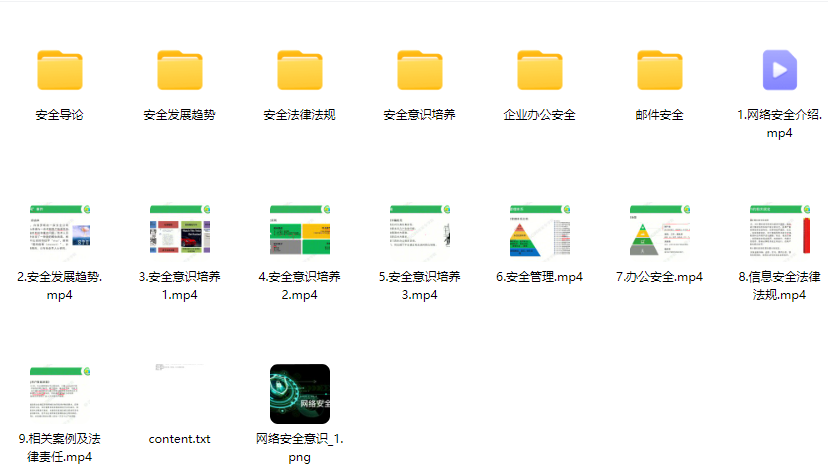
1、网络安全意识
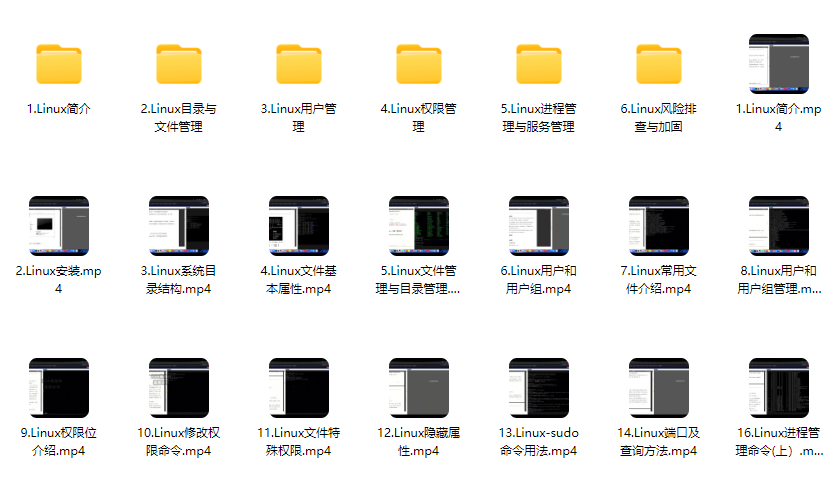
2、Linux操作系统
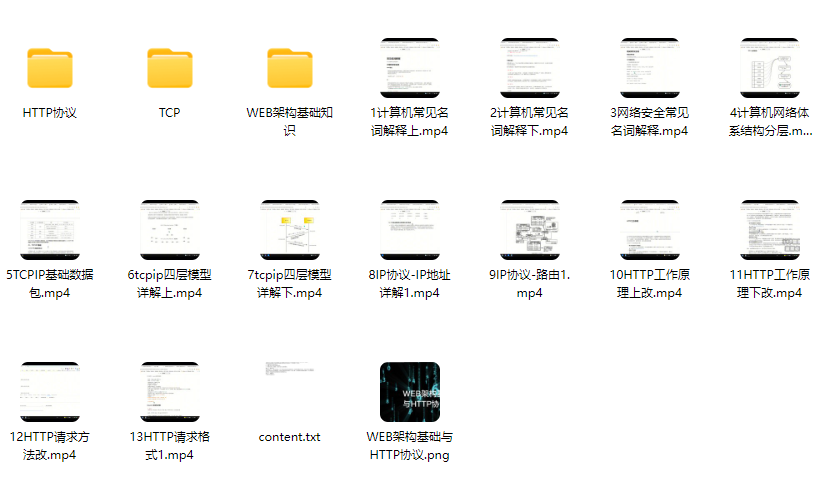
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧

7、攻防对战实战
8、CTF之MISC实战讲解
这份完整版的网络安全学习资料已经上传优快云【保证100%免费】
**读者福利 |** [优快云大礼包:[《网络安全入门&进阶学习资源包》免费分享 ]

文章来自网上,侵权请联系博主


 扫一扫


 335

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


