零门槛挖漏洞:小白从0到1赚高赏金,副业月入过万实战指南

QtWebApp的使用【在Qt中搭建HTTP服务器】(一) 用Qt和QtWebApp能够实现在C++中开发HTTP Web服务器应用程序。 首先,需要先安装Qt的软件开发工具包。点此下载 其次,下载最新的QtWebApp库。点此下载 下载并解压缩QtWebApp ZIP文件。你将会看到: 如何使用QtWebApp 1)将QtWebApp.zip文件解压到文件夹中,并创建一个名为“ MyFirstWebApp”的新Qt控制台项目。然后,建立如下文件结构: 2)将以下行添加到MyFirstWebApp项目的项目文件中: QT += network include( 阅读详情

零门槛挖漏洞:小白从 0 到 1 赚高赏金,副业月入过万实战指南

总想琢磨搞个副业,但要么怕没技能、要么嫌门槛高,兜兜转转啥也没做成?

其实这个挖漏洞就特适合小白 !但一听 “漏洞” 就觉得是高科技、得懂编程,真不是那回事~ 说白了就是找网站、APP 里的小毛病(比如点一下就报错、填信息能重复提交),给平台指出来,人家就给你发赏金,少则几百多则上万!

不管你是学生、上班族,还是想多赚点零花钱,跟着咱一步步来,就能把 “挖漏洞赚赏金” 变成稳当的副业~ 下面咱就实打实讲干货!

一、挖漏洞的核心价值:不止于赚钱的双重回报

挖漏洞的价值远超出 “赚外快”,是个人成长与社会贡献的双向奔赴。

社会价值:

网络漏洞是黑客攻击的 “突破口”,挖掘并披露漏洞,能帮助企业规避数据泄露、系统瘫痪风险,守护个人隐私与国家网络安全防线。

个人价值:

掌握漏洞挖掘技能等于拥有 “终身就业通行证”,网络安全人才缺口持续扩大,技能越熟练,职业选择权与收入上限越高;同时,持续对抗性学习能快速提升逻辑思维与问题解决能力。

二、小白入门:90 天搭建挖漏洞基础体系

零基础入门无需盲目摸索,按**“基础→工具→实战” 三步推进**,高效构建核心能力。

1. 必备基础

筑牢 3 大核心模块

计算机与网络基础:

吃透 Linux 系统常用命令(ls、chmod、ssh 等)、TCP/IP 协议、HTTP/HTTPS 工作原理,这是理解漏洞本质的前提。

编程入门:

优先掌握 Python 基础语法,重点学习 requests、scapy 等安全相关库,能编写简单检测脚本即可。

安全核心知识:

熟记 OWASP Top 10 漏洞类型(SQL 注入、XSS、权限绕过等),理解 CIA 三元组(机密性、完整性、可用性)等核心概念。

2. 工具入门

掌握 5 款必备神器(免费够用)

信息收集:

Nmap(扫描目标主机端口与服务版本)、theHarvester(收集域名、邮箱等信息)。

Web 测试:

Burp Suite 社区版(拦截分析 HTTP 请求,检测 Web 漏洞)、SQLMap(自动化检测 SQL 注入漏洞)。

流量分析:

Wireshark(抓包分析网络协议,定位异常流量)。

3. 合法实战

从靶场到 CTF 积累经验

靶场练习:

先从 DVWA、OWASP WebGoat 等入门靶场入手,复现 SQL 注入、文件上传等基础漏洞,熟悉工具操作流程。

CTF 竞赛:

参与 XCTF、百度杯等赛事,通过解题提升漏洞识别与利用能力,获奖经历还能成为求职加分项。

注意:

绝对禁止未经授权扫描或测试非自有系统,违反《网络安全法》可能面临法律责任。

三、漏洞挖掘实战:小白可直接落地的 4 步流程

基础扎实后,按**“目标选择→信息收集→漏洞检测→报告提交”**四步走,轻松挖出第一个可变现漏洞。

1. 目标选择:从合法平台起步

优先选择漏洞赏金平台:

国内推荐阿里云先知、腾讯 TSRC、补天平台,国外可选 HackerOne,这些平台有明确授权与奖金规则。

新手建议:

从低危漏洞集中的 Web 应用入手,如小型网站、开源项目,积累检测经验后再挑战高价值目标。

2. 信息收集:摸清目标 “底细”

主动探测:

用 Nmap 扫描目标端口,识别是否使用 Apache、Nginx 等易出漏洞的组件。

被动收集:

通过 Shodan 搜索目标设备暴露情况,查看 GitHub 是否有泄露的配置文件或源代码。

3. 漏洞检测与验证

自动化扫描:

用 OWASP ZAP 对 Web 应用进行初步扫描,快速定位安全配置错误、敏感信息泄露等漏洞。

手动验证:

针对扫描结果,用 Burp Suite 修改请求参数,验证 SQL 注入、XSS 等漏洞是否可利用,比如在输入框注入测试 XSS 漏洞。

4. 报告提交:按规范拿高额奖金

报告要素:

清晰描述漏洞位置、复现步骤、危害等级,附上截图或 POC 脚本,方便厂商验证修复。

技巧:

参考平台提供的报告模板,突出漏洞可能造成的损失(如用户数据泄露、资金损失),提高审核通过率。

四、收入变现:不同阶段的赚钱路径与收益水平

挖漏洞的收入随技能提升呈指数级增长,新手也能快速实现 “边学边赚”。

1. 入门级(1-3 个月):漏洞赏金起步

变现渠道:

补天平台、漏洞盒子等入门友好型平台,专注低危、中危漏洞(弱口令、信息泄露、简单逻辑漏洞)。

收益水平:

低危漏洞 100-500 元 / 个,中危漏洞 500-5000 元 / 个,熟练后每月可赚 1000-5000 元,相当于一份稳定副业。

2. 进阶级(6-12 个月):拓展多元变现

漏洞赏金升级:

挖掘高危漏洞(远程代码执行、数据篡改等),单漏洞奖金 5000-50 万元,如阿里云先知最高奖励 50 万。

护网行动:

加入红队(攻击方)参与政企攻防演练,日薪 3000-8000 元,顶尖团队可获 5-20 万额外奖金。

众测项目:

承接企业授权的安全测试项目,远程按漏洞质量计费,驻场日薪 2000-5000 元。

3. 资深级(1 年以上):职业化高收入

全职岗位:

担任渗透**测试工程师、安全研究员,月薪 15-50k,**头部企业或特殊领域(如车联网、AI 安全)薪资更高。

高端变现:

参与国际漏洞赏金计划(如 HackerOne),对接 Google、特斯拉等企业,高危漏洞奖金可达 10-100 万美元;或成为 CTF 赛事顶尖选手,获大厂直通 offer 与高额赛事奖金。

五、总结:挖漏洞是 “长期主义” 的胜利

小白入门网络安全挖漏洞,无需天赋异禀,**关键在于 “持续学习 + 合法实操”。****从靶场复现第一个漏洞,到拿到第一笔赏金,再到成为专业安全人才,**每一步都能收获技能与收入的双重提升。

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

在这里插入图片描述

一、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

二、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
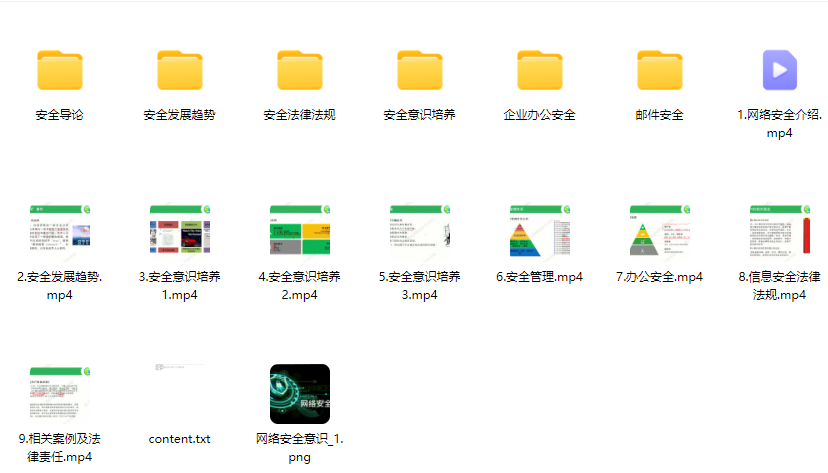
img

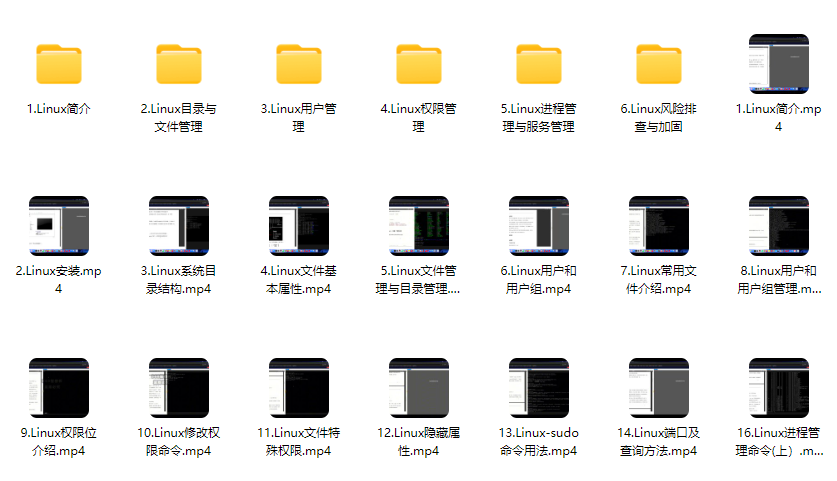
2、Linux操作系统

img

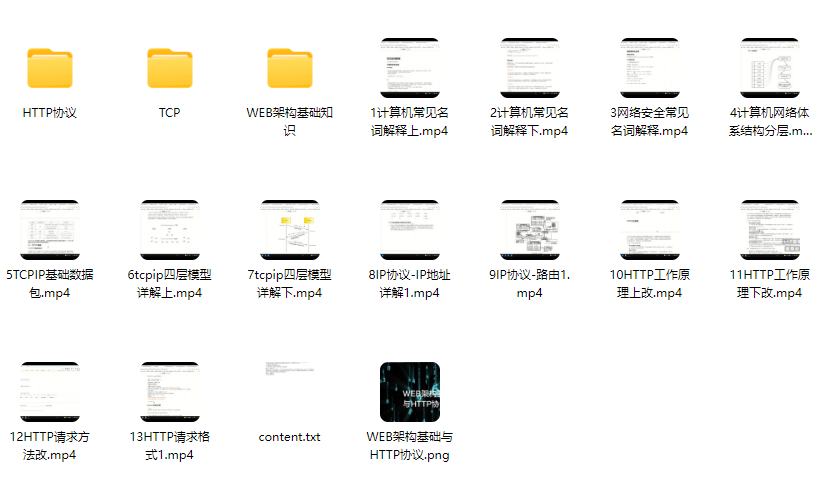
3、WEB架构基础与HTTP协议

img

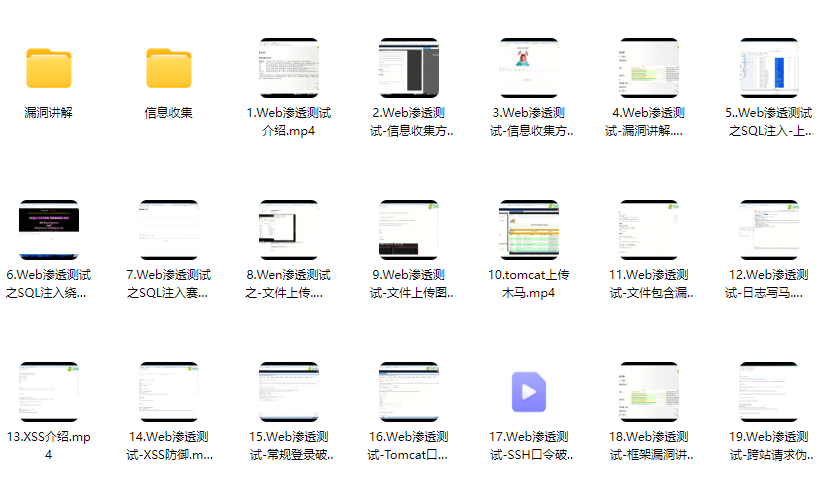
4、Web渗透测试

img

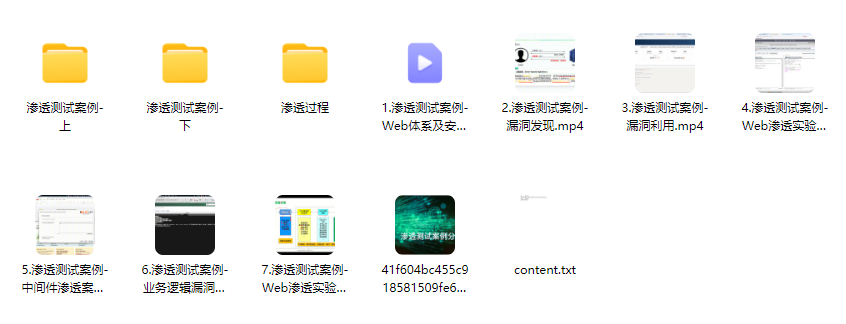
5、渗透测试案例分享

img

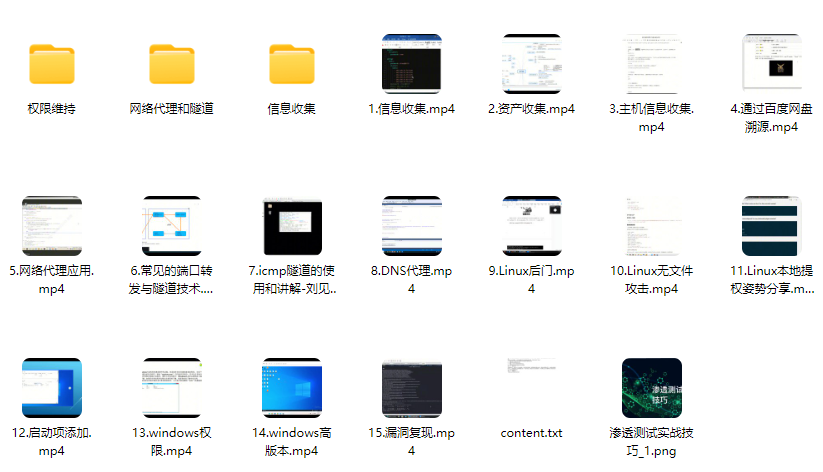
6、渗透测试实战技巧

图片

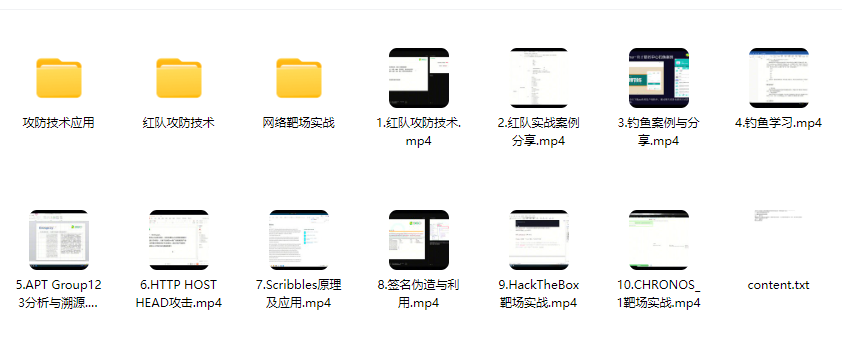
7、攻防对战实战

图片

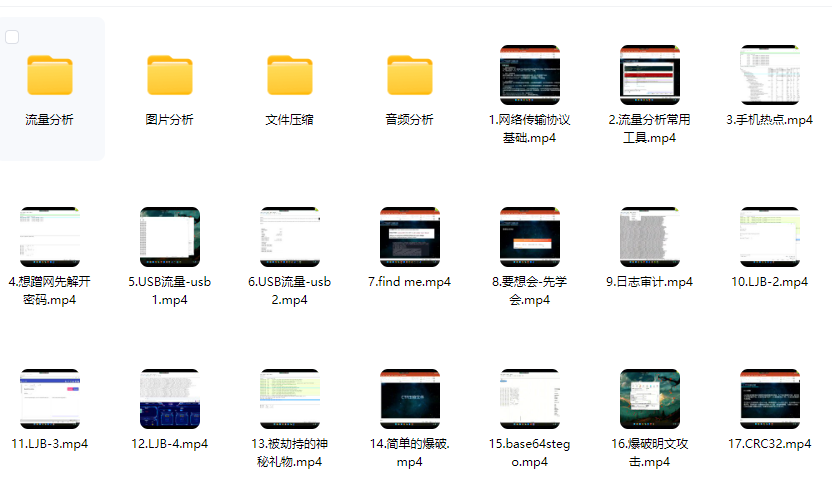
8、CTF之MISC实战讲解

图片

三、适合学习的人群

‌基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

文章来自网上,侵权请联系博主

如何使用 Claude Code 搜索 SAP note 当然,Claude Code 自己仍然要有一种合法可用的模型访问方式,例如 Claude 订阅、Anthropic API 或公司配置的模型提供方式,这和 Browser Extension 是两个问题。因为 Claude Code 已经是完整的 MCP Host,而 Microsoft Playwright MCP 又已经明确支持现有 Chrome Session,两者拼起来在技术架构上完全成立。Microsoft Playwright MCP 默认可以创建持久化浏览器 Profile。 阅读详情

相关推荐

直流有刷电机控制 - 认识电机(一)

电机控制学习

u011030644的博客 917

零门槛挖漏洞:小白从 0 到 1 赚高赏金,副业月入过万实战指南

【小白也能做的副业:挖漏洞赚赏金】 挖漏洞不仅是赚钱的副业,更是零门槛入门的网络安全技能。无需编程基础,只需学会发现网站/APP的小问题(如报错、重复提交),就能获得几百到上万的赏金。入门分三步:掌握计算机基础与Python脚本、熟悉BurpSuite等免费工具、通过合法靶场练习。新手可从国内赏金平台接单,先找低危漏洞(月入1000-5000元),逐步进阶到高危漏洞(单笔最高50万)。该领域人才缺口大,坚持90天系统学习即可实现技能变现,既能赚外快又为网络安全做贡献。

m0_71745258的博客 713

【小程序】支付宝直付通解决方案

支付宝直付通是支付宝为小程序提供的一种支付解决方案,可以实现小程序中直接使用支付宝进行支付。以上是一个简单的支付宝直付通解决方案及相关代码示例。具体的使用还需要根据自己的业务需求进行定制化开发和调整。

qq_31532979的贺公子之数据科学与艺术博客,致力于科技向善,拥抱开源,要用技术的影响力来领导团队,而不是威权和职位! 1281

SRC 挖漏洞入门教程:从 0 到 1 学会合法挖洞、拿赏金、上榜单

大家好,我是你们的优快云网安博主,深耕渗透测试赛道,同时也是多个厂商SRC的活跃挖洞者。很多刚入门网安的同学,都有一个困惑:想练实战、赚赏金,又怕触碰法律红线;想上SRC榜单、积累经验,却不知道从哪里下手。今天,这篇教程就帮大家彻底打通“从0到1”的SRC挖洞之路——从SRC是什么、入门准备,到合法挖洞步骤、漏洞提交技巧,再到赏金变现、榜单冲刺,全程干货无废话,零基础也能跟着学,看完直接上手实操,轻松实现“挖洞赚外快+积累实战经验”双重目标!一、先搞懂:什么是SRC?为什么要挖SRC?

韩束一叶子 1229

ANSYS Maxwell:创建即用型 3D 轴向磁通电机模型

Magnet Length” 是磁体的径向长度。“Magnet Thickness” 是磁体的轴向长度。为了对 AFM 进行更详细的分析,用户需要在 ANSYS Maxwell 中运行 3D FEA 分析。对于 2D 模型,它们类似于 MotorCAD 中的模型,后者对等效的直线电机进行建模。单击“确定”后,将创建一个 3D Maxwell 模型。“长度”是转子铁的轴向长度。然后需要定义定子的“磁芯”尺寸和材料。“长度”是定子铁芯的轴向长度。“转子”# 的极数必须与“定子”中定义的磁极相同。

jkh920184196的博客 1157

【3D目标检测】激光雷达和相机联合标定(一)——ROS同步解包

激光雷达和相机联合标定(一)——ROS同步解包

qq_44703886的博客 4235

从 0 到 1:零基础挖漏洞赚赏金完整学习路线、平台 、 技巧 、 避坑方法!

“挖漏洞赚赏金” 本质是白帽黑客通过合法授权,在企业 / 平台的 “漏洞赏金计划” 中发现并提交安全漏洞,获取现金奖励。它不需要科班背景,但需要系统的技能积累和严谨的合规意识 —— 新手最容易踩的坑是 “攻击未授权目标” 触犯法律,或 “懂技术但不懂报告技巧” 拿不到赏金。这份路线专为零基础设计,帮你避开风险,一步步掌握 “靠挖漏洞赚钱” 的核心能力。

2301_77472496的博客 1138

手把手教你用UM982搭建厘米级RTK定位系统(附避坑指南)

本文详细介绍了如何使用UM982模组搭建厘米级RTK定位系统,涵盖硬件连接、软件配置和深度优化技巧。UM982支持BDS、GPS、GLONASS和Galileo等多系统全频点信号,特别适合精准农业、无人机导航等高精度应用场景。通过实战案例和避坑指南,帮助开发者快速实现厘米级定位精度。

y7z8a的博客 1419

零基础入门漏洞赏金:Web安全副业实战指南与成长路径

在网络安全领域,漏洞挖掘是识别和利用软件缺陷的核心技术。其基本原理是通过系统化的方法,模拟攻击者行为,发现应用程序中可能被利用的安全弱点。这项技术的价值在于,它不仅能帮助企业和组织提前发现潜在风险,加固防御体系,还能为掌握该技能的研究者创造实际收益,形成了连接安全需求与技能变现的桥梁。漏洞赏金计划便是这一价值的重要应用场景,它允许安全研究员在授权范围内对指定目标进行测试,并通过提交有效漏洞报告获得奖励。对于希望进入安全领域或发展副业的初学者而言,Web应用安全是一个理想的切入点,其涉及的技术栈如HTTP协议

weixin_33768481的博客 487

Cesium中GLB模型加载

Cesium中GLB模型加载全解析:Primitive与Entities方法详解

m0_72030584的博客 3472

lammps原子组速度的计算方法

在lammps摩擦、冲击、压痕等模拟过程中,涉及到某个原子组的整体移动,如果要输出这个原子组的整体移动速度,可以使用vcm()函数。下面是一个具体的使用案例,金刚石球在盒子内移动,输出移动过程中金刚石球在x方向的质心速度。vcm()是lammps自带的一个函数,返回原子组质心在设定方向的速度。其中,ID为group-ID,dim为方向,可设置x、y或者z方向。大家好,我是小马老师。

lammps_jiayou的博客 343

从 0 到 1:零基础挖漏洞赚赏金完整学习路线(附平台 + 技巧 + 避坑)

摘要 本文为零基础人群提供“挖漏洞赚赏金”的系统学习路线,涵盖合法合规、技术基础和实战技巧。首先明确漏洞赏金的合法边界,强调仅限授权测试范围,推荐新手从Web漏洞入手(如逻辑漏洞、SQL注入)。其次详解必备技能:Linux系统操作、HTTP协议、Web架构及工具使用(Burp Suite、SQLMap等)。最后聚焦4类高价值漏洞的挖掘方法,包括逻辑越权、支付漏洞等实战案例。全文提供靶场训练与主流赏金平台指引,帮助学习者安全、高效地通过漏洞挖掘获得收益。 (149字)

程序员阿飘 的博客 1583

数据权限设计

随着IT新技术不断完善成熟,企业数字化建设得到全面的发展,数据将成为一个创造财富的重要来源,并且越来越多地被视为一项值得重视的企业资产。未来,很多企业之间的竞争,其实也是资源和数据竞争。那么针对数据资产,如何保障它的安全性呢?数据的权限管理无疑是必不可少的。数据权限从数据源来控制不同的用户能够查看、使用和授权不同的数据表数据(其实就是数据表行列的管控),就如同筑起了一道道护城墙,为数据安全提供了保障。

qq_40664711的博客 1万+

从0开始挖漏洞?只要你够狠,3个月就能挖到第一笔赏金!

零基础3个月挖漏洞实战指南 本文为网络安全新手提供了一套系统的挖洞成长路径:第一个月夯实计算机网络、操作系统、数据库和Web开发基础,重点掌握OWASP Top 10漏洞原理;第二个月学习Burp Suite等核心工具的使用方法;第三个月通过靶场练习后实战SRC平台,从教育机构等低门槛目标入手逐步过渡到企业级漏洞挖掘。文章强调基础理论比工具更重要,并提供了详细的学习资源推荐,指出即使是低危漏洞也能获得50-500元赏金,中高危漏洞奖金可达上千元。文末还附赠网络安全学习路线图和相关学习资源。

2401_84206094的博客 1100

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

上一篇: 2025,计算机+任何行业=王炸!
下一篇: 从0到挖到第一个漏洞的经验总结,附用过的视频教程和学习笔记!
程序媛尤尤
博客等级 码龄4年 1万+粉丝 3317原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值