零基础如何挖到人生第一个漏洞?

Matcap与菲涅尔 菲尼尔效果(简化版公式):fresnel = base + scale*((1-v*n)^power)透明队列为后前渲染,不关闭深度写入则会覆盖之前的像素,导致混合不了。y的值为0~1,根据x3返回对应y值。两色混合做个demo看看!混合为什么要关闭深度写入? 阅读详情

零基础如何挖到人生第一个漏洞?

零基础小白也能挖洞?别被代码劝退,这份“从0到1”变现攻略请收好!

很多人对网络安全的印象还停留在“必须精通数学、代码写得飞起”的刻板印象里。其实大错特错!

对于初入行的新手来说,挖漏洞根本不需要你先成为程序员。只要你思路清奇、工具玩得溜,哪怕你连一行Python都写不出来,也有机会在几分钟内“捡漏”成功。

漏洞挖掘的本质,其实是一场高阶的“找茬游戏”。 你要做的,是利用现成的工具去寻找开发者逻辑上的疏忽,而不是自己去写脚本。(这里划个重点:Bug是程序错误,漏洞是安全隐患,两码事。)

不管你是文科生还是理科生,只要路子对,3个月内拿到人生第一笔赏金(几百到上千元)完全有可能。要知道,早年很多传奇黑客大佬学历并不高,靠的就是那份钻研劲儿。

如果你觉得我在画大饼,那我把这套从零基础到首单变现的实操“四步走”拆解给你看。不讲虚的,只讲普通人能落地的干货。

第一步:透视“系统”底层逻辑

核心任务:吃透 HTTP 协议 + 拿下 OWASP Top 10

很多小白最容易踩的坑就是一上来就下满一屏的黑客工具,结果工具一报错就傻眼,活成了妥妥的“脚本小子”。

请记住:磨刀不误砍柴工。 这个月,你的目标只有两个:

1.搞懂“互联网的通用语言”——HTTP协议

你得明白浏览器和服务器是怎么“握手”的。什么是Request(请求),什么是Response(响应),Cookie里藏着什么秘密,数据包到底长啥样。

这就好比你要去检查别人家的锁,总得先知道门在哪、锁芯是什么结构吧。重点攻克HTTP/HTTPS,这是你未来吃饭的家伙。

2.认清“常见破绽”——OWASP Top 10

不需要成为全才,先把最常见的漏洞原理死磕明白:

·SQL注入: 简单说就是欺骗数据库。比如在登录框输入特定代码,让数据库误以为你是管理员,直接放行。

·XSS跨站: 就像在留言板里藏了个“定时炸弹”,别人一看就中招。

·越权访问: 最经典的逻辑漏洞。把你URL里的ID改个数字,居然能看到别人的隐私信息。

💡 博主建议: 别去啃那些像砖头一样的教材!去视频平台搜“手绘原理讲解”,看动画演示,效率比看书高十倍。

第二步:配置你的“黑客军火库”

核心任务:将 5 款核心工具练出“肌肉记忆”

理论过关了,接下来就是上手“兵器”。你不需要开发工具,但必须把它们用到烂熟于心。

1.Burp Suite(核心主战武器): 90%的漏洞挖掘都离不开它。抓包、改包、重放,它是你和服务器博弈的“翻译官”。

2.Nmap(情报侦察兵): 帮你摸清目标开了哪些门(端口),跑了什么服务,知己知彼。

3.SQLMap(自动化利器): 虽然提倡手注,但用它能快速验证注入点,效率翻倍。

4.浏览器开发者工具(F12): 最容易被低估的神器!很多敏感信息泄露、逻辑漏洞,按下F12看一眼源码就能发现惊喜。

5.Xray/AWVS(自动化扫描): 前期用来辅助梳理资产,发现一些低级配置错误。

💡 博主建议: 在本地搭建Docker靶场,反复操练。直到看到报错信息,你下意识就能反应出哪里出了问题,这就成了。

第三步:实战演练,拿下“一血”

核心任务:通关靶场 -> 挑战 SRC

终于要实战了!但在出发前,必须把红线刻在脑门上:未经授权的测试就是违法,千万别把爱好变成了铁窗泪!

Level 1:在靶场里“练级” 先去 Pikachu 和 DVWA 这两个经典靶场。

Pikachu: 国产之光,中文界面,对新手极其友好,漏洞原理讲得透彻。

DVWA: 全球通用,分四个难度等级。从Low模式开始,亲手把Top 10漏洞复现一遍。

通关标准: 当你能稳定挖掘3-5种漏洞,并且能写出专业复现报告时,你就可以出师了。

Level 2:投身 SRC,赚第一桶金 有了底气,去补天、漏洞盒子或各大厂SRC平台注册账号。

新手策略: 别去大厂核心业务凑热闹(那是神仙打架)。先从教育行业(edu)SRC或公益众测入手。

寻找目标: 盯着信息泄露、弱口令、逻辑漏洞打。这些门槛低、竞争小,最适合新手拿“首杀”。

预期管理: 一个低危漏洞几十上百块,运气好挖到高危,几千上万也有可能。

第四步:给入行者的几句掏心窝子话

1.底线比技术更重要: 白帽子的职责是维护安全,不是破坏。授权是红线,千万别碰。

2.别做“工具人”: 只会点按钮永远成不了高手。遇到报错去查日志、分析流量,弄懂背后的逻辑才是成长的关键。

3.耐得住寂寞: 挖洞很枯燥,可能三天甚至一周毫无收获。但只要坚持梳理资产、持续测试,爆发往往就在下一秒。

4.打破信息差: 网上教程零散,容易走弯路。你需要一套系统化的学习路径,从理论到工具,步步为营。

最后

如果你想在网络安全这条路上深耕,兴趣是最好的老师,坚持是唯一的捷径。天赋不够,时间来凑;如果没有那份热爱,很难熬过初期的枯燥。

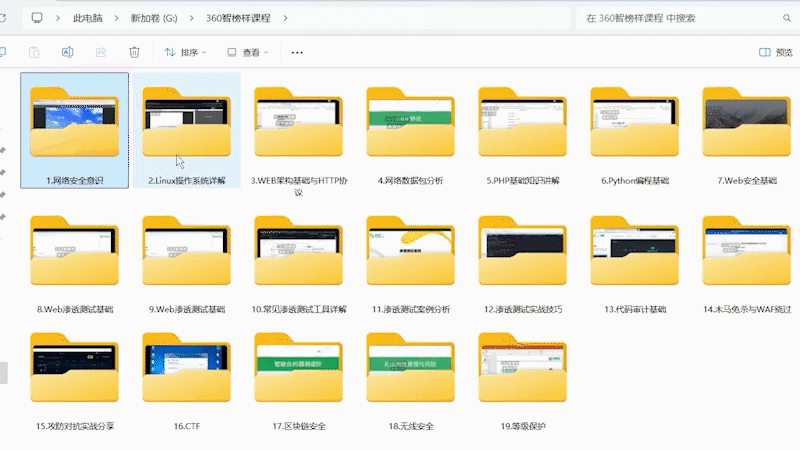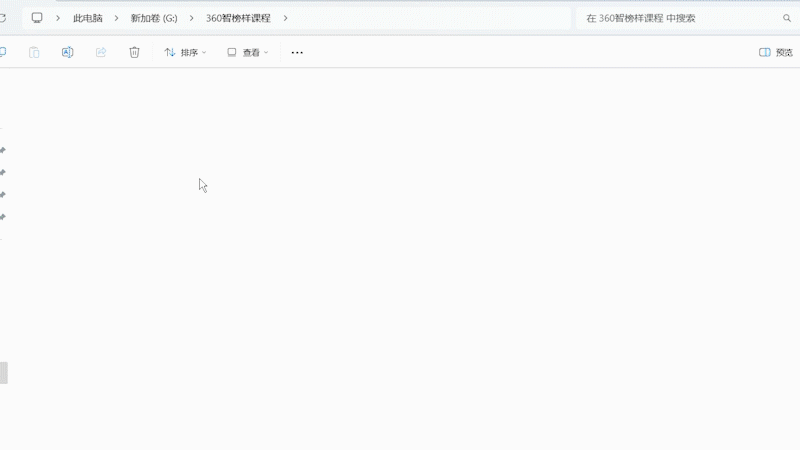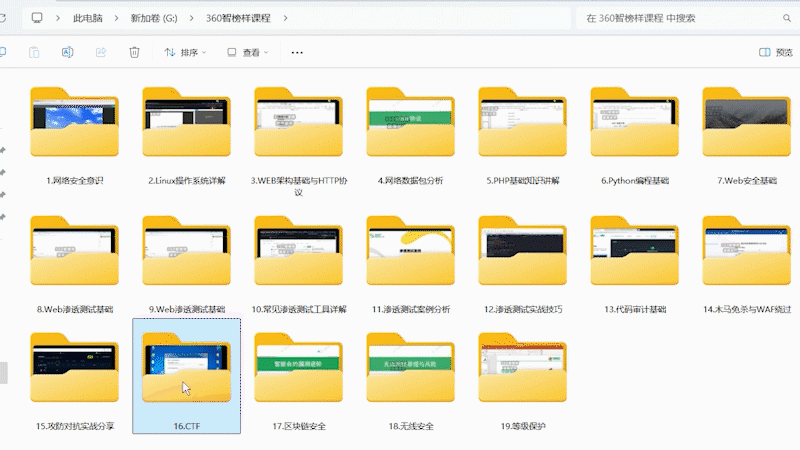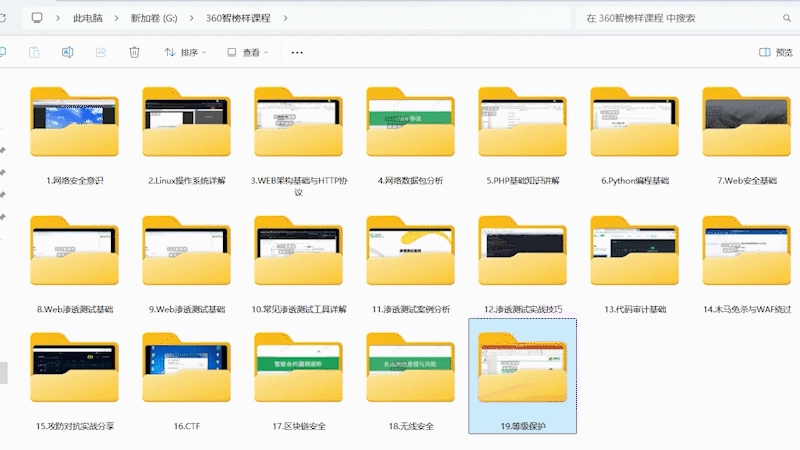
如果你正打算尝试,或者想在网安领域努力一次,我特意整理了这些年积累的视频教程、实战笔记和工具包,都是干货,无偿分享给有需要的朋友(文末自取)。

这年头哪个行业都不容易,没有学历光环,那就用努力和坚持去填补。请相信相信的力量,与诸位共勉!

互动话题:如果你想学习更多**网络安全方面**的知识和工具,可以看看以下面!

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
请添加图片描述

自抗扰控制(ADRC)原理与MATLAB实现详解 自抗扰控制(ADRC)是一种先进的鲁棒控制策略,其核心在于通过扩张状态观测器(ESO)实时估计并补偿系统总扰动。相比传统PID控制,ADRC不依赖精确数学模型,特别适合处理非线性、时变系统。从控制原理看,ADRC将系统内部动态和外部扰动统一建模,通过带宽参数化方法实现快速响应与强抗扰能力。在工程实践中,ADRC已成功应用于无人机飞控、伺服系统等场景,MATLAB仿真显示其上升时间可比PID提升46%,抗扰动恢复时间缩短60%。典型实现包含ESO设计、扰动补偿和PD控制三部分,参数整定遵循ω₀=3~5倍系统带 阅读详情

相关推荐

【论文+CAD图纸】光储充一体化微电网设计

近些年来,我国的经济发展迅速,对能源的需求不断增长,也加重了对环境的破坏,违背了我国的可持续发展战略。所以迫切需要寻找新型能源。由于太阳能在使用时不会产生污染,所以太阳能逐渐受到人们的重视。我国的太阳能资源丰富,具有的开发利用潜力。特别是近些年“光储充”一体化充电站为高科技绿色充电模式,“以光养桩”使光伏、储能、智能充电协同,智能微电网与公共电网互动,本设计对探索清洁可再生能源在民用场合的应用,有着重大的理论和工程价值。本文综述国内外相关光伏发电的成果和发展现状;

weixin_761237174的博客 926

【Web安全】小白怎么快速挖到第一个漏洞,src漏洞挖掘经验分享,绝对干货!

这种类型的漏洞在我挖掘时遇到最多的是可以直接访问phpinfo 的信息,其他的就是可以下载到一份含有敏感信息的文件,我在挖掘漏洞的时候对这类漏洞并没有专门的寻找只是在测试SQL注入漏洞的时候随手测试了一下,因此我把具体的过程放到后面的工具讲解部分。最后呢我想分享一下现在的感受,当我挖完src也努力的上了一个榜,但是现在我还是觉得自己在很多的方面需要学习,因此我建议各位同学在挖完src后依旧需要保持着努力学习新知识的心态,然后经常去我们的社区以及其他的论坛逛一逛学学新的知识!

jennycisp的博客 1380

YOLOv8验证的命令以及计算coco指标

好久不看代码,都不知道怎么验证的了,来记录一下。1、计算coco指标。

毕竟是Shy哥 1481

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4859

Cesium+Three.js融合实战:从零构建GIS与BIM一体化场景

本文详细介绍了如何将Cesium与Three.js进行技术融合,从零构建GIS与BIM一体化场景。通过环境配置、核心场景搭建、坐标转换、性能优化及交互处理等实战步骤,阐述了Cesium负责宏观地理空间渲染、Three.js处理微观精细BIM模型的协同方案,为智慧城市、数字孪生等应用提供关键技术实现路径。

weixin_29230865的博客 460

避坑指南:Allegro 17.2更新封装时遇到的5个典型问题及解决方案(含Symbol报错处理)

本文深度解析Allegro 17.2封装更新过程中的核心机制与常见陷阱。针对“Update Symbols”功能失效、焊盘不匹配、DRC报错、图形层叠错误等5大典型问题,提供从原理分析到实战解决方案的完整指南,帮助用户实现从“更新失败”到“丝滑替换”的平稳过渡。

tgb34567890的博客 1040

史上最详细!新人如何挖到人生中第一个漏洞(入门级教程)

这时候就是要靠我们万能的 fofa 了,首先我们要知道有哪些 cms 有漏洞。

leah126的博客 3695

基于 Simulink 的双向 DC/AC 逆变器中 IGBT/MOSFET 寄生参数影响分析实战教程

摘要:本教程详细解析了Simulink中IGBT/MOSFET寄生参数对双向DC/AC逆变器的影响。通过对比理想模型与含寄生参数(如20nH内部电感、50nH回路电感)的仿真,揭示了电压尖峰、高频振荡等实际问题。建模步骤包括搭建基准电路、引入寄生参数、配置高精度求解器(步长10ns),并给出抑制措施:添加RC缓冲电路、调整驱动电阻。关键发现:寄生参数会显著增加开关损耗和EMI噪声,需通过参数扫描优化设计。教程还提供了代数环报错、仿真速度优化等实战技巧,帮助工程师从理想仿真过渡到高保真分析。

xiaoheshang_123的博客 68

零基础小白也能学会的网络安全入门:收藏这份标准化挖洞流程,轻松出洞!

第1周:夯实基础搞定HTTP协议、抓包工具使用、基础漏洞原理,搭建本地靶场环境。第2-3周:靶场实战在DVWA、在线靶场复现所有基础漏洞,熟练掌握改参、绕过、复现流程。第4-8周:规范实战+积累成果练习资产梳理、人工测试、报告编写,在正规平台合规练手,积累属于自己的挖洞成果。总结漏洞挖掘从来不是小众高端技术,而是低门槛、重流程、重细心的实战技能。对于零基础小白来说,不用畏惧代码、不用焦虑基础薄弱,放弃无效自学,按照标准化流程循序渐进,先练会、练熟基础实操,再慢慢补充底层知识。

小司机的奥拓 196

Kylin操作系统下OpenLDAP安装

Kylin操作系统下OpenLDAP安装

跟着大数据和AI去旅行 1612

Linux | i.MX6ULL Mqtt 移植教程

本文介绍了MQTT协议在物联网中的应用及其实现工具Mosquitto的移植过程。使用Ubuntu 16.04环境和gcc交叉编译器,详细说明了从X86平台安装测试到ARM开发板移植的完整步骤。重点包括:Mosquitto的安装配置、服务启动测试方法、依赖库openssl和libuuid的交叉编译过程、路径参数修改要点,以及最终在开发板上的功能测试验证。文中提供了具体的命令操作和路径修改示例,强调路径一致性对编译成功的重要性。该移植方案实现了轻量级MQTT协议在嵌入式设备中的应用。

Qt历险记,专注Qt技术,三年医疗设备研发经验,1年机器视觉研发经验,半年柔性传感研发经验。 138

如何挖到人生的第一个0day漏洞,从零基础到精通,收藏这篇就够了!

先不说你能不能挖到漏洞,就算你挖到了,提交上去,人家会不会认?更别提某些“赏金计划”,简直就是钓鱼执法,把你套进去,反咬一口。仿佛一夜之间,所有人都成了“0day专家”,满嘴跑火车。对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。但我要告诉你的是,真正的0day漏洞,可没这么可爱。你以为0day是啥?一不小心,你就成了别人的“0day”。你连基本的编程都搞不明白,连TCP/IP协议都说不清楚,就想玩0day?告诉你,0day攻防,那是真正的技术活,是需要天赋、毅力、以及…

leah126的博客 541

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

上一篇: 文科生也能闯网安!零基础入门网络安全的全攻略​
下一篇: CTF和护网都搞不懂,还学什么网安?
黑客-老白
博客等级 码龄3年 3917粉丝 1262原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值