FRR BGP协议分析8 -- BGP 层3隧道 (2)

Kubernetes BGP集成实战:构建生产级Anycast服务网络 BGP(边界网关协议)是互联网自治系统间路由交换的基础协议,其核心原理在于通过AS路径、本地优先级和多出口判别(MED)等属性实现跨域最优路径选择;技术价值在于赋予Kubernetes集群网络主权,摆脱云厂商负载均衡器的路由黑盒与协议限制;典型应用场景包括多云/混合云服务统一入口、边缘计算低延迟接入、金融级高可用网关及全球Anycast服务IP部署;本文聚焦2018年成熟稳定的FRRouting + MetalLB组合方案,详解BGP邻居建立、Service IP动态宣告、Anycast地址规划与四层连通性 阅读详情

本文,我们分析UPDATE消息的处理过程

层3VPN 的UPDATE消息和前面的路由更新报文的接受处理是一样的,从解析属性的地方开始区别,报文如下图:
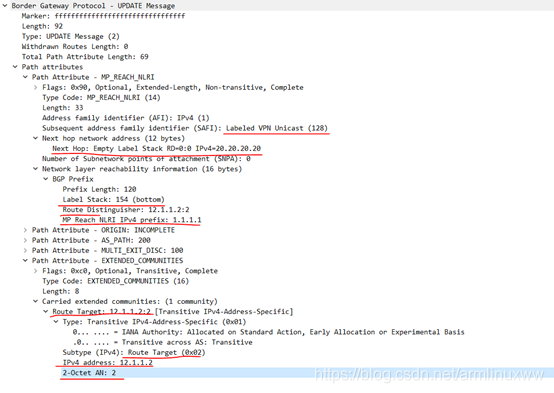
2019/12/26 09:32:44 BGP: : 20.20.20.20 rcvd UPDATE w/ attr: , origin ?, metric 100, extcommunity RT:12.1.1.2:2, path 200

2019/12/26 09:32:44 BGP: : 20.20.20.20 rcvd UPDATE wlen 0 attrlen 69 alen 0

2019/12/26 09:32:44 BGP: : 20.20.20.20 rcvd RD 12.1.1.2:2 1.1.1.1/32 label 154 IPv4 vpn

2019/12/26 09:32:44 BGP: : vpn_leak_to_vrf_update: start (path_vpn=0x5589ff3debf0)

2019/12/26 09:32:44 BGP: : vpn_leak_to_vrf_update_onevrf: skipping: import not set

2019/12/26 09:32:44 BGP: : vpn_leak_to_vrf_update_onevrf: updating 1.1.1.1/32 to vrf VRF 1

2019/12/26 09:32:44 BGP: : vpn_leak_to_vrf_update_onevrf: pfx 1.1.1.1/32: num_labels 1

2019/12/26 09:32:44 BGP: : leak_update: entry: leak-to=VRF 1, p=1.1.1.1/32, type=9, sub_type=0

2019/12/26 09:32:44 BGP: : leak_update: nexthop is valid (in vrf VRF default)

2019/12/26 09:32:44 BGP: : leak_update: ->VRF 1: 1.1.1.1/32: Added new route

2019/12/26 09:32:44 BGP: : group_announce_route_walkcb: afi=IPv4, safi=vpn, p=1.1.1.1/32

2019/12/26 09:32:44 BGP: : subgroup_process_announce_selected: p=1.1.1.1/32, selected=0x5589ff3debf0

2019/12/26 09:32:44 BGP: : bgp_zebra_announce: p=1.1.1.1/32, bgp_is_valid_label: 2

2019/12/26 09:32:44 BGP: : Tx route add VRF 7 1.1.1.1/32 metric 100 tag 0 count 1

2019/12/26 09:32:44 BGP: :   nhop [1]: 20.20.20.20 if 0 VRF 0 label 154

2019/12/26 09:32:44 BGP: : bgp_zebra_announce: 1.1.1.1/32: announcing to zebra (recursion set)

2019/12/26 09:32:44 BGP: : u11:s11 send UPDATE w/ attr: , origin ?, extcommunity RT:12.1.1.2:2, path 200

2019/12/26 09:32:44 BGP: : u11:s11 send MP_REACH for afi/safi 1/128

2019/12/26 09:32:44 BGP: : u11:s11 send UPDATE RD 12.1.1.2:2 1.1.1.1/32 label 154 IPv4 vpn

2019/12/26 09:32:44 BGP: : u11:s11 send UPDATE len 89 numpfx 1

2019/12/26 09:32:44 BGP: : u11:s11 20.20.20.20 send UPDATE w/ nexthop 10.10.10.10 and RD


属性解析

在属性解析函数 bgp_attr_parse里面,我们分析和层3隧道相关的属性解析。
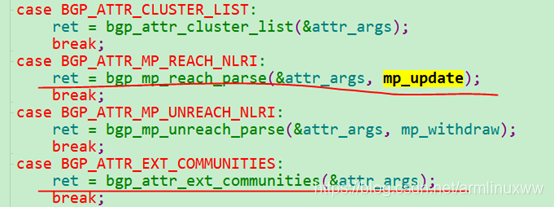
解析MP_REACH_NLRI
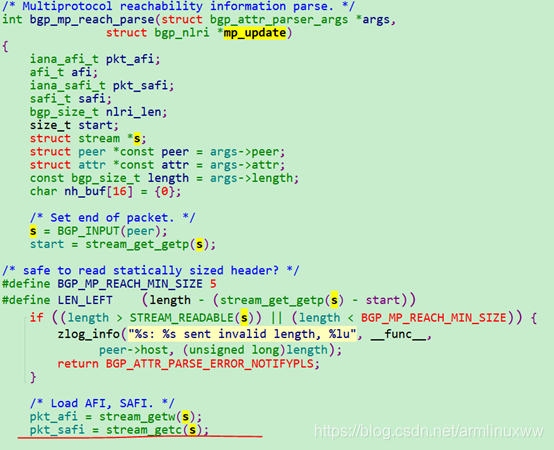
 

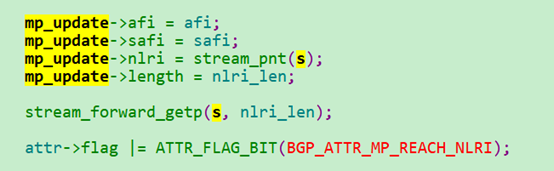
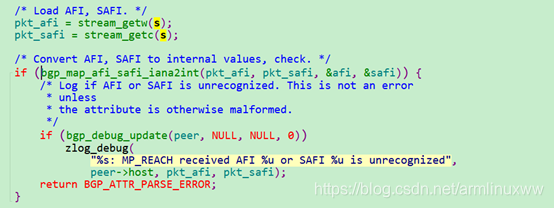
  • 首先解析报文的afi和safi的值为1和128,然后转化为FRR 内部自己定义的afi和safi的值。
  • 解析下一跳

获取下一跳的长度为12,然后获取RD(8字节),但没有存储,只是跳过,在获取IP地址4字节,存放在attr下一跳nexthop里面。
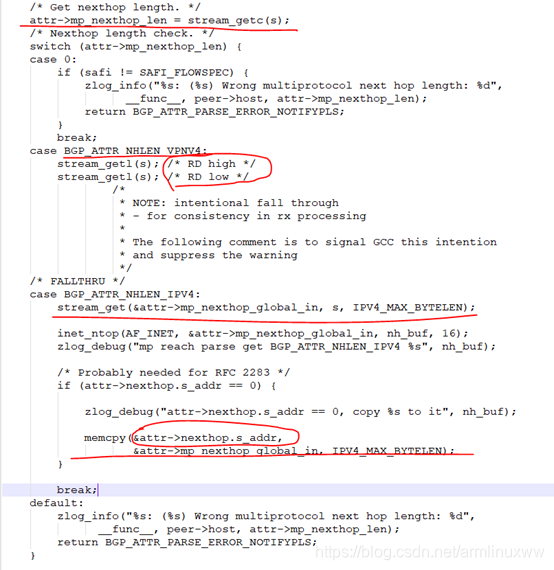
最后存放在bgp_nlri的NLRI_MP_UPDATE里面,nlri保存的是MP_REACH_NLRI信息。


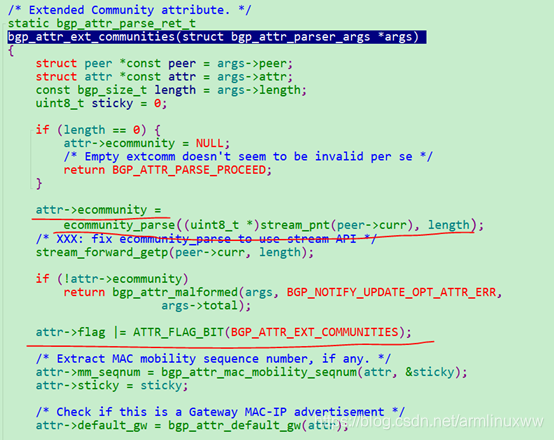
解析EXT_COMMUNITIES
NLRI处理
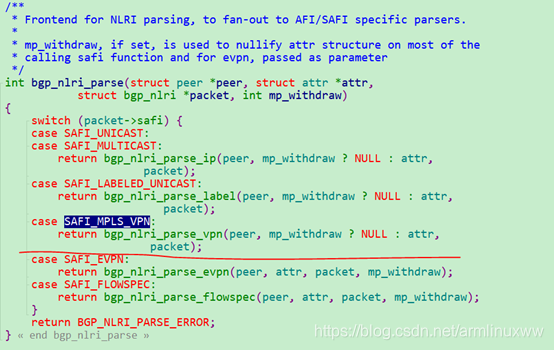
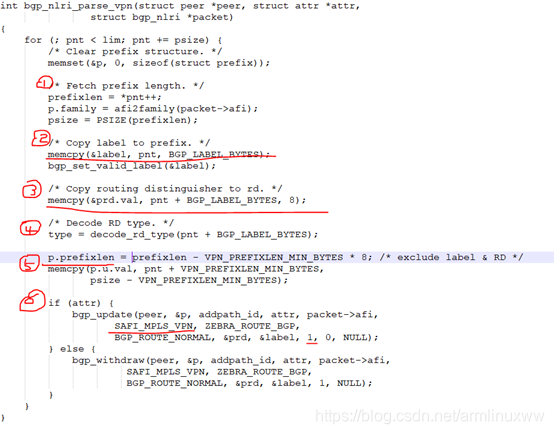
bgp_nlri_parse 函数里面由于前面解析的safi是SAFI_MPLS_VPN,所以NLRI的处理会是bgp_nlri_parse_vpn函数,主要处理过程如下,可以结合上面的报文一起看代码处理过程:
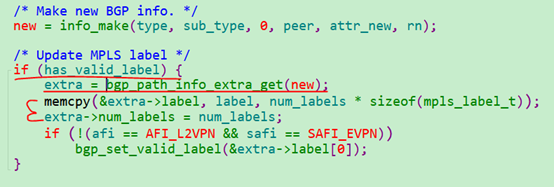
bgp_update 前面分析的时候,大概过程已经分析过了,下面会分析下,前面忽略的L3VPN相关的处理过程。

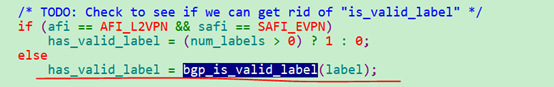
  • has_valid_label处理会变成1,因为前面传入了解析出来的label值
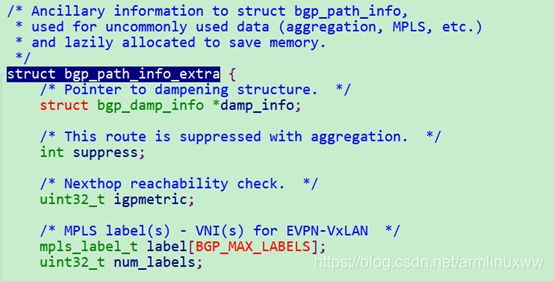
  • 在构建struct bgp_path_info的时候,如果label有值,还需要构建struct bgp_path_info_extra,然后把label值存放在info_extra里面
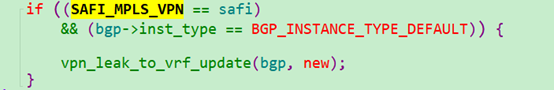
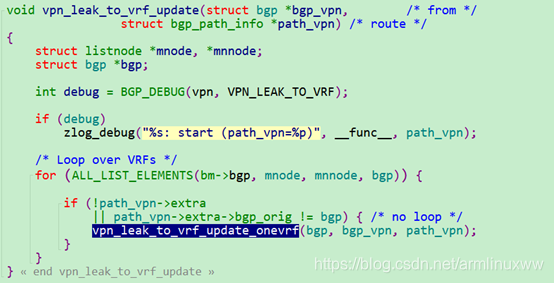
  • 把路由信息导入到VRF的BGP里面

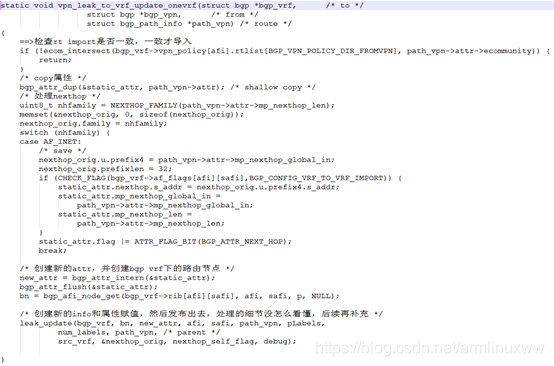
vpn_leak_to_vrf_update 函数处理有点长,主体处理的是把vpn peer收到的路由信息,导入到VRF的BGP里面
 

发送端ospf vrf的路由导入BGP处理:

Zebra:

ubuntu# 2019/12/26 13:05:00 ZEBRA: : netlink_parse_info: netlink-listen (NS 0) type RTM_NEWNEIGH(28), len=76, seq=0, pid=0

2019/12/26 13:05:00 ZEBRA: :    Neighbor Entry received is not on a VLAN or a BRIDGE, ignoring

2019/12/26 13:05:00 ZEBRA: : netlink_parse_info: netlink-listen (NS 0) type RTM_NEWNEIGH(28), len=76, seq=0, pid=0

2019/12/26 13:05:00 ZEBRA: :    Neighbor Entry received is not on a VLAN or a BRIDGE, ignoring

2019/12/26 13:05:08 ZEBRA: : zebra message[ZEBRA_ROUTE_ADD:7:45] comes from socket [42]

2019/12/26 13:05:08 ZEBRA: : Read 1 packets from client: ospf

2019/12/26 13:05:08 ZEBRA: : rib_add_multipath: 7:1.1.1.1/32: Inserting route rn 0x56275b8132b0, re 0x56275b812140 (ospf) existing (nil)

2019/12/26 13:05:08 ZEBRA: : rib_add_multipath: dumping RE entry 0x56275b812140 for 1.1.1.1/32 vrf 7

2019/12/26 13:05:08 ZEBRA: : 1.1.1.1/32: uptime == 118014, type == 6, instance == 0, table == 1

2019/12/26 13:05:08 ZEBRA: : 1.1.1.1/32: metric == 100, mtu == 0, distance == 110, flags == 0, status == 0

2019/12/26 13:05:08 ZEBRA: : 1.1.1.1/32: nexthop_num == 1, nexthop_active_num == 0

2019/12/26 13:05:08 ZEBRA: : 1.1.1.1/32: NH 12.1.1.1[5] vrf 1(7) with flags

2019/12/26 13:05:08 ZEBRA: : 1.1.1.1/32: dump complete

2019/12/26 13:05:08 ZEBRA: : rib_link: 7:1.1.1.1/32: rn 0x56275b8132b0 adding dest

2019/12/26 13:05:08 ZEBRA: : rib_meta_queue_add: 7:1.1.1.1/32: queued rn 0x56275b8132b0 into sub-queue 2

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32: Processing rn 0x56275b8132b0

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32: Examine re 0x56275b812140 (ospf) status 2 flags 0 dist 110 metric 100

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32: After processing: old_selected 0x0 new_selected 0x56275b812140 old_fib 0x0 new_fib 0x56275b812140

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32: Adding route rn 0x56275b8132b0, re 0x56275b812140 (ospf)

2019/12/26 13:05:08 ZEBRA: : netlink_route_multipath(): RTM_NEWROUTE 1.1.1.1/32 vrf 7(1)

2019/12/26 13:05:08 ZEBRA: : netlink_route_multipath() (single-path): nexthop via 12.1.1.1  if 5(7)

2019/12/26 13:05:08 ZEBRA: : netlink_talk: netlink-dp (NS 0) type RTM_NEWROUTE(24), len=60 seq=115 flags 0x501

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32: rn 0x56275b8132b0 dequeued from sub-queue 2

2019/12/26 13:05:08 ZEBRA: : update_from_ctx: 7:1.1.1.1/32: SELECTED

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32 update_from_ctx(): no fib nhg

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32 update_from_ctx(): rib nhg matched, changed 'true'

2019/12/26 13:05:08 ZEBRA: : 7:1.1.1.1/32: Redist update re 0x56275b812140 (ospf), old 0x0 (None)

2019/12/26 13:05:08 ZEBRA: : zsend_redistribute_route: ZEBRA_REDISTRIBUTE_ROUTE_ADD to client bgp: type ospf, vrf_id 7, p 1.1.1.1/32

2019/12/26 13:05:08 ZEBRA: : Not Notifying Owner: 6 about prefix 1.1.1.1/32(1) 2 vrf: 7

Bgp:

ubuntu# 2019/12/26 13:05:08 BGP: : vpn_leak_from_vrf_update: from vrf VRF 1

2019/12/26 13:05:08 BGP: : vpn_leak_from_vrf_update: post merge static_attr.ecommunity{12.1.1.2:2}

2019/12/26 13:05:08 BGP: : vpn_leak_from_vrf_update: new_attr->ecommunity{12.1.1.2:2}

2019/12/26 13:05:08 BGP: : leak_update: entry: leak-to=VRF default, p=1.1.1.1/32, type=6, sub_type=3

2019/12/26 13:05:08 BGP: : leak_update: nexthop is valid (in vrf VRF 1)

2019/12/26 13:05:08 BGP: : leak_update: ->VRF default: 1.1.1.1/32: Added new route

2019/12/26 13:05:08 BGP: : vpn_leak_to_vrf_update: start (path_vpn=0x557deca2fe90)

2019/12/26 13:05:08 BGP: : vpn_leak_to_vrf_update_onevrf: skipping: import not set

2019/12/26 13:05:08 BGP: : Rx route ADD VRF 7 ospf[0] 1.1.1.1/32 nexthop 12.1.1.1 (type 3 if 5) metric 100 tag 0

2019/12/26 13:05:08 BGP: : group_announce_route_walkcb: afi=IPv4, safi=vpn, p=1.1.1.1/32

2019/12/26 13:05:08 BGP: : subgroup_process_announce_selected: p=1.1.1.1/32, selected=0x557deca2fe90

2019/12/26 13:05:08 BGP: : u4:s4 send UPDATE w/ attr: nexthop 0.0.0.0, metric 100, extcommunity RT:12.1.1.2:2, originator 2.2.2.2, path

2019/12/26 13:05:08 BGP: : u4:s4 send MP_REACH for afi/safi 1/128

2019/12/26 13:05:08 BGP: : u4:s4 send UPDATE RD 12.1.1.2:2 1.1.1.1/32 label 154 IPv4 vpn

2019/12/26 13:05:08 BGP: : u4:s4 send UPDATE len 92 numpfx 1

2019/12/26 13:05:08 BGP: : u4:s4 10.10.10.10 send UPDATE w/ nexthop 20.20.20.20 and RD

2019/12/26 13:05:08 BGP: : 10.10.10.10 rcvd UPDATE w/ attr: , origin ?, extcommunity RT:12.1.1.2:2, path 100 200

2019/12/26 13:05:08 BGP: : 10.10.10.10 rcvd UPDATE wlen 0 attrlen 66 alen 0

2019/12/26 13:05:08 BGP: : 10.10.10.10 rcvd UPDATE about RD 12.1.1.2:2 1.1.1.1/32 label 154 IPv4 vpn -- DENIED due to: as-path contains our own AS;


Bgp端的函数subgroup_update_packet构造的update报文发送
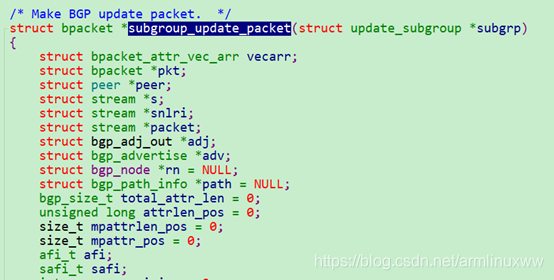
发送的时候如果报文里面nexthop属性为0的话,bpacket_reformat_for_peer 这个函数会改nexthop的IP地址
【重识云原生】第四章云网络4.3.7.4节——BGP协议高级特性 为保证 IBGP 对等体之间的连通性,需要在 IBGP 对等体之间建立全连接关系。假设在一个 AS 内部有 n 台设备,那么建立的 IBGP 连接数就为 n(n-1)/2。当设备数目很多时,设备配置将十分复杂,而且配置后网络资源和 CPU 资源的消耗都很大。在 IBGP 对等体间使用路由反射器可以解决以上问题。 如图,在一个 AS 内部关于路由反射器有以下几种角色:​路由反射器示意图 同一集群内的客户机只需要与该集群的 RR 直接交换 阅读详情

相关推荐

叶脊网络全三层设计实战:BGP配置、ECMP与VXLAN避坑指南

在数据中心网络架构中,叶脊拓扑与全三层设计是应对东西向流量激增的关键技术。其原理是通过Spine-Leaf全互联结构,结合BGP与ECMP实现无阻塞转发,从而提升带宽利用率和故障域隔离能力。这种设计能有效支撑分布式存储、AI训练集群及跨校区专网等场景,尤其适合虚拟化与容器平台。具体落地时,需关注收敛比计算、地址规划、BGP邻居配置及VXLAN隧道建立,并规避ECMP失效、环回口冲突等常见问题。本文基于实战经验,系统拆解从Underlay路由到Overlay扩展的完整配置路径与排查方法。

weixin_30984001的博客 223

FRR MPLS协议分析 3 --- MPLS ZEBRA处理

MPLS ZEBRA处理

~~ LINUX ~~ 734

STM32 HAL库驱动BMP388:从寄存器配置到高精度气压温度采集

本文详细介绍了如何使用STM32 HAL库驱动BMP388气压温度传感器,实现高精度数据采集。内容涵盖从硬件连接到STM32CubeMX配置、关键寄存器解析、驱动源码编写,到核心补偿算法与海拔换算的完整流程,并提供了针对不同应用场景的优化配置与调试技巧,帮助开发者快速构建稳定可靠的测量方案。

weixin_29299807的博客 171

FRR BGP 协议分析 5 -- 路由更新(2)

处理NLRI 获取NLRI的报文长度,填入nlris[NLRI_UPDATE],到现在为止nlris里面的4种类型(如果有的话),已经全部填写到nlris数组结构体里面 然后我们遍历这个数组,处理里面所有的NLRI的类型,本次先分析NLRI_UPDATE,MP后面再分析。 根据前面解析出来的SAFI选取不同的处理函数,afi/safi定义如下: AFI_IP 的组合定义如下...

~~ LINUX ~~ 3137

【EtherCAT实践篇一】TwinCAT 3安装、使用

FULL(XAE)安装包:包含了XAR的功能,并能进行多种语言的编程和硬件组态,通常安装在编程电脑上;XAR安装包:包含了ADS的功能,是实时运行环境,对 TwinCAT 模块进行加载、执行、管理、实时运行与调用,通常安装在PLC中;RM安装包:在装了高版本的TwinCAT 3后,发现PLC中的TwinCAT版本较低,就需要安装相应低版本的RM安装包切换版本使用(注:4024无法使用RM安装包切换到低于4022的版本,如4020/4018/4016版本。

JXES智能生态系统 5124

分辨率太小 / Retina 模糊 / 全屏异常:一篇解决 VMware Fusion + Kali 显示问题(Xfce & GNOME 通用)

本文提供了在Mac(尤其是Retina屏)上运行Kali Linux时常见显示问题的完整解决方案。主要解决三类问题:分辨率太小、Retina屏模糊和全屏异常。核心思路是先安装open-vm-tools-desktop并重启,这是90%问题的根源。然后根据不同问题分别处理:调整DPI/Scale解决字体大小,避免双重缩放导致的模糊,以及通过窗口拉伸和重启解决全屏异常。文章还给出了针对Xfce和GNOME的最佳配置建议,并强调调试完成后应创建快照以便快速恢复。最后提供了速查表,方便用户快速参考关键步骤。

致力于分享在各类技术领域的学习与实践经验,涵盖编程、虚拟化、开源工具、网络安全等。 874

FRR BGP协议分析11 -- ZEBRA初始化

zebra,翻译是斑马,它负责管理其他所有协议进程的路由信息的更新与交互,并负责与内核交换信息,整体的架构如下: Zebra的初始化在zebra/main.c里面,代码也来的干净直接 frr_init创建zebra主进程的master数据结构,用来做事件驱动,我们可以看下thread_master的数据结构。 其整合了事件的可读、可写、定时器、信号的处理,后面有时间可以来学习下...

~~ LINUX ~~ 3880

GD32F4系列Keil工程模板搭建全攻略(手把手教学版)

本文提供了一份详细的GD32F4系列Keil工程模板搭建指南。从软件安装、固件库获取、目录规划,到Keil工程创建、文件添加、关键配置(如编译器选项、头文件路径、时钟设置),再到代码定制与常见问题排查,手把手教你构建一个标准化、模块化的开发基础。文章重点介绍了如何利用官方固件库和代码模板,快速建立稳定高效的开发环境,适用于GD32F407等Cortex-M4内核芯片的入门与项目开发。

weixin_29159995的博客 428

Frrouting学习笔记(五)——OSPF Segment Routing

实现分段路由的地球。它添加了一个新的分段路由数据库,用于管理每个链路和前缀的分段标识符和分段路由启用节点,回调功能用于处理传入。这里是启用分段路由的简单配置示例。这里的想法是,一旦知道备份路径,它也是路径上所有节点本身的备份路径。它专注于提供基本的基础设施,这些基础设施稍后也可以用于增强算法方面。洪泛节点的分段路由功能。运行配置了路由表,则会为每个前缀增加额外的备份路径。)的框架内进行的,该项目的部分资金由欧盟委员会提供。因此,在第一次之后,每个进入的。年龄,以确定它是安装还是将来删除,即刷新的。

luanshenshen的博客 1114

内存优化--LOGBACK导致内存告警

一.故事背景 由于开辟新市场需要,开发了新的项部署在海外平台,其中最消耗内存的功能是消费kafka消息(最开始预计一天有1千万的量),部署完之后运行一段时间发现出现内存告警问题。 二.分析问题 出现内存告警,(新项目是低配置机器 2C4G * 2台)第一个念头是去查看堆空间设置的情况,看到jvm启动命令中堆空间都是直接指定大小,说明问题不是出在堆空间 -Xmx3g -Xms3g 先不管这些,去查看总的内存使用情况,发现总的内存空间使用将近有92% = 3.68G,那么这多出来使用的0.6

qq_33199919的博客 6052

CAN总线入门(硬件部分)

这篇博客讲述CAN总线入门知识。

记得诚 1万+

Linux上实现mpls的环境配置

ubuntu和centos的内核升级 在这两个里面安装quagga-ldpd

CJ的博客 3390

关于瑞芯微SDK中buildroot的架构分析、配置细节、以及一些使用步骤

摘要:瑞芯微SDK基于Buildroot框架,针对RK3568等芯片提供定制化开发环境。核心目录包括buildroot(配置与编译框架)、kernel(定制内核)和u-boot(引导程序)。开发流程为:1)加载芯片默认配置;2)通过menuconfig定制系统(架构、内核、软件包等);3)可选修改内核配置。关键硬件适配需修改设备树(dts)和分区表(parameter.txt),系统行为通过启动脚本(S90network)调整。最终执行make编译生成可烧录固件。该框架通过配置文件驱动,实现从工具链构建到固

Hyjks的博客 1199

FRR BGP协议分析7 -- BGP 层3隧道 (1)

本文,我们分析BGP 和层3隧道 相关的命令处理 这些命令的原理这里不再介绍 labelexport auto 配置label export auto 后,执行如下的命令 命令会给每个VRF 分配一个标签,然后下发到MPLS 的LFIB表里面,涉及MPLS表项下发到内核的流程,先大概给个流程,后续再补充。 vpn_leak_postchange vpn...

~~ LINUX ~~ 886

QGIS004:【05矢量属性表】-保留字段、删除字段、添加唯一值索引字段、添加字段到属性表、添加自增量字段、添加XY字段到图层、文本型转浮点型、重构字段、重命名字段

摘要:QGIS矢量属性表工具箱包括保留字段、删除字段、添加唯一值索引字段、添加字段到属性表、添加自增量字段、添加XY字段到图层、文本型转浮点型、重构字段、重命名字段等选项,本文介绍各选项的基本操作。

qq_31762031的博客 2311

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

FRR BGP代码分析20 -- 6PE\6VPE

下一代网际协议IPv6,是IPv4的增强版本,提供改进的地址空间、配置、维护和安全功能,支持更多的用户和设备接入互联网。 虚拟专用网络是由共享的链路或公网(如因特网)组成的专用私有网络的扩展,使用户在两个不同地域的计算机通过穿越共享链路或公网互通数据。 IPv6 层3隧道与IPv4 层3隧道的区别是IPv6 层3隧道中PE从CE接收到的是IPv6报文,IPv4 层3隧道中PE从CE接收到的是I...

~~ LINUX ~~ 2420

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

FRR vxlan实验

用docker搭建了一个FRR evpn vxlan的实验相比手动配置vxlan隧道端点,利用FRR起个evpn作为控制面可以自动发现隧道端点。这里的FRR是Linux和Unix平台的IP路由协议套件,其中 包括BGP,IS-IS,LDP,OSPF,PIM和RIP的协议守护程序。熟悉网络的朋友们不要和快速重路由搞混了。

老网工的岁月独白 1506

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

MPLS隧道——隧道迭代与MPLS高可靠性(FRR、GR)

以下文举例:R4去往10.0.0.1的下一跳为1.1.1.1,则将报文封装1.1.1.1的标签转发给R3,此时R3通过LDP学习到1.1.1.1的标签,进行标签转发,最终到达R2,R2倒数第二跳弹出标签发给R1,R1再将路由发给10.0.0.1。在CE多归场景下,当本端PE与远端多个PE上的VPN实例的RD值不同时,如果从此多个PE传来的多个目的地址相同vpnv4地址,只会将其中最优的路由交叉到vpn实例中,开启隧道迭代后,才会将10.0.0.1的非标签路由封装进关于1.1.1.1的标签隧道。

m0_49864110的博客 2777

【k8s】K8s网络打通:CalicoBGP模式对接OpenWrt/FRR实战

打通pod和普通网络

Freesia_2350的博客 637

MPLS TE Lab FRR

前面已经说了关于TE的保护的原理了。今天重点来说明一下FRR- fast-reroute在TE里面的保护是如何配置,以及怎么看状态的。 在介绍配置以前,要说明的是,FRR快速重路由是一种保护机制。 试想一下,如果图中R2到R6就是普通的IGP网络。中间链路down了以后,是一个什么情况呢? 应该是首先问题路由器通过其他接口发送LSA然后泛红到整个区域。 然后整个区域要重新计算拓扑图,并且同步拓扑数...

繁星流动天际 571

为SRv6实验铺路:手把手教你将Ubuntu中的FRR升级至最新v10.5稳定版

按照官方说法,FRR从7.5版本开始引入了初步的SRv6基础框架,当前Ubuntu默认支持的8.1版本也是SRv6支持的一个重要里程碑。期间,我们还发现,FRR通过Zebra组件与内核交互,只要不是由FRR自己生成的路由,无论是netplan配置还是ip route命令添加,如果有条件的话,应该还是要体验一下最新的FRR 10.5版本,是时候让官方源中年事已高的8.1版本退休了。由于Ubuntu官方仓库默认只提供8.1版本的FRR,要安装最新的稳定版,我们需要使用FRR官方维护的Ubuntu仓库。

衡水铁头哥的博客 929

BGP总结

BGP动态路由协议划分算法 距离矢量型 RIP EIGRP BGP (传输路由表)(BGP也会传输路径信息) 链路状态型 OSPF ISIS (传输链路状态信息(拓扑)) 路径矢量型 BGP范围 AS IGP 内部网关 EGP 边界网关协议BGP 区分号 AS 1-65535 64512-65535私有AS 2^16次方AS号不足特点: 1. 可以跨跳建立邻居 2. 强调路由传递控制的一种协议,控制:路由学习选择性,选路的控制 3. 手动建立邻居 4. BGP

weixin_48303524的博客 893

2021年HCIE-RS数通新版LAB-论述题-BGP-04

2021年HCIE-RS数通新版LAB-论述题-BGP-04

Frank-月凡的博客 482

终极进化:当swanctl遇上FRR,让你的Linux加密隧道化身SD-WAN雏形

此外,我们还发现,因为实现机制问题,使用基于路由的IPsec VPN时,CPU负载会低于基于策略的配置方式,转发效率自然更胜一筹。,其中Ubuntu1和Ubuntu5充当两端的内网主机,Ubuntu3充当中间转发设备,我们在Ubuntu2和Ubuntu4上配置基于XFRM接口的IPsec VPN,并通过FRR运行OSPF协议以实现两端私网互通的完整过程。同样的,Ubuntu4需要配置互联接口IP地址,使能IPv4转发,并添加去往Ubuntu2的明细路由。手把手教你甩掉策略包袱,玩转路由模式IPsec。

衡水铁头哥的博客 600

【硬核实战】Containerlab + Arista cEOS:部署 EVPN VXLAN 及常见报错深度解析

本文记录了在MacOS上搭建EVPN-VXLAN混合网络实验环境的完整过程。通过UTM+UbuntuServer构建轻量级虚拟化基座,采用Arista cEOS作为Leaf节点、FRR作为Spine节点,实现了异构厂商设备的兼容组网。重点阐述了Containerlab声明式拓扑编排、Underlay/Overlay网络配置、常见问题排查方法,以及使用nsenter工具进行VXLAN报文抓包分析的技巧。实验成功验证了控制面路由与数据面封装的有效性,展示了云原生网络基础设施的灵活性和可扩展性。

gaogugao1985的博客 1319

FRRouting Protocol Suite IPv6过渡技术:6to4与DS-Lite配置

随着IPv6的普及,IPv4到IPv6的过渡成为网络管理员面临的重要挑战。FRRouting Protocol Suite(FRR)提供了多种IPv6过渡技术,帮助网络平滑迁移。本文将详细介绍如何在FRR中配置6to4和DS-Lite两种主流过渡技术,解决IPv4地址枯竭问题,实现IPv6网络的逐步部署。 ## IPv6过渡技术概述 IPv6过渡技术主要分为双栈、隧道和翻译三大类。6to4和D...

gitblog_00774的博客 1131
上一篇: FRR BGP协议分析7 -- BGP 层3隧道 (1)
下一篇: FRR BGP协议分析9 -- 路由重分发
废言Pro
博客等级 码龄16年 1093粉丝 142原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值