收藏 | 恶意软件的九大家族介绍(适合新手小白围观)

恶意软件家族分类 模型集成方案总结 1. 方案一 1.1 数据分析 1.1.1 样本家族数量分布 1.1.2 壳分析 1.1.3 分析总结 1.2 特征处理 1.2.1 特征选择 1.2.2 恶意软件灰度图特征 1.2.3 字节直方图特征 1.2.4 字节直方图特征代码 1.2.5 熵直方图特征 1.2.5.1 熵直方图特征详细讲解与代码 1.2.6 字符串序列特征 1.2.7 opcode序列特征 1.3 模型融合 1.3.1 stacking集成 1.3.2 模型融合 1.4 参考文献 2. 方案二 2.1 赛题分析 2.2 数据探索 . 阅读详情
AI摘要

本文介绍了恶意软件的定义,指出其是威胁信息安全的程序,与恶意代码有区别。详细阐述了恶意软件的九大家族,包括病毒、特洛伊木马等,还给出各类型的举例。此外,提供了网络安全零基础入门的学习资料,涵盖大纲、教程、面试刷题等内容。

在数字化时代的浪潮中,我们身边的安全隐患也日益增多。恶意软件(malware),这个听起来有些神秘的词汇,实际上却是网络空间中的无形之手,时刻威胁着我们的信息安全。恶意软件,简单来说,就是那些专门设计来破坏、窃取或干扰计算机系统正常运行的软件。从常见的病毒到狡猾的特洛伊木马,它们都是恶意软件大家族中的一员。

1. 恶意软件定义

恶意软件(malware)是指被专门设计用于损坏或中断系统、破坏保密性、完整性、可用性的软件,我们常说的病毒和特洛伊木马都属于恶意软件。

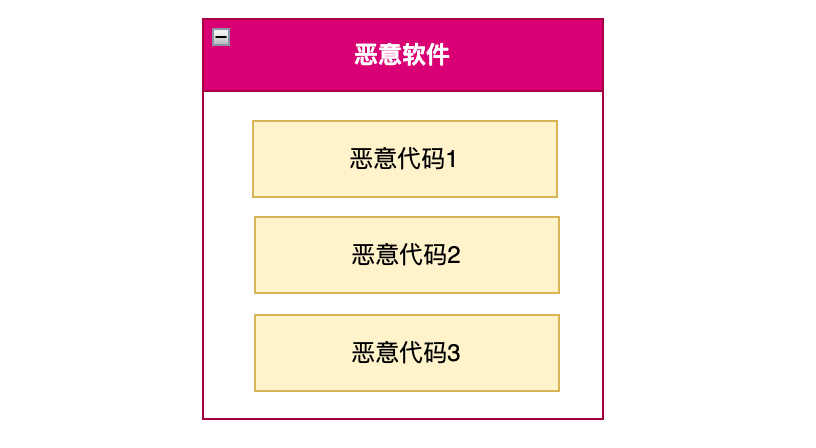
此外,我们还会经常听到恶意代码(Malicious Code)这一概念,但恶意软件和恶意代码还是有一些区别,主要体现在以下几个方面:

  • 定义范围: 恶意代码是一段具有恶意目的的程序代码片段,可以是一小段脚本、指令序列或单个的指令。恶意软件则是一个更广泛的概念,通常指完整的、可执行的恶意程序。

  • 功能完整性: 恶意代码可能只是实现特定恶意功能的一部分代码,不一定能独立运行。而恶意软件通常是一个完整的、能够独立运行并执行一系列恶意操作的应用程序。

  • 传播方式: 恶意代码可能嵌入在正常的软件或文件中进行传播。恶意软件则往往以独立的程序文件形式传播。

  • 复杂性: 恶意软件通常具有更复杂的结构和功能,可能包含多个模块和组件来实现不同的恶意行为。恶意代码相对可能较为简单。

例如,一段用于窃取用户密码的代码片段可以被视为恶意代码,而一个能够自动传播、窃取密码、破坏系统的完整程序则是恶意软件。
在这里插入图片描述

总的来说,恶意代码是构成恶意软件的基础元素,恶意软件是由多个恶意代码组合而成的具有完整功能的恶意程序。

2. 恶意软件九大家族

2.1. 病毒(Virus)

一种程序,即通过修改其他程序,使其他程序包含一个自身可能已发生变化的原程序副本,从而完成传播自身程序,当调用受传染的程序,该程序即被执行。

这是最古老的恶意形式之一,它可以自我复制并感染其他文件,如MyDoom或ILOVEYOU。它们通常通过电子邮件、下载的附件或共享文件传播。

举例:

  • ILOVEYOU:这是一个通过电子邮件传播的病毒,它会破坏系统文件并试图通过电子邮件将自身发送给用户的联系人。
  • MyDoom:这是历史上传播最快的病毒之一,它会通过电子邮件和P2P网络传播,并可能导致系统崩溃。

2.2. 特洛伊木马(Trojan horse)

一种伪装成良性应用软件的恶意程序。特洛伊木马伪装成有用的程序(如记事本、游戏)诱骗用户安装,但实际上在后台运行恶意代码,可以窃取敏感信息或提供后门访问。

病毒、特洛伊木马依靠用户对计算机的不当使用在系统间传播。

举例:

  • Zeus:这个木马专门针对网上银行,能够窃取用户的银行凭证。
  • WannaCry:尽管它通常被归类为勒索软件,但WannaCry也使用了木马的技术来传播。

2.3. 蠕虫(Sworm)

一种通过数据处理系统或计算机网络传播自身的独立程序。 蠕虫经常被设计用来占满可用资源,如存储空间或处理时间。

举例:

  • Conficker:这个蠕虫能够利用Windows系统的漏洞进行传播,它会感染计算机并创建一个僵尸网络,用于发起DDoS攻击。
  • Slammer:这是第一个大规模利用网络传播的蠕虫,它通过SQL Server的漏洞迅速传播。

2.4. 后门(Backdoor)

允许攻击者未经授权访问系统的恶意软件。通常用于攻击者在入侵系统后保持访问权限。

举例:

  • Back Orifice:这是一个经典的Windows后门程序,它允许攻击者远程控制受感染的计算机。
  • Command & Control (C&C) 服务器:这些服务器用于远程控制受感染的计算机,通常作为后门的一部分。

2.5. 间谍软件(Spyware)

从计算机用户处收集私人或保密信息的欺骗性软件。

  • 信息可能包括最频繁访问的网站或口令之类更敏感的信息;
  • 间谍软件监视用户的操作并将重要细节传输到远程系统。

举例:

  • Keyloggers:记录用户敲打键盘时的一举一动,从而窃取密码和其他敏感信息。
  • Cookies:某些类型的Cookies可能会跟踪用户的在线行为,尽管它们不一定被视为恶意软件。

2.6. 勒索软件(Ransomware)

是一种将加密技术武器化的恶意软件,针对个人或企业,锁定数据并索要赎金以解锁。

举例:

  • Locky:这个勒索软件通过加密用户的文件来勒索赎金。
  • Cerber:这是一个非常流行的勒索软件,它使用多种方法来传播并加密用户文件。

2.7. 广告软件(Adware)

广告软件虽然在形式上与间谍软件非常相似,但有不同的用途。它使用多种在受感染的计算机上显示广告的技术。最简单的广告软件形式是当你上网时,在屏幕上显示弹出广告。更邪恶的版本可能监控你的购物行为,并将你重定向到竞争对手的网站。

间谍软件和广告软件都属于一类被称为潜在有害的软件程序(potentially unwanted programs/applications,PUPs/PUAs),用户同意在其系统上安装的软件,但会执得角户呆希望或朱授权的功能。

举例:

  • Conduit:这是一个广告软件程序,它会更改用户的浏览器设置并显示广告。
  • Superfish:这是联想电脑预装的一个广告软件,它通过在用户浏览的网页中注入广告来赚钱。

2.8. Rootkit

隐藏恶意进程和文件,让受害者难以察觉,如Stuxnet,它曾用于伊朗核设施的操作系统级攻击。

举例:

  • Rootkit.Titan:这是一种早期的Rootkit,它在1990年代末和2000年代初被广泛使用。Rootkit.Titan能够隐藏网络连接、进程、文件和注册表项,使其难以被检测到。
  • Rootkit.Autorun:这是另一种早期的Rootkit,它主要通过USB驱动器的自动运行功能传播。它能够隐藏自身并阻止用户从注册表中删除它,从而使得它难以被安全软件检测和移除。

2.9. 逻辑炸弹(Logic bomb)

当由某一特定系统条件触发时,对数据处理系统造成损害的恶性逻辑程序。

逻辑炸弹感染系统并且在满足指定逻辑条件(如时间、程序启动、 Web 站点登录等)前保持休眠状态的恶意软件。许多病毒和特洛伊木马都包含逻辑炸弹组件。

举例:

  • CIH病毒(也称为Chernobyl病毒):这是一个著名的逻辑炸弹案例,由台湾大学生陈盈豪编写。该病毒在1998年首次被发现,会在特定的日期(4月26日,切尔诺贝利核灾难纪念日)触发,破坏计算机的BIOS和硬盘数据。
  • 泰利熊(Terror Bear):这是1990年代初期在美国发现的一个逻辑炸弹案例,它被设计成在特定的日期和时间触发,删除计算机上的文件。

3. 小结

恶意软件指在计算机上执行有害、未经授权或未知活动的任何脚本或程序。恶意代码存在多种形式,其中包括病毒、蠕虫、 木马、内含破坏性宏的文档、逻辑炸弹等。

  • 病毒则通过一些人为干预传播;
  • 蠕虫依赖自身力量在系统间传播;
  • 特洛伊木马伪装成有用的程序(如游戏,记事本),但实际上在后台运行恶意代码;
  • 逻辑炸弹包含的恶意代码在满足某些指定条件时执行。

在这里插入图片描述

恶意软件,这个数字世界的阴暗面,以其多样的形式和隐蔽的手段,时刻威胁着我们的信息安全。了解它们的定义、类别和特点,是我们构建安全防线的第一步。在这个信息爆炸的时代,保护自己的数据安全,就是保护自己的未来。

网络安全/黑客零基础入门

【----帮助网安学习,以下所有学习资料文末免费领取!----】

> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)

大纲

首先要找一份详细的大纲。

img

学习教程

第一阶段:零基础入门系列教程

img

该阶段学完即可年薪15w+

第二阶段:技术入门

弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞

该阶段学完年薪25w+

img

阶段三:高阶提升

反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练

该阶段学完即可年薪30w+

面试刷题

img

在这里插入图片描述

最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。

但是,我觉得很多人拿到了却并不会去学习。

大部分人的问题看似是“如何行动”,其实是“无法开始”。

几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。

如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。

资料领取

上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 ↓↓↓ 或者 点击以下链接都可以领取

点击领取 《网络安全&黑客&入门进阶学习资源包》

[系统安全] 五十.恶意家族分类 (1)基于API序列和机器学习的恶意家族分类实例详解 系统安全将更好地帮助初学者了解病毒逆向分析和系统安全。前文详细介绍如何将Cape沙箱分析结果Report报告的API序列批量提取,主要是提取Json文件的内容并存储至指定位置。这篇文章将讲解如何学习提取的API序列特征,并构建机器学习算法实现恶意家族分类,这也是安全领域典型的任务或工作。基础性文章,希望对您有帮助,如果存在错误或不足之处,还请海涵。且看且珍惜! 阅读详情

相关推荐

无限维李代数局部与2-局部1/2-导子:从概念到Witt代数实例解析

在抽象代数与数学物理中,李代数是描述对称性的基本结构,而导子则是刻画其微分性质的核心算子。从经典的导子概念出发,通过引入“局部”与“分数阶”两个关键推广,形成了局部导子、2-局部导子以及1/2-导子等重要研究方向。这些推广不仅深化了对无限维李代数(如Witt代数、Virasoro代数)复杂结构的理解,其研究方法和结论也为共形场论、可积系统等物理理论提供了数学基础。本文聚焦于无限维李代数上局部与2-局部1/2-导子的系统研究,通过拆解核心概念、剖析典型代数结构,并以Witt代数为实例,详细演示了从全局1/2-

weixin_34072296的博客 392

收藏 | 恶意软件的九大家族介绍

恶意软件(malware)是指被专门设计用于损坏或中断系统、破坏保密性、完整性和/或可用性的软件,我们常说的病毒和特洛伊木马都属于恶意软件。定义范围: 恶意代码是一段具有恶意目的的程序代码片段,可以是一小段脚本、指令序列或单个的指令。恶意软件则是一个更广泛的概念,通常指完整的、可执行的恶意程序。功能完整性: 恶意代码可能只是实现特定恶意功能的一部分代码,不一定能独立运行。而恶意软件通常是一个完整的、能够独立运行并执行一系列恶意操作的应用程序。传播方式: 恶意代码可能嵌入在正常的软件或文件中进行传播。

所有成功的背后,都是痛苦的坚持,所有的痛苦,都是傻瓜般的不放弃! 3005

保姆级教程:在RV1126开发板上跑通YOLOv5口罩检测(从数据集到摄像头实时识别)

本文提供了一份详细的RV1126开发板部署YOLOv5口罩检测系统的全流程指南,涵盖数据集准备、模型训练优化、边缘部署及实时摄像头识别等关键步骤。重点解析了RV1126开发板的性能特征、YOLOv5模型训练调优技巧、RKNN模型转换量化策略,以及部署过程中的性能优化方案,帮助开发者高效实现边缘端目标检测应用。

weixin_27310985的博客 108

恶意软件介绍

恶意软件(Malware)指的是一种设计用来在未经授权的情况下获取计算机系统的访问权限或者损坏计算机系统的软件程序。

m0_48944871的博客 1984

PCB布局规范及其注意事项(纯干货)

这样做的好处是信号1,3层不会有串扰,4和5作为电源有紧密的耦合,3个信号层都有GND平面可以参考,且不会互相产生串扰,唯一的缺点是布线的层面只有3个信号层(信号03的是最适合来传输高速信号,因为该层的二面都有屏蔽,防止干扰传出,也防止干扰传入)33、影响阻抗匹配的参数(ER介电常数(1GHZ以下默认为4.2,以上的话问板厂),H介质厚度(就是内层压合的PP片厚度),W走线的线宽,T走线的厚度(铜厚/减小线的厚度可以增大阻抗))我这里使用的是CITS25来计算阻抗。

qq_42379138的博客 8845

别再折腾虚拟机了!手把手教你用WSL2在Windows 11上安装Kali Linux(含汉化与图形界面)

本文详细介绍了如何在Windows 11上通过WSL2安装和配置Kali Linux,包括汉化与图形界面设置。通过WSL2,用户可以享受接近原生性能的Linux体验,同时保持与Windows系统的无缝集成,特别适合网络安全爱好者和开发者。文章还提供了常见问题解决和性能优化建议,帮助用户高效使用Kali工具集。

weixin_42525369的博客 322

技术分享|恶意软件攻击介绍及防御,零基础入门到精通,收藏这一篇就够了

小佑镜界-云原生安全防护平台基于云原生安全理念,从供应链出发,利用多种检测引擎、丰富的恶意软件特征库、自定义规则能力的优势,采用自动检测、自动分析、自动处理的方式来防护整个云原生应用的全生命周期(构建-发布-部署-运行)中所遇到的安全威胁。针对云原生应用出现的风险和威胁性,传统防护手段已经失效,纵观云原生应用的生命周期,云原生应用是由模板文件进行编译生成镜像,镜像通过运行变成容器,最终以容器的方式运行其中的应用。**病毒:**病毒是一种恶意软件,它会附加到合法的程序或文件上,在被感染的程序执行时进行复制。

Python_0011的博客 1817

Android - 蓝牙开发

文章目录科普SIG类型制式编程Classic BluetoothBluetooth Low Energy蓝牙的UUID是什么?有什么用? 科普 https://zh.wikipedia.org/wiki/%E8%97%8D%E7%89%99 蓝牙(英语:Bluetooth),一种无线通讯技术标准,用来让固定与移动设备,在短距离间交换资料,以形成个人局域网(PAN)。其使用短波特高频(UHF)无线电波,经由 2.4 至 2.485 GHz 的 ISM(工业、科学、医疗)频段来进行通信。1994 年由电信商

qq_43323826的博客 1万+

20个AI核心词汇一网打尽!从ChatGPT小白到行家,速来围观!

AI入门必懂的20个核心概念 本文系统梳理了AI领域的20个关键术语,帮助初学者快速入门。内容分为五部分:基础概念(AI、大模型、自然语言等)、模型与供应商(训练、算力等)、核心能力(Agent、多模态等)、工具与使用(API、MCP等)和行业术语(AIGC、OCR等)。文章用通俗语言解释专业词汇,如"Prompt是用户指令"、"幻觉指AI编造信息"等,并配有实用案例。掌握这些概念后,读者能理解AI技术原理、应用场景和行业动态,为深入学习打下基础。文章最后指出,AI领

2401_84494441的博客 592

DisplayPort 1.4扰码原理与16位并行LFSR实现

DisplayPort物理层信号完整性依赖于数据扰码技术,其本质是通过线性反馈移位寄存器(LFSR)对传输数据进行伪随机化处理,以改善频谱分布、抑制低频能量堆积、提升时钟恢复能力并降低EMI辐射。该技术广泛应用于高速串行接口如DP、PCIe和USB,核心在于确定性伪随机序列生成与收发端同步。DisplayPort 1.4强制要求符合ANSI X3.230标准的16级LFSR,并在8b/10b编码后执行扰码;而传统串行实现难以满足21.6Gbps速率下的时序约束,必须采用并行展开结构——将16拍移位压缩为单周

weixin_29192211的博客 313

时序定江山,功耗写风骨——解读时序库lib文件的奥义【芯片设计 lib文件】

lib库,全称liberty library format file:它是Liberty时序文件的简称,使用 Liberty 语法来编写。它可以通过library compiler/dc转换成.db文件(database),供synopsis家的DC和PT使用,也可以通过spyglass的library compiler来生成sglib文件,供spyglass使用。他们是等价的,但db文件是二进制格式,人类不可读。

LogicYarn的博客 2602

厚街机器人_这里的机器人会舞狮!首届“IARS华南展”在厚街举办

会跳舞的机器人见过多了会舞狮的机器人你又有没见过?5月22日上午,首届中国(华南)国际机器人与自动化展览会(以下简称“IARS华南展”)在我镇广东现代国际展览中心开幕。该展会是具有21年历史的“国字号”展会——“中国国际工业博览会”(以下简称“中国工博会”)在华南地区的首个异地展。展会规模约3万平方米,380家中外企业参展,展出产品千余款。涵盖工业自动化核心智能硬件、工业自动化智能制造...

weixin_42500866的博客 252

摩擦纳米发电机测试系统全解析:从硬件配置到软件控制

本文全面解析摩擦纳米发电机(TENG)测试系统,涵盖硬件配置、软件控制及系统集成。详细介绍NI USB-6003等采集卡的选择与使用,以及一体化控制软件的功能与优势,帮助研究人员高效评估纳米材料发电性能。系统支持自动测试与数据分析,显著提升测试效率与准确性。

weixin_28720767的博客 460

工业机器人演示码垛和卸垛_视频 | 围观2019日本国际机器人展,看机器人技术的多场景应用...

围观2019日本国际机器人展看机器人技术的多场景应用▼12月18日-21日,第23届日本国际机器人展(iREX)在东京国际展览中心举办。iREX首次举办是在1974年,此后每两年举办一届,目前已发展为全球最大的机器人展会之一。本届展会共有来自16个国家的637家参展商参展,观众超过13万。iREX 2019的主题是“机器人为人类带来优质社会”,突出了在人工智能、信息通信等技术的高速发展下...

weixin_35245810的博客 219

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

SDUT_2015寒假集训_结构体练习_B-选夫婿1

Description     倾国倾城的大家闺秀潘小姐要选夫婿啦!武林中各门各派,武林外各大户人家,闻讯纷纷前来,强势围观。前来参与竞选的男生藏龙卧虎,高手云集,才子遍布,帅哥纷纭,更不乏富二代,官二代,可谓声势空前。 Input         潘小姐给你了所有报名男生的信息。输入数据的第一行是一个正整数N(0 最后一行是四个整数a,b,c,d.表示身高的合格

highmath 822

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

Jev模型10大玩法解析:从接入鉴权到本地部署的完整指南

大模型应用的核心价值在于低门槛的输入输出链路,而非参数规模。以Jev模型为例,其通过轻量级接入和快速反馈机制,实现了创意生成、效率辅助与交互娱乐等场景的落地。技术实现上,鉴权机制依赖Token交换与刷新,本地部署则受显存约束,需区分推理与微调。对于开发者,密钥管理与服务端中转是安全集成的关键;对于普通用户,提示词结构化与迭代优化能显著提升输出质量。理解这些基础原理,有助于在AI应用开发中规避常见陷阱,高效利用模型能力。

weixin_30985047的博客 284

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

三天 1.1k 星、杀进 GitHub 搜索第 19:craft-launcher 起量快得不像新项目

最近打开 GitHub 搜索 "craft launcher",你可能被一堆 Minecraft 启动器的教程劝退了。但这次刷屏的不是它们,而是一个刚出生三天的新项目:**craft-launcher**。 三天,1120 颗星、399 个 fork;发稿前最新一小时还在 +45 星;搜索排名直接干到第 19 位。 更扎眼的是后话——我们查它仓库实时数据时,**星数已经飙到 3.4k,fork

gitblog_00370的博客 190

中国机器人进全球第一梯队:从硬件到软件栈的工程解读

机器人技术正从实验室走向产业落地,四足机器人与人形机器人成为关注焦点。理解机器人的核心在于掌握其硬件架构与软件算法:从无框力矩电机、谐波减速器组成的关节模组,到NVIDIA Jetson算力平台,再到ROS 2、SLAM导航与强化学习控制,每一步都决定了产品的真实性能。工程实践中,开发者更关注供应链成本、二次开发接口、仿真迁移(Sim-to-Real)及量产交付能力。相比只展示概念视频,国内厂商通过开放SDK、快速迭代和成本优势,让开发者能够基于真实硬件进行算法验证与场景应用。本文从基础技术栈切入,拆解机器

weixin_26742753的博客 334

catia圆柱转化为圆台_现代的房子为什么很少建成圆柱型的?

「为什么房子不建成圆柱形呢?」「为什么房子要建成圆柱形呢?」知道了选择圆柱形的利与弊,也就知道了不选择圆柱形的弊与利。一体两面。假设我们突然跟 Doctor Who 或者机器猫做了朋友,假设我们可以搭乘他们的 TARDIS 或者时光机,兴冲冲地回到文明最开始的时候,去采访采访我们的祖先们。我们问祖先们,「为什么房子不建成圆柱形?」祖先们一脸懵逼,「啥?房子还能建成别的形状?」我们看了看四周,美洲大...

weixin_39875941的博客 425

青铜到王者,京东数科这个AI机器人组织有多野?

转载自京东数科服务号文 | 文岚人物 | 京东数科智能机器人产品部图 | 段雅婧提供这样与世无争、共建共享共荣的牧歌式关系,就需要一群心底善良又疯狂的爸爸,每天耳提面命地对自己机器人儿子...

JDDTechTalk的博客 2389

TI DSP性能之源:VLIW与SIMD架构解析及优化实践

数字信号处理对高密度乘加运算需求迫切,通用CPU因复杂调度逻辑导致效率受限。TI DSP采用改进哈佛结构与超长指令字(VLIW)架构,将并行调度重任交由编译器完成,配合SIMD单指令多数据处理,实现了指令级与数据级的多维并行。这种架构让C6000/C66x等平台能够通过软件流水线、循环展开、内存对齐等优化手段,显著提升周期利用率,尤其在FFT、FIR等核心算法上体现突出。理解VLIW与SIMD的工作原理,是嵌入式工程师深入优化DSP性能的关键路径,从算法结构、数据布局到编译选项,均需协同适配硬件特性,才能真

weixin_29179311的博客 138

“屌丝”元组织

直接控制中国互联网小白用户的,不是巨头或平台,而是一类自发的草根组织,他们隐秘、暴利,每天影响着数千万用户和现金的动向,以致YY、9158这样的“屌丝帝国”都不得不倚重之、利用之。 文 | 刘岩 这是一场刷钱大赛。 一年一度的“YY娱乐年度盛典”就是屌丝的狂欢节。“高帅富”带领一帮热血“屌丝”比赛刷钱,目的只有一个:为各自阵营的女主播拉票。2012年的娱乐盛典被八卦的歪友

charleslei的专栏 1063

发布两天冲进HF热门前21:Liquid AI的24B-A2B正在起量

10月12日,Liquid AI把 LFM2.5-24B-A2B 上架到 Hugging Face,两天之内点赞数增加 16 个、一举冲进 HF 热门前 21 名;次日官方博客正式发布这篇"面向设备端快速 Agent"的模型,媒体与社区的双重热度随即联动。一个只有 2B 激活参数、总参数 24B 的稀疏 MoE 推理模型,凭什么在巨头环伺的开源生态里起量?本文结合社区舆情与本仓库源码,拆解它的时间

gitblog_00151的博客 92

你俩是一对

叶龙眼神一冷,扫过黄叔,每次他与别人的切磋,这个黄德正总来坏事。     而后来的结果,也是偏袒对方,叶龙是被『逼』得,被关屋子思过过五天,道歉两次,保证书一次。     “黄德正,等我到达武师层次,回到叶家,我定要你好看!”『阴』狠的眼神,就像恶毒的狼。     黄德正背后一凉,仿佛感觉到什么,背着叶枫立刻转过身来,看到叶龙微微笑容的脸上,做出“一路走好”的伪善表情。

xiaoloulou123的专栏 357

《权游》第四季拆解:权力棋局中的策略、误判与叙事工程

在复杂系统中,既有秩序的崩塌往往并非源于单一事件,而是无数微小选择的连锁反应。这一规律在项目管理、组织变革与长线叙事中皆有印证。理解规则升级如何迫使各方重新计算成本,是把握局势转折的关键。通过对多阵营目标、资源与风险的分析,可以抽象出可复用的拆解框架,用于审视现实中的竞争策略与决策逻辑。同时,多线叙事如何通过节奏控制与信息不对称维持张力,也为内容创作提供了方法论参考。本文以《权力的游戏》第四季为案例,从策略博弈与剧作工程的双重视角,呈现一套从观察事实到提炼策略、直至校准主题的三层拆解法,帮助读者在看似混乱的

weixin_34166847的博客 408

压岁钱新玩法:500块如何给孩子五万块般的仪式感与惊喜

在用户体验与情感设计中,真正决定价值的往往不是投入的绝对数值,而是感知层面的“体验溢价”。当传统压岁钱沦为简单的金额传递,其情感承载与记忆留存便会大打折扣。从产品思维出发,通过解谜寻宝、即时反馈、承诺兑换等机制设计,将单向给予转化为互动探索,可以显著提升收礼者的获得感与满足感。这种原理类似于游戏化设计中的成就系统,利用期待、发现与完成挑战带来的多巴胺分泌,放大心理价值。在亲子关系、节日问候、礼物创意等日常场景中,引入低成本的仪式感优化,能让平凡的互动焕发全新的生命力。本文回归压岁钱这一春节高频场景,拆解如何

weixin_34008805的博客 272
上一篇: 网络空间安全专业怎么样,可通过哪些途径自学?
下一篇: 网络安全工程师零基础入门:(企业级)从入门到精通学习路线&规划,学完即可就业
黑客老许
博客等级 码龄8年 6153粉丝 1028原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值