容器安全的贴身保镖:容器运行时(下)

基于eBPF与seccomp的容器运行时安全监控:microsandbox实战解析 在云原生与容器化技术普及的背景下,容器安全与运行时监控成为保障应用安全的关键环节。其核心原理在于利用操作系统内核提供的隔离与追踪能力,对容器内进程的行为进行细粒度管控。eBPF技术通过在内核态运行沙箱化程序,实现了高性能、低损耗的系统调用追踪与网络事件监控,而seccomp则提供了基础的系统调用过滤机制。两者的结合为容器运行时安全提供了强大的技术支撑,其技术价值在于能够在几乎不影响性能的前提下,实现对应用行为的深度可见性与实时控制。这一技术组合广泛应用于构建安全的CI/CD流水线、实现运行时应用自我保护以及 阅读详情

db9c452d8389cd0015d2433de2661b6e.gif

f57ff091700ba84fea1ab8331a78efb3.png

图片由 Trac Vu 在Unsplash 上提供

gVisor的架构

gVisor 主要包括两大组件:Sentry 和 Gofer。

  Sentry

Sentry(不要与同名的 Sentry监控平台混淆)代表容器化应用程序负责拦截和服务系统调用。它充当类似内核的接口,但不会将调用直接转发到主机内核。

相反,Sentry 在其自己的隔离环境中为这些请求提供服务,可在正在运行的微服务和主机之间提供一层隔离。Sentry 会进行自己的有限系统调用,这些调用与安全执行的 seccomp规则密切相关。

  Gofer

Gofer 是 gVisor 的组件,负责协调文件系统操作。当容器化应用程序需要访问主机文件系统时,Sentry 会将这些请求转发给 Gofer。

然后,Gofer 使用主机,代表应用程序执行必要的文件系统操作,通过防止从容器内直接访问主机文件系统,引入了额外的隔离层。

gVisor 使用名为 runsc(runsc 沙箱)的进程来代替 runc 作为底层容器运行时。runsc 专为 gVisor 设计,充当容器运行时和 gVisor 组件(Sentry 和 Gofer)之间的接口。

它处理容器生命周期管理、进程隔离和其他底层容器操作。 runsc 与 Sentry 和 Gofer 交互,为 gVisor 中的容器化应用程序提供安全的执行环境。

Kata Containers 的架构

Kata Containers 通过将每个容器或 Pod 封装在自己的专用 VM 中的方法提供了额外的保护层,因为每个 VM 都有自己的内核,该内核仅包含容器工作负载所需的服务,从而减少了潜在的攻击面。

除增强安全性之外,Kata Containers 还优先考虑性能和资源效率。Kata Containers提倡最小程度占用空间,这对于那些在安全需求与高效资源利用率之间寻求平衡的组织来说颇具吸引力。

Kata Containers旨在与现有的容器化应用程序和部署基础设施兼容,使组织能够采用安全的运行时功能,而无需进行重大修改。

用户通过将 Kata Containers 视为集群的安全运行时,可从其出色的隔离性、轻量资源占用和增强的安全性中受益,使其成为部署敏感或不可信工作负载的绝佳选择。

配置 gVisor 以实现容器安全

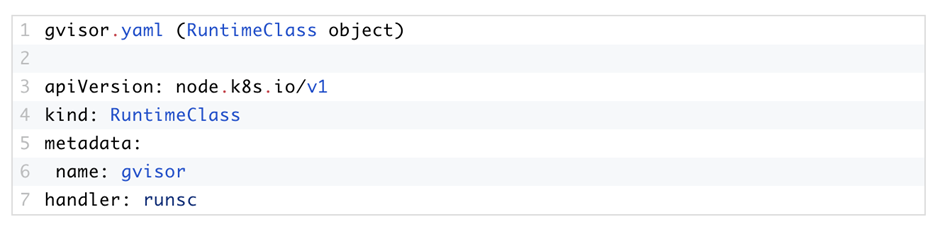
以下是用于创建 RuntimeClass对象和利用 gVisor 作为容器运行时的 pod 清单文件的代码示例。
1cead4e4cde38b8b800b5cafc48cf3b1.png

在此示例中,创建了一个名为gvisor的RuntimeClass,指定容器运行时处理程序为“runsc”,该命令用于与 gVisor 交互。
d43334b192809906979b25917e5ec128.png

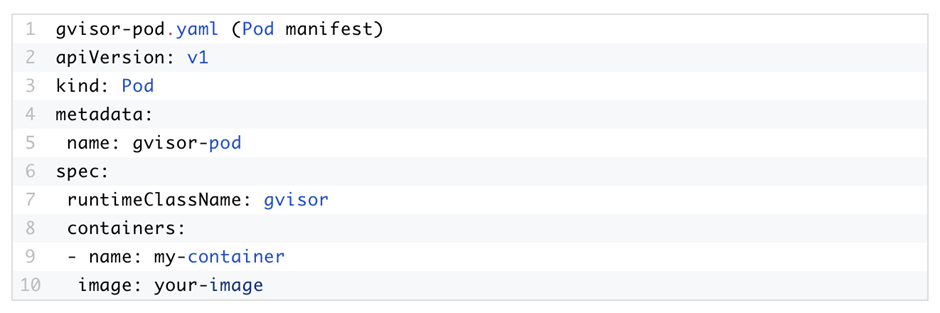
在gvisor-pod.yaml文件中,定义了一个名为gvisor-pod的Pod。runtimeClassName字段指定该 Pod 使用“gvisor”RuntimeClass,对应于 gVisor 容器运行时。

容器部分可定义容器配置,包括要使用的容器名称和镜像(将“your-image”替换为实际镜像名称)。

准备好 gvisor.yaml 和gvisor-pod.yaml 文件后,可以使用以下命令创建 RuntimeClass 并部署 pod。

525f25b12147605a3eae2a1d752685d8.png

这些命令将为 gVisor 创建RuntimeClass 对象,并使用 gVisor 作为容器运行时来部署 pod。

请注意,务必确保在 Kubernetes 集群上正确安装和配置 gVisor,以使这些配置正常工作。

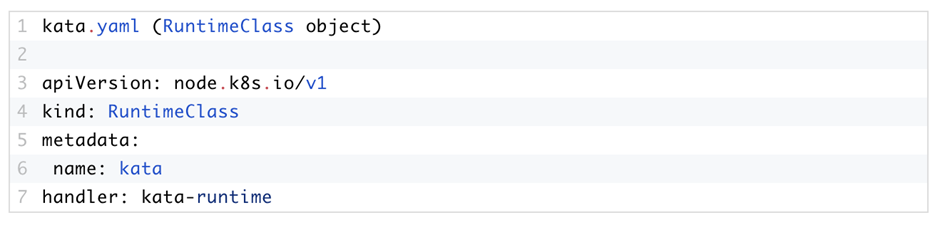
以下是用于创建RuntimeClass对象和利用 Kata Containers 作为容器运行时的 pod 清单文件的代码演示。
2737dd094598cd0b149cbeff59aab8b2.png

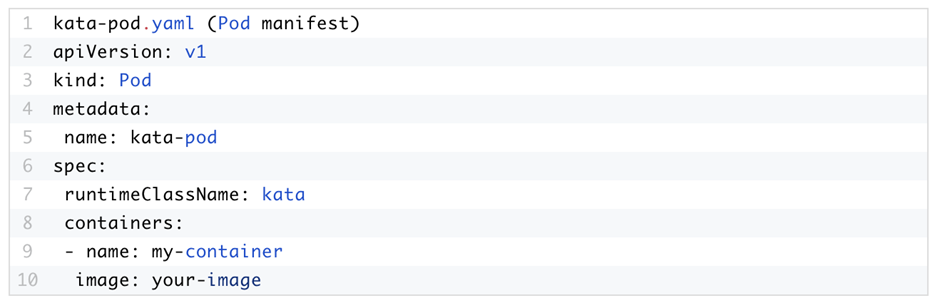
在上面的示例中,定义了一个名为kata的RuntimeClass,指定容器运行时处理程序为“kata-runtime”,对应于 Kata Containers 运行时。
7cce60af42d17513ee4c098f9e9ee6d0.png

kata-pod.yaml文件中定义了一个名为kata-pod的 Pod。runtimeClassName字段指定该 Pod 应使用kata RuntimeClass,对应于 Kata Containers 运行时。

容器部分可定义容器配置,包括容器名称和要使用的容器镜像(将“your-image”替换为实际镜像名称)。

准备好 kata.yaml 和kata-pod.yaml 文件后,可以使用以下命令创建 RuntimeClass 并部署 pod:

7f03307bd6c534dbb438f7fae914db50.png

这些命令将为 Kata Containers 创建RuntimeClass 对象并部署 Pod,使用 Kata Containers 作为容器运行时。

请确保在 Kubernetes 集群上正确安装和配置 Kata Containers,以使这些配置按预期工作。

Kubernetes RuntimeClass 功能的优势

Kubernetes 中的 RuntimeClass 功能高度灵活,用户可根据特定需求和安全策略选择不同的容器运行时,为集群中的不同工作负载定义和选择合适的运行时。

以下是使用 RuntimeClass 的主要优势和用例:

  • 工作负载隔离:不同的工作负载可能有不同的安全需求,通过RuntimeClass,您可选择最合适的运行时,为每个工作负载提供所需的隔离和安全级别。

    例如,对于安全敏感型工作负载,可使用 gVisor 或 Kata Containers 等更轻量级、更高效的容器运行时;对于其他工作负载则使用标准运行时,如 Docker 或containerd。

  • 自定义运行时:RuntimeClass能够在 Kubernetes 环境中集成和使用自定义容器运行时。如果您已经开发或采用定制的运行时来满足需求,可为其定义RuntimeClass 并用于特定工作负载。

  • 性能优化:不同容器运行时的性能各有不同,通过使用RuntimeClass,您可为每个工作负载选择最合适的运行时以优化性能。例如,对于需要更高资源利用率和更快启动时间的工作负载,可选择 gVisor 或 Kata Containers 等轻量级运行时。

  • 合规和安全策略:组织通常有特定的安全策略或合规性要求,规定用于某些工作负载的运行时。RuntimeClass让您可通过为需要遵守特定安全准则的工作负载配置适当的运行时来执行这些策略。

  • 动态运行时切换:RuntimeClass还支持为正在运行的工作负载动态切换运行时。这种灵活性使您可按需切换运行时,从而适应不断变化的工作负载需求或高效应对安全事件。

部署安全运行时的最佳实践

了解何时以及如何使用安全容器运行时对于规划安全的 Kubernetes 环境至关重要。以下是根据特定需求部署安全运行时的一些选项和注意事项:

  • 在集群中的每个 Pod 上使用安全运行时。一种方法是使用安全容器运行时(例如 gVisor 或 Kata Containers)作为集群中所有 Pod 的默认运行时,这可确保集群中运行的所有工作负载的一致且强大的隔离,无论其信任级别如何。

  • 通过默认使用安全运行时,可为整个环境提供额外的保护层。

  • 在安全容器中运行不受信任的或第三方应用程序。在运行不受信任的或第三方应用程序时,安全运行时尤为重要。通过使用 gVisor 或 Kata Containers 的运行时在安全容器中部署这些应用程序,可以降低潜在风险并将其与底层主机系统隔离。此方法有助于保护主机和其他工作负载免受来自不可信代码可的潜在漏洞或恶意活动的影响。

  • 在默认的 runC 运行时中部署自研应用程序。如果企业或组织内部开发了值得信赖的应用程序并且经过了严格的安全审查,可以选择在默认的 runC 运行时中运行。这种方法承认可信应用程序可能不需要安全运行时提供的额外隔离。然而,为这些应用程序实施适当的安全实践(例如容器加固和漏洞扫描)至关重要。

  • 考虑具体需求和环境。是否部署安全容器运行时应基于具体需求、安全要求和风险评估。评估数据敏感性、监管合规性、威胁形势和环境整体安全态势等因素。此外,还应考虑使用安全运行时产生的性能开销和对资源使用的影响,因为与标准运行时相比,它们可能会带来一些额外的开销。

本文翻译自英文文章,译文共包括(一)、(二)两篇:

https://thenewstack.io/container-security-and-the-importance-of-secure-runtimes/
上篇见:容器安全的贴身保镖:容器运行时(上)

9df987df2426206507f7e1a283540f0c.png

开源RASP与eBPF技术:构建云原生应用运行时安全防护体系 在云原生与微服务架构成为主流的今天,应用安全防护正从传统的边界防御向纵深防御演进。运行时应用自我保护(RASP)作为一种新兴安全范式,其核心原理是将安全能力直接注入到应用运行时内部,实时监控和防护应用自身的行为,从而在攻击链的末端构建最后一道防线。这一技术通过动态分析应用执行过程中的系统调用、内存访问、文件操作等关键行为,能够有效检测和阻断注入攻击、内存马、横向移动等高级威胁,其技术价值在于实现了从“边界筑墙”到“内生免疫”的安全理念转变。在技术实现上,eBPF(扩展伯克利包过滤器)凭借其在内核层实现高性能 阅读详情

相关推荐

Docker基础教程(259)Docker资源控制之强制访问控制工具AppArmor:容器安全的守护神:AppArmor如何让Docker容器不再“为所欲为”

云端安全,从给容器戴上“紧箍咒”开始 在容器技术席卷全球的今天,我们像造房子一样快速部署应用,但有没有想过,这些看似隔离的容器是否真的安全?当攻击者突破容器边界时,我们该如何守住最后一道防线?今天,我们要聊的就是Linux系统中的安全卫士——AppArmor,它就像是给容器量身定制的“行为规范手册”,告诉容器什么能做,什么绝对不能碰。

jxf_jxfcsdn的博客 1015

K8S Pod配置详解(spec)

Pod 是 Kubernetes 中最基本的资源对象之一,代表一组容器的单位。以下是几个重要的 Pod 字段的含义和用法:metadata:包含了 Pod 的元数据,例如名称、标签、命名空间等。spec:定义了 Pod 的行为和构建,例如容器镜像、资源限制、环境变量等。status:存储了 Pod 的运行状态,例如 Pod IP 地址、容器状态、节点名称等。containers:定义了 Pod 中包含的容器,包括容器名称、镜像、端口映射等。

lzy__123的博客 5143

kubernetes入门之容器运行时类

RuntimeClass是一个用于选择容器运行时配置的特性,容器运行时配置用于运行Pod中的容器。

蛐蛐的博客 485

Kubernetes容器运行时类Runtime Class深度指南

Kubernetes RuntimeClass是用于精细化管理容器运行时配置的核心机制,通过为不同Pod指定不同的运行时(如硬件虚拟化、轻量级隔离或标准容器运行时),可在性能、安全性与资源效率之间实现灵活平衡。其支持同构/异构节点调度、运行时参数自定义及Pod开销声明,是云原生场景下优化工作负载运行环境的关键工具。

qq_52249091的博客 1367

论文解析-sciPENN

用这2个CITE-seq共有的protein作为训练集,分别将他们特有的protein作为测试集,评估sciPENN对CITE-seq数据集中缺失的protein丰度预测准确度。来自Seurat 4 的PBMC数据集,样本被注射水疱性口炎病毒 (VSV) 载体 HIV 疫苗,数据集包含每个样本注射疫苗0天、3天、7天的CITE-seq数据。PBMCs作为训练集,MALT作为测试集,利用scRNA-seq测试17个蛋白质表达水平。Monocyte:随机取4个样本作为训练集,剩余4个样本作为测试集。

weixin_46065198的博客 1022

3D视觉引导技术在机器人焊接中的应用

通过对比传统的2D视觉和3D视觉技术在焊接领域的应用差异,探讨了3D视觉引导技术在提高焊接精度、适应不规则工件形状和增强自适应能力方面的优势。本文对3D视觉引导技术在机器人焊接中的应用进行了深入探讨,总结了其在提高焊接精度、适应不规则工件形状和增强自适应能力方面的优势,并通过应用案例展示了其在焊接路径规划、焊缝检测和焊接质量控制等方面的重要作用。1. 提高焊接精度:3D视觉引导技术能够精确测量焊接工件的三维形状和位置,为机器人提供精准的焊接路径规划和跟踪,从而提高焊接精度。三、3D视觉引导技术概述。

2302_79273122的博客 1836

安全容器:gVisor、Firecracker、LXC性能对比

参考论文,从各个角度比较当前容器安全产品差异

文杰的博客 2521

RPA实战:手把手教你打造抖音自动养号机器人(含避坑指南)

本文详细介绍了如何利用RPA技术从零构建一个智能化的抖音自动养号机器人。内容涵盖环境准备、核心工具选型、拟人化行为流程设计、代码实现模块拆解,并提供了关键的避坑指南与风控对抗策略,帮助开发者高效、稳定地实现账号自动化运营。

orange的博客 560

kubernetes--安全沙箱运行容器gVisor

所知,容器的应用程序可以直接访问Linux内核的系统调用,容器在安全隔离上还是比较弱,虽然内核在不断的增强自身的安全特性,但由于内核自身代码极端复杂,CVE漏洞层出不穷。所以要想减少这方面安全风险,就是做好安全隔离,阻断容器内程序对物理机内核的依赖。Google开源的一种gVisor容器沙箱技术就是采用这种思路,gVisor隔离容器和内核之间访问,提供了大部分内核的系统调用,巧妙的将容器内进程的系统调用转为给gViosr的访问。gVisor兼容OCI,与Docker和K8s无缝集成,很方便使用。

m0_57911290的博客 4473

SAP 配额修改 + 修改记录写入实现

采购配额修改并写入修改记录 cdhdr 和 cdpos

GAVIN 1099

告别编译报错!STC32G12K128在Keil C251下的完整Target配置指南(附ROM设置详解)

本文详细介绍了STC32G12K128在Keil C251下的完整Target配置指南,包括ROM设置、CPU模式选择、内存模型优化等关键步骤。通过实战技巧和常见错误解决方案,帮助开发者高效搭建编译环境,避免常见报错,充分发挥STC32G系列芯片的性能优势。

weixin_29186249的博客 339

容器安全的贴身保镖:容器运行时(上)

图片来源:Unsplash容器彻底改变了我们开发和部署应用程序的方式,提供了封装应用程序及其依赖项的轻量级和可移植环境。但我们如何保证它们的安全呢?需要解决的关键之一是容器运行时 - 负责启动和管理容器的软件。虽然Docker和Containerd等容器运行时被广泛使用,但它们与主机操作系统的紧密耦合可能会带来风险。在本文中,我们将深入探讨容器运行时的工作原理、为什么紧密耦合的运行时会在攻...

金融级分布式架构 294

博流BL602开发二 环境搭建与固件烧录实战

本文详细介绍了博流BL602 RISC-V芯片开发环境的搭建与固件烧录全流程。从Linux/WSL系统选择、RISC-V工具链配置、SDK获取,到编译首个Wi-Fi示例并生成固件镜像,再到通过命令行或图形化工具完成烧录及串口测试,提供了完整的实战指南和常见问题解决方案。

weixin_29175469的博客 451

云原生安全的范式转移:从 CSPM 到 eBPF 驱动的运行时保护

CSPM 工具像一位“云架构审计师”,扫描你的云环境(如 AWS、Azure、GCP),检查其配置是否符合安全最佳实践和合规标准(如 CIS Benchmark, GDPR, HIPAA)。拥抱 eBPF,就是拥抱这场范式转移的核心,为云原生应用构建真正内生的、可持续的安全能力。:在现代安全平台上统一管理 CSPM 的配置风险和 eBPF 的运行时风险,形成完整的风险视图和闭环处置能力。有效解决了“云错误配置”这一最大云安全风险源,是云安全的左移(Shift-Left)和合规基线的重要保障。

m0_71322636的博客 824

从流体力学到深度学习:手把手教你用PINN预测涡流场(基于TensorFlow2.10+GPU)

本文详细介绍了如何利用物理信息神经网络(PINN)结合TensorFlow 2.10和GPU加速,预测Navier-Stokes方程的涡流场。通过核心原理讲解、实战环境配置、网络架构设计及物理约束实现,帮助读者掌握从流体力学到深度学习的跨学科技术应用,特别适合处理复杂流体问题和非定常流动场景。

weixin_29048309的博客 212

【unity小技巧】实现FPS射击游戏枪武器随镜头手臂摇摆效果(2025/12/11补充)

如果我们视角移动转向,武器如果不跟着进行摇摆,会感觉我们的动作很生硬,特别是射击类游戏,如下实现武器摇摆这里主要分享两种实现方法,一种是改变武器位置,一种是修改武器旋转想要使用哪种方法都可以,看你自己喜欢,如果是我,我会选择第二种,比较简单,参数也少,而且个人感觉效果也更好,已枪中心做旋转更符合现实。

向宇的博客,专注php/web全栈 unity游戏开发,欢迎大家评论纠错 1470

Java RASP实战:基于字节码增强的应用运行时安全防护

在应用安全领域,运行时应用自我保护(RASP)是一种将安全防护能力直接集成到应用程序内部的技术范式。其核心原理是通过字节码增强技术,在Java虚拟机(JVM)层面,对关键敏感操作(如命令执行、SQL查询、文件读写)进行实时监控与干预。相较于传统的边界防护(如WAF),RASP能够深入代码执行层面,有效防御内存马注入、反序列化攻击等绕过外围检测的威胁,具备更高的检测精度和上下文感知能力。该技术通过Java Agent机制实现无侵入部署,在云原生与微服务架构下,为应用提供了从内部构建的“免疫系统”。本文以防御命

weixin_33783283的博客 280

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

Go应用运行时安全防护:基于RASP的guardvibe实战指南

在云原生和微服务架构下,应用安全防护正从传统的边界防御转向更精细化的运行时保护。运行时应用自我保护(RASP)技术通过在应用内部关键执行路径植入探针,实现对HTTP请求、系统调用、文件操作等行为的实时监控与上下文感知。这种技术能够精准识别SQL注入、命令执行等攻击模式,有效降低误报率,为容器化部署的微服务提供纵深防御。本文以guardvibe项目为例,深入解析如何通过模块化探针、策略引擎和响应执行器的协同工作,为Go应用构建非侵入式的运行时安全屏障,涵盖从开发集成到生产部署的全流程实践,帮助开发者在零信任架

weixin_30682415的博客 305

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

Linux服务器纵深防御实战:从内核加固到容器安全

在云原生和微服务架构普及的背景下,系统安全已从基础防护演变为涵盖内核、运行时和应用逻辑的纵深防御体系。其核心原理在于通过分层设防,即使单点被突破,后续层级仍能提供缓冲和检测,从而构建弹性安全架构。这一体系的技术价值在于能有效应对容器逃逸、横向移动等高级威胁,缩小攻击面,适用于需要高可靠性的线上业务环境。通过结合SELinux强制访问控制和Kubernetes网络策略等实践,可以实现从主机到容器集群的全面防护,这正是构建现代Linux服务器安全能力的核心路径。

weixin_33816300的博客 323

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

AI智能体安全监控实践:TrustMyAgent无状态运行时检查与信任评分

在软件工程与人工智能领域,安全监控是保障系统可信赖性的基石。其核心原理在于通过持续、自动化的检查,评估系统运行时的安全态势,从而将抽象的安全风险转化为可度量的指标。这项技术的价值在于,它为复杂、自主的软件实体(如AI智能体)提供了客观的信任依据,解决了传统黑盒测试或单纯依赖开发者信誉的信任缺失问题。其典型应用场景包括企业级自动化流程、多智能体协作系统以及处理敏感数据的自主代理。本文聚焦的 **TrustMyAgent** 项目,正是这一理念的工程实践典范。它通过一套 **无状态** 的运行时监控架构,对智能

weixin_42627902的博客 354

GPU容器安全加固实战:SELinux与AppArmor策略定制指南

在容器化部署中,强制访问控制(MAC)是实现安全隔离的核心机制。SELinux和AppArmor作为Linux主流MAC系统,通过精细化权限管控保障容器运行时安全。其技术价值在于遵循最小权限原则,防止容器逃逸和横向渗透。在GPU计算场景下,深度学习应用需要访问/dev/nvidia*等特权设备,传统特权模式运行会带来严重安全隐患。本文针对DCT-Net等AI应用的GPU容器部署,详解如何为SELinux环境定制AVC策略模块,以及为AppArmor环境编写路径访问配置文件,实现安全模块与GPU容器的协同工作

weixin_42706667的博客 296

AI Agent运行时安全:Prisma AIRS插件架构与生产部署实战

在AI Agent技术架构中,运行时安全是保障系统稳定与数据合规的核心环节。其原理在于通过策略与执行分离的架构,在Agent执行动作的关键节点进行动态监控与约束,从而防止数据泄露、恶意操作与资源滥用。这一机制的技术价值在于为AI系统提供了可插拔、可迭代的安全能力,是实现AI Agent从原型走向生产环境的关键基础设施。其应用场景广泛覆盖工具调用、数据访问、内容输出等所有存在副作用的操作环节。本文以Prisma AIRS为例,深入解析其插件化架构如何实现分层防御,并分享从零部署到生产环境高可用的完整实践路径,

weixin_34005042的博客 384

AI智能体运行时安全防护:从架构到实战的AgentGuard方案

在AI应用开发中,智能体(Agent)的自主决策和工具调用能力带来了新的安全挑战。其核心原理在于,传统的应用安全边界(如输入校验)已无法有效约束具备自主行动能力的AI实体。这催生了运行时安全防护的技术价值,它通过在智能体执行的关键路径(如决策、工具调用、数据流)上实施实时监控与策略拦截,确保其行为可控、合规。该技术广泛应用于涉及用户数据、外部API调用或敏感操作的AI智能体生产环境,是保障应用从“演示”迈向“生产”的关键。本文介绍的AgentGuard方案,正是针对这一需求,通过分层防御架构(感知、分析、策

weixin_30595035的博客 419

Linux容器安全加固实战:为Bidili Generator定制SELinux与AppArmor策略

在Linux生产环境中部署应用时,容器安全隔离是保障系统稳定的核心需求。Linux内核安全模块(LSM)通过强制访问控制(MAC)机制,为进程定义了精确的资源访问边界,超越了传统的自主访问控制(DAC)。SELinux采用基于标签的细粒度策略,而AppArmor则使用基于路径的配置文件,两者均遵循最小权限原则,从内核层面约束进程行为。其技术价值在于构建纵深防御体系,即使单一应用被攻破,也能有效限制攻击面,防止横向移动。在AI内容生成、微服务部署等需要严格隔离的**应用场景**中,为**Bidili Gene

weixin_33957648的博客 438

Falco实战:5步搞定Kubernetes集群的实时安全监控(附规则模板)

本文提供了Falco在Kubernetes集群中实现实时安全监控的实战指南。通过五个核心步骤,详细介绍了Falco基于eBPF和内核模块的工作原理、使用Helm快速部署的方法、自定义安全规则编写(附模板)、告警集成方案以及生产环境调优实践,帮助运维团队快速构建容器运行时安全防线。

weixin_29294597的博客 118

别以为“上云”就安全了!这套企业级云安全架构才是真正的护身符

在数字化转型的浪潮中,云安全就像是企业数字资产的"保险箱"。但这个保险箱可不是简单的上个锁就完事,而是需要一套精密的安全体系。今天我们来聊聊如何构建一个既安全又实用的企业级云安全架构。

TechVision大咖圈聚合全球科技大咖,洞察AI、云计算、大数据等前沿趋势,为企业决策者提供智见未来的转型路径。 1141
上一篇: 从一次 RPC 请求,探索 MOSN 的工作流程
下一篇: Kusion v0.11.0 发布——跨团队协同工作流全新升级
SOFAStack
博客等级 码龄7年 747粉丝 389原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值