现在有什么副业可以让人快速上岸? 可以试试这个行业,上岸其实不难!!

CentOS7环境下搭建 rsyslog 日志服务器,rsyslog+loganalyzer 1.系统环境部署 ip hostname 192.168.200.182 web 192.168.200.184 rsyslog-mysql 关闭防火墙、selinux、下载epel源 [root@web ~]# systemctl status firewalld.service ● firewalld.service - firewalld - dynamic firewall daemon Loaded: loaded (/usr/lib/systemd/system/f 阅读详情

人为什么要努力赚銭?

当你想结婚的时候,

你可以慢慢挑,不着急。

当父母年老遭遇大病的时候,

你有机会尽孝。

当孩子需要时,你不会囊中羞涩。

年轻时以为金钱最重要,

如今年纪大了,发现这句话一点不假。

没有钱,拿什么维持你的亲情,

稳定你的爱情,联络你的友情,

靠嘴说吗?别闹了,大家都很忙的。
在这里插入图片描述

然而,赚銭不易,

普通人想要找到机会,

需要有敏锐的商业嗅觉。

前言

有不少阅读过我文章的伙伴都知道,笔者本人17年就读于一所普通的本科学校,20年6月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。我从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。

也有很多小伙伴给我留言问我怎么学?怎么渗透?怎么挖漏洞?

建议我们较合理的途径应该先从漏洞利用入手,试着分析一些公开的CVE漏洞。很多漏洞都有比较好的资料,分析研究的多了,对漏洞的认识自然就不同了,然后再去搞挖掘就会易上手一点!

古语有云:“磨刀不误砍柴工”,就是这么个理儿。

**本文就教大家怎么从零到挖漏洞一条龙学习!**学到了别忘了给个赞~

什么是漏洞挖掘

漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。漏洞挖掘的过程包括信息收集、漏洞分析、漏洞利用等步骤。其中,信息收集是漏洞挖掘的第一步,通过对目标系统的信息进行收集,可以为后续的漏洞分析和利用提供必要的信息。漏洞分析是漏洞挖掘的核心步骤,通过对目标系统的漏洞进行分析,可以确定漏洞的类型、位置和影响范围等信息。漏洞利用是漏洞挖掘的最终目的,通过利用漏洞可以实现对目标系统的攻击和控制。

漏洞挖掘的流程一般可以概括为以下几个步骤:
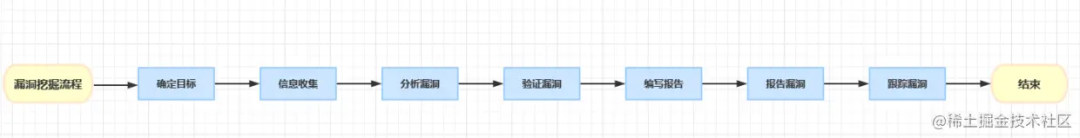
  • 确定目标:确定要挖掘的系统或软件。它可能是一个操作系统、应用程序、网络设备或其他系统。

  • 收集信息:搜集有关目标的信息,包括基础架构、应用协议、版本型号和配置信息等。这些信息可以通过互联网检索、手动、自动扫描、自动化工具和其他方法途径获取。

  • 分析漏洞:借助自动化和手动技术进行漏洞分析,识别那些可能存在的漏洞类型和攻击面。漏洞类型可能涵盖了SQL注入、缓冲区溢出、跨站点脚本、代码注入、文件包含等等。

  • 验证漏洞:确认已经识别出来的漏洞。这里通常涉及到构建漏洞所利用的程序,并且尝试在目标系统上执行以检测漏洞是否存在。

  • 编写报告:针对已经存在且验证的漏洞,需要撰写漏洞检测报告。报告内容需要涵盖漏洞的描述、影响、利用难度和建议的修复方案等。

  • 报告漏洞:将漏洞报告发送给目标系统的所有者或运营者。通常,这些信息将发送给该系统的安全团队或责任人。

  • 跟踪漏洞:追踪漏洞的修复进度,并监视其进程状态。如果漏洞得到修复,可以对修复进行验证以确保漏洞已被彻底解决。

需要留心的是,漏洞挖掘是一项需要长期坚持学习和实操的过程。要成为一名优秀的漏洞挖掘者,需要不断学习新的方法和技术,并保持积极乐观的思维习惯和创新能力。

学习漏洞挖掘的正确顺序

言归正传,我们学习漏洞如何挖掘之前,还需要掌握以下几个方面的知识点:
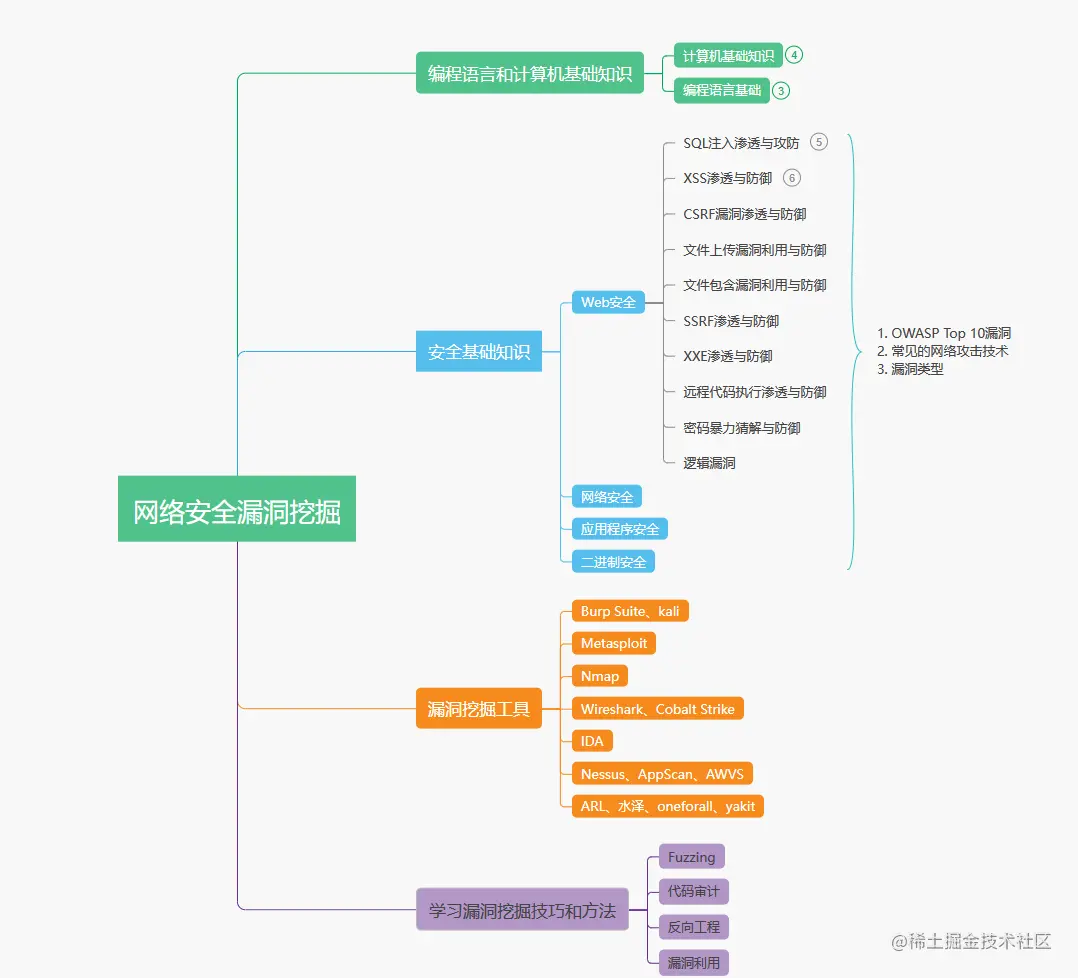
计算机编程语言和计算机基础知识

我们在挖掘漏洞过程中,挖掘者需要编写程序来验证和利用漏洞,因此我们至少需要掌握一门编程语言,如Java、C、Python等。与此同时,我们还需要掌握计算机基础知识,像计算机系统的组成结构、操作系统的原理、数据库的工作原理、计算机网络的基本概念等。假如没有这方面的基础知识做储备,我们就很难理解漏洞挖掘中所需要的各种工具和技术。

安全基础知识

挖掘漏洞是一项网络安全工作,因此需要掌握一些网络安全基础知识,比如Web安全、网络安全、二进制安全、应用程序安全等。通常情况下,我会让挖掘者先学习一些基础的安全知识,例如OWASP Top 10漏洞、漏洞类型和常见的网络攻击技术等,这有助于帮助挖掘者更好地理解漏洞挖掘中所面临的困难和挑战。

漏洞挖掘工具

此外,我们学习漏洞挖掘需要掌握一些常用的挖掘漏洞工具,例如Kali linux、BurpSuite、Nmap、Metasploit、Wireshark、IDA等。趁手的工具可以帮助挖掘者加速漏洞挖掘的速度,同时也能帮助挖掘者深入理解漏洞的原理和产生的原因。例如Metasploit可以帮助挖掘者构造攻击载荷,Burp Suite可以帮助挖掘者拦截和修改HTTP请求等。
总而言之,掌握漏洞挖掘需要综合学习多方面的知识,包括计算机基础知识、编程、漏洞挖掘工具、安全基础知识以及漏洞挖掘技巧和方法。我建议先从基础知识入手,慢慢深入学习,不断实践,并在实践过程中发现问题和解决问题,才能逐渐成为一名优秀的漏洞挖掘者。

写在最后

本文旨在帮助你解开一些对于漏洞挖掘的谜团。在学习和研究漏洞挖掘的过程中遇到困难并感到不知所措是很正常的。然而学习的过程就是这样,只有不断的去尝试才会进步。祝大家在漏洞挖掘的路上走的越来越远。

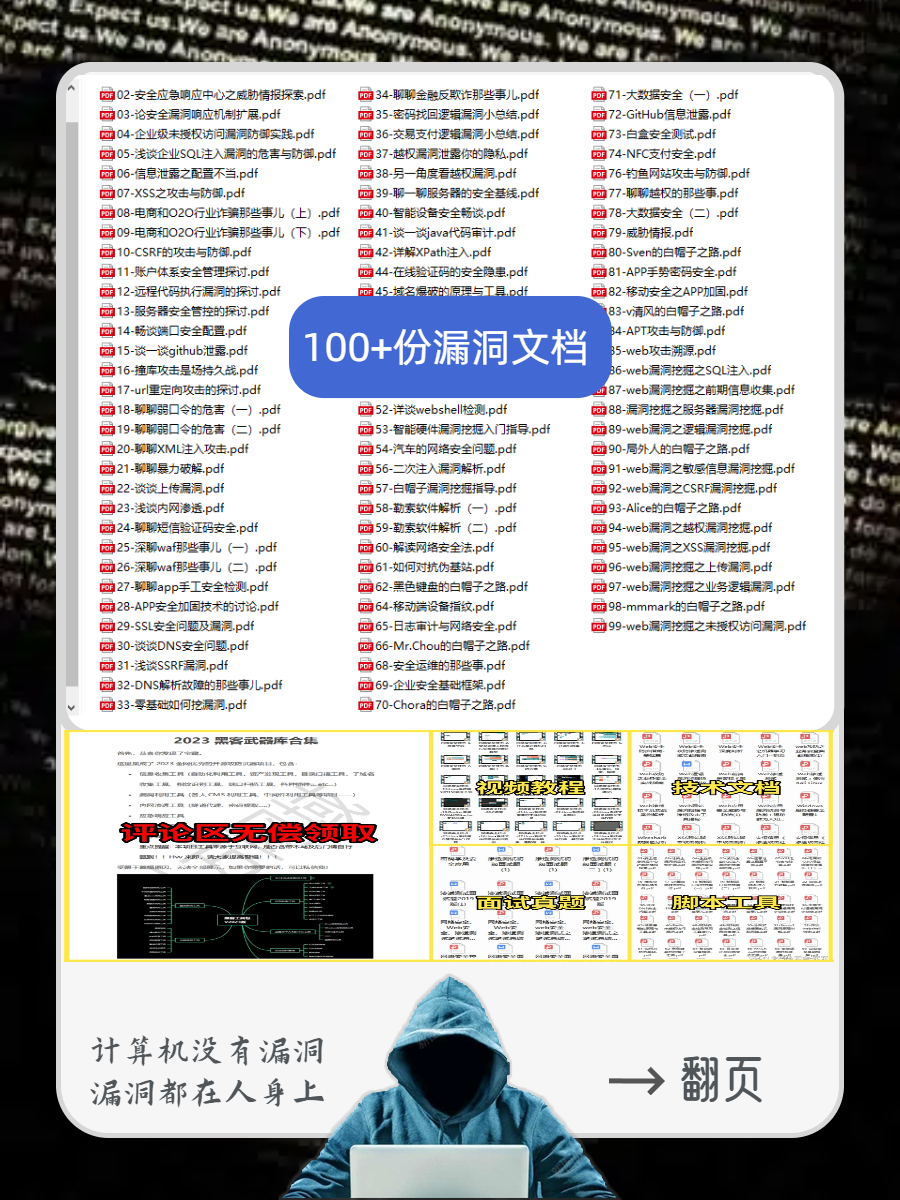
为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

YOLOv11改进策略【Neck】| 适用关键点检测:PSFM,深层语义融合模块 引入深层与浅层交叉注意力机制,动态建模不同层级的全局语义依赖关系 本文记录的是利用PSFM 模块改进 YOLOv11 的颈部融合部分,专门用于关键点检测。PSFM模块(Profound Semantic Fusion Module,深层语义融合模块) 通过在特征提取网络的深层引入跨模态交叉注意力机制,动态建模红外与可见光特征的全局语义依赖关系。本文将其应用到的颈部部分,融合深层与浅层特征,捕捉长距离语义关联,增强融合特征的判别性与场景理解能力,为检测头提供包含全局上下文的高层语义表示,从而提升模型在复杂场景下的目标检测准确率与语义推理鲁棒性。Rethinking the 阅读详情

相关推荐

CAPL编程入门:从零开始掌握汽车通信脚本语言

本文详细介绍了CAPL编程的基础知识,从开发环境搭建到核心语法精要,再到总线通信实战和高级调试技巧。CAPL作为汽车通信脚本语言,专为CAN、LIN等网络协议设计,帮助工程师高效完成车载网络测试。通过实战案例和性能优化建议,读者可以快速掌握CAPL编程技能。

s1t2u3的博客 978

小白是如何挖漏洞的(技巧篇)入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

这时候就是要靠我们万能的 fofa 了,首先我们要知道有哪些 cms 有漏洞这里大家可以去找网上的漏洞库,里面一般都会有漏洞合集和这里我稍后会给大家推荐一两个看到没有,就是这么多cms,一杀一个准,上分必备漏洞当然很多漏洞都不能一步到位的,当然也有很多是可以给我们刷分的不过是否重复提交,这我就不太清楚了,可以给你们看看我的战果!当然,没审核,能重复几个我就不知道了,一切随缘—-这里随便找一个cms,给你们看看就这cms,信息泄露,你看,多香!,而且这个漏洞是直接把poc打上去就行了!

m0_59598029的博客 3963

基于奥比中光Orbbec Astra Pro与ROS实现实时3D环境建模:orb_slam2实战指南

本文提供了一份详细的实战指南,介绍如何使用奥比中光Orbbec Astra Pro深度摄像头与ROS系统,部署并运行ORB-SLAM2算法,实现实时3D环境建模与定位。内容涵盖从驱动安装、环境配置、算法编译到摄像头标定与性能调优的全流程,旨在帮助开发者快速搭建一套高性价比的视觉SLAM系统。

weixin_29054399的博客 335

小白是如何挖漏洞的(技巧篇)入门教程(非常详细)从零基础入门到精通,看完这一篇就够了_漏洞挖掘

这时候就是要靠我们万能的 fofa 了,首先我们要知道有哪些 cms 有漏洞这里大家可以去找网上的漏洞库,里面一般都会有漏洞合集和这里我稍后会给大家推荐一两个看到没有,就是这么多cms,一杀一个准,上分必备漏洞当然很多漏洞都不能一步到位的,当然也有很多是可以给我们刷分的不过是否重复提交,这我就不太清楚了,可以给你们看看我的战果!当然,没审核,能重复几个我就不知道了,一切随缘—-这里随便找一个cms,给你们看看就这cms,信息泄露,你看,多香!,而且这个漏洞是直接把poc打上去就行了!

Galaxy_0的博客 1577

【Ubuntu】SMBus Host controller not enabled(虚拟机进入不了图形界面)

SMBus Host controller not enabled(虚拟机进入不了图形界面)

Cappuccino Blog 4万+

VINS-Fusion实战:从零搭建无人机视觉SLAM系统(附ROS配置全流程)

本文详细介绍了如何从零开始为无人机搭建基于VINS-Fusion的视觉SLAM系统。内容涵盖硬件选型(重点推荐双目相机与IMU搭配)、ROS环境配置、传感器标定、核心参数调优以及实际飞行测试与问题排解全流程,旨在帮助开发者实现稳定、精确的无人机自主定位与导航。

wasm7browser的博客 214

零基础如何挖掘漏洞?

没学过的同学也不要慌,可以去B站搜索相关视频,你搜关键词网络安全工程师会出现很多相关的视频教程,我粗略的看了一下,排名第一的视频就讲的很详细。从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。不过我们这个水平也就算个渗透测试工程师,也就只能做个基础的安全服务,而这个领域还有很多业务,像攻防演练、等保测评、风险评估等,我们的能力根本不够看。最后网站开发知识多少也要了解点,不过别紧张,只是学习基础知识。

dzqxwzoe的博客 3382

Unity Spine 3.8 (URP) 踩坑(Shader报错修改)

提供了新思路,打算尝试一下URP。但美术使用的spine版本是3.8,项目用的Unity2021.3.11f1c2,直接导入spine URP包,shader报错:half4 不能转成 SurfaceData2D;Spine-Sprite-StandardPass-URP-2D.hlsl 也报这个错,也是同样的改法即可。今天搜索spine优化,看到一篇文章。

hrlr1230的博客 4568

小白入门黑客之渗透测试基本流程(全网最详,附工具)

经常会收到小伙伴们这样的私信: 为什么我总是挖不到漏洞呢? 渗透到底是什么样的流程呢? 所以全网最详细的渗透测试流程来了!!! 全篇文章内容较长,请耐心观看!

youmaob的博客 1646

做了一个3DTiles编辑器,支持3DTiles的预览和裁剪导出

3DTiles编辑器的功能极其简洁,核心就是3DTiles格式模型的预览和裁剪。为了演示方便,本文所使用的源数据为mipmap3d[1]网站所提供的无人机拍摄影像,并进行3DTiles构建。打开软件,输入的绝对路径之后,点击添加模型,就可以将模型加载进预览区。之后,点击裁剪模式按钮,默认会出现立方体裁剪框,可通过拖动句柄的方式去调整裁剪框的范围。同时,除了默认的盒体裁切模式外,还支持多边形裁切,点击多边形裁切后,可切换到顶视图,选择重绘多边形,可进行打点绘制。

兴趣使然的创作者 601

【保姆级教程】YOLOv8_Pose多目标+关键点检测:训练自己的数据集

【保姆级教程】YOLOv8_Pose多目标+关键点检测:训练自己的数据集

m0_51579041的博客 1万+

现在有什么副业可以让人快速上岸?可以试试这个行业上岸其实不难

其中,信息收集是漏洞挖掘的第一步,通过对目标系统的信息进行收集,可以为后续的漏洞分析和利用提供必要的信息。漏洞分析是漏洞挖掘的核心步骤,通过对目标系统的漏洞进行分析,可以确定漏洞的类型、位置和影响范围等信息。通常情况下,我会让挖掘者先学习一些基础的安全知识,例如OWASP Top 10漏洞、漏洞类型和常见的网络攻击技术等,这有助于帮助挖掘者更好地理解漏洞挖掘中所面临的困难和挑战。总而言之,掌握漏洞挖掘需要综合学习多方面的知识,包括计算机基础知识、编程、漏洞挖掘工具、安全基础知识以及漏洞挖掘技巧和方法。

weixin_42340783的博客 1623

WRFDA如何读取风云四号A 星的GIIRS数据?

🏆本文收录于 《全栈 Bug 调优(实战版)》 专栏。专栏聚焦真实项目中的各类疑难 Bug,从成因剖析 → 排查路径 → 解决方案 → 预防优化全链路拆解,形成一套可复用、可沉淀的实战知识体系。无论你是初入职场的开发者,还是负责复杂项目的资深工程师,都可以在这里构建一套属于自己的「问题诊断与性能调优」方法论,助你稳步进阶、放大技术价值。

**My Coding Family** 1027
上一篇: 网络工程师需要熟悉Docker吗?我觉得不需要精通,但是得懂基础
下一篇: 16张动图讲透网络原理(非常详细)零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


