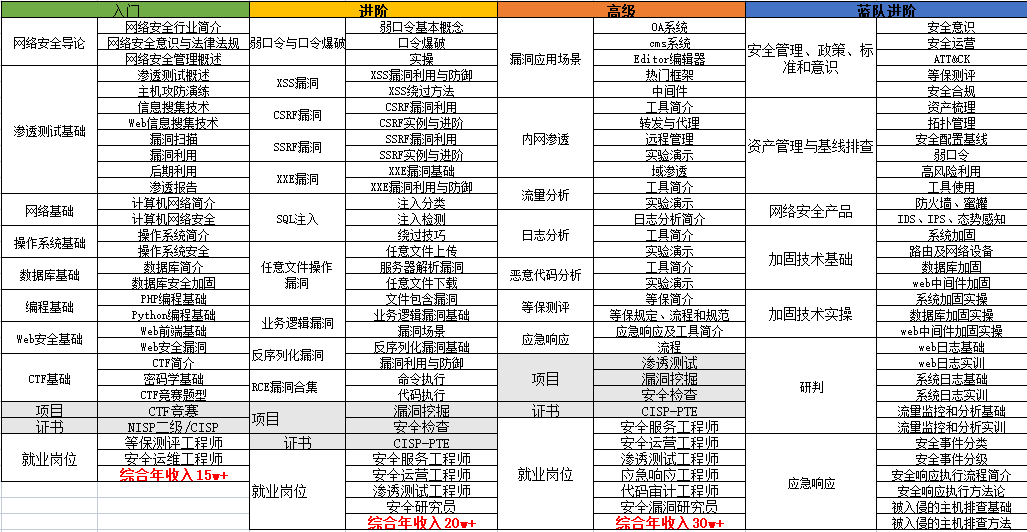
A帮你们试过了!现在的行情,只有网络安全行业挣钱!建议收藏!

CentOS 7/8 系统下,基于Docker Compose一键部署Dify AI应用平台 本文详细介绍了在CentOS 7/8系统下,使用Docker Compose一键部署Dify AI应用平台的完整流程。从系统环境准备、Docker引擎安装与加速配置,到获取Dify项目、关键环境变量设置,再到服务启动、状态监控及初始化访问,提供了手把手的部署指南和常见问题排查方法,帮助用户快速搭建稳定、可维护的AI应用开发环境。 阅读详情

前言

网络安全的入行门槛,相信很多人望而却步,尤其是非科班出身的朋友们。技术更新快、竞争激烈,难度不言而喻。然而,条条大路通罗马,即便起点不占优势,选准方向、练好本领,同样能在这条赛道上逆风翻盘。让我们看看小林如何从零基础杀入安全圈,希望他的经历能给踌躇中的你点亮一盏灯。

迷雾重重:门外汉的摸索期

2018年,我拿到的是商科文凭,专业和IT八竿子打不着。大学期间沉迷各种社团活动,对电脑硬件的理解仅限于“会重启”。唯一能和网络安全沾边的,大概是爱看电影里的黑客对决。毕业后阴差阳错进了一家小公司做文员,每天对着Excel头晕眼花。

一次公司网站被黑事件让我大受震撼,也第一次听说了“渗透测试”这个词。出于好奇,开始在网上海量搜索相关知识,结果直接被术语劝退。什么APT、漏洞利用、WAF,看得云里雾里。后来尝试看教程、装虚拟机,连Kali系统都折腾了好几天才弄利索。日子在磕磕绊绊地“玩”技术中溜走。

临近毕业两年,看着同龄人在各自领域深耕,再看看自己半吊子的水平,恐慌感扑面而来:商科背景+菜鸟技术,我能往哪走? 一个念头逐渐清晰:必须系统学习,转行网络安全!

然而,零基础自学效率太低。花了大几千买了线上课,常常因为缺少答疑和督促而半途而废。两次尝试考取业界基础认证(CEH/Security+),都因准备不充分而遗憾落榜。
在这里插入图片描述

现实的冰水:挫败与抉择

认证考试失利就像一盆冷水。有朋友建议我去做销售,说我能说会道。但真的不甘心—— 那些深夜研究漏洞报告的日子,第一次在实验环境中成功拿到Shell的兴奋,怎么能轻易放下?哪怕不做最酷的黑客,我也想踏入这个领域!

2022年初,托关系进了一家小型运维公司做网络维护。名义上接触“安全”,实际就是给路由器打补丁、盯着防火墙日志、处理简单的垃圾邮件……那份工作最折磨我的,是夜班值守—— 对着监控大屏上不断闪烁的告警灯发呆,处理着千篇一律的密码重置申请。那种琐碎和无法触及核心技术的无力感,时刻提醒着我:这离真正的“安全”,还差得很远。

2022年中,咬牙报名了业内口碑较好的线下网络安全训练营,但学费还差一大截。为了攒够钱,接了兼职外包测试,每天下班回家继续肝到后半夜,连周末约会都推了个干净。那段日子,支撑我的只有一个念头:拼了命也要把训练营的学费赚出来,真正学到安身立命的本事!
在这里插入图片描述

重塑之路:训练营里的魔鬼四个月

2023年1月,交接完工作,拖着行李直奔训练营基地。当时的目标是掌握渗透测试。没想到开班一周后,老师分析了行业趋势和我的特质,建议我侧重攻防演练和安全运营方向,说这方向人才需求激增,也比较适合我较强的分析和沟通能力。我思考了一夜,果断调整赛道。

这四个月的强度,绝不亚于任何高考冲刺。分享几条血泪换来的经验:

1、锚定方向,拒绝盲从
来之前,我花了几个月研究各大招聘网站的需求、薪资和岗位要求,也咨询了圈内前辈。训练营能教的东西很多,但我必须聚焦。结合就业趋势、自身兴趣(更喜欢分析攻防对抗)、以及老师建议的“安全运营/SOC分析师”方向,我给自己定下清晰目标:​​基础技能全掌握,攻防演练要精通,安全运营流程(SIEM/SOAR)必须吃透,争取薪资起步15k+​​。这个定位让我避免贪多嚼不烂,把有限精力投入目标领域的核心技能树。

2、信任实战,紧跟导师
自学失败的教训告诉我:没人指导,在安全领域犹如盲人摸象。训练营导师都是身经百战的甲方安全负责人或资深渗透专家。我做的最正确的决定就是:​​一切以导师课程大纲为铁律,课上榨干每一分钟,实操环节死磕到底。​​ 不管是分析流量日志,还是演练模拟红蓝对抗,确保紧跟思路,理解背后的攻击链(Kill Chain)和防御思路(NIST框架)。为了保持清醒,我把风油精当香水喷(笑)。

3、今日漏洞,今日毕!
安全研究最怕“回头再说”。课上遇到的陌生漏洞(CVE)、看不懂的攻击Payload、复现不了的POC,立刻用笔记下问题细节和场景。​​课后必须当天搞定,要么查资料(Exploit-DB, Mitre ATT&CK),要么直接堵在讲台请教老师。​​ 我随身带个平板,随时能调出当时的攻击流量包和日志截图现场复现提问。

4、深挖原理,拒绝“能用就行”
两次认证失败的核心原因在于知识点掌握太浅。在训练营,我对每项技术都追问几个层次:漏洞怎么发现的?为什么能利用?利用条件是什么?防护绕过的思路?实际威胁情报中是否常见?在演练中扮演攻击方时,逼自己写exploit脚本;扮演防守方时,逼自己从日志中还原攻击路径。​​不懂原理的渗透测试,就是脚本小子;不懂威胁的攻击分析,就是纸上谈兵。​​

5、协同作战,模拟实战
训练营后期引入真实的红蓝对抗演习。分组时,我主动请缨当了蓝队(防御)组长。小组每晚复盘攻击告警、优化检测规则、写应急处置报告。这经历让我深刻体会到:​​安全不是单打独斗。​​ 和队友高效沟通信息、明确分工、共享情报,才能应对复杂攻击。有一次为了应对模拟APT组织的红队攻击,小组熬了个通宵分析入侵痕迹、撰写完整溯源报告,最终成功定位并“驱除”了所有攻击载荷。累趴了,但那种并肩作战、抵御成功的成就感,太炸了!
在这里插入图片描述

杀入战场:求职与蜕变

2023年中结束训练,带着扎实的功底和项目经验开始求职。目标薪资区间锚定15k-22k。 吸取教训,这次没再想着“玩票”,聚焦安全岗位!

我的求职核心策略——“实战即学习”:

1、简历快迭代,拒绝“完美主义”:
别陷入“学得再多也不够,再等等”的陷阱。​​先用训练营的项目、掌握的技能(Nessus/BurpSuite/Metasploit/SIEM日志分析能力)、复现的漏洞(写清CVE编号和原理!)迅速做一份简历投出去。​​ 简历是活的,每次面试的反馈都是优化它的金钥匙。面一次,改一次,针对性调整一次。

2、以岗促学,精准打击:
海投初期重点看JD(职位描述)。发现目标岗位普遍要求熟悉EDR监控和SOAR自动化响应?立刻把训练营学过的相关模块深度回顾,并利用免费沙箱环境(开源SOAR平台)动手配置几个自动处置剧本。发现心仪公司要求云安全(AWS/Azure)经验?马上找实战视频或在线实验平台过一遍基础架构安全和IAM策略审计。​​围绕JD要求查漏补缺,不求精通,但要能清晰说出原理和实操过关键点。面试官喜欢“方向感”明确的候选人。​​

3、项目复盘,价值包装:
训练营做的项目不能只写名字。​​重点挖掘你的贡献、面临的挑战、解决的思路以及体现的能力(威胁建模?日志分析?应急响应?)。​​ 我复盘渗透项目时,不仅讲怎么找到漏洞(Web路径遍历->拿shell),更强调后续的横向移动分析、权限提升手法和痕迹清理策略(蓝队思维),以及最终提交的渗透报告中包含了哪些可落地的修复建议(代码级、配置级)。让项目显得更“工程化”、“有价值”。

4、前期广撒网,后期精定位:
头两周不挑食,安全运维、渗透测试、SOC分析、安全服务工程师、甚至乙方实施岗都投,目的就是攒面试经验、熟悉各种场景问题、建立自己的题库库。积累5-6场面试后,迅速聚焦到最适合我(也招聘需求最旺盛)的方向——​​企业安全运营中心(SOC)分析师​​。集中火力钻研相关技术栈(Splunk/QRadar/Sentinel日志分析规则编写、威胁情报关联、ATT&CK框架应用、剧本自动化)、模拟常见面试题(处理加密勒索告警流程?分析某条异常DNS请求?如何判断是否失陷?)。

我的安全警报开始响了!

经过一个多月的密集面试,2023年底,我成功加入一家大型互联网企业的安全运营中心(SOC),年薪25万(15薪)。 工作节奏快,大促或突发安全事件时需要随时响应。

第一天走进现代化十足的SOC作战室,巨大的威胁态势感知大屏实时滚动,穿着文化衫的同事们对着多块屏幕分析海量日志,那种仿佛置身“黑客帝国”指挥中心的震撼感和职业自豪感难以言表。当然,兴奋过后是沉甸甸的责任:真实的告警风暴、狡猾的攻击者、快速响应的压力,比训练营模拟的复杂百倍。

依然记得入职初期,导师的一句话让我备受鼓舞:“面试时,就知道你是转行过来的,威胁情报积累不足。但你分析攻击事件链的逻辑非常清晰,脚本能力也过关(能快速写查询、写自动化小工具)。对SOC来说,在信息洪流中找到关键攻击信号的分析能力和自动化思维,比单纯背漏洞更重要。” 所以,无论你想做渗透、搞研究、还是做运营,强大的逻辑分析能力、扎实的脚本基础(Python/PowerShell)、以及对安全事件本质的深刻理解,永远是你脚下最稳的基石。(P.S. AI赋能安全分析正热,但核心的分析和判断力更宝贵!)
在这里插入图片描述

黑客/网络安全学习包

资料目录

  1. 成长路线图&学习规划

  2. 配套视频教程

  3. SRC&黑客文籍

  4. 护网行动资料

  5. 黑客必读书单

  6. 面试题合集

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

1.成长路线图&学习规划

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

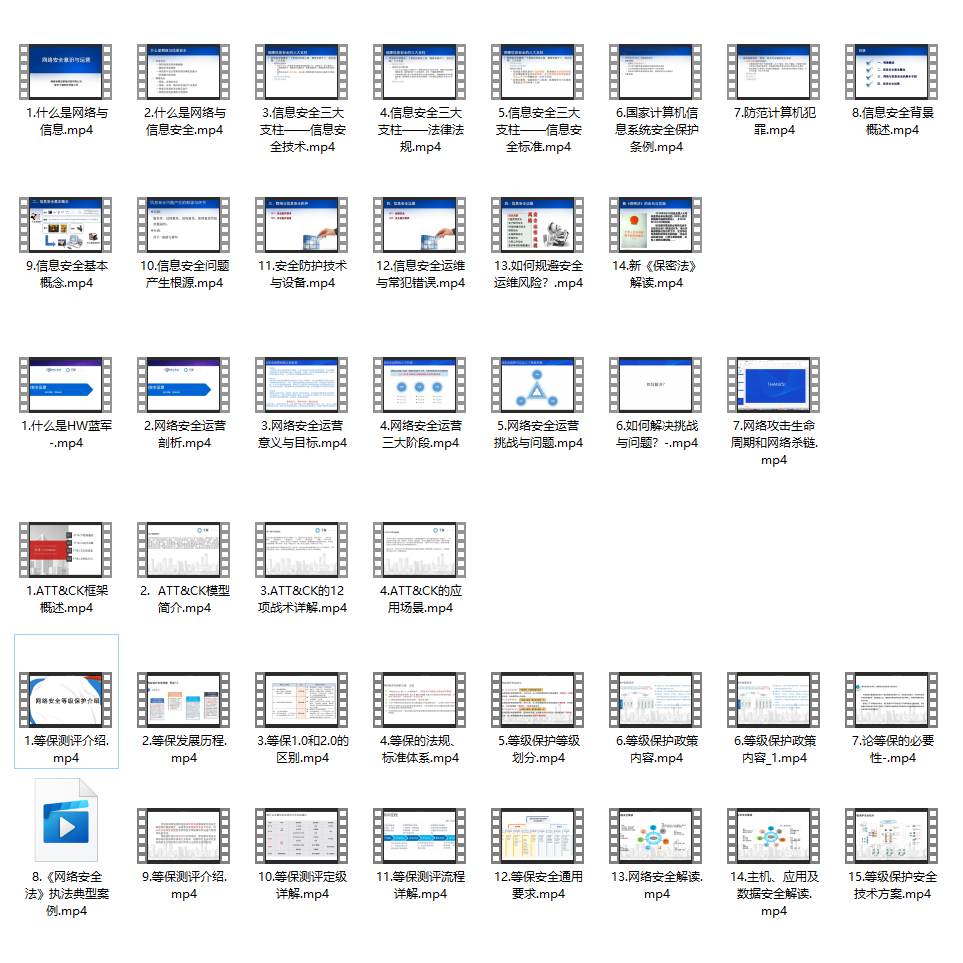
2.视频教程

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。
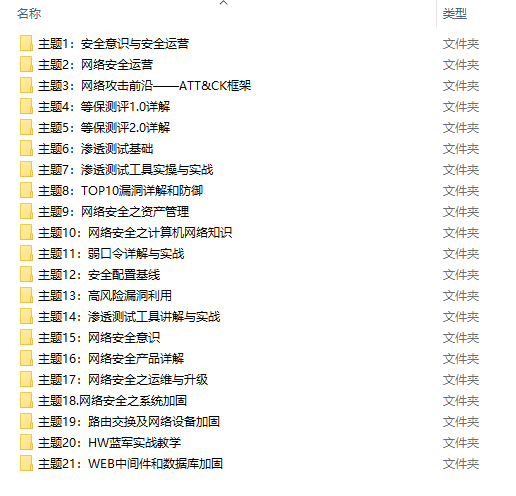

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.SRC&黑客文籍

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:
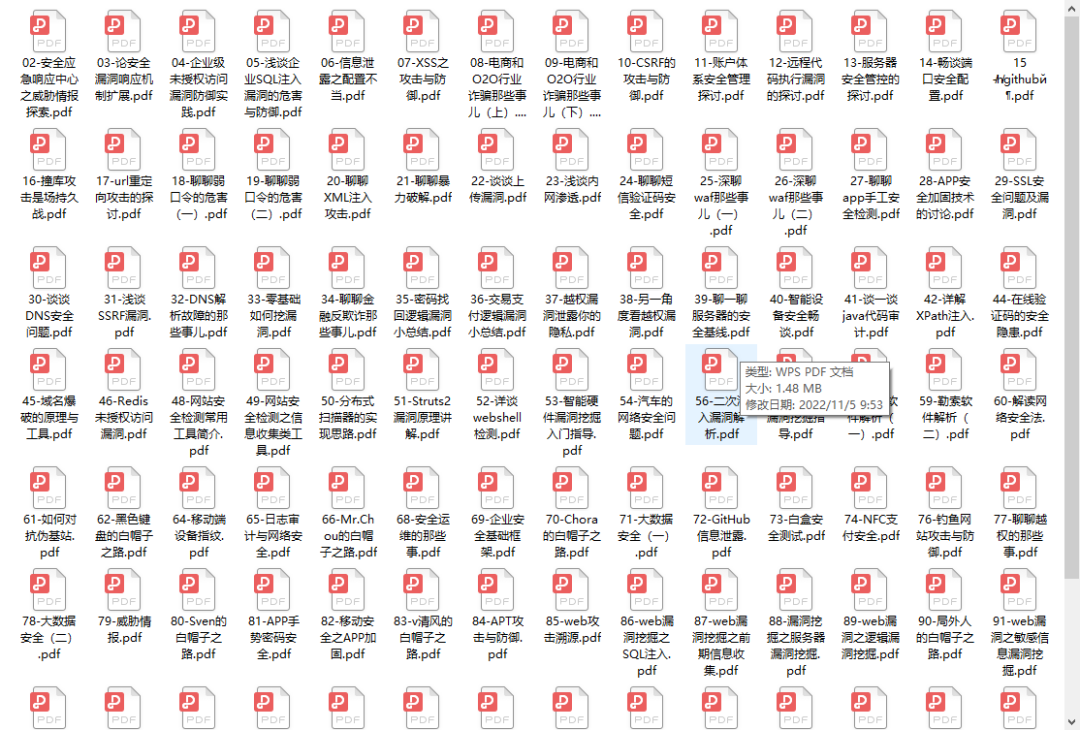
黑客资料由于是敏感资源,这里不能直接展示哦!

4.护网行动资料

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

5.黑客必读书单

**

**

6.面试题合集

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
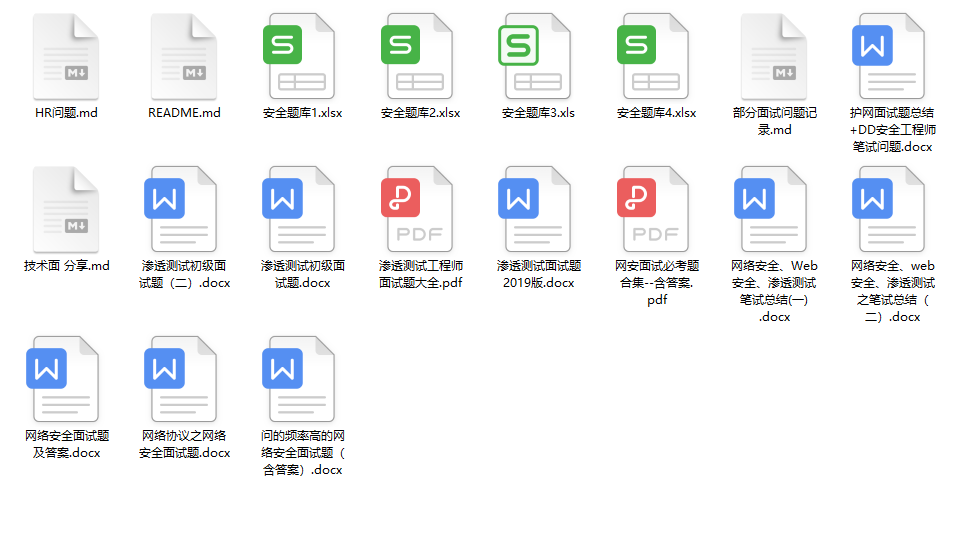
更多内容为防止和谐,可以扫描获取~

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Android WIFI体系:深入解析WifiLock与MulticastLock的底层实现与性能优化 本文深入解析Android WIFI体系中WifiLock与MulticastLock的底层实现机制与性能优化策略。WifiLock通过阻止Wi-Fi休眠提升网络性能,尤其WIFI_MODE_FULL_HIGH_PERF模式可显著降低延迟;MulticastLock则控制组播数据接收,但会增加功耗。文章详细探讨了其与wpa_supplicant、HAL层的交互,并提供高性能场景下的优化实践与功耗平衡方案。 阅读详情

相关推荐

AUTOSAR AP平台开发避坑指南:基于华为MDC的接口配置与数据通道实战

本文详细解析了AUTOSAR AP平台与华为MDC的协同开发实践,涵盖接口配置、数据通道优化及资源分配策略。通过实战案例展示如何解决传感器接入、通信协议栈优化等常见问题,提升智能驾驶系统性能。特别针对MDC平台特性,提供执行管理、调试调优及安全设计的专业指导,助力开发者高效完成ADAS/AD系统开发。

julia4scientist的博客 1141

作为一名黑客(网络安全从业人员),学历重要吗?

不管从事哪个行业学历肯定是重要的!学历越高,你拥有的机会和选择也会越多!但是在网络安全行业当中,学历五年以内非常重要,但有办法弥补。五年以后,不重要。

瓦罗兰特顶级C位的博客 1209

40分钟快速入门Dart基础(上)

针对final 和const 理解的有点模糊的可以参考这篇文章: 可以参考这里Flutter 知识梳理(Dart)-Dart中static final const 区别看是不是超级好上手,好操作~其实Dart的整个学习起来还是蛮简单的,对于有基础的老司机更简单一些。分分钟敲起来~这篇文章就简单的介绍到这里如何短时间快速入门Dart,避免入坑。由于是想让大家快速入门Flutter,所以针对上面的这些章节我们讲解的只是一些在开发Flutter 过程中常用的一些方法和函数。

qq_7813180 4575

2024年网络安全最新给想入网络安全这行的人们一封信(1),2024年最新赶紧收藏备战金三银四

为了帮助大家更好的学习网络安全,小编给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓👉优快云大礼包🎁:全网最全《网络安全入门&进阶学习资源包》免费分享**(安全链接,放心点击)**👈​。

2401_84520332的博客 1096

R语言笔记三:矩阵、数组、列表和数据框

1.矩阵        矩阵是二维的,需要有行和列。向量是一维的。        在R软件中,矩阵是有维数的向量,这里的矩阵元素可以是数值型、字符型或者逻辑型,但是每个元素必须拥有相同的模式,这个和向量一致。 (1)创建矩阵: m <- matrix(1:20,4,5) 行数和列数的分配必须满足分配条件。若分配的行列过大,分配的元素不足够,则报错。 m <-

weixin_44384631的博客 6211

VTK基础教程(1)- vtkPolyData 介绍

目录 VTK的编译与环境搭建 VTK一般渲染流程 VTK数据类型-vtkPolyData 使用vtk自带的多边形数据 使用自己创建的数据 添加顶点颜色 添加面颜色 VTK的编译与环境搭建 这部分目前已经有了大佬做了成熟的傻瓜式配置,大家可以参考这篇文章:VTK+VS2019(或其他版本均可) 傻瓜式一站式 配置_Nancy_fairy的博客-优快云博客_vs2019 vtk VTK一般渲染流程 这部分的介绍也很多,大家可以参考这篇文章:VTK笔记-了解VTK_黑山老妖的博客.

qq_35769071的博客 9057

学python能兼职挣钱吗 分享24个Python接单平台!不会还有人嫌钱多啊?(1)

在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。程序员客栈中国非常领先的自由工作平台,为中高端程序员、产品经理和设计师等等互联网相关人员提供稳定的线上工作机会,包括自由工作、远程工作和兼职工作,还支持按需雇佣,工作模式非常多,感兴趣的推荐大家尝试一下。恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;

2401_84302796的博客 798

电子技术设计——16×16点阵汉字显示设计

同时,设计还应注重提升显示品质,以保证汉字的稳定展示和观感舒适。本设计的目的是构建一个能够准确在LED点阵上展示汉字的系统,并允许用户通过输入设备来选择所需的汉字,我们将验证设计方案的实际操作性和效果,以确保其满足设计目标。在LED点阵显示和汉字信息处理技术的结合下,研究者们着手研究如何在LED点阵上有效地显示汉字,并提出了一系列显示算法和优化策略,旨在实现清晰且易于阅读的汉字显示效果。首先,你需要准备16×16的LED点阵面板,通常这些点阵是8×8点阵的两倍,因此可以由两个8×8的点阵组合而成。

weixin_68094467的博客 1533

什么样的人适合当黑客或者学习网络安全?

Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察。

chengxuyuanyy的博客 605

HUMAnN 3.0 (alpha)安装及使用

文章目录简介安装数据库下载运行参考 简介 安装 conda install humann humann_test (~1 minute) 数据库下载 humann_databases --download chocophlan full /path/to/databases --update-config yes humann_databases --download uniref uniref90_diamond /path/to/databases --update-config yes humann_

dys的博客 9509

秋叶ComfyUI整合包使用FRP实现公网访问教程 ComfyUI内网穿透 秋叶整合包

最近在做 ComfyUI 的实验时,我发现很多小伙伴都遇到一个问题:本地启动的 ComfyUI 服务只能在本地访问,想要通过公网远程访问,就必须借助来实现。作为一名前端开发工程师,我花了点时间把 ComfyUI 启动器和 FRP 配置整合了一下,今天就分享给大家。本文适合已经了解。需要注意的是 穿透到公网的话任何人都能访问 为了安全建议看我另一篇帖子加上密码验证 防止恶意攻击。

代码简单说 Vue、JAVA、PHP、Node.js 熟练运用,接口、架构、性能全搞定。 1355

一位25岁物流小哥勇敢裸辞转行网络安全的自学之路

我是25岁转行学网络安全的。说实在,转行就是奔着挣钱去的。希望我的经历可以给想转行的朋友带来一点启发和借鉴。先简单介绍下个人背景,三流大学毕业,物流专业,学习能力一般,没啥特别技能,反正就很普通的一个人!工作三年存款3000,感觉生活无望,就直接决定转行。我决定转行IT行业理由很简单,体面行业,不用体力劳动,办公环境大多不错,行业回报率高,做哪一行都不轻松,但是IT回报率可能更高。而且现今互联网趋势明显,IT人才是通用人才,走到哪都不怕找不到工作。我是完全小白,没基础,所以学习过程还是非常痛苦的。

weixin_72368685的博客 315

智护健康:基于 ESP32 的可穿戴式心率血氧远程监测手环设计与实现

随着健康管理理念的普及,可穿戴式健康监测设备成为刚需。本文设计了一款基于 ESP32 芯片的可穿戴式心率与血氧远程监测手环,通过集成专业生物传感器采集生理数据,借助 ESP32 的无线通信能力实现数据远程传输,搭配手机 APP 与云平台完成数据存储、分析与预警。文中详细阐述了硬件选型、模块接线、软件设计流程及核心代码实现,该手环具备低功耗、高精度、实时性强等特点,可满足日常健康监测与远程照护需求。

weixin_42300449的博客 1202

黑客赚钱的渠道和方式,零基础入门到精通,收藏这篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

m0_71746416的博客 1009

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1147

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

【网络安全专题】零信任三大技术体系 SDP / IAM / 微隔离:原理拆解与工程落地实战

「永不信任,始终验证」落地时最常见的结局,是交付一套换皮 VPN 加一个 SSO 门户——问题不在口号,而在没动决策链路。本文以 NIST SP 800-207 的双平面与 PE/PA/PEP 为地图,拆开 SDP、IAM、微隔离各自堵的口子:SPA 如何让网关在公网消失、Keycloak + Istio + OPA 怎样把身份咬到流量上、Calico 的 ipset 与 Cilium 的 eBPF identity 差在哪。

weixin_42260382的博客 364

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

MAI-Cyber-1 深度解析:微软首个网络安全专用模型

微软没有去做"更大的安全大模型",而是用一颗 137B 总参、仅 5B 激活的稀疏 MoE 专用模型,配上 90/10 的"小模型铺量、大模型兜底"路由,在 CyberGym 基准上拿到 95.95% 的同时把成本砍掉一半——这标志着 AI 安全从"通用模型加提示词"进入了"专用模型加系统工程"的时代。

Simple_Pure的博客 352

从被动整改到主动防御:网络安全测评六问六答

中金金融认证中心(CFCA)长期从事金融安全检测,站在独立第三方立场,可提供等级保护测评、渗透测试、代码审计、应用安全测试、数据安全风险评估、APP检测、大模型安全检测等服务。渗透测试、漏洞扫描、等保测评、安全评估——工具不少,报告也年年出,可一到整改,很多机构还是卡在同一个地方:问题清单列了很长,先改哪个没把握;问题往往不在做没做,而在做完之后怎么用。机构可以建立漏洞台账,明确责任部门、整改时限,整改完成后安排复测验证,形成完整留痕材料,真正把测评成果转化为安全能力,避免“测评归测评,风险归风险”。

AIpress的博客 204

网络安全实战第29期:一次考核暴露的判断力短板

本文复盘一次网络安全综合考核,强调“流程顺序”比背命令更重要。考核聚焦判断力:信息收集、注入分析、脚本执行、文件上传与影响面记录五大环节,分值侧重判断(70分)。作者在脚本执行中因未重测过滤规则卡顿25分钟,暴露“换级不重测”的致命习惯。关键结论:防护有效≠做了防护,需验证实际效果。自评表中“扣分原因”远比分数有价值,揭示改进方向。最终用时4小时20分钟,成绩优秀,核心收获是——流程可靠,胜过技巧堆砌。

2401_88349202的博客 237

2026年11月第1周网络安全形势周报

补丁链条失守”、AI代理攻击产业化、OT/IoT 暴露面失守。在野利用密集新增:CISA KEV 本周新增 3 个已在野利用漏洞——WordPress 核心 TOCTOU 竞态(CVE-2026-119977,24小时内观测到 5.9 万次攻击尝试)、Apple 多产品指针认证绕过(CVE-2024-27834)、SonicWall SonicOS SSLVPN 单因素认证绕过(CVE-2026-19868)。

Bruce_xiaowei的博客 360

网络安全的注意事项以及解决办法

案例一:小王收到邮件,点击邮件后打开附件,此时弹出勒索病毒,打开资源管理器,清点被感染的文件数,10分钟后,财务部服务器报告异常,管理员紧急上网搜索应对措施,事后发现造成巨大损失,管理员的做法有哪些不妥?正确做法:根据业务部门和工作智能,对网络进行分区,例如:用户网络,服务器网络,财务部门网络,管理层网络之间通过防火墙或ACL(访问控制列表)进行隔离,只开放必要的业务端口,阻止不必要的横向通信。正确做法:立即隔离。整个事件链中,管理员的一系列反应是典型的,错误的应急响应操作,最终导致了损失的扩大。

2401_86853478的博客 146

IP 地址是什么?从 IPv4/IPv6、公网与私网到 NAT 与安全日志|网络安全其实很简单

本文主要讲解:IP 地址究竟表示什么?为什么同一设备会有多个 IP?一条安全告警里的源 IP 又能证明什么?

w1955587824的博客 352

网络安全与信息安全:有什么区别?

信息安全也常被称作“数据安全”。保护信息与信息系统,防止未授权访问、使用、泄露、中断、篡改或销毁,以此保障保密性、完整性与可用性。如今企业大量业务数据存储在计算机系统和云端,但过去数据是放在实体文件柜里的。存储方式变了,可有些机密敏感信息依旧以实体形式保存。信息安全的核心,是保障所有格式的数据安全。网络安全指保护计算机、服务器、网络、移动设备等电子系统中存储的数字信息,抵御未授权访问和各类恶意威胁。网络安全工作需要识别重要数据、定位数据存储位置、评估潜在风险,再选用对应的方法与工具抵御各类风险。

雪兽软件 317

浏览器输入 URL 后发生了什么?从 DNS、TCP、TLS、HTTP 到网页渲染|网络安全其实很简单

本文系统解析了浏览器访问网页的完整流程:从URL解析、DNS查询、TCP连接建立,到TLS加密、HTTP请求响应,最终渲染页面。强调安全研判中三大关键边界:DNS查询≠访问成功,TCP连接≠业务成功,HTTP 200≠攻击得逞。建议结合开发者工具与多层日志综合判断,避免误判。

w1955587824的博客 484
上一篇: AI 浪潮席卷而来!普通人如何抓住这波红利?,建议收藏!
下一篇: 网络安全有哪些就业方向?一文带你全面了解
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值