新手参加2026年CTF大赛——Web题目的基本解题流程

2026网络安全新规下的行业变局与新手实战学习路线 网络安全的核心不止于合规文档,更在于真实对抗中的防御与响应能力。从TCP/IP协议、Web原理到渗透测试思路,技术基础决定实战水平;而SRC漏洞挖掘、在线靶场与应急演练,则提供了将知识转化为技能的合法练兵场。随着监管导向从“查台账”转向“看实战”,企业愈发看重能实际发现问题、处置攻击的安全人才。无论是通过CTF/AWD赛事锤炼攻防思维,还是借助CISP/OSCP等证书补足资质,真正有效的路径都是“基础原理+持续实战+复盘总结”。理解漏洞库、WAF、SOC等生态组件的协作逻辑,能帮你更快融入企业安全建设。本文 阅读详情

CTF(Capture the Flag)是网络安全比赛中的一种常见形式,参赛者需要通过破解题目、发现漏洞并获取flag(标志)来获得分数。

这些问题涉及多个领域,如逆向工程、Web安全、密码学、二进制漏洞、取证分析等。CTF是一种锻炼网络安全技能的极佳方式,特别适合网络安全新手入门。

CTF赛题的主要类型

CTF比赛通常根据题目类型分为几个大类,主要包括以下几种:

  1. Web安全

    涉及网站或Web应用程序的漏洞,如SQL注入、XSS、CSRF等。新手可以通过这些题目了解如何分析并攻击Web应用的常见漏洞。

  2. 密码学

    通过破解加密算法、猜解密码或分析加密通信等问题,帮助参赛者了解如何应对常见的密码学攻击手段。

  3. 逆向工程

    包括反汇编、反编译程序或破解二进制代码。通过分析程序的运行机制,发现隐藏的信息或漏洞,往往需要理解低级语言和调试技术。

  4. 二进制漏洞

    通过发现和利用二进制程序中的漏洞(如缓冲区溢出、格式化字符串漏洞等)来执行恶意操作。此类题目涉及系统级漏洞的利用,适合学习C语言、汇编语言以及操作系统原理。

  5. 取证分析

    涉及从各种数据中恢复信息,例如从磁盘、日志或内存中提取有用的数据。这类题目能帮助学习如何从事件中分析攻击路径和恢复数据。

  6. 渗透测试(Pwn)

    主要测试通过漏洞利用获取系统权限,类似于实际的渗透测试。此类题目注重利用现有漏洞执行攻击和提权。

  7. 杂项(Miscellaneous)

    这些是跨领域的题目,可能涉及图像处理、网络协议分析等多种技术。

新手如何入门CTF
  1. 选择简单的入门题目

    • 新手可以从较简单的题目开始,例如Web安全、密码学等。这些题目通常是学习CTF的入门选择。
  2. 学习基本的网络安全知识

    • 学习CTF之前,了解一些网络安全的基础知识,如HTTP协议、常见的Web漏洞(如SQL注入、XSS等)、操作系统基础(如Linux命令、文件操作等)会很有帮助。
  3. 使用CTF平台进行练习

    • 许多CTF平台提供了模拟环境,允许新手练习。常见的平台有:
      • CTFtime:可以找到各类CTF比赛的举办时间。
      • PicoCTF:专为初学者设计,提供了丰富的入门题目。
      • Hack The Box (HTB):提供多种类型的CTF题目,适合进阶练习。
      • OverTheWire:提供免费的线上CTF练习题,适合新手。
  4. 加入团队或社区

    • CTF比赛通常是团队合作进行的,通过与他人合作可以学到更多的技能。可以加入一些CTF团队或在线CTF社区,如Twitter上的CTF社区,或Reddit上的CTF版块。
  5. 不断总结和学习

    • 解题过程中,新手会遇到许多困难。每次完成一道题目后,记得总结解题思路,研究别人的解法,并不断学习新的技术和工具。
  6. 常用工具

    • Kali Linux:包含了大量的安全测试工具,是CTF比赛中常用的操作系统。
    • Burp Suite:常用的Web安全工具,可以用来分析Web漏洞。
    • Ghidra:一款逆向工程工具,可以帮助分析二进制文件。
CTF常用的解题技巧
  • 信息收集:许多题目需要从给定的信息中提取关键信息,仔细分析每个线索。
  • 漏洞利用:了解常见的漏洞类型和如何利用这些漏洞。
  • 工具使用:学会使用常见的安全工具,如Wireshark、Metasploit、Burp Suite等,这些工具能帮助你更高效地发现问题。
  • 团队协作:CTF题目通常非常复杂,需要团队成员的配合。多和团队成员交流,分享解题思路和技术。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
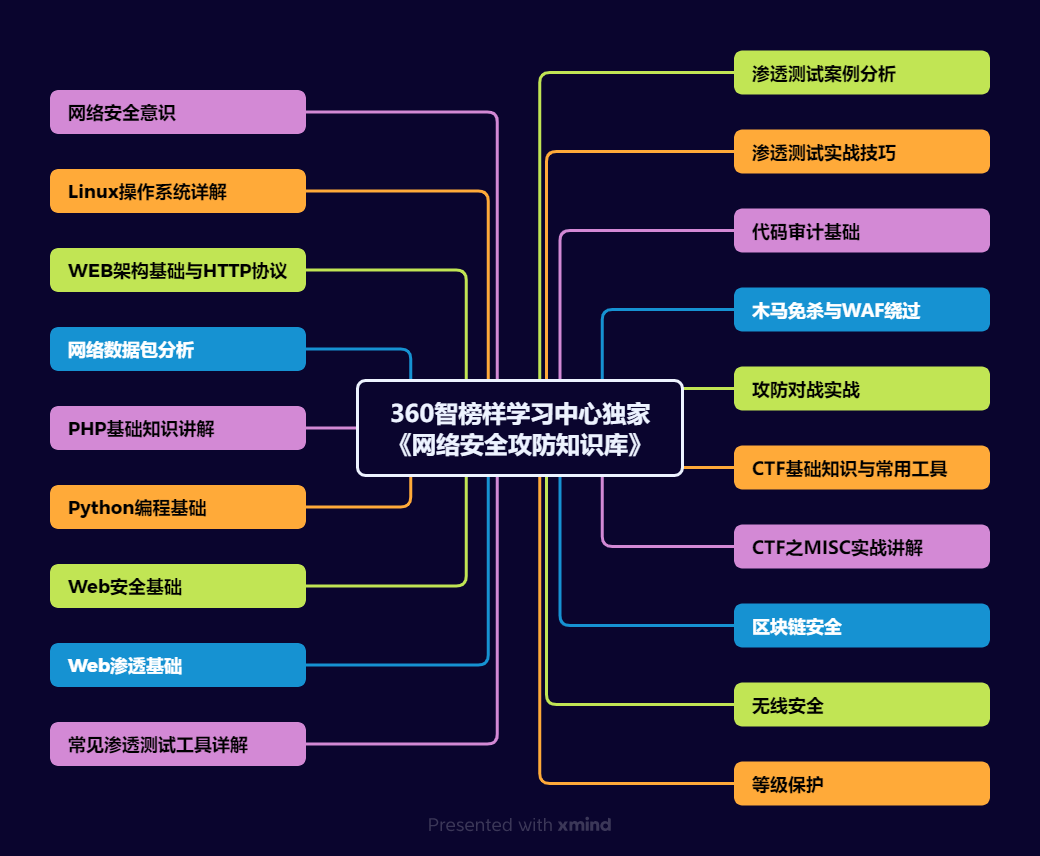
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

机器学习---xgboost算法 问题上表现的十分顶尖,本节将较详细的介绍XGBoost的算法原理。成和剪枝分别对应了经验风险最小化和结构风险最小化, XGBoost的决策树生成是结构风险最小。式(1.1)称为经验风险最小化,训练得到的模型复杂度较高。出结果, 是模型的输出结果;等式右边第⼀部分是模型的训练误差,第⼆部分是正则化项,这里。其中,F是假设空间,假设空间是在已知属性和属性可能取值的情况下,对所有可能满足目标的情。最小化,结构风险最小化的模型往往对训练数据以及未知的测试数据都有较好的预测。的正则化项是K棵树的正则化项相加而来的。 阅读详情

相关推荐

Python驱动COMSOL自动化:从数据生成到DNN代理模型部署全流程解析

本文详细解析了如何利用Python驱动COMSOL实现全流程自动化,从参数化建模、批量仿真数据生成,到训练深度神经网络(DNN)代理模型并部署应用。该方案通过自动化闭环解放工程师生产力,并利用代理模型实现秒级性能预测,极大提升了多物理场仿真优化与设计探索的效率。

weixin_29041767的博客 215

Mythos安全大模型:攻防全链路自动化与因果推理革命

AI安全大模型正从辅助工具演进为自主攻防主体。其核心在于将渗透测试建模为跨协议、跨系统、跨时间维度的因果推理过程,而非传统提示工程或工具调用堆叠。Mythos通过攻击链完备性(ACC)强化学习目标与约束满足问题(CSP)求解机制,实现从静态分析、符号执行到exploit生成的端到端闭环。这种能力重构了漏洞挖掘范式——从概率发现转向确定性生成,并推动安全左移、红队持续化与SOC认知增强等工程实践落地。尤其在二进制逆向、内存安全审计和API威胁建模等高价值场景中,展现出远超人类专家的系统性与可复现性。

weixin_30564901的博客 410

mipi协议中的calibration和scramble模式

在MIPI(Mobile Industry Processor Interface)协议中,calibration(校准)和scramble(加扰)模式是两个重要的特性,它们分别用于优化数据传输的准确性和减少信号干扰。

flomingo1的专栏 2402

Web 版翻译者资料库

本项目是桌面版《翻译者资料库》的 Web 移植版,基于 Spring Boot 3.3、Thymeleaf、Bootstrap 5.3 与 MySQL 8.0 构建。它面向翻译写作提供资料、词汇、句库、文本工具、对照制作、查找、备份恢复及旧库迁移等功能,完整继承桌面版核心业务规则,支持一键启动与离线访问。

howard2005的专栏 199

STM32G474片内运放实战:从独立模式到PGA与ADC采样链路

在嵌入式控制系统中,运放是连接模拟信号与数字处理的关键环节。传统方案依赖外部分立运放搭建放大电路,存在成本高、PCB布局敏感、一致性差等痛点。STM32G474在MCU内部集成多路可编程运放(OPAMP),支持独立模式、跟随器、PGA以及比较器模式,配合内部ADC和DMA可构成完整模拟采集链路。通过片内互联,信号路径大幅缩短,抗干扰性和通道一致性显著提升,尤其适用于电机电流采样、数字电源等场景。本文以STM32G474为例,详解从独立模式到PGA增益配置,再到ADC与DMA联动调试的完整过程,并给出采样时间

weixin_29194255的博客 249

ArcGIS Pro实战:用时空立方体分析共享单车轨迹数据(含3D可视化技巧)

本文详细介绍了在ArcGIS Pro中利用时空立方体技术分析共享单车轨迹数据的全流程。从数据预处理、构建时空立方体,到执行新兴时空热点分析,并最终实现动态3D可视化,手把手教你挖掘城市骑行活动的时空规律。文章重点解析了工具参数设置、常见报错解决方案,并提供了可复用的Python脚本,助力城市规划与交通研究者高效完成时空模式挖掘。

weixin_28323057的博客 138

Jackson 序列化 / 反序列化注解 完整版笔记

Jackson 序列化 / 反序列化注解 完整版笔记

handsome_sai的博客 308

【目标检测-YOLO】YOLOv5-v5.0-yolov5s网络架构详解(第一篇)

源码:GitHub - ultralytics/yolov5 at v5.0 由于YOLO v5 代码库在持续更新,如上图,有多个版本,每个版本的网络结构不尽相同。以下内容以 v5.0 为准,网络结构选用 yolov5s。 为了方便画图和理解网络结构,选用可视化工具:Netron 网页版进行可视化, 然后使用PPT作图。 在Releases · ultralytics/yolov5 · GitHub找到 v5.0中的Assets 中的yolov5s.pt并下载该权重。 下图为直接......

博观约取,厚积薄发 2万+

MCP 协议会成为前端 AI 工程的标准接口吗?

MCP(Model Context Protocol)正在成为连接 AI 模型与外部工具、数据源的一层通用协议。本文从 MCP 的核心机制出发,分析它在浏览器与前端工程中的落地边界,讨论它能否成为前端 AI 工程的标准接口,并给出当下更务实的架构选择建议。

m0_62937412的博客 387

【ArcGIS Pro微课1000例】0073:ArcGIS Pro3.5.2学习版下载及安装教程

ArcGIS Pro 3.5.2安装教程摘要:系统需Windows10及以上,8GB内存(推荐32GB)。安装步骤:1)安装.NET 8.0运行环境;2)执行主程序安装包,按向导完成基础安装;3)安装升级补丁;4)替换AfCore.dll文件并导入注册表。注意安装后删除临时文件节省空间。软件下载地址包含在百度网盘链接。安装过程需依次完成环境配置、主程序安装、补丁更新及破解步骤。

智慧空间实验室 1788

【异常】CNB提示The bill authorization scope cannot access the current request.

摘要:CNB API返回403错误,表明当前token的授权范围无法访问目标仓库。主要原因是:1) REPO_SLUG填写错误,导致资源地址不匹配;2) CNB_TOKEN未授权目标仓库;3) 账号账单状态异常。解决步骤:先检查REPO_SLUG是否与CNB平台仓库地址完全一致;再确认CNB_TOKEN是否绑定目标仓库且有读取权限;最后检查账号账单是否正常且覆盖目标资源。完成排查后更新配置即可解决此授权问题。

奶爸的编程之路,也就一周冷个三天 663

LangGraph 本地 build 频频翻车,最终在服务器跑通流式对话

先说结论:我本地那个,一次都没成功过。三次,三次,全挂在拉镜像上。而顺得像刚上过油。这就很像我高中那辆自行车:骑着能走,一上锁就坏。那天晚上我盯着终端里那行红字看了很久,想的不是技术方案,想的是——为什么同一个工具,可以一边让我觉得自己很行,一边让我觉得自己不太行。

人工智能AI技术 323

WRFDA如何读取风云四号A 星的GIIRS数据?

🏆本文收录于 《全栈 Bug 调优(实战版)》 专栏。专栏聚焦真实项目中的各类疑难 Bug,从成因剖析 → 排查路径 → 解决方案 → 预防优化全链路拆解,形成一套可复用、可沉淀的实战知识体系。无论你是初入职场的开发者,还是负责复杂项目的资深工程师,都可以在这里构建一套属于自己的「问题诊断与性能调优」方法论,助你稳步进阶、放大技术价值。

**My Coding Family** 1031

带着小白学习-微服务-6 实战:网关

地址栏输入:http://localhost:8088/goods/index,这时候就不是到8100端口去调用了,而是8088直接通过路由转发,分别到nacos对应的goods对应的服务中区调用。** 可以看出,这里将前面已经正常运行的server-store子工程(库存服务,服务提供方),server-goods子工程(商品服务,服务消费方)。(1)uri: lb://store 代表要到nacos的注册中心的服务列表中找到服务名为store的微服务;,网关是做路由转发,不是服务调用;

wdyan297的博客 250

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

海外平台频繁弹验证?从 DNS、WebRTC 到浏览器指纹的环境异常排查清单

在运营多地区海外平台账号时,即使代理节点通畅、TCP 握手成功,仍可能遇到频繁人机验证、地区限制、播放失败等异常。核心结论是:这类问题往往不在网络传输层,而在浏览器环境参数与网络出口之间的逻辑自洽性。本文从 DNS 泄漏、WebRTC 穿透、时区与语言匹配、Canvas/WebGL 指纹、TLS 特征五个维度,给出一份可复现的环境异常排查清单,并对比个人手动配置与工程化环境管理方案的适用边界。适用于跨境运营、多账号运维团队。

P1Browser【p1指纹浏览器】的博客 239

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

智能问诊的流程

本文介绍基于FastAPI构建的医疗多Agent系统MediAgent,通过症状分析、诊断推理与治疗建议等模块协同,实现从问诊到报告生成的完整工作流。系统采用前后端分离架构,结合MySQL、RabbitMQ与Docker实现工程化部署,支持异步化验结果接入。虽当前状态暂存于内存,但已具备可扩展性,未来可通过Redis持久化、消息队列联动及医疗安全机制完善,应用于慢病管理、辅助决策等场景,推动AI在医疗流程中的落地应用。

Joey 的工作空间~ 788

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

SSD测试工程精通系列 17|TRIM与UNMAP洪峰下的GC竞争(命令风暴与后台任务调度)

本文深入探讨NVMe SSD在面临TRIM/UNMAP命令洪峰时,后台垃圾回收(GC)与前端IO的竞争机制。从协议解析、固件调度、硬件架构到物理层信号,全面剖析命令风暴对QoS和WAF的影响。结合Samsung、Micron、Kioxia等厂商实测数据与失效案例,提供从测试注入、仪器抓取到工程取舍的全链路验证方案,助力资深测试工程师攻克存储性能断崖难题。

专注分享DPU、RDMA智能网卡/SSD(固态硬盘)产品测试与优化 350

基于 YOLOv8 的森林火灾检测系统(Web 版)

本项目面向林区早期火情识别场景,使用YOLOv8完成火焰(Fire)与烟雾(Smoke)两类目标的检测模型训练,并以FastAPI构建 Web 检测平台,把模型能力封装为可直接登录使用的系统。平台除常规的图片、批量、视频、摄像头检测外,还提供同图多权重对比、数据集浏览与标注核对、模型热切换,以及把训练搬到网页上的能力:可在浏览器配置超参数发起真实训练,训练中在线调整学习率、查看进度与动态曲线,训练完成后下载产物或直接应用到检测。

Michael_Jay的博客 71

HTML5 History API 详解:前端路由底层原理

pushState改 URL 不刷新popstate接浏览器导航服务端必须兜底 SPA 入口前端路由的本质不是“魔法”,而是:把「URL 字符串」变成「组件渲染函数」的映射表,再让浏览器历史栈和这张表保持同步。

2603_94941239的博客 224

身份验证漏洞专题(三):持久登录、密码重置与密码修改中的凭据绑定缺陷

密码登录与双因素认证是身份验证的主干流程,但一个完整的认证体系还依赖三类辅助机制:持久登录("记住我")、密码重置、密码修改。这三类机制的共同特征是:它们同样携带或验证凭据,同样直接决定认证状态的归属,但实现时获得的防护强度往往远低于登录页面本身。攻击者绕不开登录接口时,常常可以从这些辅助入口进入。

2401_85321170的博客 654

2026 年前端框架排行榜

前端框架是用于构建用户界面的工具集合,通过预设组件、网格系统和样式规范提升开发效率与可访问性。2026年主流框架包括:React(生态领先,适合全栈)、Next.js(SSR/SEO优化,主流选择)、Vue(学习友好,中小团队首选)、Angular(企业级稳定)、Svelte与Astro(性能突出)。趋势显示,服务端渲染、TypeScript、AI工具融合及轻量化成为关键方向。就业建议:优先学React+Next.js;追求易用选Vue;企业级项目可学Angular;追求极致性能可尝试Svelte或Astr

lxttzlove的博客 317

Vue 前端开发 AI 对话页面:流式消息渲染、文件上传

关键点是不能手动设置 Content-Type 为 multipart/form-data,必须由浏览器自动生成带有 boundary 的请求头,否则后端无法解析。思路:将对象序列化为 JSON 字符串,作为 FormData 的一个普通字段(如 formData.append(‘payload’, JSON.stringify(data))),后端接收该字段后再反序列化。若上传大文件(>10MB),需实现独立的分片上传接口,在提交对话前先获取文件 id 或 url,再随文本发送引用。移除输入框的禁用态;

2402_85729970的博客 400

前端要加密手机号,密钥却不能下发:一次一密的 ECDH + HKDF 方案(十六)

前端加密手机号需避免密钥暴露,采用ECDH协商临时密钥,结合HKDF派生并绑定协议上下文,使用AES-GCM实现认证加密。关键在于两端参数严格一致:曲线、编码格式、盐值与info字段逐字节相同。避免直接哈希共享秘密或日志泄露密钥,服务端返回临时公钥并签名,前端先验签再派生密钥,确保前向安全与防中间人攻击。最终密文结构包含公钥、nonce、密文与认证标签,支持自校验。

tantan的小记录 410

浏览器端素材压缩与上传实践:从 Canvas 到 WebCodecs 与 FFmpeg 回退

本文介绍浏览器端素材上传的完整处理链路,重点解决图片与视频超限问题。图片通过Canvas等比缩放与质量压缩,逐级优化至2MiB内;视频则优先使用WebCodecs硬件编码,结合分辨率降级、码率预算与FFmpeg WASM回退,确保在20MiB内完成转码。强调“先确认后处理”原则,避免无谓资源消耗,并通过多层能力检测保障兼容性与性能。核心思想:压缩成功 ≠ 上传成功,需独立校验。

林恒的博客 369

Geejing WebBuilder AI SQL:一句话生成查询的完整链路与「生成不执行」边界

企业里真正卡住数据核对的,很少是「不会写 SQL」。更常见的是三件小事叠在一起:这张表到底叫什么、日期字段是 `DATE` 还是字符串、当前这套库分页该用 `LIMIT` 还是别的写法。一个熟手要先翻一遍表结构,生手干脆把需求丢给 DBA,一来一回半天就过去了。

m0_60539919的博客 266

从一次检测到持续验证,重新认识 Web 应用安全测试

围绕漏洞修复后再次出现的问题,结合 Burp Suite DAST 与 GraphQL 示例,解析周期检测、证据管理和整改复测的实现思路。

m0_75220675的博客 337
上一篇: 网安行业高薪岗位真的多!建议尽早考CISP认证!
下一篇: 6个黑客教程网站,小白也能成大牛!(非常详细)零基础入门到精通,收藏这一篇就够了_黑客技术自学网站
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值