什么是DNS劫持? 怎么防止DNS劫持攻击?

跟着团子学SAP EPPM:项目管理常见的集成场景(PPM\PS\MS Project) 在SAP的EPPM解决方案中,针对企业战略级别的投资组合管理首先是定义合适的投资组合的层级结构,在投资组合下可以通过不同维度去定义投资篮(Portofolio Bucket)进行层层拆分,在最下层级的投资篮下可以分配明细的投资项(Portofolio Item),投资项可以是独立的一个一个具体执行的项目,也可以是单纯的一次服务等等。 今天主要聚焦在投资项的维度展开讲一下在SAP中投资项常见的几种集成模式: 集成场景1:使用PPM中的Project Management进行项目管理 第一个场景是在创建投资项 阅读详情

前言
DNS英文全称Domain Name System,中文意思是域名系统,因此DNS劫持又被称为域名劫持,属于网络攻击的一种,其危害性也是不容忽视的。那么什么是DNS劫持?怎么防止DNS劫持攻击?具体请看下文。

什么是DNS劫持?
DNS劫持又叫做域名劫持,指攻击者利用其他攻击手段,篡改了某个域名的解析结果,使得指向该域名的IP变成了另一个IP,导致对相应网址的访问被劫持到另一个不可达的或者假冒的网址,从而实现非法窃取用户信息或者破坏正常网络服务的目的。

DNS的作用是把网络地址对应到真实的计算机能够识别的网络地址,以便计算机能够进一步通信,传递网址和内容等。

由于域名劫持往往只能在特定的被劫持的网络范围内进行,所以在此范围外的域名服务器能够返回正常的IP地址,高级用户可以在网络设置把DNS指向这些正常的域名服务器以实现对网址的正常访问。所以域名劫持通常相伴的措施——封锁正常的DNS的IP。如果知道该域名的真实IP地址,则可以直接用此IP代替域名后进行访问。

要执行DNS劫持攻击,攻击者要么在用户的系统上安装恶意软件,要么通过利用已知漏洞或破解DNS通信来接管路由器。攻击涉及破坏用户的系统DNS设置,以将其重定向到Rogue DNS服务器,从而使默认DNS设置无效。要执行攻击,攻击者要么在用户的系统上安装恶意软件,要么通过利用已知漏洞或破解DNS通信来接管路由器。因此,用户将成为域欺骗或网络钓鱼的受害者。

怎么防止DNS劫持攻击?
1、建议使用复杂的密码重置路由器的默认密码。

2、使用DNS注册器时使用双因素身份验证,并修补路由器中存在的所有漏洞以避免危害。

3、最好远离不受信任的网站,避免下载任何免费的东西。

4、如果您已被感染,建议删除HOSTS文件的内容并重置Hosts File。

5、为防止DNS劫持,始终建议使用良好的安全软件和防病毒程序,并确保定期更新软件。

6、安全专家建议使用公共DNS服务器。

7、最好定期检查您的DNS设置是否已修改,并确保您的DNS服务器是安全的。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

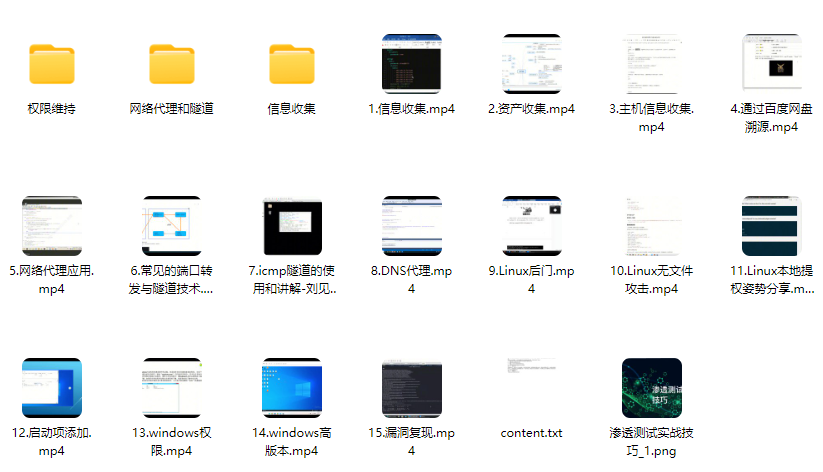
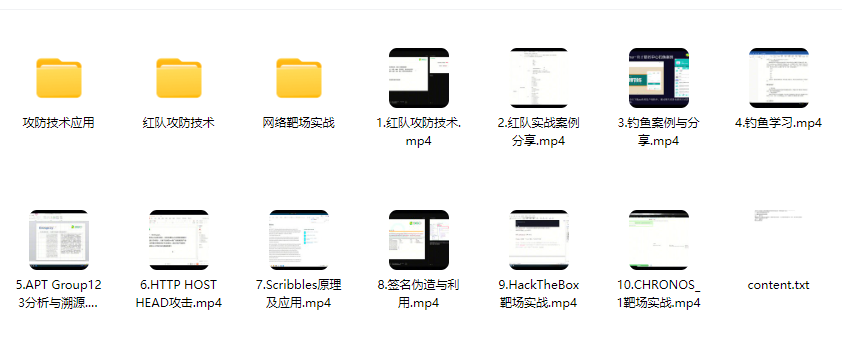
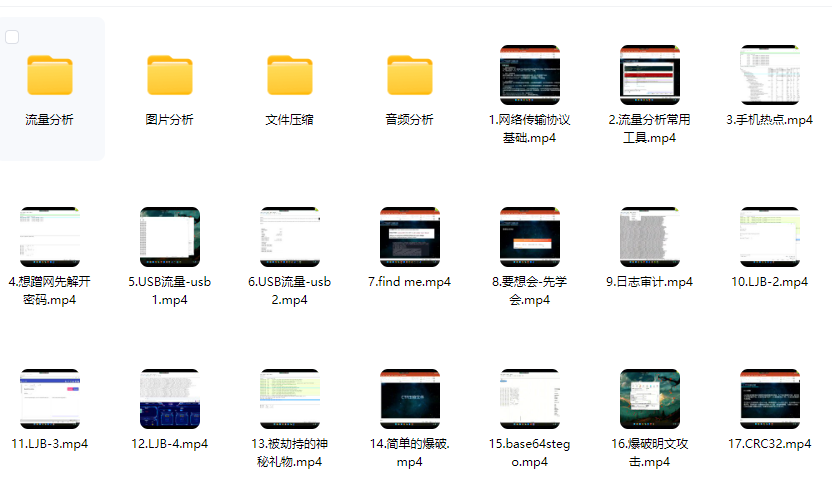
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

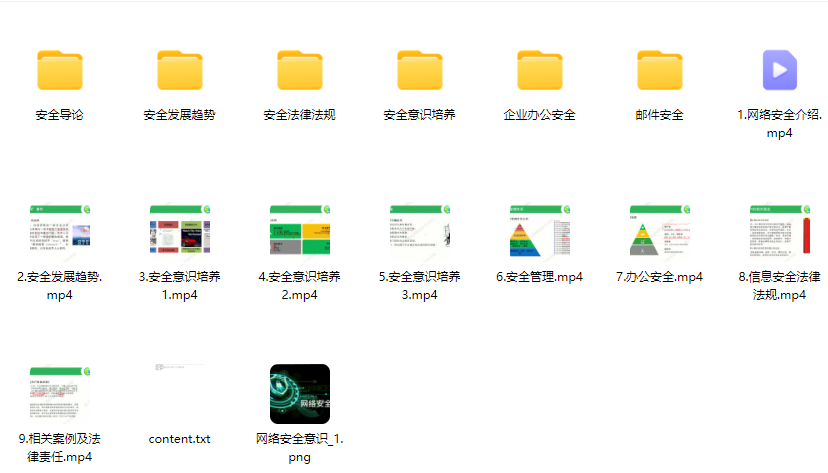
1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

银河麒麟arm64 V10 SP1桌面系统高效部署onnxruntime推理环境实战 本文详细介绍了在银河麒麟arm64 V10 SP1桌面系统上高效部署onnxruntime推理环境的完整实战流程。从系统环境准备、关键依赖安装,到onnxruntime的安装验证,并以YOLOv5模型部署为例进行性能对比分析,提供了在国产化飞腾D2000平台上进行AI边缘推理的实用指南和避坑技巧。 阅读详情

相关推荐

AFSim仿真系统—几何视角下的子系统交互机制解析

本文深入解析了AFSim仿真系统中子系统交互的几何机制。通过剖析世界坐标系、实体坐标系、部件坐标系等七层空间定位体系,阐述了传感器探测、目标指示等交互行为背后的几何原理与限制条件。掌握这套几何视角,是构建高保真、符合物理现实的AFSim仿真模型的关键,能有效避免坐标混乱、交互失效等常见问题。

terraform7cloud的博客 494

什么是DNS劫持?怎么防止DNS劫持攻击?

什么是DNS劫持?怎么防止DNS劫持攻击?

yy1715713348的博客 3667

Augustus手动安装教程

本文记载了如何结合conda手动安装Augustus

m0_65437087的博客 1259

DNS劫持问题

DNS劫持是一种网络攻击方式,攻击者通过篡改DNS查询结果,将用户流量重定向到恶意网站。用户可能在不知情的情况下访问了伪装成合法网站的恶意网站,从而泄露个人信息或遭受其他形式的网络攻击。DNS劫持是一种网络攻击方式,攻击者通过篡改DNS查询结果,将用户的流量重定向到恶意网站。此过程通常是通过修改DNS服务器的设置或通过中间人攻击来实现的。用户可能会在不知情的情况下访问伪装成合法网站的恶意网站,从而泄露个人信息或遭受其他攻击。

z3551906947的博客 3811

电磁仿真新手必看:如何用CST Studio Suite 2023完成第一个PCB辐射仿真?

本文详细解析了如何使用CST Studio Suite 2023进行PCB辐射仿真,适合电磁仿真新手快速上手。从工程准备、求解器配置到端口设置和后处理技巧,全面覆盖三维全波电磁场仿真软件的核心操作步骤,帮助工程师精准预测和解决PCB电磁辐射问题。

y7z8a9的博客 734

Windows下用Docker快速搭建SearXNG私有搜索引擎(附Dify集成配置)

本文详细介绍了在Windows环境下使用Docker快速搭建SearXNG私有搜索引擎的完整流程,包括环境准备、容器化部署、安全配置优化以及与Dify平台的深度集成方法。通过分步指导和实用配置示例,帮助开发者构建兼具隐私保护和AI增强能力的本地化搜索解决方案,特别适合需要定制化搜索服务的应用场景。

weixin_30300225的博客 336

DNS劫持

DNS劫持(Domain Name System hijacking)是黑客经常使用的一种攻击方式,其原理是通过篡改DNS系统的域名解析结果,将某个域名解析到指定的IP地址,从而使得用户访问该域名所对应的网站时,被重定向到攻击者控制的虚假网站,进而实现种种欺骗行为,如钓鱼、木马下载、恶意软件等。DNS劫持的核心原理就在于篡改域名解析结果,攻击者通过某种手段获取到通信链路上的DNS信息,然后将目标域名解析到他所想要的IP地址上,从而将用户引导到自己的虚假网站。

网络空间安全学习 3619

智能驾驶域控(ADCU)方案介绍

本文主要对智能驾驶域控(ADCU)方案相关知识进行总结,以加深理解,及方便后续查漏补缺。

liuxu324的博客 1578

什么是DNS劫持(非常详细),零基础入门网络安全,看这一篇就够了

什么是DNS劫持(非常详细),零基础入门网络安全,看这一篇就够了

隔壁王叔的博客 2014

高云FPGA系列教程(7):ARM GPIO外部中断

高云GN1NSR-4C共有16个GPIO,每个GPIO可配置成输入或输出模式,支持中断输入,触发方式可选择:上升沿、下降沿、高电平、低电平触发。中断优先级可通过NVIC进行设置,支持 0-7 级可编程中断优先级。

whik1194的博客 1376

[cshell]个性化配置你的cshrc/tcshrc

本文介绍了csh/tcsh shell的配置优化方法,主要包括:1. 配置文件管理(全局和个人配置);2. 按键绑定设置(解决远程登录按键问题);3. 提示符个性化(包含颜色配置方案);4. 环境变量设置(如LSCOLORS、CLICOLOR等);5. 安全防护措施(防误删、防覆盖等);6. 实用alias命令集(简化操作、提高效率)。文章提供了详细的配置示例,并建议通过man tcsh获取更多帮助信息。这些配置能显著提升shell使用体验和工作效率。

元直的博客 6118

黑客技术—dns劫持

目录 一、什么是DNS二、DNS原理三、什么是DNS劫持及危害四、DNS劫持方法五、如何防止DNS劫持(网络层面)六、如何防止DNS劫持(应用层面)七、历史著名劫持案例 检测网站是否被劫持  域名是否被墙  DNS污染检测  网站打开速度检测  网站是否被黑  被入侵  被改标题  被挂黑链     网站劫持检测  远程桌面连接软件    一、什么是DNS 在网络中,机器之间只认识I...

asdf8968的博客 1万+

MOSFET雪崩特性参数解析

但是,一些电源在输出短路时,初级中会产生较大的电流,加上初级电感,器件就会有雪崩损坏的可能,因此在这样的应用条件下,就要考虑器件的雪崩能量。对于那些在MOSFET的D和S极产生较大电压的尖峰应用,就要考虑器件的雪崩能量,电压的尖峰所集中的能量主要由电感和电流所决定,因此对于反激的应用,MOSFET关断时会产生较大的电压尖峰。雪崩击穿能量标定了器件可以容忍的瞬时过冲电压的安全值,其依赖于雪崩击穿需要消散的能量。EAS单脉冲雪崩击穿能量, EAS标定了器件可以安全吸收反向雪崩击穿能量的高低。

Airer_00的博客 813

DNS介绍(5):DNS 劫持及解决方案

DNS劫持是一种常见的网络攻击手段,但通过采取上述解决方案,用户可以有效地预防和应对这种攻击。同时,网络管理员也需要加强对网络的监控和管理,及时发现和解决DNS被劫持的问题。

thinking-fish的博客 1785

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

DNS被劫持如何处理?

DNS(Domain Name System,域名系统),因特网上作为域名和IP地址相互映射的一个分布式数据库,能够使用户更方便的访问互联网,而不用去记住能够被机器直接读取的IP数串。转,接着DNS将域名解析成IP,找到服务器后服务器会发送内容给用户,接着再由路由。DNS一旦出现了差错,就会无法把域名解析成为正确的IP地址,我们自然也无法访问到。从用户点击鼠标、敲下回车,到网页显示,信息首先会通过浏览器发送,然后经路由中。正确的页面,打开的目标网站不是原来的内容,反而跳转到了未知的页面,即使终端用。...

m0_62063669的博客 7336

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

别让DNS劫持,偷走你的网络安全!

DNS 劫持,简单来说,就是攻击者通过各种手段,非法获取对某个域名解析记录的控制权,然后对这些记录进行恶意修改,使得原本指向正确 IP 地址的域名,被错误地导向了其他 IP 地址。就好比有人偷偷篡改了地图导航软件的数据,让你在输入目的地后,被引导到了一个完全错误的地方。缓存投毒:这是一种较为常见的 DNS 劫持手段。攻击者会向 DNS 服务器发送大量精心伪造的 DNS 响应包,这些响应包中包含着错误的域名与 IP 地址映射关系。

Gappsong874的博客 1856

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

dns劫持

浏览器会先从这里(hosts)找,找不到就向本地域名解析服务器查找,找到的话就,直接把域名的对应ip返回,如果找不到,就向根域名服务器发送请求,根域名的服务器,就会返回一个子域,本地域名解析服务器,就在这个返回的子域,查找,查到了就保存到缓存里面,查找不到就继续查找,直到查到为止。如果可以冒充域名服务器,然后把查询的IP地址设为攻击者的IP地址,这样的话,用户上网就只能看到攻击者的主页,而不是用户想要取得的网站的主页了,这就是DNS劫持的基本原理。

2501_90451352的博客 3143

dns劫持是什么 dns被劫持了怎么办、dns被劫持怎么解决

相信很多人都有这样的经历,在用电脑的时候,时不时就跳出一个广告来骚扰你,大部分电脑小白都会直接关掉,不去关心,但是这是不好的,因为会出现这种情况极有可能是电脑dns被劫持了,如果不及时处理,可能会在您网上购物的时候出现财个人账户泄露的情况。那么,dns劫持是什么?dns被劫持了怎么办?下面就跟小编一起来简单的了解一下吧。 一、dns劫持是什么 1、dns劫持的定义 Dns在这里是Domain Name Server的缩写,就是域名系统的意思,dns劫持就是指我们在使用电脑上网的时候,可以有效的阻止的域名解析

chenchen199711的博客 6568

黑客技术?没你想象的那么难!——dns劫持篇

DNS劫持就是通过劫持了DNS服务器,通过某些手段取得某域名的解析记录控制权,进而修改此域名的解析结果,导致对该域名的访问由原IP地址转入到修改后的指定IP,其结果就是对特定的网址不能访问或访问的是假网址,从而实现窃取资料或者破坏原有正常服务的目的。DNS劫持通过篡改DNS服务器上的数据返回给用户一个错误的查询结果来实现的。DNS劫持症状:在某些地区的用户在成功连接宽带后,首次打开任何页面都指向ISP提供的“电信互联星空”、“网通黄页广告”等内容页面。

yy1715713348的博客 1106

dns被劫持了怎么处理 5种方法教你处理

域名dns被劫持怎么办?应该怎么处理呢?域名DNS被劫持,第一时间联系服务商,查询DNS是否正确,其次检查网站是否被挂马,导致出现劫持问题等。域名dns被劫持怎么办?下面有简单的5钟方法,你可以试试。 首先我们来说下什么是域名DNS劫持? 我们在上网过程中都有遇到过网页莫名跳转这些情况,打开的目标网站不是原来的内容,反而跳转到了未知的页面,即使终端用户输入正确的网址也会被指向跳转至那些恶意网站,或者本来能正常访问的页面,突然就打不开了,这就是DNS劫持,亦可称域名劫持。 1、肯定优先联系自己服务商,确认DN

douya0012的博客 2万+

网站域名被劫持,域名被劫持的解决方式

域名被劫持 域名被劫持就是DNS被劫持,也就是用户访问的网站不是指向最初的那个,而是失去响应,不能访问或访问的是假地址。 DNS劫持又称域名劫持,是指在劫持的网络范围内拦截域名解析的请求,分析请求的域名(.com、.top、.cn等),把审查范围以外的请求放行,否则返回假的IP地址或者什么都不做使请求失去响应,其效果就是对特定的网络不能访问或访问的是假网址。 如果知道该域名的真实IP地址,则可以直接用此IP代替域名后进行访问。比如访问百度域名,可以把访问改为202.108.22.5,从而绕开域名劫持 。

m0_70754056的博客 6966

域名劫持原理与实践学习笔记

域名劫持原理与实践

weixin_52034407的博客 1484

遇到DNS劫持怎么办?

DNS劫持又称域名劫持,是攻击者利用缺陷对用户的DNS进行篡改,将域名由正常IP指向攻击者控制的IP,从而导致访客被劫持到一个不可达或者假冒的网站,以此达到非法窃取用户信息或者破坏正常网络服务的目的。那遇到DNS劫持怎么办呢?1. 更改DNS服务器地址:手动更改设备的DNS服务器地址是最常见的解决方法。2. 清除DNS缓存3. 检查并禁用不必要的网络服务:检查计算机上是否启用了不必要的网络服务,特别是那些可能与DNS解析相关的服务。

2301_79719128的博客 1113

家里wifi不能上网或莫名跳转到赌博及色情网站就是域名被劫持、DNS被污染了

摘要:DNS 劫持指攻击者篡改域名解析过程,引导用户访问错误 IP 地址。上网时域名易在接入公共 WiFi(黑客搭建虚假热点)、路由器被攻击(存在漏洞或密码被破)、DNS 服务器遭攻击(如 DDoS 攻击)、网络传输(节点被控制)等阶段被劫持。案例有弹出广告、跳转网址等。排查可用 nslookup、ping、dig 等工具。解决方法包括清除系统 DNS 缓存(查看缓存、使用命令清除),登录路由器设置 DNS(更换为公共 DNS 地址,若无效考虑重置路由器),联系运营商处理外网劫持,页面被恶意跳转还可报警。

zmlovelx(帅得不敢出门 程序员群31843264) 2万+

域名劫持怎么处理?如何判断dns是否被劫持

‌‌域名劫持‌是一种互联网攻击方式,通过攻击域名解析服务器(‌DNS)或伪造DNS服务器,将目标网站的域名解析到错误的IP地址,导致用户无法访问目标网站,或者被恶意重定向到指定的IP地址。‌更换DNS服务器‌:将DNS服务器地址更改为公共DNS,如Google的8.8.8.8和8.8.4.4,或‌阿里云的223.5.5.5和223.6.6.6。‌检查并修改DNS设置‌:在控制面板中修改本地连接的DNS设置,选择使用下面的DNS服务器地址,并输入新的DNS服务器地址。

HoewDec的博客 1516
上一篇: 【学习心得】爬虫逆向的小技巧小知识(持续更新)
下一篇: 副业月入过万!这5类职业最适合挖漏洞,你在其中吗?
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值