副业月入过万!这5类职业最适合挖漏洞,你在其中吗?

QT快速配置MSVC2017编译环境(3分钟极简指南) 本文提供了一份3分钟极简指南,帮助开发者快速配置QT的MSVC2017编译环境。通过断网安装、精准勾选组件和配置QT Creator编译器路径等步骤,大幅提升QT开发效率。MSVC2017作为Windows平台高性能C++编译器,特别适合处理大型QT项目,编译速度优势明显。 阅读详情

【深度收藏】"不建议全职挖洞"背后的真相:5类职业如何通过漏洞挖掘实现高收益副业

本文分析了网络安全工程师、程序员、IT运维、学生和自由职业者五类最适合将漏洞挖掘发展为高收益副业的人群。文章提供了从零开始的学习路径、必备工具与资源,强调了法律与道德红线,并分享了专注垂直领域、利用信息差等成功秘诀。无论你是技术人员还是爱好者,只要掌握方法并遵守规则,都能在漏洞挖掘领域找到属于自己的"金矿"。


“ 不建议全职挖洞。”

看到了,**关注一下**不吃亏啊,点个赞转发一下啦,WP看不下去的,可以B站搜:**标松君**,UP主录的打靶视频,欢迎关注。顺便宣传一下星球:**重生者安全,** 里面每天会不定期更新**OSCP**知识点,**车联网**,**渗透红队**以及**漏洞挖掘工具**等信息分享,欢迎加入;以及想挖**SRC逻辑漏洞**的朋友,可以私聊。

01

—

导语

在网络安全威胁日益严峻的今天,“挖洞”已成为技术从业者最热门的副业之一。通过合法提交漏洞报告,不仅能提升技能,还能赚取丰厚奖励(单个高危漏洞奖金可达万元以上)。但并非所有职业都适合这一领域——哪些人能将漏洞挖掘发展为高收益副业?本文为你深度解析!

一、最适合挖漏洞的5类职业
1. 网络安全工程师/渗透测试员

核心优势:熟悉漏洞原理、掌握渗透工具(如BurpSuite、Nmap),擅长从攻击者视角发现系统弱点。副业方向:

  • 参与企业安全测试委托,提交渗透报告。
  • 挖掘SRC(安全应急响应中心)漏洞,如补天、漏洞盒子等平台。案例:某工程师通过挖掘某电商平台逻辑漏洞,单次获得1.2万元奖励。
2. 程序员/开发工程师

核心优势:精通代码逻辑,熟悉常见框架(如Java的log4j2、PHP的ThinkPHP)的漏洞模式。副业方向:

  • 分析开源项目代码,挖掘未公开的0day漏洞。
  • 为漏洞平台编写自动化检测工具,提升挖洞效率。技巧:利用AI辅助代码审计(如ChatGPT生成PoC脚本)。
3. IT运维/系统管理员

核心优势:熟悉服务器配置、网络架构,能快速定位权限管理或服务漏洞。副业方向:

  • 检测企业混合云平台(如VMware Cloud Foundation)的配置缺陷。
  • 挖掘企业内部系统的弱口令或信息泄露风险。高收益领域:工控系统、物联网设备漏洞挖掘。
4. 学生/网络安全爱好者

核心优势:时间灵活,学习能力强,适合从CTF竞赛入门。副业路径:

  • 参与高校或企业举办的漏洞赏金比赛,积累实战经验。
  • 通过FreeBuf、优快云等平台投稿技术分析文章,建立个人品牌。成功案例:某大学生通过挖教育系统漏洞,半年赚取5万元奖励。
5. 自由职业者/斜杠青年

核心优势:时间自主,可结合多领域技能(如开发+安全)。副业模式:

  • 承接海外漏洞平台任务(如HackerOne),赚取美元收益。
  • 开发安全工具(如自动化扫描脚本)并出售。提醒:需具备英语沟通能力,熟悉国际漏洞披露规则。

二、如何从零开始入门漏洞挖掘?
1. 学习路径规划
  • 基础阶段(1个月):掌握渗透测试流程、OWASP Top10漏洞原理、常用工具(SQLMap、Metasploit)。
  • 进阶阶段(3-6个月):深入二进制漏洞(缓冲区溢出)、协议漏洞(DNS劫持)及AI安全风险。
  • 实战提升:参与CTF比赛、模拟靶场演练(如VulnHub)。
2. 必备工具与资源
  • 工具包:Kali Linux、BurpSuite、Wireshark。
  • 学习平台:漏洞盒子实战营、Hack The Box。
  • 社区:补天社区、hackone社区、卡巴斯基威胁情报社区。
3. 法律与道德红线
  • 合法合规:仅限授权测试,避免未经许可扫描企业系统。
  • 保密原则:漏洞细节仅向平台或厂商披露,禁止公开利用代码。

三、高收益副业的成功秘诀
  1. 专注垂直领域:如Web应用、工控系统或区块链,成为细分领域专家。
  2. 利用信息差:关注厂商新上线项目,早期漏洞更容易挖掘且奖励更高。
  3. 构建人脉网络:通过技术社群结识企业安全负责人,获取私有漏洞挖掘任务。
  4. 持续学习:跟踪CVE漏洞动态(如近期爆发的CVE-2025-2783 Chrome沙箱逃逸漏洞)。

结语

漏洞挖掘不仅是技术挑战,更是“认知变现”的绝佳机会。无论你是程序员、运维工程师,还是在校学生,只要掌握方法并遵守规则,都能在这一领域找到属于自己的“金矿”。

立即行动,开启你的副业掘金之旅!

免责声明:

本人所有文章均为技术分享,均用于防御为目的的记录,所有操作均在实验环境下进行,请勿用于其他用途,否则后果自负。

第二十七条:任何个人和组织不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动;不得提供专门用于从事侵入网络、干扰网络正常功能及防护措施、窃取网络数据等危害网络安全活动的程序和工具;明知他人从事危害网络安全的活动,不得为其提供技术支持、广告推广、支付结算等帮助

第十二条: 国家保护公民、法人和其他组织依法使用网络的权利,促进网络接入普及,提升网络服务水平,为社会提供安全、便利的网络服务,保障网络信息依法有序自由流动。

任何个人和组织使用网络应当遵守宪法法律,遵守公共秩序,尊重社会公德,不得危害网络安全,不得利用网络从事危害国家安全、荣誉和利益,煽动颠覆国家政权、推翻社会主义制度,煽动分裂国家、破坏国家统一,宣扬恐怖主义、极端主义,宣扬民族仇恨、民族歧视,传播暴力、淫秽色情信息,编造、传播虚假信息扰乱经济秩序和社会秩序,以及侵害他人名誉、隐私、知识产权和其他合法权益等活动。

第十三条: 国家支持研究开发有利于未成年人健康成长的网络产品和服务,依法惩治利用网络从事危害未成年人身心健康的活动,为未成年人提供安全、健康的网络环境。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

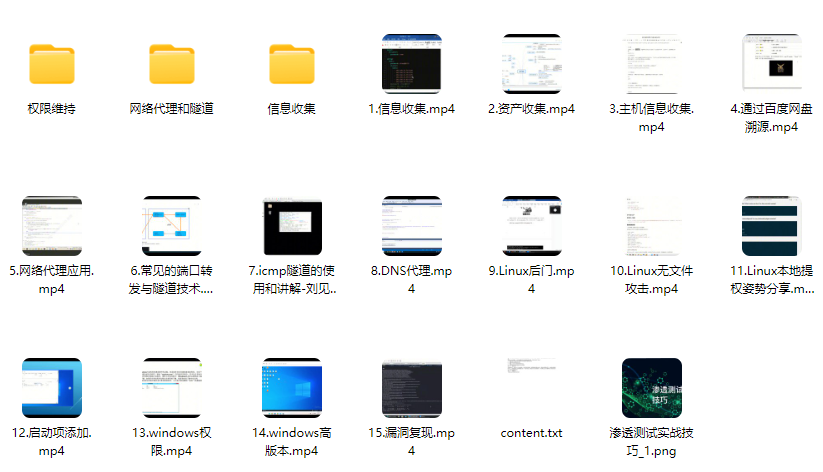
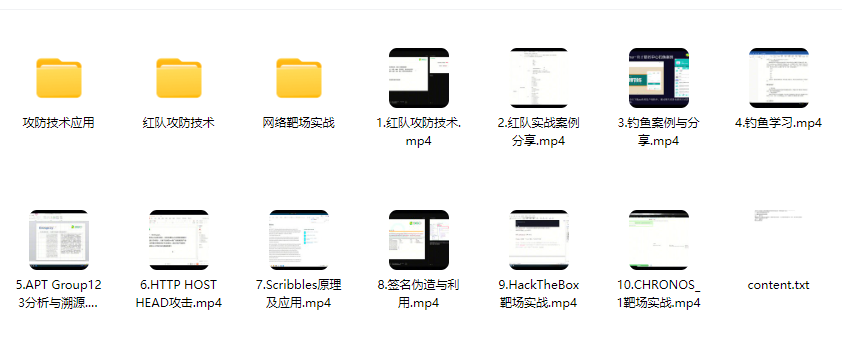
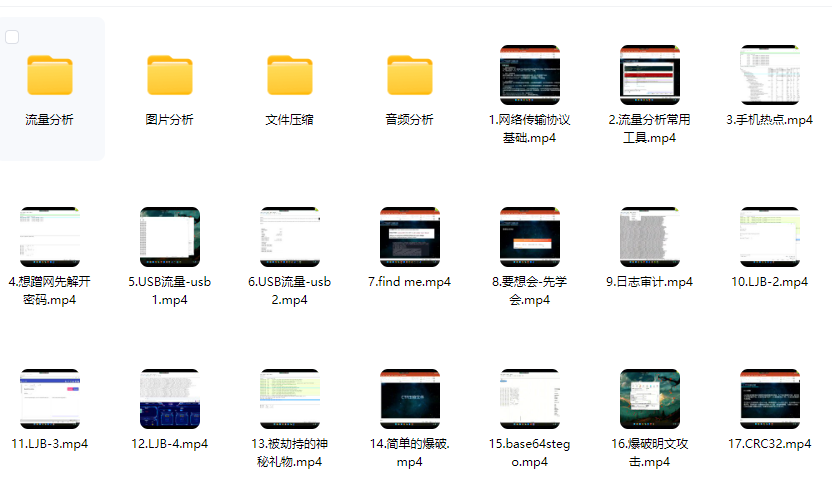
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

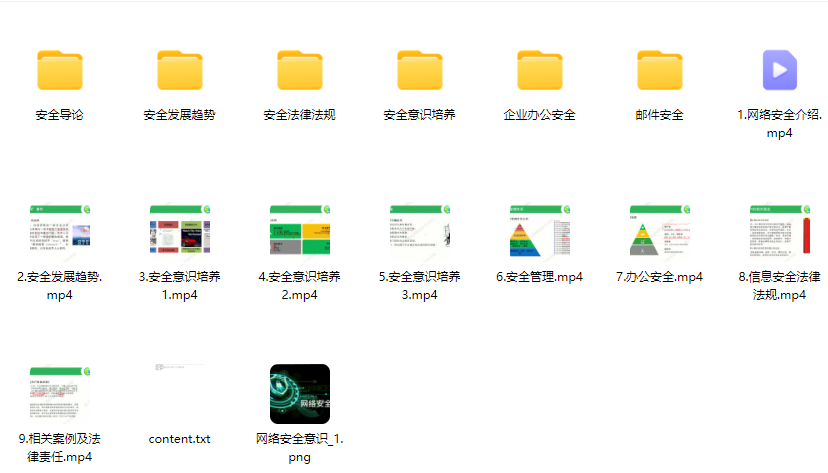
1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

PCB层叠结构与阻抗计算 1.Core 和 PP PCB两个重要组成部分:Core 和 Prepreg(半固态片,简称PP)。 如下图所示, Core 的两个表面都铺有铜箔,可作为信号层、电源层、地层等导电层,Core的上下表面之间填充的是固态材料; PP的表面不铺铜,在PCB中起填充作用,其材质是半固体的树脂材料,因此比Core略软一些。 在制作多层板时,需配合使用Core和PP,一般在两个Core 之间应选PP作为填... 阅读详情

相关推荐

【白话系列】倍增算法

【序言】         我认为吧,所有能够优化复杂度的算法都是神奇的,所有能够化繁琐为形象的文字都是伟大的。一直觉得倍增算法是个很神奇的东西,所以决定写点东西纪念一下它。但是作为一个非常不称职的OIER,我非常讨厌在看别人的算法解析时整版的i,j,k等我看到鼠标就惯性移到右上角的符号语言,所以我想用最形象的方式来纪念它。 【一】         从前,有一只可爱得不得了的小白兔,它想从

JarjingX 3万+

2025年,计算机相关专业还值不值得学和报考?大实话版分析,这5个真相越早知道越好!!

从今天起,好好学习,天天向上」

喜欢Python编程的程序员柚柚呀 2088

Visual Studio报错TRK0005找不到CL.exe?三步彻底解决环境变量问题

本文详细解析了Visual Studio报错TRK0005找不到CL.exe的根本原因,并提供了三步彻底解决环境变量问题的方案。从验证安装完整性到配置永久环境变量,再到注册表级修复,帮助开发者建立健壮的开发环境配置体系,确保编译链稳定运行。

weixin_30839881的博客 459

做漏洞挖掘半年,聊聊网安副业的真实收益

作为副业,我们时间有限,不能像全职研究者一样漫无目的地测试。想要尽可能提高漏洞产出效率,我经过半年试错,总结一套适合业余新手的挖洞思路。很多营销内容把漏洞挖掘副业塑造成低门槛、高回报的线上副业,但是我半年真实经历告诉大家:漏洞挖掘是高脑力投入、收入不稳定、有技术门槛,存在合规红线的技术副业。半年累计投入 412 小时,税后到手 5110 元,平均时薪 12.4 元,月均 851 元,收入波动巨大。绝大多数新手前 1~2 个月没有任何收入,需要持续投入时间学习靶场、熟悉平台规则、反复试错。

Button12138的博客 279

Educoder | 计算机网络实验-Ping命令与ICMP协议分析

任务描述本关任务:捕获 Ping 程序生成的数据包。相关知识ping命令Ping 程序是一个简单的工具,允许任何人(例如:网络管理员)验证主机是否存在。源主机中的 Ping 程序将数据包发送到目标 IP 地址;如果目标是在线的,则目标主机中的 Ping 程序将会发送响应 Ping 数据包证明他在线,这两个 Ping 数据包都是 ICMP 数据包。在 Unix/Linux,序列号从 0 开始计数,依次递增。而 Windows 中 ping 程序的 ICMP 序列号是没有规律;;。

Mksg_28的博客 7635

DA14531之如何Debug(在线调试、Jlink仿真、串口打印)

在线调试和串口打印调试。在线调试是Keil软件配合Jlink编译、烧录、仿真为一体的,其操作包括:运行、停止、打断点,单步运行等。而串口打印调试,只需打开相关配置,让arch_printf()函数正常输出串口数据。若想在初始化完成后打印arch_printf(“goto Loop\r\n”);波特率为115200,接收到串口消息goto Loop。连好线后,点击仿真按钮,在线Jlink调试。

hejinwu1314的博客 1794

一文理解权限类漏洞产生的原因之未授权篇

为了帮助大家更好的学习网络安全,小编给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓👉优快云大礼包🎁:全网最全《网络安全入门&进阶学习资源包》免费分享(安全链接,放心点击)👈。

shandongjiushen的博客 1532

手把手教你学Simulink--单相逆变器模糊逻辑控制策略仿真

本文介绍了在Simulink中设计单相逆变器模糊逻辑控制策略的完整流程。主要包括:1)构建单相逆变器模型;2)使用FuzzyLogicToolbox设计模糊控制器,定义输入输出变量和模糊规则;3)将控制器集成到Simulink模型;4)添加干扰源和示波器;5)配置仿真参数并分析结果。该方法利用模糊控制处理非线性系统的优势,可实现输出电压的精确跟踪,具有良好的鲁棒性。文中提供了详细的步骤说明和示例代码,强调准确设计隶属函数和规则库对控制性能的关键作用。该仿真设计为电力电子控制系统的开发提供了有效支持。

MHD0815的博客 203

SRC挖掘日常3

在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。如果你把每周要学的内容精细化到这种程度,你还会担心学不会,入不了门吗,其实说到底就是学了两个月,但都是东学一下,西学一下,什么内容都是浅尝辄止,没有深入进去,所以才会有学了2个月,入不了门这种感受。聊完宏观的,我们再落到具体的技术点上来,给你看看我给团队小伙伴制定的网络安全学习路线,整体大概半年左右,具体视每个人的情况而定。

jennycisp的博客 1138

嵌入式Modbus协议面试题及参考答案

Modbus 协议采用主从模式进行通信,这种模式定义明确,便于在工业环境中实现设备之间的有序数据交互。在主从模式中,存在一个主站(Master)和多个从站(Slave)。主站通常是工业控制系统中的上位机,如 PLC、工控机等,它负责发起通信请求,控制整个通信过程。从站则是各种现场设备,如传感器、执行器等,它们接收主站的请求,并根据请求进行相应的操作,然后将结果返回给主站。主站的主要功能包括:发起数据读取或写入请求、控制通信的时序和流程、处理从站返回的数据。

大模型大数据攻城狮的专栏 2047

高通IPA硬件加速介绍

‌ 高通IPA (Internet Protocol Accelerator)模块是一种硬件加速模块,由高通公司(Qualcomm)提供,主要用于优化移动设备上的网络数据传输,特别是通过 LTE 、 5G 等移动网络的数据传输‌‌。IPA模块通过硬件加速,显著提高了数据传输的速度和效率,同时降低了设备的功耗,并提供了更稳定的网络连接,减少了数据传输中的丢包和延迟‌。

四儿家的小祖宗的博客 1627

只靠副业月入过万!这5类职业最适合挖漏洞,你在其中吗?

漏洞挖掘不仅是技术挑战,更是“认知变现”的绝佳机会。无论你是程序员、运维工程师,还是在校学生,只要掌握方法并遵守规则,都能在这一领域找到属于自己的“金矿”。**立即行动,开启你的副业掘金之旅!免责声明:本人所有文章均为技术分享,均用于防御为目的的记录,所有操作均在实验环境下进行,请勿用于其他用途,否则后果自负。如果你正好符合以上5种职业,也想挖漏洞赚取副业收入,欢迎查看下方题外话欢迎一起加入网络安全学习大家庭!!!最后我也整理了一个SRC漏洞挖掘的资料,需要的小伙伴可以在下方免费领取。

喜欢Python编程的程序员柚柚呀 997

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

上一篇: 什么是DNS劫持? 怎么防止DNS劫持攻击?
下一篇: DDoS攻击详解_ddos攻击流程,零基础入门到精通,收藏这篇就够了
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值