挖洞实战全攻略!漏洞挖掘典型场景 + 思路(超详细),零基础入门到精通

零基础如何学习挖漏洞?看这篇就够了【网络安全】 有不少阅读过我文章的伙伴都知道,我从事网络安全行业已经好几年,积累了丰富的经验和技能。 在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了安全防护水平。也有很多小伙伴私信问我怎么学?怎么挖漏洞?怎么渗透? 阅读详情
【黑客/网安入门】详细挖漏洞新手攻略,带你一条龙掌握漏洞挖掘技巧!

最近又有不少小伙伴加入到我们的小基地,我看见很多都是冲着从0挖漏洞来的,虽然之前也发过一些挖漏洞的攻略啥的,但是不够详细。

那么这篇文章就教大家怎么从零到挖漏洞一条龙学习!

什么是漏洞挖掘

漏洞挖掘是指检测软件、系统或网络中的安全漏洞,并加以发现与利用的过程。作为信息安全领域的关键环节,漏洞挖掘能协助企业及组织提升系统安全防护,规避黑客攻击与数据泄露风险。

漏洞挖掘的流程一般可以概括为以下几个步骤:
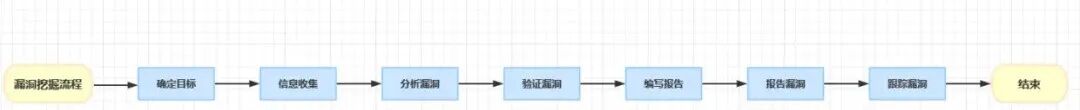
  • 确定目标:确定要挖掘的软件或系统。这可能是一个应用程序、操作系统、网络设备或其他系统。

  • 收集信息:收集有关目标的信息,包括架构、协议、版本和配置等。这些信息可以通过互联网搜索、手动扫描、自动化工具和其他途径获得。

  • 分析漏洞:通过手动和自动化技术进行漏洞分析,识别潜在的漏洞类型和攻击面。漏洞类型可能包括缓冲区溢出、SQL注入、跨站点脚本、文件包含、代码注入等等。

  • 验证漏洞:验证已经识别的漏洞。这通常涉及到构建漏洞利用代码,并尝试在目标系统上运行以确定漏洞是否存在。

  • 编写报告:对于已经验证的漏洞,需要编写漏洞报告。报告应该包括漏洞的描述、影响、利用难度和建议的修复方法等。

  • 报告漏洞:将漏洞报告发送给目标系统的所有者或运营者。通常,这些信息将发送给该系统的安全团队或责任人。

  • 跟踪漏洞:跟踪漏洞的修复进度,并监视其状态。如果漏洞得到修复,可以对修复进行验证以确保漏洞已被彻底解决。

需要注意的是,漏洞挖掘是一项需要长期持续学习和实践的工作。要成为一名优秀的漏洞挖掘者,需要不断学习新的技术和方法,并保持良好的思维习惯和创新能力。


学习漏洞挖掘的正确顺序

当然,学习漏洞挖掘之前,需要掌握以下几个方面的内容:
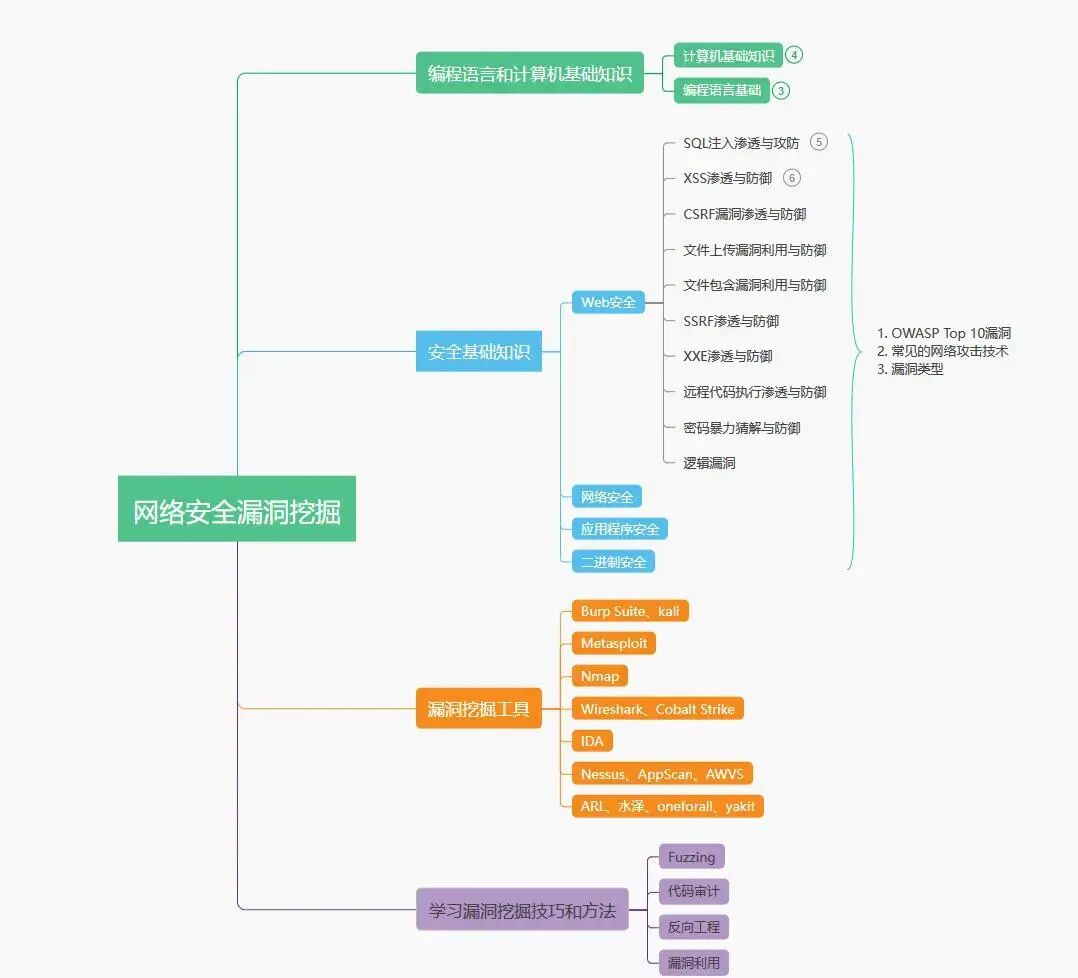
编程语言和计算机基础知识

在漏洞挖掘领域,技术人员需通过编写代码实现漏洞验证与利用,因此必须掌握至少一门编程语言(如C/C++、Python或Java等主流语言)。此外,扎实的计算机理论基础同样不可或缺,具体涵盖计算机系统架构、操作系统运行机制、网络通信原理及数据库存储逻辑等核心知识模块。值得注意的是,若缺乏相关基础知识储备,将导致对漏洞挖掘所需技术工具的理解存在系统性障碍,这会直接影响漏洞发现与分析的效率和深度。

安全基础知识

漏洞挖掘作为安全工作的分支,离不开扎实的安全基础。这包括对网络安全、应用程序安全、二进制安全等领域的了解。建议从业者优先掌握OWASP Top 10漏洞、主流网络攻击手段及常见漏洞类型等知识。这些基础能帮助挖掘者更深刻地理解工作中遇到的技术原理与挑战。

漏洞挖掘工具

进行漏洞挖掘工作前,需要熟悉常用的安全检测工具。Burp Suite、Metasploit、Nmap、Wireshark和IDA等专业工具,能够显著提升漏洞挖掘效率。这些工具不仅能加快安全检测流程,还能帮助研究人员深入理解漏洞形成机制及底层原理。

总的来说,学习漏洞挖掘需要综合掌握多方面的知识,包括编程、计算机基础知识、安全基础知识、漏洞挖掘工具以及漏洞挖掘技巧和方法。建议先从基础知识入手,逐步深入学习,不断实践,并在实践中发现和解决问题,才能逐渐成为一名优秀的漏洞挖掘者。


对于有一些基础知识的初学者,应该怎样进行漏洞挖掘呢?

一、如何发现漏洞

从某个角度来讲,我们可以将漏洞挖掘工作比作玩迷宫游戏,不同的是,这个迷宫与我们平时所见的游戏中的迷宫略有不同:

(1)你无法立即看到它整体的外观

(2)随着漏洞挖掘工作的深入,这个迷宫的形状逐渐扩大

(3)你将会拥有多个起点及终点,但是无法确定这些点具体在哪里

(4)最终这个迷宫可能永远也无法100%的完整,但是却能够弄清楚A点至B点的一条完整路径

具体一点的描述,我们可以将漏洞挖掘工作归结为三个步骤:

(1) 枚举程序入口点(例如:与程序交互的接口)

(2) 思考可能出现的不安全状态(即漏洞)

(3) 设法使用识别的入口点到达不安全状态

即是说,在这个过程中,迷宫是我们研究的应用程序,地图是我们对程序的理解程度,起点是我们的入口点(交互接口),终点为程序的不安全状态。

所谓入口点,既可以是UI界面上直观可见的交互接口,也可以是非常模糊与透明的交互接口(例如IPC),以下是部分安全研究员较为感兴趣的关注点:

(1) 应用程序中比较古老的代码段,并且这一部分随着时间的推移并没有太大的变化。

(2) 应用程序中用于连接由不同开发团队或者开发者开发的程序模块的接口部分

(3) 应用程序中那些调试和测试的部分代码,这部分代码本应在形成Release版本时去除,但由于某些原因不小心遗留在程序中。

(4) C-S模式(带客户端和服务端)的应用中客户端及服务端调用API的差异部分(例如网页表单中的hide属性字段)

(5) 不受终端用户直接影响的内部请求(如IPC)

从攻击面上来划分,可以将漏洞分为两大类,通用漏洞(General)和上下文漏洞(Contextual)。通用型漏洞是指在我们对应用的业务逻辑不是非常熟悉的情况下能够找出的漏洞,例如一些RCE(远程代码执行)、SQLi(sql注入)、XSS(跨站)等。上下文漏洞是指需要在对应用的业务逻辑、认证方式等非常熟悉的情况下才能找到的漏洞,例如权限绕过等。

在漏洞挖掘的过程中,首先根据经验优先考虑研究测试那些可能会对应用产生巨大威胁的部分。一些轻量级威胁检测模型(如STRIDE)可以辅助我们做出这样的决策。

下面我们来看一个WEB应用程序的漏洞示例,后面将会介绍桌面程序:
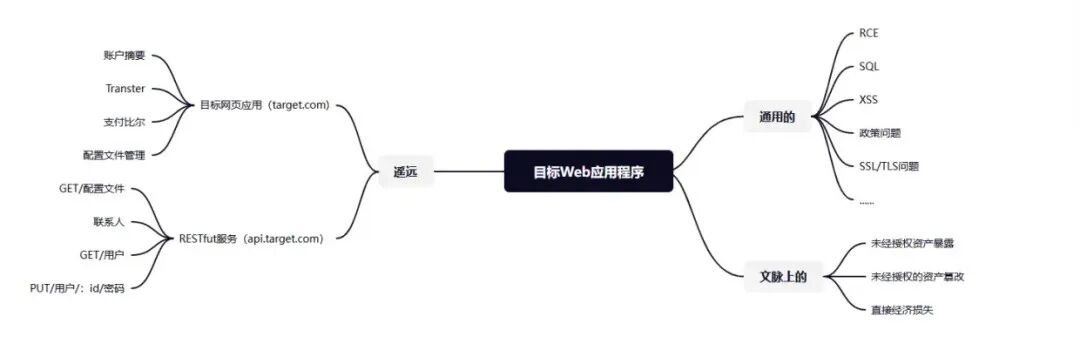
首先我们假设目标web应用是一个单页面应用程序(single-page-application SPA),我们已经获得合法验证去访问这个应用,但是我们没有任何关于服务端的源代码或者二进制文件。在这种情况下,当我们枚举入口点时,可以通过探寻该应用的不同功能来进一步了解其业务逻辑及功能,可以通过抓包分析看HTTP请求内容,也可以分析客户端的网页代码获取需要提交表单的列表,但是最终的限制还是我们无法具体知悉客户端和服务端调用的API之间的区别,不过通过以上方法,我们可以找到一些入口点。

接着就是操作这些入口点,以试图达到我们预期的不安全状态。由于漏洞的形态很多,我们通常需要构建一个适用于该测试应用程序的业务功能漏洞的测试集,以求达到最高效地寻找漏洞。如果不那样做的话,我们就将会在一些无用的测试集上花费大量时间,并且看不到任何效果。所以在构造测试集时,需对应用程序的逻辑有较深的理解。

对于桌面应用程序,漏洞挖掘的思路本质上与web程序是类似的,不过也有一些区别:最大的区别在于,桌面应用的执行方式与流程与web程序不一样。

与黑盒测试相比,当有源代码时(白盒测试),在寻找代码入口和程序执行路径等漏洞挖掘点时所做的猜测性的工作会大大减少,在这种情况下,将数据载荷从入口点执行到不安全的程序位置的效率低于从不安全的程序位置回溯至入口点。不过在白盒测试中,你对代码的测试的覆盖面可能会由于你自己的知识局限性而受到影响。


漏洞挖掘需要具备的知识

从事漏洞挖掘工作需要具备的知识是极其广泛的,并且随着时间在不断改变,也取决于你所研究的对象(web程序、桌面程序、嵌入式等等)。不过,万变不离其宗,所需要掌握的知识领域却总可以认为是确定的,大致可以分为以下四个方面:

(1)程序正向开发技术。

这是一个开发者需要掌握的能力,包括编程语言、系统内部设计、设计模式、协议、框架等。拥有丰富编程经验与开发能力的人在漏洞挖掘过程中往往比那些只对安全相关领域有所了解的人员对目标应用能有更深入的理解,从而有更高的产出。

(2)攻防一体的理念。

这些知识涵盖了从基本的安全原则到不断变换的漏洞形态及漏洞缓解措施。攻击和防御结合的理念,能够有效帮助研究者既能够发现漏洞,同时也能够快速给出有效的漏洞缓解措施和规避方法。

(3)有效使用工具。

能够高效的使用工具能够快速将思路转化为实践,这需要通过花时间去学习如何配置和使用工具,将其应用于自己的任务并构建自己的工作流程来不断积累经验。更进一步,需要深入掌握所使用工具的原理,以及如何对其进行二次开发,以使得其能够更加高效的应用于当前的工作实际。事实上,面向过程的学习方法往往比面向工具的学习方法更加高效以及有价值,当自己发现一个在使用一个工具遇到瓶颈时,先不要退缩,尝试去改造它,或者通过自己动手实践去完成能够适应当前工作的工具,这往往能够帮助快速积累大量实践经验。帮助我们以后更加高效的去实践漏洞挖掘工作。

(4)对目标应用的理解。

最后,也是最重要的,作为一个漏洞挖掘人员,对自己研究的应用程序在安全性方面必须要比这个程序的开发者或维护者有更深的理解。这样你才能尽可能的发现这个程序中的漏洞并修复它。

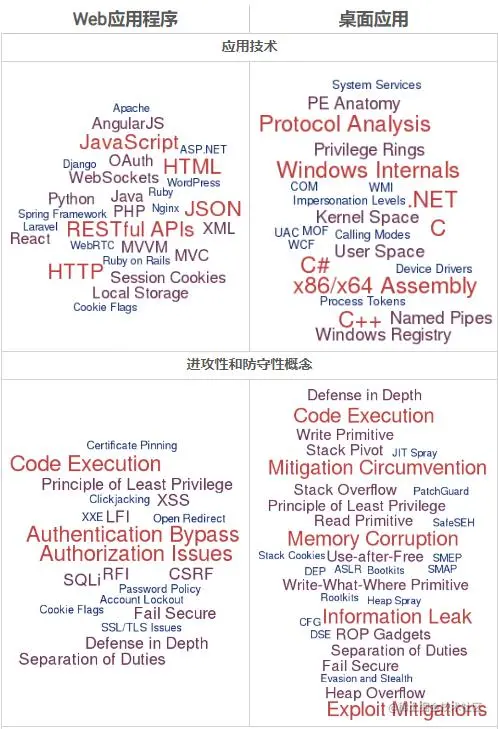
下面这张表格介绍了挖掘web应用程序和桌面应用程序的漏洞时所需要掌握的内容。每个类别中的条目仅用于说明目的,并非详尽无遗。


最后一定要记住!

网络安全不是「速成黑客」,而是守护数字世界的骑士修行。当你第一次用自己写的脚本检测出漏洞时,那种创造的快乐远胜于电影里的炫技。装上虚拟机,从配置第一个Linux环境开始,脚踏实地从基础命令学起,相信你一定能成为一名合格的黑客。

如果你觉得网络上那些学习资源对你帮助不大,可以去看看我整理的全套网络攻防教程 (从0到进阶),市场上主流的攻击和防御的技术都讲的清清楚楚(文末自取),完整的学完不管是打比赛就业还是挖漏洞都足够了。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
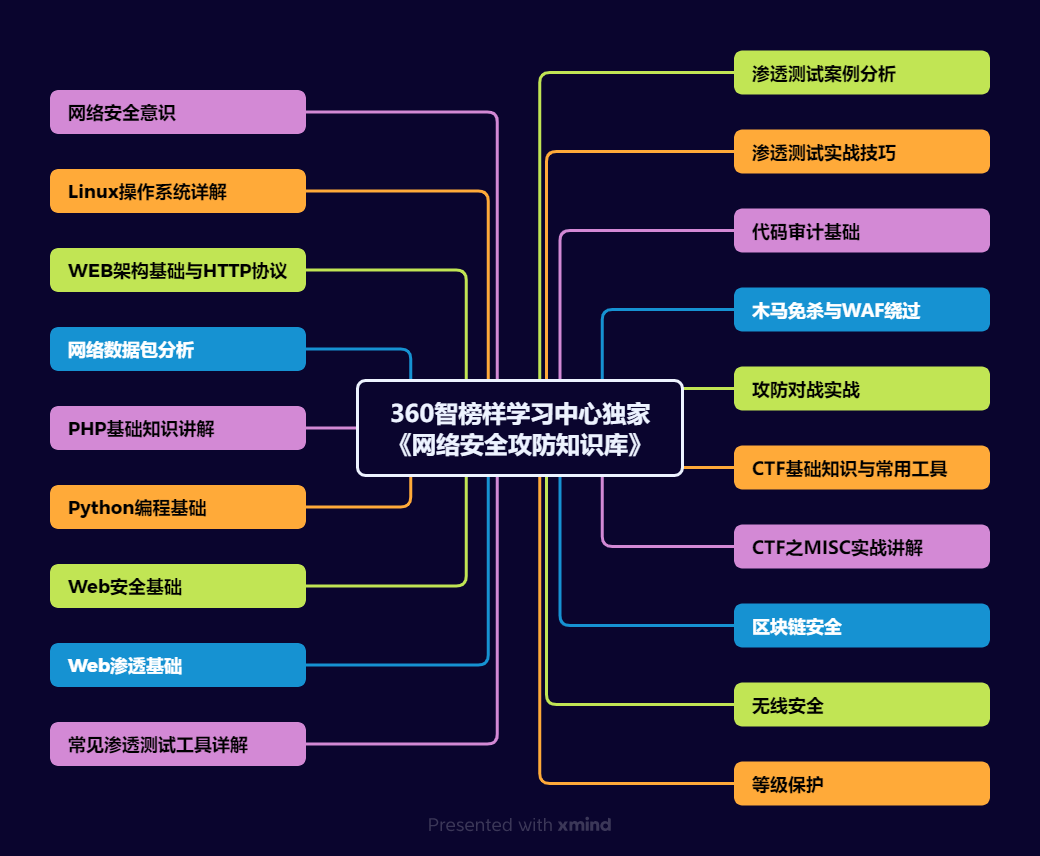
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

信息收集及漏洞利用--安全(四) 信息收集 收集目标web服务器的网络信息、系统信息、组织信息 网络信息 包括:域名、TCP/UDP的端口、网络协议、防火墙、访问控制策略等 系统信息 包括:系统标识、站点目录、系统架构、路由表、测试/临时文件 组织信息 包括:员工信息、邮箱/电话、公司地址、组织网站、组织背景等 whois信息 收集注册人、电话、邮箱、dns、地址等 whois 信息 whois.chinaz.com , wwww... 阅读详情

相关推荐

漏洞挖掘教程

明确是在哪种系统进行渗透,今天选择windows系统进行渗透,而明确目标的意思就是明确测试的需求,判断测试是针对哪方面漏洞,是针对支付漏洞,还是逻辑漏洞,还是管理员权限漏洞,其次就是渗透范文,如IP段,域名、整站渗透或者部分模块渗透,最后确定渗透规则,而在这个阶段主要就是测试人员针对测试项目有明确的测试方向,也是为了更好的制定测试计划

WINDY_PACE的博客 4503

【网络安全之——漏洞挖掘】

SRC,( Security Response Center) ,安全应急响应中心,是企业用来对外接收来自用户发现并报告产品安全漏洞的站点。简单说就是白帽子用于提交随机发现的漏洞的一个平台,提交者可以获取一定的赏金。是企业用于对外接收来自用户发现并报告的产品缺陷的站点。目前主要包含有两种实现方式,第一种是漏洞报告平台,另一种是XSRC模式。

m0_37922995的博客 4028

零基础入门SRC漏洞挖掘:从学习路线到实战上分全攻略

网络安全的核心是发现并修复系统中的弱点,而漏洞挖掘便是这一过程的攻防实践。SRC(安全应急响应中心)为企业与白帽研究者搭建了合法测试平台,通过授权范围内的漏洞提交,既提升系统安全性,也为研究者带来收益与职业背书。理解SQL注入、XSS等常见漏洞原理,是入门的关键,结合靶场练习与越权测试等实战,能快速构建挖洞思维。在真实业务场景中,信息收集、规则解读与报告撰写同样决定成果。本文从零基础学习路线到平台选择与避坑指南,梳理了一条可落地的SRC漏洞挖掘成长路径。

weixin_28568819的博客 233

漏洞挖掘篇(基础)

漏洞挖掘篇(基础):介绍漏洞挖掘的方法,包括:符号执行、污点分析等,主要讲解词法分析、数据流分析、模糊测试的原理和使用,补充AFL模糊测试框架部分内容。

m0_57929980的博客 1万+

网络安全实战入门:10大漏洞挖掘平台从新手到高手全攻略

漏洞挖掘是网络安全领域的核心技术,其原理在于通过系统化测试发现软件或系统中的安全缺陷。掌握这项技术对于构建安全防御体系、提升系统健壮性具有重要价值,广泛应用于渗透测试、安全评估和漏洞响应等场景。本文聚焦实战训练,系统梳理了从Web应用到二进制程序、从物联网到云环境的多维度漏洞挖掘平台,特别推荐了DVWA、HackTheBox等热门靶场,并融入Burp Suite工具使用和CTF竞赛技巧,为安全从业者提供了一条清晰的技能进阶路径,帮助学习者从理论快速过渡到实战,有效提升在真实环境中的漏洞发现与利用能力。

weixin_34163553的博客 437

AS7341光谱传感器实战:如何用STM32F103精准测量环境色温(附完整代码)

本文详细介绍了如何使用STM32F103驱动AS7341光谱传感器实现环境色温的精准测量。从硬件连接到驱动开发,再到色温计算算法的实现,提供了完整的代码示例和优化建议,帮助开发者在智能照明、农业监测等领域快速应用AS7341进行高精度色温检测。

weixin_30352645的博客 479

公益 SRC 漏洞真的有必要挖吗?新手合法挖洞场景全攻略

对于想成为白帽的新手来说,公益 SRC 是最适合起步的实战平台。既能练技术、交漏洞、攒经验,又完全合法合规。这篇指南告诉你价值、方法、场景与平台,新手看完直接上手

m0_59236602的博客 1201

CSP-J 入门级第一轮认证 2025 详细解析

2025年CSP-J入门级第一轮认证模拟赛提供10套免费试题,含选择题与解析。选择题涉及计算机科学基础,如32位无符号整数最大值计算(约42.9亿,选A)、C++位运算(255&254=254,选B)、递归函数分析(calc(5)=6,选B)、哈夫曼树构造(带权路径长度186,选B)等。其他题目涵盖图论(有向图边数等于入度/出度和,选B)、组合数学(120种选法,选C)、布尔逻辑(选项C不恒等)、模运算周期性(f[2025]=6,选D)、C++字符串特性(支持string+char,选B)及引用传参

lan_in的博客 2947

新手必藏!公益 SRC 有必要挖吗?合法挖洞场景 + 网安入门全攻略

本文专门解答网安新手最关心的问题:公益 SRC 漏洞真的有必要挖吗?从技术提升、简历背书、实战经验、证书辅助、职业发展多个维度全面分析,并整理最安全、最适合小白的合法挖洞场景指南。覆盖 Web 安全、渗透测试、漏洞挖掘、SRC 平台规则、合规红线、挖洞思路与技巧,让你零风险入门白帽,不走偏、不踩坑、快速进阶。

Button12138的博客 999

在isaacsim仿真系统进行遥操作(设备是quest3):怎么让遥操作设备(quest3)在Isaac sim系统中控制机械臂并把其中的参数传输出来??

我长期专注 Python 爬虫工程化实战,主理专栏 👉 《Python爬虫实战》:从采集策略到反爬对抗,从数据清洗到分布式调度,持续输出可复用的方法论与可落地案例。内容主打一个“能跑、能用、能扩展”,让数据价值真正做到——抓得到、洗得净、用得上。

**My Coding Family** 949

YOLOv5改进 | 低照度检测 | 2024最新改进CPA-Enhancer链式思考网络(适用低照度、图像去雾、雨天、雪天)

本文给大家带来的2024.3月份最新改进机制,由CPA-Enhancer: Chain-of-Thought Prompted Adaptive Enhancer for Object Detection under Unknown Degradations论文提出的CPA-Enhancer链式思考网络CPA-Enhancer通过引入链式思考提示机制,实现了对未知退化条件下图像的自适应增强。该方法的核心在于能够利用CoT提示对图像退化进行动态分析和适应,从而显著提升物体检测性能。

Snu77的博客 2224

SRC漏洞挖掘实战全攻略:零基础到高手的收藏级学习路线(2026最新版)

本文提供了从零基础到精通的SRC漏洞挖掘完整学习路线,涵盖入门启蒙、基础夯实、漏洞攻坚、SRC实战和进阶精通五个阶段,重点讲解网络、系统、Web基础和高发漏洞挖掘技巧,并提供实战任务和工具资源。文章强调合规优先、聚焦高频漏洞、实战为王和持续复盘的核心原则,同时介绍2026年AI辅助工具普及、多场景漏洞需求提升和高价值权重提高的趋势,帮助网络安全从业者提升实战能力和核心竞争力。

小司机的奥拓 685

Python爬虫实战:基于最新技术栈的晋江文学城小说爬取

本文将详细介绍如何使用Python最新技术栈构建一个高效的晋江文学城小说爬虫。我们将从爬虫基础知识讲起,逐步深入到反爬机制应对、分布式爬虫设计以及数据存储优化等高级话题。文章包含完整的代码实现,使用aiohttp+asyncio实现异步爬取,Playwright处理动态渲染,并结合Redis实现分布式任务队列。本文旨在为读者提供一个全面的现代Python爬虫开发指南。网络爬虫(Web Crawler)是一种自动抓取互联网信息的程序,广泛应用于搜索引擎、数据分析和内容聚合等领域。

2201_76125261的博客 873

SRC 漏洞挖掘零基础全攻略:理论学习、信息搜集、实战挖洞完整流程

想靠挖漏洞赚取副业赏金?本文拆解 SRC 平台入门优势,手把手教资产探测、漏洞挖掘、提交流程,梳理新手易出成果的漏洞类型,规划从入门到高阶的系统学习路径,适合学生、转行白帽快速上手实战。

m0_56146626的博客 213

YOLO-World:从入门到实战的多模态目标检测全指南

想象一下,你给模型一张“公园”的图片,再输入文字“红色的郁金香”,它能直接在图中框出所有红色郁金香的位置——这就是多模态目标检测:结合图像视觉信息和文本语义信息,同时完成“是什么”(分类)和“在哪里”(定位)的任务。传统目标检测(如YOLOv5、YOLOv8)只能识别预定义的类别(比如训练时学过“猫”“狗”),但多模态目标检测摆脱了“类别预定义”的限制,只要文本能描述,它就能检测,这就是“开放词汇检测(Open-Vocabulary Detection)”的魅力。

know_F0727的博客 206

Flink Web UI 如何使用和调试保姆级教程(持续更新)

Running Jobs(运行中的作业):显示正在运行的所有 Flink 作业的列表。每个作业都有一个独特的 Job ID,可以点击进入查看作业的详细信息。Completed Jobs(已完成的作业):显示已经完成或取消的作业列表。:显示当前集群中所有 TaskManager 的健康状态,包括 CPU 使用率、内存使用情况、Slot 数量等。Job Manager Configuration(JobManager 配置):显示 JobManager 的一些配置参数,帮助调试和优化 Flink 集群。

大模型大数据攻城狮的专栏 3993

新手必看|SRC平台漏洞挖掘全攻略(2026_干货版):平台详解+规则必记+实操步骤

很多新手刚入门,总担心自己技术不够、挖不到漏洞,但其实:SRC挖洞,新手的核心不是“技术多高深”,而是“合规、耐心、坚持”。不用追求快速赚大钱,先从低危漏洞入手,熟悉流程、积累经验,每挖到一个漏洞,每提交一次报告,都是一次进步。网络安全行业人才缺口持续扩大,只要你愿意投入时间、坚持实操,从新手小白成长为能稳定拿赏金、进大厂的白帽,只是时间问题。

yy1715713348的博客 4263

Open3D——RANSAC 三维点云空间直线拟合【2025最新版】

使用RANSAC算法在点云数据中拟合三维空间直线的python代码实现。博客长期更新,本文最新更新时间为:2025年3月23日。

点云侠的博客 7354

新手必看!公益 SRC 到底值不值得挖?合法挖洞全攻略

本文分析网安新手挖洞困境,阐述公益 SRC 在真实实战、合规安全、求职背书等方面的核心价值并破除误区,梳理从开源靶场到公益 SRC 的合法挖洞场景,给出实操流程与技巧,同时附上网络安全学习路线及资源。

m0_71746416的博客 571

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

建议收藏|SRC平台漏洞挖掘完全指南(2026版):零基础入门+平台规则+实操步骤

很多新手刚入门,总担心自己技术不够、挖不到漏洞,但其实:SRC挖洞,新手的核心不是“技术多高深”,而是“合规、耐心、坚持”。不用追求快速赚大钱,先从低危漏洞入手,熟悉流程、积累经验,每挖到一个漏洞,每提交一次报告,都是一次进步。网络安全行业人才缺口持续扩大,只要你愿意投入时间、坚持实操,从新手小白成长为能稳定拿赏金、进大厂的白帽,只是时间问题。

韩束一叶子 473

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

上一篇: 告别35岁焦虑!网络安全行业“越老越吃香“,30岁转行正当时(附282G学习资源必收藏)
下一篇: CTF 赛事 SQL 注入实战手册:绕过过滤机制与非常规注入方法
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值