我对Web安全和Web漏洞的理解

UE5 GAS 学习笔记 1.2游戏标签 这一节对GameplayTag游戏标签进行详细的讲解。 阅读详情

什么是Web安全?

Web 安全属于网络信息安全的一个分支。WWW (World Wide Web)即全球广域网,也称为万维网,它是一种基于超文本和 HTTP 的、全球性的、动态交互的、跨平台的分布式图形信息系统。

它建立于网络之上,通过网络传递信息。由于早期的 Web 形式都是网站,故狭义的 Web安全特指网站安全,而广义的 Web 安全泛指一切与网站交互相关的技术架构安全。与网站交相关的技术大致涵盖数据库、浏览器、CDN 技术、小程序、云计算、云存储等。

随着安全技术的发展,也涵盖了移动 App 安全、客户端安全等相关领域。研究 Web 安全,大多数人都是从网站安全入手来逐渐提高和丰富自己的认识。当基础的通用安全漏洞掌握得比较全面以后,再寻找一个自己较为擅长的方向加以突破。

与其他领域一样,研究 Web 安全也需要一定的广度和深度,在广度上要不断丰富自己的知识储备,尽可能多了解漏洞原理和攻防技术;在深度上要能对特定的某一项技术达到一定的认识高度,最好是能够有自己独特的见解和深厚的攻防实战经验积累。

Web安全的发展规律

在这里给出安全领域前端、后端的两个定义,这个和网站开发领域的定义是有区别的。在安全领域,通常将用户端(也就是浏览器端)称为前端,而将服务器端称为后端。而网站开发领域的前端通常指的是网站前端,也就是网站的用户界面和视图呈现;后端指的是网站后台,即处理交互的数据流和交互数据库等。

Web安全20年整体的发展规律是“先后端、再前端、再后端”。

以小浪对Web安全的理解来说,这个过程有点类似于开垦荒山时,先开发山脚下,因为山脚下的土地相对平整,并且可以节省运输成本,等山脚下的土地差不多都开垦完了,再去开发山坡以及山顶,虽然比较费力,但是收益还是可观的。等山坡和山顶都种满了树苗,土地几乎用完了,这时再回过头来看山脚植被密度。这个过程虽然收益不大,但是较为省力。于是又重新开发山脚下的土地,这样使得整座Web安全的山峰由起初的“荒山野岭”,发展到“枝繁叶茂”。

Web安全前7年的发展(也就是2006年以前),整体以后端漏洞为主,因为当时的Web安全尚处于萌芽时期,大家还没有足够重视安全,漏洞挖掘难度相对较小,而且后端漏洞杀伤力强。等大家逐渐认识到后端漏洞的威力以后,开始重视安全,后端漏洞逐渐修补殆尽。2006~2008年期间,安全研究人员开始寻找新的思路,于是“向山顶进发”,挖掘前端漏洞。到2016年左右,前端漏洞也被大家关注和重视起来,挖掘难度提升。安全研究人员开始重视关注后端,再去寻找新的漏洞突破,于是以反序列化漏洞为主,多种利用技术组合的后端漏洞再次涌现。

展望未来,每个安全从业者都会有自己对Web安全发展的预期,安全从业者到底是要延续此规律继续向山顶进发,挖掘技术含量更高的前端漏洞?还是寻找物联网安全、大数据安全等新的方向,去开垦新的荒山?抑或是待到高达的乔木种完后,再利用缝隙中有限的土地种植低矮的灌木,在原有漏洞基础上做进一步研究和探索?这里给大家留作一个思考题,Web安全未来20年,我们拭目以待。
Web安全与Web漏洞

Web安全发展的20年,实际上是Web漏洞爆发的20年,漏洞代表着安全研究的生产力,是安全价值的客观体现。虽然广义的Web安全包含了漏洞研究、漏洞利用技术、安全防护、安全产品、安全开发等多个方面,但实际上唯有漏洞能够最准确、客观地将安全内涵体现出来。

从漏洞入手学习Web安全是一个捷径。大多数刚接触Web安全行业的初学者往往存在一个认识上的误区,认为只要学会一些安全测试工具的使用方法就等于掌握了渗透测试技术,就等于学好了Web安全。

其实不然,Web安全虽然发展历史较短,但纷繁复杂,初学者对于Web安全的学习不能一蹴而就,应当先了解原理再围绕原理去选择合适的工具。当工具无法满足学习者对原理认识的需求时,学习者可以选择去开发新的工具。要记住,工具是次要的,对漏洞原理深层次的认识和理解才是主要的,不能本末倒置。当学习者将Web漏洞基础原理融会贯通时,再去学习和掌握基于漏洞原理开发出的工具就容易得多了。

以漏洞为小节,每一种漏洞类型就是一个独立的单元。每一个单元都包含漏洞的原理、漏洞背后的技术细节、漏洞利用技术、攻防对抗技术、漏洞防御和实战练习等内容。

整体划分上,参考漏洞出现的时间顺序,这样的分类顺序主要是依据漏洞出现的时间点来区分的。

传统后端漏洞:出现时间大致在1998~2008年;

前端漏洞:出现时间在2005~2015年;

新后端漏洞:出现时间在2014年以后至今;

逻辑漏洞:与前三种漏洞类型均不同,它是一类独特的与业务逻辑紧密相关的漏洞,故将其独立划分出来。

根据漏洞出现的时间线来划分。这是因为漏洞是攻防较量的核心所在,漏洞攻击技术是随着时间不断演化升级的,这样的时间顺序,由浅入深,可以学习和理解这些漏洞时循序渐进。

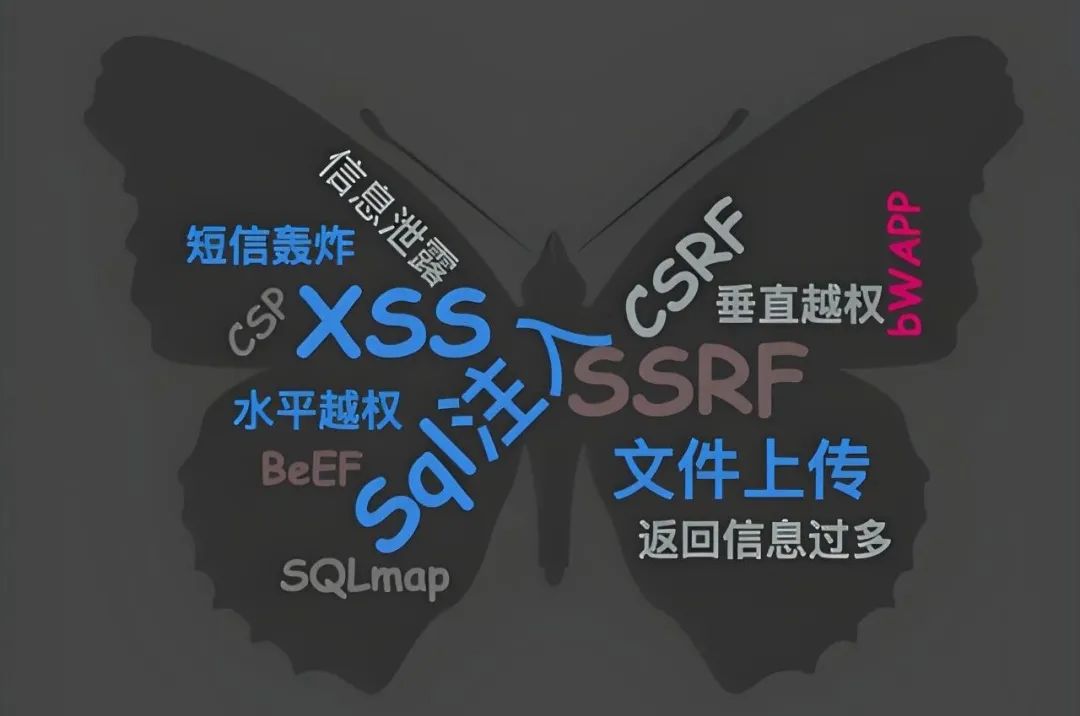
传统后端漏洞的代表是SQL注入漏洞;前端漏洞的代表是XSS漏洞;新后端漏洞的代表是反序列化漏洞,尤其是Java反序列化漏洞。这三类漏洞要重点学习和理解,这三类漏洞也是当今Web安全爱好者入门必知必会的漏洞。

学习Web漏洞原理之前,需要先做铺垫,打牢基础。学习一些与Web安全相关的计算机网络基础知识。在学习Web安全测试与实战练习所使用的工具以及实战练习的靶场环境搭建方法。最后以漏洞为载体学习每个漏洞背后的“底层逻辑”。

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

图片

同时每个成长路线对应的板块都有配套的视频提供:

图片

实战训练营

在这里插入图片描述

面试刷题

在这里插入图片描述

视频配套资料&国内外网安书籍、文档

当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料

图片
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

25、量子计算:中性原子与约瑟夫森结量子比特 本文详细探讨了中性原子和约瑟夫森结两种量子比特在量子计算中的应用。中性原子量子比特利用光晶格实现量子态的操控,具有长相干时间的优势,但面临可扩展性和多量子比特操作的挑战;而约瑟夫森结量子比特基于超导技术,结合半导体制造工艺,具有低耗散和潜在的高可扩展性,但在参数控制和环境干扰方面存在难题。文章还比较了这两种方案的性能、应用场景及未来发展趋势,展望了它们在量子计算发展中的潜力与突破方向。 阅读详情

相关推荐

第17篇:深入解析OpenEuler 24.03系统中的逻辑卷管理(LVM)

OpenEuler 24.03系统中的逻辑卷管理(LVM)提供了灵活的存储管理方案,通过在物理存储与文件系统间构建抽象层实现动态资源分配。

专注于系统运维、数据库、DevOps、虚拟化技术、docker、kubernetes、等云原生技术。 1690

web安全防护指南,web安全入门到精通,收藏这篇就够了

*合规性标准:**需要行业有其专门的合规性标准,如金融行业的PCI DSS(全称Payment Card Industry Data Security Standard,第三方支付行业(支付卡行业PCI DSS)数据安全标准)标准、医疗行业的HIPAA标准等,这些标准要求企业必须采取一定的安全措施,以确保安全管理和保障客户数据的隐私。**岗位释义:**主要负责信息安全事件应急响应、攻击溯源、取证分析工作,参与应急响应、攻击溯源、取证分析技术的研究,提升整体重大信息安全事件应急处置能力。

leah126的博客 1937

DC-DC BUCK电路 PCB 布局布线 5 要点:以 XL4015 12V转5V 为例解析噪声控制

本文以XL4015 12V转5V降压电路为例,详细解析DC-DC BUCK电路PCB布局布线的5个关键要点,重点探讨噪声控制策略。通过功率回路最小化、热管理与接地优化、电感电容布局、反馈网络防干扰设计以及实测验证技巧,帮助工程师实现高效稳定的电源设计,显著降低输出纹波和电磁干扰。

weixin_29165725的博客 369

一文读懂 Web 安全

本文介绍了 Web 安全的基本概念,以及大量的攻防技巧,其实这只是 Web 安全中的冰山一角,如果你对此感兴趣,不妨在安全领域继续深耕学习,一定能看到更广阔一片天。对于一个开发者来说,我们应该在写代码时就将安全考虑其中,形成自己的一套安全开发体系,做到心中有安全,时时考虑安全,就能无形之中化解不法分子的攻击。网络安全入门学习路线其实入门网络安全要学的东西不算多,也就是网络基础+操作系统+中间件+数据库,四个流程下来就差不多了。1.网络安全法和了解电脑基础。

qq_53058639的博客 1678

Q&A | ZStack替代VMware实问实答

ZStack替代VMware实问实答

zstack_org的博客 1801

Selenium自动化测试遇到shadow-root元素?3种实用解决方案帮你搞定

本文针对Selenium自动化测试中遇到shadow-root元素难以定位的常见问题,提供了三种实用的解决方案。详细阐述了通过JavaScript直接穿透Shadow DOM、利用浏览器工具快速获取JS Path以及使用Python第三方库进行优雅封装的方法,并分享了提升脚本健壮性的实战策略与最佳实践,帮助测试人员有效应对现代Web组件化开发带来的挑战。

code8的博客 409

渗透测试-实训记录

SQL注入—明小子 1、 在VMware Workstation中导入虚拟机WIN-2003-001,在虚拟机浏览器中打开http://192.168.101.130:81(192.168.101.130为虚拟机中的主机IP,此处可用localhost代替),得到以下的测试网页: 2、打开该网站上某个页面(如下) 3、 打开SQL注入工具 4、 将2中打开的页面的URL放入SQL注入中检测,...

道阻且长,行则将至 3302

吉比特-笔试

1. 题一:打雷后下雨的概率是80%,而打闪电后下雨的概率是70%,那么即打雷又打闪电后下雨的概率是多少?   答:打雷后下雨和打闪电后下雨都是独立事件,P=1-又打雷又闪电但没下雨的概率= 1 - 0.2 *0.3 = 94%        题二:打雷后下雨的概率是80%,但是没打闪电后下雨的概率是20%,那么打雷了但没打闪电后下雨的概率是多少?答:P=0.8 *0.2 / ( 0.8 *0

naturism的专栏 2496

web安全(入门篇)

web安全的概念太过于宽泛,博主自知了解的并不多,还需要继续学习。但是又想给今天的学习进行总结,所以今天特分享一篇关于web安全的文章,希望对初次遇到web安全问题的同学提供帮助。SQL注入 数据库表出现场景 当开发登录模块的时候,如果我们使用是mysql操作php,并非使用mysqli、PDO等;当查询用户是否存在的SQL是这样写的,select * from user where name =

webbc的博客 7万+

使用MATLAB/Simulink对一个简单的智能家居温湿度监测与控制系统进行建模和仿真

目录手把手教你学Simulink——基于Simulink的智能家居温湿度监测与控制仿真建模示例一、背景介绍二、所需工具和环境三、步骤详解步骤1:创建Simulink模型步骤2:构建传感器模块步骤3:添加控制器步骤4:构建执行器模块步骤5:连接各部分步骤6:设置仿真参数步骤7:添加观测器步骤8:运行仿真并分析结果四、总结 智能家居系统中的温湿度监测与控制系统是一个典型的物联网(IoT)应用场景,它通过传感器收集环境数据,并根据预设条件自动调节室内温度和湿度以提高居住舒适度。本指南将介绍如何使用MATLAB/S

xiaoheshang_123的博客 291

RDKit | 基于Pytorch和RDKit建立QSAR模型

QSAR 定量构效方法(quantitative structure-activity relationship, QSAR)是应用最为广泛的药物设计方法。所谓定量构效方法就是通过一些数理统计方法建立其一系列化合物的生理活性或某种性质与其物理化学性质之间的定量关系,通过这些定量关系。可以预测化合物的生理活性或某些性质,指导我们设计出具有更高活性的化合物。 早在...

DrugOne 5079

【2】web安全入门篇-了解web

1.什么是web 百度百科会解是得很清楚,我在这里就不赘述了 https://baike.baidu.com/item/Web/150564 web运行结构 2.一次完整的网页请求 图示大致流程为 1.浏览器输入url如www.baiduc.om 2.域名解析获得该域名IP地址(DNS解析原理) 3.与该域名建立TCP连接通过三次握手(三次握手原理) 4.封装HTTP请求,向服务器发起HTTP...

weixin_43303273的博客 3159

【自监督学习完整教程】第 1 章:初识自监督学习

摘要: 自监督学习(SSL)是一种利用无标签数据自动生成伪标签进行模型训练的方法,有效降低了人工标注成本。本文对比了监督学习、无监督学习和SSL的差异,重点阐述了SSL通过设计PretextTasks(如图像旋转预测)从数据中提取深层特征的原理。实践部分以PyTorch实现图像旋转预测任务为例,展示了SSL的训练流程。实验表明,SSL能够学习通用视觉特征,适用于计算机视觉、自然语言处理等领域,尤其在标注数据稀缺的场景中表现优异。

u012133341的博客 260

零基础必看的六大Web安全常见漏洞及防范措施

本文主要侧重于分析几种常见的攻击的类型以及防御的方法

hack0919的博客 1220

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

2024年最全Web渗透漏洞靶场收集

如果你想搞懂一个漏洞,比较好的方法是:你可以自己先用代码编写出这个漏洞,然后再利用它,最后再修复它”。—-摘自pikachu漏洞靶场的一句话。初学的时候玩靶场会很有意思,可以练习各种思路和技巧,用来检测扫描器的效果也是很好的选择。今天,我们来数数那些入门Web安全必不可错过的靶场。

2401_84239625的博客 2719

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

六大知名Web安全漏洞靶场

如果想搞懂一个漏洞,最好的方法是先编写出这个漏洞,然后利用它,最后修复它。漏洞靶场模拟真实环境,它为网络安全人员提供了一个安全可控的平台,用于发现、评估和测试应用程序、系统或网络设备的安全漏洞。WEB漏洞靶场可帮助安全人员熟悉SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)等漏洞利用过程。

所有成功的背后,都是痛苦的坚持,所有的痛苦,都是傻瓜般的不放弃! 3407

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

Web漏洞

所谓的sql注入,就是通过把sql命令插入到Web表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的sql命令。具体来说,它是利用现有应用程序将恶意的sql命令注入到后台数据库引擎执行的能力,它可以通过在Web表单中输入恶意sql语句得到一个存在安全漏洞的网站上的数据库,而不是按照设计者意图去执行sql语句。根据相关技术原理,sql注入可以分为平台层注入和代码层注入。前者是由不安全的数据库配置或数据库平台的漏洞所致;......

weixin_42374938的博客 678

什么是Web安全,Web安全又分为哪几个部分

一定要了解 web 漏洞的原理,web 常见的漏洞有 SQL 注入、xss 漏洞、csrf、ssrf、文件上传、任意文件下载、弱口令、逻辑漏洞等,尤其是 owasp top 10 漏洞的原理、判别方法、利用手法、了解防火墙绕过方法,了解 CDN 技术、负载均衡技术、DNS 技术、MVC 框架、要了解主流服务器软件的特性漏洞、Linux、URL 编码、常见加密解密技术、目录爆破、子域名爆破、后台爆破、ssl 等等。TP、DZ、WP、织梦、帝国、structs、ecshop、等常见的网站框架要了解。

Dexun_chuqi的博客 1350

Web漏洞练习靶场推荐——LKWA Docker版本

最近在发现了一个不错的Web漏洞练习靶场——LKWA 它包含了八种Web漏洞: Blind RCE XSSI PHP Object Injection PHP Object Injection via Cookies PHP Object Injection (Object Reference) PHAR Deserialization SSRF Variables variable 项目地址: https://github.com/weev3/LKWA 部署方法: # Clon

微风飘呀飘 3862

【web渗透】CSRF漏洞详细讲解

CSRF(Cross-Site Request Forgery),也被称为 one-click attack 或者 session riding,即跨站请求伪造攻击。

qinshuoyang1的博客 6463

Web常见安全漏洞及测试方法介绍

11

搬砖的小白 1085

Web安全渗透测试 掌握绝大多数Web漏洞原理及攻防手段|完结

Web安全渗透测试是当今网络安全领域的重要技术之一,它通过对Web应用程序进行深入的调查和分析,发现并解决潜在的安全漏洞。在Web安全渗透测试中,掌握绝大多数Web漏洞原理及攻防手段是非常重要的。

Z4400840的博客 2143

不可思议但又无处不在的漏洞,WEB安全基础入门—业务逻辑漏洞

是业务逻辑在设计或具体实现上的缺陷导致攻击者可以利用的漏洞。攻击者通常使程序处于不寻常的“状态”,导致业务逻辑不能正确处理,在这种情况下利用现成的逻辑或函数达成恶意的目标。该类漏洞使用自动漏洞扫描器检测很难发现。因此,逻辑缺陷通常是测试人员的一个很好的目标。业务逻辑漏洞,往往对技术要求不高,但是需要测试人员有异想天开的脑洞,本文可重点看4.漏洞实例,拓宽下脑洞,见识下一个个不可思议,不可理喻的业务逻辑漏洞。

Karka_的博客 2117

Web渗透漏洞靶场收集

“如果你想搞懂一个漏洞,比较好的方法是:你可以自己先用代码编写出这个漏洞,然后再利用它,最后再修复它”。—-摘自pikachu漏洞靶场的一句话。初学的时候玩靶场会很有意思,可以练习各种思路...

1532

常见Web安全漏洞全解析

Web安全漏洞全解析 本文系统分析了CSRF、SQL注入等六大Web安全漏洞的核心原理、攻击流程、危害及防御措施。CSRF利用用户信任发起伪造请求;SQL注入通过恶意输入操控数据库;SSRF攻击内网服务;XSS执行客户端脚本;命令执行漏洞获取系统权限;文件上传漏洞导致恶意文件执行。文章详细阐述了各类漏洞的触发条件、利用方式和综合防御策略,强调输入验证、权限控制、输出编码等关键安全措施,为构建安全Web应用提供体系化指导。

2401_87259519的博客 1443
上一篇: 2024年入职/转行网络安全,该如何规划?_网络安全职业规划
下一篇: 转行自学网安,八个月成功上岸,0基础转行熬过来了
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值