解决E: 仓库 “https://download.docker.com/linux/ubuntu focal Release” 不再含有 Release 文件

记:Debian 7.X的apt-get出现“E:无法定位软件包”以及更换源出现由于“没有公钥,无法验证下列签名: NO_PUBKEY 3B4FE6ACC0B21F32” 更换源 cd /etc/apt/ 先备份源:sudo cp sources.list sources.list.bak 再更换:sudo vi sources.list 阿里云的: deb-src http://mirrors.aliyun.com/ubuntu/ bionic main restricted universe multiverse deb-src http://mirro... 阅读详情
AI摘要

运行时出现‘E: 仓库 “https://download.docker.com/linux/ubuntu focal Release” 不再含有 Release 文件’的错误。文章提供两种解决方法,一是更新Ca-certificates,到官网找到对应版本,用wget下载包并安装;二是删除错误文件,还给出了相关参考链接。

运行sudo apt-get update时报错

获取:1 file:/var/cudnn-local-repo-ubuntu2004-8.9.7.29 InRelease [1,572 B]
命中:2 https://mirrors.ustc.edu.cn/ubuntu focal InRelease
命中:4 https://mirrors.ustc.edu.cn/ubuntu focal-security InRelease
忽略:5 https://download.docker.com/linux/ubuntu focal InRelease
命中:6 https://mirrors.tuna.tsinghua.edu.cn/ubuntu focal InRelease
命中:7 https://mirrors.tuna.tsinghua.edu.cn/ubuntu focal-updates InRelease
获取:8 https://dl.google.com/linux/chrome/deb stable InRelease [1,825 B]
命中:9 https://mirrors.tuna.tsinghua.edu.cn/ubuntu focal-backports InRelease
错误:10 https://download.docker.com/linux/ubuntu focal Release
Could not handshake: Error in the pull function. [IP: 2600:9000:23d2:a200:3:db06:4200:93a1 443]
命中:11 https://mirrors.tuna.tsinghua.edu.cn/ubuntu focal-security InRelease
错误:8 https://dl.google.com/linux/chrome/deb stable InRelease
由于没有公钥,无法验证下列签名: NO_PUBKEY E88979FB9B30ACF2
命中:12 http://security.ubuntu.com/ubuntu focal-security InRelease
命中:3 https://packages.microsoft.com/repos/code stable InRelease 忽略:13 https://deepin-wine.i-m.dev InRelease
命中:14 https://deepin-wine.i-m.dev Release
忽略:15 https://deepin-wine.i-m.dev Release.gpg
正在读取软件包列表… 完成
E: 仓库 “https://download.docker.com/linux/ubuntu focal Release” 不再含有 Release 文件。
N: 无法安全地用该源进行更新,所以默认禁用该源。
N: 参见 apt-secure(8) 手册以了解仓库创建和用户配置方面的细节。
W: 校验数字签名时出错。此仓库未被更新,所以仍然使用此前的索引文件。GPG 错误:https://dl.google.com/linux/chrome/deb stable InRelease: 由于没有公钥,无法验证下列签名: NO_PUBKEY E88979FB9B30ACF2

方法一:更新Ca-certificates(亲测有效)

到官网 Ca-certificates Download for Linux (apk, deb, ipk, rpm, tgz, txz, xbps, xz, zst)找到对应版本的Ca-certificates,例如我的是
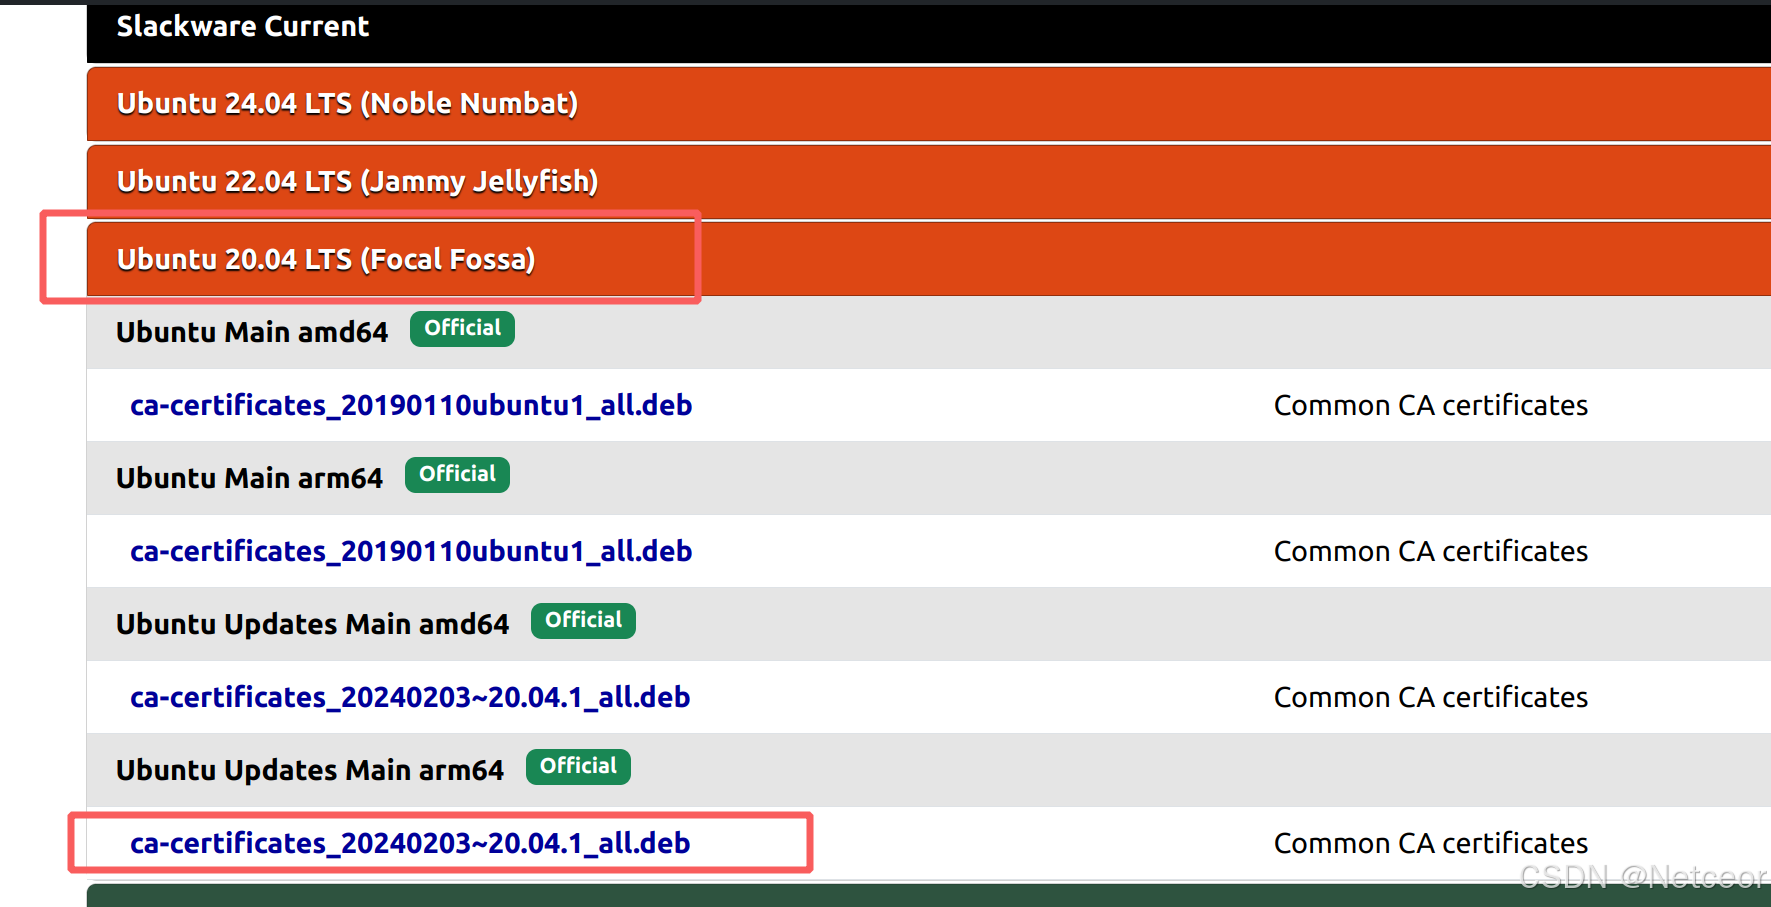
外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传

点进详情,用wget下载包并安装。

在这里插入图片描述

wget http://ports.ubuntu.com/pool/main/c/ca-certificates/ca-certificates_20240203~20.04.1_all.deb
sudo dpkg -i ca-certificates_20240203~20.04.1_all.deb

再次运行

sudo apt-get update

之后只剩一些warning了

方法二:删除错误文件

cd /etc/apt/sources.list.d
sudo rm <报错的源名称对应的文件名>.list

参考链接:

Ubuntu系统update时提示源不安全被禁用

更新ubuntu源时出现的问题

如何在 Ubuntu 20.04 上安装和使用 Docker Docker是一个可以简化*容器*中应用程序进程管理过程的应用程序。容器允许你在资源隔离的进程中运行应用程序。它们与虚拟机类似,但容器更可移植,更资源友好,并且更依赖于主机操作系统。 下来将在 Ubuntu 20.04 上安装和使用 Docker Community Edition (CE)。将安装 Docker 本身,使用容器和镜像,并将镜像推送到 Docker 存储库。 阅读详情

相关推荐

Ansible自动化安装Docker:Ubuntu生产环境最佳实践

Docker作为容器化核心运行时,其安装过程远不止于包管理——涉及版本一致性、cgroup驱动适配、内核模块加载、安全策略集成等多维技术要素。Ansible凭借声明式语法与幂等执行能力,成为实现Docker基础设施即代码(IaC)落地的关键工具,尤其在Ubuntu多版本(20.04/22.04/24.04)混合环境中,可统一管控APT源配置、daemon.json动态生成、overlay2存储驱动校验及docker组权限原子化设置。该方案直击金融、医疗等强合规场景痛点,满足审计要求的可追溯性与操作可重现性,

weixin_30352645的博客 510

Docker 官方源版本匹配:Ubuntu 20.04/22.04 与 16.04 的 2 种配置差异

本文详细解析了Docker官方APT源在Ubuntu 16.04、20.04和22.04版本中的配置差异,重点解决了因版本不匹配导致的'没有Release文件'错误。通过对比不同Ubuntu版本的Docker源配置方式,提供针对性的解决方案和自动化修复脚本,帮助用户正确配置Docker源并优化apt-get update流程。

culi3182的博客 354

Ubuntu 20.04 安装 Docker Compose v2 的正确方法

Docker Compose 是用于定义和运行多容器应用的编排工具,其 v2 版本以插件形式深度集成到 Docker CLI 中,依赖 docker 命令行生态与 CLI 插件机制。相比旧版 Python 实现(v1),v2 具备启动更快、内存更优、原生支持 BuildKit 和 compose-spec 标准等技术优势,广泛应用于微服务开发、CI/CD 流水线及本地化容器化部署场景。在 Ubuntu 20.04 这类 LTS 系统中,因官方 APT 仓库长期缺失 v2 支持且 pip 安装易受 setup

weixin_34242331的博客 419

在安装docker时出现【E: 仓库 “https://download.docker.com/linux/ubuntu **bionic** Release” 没有 Release ...】解决方法

在安装docker执行`sudo apt-get update`命令是报错:E: 仓库 “https://download.docker.com/linux/ubuntu **bionic** Release” 没有 Release 文件。 N: 无法安全地用该源进行更新,所以默认禁用该源。

WJiaJiaBest的博客 1万+

Ansible自动化安装Docker:Ubuntu环境最佳实践

Docker作为主流容器运行时,其标准化部署是DevOps基础设施建设的起点。Ansible凭借无Agent架构、YAML声明式语法和天然幂等性,成为Ubuntu系统上配置Docker的理想工具——它能精准控制APT源适配(如focal/jammy/noble)、确保docker-ce与containerd.io版本强一致,并安全完成daemon.json定制与docker组权限配置。相比Shell脚本易出错、Terraform不擅OS层配置,Ansible真正实现‘一次编写、多环境复用’,支撑CI/CD流

weixin_33748818的博客 340

Ubuntu安装Docker Compose终极指南:v1到v2的版本断层与四条可靠路径

Docker Compose 是 Docker 生态中用于定义和运行多容器应用的核心编排工具。其原理已从独立 Python 包(v1)演进为 Docker CLI 原生插件(v2),依赖 Docker Engine ≥20.10 与严格版本协同。这一技术升级带来显著价值:完整支持 profiles、x-* 扩展、资源限制等现代 YAML 规范,并提升安全性和执行一致性。典型应用场景包括 Ubuntu 系统上的 CI/CD 流水线部署、WSL2 开发环境搭建、金融政务内网离线交付,以及 VS Code 容器化

chulilang8944的博客 364

E: 无法下载 https://download.docker.com/linux/ubuntu/dists/Xenial/stable/binary-amd64/Packages 404 Not

E: 无法下载 https://download.docker.com/linux/ubuntu/dists/Xenial/stable/binary-amd64/Packages 404 Not Found在ubuntu16.04上安装Docker Engine时出错一、先用常规解决办法二、漏网之鱼(仍没有删掉的两个文件)三、结果 在ubuntu16.04上安装Docker Engine时出错 在ubuntu16.04上安装Docker Engine时出错,在官网https://docs.docker

qq_45703270的博客 8980

Ubuntu下Docker入门教程:从安装到容器编排实战

在Linux服务器部署中,环境一致性问题一直困扰着开发者。容器化技术通过将应用与其依赖打包成标准镜像,从根本上解决了“在我机器上能跑”的难题。Ubuntu作为最流行的服务器发行版,是学习容器技术的理想平台。理解镜像、容器、仓库的核心原理,掌握数据卷实现持久化存储,以及通过Dockerfile构建自定义镜像,是容器化实践的三块基石。当应用涉及多个服务时,Docker Compose提供了高效的编排方案,用一份YAML文件即可管理整个服务栈。无论是本地开发环境搭建,还是生产环境持续交付,掌握这些基础技能都能显著

weixin_34116110的博客 428

Ubuntu系统下安装docker以及docker-compose(CPU版)

Ubuntu系统下安装docker以及docker-compose(CPU版)

IT菜鸟 2111

Ubuntu换源实战指南:一键切换国内镜像源

APT源是Ubuntu系统软件安装与更新的核心基础设施,其配置直接影响apt update速度、安全补丁获取及时性及系统升级稳定性。国内用户直连境外官方源常因高延迟、丢包和路由限制导致超时失败,而换用清华、阿里云等HTTPS镜像源可将RTT降至15ms以内、update耗时压缩至30秒内。本文基于实测数据解析镜像同步机制、sources.list精准替换原理及sudo权限设计逻辑,并覆盖Docker/VS Code等第三方源适配、restore回滚机制与HTTPS安全加固等工程实践要点。

weixin_30279315的博客 475

【Ubuntu】apt安装时报错:不再含有 Release 文件

在使用apt安装install或者更新update时,报错。

郭老二 2715

Ubuntu 16.04 Docker 源 404 报错排查:3 个关键文件路径与清理命令

本文详细解析了Ubuntu 16.04系统中Docker源404报错的根本原因,提供了3个关键文件路径的清理命令和完整解决方案。针对apt-get update出现的"没有Release文件"错误,文章深入分析系统版本兼容性、仓库配置问题,并给出彻底清理无效Docker源和重新配置的详细步骤,帮助用户高效解决Docker安装问题。

cihongmo6452的博客 388

LightGBM参数调优实战:从基础到高级技巧

本文深入探讨了LightGBM参数调优的实战技巧。文章从理解其Leaf-wise生长策略的核心逻辑出发,系统性地介绍了分层调参策略:首先调整控制模型结构的参数(如num_leaves),其次优化学习能力参数(如learning_rate),最后通过正则化与随机化参数提升泛化能力。文中还提供了从建立基线到最终微调的完整实战流程与高级避坑指南,帮助读者高效提升模型性能。

i8j9k0l1的博客 260

Docker本地私有仓库搭建配置指导

安装完docker后会生成一个docker0的网卡和br-x开头的网桥,从外部访问容器内部时只需要访问宿主机的地址和对应的容器映射的地址,访问的数据包到宿主机上后经过ip包解析后通过目的port和iptables的规则会将数据包由eth0网卡转发至网桥上的docker0上进行下一步路由。所以如果容器的宿主机上的ip_forward未打开,那么该宿主机上的容器则不能被其他宿主机访问;注:不要在已有业务的生产环境主机搭建,因为过程需要重启docker,这对生产来说是不允许的。

企业实战系列集 ●●● https://ximenjianxue.blog.youkuaiyun.com 4049

PS2硬盘启动终极指南:从FMCB到OPL,告别光驱打造游戏博物馆

在计算机存储与数据读取领域,硬盘启动技术通过将操作系统或应用程序从本地硬盘直接加载,绕过了传统光驱等外部介质,实现了速度与可靠性的双重提升。其核心原理在于利用引导程序接管系统初始化流程,直接访问硬盘上的特定分区与文件镜像。这项技术的价值在于极大提升了数据读取效率、降低了物理介质损耗,并扩展了存储容量与管理的灵活性。在怀旧游戏硬件改造、嵌入式系统定制等场景中,硬盘启动技术被广泛应用,以实现老旧设备的功能焕新与性能优化。本文聚焦于索尼PS2游戏主机的硬盘启动方案,深入探讨了如何利用FMCB(Free MCBoo

weixin_34295316的博客 1776

SAP Business One自定义表与字段实战:从零构建企业专属数据模型

本文详细介绍了如何在SAP Business One中创建自定义表与字段,从零构建企业专属数据模型。通过实战案例和避坑指南,帮助用户掌握业务适配、流程优化和权限隔离等关键技巧,提升系统灵活性和数据管理效率。特别适合需要扩展标准功能的SAP Business One用户。

weixin_28730927的博客 357

Linux docker及docker-compose安装教程

本文介绍了Linux系统中Docker和Docker-Compose的安装方法。在x86架构下,提供了联网和离线两种安装方式:对于Ubuntu系统可使用阿里云源在线安装,CentOS/AnolisOS系统可通过官方仓库或阿里镜像源安装;离线安装则需下载对应版本的安装包进行手动配置。同时详细说明了Docker服务配置、权限设置和开机自启等步骤。对于Docker-Compose的安装,给出了在线下载最新版本的命令。文中包含完整的代码示例,涵盖从安装到验证的全部流程,适用于不同Linux发行版的Docker环境部

qq_35861227的博客 4066

Agent Skills:AI智能体规模化落地的基础设施

摘要:AgentSkills体系已成为AI智能体落地的核心基础设施,解决了能力扩展和行业知识沉淀两大核心难题。该开放标准通过语义优先、渐进式披露等设计原则,实现了工具调用的标准化和可控化,同时支持轻量化知识沉淀。Skill作为最小能力单元,将传统软件功能、行业知识等封装为可被智能体调用的标准化模块,推动了软件产业从"工具时代"向"智能体时代"的范式变革。目前该体系已被主流Agent工具广泛兼容,形成完整生态,未来将持续演进,进一步降低落地门槛,推动AI原生转型。

技术引领业务创新 1158

Ubuntu 20.04 手动安装 Docker 最佳实践:绕过 apt docker.io 坑点

Docker 是基于 Linux 内核特性(如 cgroup、namespace、overlay2)构建的容器运行时,其核心原理是通过隔离进程资源实现轻量级虚拟化。技术价值在于标准化交付、提升部署一致性与资源利用率。典型应用场景包括 CI/CD 流水线、微服务编排和开发环境复现。但在 Ubuntu 20.04 上,直接使用 apt install docker.io 会因版本滞后(长期停留在 Docker 20.10.7)、cgroup v2 兼容性缺失及 systemd 服务适配不全,导致守护进程启动失败

weixin_33831673的博客 446

GAMES101:MacOS作业环境搭建

查看gcc/clang的位置产看gcc/clang的版本1.1.2 安装cmake。

weixin_38844255的博客 715

机床联网系列总结

总结机床联网专栏,两个好用的工具介绍,以及后续提升的方法和建议。

若云流风的专栏 933

Ubuntu 16.04 Docker 源 404 错误排查:3 个关键文件路径与 apt 缓存清理

本文详细解析了Ubuntu 16.04系统中Docker源404错误的排查方法,重点介绍了3个关键文件路径的清理步骤和apt缓存清理技巧。针对Docker官方已停止支持Xenial版本的问题,提供了完整的解决方案和替代安装方案,帮助用户快速恢复Docker环境。

weixin_34184561的博客 411

Halcon那些事:Halcon非常核心的1个概念reduce_domain算子的理解和1个详细的使用示例

Reduce是减少的意思。并不是真的去裁剪图像,而是定义一个“感兴趣的区域(Region of Interest, ROI)”。后续的图像处理算子将只在这个定义的区域内有效,区域外的像素将被忽略。在一张白纸(完整图像)上放一张镂空的纸板(Domain)。我们后续的绘画(图像处理操作)只会透过镂空的部分影响到下面的白纸。镂空纸板之外的部分保持不变,也不会被处理。关键步骤:使用ReduceDomain,将图像的域限制为ROI区域,图像在原来图像基础上存在图像区域。

十多年IT经验,专注机器视觉,智能制造半导体行业 577

Ubuntu 18/20/22 安装 Harbor 私有镜像仓库完整指南

容器镜像仓库是云原生架构中的基础组件,负责集中存储、分发和管理Docker镜像。Harbor作为开源的私有镜像仓库解决方案,提供了Web界面、项目隔离、镜像签名与漏洞扫描等能力,解决了团队使用公共仓库或手动拷贝镜像时的权限控制、版本一致性和内网拉取效率问题。本文以Ubuntu 18.04、20.04和22.04为环境,系统梳理了Harbor的完整安装流程,包括Docker与Docker Compose的版本选型、离线安装包的使用、harbor.yml核心参数配置、镜像推送与常见故障排查。通过实际部署经验,帮

weixin_34110749的博客 215

【AI智能体】Codex 高级进阶使用技巧项目实战操作详解

Codex 高级进阶使用技巧项目实战操作详解

congge 1万+

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

Ubuntu 18.04 升级 Ubuntu 20.04 迁移指南:避坑与实战

Ubuntu LTS 版本升级并非简单执行 apt update,而是涉及内核演进、ABI 兼容性、服务架构重构的系统性迁移。以 Linux kernel 5.4 和 GNOME 3.36 为标志,Ubuntu 20.04 引入 cloud-init 标准化初始化、弃用 python2、切换 netplan 网络管理,并强化模块签名与安全启动机制。这类变更直接影响硬件驱动兼容性、Docker/CUDA/ROS 等开发栈稳定性,也决定 CI/CD 基础镜像能否持续更新。面向运维工程师与嵌入式开发者,本文聚焦从

weixin_30384217的博客 565

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

上一篇: LLaVA大模型安装配置与使用、单论对话和测试
下一篇: Ubuntu安装运行 xx.AppImage 文件
Netceor
博客等级 码龄9年 1046粉丝 306原创
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值