Spring Security

springsecurity的相关介绍以及简单的原理分析和简单使用 security的认证流程和登录流程的介绍。以及整个security的执行原理讲解 阅读详情

基础内容

Spring Security框架介绍与使用教程

Spring Security 是 Spring 生态系统中的一个核心安全框架,专为保护基于 Spring 的应用程序而设计。它通过提供强大的认证(Authentication)和授权(Authorization)功能,以及防御常见攻击(如 CSRF、XSS 等),帮助开发者构建安全稳定的应用。下面我将从功能、入门教程和使用方法三个方面,逐步介绍 Spring Security,确保内容基于可靠参考来源。

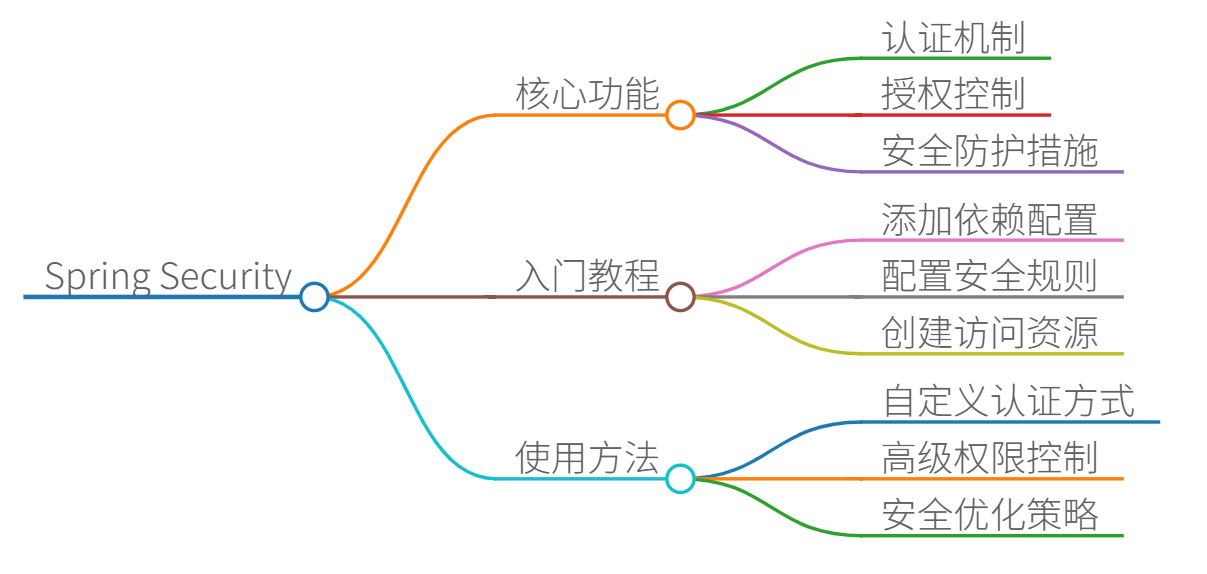
一、Spring Security 的核心功能

Spring Security 的核心功能包括:

  1. 认证(Authentication):验证用户身份,例如通过用户名和密码登录。框架支持多种认证方式,如表单登录、HTTP 基本认证、OAuth2 等。
  2. 授权(Authorization):控制用户对资源的访问权限,例如基于角色(如 ADMIN、USER)或权限表达式限制访问特定 API 或页面。
  3. 安全防护:内置防御机制,如自动处理 CSRF(跨站请求伪造)攻击、会话固定攻击等,确保应用安全。
  4. 集成扩展:与 Spring Boot、Spring MVC 无缝集成,支持自定义配置和扩展,例如集成数据库或第三方认证服务。

这些功能使 Spring Security 成为企业级应用的首选安全解决方案,适用于 Web 应用、微服务等场景。

二、Spring Security 入门教程

以下是一个简单的 Spring Security 实现案例,基于 Spring Boot 项目。逐步操作即可上手:

  1. 导入依赖
    在项目的 pom.xml 文件中添加 Spring Security 起步依赖,以及其他必要库(如 fastjson 用于 JSON 处理):

    <dependencies>
        <!-- Spring Security 核心依赖 -->
        <dependency>
            <groupId>org.springframework.boot</groupId>
            <artifactId>spring-boot-starter-security</artifactId>
        </dependency>
        <!-- 可选:JSON 处理工具 -->
        <dependency>
            <groupId>com.alibaba</groupId>
            <artifactId>fastjson</artifactId>
            <version>1.2.83</version> <!-- 使用最新版本 -->
        </dependency>
        <!-- Spring Web 支持 -->
        <dependency>
            <groupId>org.springframework.boot</groupId>
            <artifactId>spring-boot-starter-web</artifactId>
        </dependency>
    </dependencies>
    

    此依赖提供了快速设置 HTTP 基本认证或表单登录的能力。

  2. 配置 Spring Security
    创建一个配置类(如 SecurityConfig.java),定义认证和授权规则。以下示例启用表单登录,并设置简单权限:

    import org.springframework.context.annotation.Bean;
    import org.springframework.context.annotation.Configuration;
    import org.springframework.security.config.annotation.web.builders.HttpSecurity;
    import org.springframework.security.config.annotation.web.configuration.EnableWebSecurity;
    import org.springframework.security.web.SecurityFilterChain;
    
    @Configuration
    @EnableWebSecurity
    public class SecurityConfig {
    
        @Bean
        public SecurityFilterChain securityFilterChain(HttpSecurity http) throws Exception {
            http
                .authorizeHttpRequests(authorize -> authorize
                    .requestMatchers("/public/**").permitAll() // 公开访问
                    .requestMatchers("/admin/**").hasRole("ADMIN") // 仅管理员可访问
                    .anyRequest().authenticated() // 其他请求需认证
                )
                .formLogin(form -> form
                    .loginPage("/login") // 自定义登录页
                    .permitAll()
                )
                .logout(logout -> logout
                    .permitAll()
                );
            return http.build();
        }
    }
    

    此配置要求用户访问 /admin 路径时必须有 ADMIN 角色,否则重定向到登录页。

  3. 创建访问资源
    添加一个简单的控制器(如 HomeController.java)来测试访问:

    import org.springframework.stereotype.Controller;
    import org.springframework.web.bind.annotation.GetMapping;
    
    @Controller
    public class HomeController {
    
        @GetMapping("/public/hello")
        public String publicHello() {
            return "public-page"; // 公开页面,无需登录
        }
    
        @GetMapping("/admin/dashboard")
        public String adminDashboard() {
            return "admin-dashboard"; // 需 ADMIN 角色访问
        }
    }
    
  4. 测试身份验证和授权
    运行项目后:

    • 访问 http://localhost:8080/public/hello 可直接查看(无需登录)。
    • 访问 http://localhost:8080/admin/dashboard 会重定向到登录页(默认用户名 user,密码在控制台生成)。
    • 登录后,系统根据角色授权访问资源。

    通过以上步骤,您已实现基本的认证和授权功能。Spring Security 会自动处理登录表单和会话管理。

三、使用方法与最佳实践
  • 自定义认证:集成数据库用户存储,例如通过 UserDetailsService 接口加载用户信息。
  • 高级授权:使用注解如 @PreAuthorize("hasRole('ADMIN')") 在方法级控制权限。
  • 安全优化:启用 HTTPS、配置密码加密(如 BCrypt)以增强安全性。
  • 常见场景:适用于用户管理系统、API 网关、微服务架构等,确保数据隐私和合规性。

Spring Security 的学习曲线较陡,但通过官方文档和社区资源,您可以逐步掌握其高级功能。

思维导图
在这里插入图片描述


工作原理及相关源码示例

Spring Security 原理、源码结构与核心组件详解

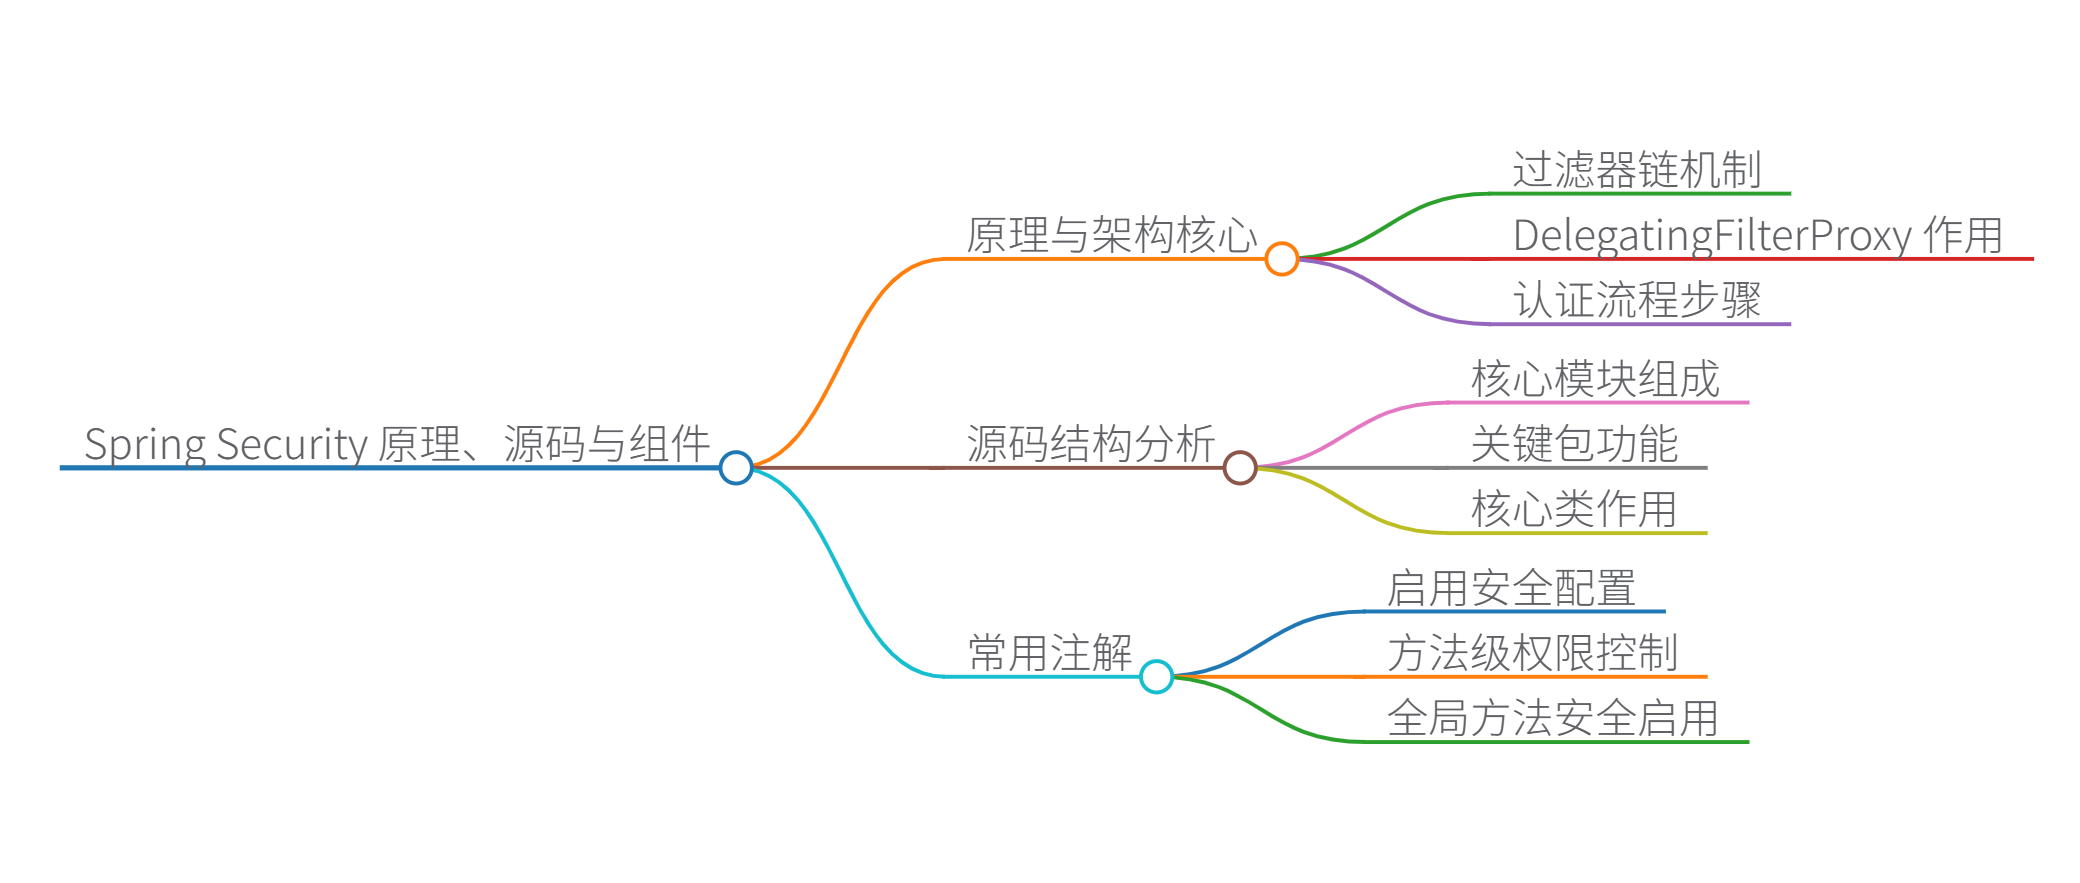
一、原理与架构核心

Spring Security 的核心原理基于过滤器链(FilterChain) 机制,通过多层过滤器实现安全控制:

  1. DelegatingFilterProxy
    Spring 提供的代理过滤器,将 Servlet 容器的 Filter 请求委托给 Spring 管理的 Bean。在 web.xml 中配置:

    <filter>
        <filter-name>springSecurityFilterChain</filter-name>
        <filter-class>org.springframework.web.filter.DelegatingFilterProxy</filter-class>
    </filter>
    
  2. FilterChainProxy
    Spring Security 的核心过滤器,包含多个 SecurityFilterChain(如下图)。根据请求路径匹配对应的安全链:

    HTTP Request
    DelegatingFilterProxy
    FilterChainProxy
    SecurityFilterChain 1
    SecurityFilterChain 2
    Security Filter 1
    Security Filter 2
  3. 认证流程
    典型认证流程(以用户名密码为例):

    ClientUsernamePasswordAuthenticationFilterAuthenticationManagerProviderManagerDaoAuthenticationProviderUserDetailsServiceUserDetailsAuthenticationSecurityContextHolder提交凭证创建Token委托认证调用Provider加载用户返回用户信息验证密码并返回认证对象存储认证信息ClientUsernamePasswordAuthenticationFilterAuthenticationManagerProviderManagerDaoAuthenticationProviderUserDetailsServiceUserDetailsAuthenticationSecurityContextHolder
二、源码结构分析

核心模块组织(参考引用[2]):

spring-security
├── core        # 核心接口(SecurityContext, Authentication)
├── web         # 过滤器链实现(FilterChainProxy)
├── config      # 注解和配置类(@EnableWebSecurity)
├── oauth2-core # OAuth2 协议支持
└── acl         # 访问控制列表

关键包解析:

  1. org.springframework.security.core
    包含 Authentication, GrantedAuthority, UserDetails 等核心接口
  2. org.springframework.security.web
    过滤器实现:BasicAuthenticationFilter, CsrfFilter 等
  3. org.springframework.security.config.annotation.web.builders
    配置类:HttpSecurity, WebSecurity
三、常用注解
注解作用示例
@EnableWebSecurity启用Web安全配置@EnableWebSecurity(debug=true)
@PreAuthorize方法级权限控制@PreAuthorize("hasRole('ADMIN')")
@PostAuthorize方法执行后权限检查@PostAuthorize("returnObject.owner == authentication.name")
@Secured基于角色的简单授权@Secured("ROLE_USER")
@EnableGlobalMethodSecurity启用全局方法安全@EnableGlobalMethodSecurity(prePostEnabled=true)
四、核心组件及其功能
  1. AuthenticationManager

    • 认证入口点,协调认证过程
    • 默认实现:ProviderManager(委托给多个 AuthenticationProvider)
  2. UserDetailsService

    • 加载用户数据:UserDetails loadUserByUsername(String username)
    • 常用实现:InMemoryUserDetailsManager, JdbcUserDetailsManager
  3. SecurityContextHolder

    • 存储当前安全上下文(默认使用 ThreadLocal)
    • 获取当前用户:SecurityContextHolder.getContext().getAuthentication()
  4. AccessDecisionManager

    • 授权决策核心,基于投票机制
    • 实现类:AffirmativeBased(一票通过即授权)
  5. Filter 组件

    过滤器功能
    UsernamePasswordAuthenticationFilter处理表单登录
    BasicAuthenticationFilter处理HTTP基本认证
    CsrfFilter防御CSRF攻击(默认启用)
    AnonymousAuthenticationFilter为未认证请求创建匿名用户
五、示例代码
  1. 自定义认证逻辑
@Configuration
@EnableWebSecurity
public class SecurityConfig {

    @Bean
    public UserDetailsService userDetailsService() {
        // 自定义用户存储(数据库/LDAP等)
        return username -> {
            if ("admin".equals(username)) {
                return User.withUsername("admin")
                    .password("{bcrypt}$2a$10$...")
                    .roles("ADMIN")
                    .build();
            }
            throw new UsernameNotFoundException("用户不存在");
        };
    }

    @Bean
    public SecurityFilterChain filterChain(HttpSecurity http) throws Exception {
        http.authorizeHttpRequests(auth -> auth
                .anyRequest().authenticated()
            )
            .formLogin(form -> form
                .loginPage("/login")
                .permitAll()
            );
        return http.build();
    }
}
  1. 方法级权限控制
@RestController
public class AdminController {

    @GetMapping("/admin/data")
    @PreAuthorize("hasAuthority('READ_PRIVILEGE')") 
    public ResponseEntity<String> getAdminData() {
        return ResponseEntity.ok("敏感数据");
    }
}
  1. 自定义认证提供器
@Component
public class CustomAuthProvider implements AuthenticationProvider {

    @Override
    public Authentication authenticate(Authentication auth) {
        String name = auth.getName();
        String password = auth.getCredentials().toString();
        if (customValidation(name, password)) {
            return new UsernamePasswordAuthenticationToken(name, password, 
                List.of(new SimpleGrantedAuthority("ROLE_USER")));
        }
        throw new BadCredentialsException("认证失败");
    }

    @Override
    public boolean supports(Class<?> authentication) {
        return authentication.equals(UsernamePasswordAuthenticationToken.class);
    }
}
六、安全防护机制
  1. CSRF 防御

    • 默认启用,通过 CsrfFilter 验证 X-CSRF-TOKEN
    • 禁用方法:http.csrf().disable()
  2. XSS 防御

    • 通过内容安全策略(CSP)响应头实现:
    http.headers(headers -> headers
        .contentSecurityPolicy(csp -> csp.policyDirectives("default-src 'self'"))
    );
    

提示:Spring Security 6 开始默认启用更严格的安全策略,如要求 CSRF Token 匹配。

思维导图
在这里插入图片描述

Spring Security介绍 文章主要分三部分 1、Spring Security的架构及核心组件:(1)认证;(2)权限拦截;(3)数据库管理;(4)权限缓存;(5)自定义决策; 2、环境搭建与使用,使用当前热门的Spring Boot来搭建环境,结合项目中实际的例子来做几个Case; 3、Spring Security的优缺点总结,结合第二部分中几个Case的实现来总结Spring Security的优点和缺点。 1、Spring Security介绍 ​ 整体介绍,Spring Security为基于J2EE开发的企业应用软件 阅读详情

相关推荐

Spring Security 登陆成功后的处理

       Spring Security 完成登陆后一般需要一些自定义的处理,例如,记录登陆日志,初始化用户菜单等等 这里就需要自定义的 登陆成功处理了,Spring  提供了 AuthenticationSuccessHandler 接口,完成这个接口就可以了。 但是,修改到这里处理后,原先系统的自动转向处理就没有了,接口中应该怎么写,才可以保持原来的功能呢?   代码如下:   ...

guanry的博客 5911

SpringSecurity的作用

/ 返回自定义的登录页面视图名称并创建一个名为login.html的视图文件,作为自定义登录页面。

m0_56277423的博客 2032

spring security详解

1.概要 Spring是非常流行和成功的Java应用开发框架,SpringSecurity正是Spring家族中的成员。SpringSecurity基于Spring框架,提供了一套Web应用安全性的完整解决方案。正如你可能知道的关于安全方面的两个主要区域是“认证”和“授权”(或者访问控制),一般来说,Web应用的安全性包括用户认证(Authentication)和用户授权(Authorization)两个部分,这两点也是SpringSecurity重要核心功能。 (1)用户认证指的是:验证某个用户是否为系统

wumingdu1234的博客 7764

【Spring Security】基本功能介绍

@Configuration public class SecurityConfig extends WebSecurityConfigurerAdapter { @Autowired VerifyCodeFilter verifyCodeFilter; @Override protected void configure(HttpSecurity http) throws Exception { http.addFilterBefore(verifyCode

m0_45406092的博客 5981

Spring Boot中集成Spring Security 专题

当然,Spring Security明确的设计可以处理这种常见需求,但是作为替代你应该使用项目的域对象的安全能力来实现这个目标。例如在默认的安全配置中authorizeRequests(),formLogin()、httpBasic()这三个方法返回的分别是ExpressionUrlAuthorizationConfigurer、FormLoginConfigurer、HttpBasicConfigurer,他们都是SecurityConfigurer接口的实现类,分别代表的是不同类型的安全配置器。

2401_86940371的博客 2230

Spring Security配置详细

Spring Security 是一个功能强大且高度可定制的身份验证和访问控制框架,专为基于Spring的应用程序设计。本教程将指导你如何在一个简单的Spring Boot应用程序中集成Spring Security,以实现基本的用户认证和授权功能。

2401_83447580的博客 2537

什么是Spring Security?具有哪些功能?

本篇将带你快速了解什么是Spring Security,通过入门案例以及相关原理和类的分析让你快速入门。一、概述官网:https://spring.io/projects/spring-securitySpring Security是一个Java框架,用于保护应用程序的安全性。它提供了一套全面的安全解决方案,包括身份验证、授权、防止攻击等功能。身份认证是验证谁正在访问系统资源,判断用户是否为合法用...

qq_56999608的博客 1185

Spring Security 4 原理详解

场景: 用户通过提交username和password请求登陆 服务器验证身份信息是否正确 获取用户信息(包括角色集合) 利用3中的信息构建Security Context 在此之后,该用户的所有请求,Spring Security的访问控制机制将根据Security Context中的信息判断用户是否具有权限 以上,前3点即为认证,构建Security Context,为之后5的授权(访

lbqssss的博客 8455

Java Spring Security框架

Java Spring Security框架

sanmansan的博客 862

【Spring Security系列】Spring Security 简介

Spring Security简介 官网:https://spring.io/projects/spring-security 中文文档:https://www.springcloud.cc/spring-security.html Spring Security 的前身是 Acegi Security,在被收纳为Spring子项目后正式更名为Spring Security。 在笔者成书时,Spring Security已经升级到5.1.3.RELEASE版...

qq_28248897的博客 1845

Spring Security学习——基于Java注解的Spring Security配置

基于Java注解的Spring Security配置           Spring在早期版本的时候,全是基于xml配置文件,导致配置极其繁杂。后期的版本中,Spring提供了对基于Java注解的支持。Java注解的Spring使每个Bean类有了自配置的特性,通过在每个类中添加相应的Java注解,就可以标注这些类在系统中的功能,可以大大减少配置文件的管理。当然,Java注解的Spring也

Benson的博客 1411

Spring Security 详解

​ Spring Security 是 Spring家族中的一个安全管理框架。相比与另外一个安全框架Shiro,它提供了更丰富的功能,社区资源也比Shiro丰富。一般来说中大型的项目都是使用SpringSecurity来做安全框架。小项目有Shiro的比较多,因为相比与SpringSecurity,Shiro的上手更加的简单。​ 一般Web应用的需要进行认证和授权。​ 而认证和授权也是SpringSecurity作为安全框架的核心功能。视频地址:​ 我们先要搭建一个简单的SpringBoot工程① 设置父工

qq_22075913的博客 12万+

Spring Security和Spring Core 依赖冲突

#概述 本文,我们将介绍如何用Maven配置Spring Security,并介绍Spring Security依赖项的具体用例。大家可以在Maven Central上找到最新的Spring Security版本。 #spring-security-core Spring Security的核心是——spring-security-core, 它包含认证和访问权限控制功能。此外,它还支持独立(非web)应用程序、方法级别注解等功能。 <properties> <spring-se.

wenhaipan的博客 2385

Spring Security快速入门

目录1 Spring Security介绍2 创建工程2.1 创建maven工程2.2 Spring容器配置2.3 Servlet Context配置2.4 加载 Spring容器3 认证3.1 认证页面3.2.安全配置3.2.Spring Security初始化2.3.默认根路径请求2.4.认证成功页面2.5 测试4 授权5 小结 1 Spring Security介绍 Spring Security是一个能够为基于Spring的企业应用系统提供声明式的安全访问控制解决方案的安全框架。由于它是Sprin

赵广陆 1万+

手把手教你用TLP350驱动IGBT:光耦隔离驱动电路完整设计教程

本文详细介绍了如何使用TLP350光耦隔离驱动电路设计IGBT驱动方案。从TLP350芯片特性分析到驱动电路架构设计,包括信号调理、自举电源和栅极控制网络,再到PCB布局优化和保护电路设计,提供了完整的实战指南。通过实测波形分析和故障排查,帮助工程师快速掌握IGBT驱动电路的设计要点和进阶技巧。

weixin_30566063的博客 831

AI 生成 ECU 功能测试用例

本文分享了AI辅助汽车电子测试的实战经验。作者以某车企车身控制器(BCM)项目为例,对比了传统测试用例编写方式(需100小时)与AI辅助方式(仅3个工作日)的效率差异,实现76%的效率提升。文章详细展示了从需求文档生成测试用例的全过程,包括需求文档示例、AI提示词模板和AI生成的完整测试用例表格(涵盖正常功能、边界条件、异常场景等测试类型)。通过具体案例说明如何利用AI快速生成初稿后人工审核优化的方法,为ECU测试工程师提供了可复用的效率提升方案。

小明的博客 897

Spring Security团队正式宣布Spring Security OAuth终止维护

Spring Security团队正式宣布Spring Security OAuth终止维护。spring 官宣终止维护spring security oauth目前官网的主页已经高亮提醒大家彻底停止维护。官网已经通知EOL旧的Spring Security OAuth项目终止到2.5.2.RELEASE版本,该项目将不会再进行任何的迭代,包括Bug修复,之前胖哥已经提醒该项目即将停止维护,有心的同学已经进行了迁移。2020年就已经宣布了EOL时间表项目文档和代码仓库被移除目前该项目的官方文档已经正式从sp

资料免费分享,点击名片 1596

【Unity3D优化】优化内置shader的内存占用

在打AB包的过程中,并不会把这些Built-in的shader单独打包,并与材质球和预设体做好依赖,因此打AB包时,Unity会自行在材质球和预制体的AB包内每一个都包含进去用到的Built-in的Shader,而且运行时,由于加载的是不同的AB包,shader也是不同的实例,占用的也是多份内存。结合项目特点可以分析,由于项目里使用了大量的粒子特效,一些特殊的效果,会给特效师写定制的shader,但是这些常见的效果,特效师直接使用了Unity Built-in的shader。继续优化内存占用。

a310989583的专栏 2313

spring security面试

spring security 是构建在一系列filter之上的,这些filter会拦截请求,检测身份信息并将其重定向到身份认证组件或者授权组件,我自己常用的是UsernamePasswordAuthenticationFilter + AuthenticManager + 真正的调用提供者Provider。每一个Filter都要有AuthenticManager ,从而可以用其调用authenticate方法,进而找到ProviderManager 中的Provider 的authenticate方法进行

mmmmhello的博客 1万+

手把手教你用ZLMediaKit搭建WebRTC直播:本地推流与播放实战

本文详细介绍了如何使用ZLMediaKit搭建WebRTC直播系统,涵盖从环境准备、编译部署、SSL证书配置到本地推流与播放的完整实战流程。通过一步步的指导,帮助开发者快速掌握基于ZLMediaKit的WebRTC推拉流技术,构建低延迟的实时音视频应用。

weixin_28842367的博客 349

ADC INL&DNL测试方法和实例

本文介绍了一种可操作的ADC INL和DNL的测试方法--直方图法(也称码密度法)。并实际使用该方法测试了两款芯片的ADC INL和DNL

APTCHIP的博客 1万+

【Spring Security】Spring Security 概念

摘要:Spring Security 是 Spring 官方的安全框架,提供认证(Authentication)和授权(Authorization)功能。其核心架构基于过滤器链(Filter Chain),通过拦截请求进行安全检查。核心组件包括: AuthenticationFilter:拦截请求并转换为认证对象 AuthenticationManager:管理认证流程 AuthenticationProvider:具体实现认证逻辑 特点: 支持多种认证方式(表单登录、JWT、OAuth2等) 模块化设计,

m0_72516377的博客 964

蓝桥杯FPGA赛道积分赛

代码如下: 按键驱动 代码如下 按键驱动 代码如下: 顶层文件 按键驱动 数码管驱动 声明:本代码借鉴网络资料,如有侵权和错误请联系作者删除。我是从寒假开始备赛的,由于我基础不行,备赛过程中也是混混呃呃的,备赛效率不高,总体来说备赛不认真,有点拖拉,但是最后我也坚持备赛到了今天,在备赛过程中,即复习了旧的东西,也学到了新的东西,总结起来还是有点收获的,后天北京、天津、河北地区就要进行省赛了,我会全力以赴,不管结果怎么样,尽力就好,最后祝大家都能

weixin_69804913的博客 2003
上一篇: Spring Cloud
下一篇: Spring Security、OAuth2 + JWT
HuiSoul200
博客等级 码龄8年 274粉丝 82原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
