网络渗透基础:信息收集

零基础入门渗透测试:从搭建Kali环境到实战靶机渗透全流程 渗透测试作为网络安全领域的核心实践,本质是通过模拟攻击来评估系统安全性的技术方法。其原理遵循标准化的测试流程,在合法授权前提下,采用与恶意攻击者相似的思维和技术手段,识别潜在漏洞。这项技术的核心价值在于“以攻促防”,帮助企业主动发现并修复安全隐患,从而提升整体安全防护能力。在应用场景上,渗透测试广泛应用于金融、互联网、政府等关键行业的安全评估。对于初学者而言,掌握如Kali Linux这样的专业工具和Burp Suite等核心测试平台,是进入该领域的重要基础。通过搭建虚拟化实验环境,在VulnHub、Hac 阅读详情

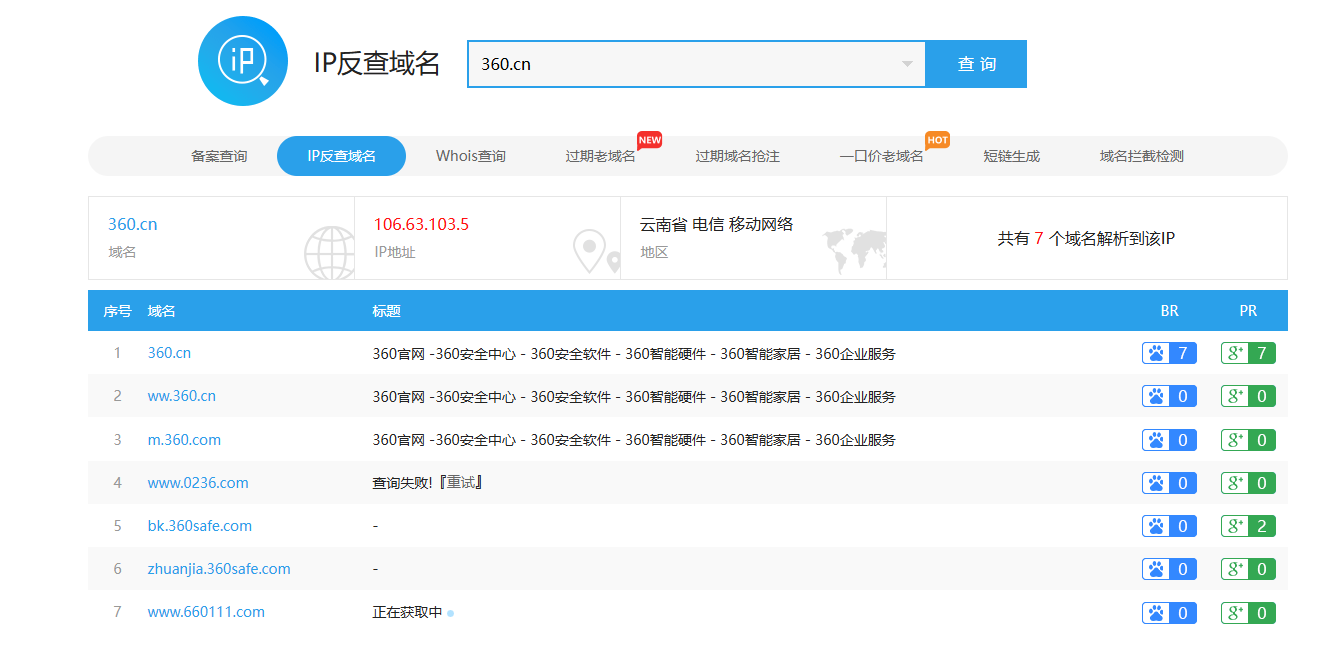
1.信息收集

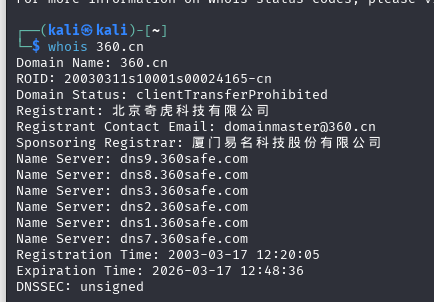
whois xx.com

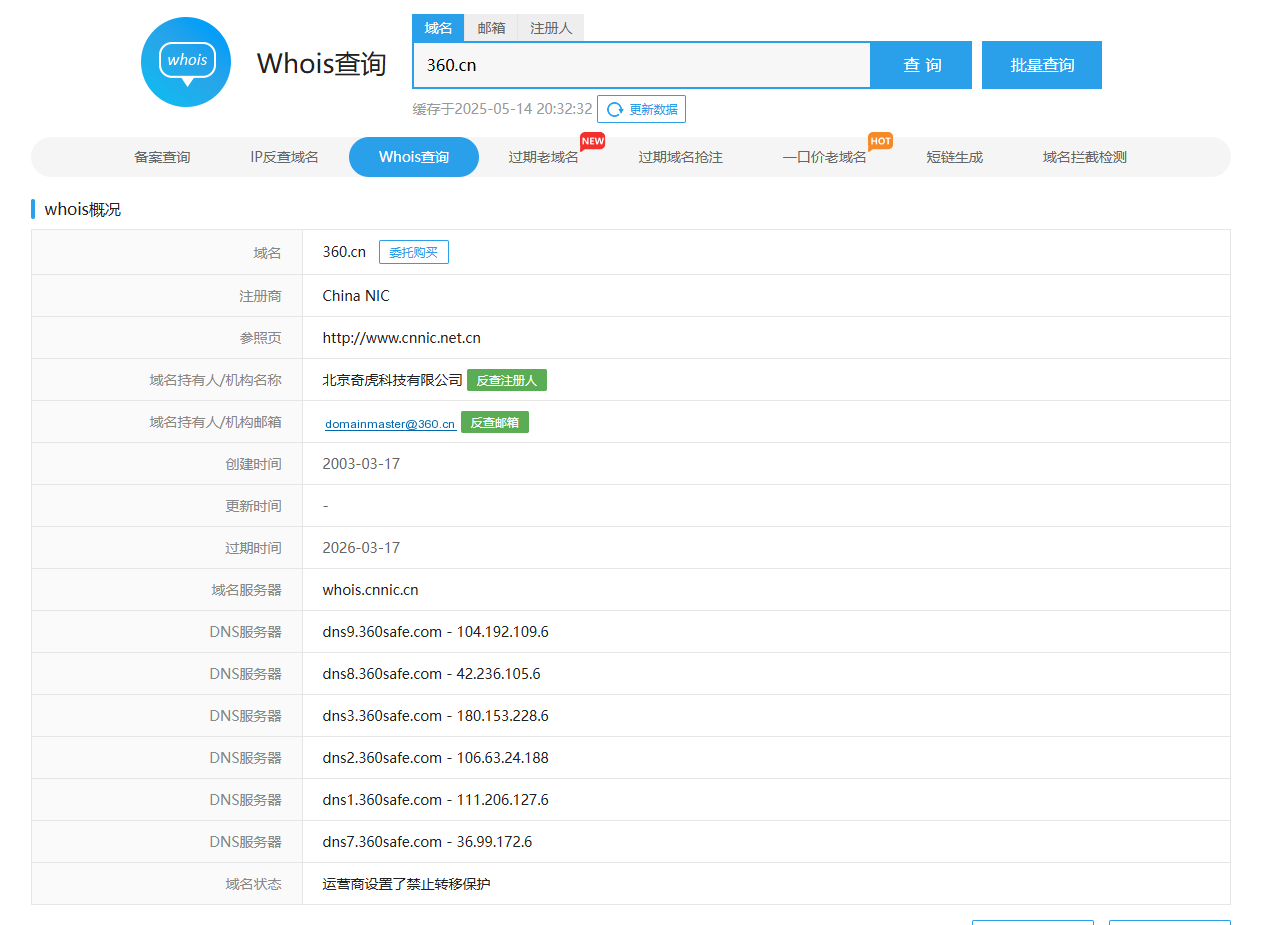
        域名注册信息

        注册人、电话、email

        Whois.chinaz.com

        kali自带whois工具

        域名备案信息

Beian.miit.gov.cn

Tianyancha.com

Icp.chinaz.com
爱站
Sou.xiaolanben.com

2.子域名收集

收集方式

  1. 枚举:基于字典
  2. 搜索引擎:googlehacking、bing、fofa、hunter
  3. 第三方聚合服务:dns数据集大量子域名信息

枚举

方法:字典、接口

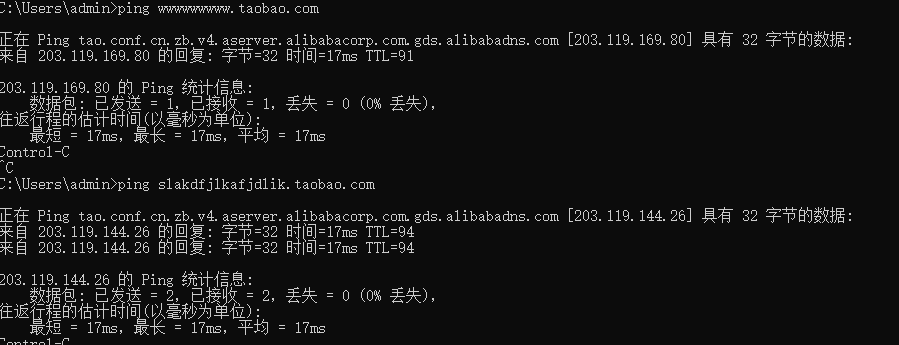
子域名收集存在的问题:泛解析

泛解析:用户输入了错误的子域名,就会无法访问,因此为了避免输入错误导致的用户流失,就会使用泛解析

使用特殊的域名解析方式:通配符解析  *.域名 解析到同一个ip上
工具收集:

Layer子域名挖掘机

Subdomainsbrute

Oneforall

搜索引擎:

百度/必应/谷歌 (可组合使用):

site:sss.com

Intext:网页中包含xxx

Intitle:标题中包含xxx

Inurl:url中包含xxx

Filetype:文件类型 filetype:doc,ppt,asp,pdf

空间搜索引擎:fofa.info、hunter.qianxin.com、shodan.io

3. 真实ip地址

端口信息扫描,每个端口存在服务对应指纹信息,历史漏洞

历史ip地址记录,历史解析记录,都可以帮我们拓展很多资产

Cdn服务Content Delivery Network

内容分发网络:通常存在用户比较多的大型流量网站

优势:隐藏源主机IP地址,降低延迟,提供服务器响应速度,增加网络冗余,减少服务器压力

判断是否存在cdn:ping.chinaz.com  IP地址不唯一  

4. 绕过cdn查找真实ip

域名解析历史记录

                Ip138.com

分站ip地址,cdn贵,分站可能不使用

邮件发送,注册功能,邮件服务器是真实ip

探针文件 phpinfo.php中的IP地址   inurl:phpinfo.php
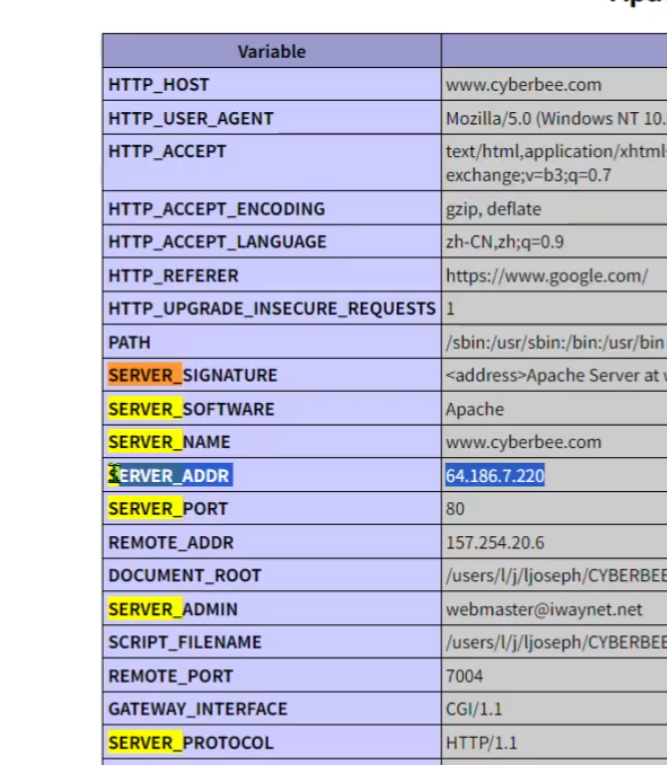
  1. Sitereport.netcraft.com 国内cdn加速,国外线路访问可能是真实ip

5.针对真实ip地址进行端口扫描

端口扫描工具

masscan

Masscan -p 1-65535 ip

Nmap:

主机发现 -sn

端口扫描 -sS

系统扫描 -O

版本扫描 -sV

综合扫描 -A

脚本存放路径:nmap/script
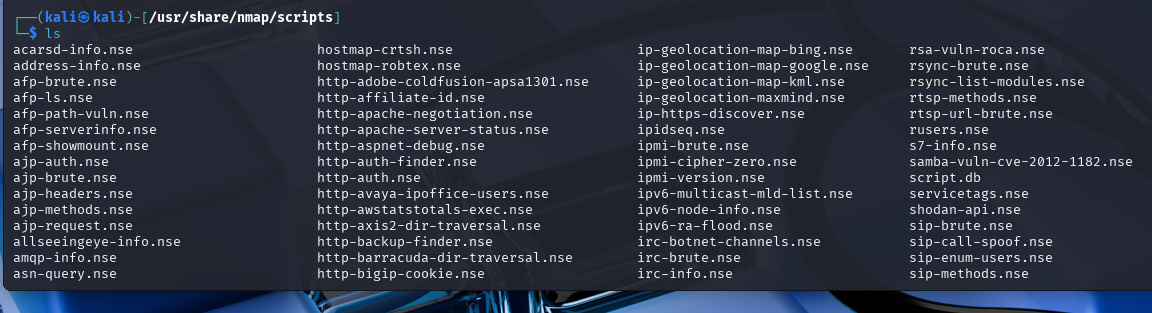
常用命令

Nmap -T4 -A -v -p1-65535 192.168.0.1 强扫描

Nmap -sS -sU -v -p1-65535 192.168.0.1 udp扫描

Nmap -Pn 不做ping扫描,将所有主机视为在线 - 跳过主机发现

Nmap -sn -F:

-sn:Ping Scan - disable port scan

-F: Fast mode - Scan fewer ports than the default scan只扫描常见端口

全扫描

        比较慢,准确,但会在流量日志中留下大量记录

半扫描

        Syn/ack 开放

Fin扫描

        不会被记录,比较隐蔽

Coolaf.com在线端口扫描网站

常见端口及漏洞

ftp 21:匿名上传漏洞 弱口令爆破

Ssh 22:弱口令爆破 ssh隧道转发--内网代理,内网可以用作内网喷洒

Telnet 23:嗅探,弱口令爆破

Smtp 25

Dns 53:dns劫持

Tftp 69/udp:匿名上传漏洞 弱口令爆破

Pop3 110:爆破嗅探

Samba服务 1 39:未授权漏洞,远程代码执行

Ldap服务 389:匿名访问,弱口令

Smb 445:MS08-067 MS17_010

Mssql 1433:注入 提权

Oracle 15 21

Mysql 3306:注入 提权

Tdp 3389:注入 提权 rdp

Redis 6379

Zabbix 8069:getshell漏洞

Tomcat 8080

Mq服务 8161:弱口令 任意文件写入

Elastic 9200:未授权 代码执行

6.cms 识别 指纹识别

1、部分cms存在url的关键字

wordpress默认后台路径:wp-admin、wp-includes

dedemcs默认后台:dede2、

2、开发语言识别

php jsp asp请求包和响应包

x-powerer-by:asp.net php/7.11

set-cookie :phpsessionid jsessionid java

3、cms

wordpress dedecms(织梦) 74cms(招聘网站) discuz

1、企业建站:metinfo 蝉知

2、商城:ecshop

3、门户网站:dedecms 帝国cms

4、博客:wordpress z-blog

5、论坛:discuz

6、招聘网站:74cms phpyun6、

识别工具:

Chrome扫描插件: wappalyzer

在线识别:

        潮汐

        360finger

本地识别:

        Tidefinger

        P1finger64

7.源码泄露
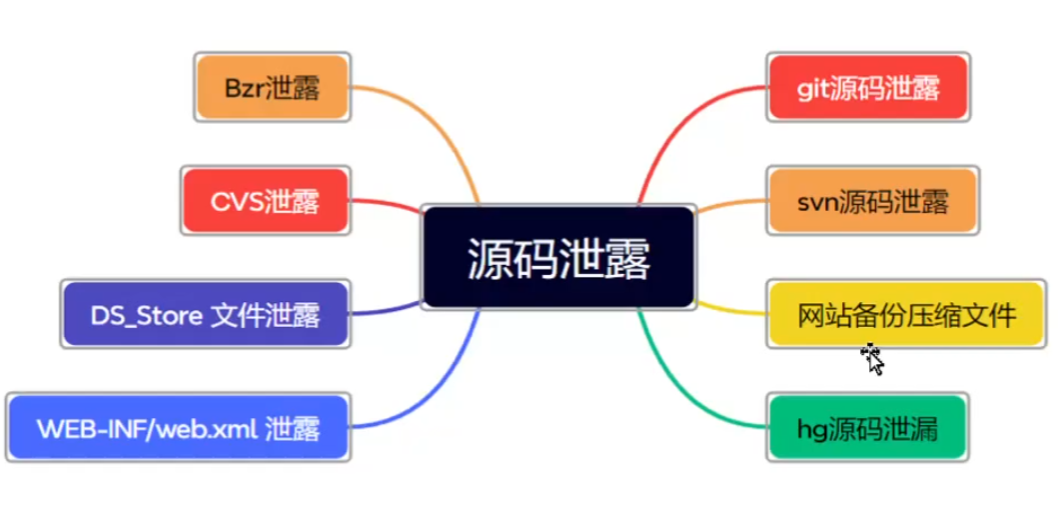
Git源码泄露

用户误上传了.git文件夹,用githack恢复源码,获取敏感信息

Svn源码泄露

在使用SVN管理本地代码过程中,会自动生成一个名为.svn的隐藏文件夹,其中包含重要的源代码信息。一些网站管理员在发布代码时,不愿意使用‘导出’功能,而是直接复制代码文件夹到WEB服务器上,这就使.svn隐藏文件夹被暴露于外网环境,黑客可以借助其中包含的用于版本信息追踪的entries文件,获取站点信息。使用svnexploit还原代码

其他信息

旁站:同服务器其他站点

c站:同网段其他服务器

目录:扫描站点的目录,寻找敏感文件,如目录名,后台,robots.txt、备份文件等,站点结构,权限控制不严格,弱口令,万能密码,爆破

探针文件:服务器配置信息,1.php、phpinfo.php、readme.txt、支config.txt

js代码

现如今越来越多的网站使用webpack技术,开发人员通常会把api路由打包进JS文件,JS文件中往往会暴露出许多信息,比如一些注释中的敏感信息,内网ip地址泄露,还有一些绝对路径或者相对路径的ur1,这些ur1中很有可能就存在一些未授权访问或者其他漏洞,进行jS文件扫描对于渗透工作是非常有必要的

工具:jsfinder、packer-fuzzer(针对webpack)

科研指南:IEEE期刊LaTeX/Word模板下载与使用全解析 本文详细解析了IEEE期刊LaTeX/Word模板的下载与使用技巧,帮助科研人员高效完成论文排版。从官方模板获取入口到LaTeX文档结构配置,再到Word样式管理与常见问题解决方案,全面覆盖投稿准备的关键步骤。特别针对数学公式、参考文献和图片处理等难点提供实用建议,助力学术写作规范化。 阅读详情

相关推荐

高速接口电平标准互连设计:LVPECL、PECL与LVDS的实战解析

本文深入解析了LVPECL、PECL与LVDS三种高速接口电平标准的互连设计实战。针对信号共模电压、阻抗匹配等核心差异,详细对比了直流耦合与交流耦合两种主流方案,并提供了电阻网络计算、布局布线要点及光模块等特殊场景下的选型建议,帮助工程师解决高速信号间的“翻译”难题,确保信号完整性。

weixin_29198045的博客 542

1111111111111111111111

intext:warning inurl:php 遗留文件:inurl:phpinfo.php

hkk1151043545的博客 2056

LaTeX小白必看:TeX Live+TeXstudio保姆级安装教程(附清华镜像加速)

本文为LaTeX新手提供了一份详尽的TeX Live和TeXstudio安装指南。通过清华大学镜像站实现高速下载,并详细讲解了从下载、定制化安装到配置优化的每一步,帮助用户快速搭建稳定高效的本地LaTeX写作环境,轻松处理学术文档排版。

weixin_29214559的博客 415

获取网站绝对路径常用方法

始终相信那些尝遍人生百味的人,灵魂会更加生动且干净。。。 ---- 网易云热评 一、报错显示 搜索inurl:warning,查看百度快照 二、搜索敏感文件 inurl:phpinfo.php 三、Windows下常用路径 c:/boot.ini //查看系统版本c:/windows/php.ini //php配置信息c:/windows/my.ini //MYSQL配置文件,记录管理员登陆过的MYSQL用户名和密码c:/winnt/php.inic:/winnt/my.i.

Web安全工具库 4376

手把手教你用示波器搞定PCIe 5.0 REFCLK时钟信号测量(附完整参数解读)

本文详细介绍了如何使用示波器进行PCIe 5.0 REFCLK时钟信号测量,包括示波器与探头的选择、关键参数的测量方法及解读,以及实战中的常见问题与解决方案。通过手把手教学和完整参数解读,帮助硬件工程师高效完成时钟信号测量,确保系统稳定性。

weixin_28704565的博客 361

一文搞定3D卷积

在讨论卷积核的时候,是不把channel维加进去的 核 = 一个可以滑动的窗口 窗口内不同位置数据之间的权值共享 3D卷积,卷积核会在3个方向上运动,那么卷积核的运动需要有三个自由度(一小块立方体,在一个大面包块内3个方向上滑动 2D卷积,卷积核只在2个方向上运动,因此只有两个自由度(一小片纸,在一大张纸内2个方向上滑动 1D卷积,卷积核只在1个方向上运动,因此只有一个自由度(一条滑窗,在一大长线上1个方向上滑动 一个卷积核运算一次 得到一个输出值 以上讨论了单个卷积核,接下来考虑多通道,一个卷积核对应一

njuptalex的博客 3万+

2016/12/15渗透学习总结

Mysql注入不属于暴力猜解,含有逻辑性 mysql数据库结构 Mysql数据库 coolbreeze 库名 liuyan 表名 id、ip 列名 192.168.0.1 数据 Mysql5.0以上注入获取帐号密码 1.获取当前使用的数据库名 http://7f52.com/test.php?i...

weixin_30300523的博客 121

将Apollo高精地图中的车道线叠加在多种导航地图上

本文介绍了将Apollo高精地图车道线叠加到普通导航地图的技术方案。高精地图具备厘米级车道精度和丰富的语义信息,叠加可实现可视化验证、调试分析和数据对比等功能。核心技术包括坐标系统转换(UTM/WGS84/BD09/GCJ02)和数据处理流程,通过Python脚本完成Apollo地图解析、坐标批量转换和多格式输出。文章详细提供了环境准备、工作目录创建和坐标转换脚本等操作步骤,实现了高精地图数据在OpenStreetMap、百度地图和高德地图上的可视化展示。

Hi20240217的博客 1338

谷歌/FOFA搜索引擎使用

谷歌搜索引擎的使用 1.谷歌语法 利用搜索引擎在渗透测试过程搜索到特定页面的一种语法 “xxx” :将要搜索的关键字用引号括起来(表示完全匹配,即关键词不能分开,顺序也不能变) +:“xxx” +baidu.com 搜索xxx与baidu.com相关的内容 -: “xxx”-baidu.com 搜索结果里面除去baidu.com相关的内容 2.谷歌语法基础使用 site:指定域名,如:site:edu.cn inurl:用于搜索包含的url关键词的网页,如:inurl:login 搜索

Trave-ler 4703

MATLAB算法实战应用案例精讲-【数模应用】装箱问题

装箱问题可以根据不同的维度进行分类。以下是一些常见的装箱问题二维装箱问题:二维装箱问题假设所有物品都是平面上的矩形,并且需要将它们放入平面上的容器中。这个问题的目标是找到一种装箱方案,使得物品不重叠并占据的总面积最小。三维装箱问题:三维装箱问题考虑到物品可以具有高度,并且需要将它们放入三维容器(如箱子或货柜)中。目标是找到一种装箱方案,使得物品不重叠且总体积最小。多维装箱问题:多维装箱问题是指在更高维度空间中进行装箱的问题。除了长度和宽度之外,物品可能具有其他属性,如高度、重量、形状等。

qq_36130719的博客 1572

实时系统vxWorks - 虚拟机环境搭建

概述VxWorks 操作系统是美国WindRiver公司于1983年设计开发的一种嵌入式实时操作系统(RTOS),是嵌入式开发环境的关键组成部分。良好的持续发展能力、高性能的内核以及友好的...

不只会拍照的程序猿 7854

小迪教程第五天——Php+mysql注入(文件读取,文件导出)

1、Mysql数据库最高权限用户:root注入点不同的权限用户是取决于连接数据库时的用户2、小实验:测试mysql不同用户文件操作权限测试root的文件操作权限 Root用户权限可以执行sql语句对文件进行读写操作 有读取权限: 有写入权限: 测试test普通用户的文件操作权限 Test普通用户权限不可以执行sql语句对文件进行读写操作3、符号问题,编码问题, 路径问题符号问题: 使

仲夏 1644

WIFI和BT测试(射频工程师)

买不了吃亏买不了上当,我卖的是技能,你收获的是经验。

m0_58834499的博客 601

全面信息收集指南:渗透测试中的关键步骤与技巧!网络安全零基础入门到精通实战指南!

信息收集,又称资产收集,是渗透测试过程中至关重要的前期工作。通过系统化地收集目标的关键信息,为后续的测试和攻击奠定基础。只有全面掌握目标的信息,才能更高效地找到潜在的突破点。域名及子域名信息:识别目标站点的主域名及其关联子域名。目标站点基本信息:获取站点的架构、技术栈及功能模块。目标真实IP地址:绕过CDN等防护措施,直接定位服务器地址。敏感目录及文件:查找暴露的敏感数据或未授权访问的资源。开放端口及服务信息:枚举端口对应的服务及版本信息,识别潜在漏洞。中间件和技术组件。

qq_41314882的博客 1476

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

信息收集指南:渗透测试中的关键步骤与技巧!网络安全零基础入门到精通实战指南!

信息收集是渗透测试的关键环节,主要包括域名、IP、端口、中间件等目标资产信息的系统化收集。内容涵盖服务器信息(IP、端口、WAF)、网站指纹(CMS、CDN)、Whois查询、子域名探测、搜索引擎利用(Google Hacking)、敏感目录扫描等。常用在线工具包括Whois查询(站长之家、爱站网)、备案查询(天眼查、工信部)、空间测绘(FOFA、Shodan)等。多平台交叉验证可提高信息准确性,为后续渗透测试提供全面基础。

白帽阿叁的博客 1015

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

你真的会信息收集嘛,信息收集10大技巧从零基础入门到精通,收藏这一篇就够了!

在渗透测试中,信息收集是非常关键的一步,它为后续的漏洞发现和利用提供了重要的基础。信息收集是网络安全领域的重要步骤,分为被动与主动收集两种方式。被动收集通过搜索引擎、网络空间搜索引擎、Whois查询等公开渠道获取信息,隐蔽性高。主动收集则直接与目标系统交互,如端口扫描、网络映射、DNS枚举等,可能留下痕迹,需谨慎操作。社会工程学、旁站和C段扫描等其他方式也常用于信息收集。这些方式共同构成了网络安全中不可或缺的信息收集体系。文章来自网上,侵权请联系博主互动话题。

小司机的奥拓 1320

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

渗透测试入门学习指南:从零基础到实战入门(2026版)

渗透测试入门并不难,但要想精通,需要扎实的基础、大量的实战和持续的学习。零基础同学可按照“基础能力→核心模块→实战积累”的路径,一步一个脚印,切勿急于求成。记住:渗透测试的核心是“保护系统安全”,而非“攻击破坏”,做一名“有底线、有技术、有责任”的网络安全从业者,才能在行业中长期发展。最后,给大家留一个小任务:搭建DVWA靶场,完成SQL注入、XSS两个漏洞的手动测试,并编写简单的测试报告。如果在学习过程中有任何问题,欢迎在评论区留言交流,我会及时回复大家!

2401_84760527的博客 488

什么是渗透测试工程师?(非常详细),零基础入门渗透测试,看这一篇就够了

在当今数字化时代,网络安全已经成为各个组织和企业非常重要的一环。为了确保网络系统的安全性,渗透测试工程师扮演着至关重要的角色。他们通过模拟黑客攻击来评估企业和组织的网络系统弱点,并提供相应的解决方案。本文将详细介绍渗透测试工程师的职责、技能和工作流程。

chengxuyuanyy的博客 217

零基础网络安全实战教程:从协议到渗透测试的198小时系统学习

网络安全作为信息技术的核心领域,涉及网络协议、加密算法等基础概念。其原理是通过识别和防御各类网络威胁来保障系统安全,技术价值体现在保护数据完整性和隐私安全。在渗透测试、漏洞分析等应用场景中,安全工具如Nmap、Metasploit发挥着关键作用。本教程基于198小时系统内容,从零基础切入,覆盖网络协议解析到实战演练,帮助学习者通过虚拟化环境掌握安全防护技能,自然融入渗透测试和漏洞分析等热词技术点。

weixin_30606461的博客 340
上一篇: XSS基础
下一篇: sql注入补充——get注入
Coder_Chang
博客等级 码龄11年 82粉丝 81原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值