


2026金三银四网络安全:求职/学习双攻略
摘要:金三银四作为每年网络安全行业的“黄金求职季+学习冲刺季”,既是应届生、转行从业者入行的最佳窗口,也是在职者跳槽涨薪、新手夯实基础的关键时期。
2026年网络安全行业人才缺口持续扩大,AI安全、云安全等新兴赛道需求激增,但很多人陷入“求职无方向、学习无重点、面试挂科多”的困境。
声明:本文所有内容均基于合法合规的学习、求职与授权测试场景,严禁利用网络安全技术对未授权系统实施攻击,坚守法律法规与行业准则,践行白帽精神,共同守护网络空间安全。
一、前言:2026金三银四,网络安全行业迎来“黄金窗口期”
每年3-4月,企业招聘需求集中释放,离职、跳槽进入高峰期,被行业称为“金三银四”。对于网络安全行业而言,2026年的金三银四更具特殊性——随着AI、云计算、大数据的深度普及,网络安全的应用场景持续拓宽,从传统Web安全延伸至云安全、AI安全、物联网安全等领域,人才缺口进一步扩大,据行业统计,目前国内网络安全人才缺口已突破150万,其中中高端人才缺口占比超40%[2]。
不同于其他IT岗位,网络安全行业“实战为王”,学历、专业背景的限制相对宽松,无论是零基础小白、转行从业者,还是有1-3年经验的在职者,都能在金三银四找到适合自己的机会。但核心问题在于:很多人不懂行业趋势,盲目投递简历;学习缺乏重点,浪费黄金冲刺期;面试准备不足,错失心仪offer。
本文将从“行业趋势→求职攻略→学习计划→避坑指南”四大维度,拆解2026年金三银四网络安全的核心要点,无论是求职还是学习,都能直接照搬执行,帮你少走90%的弯路。
二、2026金三银四网络安全行业趋势(必看,找准方向不跑偏)
金三银四求职/学习,先摸清行业趋势,才能精准匹配需求、避开红海、聚焦蓝海,提升成功率。结合2026年行业动态(截至3月),核心趋势有4点,直接决定你的求职竞争力与学习方向[2][5]:
1. 岗位需求:新兴赛道爆发,传统岗位持续吃香
-
热门赛道(高薪缺口大):云安全工程师、AI安全工程师、容器安全工程师、应急响应工程师,这类岗位薪资较传统岗位高出30%-50%,尤其是AI安全,因大模型技术普及,成为2026年最热门的细分方向,各大险企、互联网大厂纷纷加码招聘[2][5];
-
传统岗位(需求稳定):Web渗透测试、安全运维、网络安全工程师,作为行业基础岗位,需求持续稳定,适合零基础小白、转行从业者入门,也是金三银四招聘量最大的岗位[2];
-
岗位门槛变化:入门岗位(如安全运维助理、渗透测试助理)门槛未明显提升,但中高端岗位(3年+经验)对“垂直领域能力”要求提高,不再接受“全而不精”,需聚焦1-2个细分方向[2]。
2. 薪资水平:分层明显,跳槽涨幅可观
2026年金三银四,网络安全行业薪资整体呈“分层上涨”趋势,不同基础从业者薪资差异明显,跳槽涨幅普遍在20%-50%,核心数据参考[2]:
-
零基础/应届生(0-1年经验):入门薪资6k-15k,重点关注大厂春招、校园招聘,竞争更小、门槛更低,部分大厂应届生校招薪资可达10k-18k;
-
转行/初级从业者(1-2年经验):薪资10k-20k,若具备实战经验(如SRC挖洞、靶场实操),跳槽涨幅可达30%左右;
-
资深从业者(3年+经验):薪资20k-40k,聚焦云安全、AI安全等垂直赛道的资深工程师,薪资可达40k+,跳槽涨幅最高可达50%;
-
核心加分项:持有NISP、CISP-PTE等基础证书,可提升简历通过率约40%,部分企业会给予证书补贴,成为薪资谈判的加分项[2]。
3. 核心要求:实战能力为王,复合型人才更吃香
2026年金三银四,企业招聘不再“唯证书、唯学历”,更看重“实战能力”与“复合能力”,核心要求有3点[2][3][4]:
-
基础能力:熟练掌握Linux命令、网络基础(TCP/IP、HTTP协议)、核心安全工具(Burp Suite、Xray、SQLMap),能独立完成基础漏洞挖掘与防御;
-
实战能力:有靶场实操、SRC挖洞、渗透测试项目经验,能独立撰写漏洞报告、应急响应报告,这是应届生、转行从业者弥补经验不足的核心突破口;
-
复合能力:懂AI基础、云计算基础的从业者更具竞争力,如“渗透测试+云安全”“安全运维+AI威胁检测”,复合型人才薪资更高、就业面更广[5]。
4. 招聘偏好:企业更看重“稳定性+学习能力”
金三银四招聘季,企业筛选候选人时,除了实战能力,还重点关注2点[2]:
-
稳定性:避免频繁跳槽(如1年换2份工作),面试时需清晰说明跳槽原因,体现长期发展意愿;
-
学习能力:网络安全技术更新迭代快,企业更倾向于招聘“愿意持续学习、能快速适应新技术”的候选人,面试时可展示自己的学习笔记、技术博客、漏洞复现记录。
三、2026金三银四网络安全求职全攻略(分人群,直接套用)
金三银四求职的核心的是“精准定位+高效准备”,不同人群(应届生/零基础、转行、资深从业者)的求职重点不同,以下攻略分人群拆解,从简历优化、岗位投递、面试准备、谈薪技巧四个环节,帮你高效拿offer[2][4]。
1. 应届生/零基础小白(核心:弥补经验缺口,突出潜力)
应届生、零基础小白的核心痛点是“无实战经验、无行业背景”,金三银四求职重点是“避开红海、聚焦入门岗位,用学习成果、实操经历弥补经验不足”[2]。
(1)简历优化(核心:突出学习能力与实操成果)
避免空泛描述(如“熟悉网络安全基础”),用“技能+实操+成果”的逻辑撰写,核心技巧[4]:
-
技能部分:重点写“掌握的核心工具+基础技能”,如“熟练使用Burp Suite抓包、改包,掌握SQLMap自动化注入,能独立完成DVWA靶场全关卡实操”;
-
实操部分:补充靶场练习、CTF竞赛、SRC挖洞经历,如“完成SQLi-Labs靶场全关卡,掌握各类SQL注入技巧;参与CTF入门赛,完成Web方向3道题目;在某SRC平台提交1个低危XSS漏洞,通过审核”;
-
加分项:附上学习笔记、技术博客链接,或CTF竞赛、靶场练习的截图,让HR直观看到你的学习成果;若有NISP一级证书,务必重点标注[2]。
避坑提醒:不要伪造项目经验、夸大技能,面试时很容易被戳穿,诚信求职是底线[2]。
(2)岗位投递(核心:精准定位,避开竞争)
-
优先投递岗位:安全运维助理、渗透测试助理、网络安全实习生,这类岗位门槛低、招聘量大,适合零基础入门;
-
投递渠道:重点关注BOSS直聘(企业直招多、响应快)、优快云人才库(网络安全专项招聘,精准匹配)、大厂春招专场(如字节跳动、阿里、腾讯的校园招聘),避开要求3年以上经验的资深岗位[2];
-
投递技巧:不要广撒网,针对性投递2-3类岗位,每投递一份简历,根据岗位要求微调(如投递安全运维岗,重点突出Linux运维、日志分析能力),提升简历通过率[2]。
(3)面试准备(核心:夯实基础,掌握基础实操)
应届生/零基础小白面试,重点考察基础技能与学习能力,无需准备复杂的进阶内容,核心准备2点[2][3]:
-
基础知识点:重点掌握OWASP Top 10常见漏洞(SQL注入、XSS、文件上传)的原理及防御方法,TCP/IP协议、HTTP协议基础,Linux常用命令,面试官大概率会提问[1][3];
-
实操准备:提前练习Burp Suite抓包、改包,SQLMap自动化注入,能现场演示基础操作;准备1-2个靶场实操案例,清晰说明自己的操作步骤与收获[2]。
2. 转行从业者(核心:发挥原有优势,实现能力迁移)
转行从业者(如开发、运维、IT支持)的核心优势是“有IT基础,能实现能力迁移”,金三银四求职重点是“挖掘原有经验与网络安全的关联点,突出差异化竞争力”[2]。
(1)简历优化(核心:技能迁移,突出安全关联价值)
避免罗列原岗位无关技能,用“原有经验+安全技能+量化成果”的逻辑,将原有能力转化为网络安全岗位的竞争力[4]:
-
运维转安全运维:突出“服务器部署、日志排查、设备管理”经验,转化为“服务器安全加固、SOC日志分析、防火墙配置”能力,如“用Lynis做安全基线检查,修复8个高危漏洞,配置fail2ban拦截SSH暴力破解,攻击量下降90%”[2];
-
开发转渗透测试/代码审计:突出“代码编写、漏洞排查”经验,转化为“代码审计、漏洞挖掘、安全开发”能力,如“用Java开发接口时,通过参数化查询避免SQL注入,后续审计发现并修复2处漏洞”[2];
-
量化成果:用数字体现价值,避免空泛描述,如“优化安全策略,将服务器漏洞修复时间从15天缩短至3天”“排查并修复12处Web漏洞,降低系统被攻击风险80%”[4]。
(2)岗位投递(核心:精准匹配,发挥优势)
-
优先投递岗位:结合原有经验选择,运维优先投递安全运维、应急响应岗;开发优先投递代码审计、渗透测试、安全开发岗;
-
投递技巧:重点投递“接受转行”“有相关IT基础优先”的岗位,面试时重点说明自己的转行逻辑、学习成果,体现自己的学习能力与适配性[2]。
3. 资深从业者(3年+经验,核心:聚焦赛道,实现涨薪)
资深从业者的核心优势是“有实战经验、有项目积累”,金三银四求职重点是“聚焦垂直赛道,突出核心竞争力,争取更高薪资”[2]。
(1)简历优化(核心:突出项目成果,打造垂直优势)
避免“全而不精”,重点突出自己深耕的细分方向(如Web渗透、云安全),用“STAR法则+量化数据”描述项目经历,体现核心价值[3][4]:
-
项目描述模板:情境(S)+任务(T)+行动(A)+结果(R),如“主导电商平台渗透测试项目(S),需完成全流程漏洞挖掘与修复建议(T),采用白盒+黑盒测试方法,发现并修复12个高危漏洞(A),漏洞修复后数据泄露风险降为0,保障百万用户数据安全(R)”[3];
-
核心突出:重点展示自己的核心技能(如WAF绕过、内网横向移动、云安全配置),以及项目中的核心贡献,避免罗列日常工作[4];
-
加分项:附上自己提交的CVE编号、SRC高危漏洞报告、技术博客链接,提升竞争力[4]。
(2)谈薪技巧(核心:合理定价,争取最大涨幅)
金三银四期间,企业招聘需求迫切,是谈薪的最佳时机,核心技巧[2]:
-
薪资定位:结合自身经验、行业薪资水平,合理定价,跳槽涨幅争取30%-50%,如当前薪资20k,可争取26k-30k;
-
谈薪筹码:用自己的项目成果、核心技能作为筹码,如“我深耕云安全领域3年,曾主导完成企业云环境安全加固,降低云服务器被攻击风险90%,具备独立负责云安全项目的能力”;
-
关注福利:除了基本工资,还要关注年终奖、14薪、证书补贴、晋升路径等福利,综合评估薪资性价比[2]。
4. 通用面试高频题(2026金三银四必背,附核心思路)
无论哪个人群,面试时都会遇到以下高频题,提前准备核心思路,避免临场慌乱[2][3]:
-
基础题1:请简述OWASP Top 10中3种常见漏洞的原理及防御方法?(核心思路:以SQL注入、XSS、文件上传为例,简要说明原理,重点讲防御方法,体现基础扎实)[3];
-
基础题2:Burp Suite的核心功能有哪些?如何用Burp Suite挖掘SQL注入漏洞?(核心思路:分抓包、改包、爆破等功能说明,结合手动注入步骤,体现工具使用能力)[1][3];
-
进阶题1:无回显XXE漏洞如何利用?(核心思路:说明外带数据的核心逻辑,结合Payload示例,体现实战能力)[2];
-
进阶题2:云环境下如何防范容器逃逸漏洞?(核心思路:从容器配置、镜像安全、权限管控三个方面说明,体现云安全基础)[2];
-
综合题:如果发现企业系统被入侵,你会如何进行应急响应?(核心思路:按“切断攻击链路→漏洞排查→攻击溯源→修复漏洞→复盘优化”步骤说明,体现应急处置能力)[3];
-
求职题:你为什么想做网络安全?未来3年的职业规划是什么?(核心思路:结合行业前景、自身优势,体现学习意愿和稳定性,避免“随便找份工作”的表述)[2]。
四、2026金三银四网络安全学习计划(分阶段,快速提升竞争力)
无论是求职前的冲刺,还是入职后的进阶,金三银四都是网络安全学习的黄金期。以下分3个阶段,制定可落地的学习计划,适配不同基础的学习者,每天投入1-2小时,1-3个月就能看到明显提升[2]。
阶段1:基础冲刺期(1个月,适合零基础/应届生)
核心目标:夯实基础,掌握核心工具的基础用法,能完成基础靶场实操,满足入门岗位要求[2]。
-
第1-2周:学习网络基础(TCP/IP、HTTP协议)、Linux常用命令,每天练习20+Linux命令,用Wireshark抓包分析HTTP请求,熟悉协议结构[1][3];
-
第3周:学习核心工具(Burp Suite、Xray、SQLMap),掌握Burp抓包、改包,Xray自动化扫描,SQLMap自动化注入的基础用法[1][2];
-
第4周:实操练习,完成DVWA靶场全关卡,重点练习SQL注入、XSS、文件上传漏洞,记录实操步骤与心得,积累实操经验[2]。
阶段2:实战提升期(1-2个月,适合转行/初级从业者)
核心目标:提升实战能力,掌握常见漏洞的挖掘与验证方法,能独立完成简单的渗透测试,积累可写入简历的实战经历[2]。
-
第1-3周:深入学习OWASP Top 10漏洞,重点掌握逻辑漏洞(越权访问、支付逻辑缺陷)、WAF绕过技巧,每天练习1个漏洞的挖掘与验证[1][3];
-
第4-6周:实战练习,参与SRC漏洞挖掘(如补天平台、字节跳动SRC入门区),尝试提交低危、中危漏洞;完成CTFHub Web入门区全关卡,积累实战经验[2];
-
第7-8周:学习漏洞报告、渗透测试报告的撰写方法,完成1份完整的渗透测试报告(以靶场为测试目标),提升文档撰写能力[3][4]。
阶段3:进阶深耕期(1-2个月,适合资深从业者)
核心目标:聚焦垂直赛道,提升进阶技能,掌握新型漏洞的挖掘方法,打造核心竞争力,适配中高端岗位需求[2]。
-
第1-4周:聚焦所选赛道(如云安全、AI安全),学习进阶内容,如云安全的容器安全、AI安全的提示注入漏洞,掌握核心技术与工具[2][5];
-
第5-7周:漏洞复现与项目实战,每月复现3-5个最新高危漏洞(如Spring Boot、Log4j2相关漏洞),记录复现过程与防御方法[3];
-
第8周:技术输出,撰写技术博客(如漏洞复现、工具使用技巧),提交1个高危SRC漏洞,提升行业影响力[4]。
五、2026金三银四网络安全避坑指南(必看,避免白干)
金三银四期间,无论是求职还是学习,都容易踩坑,以下5个避坑点,务必牢记,避免浪费时间、错失机会[2]:
- 求职避坑(4个重点)
-
避坑1:盲目投递,广撒网不精准—— 网络安全岗位细分度高,不同岗位要求差异大,盲目投递会浪费时间,建议针对性投递2-3类岗位,精准匹配自身能力[2];
-
避坑2:忽视证书的“敲门砖”作用—— 虽然实战能力最重要,但金三银四期间竞争激烈,持有NISP、CISP-PTE等基础证书,能显著提升简历通过率,避免“裸投”[2];
-
避坑3:轻信“高薪陷阱”—— 部分企业打着“高薪招聘”的幌子,实则要求加班、无社保,或收取培训费用,求职时需核实企业资质、薪资构成,避免被骗[2];
-
避坑4:只看薪资,忽视发展—— 跳槽时不要只关注薪资涨幅,还要关注企业安全团队规模、项目质量、晋升路径,避免“短期高薪,长期停滞”[2]。
- 学习避坑(3个重点)
-
避坑1:盲目刷课,不实操—— 网络安全“实战为王”,只看视频、背理论,不动手实操,学完还是不会挖洞,建议每学一个知识点,立即在靶场实操验证[2];
-
避坑2:追求“多而杂”,不深耕—— 盲目学习所有方向,不聚焦一个细分领域,导致“全而不精”,求职时缺乏核心竞争力,建议聚焦1-2个方向深耕[2];
-
避坑3:忽视基础,急于求成—— 跳过网络基础、Linux命令,直接学习复杂工具和漏洞利用,导致基础不牢,后续学习频繁卡壳,建议循序渐进,先打牢基础[2]。
六、结语
2026年金三银四,网络安全行业的黄金窗口期已经开启,无论是想入行的零基础小白、想转行的从业者,还是想跳槽涨薪的资深工程师,都能在这个时期找到适合自己的机会。核心在于:找准行业趋势,精准定位自身优势;做好求职准备,优化简历、夯实面试能力;制定科学的学习计划,提升实战竞争力。
网络安全行业“实战为王、持续学习”,没有捷径可走,但抓住金三银四的黄金期,用对方法、找对方向,就能少走很多弯路,实现快速进阶。记住:求职的核心是“匹配”,学习的核心是“实操”,坚守合规底线,坚持持续学习,你终将在网络安全行业实现自己的价值。
后续将持续分享金三银四面试真题解析、简历模板、学习资料、工具安装教程,助力大家高效求职、快速提升,敬请关注!
网络安全学习路线&学习资源
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |**【优快云大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!! **(安全链接,放心点击)**! 
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
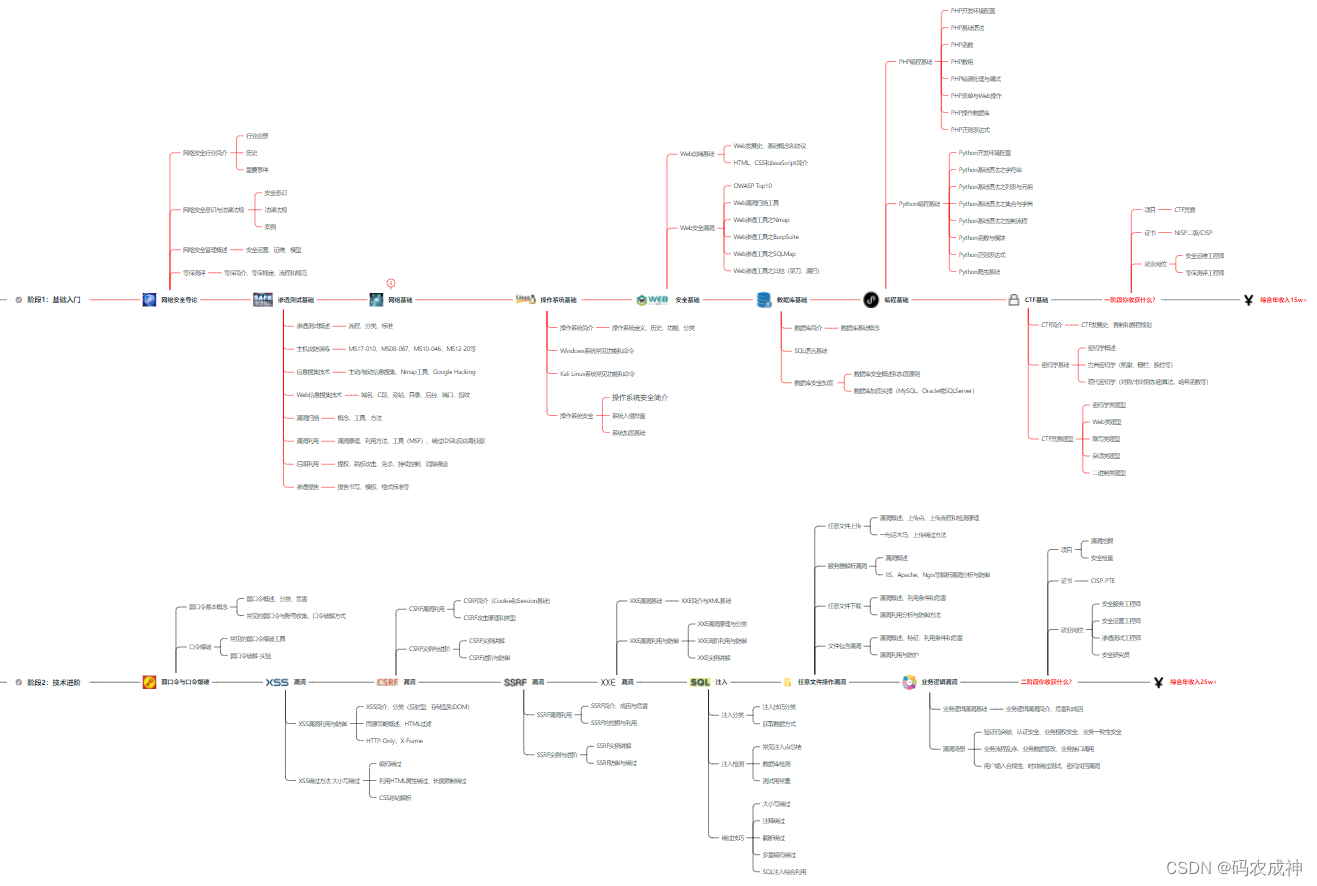
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
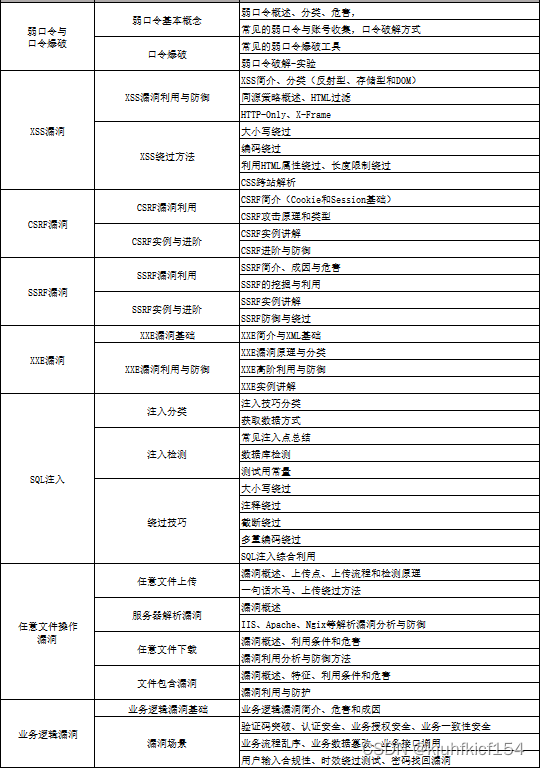
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!



 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


