密码学学习之费马小定理 & 中国剩余定理应用:RSA-CRT 签名算法

密码学中中国剩余定理研究与应用 中国剩余定理(CRT)是一种重要的数论算法,在密码学中被广泛应用。CRT算法的一个主要应用是在数字签名中,特别是基于CRT的批量数字签名算法,这可以提高数字签名的效率和安全性。同时,CRT算法还可以用于多因子认证和其他安全策略,如加密、序列生成和随机数生成等方面。在密码学和信息安全领域,安全性和效率一直是两个最重要的考虑因素。CRT算法具有加速计算和冗余检查的特点,这使得它可以有效地应用于密码学和信息安全领域。 阅读详情

 RSA算法

传统方式计算RSA
1.公私钥计算
(1) 计算 n = p x q ;
(2) 计算Φ(n)= (p-1) x (q-1);
(3) 选择 e ,且e与Φ(n)互素 ;
(4) 确定d x e= 1 mod Φ(n);
(5) 确定公钥 PU = {n , d}, 私钥 PR = {n,e}
2.加解密
明文M ;加密Y= M^e mod n;
解密 M = Y^d mod n;
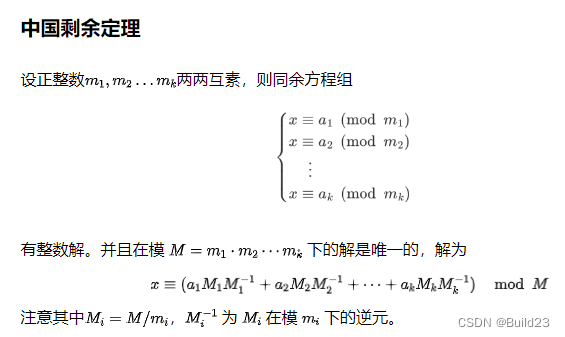
由于原版的RSA算法在解密的时候,需要用到公式c^d = m,若d过大则会导致解密时间过长,因此可以使用中国剩余定理降低解密时次幂计算时的阶。

首先n可以分解成p和q,之后根据中国剩余定理,有m=m1 mod p、m = m2 mod q,这样可以直接把解密的模数从n降为p和q。接着,为了减少次解密时乘法的次幂数,根据我之前写BUUCTF的RSA1的题目的步骤来看,可以令dp = d mod (p-1),dq = d mod (q-1)(注意,这里之所以选p-1作为模数,是因为p-1是Φ(n)的因子之一满足欧拉定理),

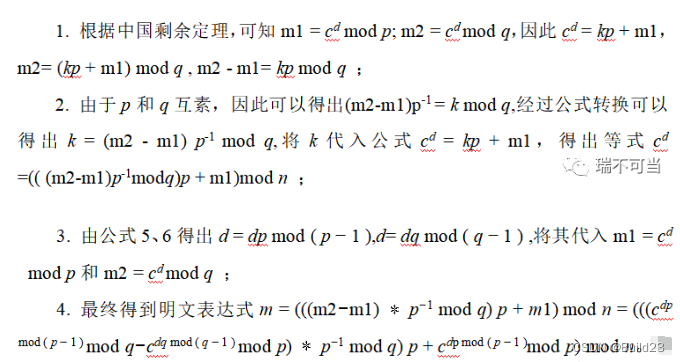
1. 根据中国剩余定理,可知m1 = c^d mod p; m2 = c^d mod q,因此c^d = kp + m1, m2= (kp + m1) mod q , m2 - m1= kp mod q ;

2. 由于p和q互素,因此可以得出(m2-m1)p-1 = k mod q,经过公式转换可以得出k = (m2 - m1) p-1 mod q,将k代入公式cd = kp + m1,得出等式cd =(( (m2-m1)p-1modq)p + m1)mod n ;

   3. 由公式5、6得出d = dp mod ( p − 1 ),d= dq mod ( q − 1 ) ,将其代入m1 = c^d mod p和m2 = c^d mod q ;

4. 最终得到明文表达式m = (((m2−m1) ∗p−1 mod q) p + m1) mod n = (((c^dp mod ( p − 1 ) mod q−c^dq mod ( q − 1 ) mod p) ∗p−1 mod q) p + c^dp mod ( p − 1 )mod p) mod n。
那么d = k1*(q-1) +dp,带入解密公式,可得c^d mod p =c^(k1(p-1) +dp) mod p=c^dp * c^(k1(p-1)) mod p,因为 c^(p-1) mod p = 1 (欧拉定理)= c^k1 mod p,这样就成功降解密的次幂阶从d降到了k1,这里的k1 = d mod dp,这么看是不是很巧呢?这里不光是dp,还可以用dq(dq = d mod (q-1),即d = dq mod (q-1)),来降低d,总之是个很灵活的事。

密码学之RSA算法 RSA算法由Ron Rivest、Adi Shamir和Leonard Adleman于1977年提出,得名于他们姓氏的首字母。最初设计用于解决密钥分发问题,现已广泛应用于数据加密、数字签名等。fill:#333;color:#333;color:#333;fill:none;1976年 Diffie-Hellman密钥交换算法1977年 RSA算法提出1983年 MIT申请专利2000年代 分布式计算和量子计算理论挑战RSA安全性RSA算法以其安全性和广泛的应用在现代密码学中占据重要地位。 阅读详情

相关推荐

中国剩余定理:RSA-CRT加速原理与CTF实战攻防

模幂运算是RSA等非对称加密算法的核心操作,其计算复杂度随密钥长度立方级增长,成为性能瓶颈。中国剩余定理(CRT)为解决同余方程组提供了高效算法,其原理是将大模数下的复杂计算分解为多个小模数下的并行子问题。这一技术价值在于能显著降低计算开销,在工程实践中常用于优化RSA的私钥操作,即RSA-CRT,可实现近4倍的解密加速。应用场景广泛,从OpenSSL等软件库到智能卡等硬件安全模块均依赖此优化。然而,**RSA-CRT**的实现也引入了新的安全考量,例如可能遭受**故障攻击**,攻击者可利用单次计算错误恢复

weixin_34115824的博客 339

RSA-CRT 使用中国剩余定理CRT对RSA算法进行解密

使用中国剩余定理CRT以及欧拉定理对RSA进行解密,可以提高RSA算法解密的速度。本文介绍了使用中国剩余定理CRT对RSA算法进行解密的流程

qq_43589852的博客 1万+

IST-4-非对称加密AsymmCrypt之RSA

目录非对称加密之RSA非对称密钥加密操作不对称密钥密码技术,2种主要的PKC算法- RSA, DH模算术和等价类数论的一些结果 非对称加密之RSA 场景 Alice和Bob通过互联网连接。Alice如何在不共享加密密钥的情况下加密给Bob的消息M ? Alice可以使用# email # SMS # post # social media发送密钥给Bob吗? Bob收到一条来自Alice的消息M,Bob如何证明Alice是唯一可能创建信息M的人呢? Alice连接到一个网站。Alice怎么能确定这个网站

星野时雨 521

已知RSA的公钥(e,n)计算对应的私钥d

分享一个软考中经常出现的关于RSA私钥计算的题目。我们试着理解背后的算法逻辑,然后再看看如何解题。RSA加密算法是一种非对称加密算法。非对称加密使用一对密钥(私钥和公钥),公钥是任何人都可以访问的,而私钥是密钥创建者才知道的秘密。可以使用私钥或公钥进行数据加密,然后用另一个密钥进行数据解密。

xinyu10001的博客 1万+

深入解析TI PKA引擎:嵌入式MCU公钥密码学硬件加速原理与实践

在嵌入式系统与物联网设备开发中,硬件加速是提升密码学运算性能、降低功耗的关键技术。公钥密码学算法,如RSA和ECC,其核心运算涉及大整数模幂、模逆等复杂数学操作,在资源受限的微控制器上纯软件实现效率低下。硬件加速引擎通过专用协处理器,将此类计算密集型任务从主CPU卸载,实现了性能的飞跃。其技术价值在于为设备认证、安全启动、TLS/DTLS协议栈等场景提供了必需的底层算力支撑。本文聚焦于德州仪器CC系列无线MCU中的**PKA引擎**,详细剖析其作为**公钥加速器**的架构、内存模型、性能特征及在RSA、EC

weixin_30791095的博客 358

【信息科学与工程学】计算机科学与自动化——第三篇 计算理论基础05 计算数论01

车联网(IoV)算法是支撑智能交通系统高效、安全运行的核心技术,涵盖通信调度、路径规划、数据处理、决策控制等多个维度。

weixin_49199313的博客 1300

信息安全:公钥密码学与RSA

数论入门 素数 质数是指在大于1的自然数中,除了1和它本身以外不再有其他因数的自然数。 欧拉函数 在数论,对正整数n,欧拉函数是小于或等于n的正整数中与n互质的数的数目(因此φ(1)=1)。例如φ(8)=4,因为1,3,5,7均和8互质。 若n是质数p的k次幂, 因为除了p的倍数外,其他数都跟n互质。 费马定理 费马小定理(Fermat’s little theorem)是数论中的一个重要定理,...

weixin_43916678的博客 584

中国剩余定理CRT在RSA中的运用

中国剩余定理 (孙子定理) chinese remainder theorem在飞对称加密 RSA加密中加速的运用

现代密码学的数学地基:从模运算到离散对数

本文从程序员视角出发,用实例讲解现代密码学的核心数学工具。重点介绍了模运算的基本概念、代数性质和快速幂算法,阐述了模运算在密码学中的关键作用:通过有限性、单向性和群结构实现安全加密。文章还详细解析了欧几里得算法求最大公约数的原理与实现,为理解密码学算法奠定了数学基础。这些工具构成了RSA、Diffie-Hellman等加密协议的底层支撑。

Sagittarius_A*的博客 3134

告别手动抓信号!Synopsys AXI VIP的Port Monitor实战:5分钟搞定与Scoreboard的TLM连接

本文详细介绍了Synopsys AXI VIP的Port Monitor功能,帮助验证工程师快速实现与Scoreboard的TLM连接,5分钟内完成自动数据收集。通过实战指南和常见问题排查,提升验证效率,告别手动抓信号的繁琐流程。

weixin_30565327的博客 300

双击文件夹弹窗“找不到应用程序”,但是右键点击打开可以

此电脑、回收站、c、d、f盘、控制面板、任意文件夹等都没有办法双击打开。 右键中包含“使用filemanager打开”,是由于FileManager卸载残留导致的。 懒人专用附件 下载解压上面附件,双击导入可以清理FileManager软件残留 参考: 双击此电脑出现找不到应用程序,但是右键点击可以-其他-优快云问答https://ask.youkuaiyun.com/questions/7631439 电脑上的文件夹双击都提示找不到应用程序,但是右击打开就能打开,该怎么解决? - 知乎 (z

webmasterqpwou的博客 1万+

RSA入门

核心依赖的数学难题潜在关联场景RSA大整数分解问题生成参数时需确保 e 与 phi(n) 互质,但此过程不直接依赖 DLP离散对数问题被破解需解离散对数,与 RSA 无直接数学共性注:混淆 RSA 与离散对数问题可能导致对算法安全性的误解。理解二者的本质差异是密码学安全分析的关键。

kongfuzi_的博客 1951

iOS Certificates, Identifiers & Profiles简介

1. Certificates Certificates是生成开发和生产所需的证书。 2.1 certSigningRequest文件 生成证书前,需要先生成certSigningRequest文件,certSigningRequest文件由【钥匙串访问】生成。 选择菜单【钥匙串访问】,【证书助理】下的【从证书颁发机构请求证书…】 填写【用户电子邮件地址: 】,将【请求是:】的选项改为【储存到磁盘】 输入certSigningRequest文件的文件名,并指定保存位置。 保存certSignin

假装你是大灰狼的专栏 7058

从欧几里得到RSA:数论算法如何构建现代密码学基石

数论是密码学的核心数学基础,它研究整数的性质与关系。其核心原理在于利用模运算、最大公约数、模逆元等概念,在有限域内构建可计算但难以逆向求解的数学问题。这一原理的技术价值在于,它能将简单的数学运算转化为单向函数,为信息安全提供理论保障。在应用场景上,数论算法广泛应用于非对称加密、数字签名和密钥交换等领域,是现代通信安全的支柱。本文聚焦于RSA加密算法,深入剖析其如何从欧几里得算法这一古老的最大公约数求解方法出发,通过扩展欧几里得算法计算模逆元,并结合欧拉定理,最终构建出完整的公钥密码体系。文章将结合工程实践,

weixin_30633405的博客 368

电子技术——共栅和共源共栅放大器的高频响应

我们在之前学过无论是是CS放大器还是CE放大器,都可以看做是一个带通(IC低通)滤波器。在高频处的响应收到输入电容 $C_{in}$ 的限制(主要是米勒效应)。因此,若想扩大放大器的带宽,我们必须减小米勒效应,一种方案就是共栅放大器。

jiahonghao2002的博客 4184

平行趋势检验没通过怎么办?别慌,试试三重差分DDD与事件研究法

本文探讨了当平行趋势检验未通过时,如何运用三重差分法(DDD)与事件研究法进行政策评估。通过Stata代码示例和实战案例,详细介绍了DDD的原理、适用场景及实现步骤,并提供了替代方案如合成控制法和匹配DID,帮助研究者获得更准确的因果推断结果。

weixin_28732953的博客 615

CTF实战中RSA攻击手法全解析:从基础原理到工具链应用

RSA加密算法作为现代非对称加密体系的基石,其安全性依赖于大整数分解的数学难题。该算法通过公钥与私钥的配对,实现了安全的密钥交换与数据加密,在网络安全、数字签名等领域具有核心价值。然而,在实际应用与CTF竞赛场景中,参数配置不当会引入多种攻击面,例如当模数n过小或存在特殊结构时,可直接通过分解进行破解;当公钥指数e取值过小,可能引发低加密指数攻击,使得密文未取模而泄露信息。理解这些常见漏洞,有助于深入认识加密体系的工程实践边界。本文聚焦于CTF实战,系统梳理了包括模数分解、共模攻击、维纳攻击在内的多种典型手

weixin_30756499的博客 588

Python爬虫实战(基础篇)—23—爬取微信小程序<随机目的地旅行>生成随机地址(附GUI版)

爬取微信小程序<随机目的地旅行>生成随机地址

weixin_42636075的博客 1228

#计算 c^d mod n

操作说明为什么c^d mod nRSA解密的核心操作从密文c恢复明文m明文m对p取模的结果通过费马小定理,快速计算m mod pCRT组合将m_p和m_q组合成m中国剩余定理保证在模n下唯一解关键点不需要知道公钥e,只需要dp和dq(它们是d的优化参数)中国剩余定理(CRT)是RSA解密的常用优化方法这种优化让RSA在实际应用中变得实用,因为直接计算c^d mod n太慢通过这种方式,RSA解密可以高效地进行,即使n非常大(如2048位)。

2501_91682449的博客 595

[RK3588从入门到精通] 专栏目录及介绍

[RK3588从入门到精通] 专栏目录及介绍

nb124667390的博客 6500

ARM Linux工控板+C# .NET Core:倍福ADS协议轻量化工业控制(附跨平台部署代码)

某自动化设备厂的倍福PLC控制系统曾依赖传统x86工控机:单台设备需配备1台Intel i5工控机(成本约8000元),功耗30W+,且Windows系统稳定性受工业环境干扰(如电磁辐射导致蓝屏)。更棘手的是,设备需部署在产线边缘(空间狭小),x86工控机的体积(4U机架)和散热需求(风扇噪音)难以适配;而多设备部署时,高硬件成本和高功耗导致年运维成本超20万元。

这里只有干货:从 Modbus 通信到 MES 对接,从 YOLO 训练到工控机部署,带你搞定工业软件开发全流程。 954

Python实战RSA算法:从数论原理到完整加密引擎实现

非对称加密是现代信息安全的核心技术之一,其基本原理在于使用一对数学上关联的密钥——公钥与私钥,实现加密与解密的分离。RSA算法作为非对称加密的经典代表,其安全性建立在大数分解难题之上,通过模幂运算完成加密过程。在工程实践中,实现RSA需要解决大质数生成、欧拉函数计算和模逆元求解等关键问题,例如使用米勒-拉宾算法进行高效的质数检测。这些技术支撑了HTTPS、数字签名等广泛应用场景。本文通过手把手代码实现,深入解析RSA的密钥生成、加密解密流程及性能优化技巧,帮助开发者从底层理解这一密码学基石。

weixin_30496999的博客 333

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

ElGamal算法全解析:从离散对数到数字签名与加密实践

非对称加密是现代信息安全的核心技术之一,它基于数学难题构建了公钥与私钥的不对称关系,实现了安全通信和身份验证。其原理主要依赖于大整数分解或离散对数等计算难题,确保正向计算容易而反向破解极难。在技术价值上,非对称加密不仅解决了密钥分发问题,还支撑了数字签名、身份认证等关键安全协议。常见的应用场景包括HTTPS/TLS协议、数字证书、加密货币交易和安全电子邮件等。本文聚焦于ElGamal算法,这是一个基于离散对数问题的经典非对称密码方案,其设计将加密和签名机制分离,引入了随机性以增强语义安全性。文章深入探讨了E

weixin_33739627的博客 397

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

用C语言手搓RSA加密算法:从数学原理到代码实现(附完整可运行源码)

本文详细介绍了如何使用C语言实现RSA加密算法,从数学原理到代码实现全面解析。涵盖欧拉定理、模反元素求解、大数运算处理等核心内容,并附完整可运行源码。特别针对公开密钥密码体制中的工程难题,如大数溢出和素性检测,提供了优化解决方案,帮助开发者深入理解RSA加密机制。

g9h0i1的博客 930

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

Python实现密码学核心算法:从模运算到RSA的底层原理剖析

模运算是密码学的数学基石,它定义了在有限整数集合上的算术规则,是理解现代加密技术的关键。其核心原理在于利用余数运算构建有限循环群,为加密算法提供数学结构。这一基础概念的技术价值在于支撑了公钥密码体系的安全性,例如RSA算法依赖大数分解难题,而椭圆曲线密码学则基于离散对数问题。在实际应用场景中,模运算直接体现在密钥生成、数字签名和加密解密等环节。本文以Python代码实现为切入点,深入解析模运算、乘法逆元等核心运算的底层逻辑,通过手动实现欧几里得算法、模幂运算和素性检测,揭示RSA等密码体系的工作原理。特别针

weixin_33816300的博客 411

模运算三大核心算法:快速幂、扩展欧几里得与欧拉降幂原理与应用

在计算机科学和密码学中,模运算是处理大数计算、防止溢出的基础。其核心在于对整数取余,构建一个有限的循环数学体系。模运算的基本原理源于数论,通过取余操作将无限整数集映射到有限集合上,从而在加密、散列函数和随机数生成等领域实现高效、安全的计算。其技术价值在于解决了大数直接运算的性能瓶颈和存储限制,是RSA、Diffie-Hellman等现代密码学协议的基石。典型的应用场景包括数据加密、数字签名和密钥交换。针对模幂运算这一高频需求,欧拉快速幂算法通过二进制分解将计算复杂度从O(n)降至O(log n),实现了指数

weixin_34101229的博客 304
上一篇: kali linux小白学习(beef网络钓鱼攻击)
Build23
博客等级 码龄7年 126粉丝 8原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值